
详细讲解Cube.js连接PostgreSQL与MySQL数据库的完整配置方法,包含驱动安装、.env环境变量配置、cube.js高级连接池定制、SSL安全握手及常见连接故障排查。

当前位置:首页 > Node.js 数据库开发 > 正文
Cube.js连接PostgreSQL或MySQL数据库的配置方法
作者:沧海
时间:2026-11-03
浏览:99
文章目录
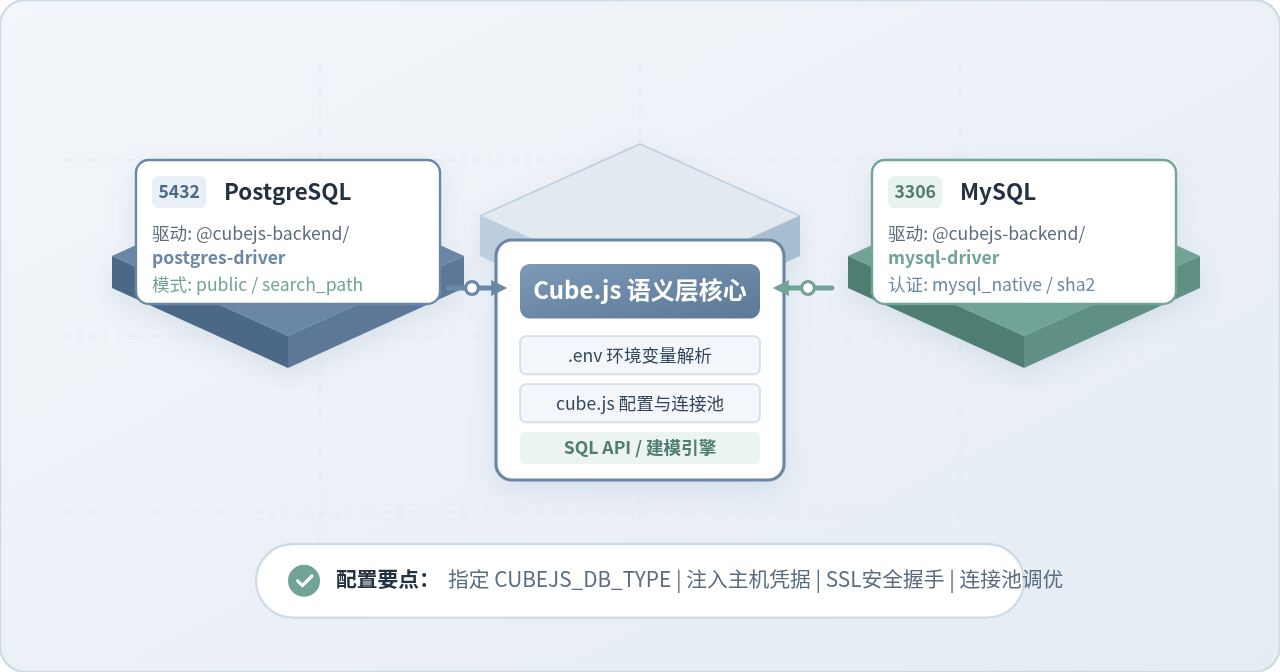
Cube.js 是面向数据分析和商业智能场景的开源语义层与分析中间件。要让 Cube.js 正确解析数据模型并提供统一的查询接口,首要环节就是建立它与底层关系型数据库的稳定连接。无论目标库是 PostgreSQL 还是 MySQL,Cube.js 均通过独立的底层驱动模块与统一的环境变量协议实现网络寻址、用户身份核验与连接池调度。本文以标准项目结构为基础,完整梳理两款数据库的驱动安装、环境变量编写、高级代码定制与连接验证流程,并提供常见连接故障的排查方案。
一、连接机制与驱动准备
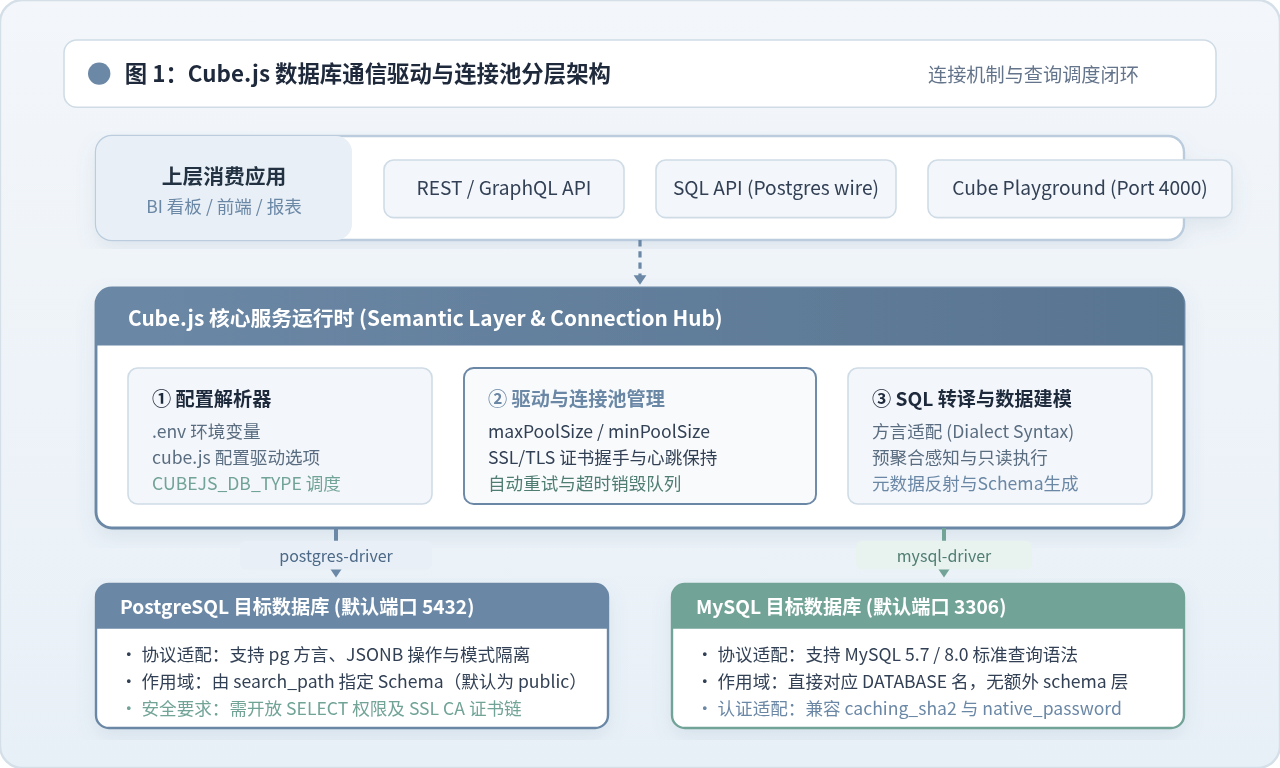
Cube.js 服务本身并不内嵌所有数据库的驱动程序,而是采用模块化插件机制按需加载对应的驱动包。这种设计保持了服务轻量,但在配置数据库连接前,必须确保当前项目依赖中已安装正确的驱动模块。
当配置为连接 PostgreSQL 时,Cube.js 依赖 @cubejs-backend/postgres-driver;当配置为连接 MySQL 时,则依赖 @cubejs-backend/mysql-driver。若缺少对应驱动,Cube.js 在启动阶段读取到数据库类型后会抛出 Cannot find module 或驱动实例化失败异常。
在 Cube.js 项目根目录下,根据需要选择安装对应依赖:
# 若使用 PostgreSQL 数据库
npm install @cubejs-backend/postgres-driver

# 若使用 MySQL 数据库
npm install @cubejs-backend/mysql-driver
权限要求说明:Cube.js 仅作为只读分析查询与元数据探测引擎,配置的数据库账号仅需目标表和视图的
SELECT 权限,以及对应系统表(如 information_schema)的读取权限,严禁在生产环境中赋予其 SUPERUSER 或 DDL 修改权限。
二、通过 .env 文件配置基础连接
环境变量是 Cube.js 最标准也是最推荐的数据库凭据配置途径。在项目根目录下的 .env 文件中声明数据库类型及连接凭据,Cube.js 启动时会自动加载并初始化底层连接池。
1. PostgreSQL 连接配置示例
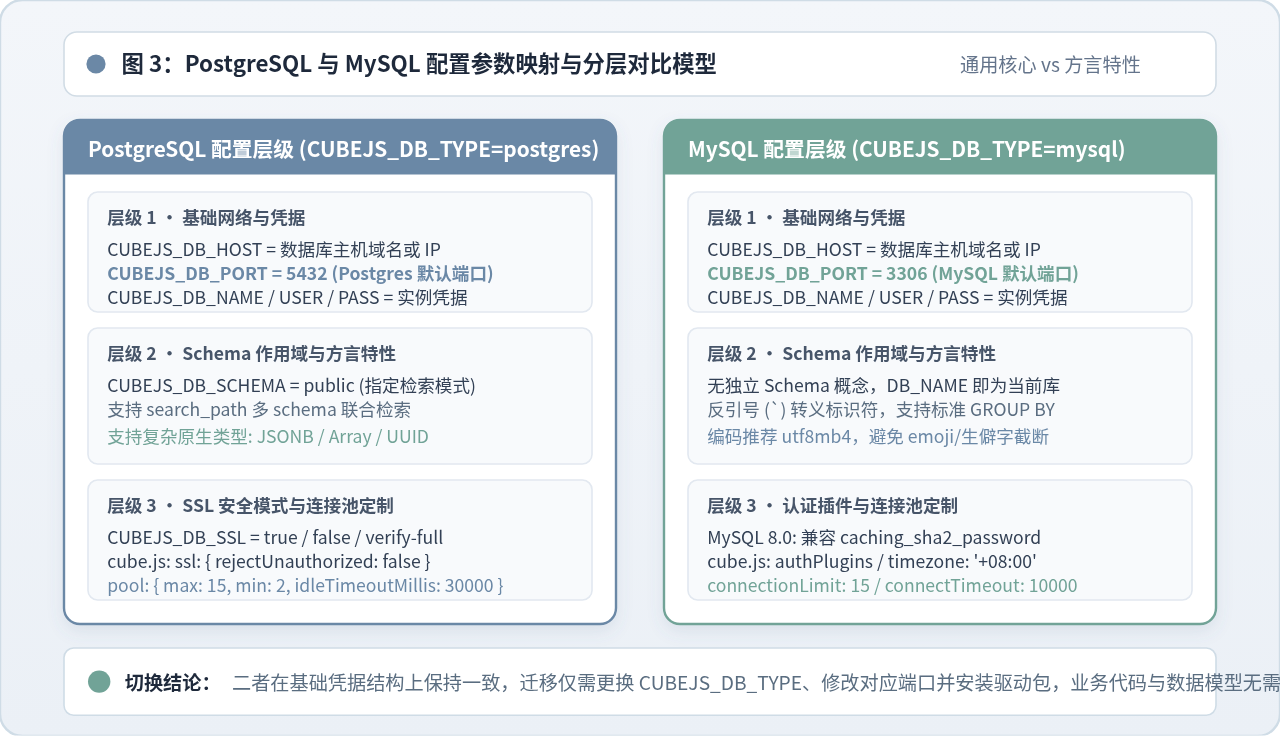
PostgreSQL 默认通信端口为 5432。除常规的主机地址和凭据外,通常还需要关注模式(Schema)的定义。若不显式指定,Cube.js 将默认在 public 模式下检索数据表。
# 数据库类型标识(必填)
CUBEJS_DB_TYPE=postgres

# 数据库网络位置与端口
CUBEJS_DB_HOST=127.0.0.1
CUBEJS_DB_PORT=5432

# 数据库名称与认证凭据
CUBEJS_DB_NAME=analytics_db
CUBEJS_DB_USER=cube_reader
CUBEJS_DB_PASS=YourSecurePassword123

# PostgreSQL 专属 Schema 设置(默认 public,多模式可用逗号分隔)
CUBEJS_DB_SCHEMA=public

# SSL 加密传输开关(云数据库如 AWS RDS / 阿里云通常建议开启)
CUBEJS_DB_SSL=false
2. MySQL 连接配置示例
MySQL 默认通信端口为 3306。在 MySQL 中,Database 与 Schema 概念等同,因此不需要额外配置 CUBEJS_DB_SCHEMA,Cube.js 将直接挂载 CUBEJS_DB_NAME 所指定的数据库。
# 数据库类型标识(必填)
CUBEJS_DB_TYPE=mysql

# 数据库网络位置与端口
CUBEJS_DB_HOST=127.0.0.1
CUBEJS_DB_PORT=3306

# 数据库名称与认证凭据
CUBEJS_DB_NAME=ecommerce_db
CUBEJS_DB_USER=cube_reporter
CUBEJS_DB_PASS=YourSecurePassword456

# SSL 加密连接开关
CUBEJS_DB_SSL=false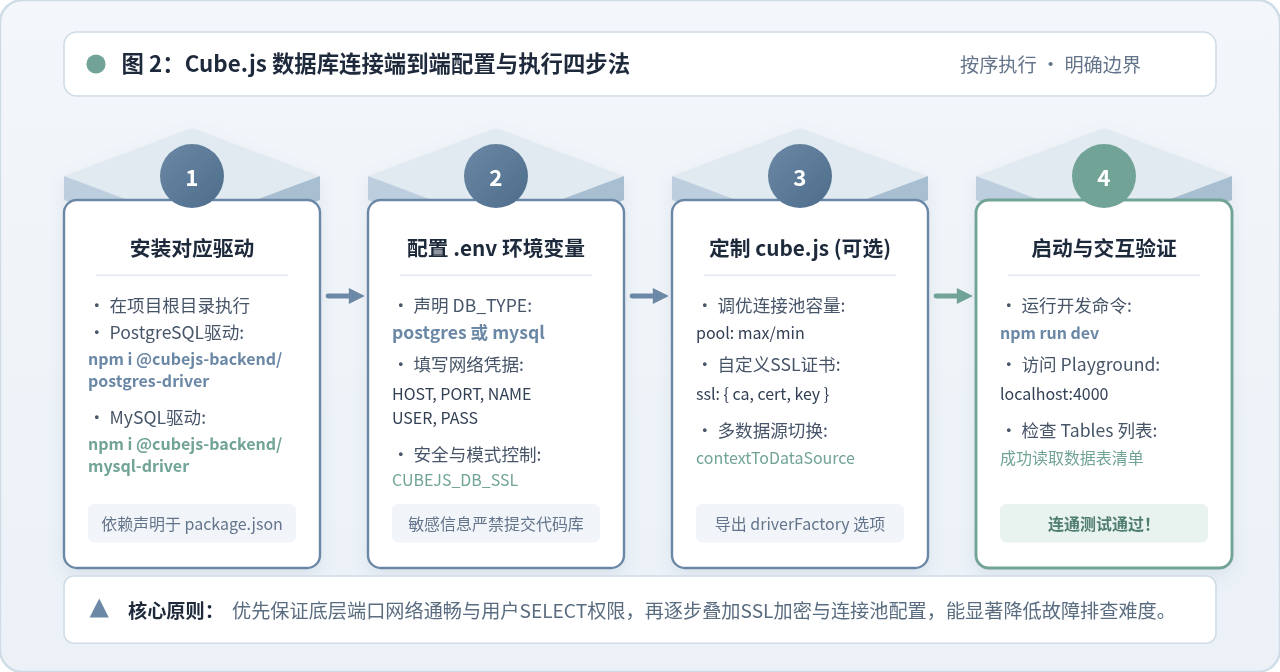
3. 配置项参数对照与映射说明
下表归纳了 PostgreSQL 与 MySQL 在 Cube.js 环境变量体系下的参数对照与行为差异:
| 配置变量名 | PostgreSQL 行为 | MySQL 行为 | 说明与约束 |
|---|---|---|---|
CUBEJS_DB_TYPE |
postgres |
mysql |
核心类型标识,决定底层调用的驱动实现 |
CUBEJS_DB_HOST |
IP 地址或主机域名 | IP 地址或主机域名 | 若运行在 Docker 容器内,不可写 localhost |
CUBEJS_DB_PORT |
默认 5432 |
默认 3306 |
必须与目标实例监听的实际物理端口一致 |
CUBEJS_DB_NAME |
实例下的目标 Database | 实例下的目标 Database | Cube.js 初始挂载的数据库上下文 |
CUBEJS_DB_SCHEMA |
支持自定义(如 crm、public) |
无需配置(与 DB_NAME 等同) | PostgreSQL 用于界定表检索命名空间 |
CUBEJS_DB_SSL |
支持 true / false |
支持 true / false |
启用安全传输通道,防止查询明文外泄 |
三、在 cube.js 配置文件中进行高级定制
虽然 .env 文件能够满足绝大部分基础连接需求,但在生产环境中,经常面临连接池参数微调、自定义 CA 证书校验、时区声明或动态多数据源切换等复杂场景。此时需要在项目根目录下的 cube.js 代码文件中导出高级配置对象。
1. 连接池调优与超时控制
通过配置 driverFactory 或传递原生连接选项,能够控制向数据库发起的最大并发连接数和连接超时时间,避免在高并发分析查询下耗尽目标数据库的连接资源:
// cube.js 配置文件示例
module.exports = {
  // 自定义驱动与底层连接参数
  driverFactory: () => {
    // 默认由环境变量自动装配,此处可注入连接池参数
    return null;
  },

  // 针对特定数据库选项进行微调
  dbType: process.env.CUBEJS_DB_TYPE || 'postgres',

  // 连接超时与会话生存周期设置(单位:毫秒)
  scheduledRefreshTimer: 30,

  // 动态多数据源路由(当系统需要同时连接 PG 与 MySQL 时可用)
  contextToDataSourceId: (context) => {
    if (context.securityContext && context.securityContext.tenant === 'mysql_tenant') {
      return 'mysql_source';
    }
    return 'default';
  }
};
2. 云数据库自建 CA 证书配置
在连接各类云厂商(如 AWS Aurora、阿里云 RDS)的托管数据库时,往往要求使用专有根证书进行 TLS 校验。在 cube.js 中可以读取物理证书文件并传递给驱动:
// cube.js: 针对云数据库加载自定义 CA 证书
const fs = require('fs');
const path = require('path');

module.exports = {
  driverFactory: () => {
    // 当数据库开启强制 SSL 且为内部 CA 签名时
    if (process.env.CUBEJS_DB_SSL === 'true' && process.env.SSL_CA_PATH) {
      const caCert = fs.readFileSync(path.resolve(__dirname, process.env.SSL_CA_PATH));

      // 返回驱动特定的底层配置包装
      return undefined; // 保持由驱动默认实例化,底层选项由 driver-specific 扩展传递
    }
    return null;
  }
};
四、连接验证与本地调试步骤
完成配置后,需要通过实际运行服务验证 Cube.js 能否正常与目标数据库建立握手并获取元数据。
- 启动 Cube.js 开发服务:在终端执行开发运行命令:
若配置无误,控制台将输出启动信息,显示服务已监听在npm run devhttp://localhost:4000,并提示正在加载对应驱动。 - 访问本地 Playground 控制台:在浏览器中打开
http://localhost:4000,进入 Cube.js 开发者交互控制台。 - 检查数据模型发现(Schema Generation):切换至 Overview 或 Schema 选项卡。如果连接配置成功,左侧将列出目标数据库中存在的所有数据表清单。
- 执行探针查询:勾选其中一张业务数据表,点击生成测试 Cube 并执行一次简单指标查询(如 Count 查询)。若界面右侧返回具体的统计数值和耗时曲线,证明驱动、网络、认证及 SQL 生成链路全线畅通。
五、常见连接故障排查与注意事项
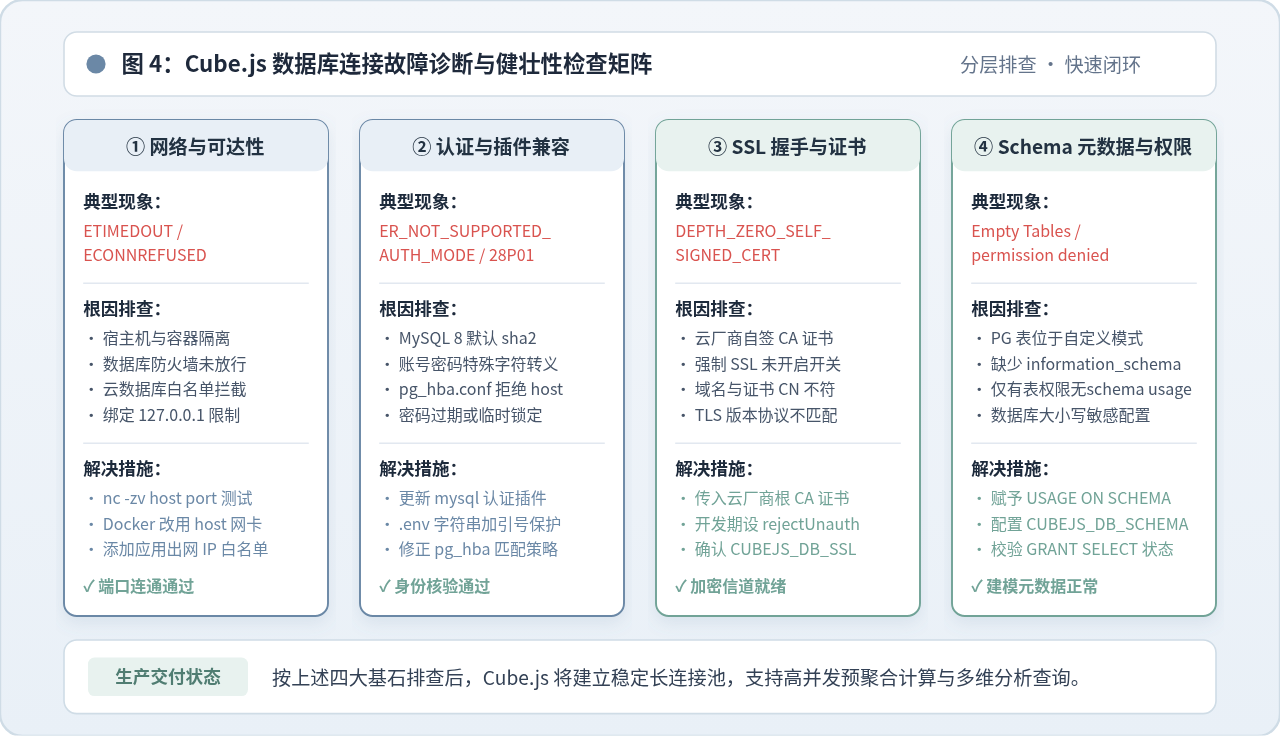
在实际搭建过程中,由于网络边界、认证协议演进或权限体系的差异,读者可能会遇到以下典型报错,可按对应策略快速排查修复。
1. PostgreSQL 自定义 Schema 下查不到任何表
报错表现:Cube.js 成功连接,但在 Playground 的表清单中一片空白,或提示 relation does not exist。
根本原因:PostgreSQL 默认表空间为 public。如果业务表创建在特定的 schema(例如 bi_data)下,而没有在 .env 中显式声明 CUBEJS_DB_SCHEMA,Cube.js 将无法扫描到该命名空间下的元数据。
解决方法:在 .env 中补齐 CUBEJS_DB_SCHEMA=bi_data。如果需要同时扫描多个模式,可用逗号分隔:CUBEJS_DB_SCHEMA=public,bi_data。同时确认数据库用户已被授予 USAGE ON SCHEMA bi_data 权限。
2. MySQL 8.0 身份认证插件报错
报错表现:控制台抛出 ER_NOT_SUPPORTED_AUTH_MODE 或提示 Client does not support authentication protocol requested by server。
根本原因:MySQL 8.0 默认采用了 caching_sha2_password 密码认证算法,而部分较老版本的 Node.js 驱动或特定网络环境中尚未完全适配该握手协议。
解决方法:确保 @cubejs-backend/mysql-driver 已升级至较新版本。若仍有冲突,可登录 MySQL 控制台将该用户的密码认证方式调整为兼容模式:
ALTER USER 'cube_reporter'@'%' IDENTIFIED WITH mysql_native_password BY 'YourSecurePassword456';
FLUSH PRIVILEGES;
3. Docker 容器网络环境下的 localhost 误区
报错表现:Cube.js 部署在 Docker 容器中,配置 CUBEJS_DB_HOST=127.0.0.1 或 localhost 时,出现 ECONNREFUSED 连接被拒绝。
根本原因:容器内部的 localhost 指向容器自身网络栈,而非宿主机或运行数据库的主机系统。
解决方法:若数据库运行在宿主机上,在 macOS 或 Windows 环境下应将 CUBEJS_DB_HOST 修改为 host.docker.internal;若运行在同一 Docker Compose 网络中,应直接使用数据库的服务容器名(如 postgres 或 mysql)。
4. 云数据库自签名 SSL 握手失败
报错表现:终端抛出 DEPTH_ZERO_SELF_SIGNED_CERT 或 self signed certificate in certificate chain。
根本原因:开启了 CUBEJS_DB_SSL=true,但云厂商提供的自签名证书不在系统内置的公信根证书信任链中。
解决方法:在本地调试阶段,可通过在 cube.js 的驱动参数中指定 ssl: { rejectUnauthorized: false } 绕过严格的自签认证链校验;在生产环境中,则建议通过 fs.readFileSync 将云厂商提供的根 CA 证书注入连接配置中,兼顾安全性与合规性。
总结:Cube.js 连接 PostgreSQL 或 MySQL 的核心步骤可以概括为“装驱动、设凭据、验权限、测查询”。严格按照环境要求配置
.env 并在开发控制台完成一次简单的指标探针,即可为后续的多维数据建模与高性能预聚合分析打下坚实的基础。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章