

使用JavaScript通过fetch或XMLHttpRequest获取网页与API内容时遇到CORS跨域错误的原因分析与系统级解决方案。本文涵盖服务端响应头配置、开发环境本地代理、生产环境反向代理及排查避坑指南。
JS获取网页内容遇到CORS跨域错误怎么解决
作者:阿沐
时间:2026-11-03
浏览:79
文章目录
一、CORS跨域错误的发生本质与排查诊断
在深入解决问题前,首先需要纠正一个常见误区:CORS 跨域错误并不是目标服务端挂了,也不是网络无法连通,而是浏览器在客户端执行的安全拦截策略。
当网页脚本(源 A,例如 http://localhost:3000)向不同源的服务器(源 B,例如 https://api.example.com)发送网络请求时,遵循“协议、域名、端口”任一不同即为跨域的规则。浏览器为了防范恶意脚本跨站窃取用户数据,设立了同源策略(Same-Origin Policy, SOP)。
开发者在控制台通常会看到类似以下格式的报错信息:
Access to fetch at 'https://api.example.com/data' from origin 'http://localhost:3000'
has been blocked by CORS policy: No 'Access-Control-Allow-Origin' header is present
on the requested resource. If an opaque response serves your needs, set the request's
mode to 'no-cors' to fetch the resource with CORS disabled.
在实际网络链路中,浏览器已经成功将 HTTP 请求发送到了目标服务器,目标服务器也正常完成了业务处理并返回了 HTTP 200 响应。但当响应流到达浏览器内核时,安全检查机制发现响应头中缺乏合法的 Access-Control-Allow-Origin 许可声明。出于安全隔离原则,浏览器在最后一刻扣留了响应数据,并向 JavaScript 控制台抛出异常。
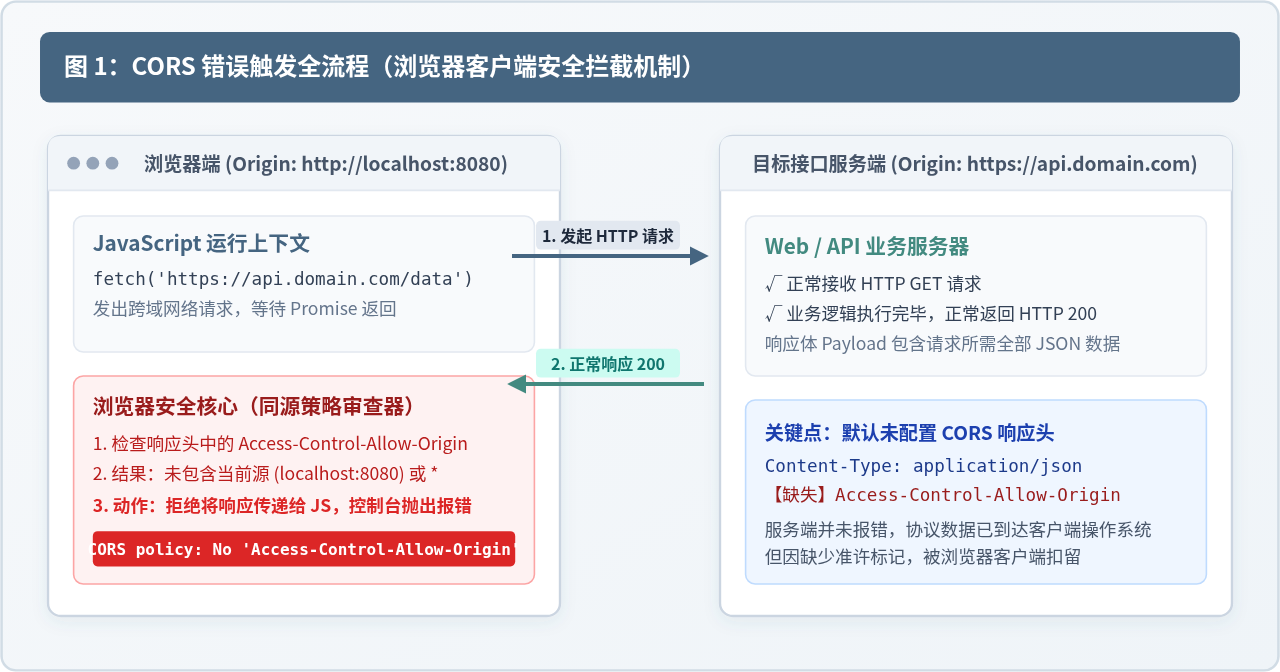
图 1:CORS 错误触发全流程(浏览器客户端安全拦截机制)
二、解决跨域的核心技术路径与选型策略
解决跨域问题没有单一固定的万能公式,而是取决于当前所处场景的两个决定性要素:“是否具备目标服务端的配置权限”以及“当前处于本地研发还是线上生产环境”。
开发人员可以依照下面的技术决策流迅速确定适合当前项目的解决手段:
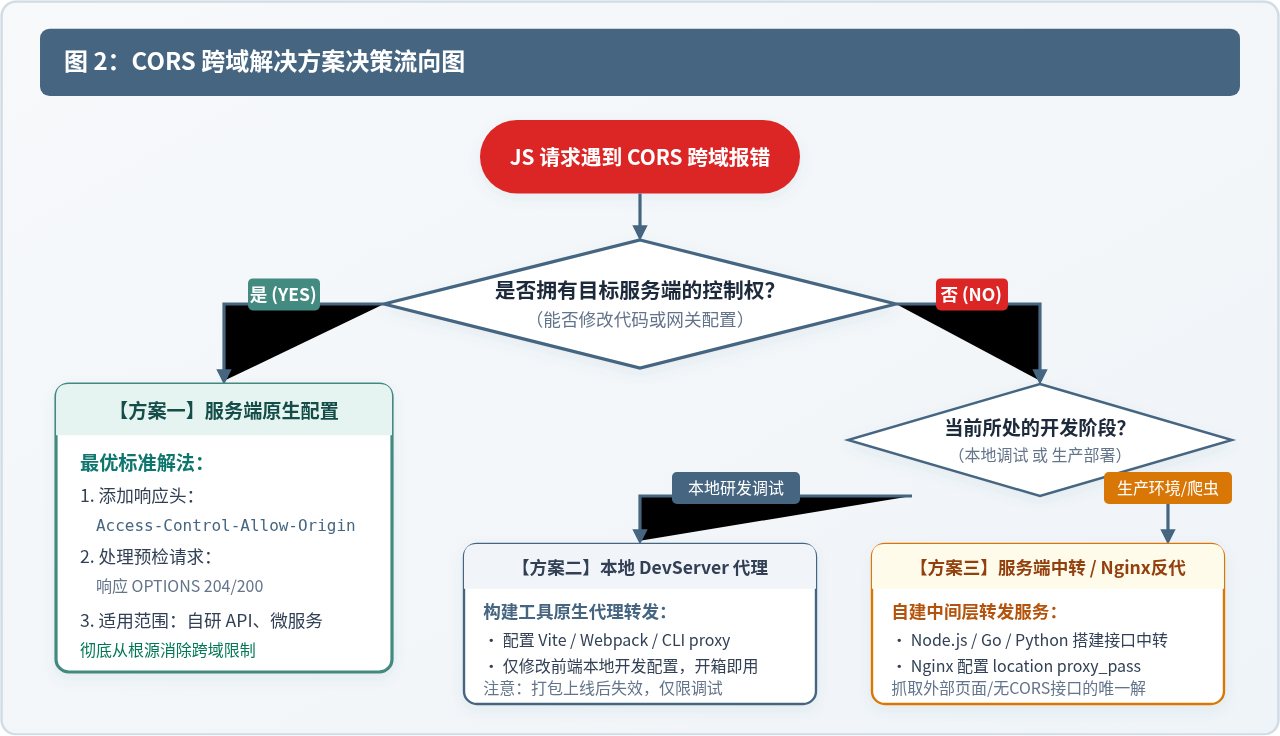
图 2:CORS 跨域解决方案决策流向图
根据决策树,解决方案主要清晰地分为三种情况:
- 方案一(服务端响应头配置):拥有后端代码或反向代理网关的管理权。这是最标准、最规范的根治方案。
- 方案二(前端开发代理 Proxy):开发阶段前后端分离联调,或者调用现成测试环境接口。仅需在构建工具(如 Vite、Webpack)中添加代理配置。
- 方案三(自建服务端中转 / Nginx 反向代理):面向线上生产环境,或者抓取外部无 CORS 协议声明的第三方网页内容。通过服务端中转彻底绕过浏览器沙箱限制。
三、方案一:具备后端控制权——服务端配置CORS响应头
如果你是全栈开发者,或者能够协同后端团队修改接口服务,通过在响应头中补充 CORS 规范约定的指令,是官方推荐的规范解法。
1. 简单请求与预检请求(Preflight)
浏览器将跨域请求划分为两类:
- 简单请求:使用 GET、HEAD、POST 且未自定义 Header、
Content-Type仅限text/plain、multipart/form-data、application/x-www-form-urlencoded。浏览器直接发出请求并在收到响应时验证Access-Control-Allow-Origin。 - 预检请求(Preflight):请求包含
application/json、PUT/DELETE 方法或携带自定义 Header(如Authorization)。浏览器会先行自动发出一次OPTIONS请求,询问服务端是否允许本次跨域,确认被准许后才会发送真正的业务请求。
2. Node.js (Express) 生产级实现示例
在 Node.js 服务端,可以使用官方成熟的 cors 中间件,也可以手动在统一前置中间件中补充响应头并处理 OPTIONS 预检:
// server.js (Node.js Express 环境)
const express = require('express');
const app = express();

// 允许跨域的前置响应头拦截处理
app.use((req, res, next) => {
  // 1. 指定允许访问的域名来源,如需允许多源可根据 req.headers.origin 动态匹配
  const allowedOrigins = ['http://localhost:3000', 'https://www.yourdomain.com'];
  const origin = req.headers.origin;
  if (allowedOrigins.includes(origin)) {
    res.setHeader('Access-Control-Allow-Origin', origin);
  }

  // 2. 声明支持的 HTTP 方法
  res.setHeader('Access-Control-Allow-Methods', 'GET, POST, PUT, DELETE, OPTIONS');

  // 3. 声明支持的自定义请求头
  res.setHeader('Access-Control-Allow-Headers', 'Content-Type, Authorization, X-Requested-With');

  // 4. 若请求需携带 Cookie/身份凭据,必须设为 true(此时 Allow-Origin 不得为通配符 *)
  res.setHeader('Access-Control-Allow-Credentials', 'true');

  // 5. 对 OPTIONS 预检请求直接返回 204 无内容状态,避免进入业务耗时逻辑
  if (req.method === 'OPTIONS') {
    return res.sendStatus(204);
  }
  next();
});

app.get('/api/data', (req, res) => {
  res.json({ code: 0, message: '跨域请求访问成功', data: [1, 2, 3] });
});

app.listen(8080, () => {
  console.log('API Server running on http://localhost:8080');
});
3. Nginx 统一网关配置
若微服务集群统一由 Nginx 承接流量,直接在 Nginx 层面配置响应头可以避免修改业务服务代码:
server {
    listen 80;
    server_name api.example.com;

    location / {
        # 允许指定请求源或通配符
        add_header 'Access-Control-Allow-Origin' '$http_origin' always;
        add_header 'Access-Control-Allow-Methods' 'GET, POST, PUT, DELETE, OPTIONS' always;
        add_header 'Access-Control-Allow-Headers' 'Authorization, Content-Type, X-Requested-With' always;
        add_header 'Access-Control-Allow-Credentials' 'true' always;

        # 拦截 OPTIONS 请求并快速返回
        if ($request_method = 'OPTIONS') {
            add_header 'Access-Control-Max-Age' 86400; # 缓存预检结果24小时
            return 204;
        }

        proxy_pass http://localhost:8080;
    }
}
四、方案二:前端开发环境调试——配置开发服务器Proxy
在本地日常开发中,前端项目通常启动在 http://localhost:5173 或 http://localhost:3000,而真实后端接口部署在另一台开发机或公网测试服务器上。此时若后端未开通本地域名的 CORS 头,前端开发者无需等待后端调整,只需利用本地脚手架的 DevServer 启动代理转发。
1. 代理转发的底层运作逻辑
同源策略仅仅生效于“浏览器客户端与服务端之间”。如果是“服务端与服务端之间”通过 TCP/HTTP 传输数据,不受任何浏览器沙箱限制。
构建工具代理的做法是:浏览器向本地运行的 Node.js 开发服务器发起同源请求(例如 http://localhost:5173/api/user),本地 Node 进程收到该请求后,作为 HTTP 客户端向目标地址(https://api.example.com/user)请求数据,再将拿到的响应原文返回给前端页面。
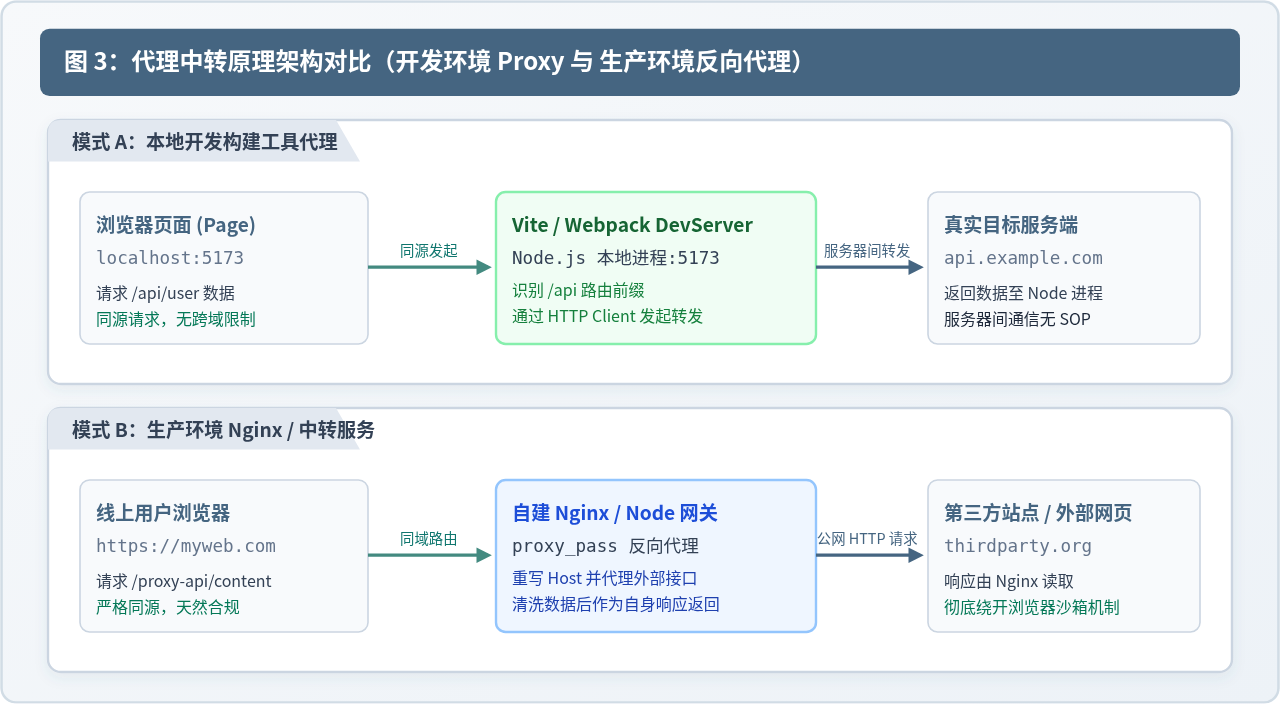
图 3:代理中转原理架构对比(开发环境 Proxy 与 生产环境反向代理)
2. Vite 构建工具配置 (vite.config.js)
// vite.config.js
import { defineConfig } from 'vite';

export default defineConfig({
  server: {
    port: 5173,
    proxy: {
      // 捕获所有以 /api 开头的请求
      '/api': {
        target: 'https://api.example.com', // 目标真实接口服务器
        changeOrigin: true,                // 修改请求头中的 Host 为目标服务器地址
        rewrite: (path) => path.replace(/^\/api/, '') // 路径重写:去掉 /api 前缀
      }
    }
  }
});
配置完成后,前端发起网络请求时修改请求路径,由跨域目标 URL 改为本地域名相对路径:
// 前端业务代码请求改动对比
// 错误写法(直接跨域请求目标服务):
// fetch('https://api.example.com/userInfo')

// 正确写法(请求本地同源开发服务器,由代理层中转):
fetch('/api/userInfo')
  .then(res => res.json())
  .then(data => console.log('获取数据成功:', data))
  .catch(err => console.error('请求失败:', err));
重要注意边界
开发环境 Proxy 仅在运行
npm run dev 或本地本地服务时生效。当执行 npm run build 生成纯静态 HTML/JS/CSS 文件后,本地 Node.js 开发环境不再随静态包运行。因此,该方案无法直接用于生产环境部署。
五、方案三:无后端控制权且面向生产——自建中转服务与反向代理
如果你的任务是获取第三方站点的公开数据、抓取外部目标网页的 HTML 内容,或者调用没有开放 CORS 白名单的第三方 OpenAPI,此时目标服务由他人掌控,无法配合修改响应头。
前端脚本在浏览器内无法直接突破同源限制,必须借助自建的中间层进行协议中转。
1. 搭建极简 Node.js 网页抓取中转服务
利用几行代码即可搭建一个通用的中转接口,接收前端传入的目标 URL,由后端抓取并注入本站允许的 CORS 响应头返回:
// proxy-server.js
const express = require('express');
const http = require('http');
const https = require('https');
const app = express();

app.get('/fetch-external', (req, res) => {
  const targetUrl = req.query.url;
  if (!targetUrl) {
    return res.status(400).send('缺少目标 url 参数');
  }

  // 1. 设置自身站点的跨域准许头
  res.setHeader('Access-Control-Allow-Origin', '*');
  res.setHeader('Content-Type', 'text/html; charset=utf-8');

  // 2. 服务端主动发起网络抓取
  const client = targetUrl.startsWith('https') ? https : http;
  client.get(targetUrl, (externalRes) => {
    // 3. 将外部页面的数据流以管道形式直通写回前端
    externalRes.pipe(res);
  }).on('error', (err) => {
    res.status(502).send('中转抓取外部内容失败: ' + err.message);
  });
});

app.listen(3001, () => {
  console.log('抓取中转服务已在端口 3001 启动');
});
2. 线上生产生产环境 Nginx 反向代理配置
在生产服务器上,推荐使用高性能的 Nginx 承担网关职责。通过反向代理,将外部接口映射至主站自身的虚拟路径,从网络拓扑上彻底消除跨域:
# /etc/nginx/conf.d/mysite.conf
server {
    listen 443 ssl;
    server_name www.mysite.com;

    # 1. 托管前端静态网站
    location / {
        root /var/www/dist;
        index index.html;
        try_files $uri $uri/ /index.html;
    }

    # 2. 将 /proxy-target/ 路由反向代理至第三方目标服务
    location /proxy-target/ {
        # 目标服务真实域名
        proxy_pass https://thirdparty.org/;

        # 覆写 Host 与真实 IP 避免被目标防盗链拦截
        proxy_set_header Host thirdparty.org;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_ssl_server_name on;
    }
}
生产环境下的前端代码只需发起同源相对路径请求:fetch('/proxy-target/content.html')。对于浏览器而言,请求目标是本站自身的 www.mysite.com 域名,完全符合同源规则,跨域报错不复存在。
六、排查技巧与四类常见避坑检查
在实际配置排查中,即便配置了 CORS 头,依然可能因细节差错引发跨域报错。请按图 4 梳理的核心维度依次核对:
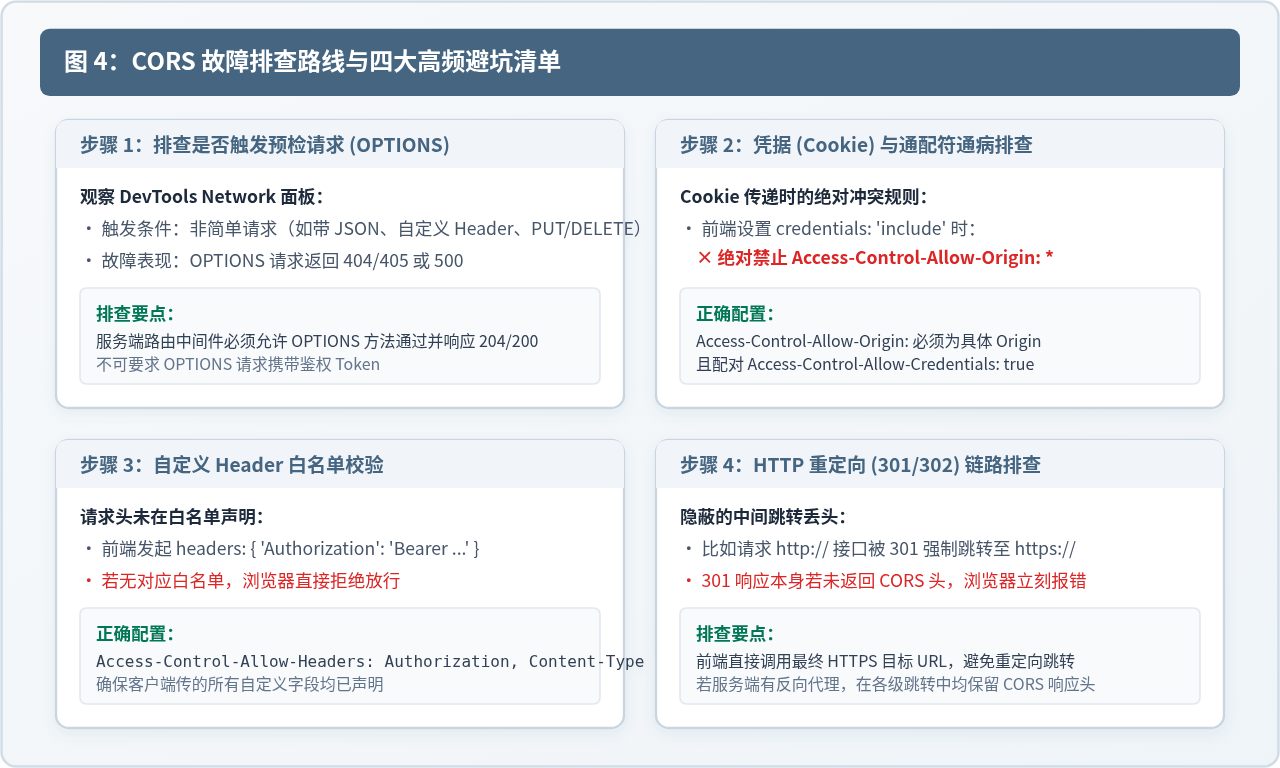
图 4:CORS 故障排查路线与四大高频避坑清单
| 高发避坑场景 | 错误表现 / 触发原因 | 正确排查与修复方法 |
|---|---|---|
| 1. Cookie 凭据与通配符冲突 | 报错:The value of the 'Access-Control-Allow-Origin' header must not be the wildcard '*' when the request's credentials mode is 'include'。 |
前端携带 Cookie 时,Access-Control-Allow-Origin 严禁使用通配符 *,必须动态回写当前具体的源地址,并成对开启 Access-Control-Allow-Credentials: true。 |
| 2. 自定义 Header 未列入白名单 | 报错:Request header field X-Custom-Token is not allowed by Access-Control-Allow-Headers in preflight response。 |
在服务端的 Access-Control-Allow-Headers 列表中,明确补充前端所传的特定字段名(如 Authorization, X-Custom-Token)。 |
| 3. 预检请求未放行鉴权 | OPTIONS 预检请求返回 401 Unauthorized 或 403 Forbidden。 | OPTIONS 预检请求属于浏览器自主行为,不携带自定义业务凭据与鉴权 Token。服务端网关或拦截器必须对所有 OPTIONS 请求无条件放行并返回 204。 |
| 4. HTTP 301/302 重定向丢头 | 请求 http://api.com 被跳转至 https://api.com,跳转阶段无 CORS 响应头导致直接报错。 |
确保客户端代码直连最终协议(直接请求 https),同时确保反向代理服务器在 301/302 重定向状态下同样附带跨域许可头。 |
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章