

深入解析前端JS在fetch或axios中发送HTTP请求遇到CORS跨域报错的成因、排查步骤及解决全流程,包含后端CORS响应头配置、Nginx反向代理和本地开发DevServer代理三种核心解决方案与避坑清单。
前端JS发送HTTP请求遇到跨域(CORS)报错怎么解决
作者:测试手账
时间:2026-11-02
浏览:235
文章目录
在前端使用 JavaScript(无论是原生
fetch、XMLHttpRequest 还是 axios)发送网络请求时,控制台抛出 Access to XMLHttpRequest at '...' from origin '...' has been blocked by CORS policy 是最常见的问题之一。跨域报错的核心根源在于浏览器的同源策略(Same-Origin Policy)对响应数据的安全拦截,而不是网络线路中断或后端服务未启动。解决跨域的核心路径非常直接:若在本地开发调试阶段,通过构建工具(Vite、Webpack 等)配置 DevServer 代理是最高效且无需改动后端的方案;若在生产线上环境,则应在后端接口服务配置标准的 CORS 响应头,或在 Nginx 反向代理层统一接入同域名路径。
一、认识跨域与 CORS 拦截的核心机制
要彻底解决跨域报错,首先需要明确浏览器在什么条件下判定“跨域”,以及跨域时到底发生了什么。
“同源”要求两个 URL 的协议(Protocol)、域名(Host / Domain)和端口(Port)三者必须完全相同。只要其中任何一项存在差异,浏览器就会判定为跨源(Cross-Origin)。例如:
http://localhost:5173请求http://localhost:8080/api(协议、域名相同,但端口不同,判定为跨域);https://app.example.com请求https://api.example.com(协议、端口相同,但二级域名不同,判定为跨域);http://example.com请求https://example.com(域名相同,但协议不同,判定为跨域)。
同源策略是浏览器最核心的安全基石,旨在防止恶意网站窃取用户的敏感数据或伪造会话操作。但必须厘清一个关键事实:跨域限制是浏览器单方面的安全拦截行为,后端服务器通常已经正常收到了 HTTP 请求并返回了计算结果,是浏览器在接收到响应时,发现响应头中缺乏允许当前源访问的安全凭证,从而主动丢弃了数据并向 JavaScript 运行时抛出异常。
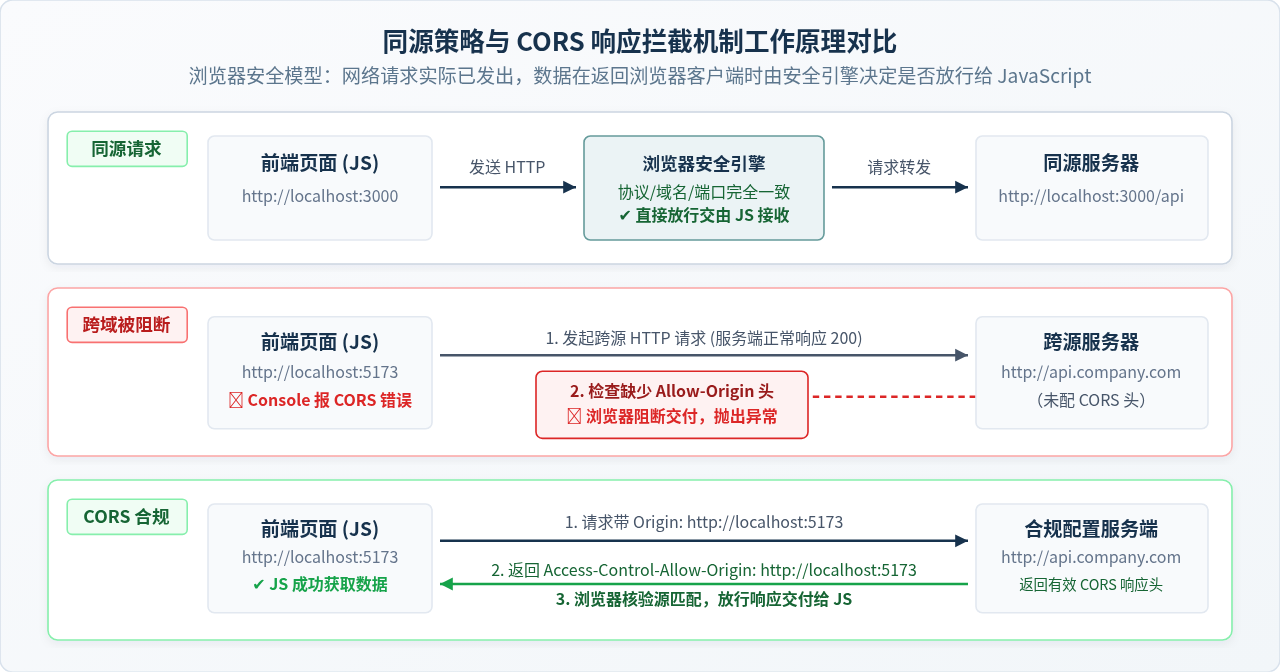
常见 CORS 报错日志分类
在浏览器的 DevTools 控制台中,CORS 报错通常有以下四种典型形态,每一类都指向了明确的缺失配置:
No 'Access-Control-Allow-Origin' header is present on the requested resource.:最常见的情形,服务端响应完全没有返回允许源头。Response to preflight request doesn't pass access control check: It does not have HTTP ok status.:浏览器发起的预检(OPTIONS)请求在服务端未被正确响应,状态码返回了 403、404 或 500。Request header field x-token is not allowed by Access-Control-Allow-Headers in preflight response.:请求携带了自定义请求头(如业务 Token、自定义鉴权字段),但服务端未在允许列表内声明该请求头。The value of the 'Access-Control-Allow-Origin' header in the response must not be the wildcard '*' when the request's credentials mode is 'include'.:前端请求配置了携带凭据(如 Cookie),但服务端错误地将允许源配置为通配符*,触发了浏览器的安全阻断。
二、排查定位:5 步精确定位报错症结
面对控制台的一片红字,切忌在代码中胡乱添加参数。遵循规范的排查步骤,可以在数分钟内准确定位问题出在前端配置、预检逻辑还是后端服务。
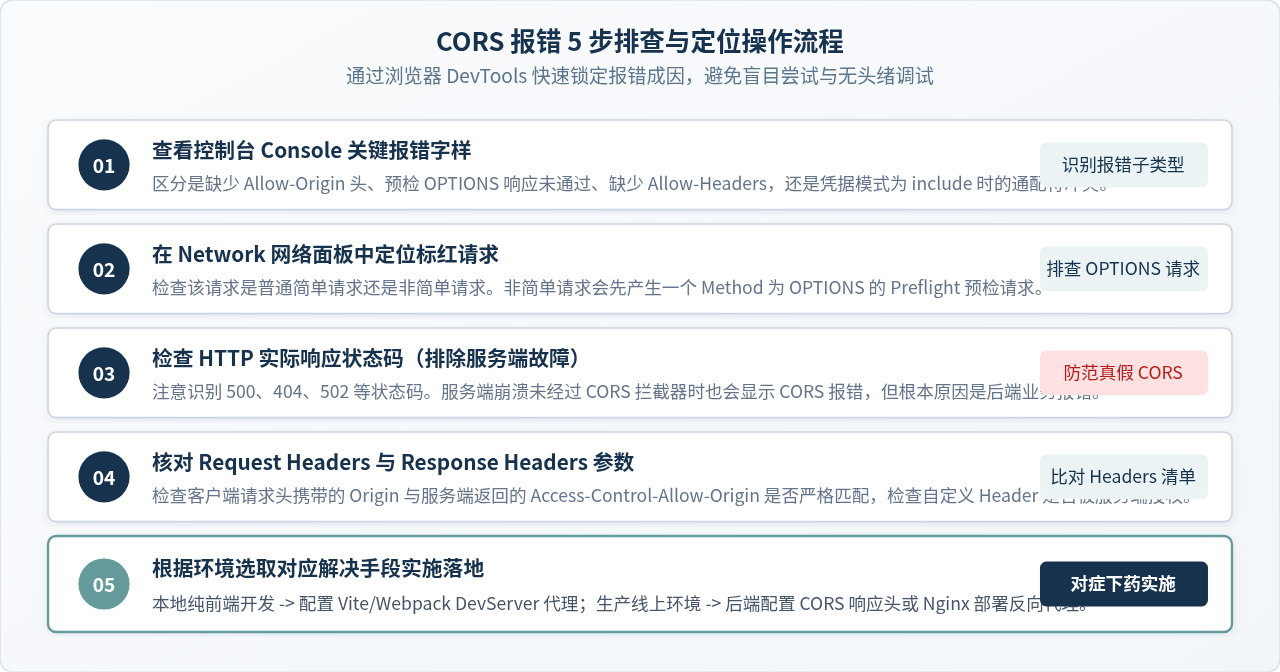
- 步骤一:查阅 Console 控制台详情。不要只看红色的
blocked by CORS policy,紧随其后的英文说明是定位关键,直接标明了是缺少 Origin、缺少 Header 还是 Options 失败。 - 步骤二:打开 Network 网络面板查看请求列表。观察目标接口。如果请求包含了自定义 Header(如
Authorization)或者非简单方法(如PUT、DELETE、Content-Type: application/json的 POST 请求),浏览器会自动发起Method: OPTIONS的预检请求。需确认该 OPTIONS 请求是否成功返回。 - 步骤三:核对真实 HTTP 状态码(排除服务端故障)。如果接口状态码显示为
500 Internal Server Error或502 Bad Gateway,往往是因为后端业务代码报错导致未走到 CORS 中间件。此时表面是 CORS 拦截,实际是后端服务崩溃。 - 步骤四:比对 Request Headers 与 Response Headers。在 Request Headers 中找到浏览器自动附带的
Origin字段(例如http://localhost:5173),再看 Response Headers 中是否存在Access-Control-Allow-Origin,检查二者是否严格一致。 - 步骤五:根据开发与生产边界选择落地方案。明确当前任务是本地联调还是生产部署,根据场景选择下方对应的三大核心解决方案。
三、方案一:后端服务配置 CORS 响应头(生产标准方案)
在生产环境下,如果前端与后端服务部署在不同的独立域名或微服务体系下,最标准的解决方式是由后端服务直接输出 W3C 规范的 CORS 响应头。
当浏览器收到带有对应声明的响应头时,就会放行并把数据交付给 JavaScript 脚本。核心涉及的响应头包括:
Access-Control-Allow-Origin:指定允许访问该资源的源(例如https://app.example.com或白名单动态回显)。Access-Control-Allow-Methods:允许使用的 HTTP 请求方法,例如GET, POST, PUT, DELETE, OPTIONS。Access-Control-Allow-Headers:允许客户端发送的自定义请求头,例如Content-Type, Authorization, X-Requested-With。Access-Control-Allow-Credentials:是否允许前端携带凭据(如 Cookie、HTTP 认证信息),取值为true。Access-Control-Max-Age:预检请求结果的缓存时间(单位秒),在缓存期内浏览器不会对相同接口重复发送 OPTIONS 请求。
Node.js (Express) 框架配置示例
// 方式 A:使用官方 cors 中间件(推荐生产使用)
const express = require('express');
const cors = require('cors');
const app = express();

const whitelist = ['https://your-frontend.com', 'http://localhost:5173'];
const corsOptions = {
  origin: function (origin, callback) {
    // 允许无 origin 的请求(如移动端或 curl)或白名单内的源
    if (!origin || whitelist.indexOf(origin) !== -1) {
      callback(null, true);
    } else {
      callback(new Error('Not allowed by CORS'));
    }
  },
  methods: ['GET', 'POST', 'PUT', 'DELETE', 'OPTIONS'],
  allowedHeaders: ['Content-Type', 'Authorization', 'X-Token'],
  credentials: true, // 允许携带 Cookie
  maxAge: 86400      // 预检结果缓存 24 小时
};

app.use(cors(corsOptions));

// 必须显式支持 OPTIONS 预检请求直接通过
app.options('*', cors(corsOptions));

app.get('/api/data', (req, res) => {
  res.json({ code: 200, message: "CORS 校验通过" });
});

app.listen(3000, () => console.log('Server running on port 3000'));
Java (Spring Boot) 全局配置示例
import org.springframework.context.annotation.Configuration;
import org.springframework.web.servlet.config.annotation.CorsRegistry;
import org.springframework.web.servlet.config.annotation.WebMvcConfigurer;

@Configuration
public class WebCorsConfig implements WebMvcConfigurer {
    @Override
    public void addCorsMappings(CorsRegistry registry) {
        registry.addMapping("/api/**")
                .allowedOriginPatterns("https://*.yourdomain.com", "http://localhost:[*]")
                .allowedMethods("GET", "POST", "PUT", "DELETE", "OPTIONS")
                .allowedHeaders("*")
                .allowCredentials(true)
                .maxAge(3600);
    }
}
关键警示:凭据与通配符不可并存
当 JavaScript 请求设置了
当 JavaScript 请求设置了
credentials: 'include'(原生 fetch)或 withCredentials: true(axios)时,后端的 Access-Control-Allow-Origin 绝对不能设置为 *。此时必须明确输出当前请求的具体源(如 http://localhost:5173),否则浏览器依然会判定为安全违规并拦截响应。
四、方案二:Nginx / 网关反向代理(统一同源方案)
同源策略只存在于浏览器与服务器之间。在纯服务端环境中,无论是 Node.js、Nginx 还是 Go 服务,相互之间的网络请求不受任何同源策略拦截。
因此,在生产环境中,最优雅、对业务代码无侵入的方案是部署 Nginx 或 API 网关,将前端静态页面与后端接口挂载在同一个域名或端口下。前端直接请求同源的 /api/... 路径,由 Nginx 在服务器内网将请求反向代理转发给真正的后端服务。
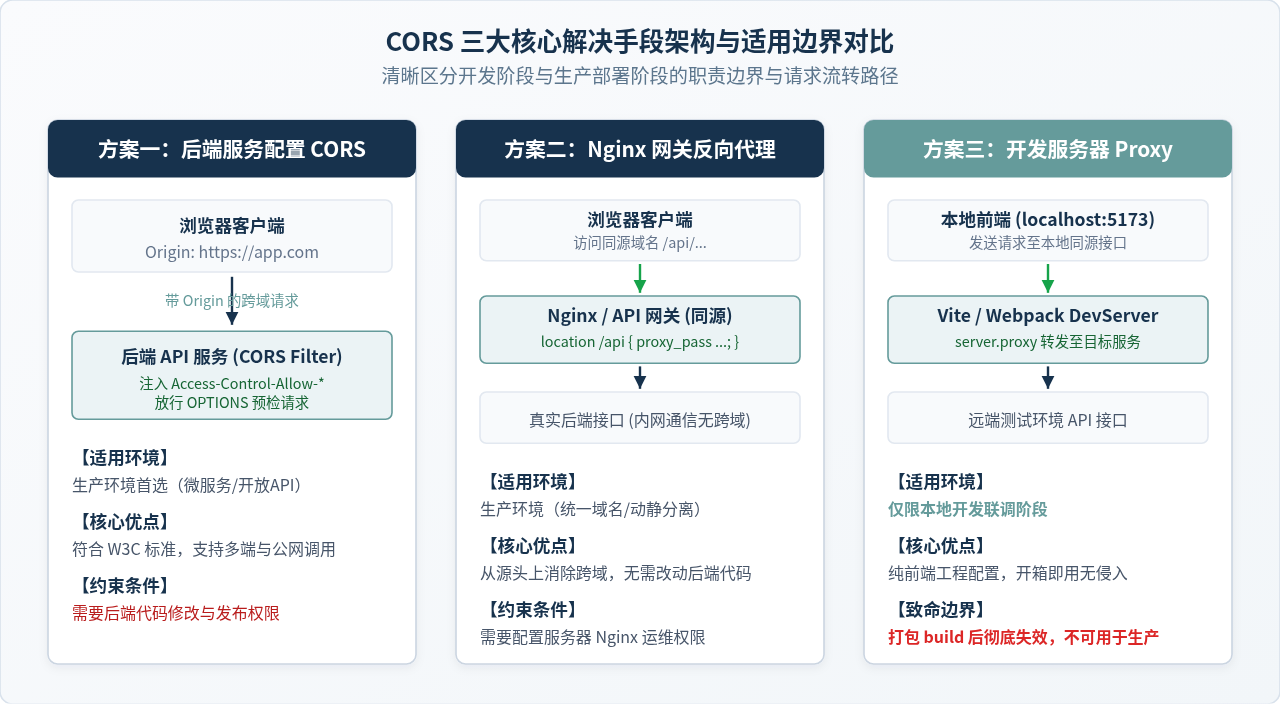
Nginx 反向代理配置示例
在前端部署服务器的 nginx.conf 中,将前端页面作为根目录提供服务,并将 /api/ 代理到内部后端接口:
server {
    listen 80;
    server_name example.com;

    # 1. 前端打包后的静态资源目录(同源访问)
    location / {
        root /var/www/html/dist;
        index index.html;
        try_files $uri $uri/ /index.html;
    }

    # 2. 将 /api 开头的请求反向代理到后端服务器端口
    location /api/ {
        # 后端真实服务地址(可以位于同一主机的其他端口,或内网其它机器)
        proxy_pass http://127.0.0.1:8080/;

        # 传递真实客户端 IP 与请求头
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;

        # 维持长连接
        proxy_http_version 1.1;
        proxy_set_header Connection "";
    }
}
采用该配置后,前端 JavaScript 请求的地址直接写为 /api/users。对于浏览器而言,请求目标是 http://example.com/api/users,与页面自身 http://example.com 属于完全同源,同源策略根本不会触发拦截,彻底消除跨域问题。
五、方案三:本地开发环境 DevServer Proxy(纯前端快速解决)
在本地开发阶段,前端通常运行在 http://localhost:5173(Vite)或 http://localhost:8080(Webpack),而后端接口可能部署在测试服务器 http://api.dev.test.com。此时前端往往无法随意修改远端测试环境后端的 CORS 代码。
此时的最佳方案是利用本地开发服务器内置的 Node 代理服务。浏览器向本地开发服务器发送请求(同源),本地开发服务器在 Node 层面代为向目标后端发送 HTTP 请求,获取数据后再原样返回给浏览器。
Vite 工程配置 (vite.config.js)
import { defineConfig } from 'vite';
import vue from '@vitejs/plugin-vue';

export default defineConfig({
  plugins: [vue()],
  server: {
    port: 5173,
    // 配置开发服务器反向代理
    proxy: {
      '/api': {
        target: 'http://api.dev.test.com', // 目标真实后端服务
        changeOrigin: true,               // 修改请求头中的 Host 为目标地址
        rewrite: (path) => path.replace(/^\/api/, '') // 路径重写:移除请求路径中的 /api 前缀
      }
    }
  }
});
Webpack / Vue CLI 配置 (vue.config.js)
module.exports = {
  devServer: {
    port: 8080,
    proxy: {
      '/api': {
        target: 'http://api.dev.test.com',
        changeOrigin: true,
        pathRewrite: {
          '^/api': '' // 将 /api/user 重写为 /user
        }
      }
    }
  }
};
前端请求代码配合示例
在配置了本地代理后,前端的请求基地址(BaseURL)不要再写绝对跨域路径,而是统一使用相对路径:
// 错误写法:直接请求跨域目标(代理无法拦截,依然报 CORS 错误)
// axios.get('http://api.dev.test.com/users');

// 正确写法:请求本地代理前缀 /api
import axios from 'axios';

const request = axios.create({
  baseURL: '/api', // 命中本地 devServer proxy 规则
  timeout: 5000
});

export function getUserList() {
  return request.get('/users');
}
警示:DevServer 代理在生产打包后完全失效
许多初学者在本地通过 Vite 代理调通后,运行
许多初学者在本地通过 Vite 代理调通后,运行
npm run build 将代码部署到服务器,发现接口全部报 404 或又出现了 CORS 报错。这是因为 npm run build 产生的是纯静态的 HTML、CSS 与 JS 文件,本地的 Node 开发服务已经退出,代理转发自然不复存在。线上部署必须回归方案一(后端配 CORS)或方案二(Nginx 反代)。
六、方案选型决策与关键避坑清单
为了在复杂项目中准确决策并避免常见陷阱,可通过以下决策树选择适配路径,并在联调上线前对照避坑清单逐项核查。
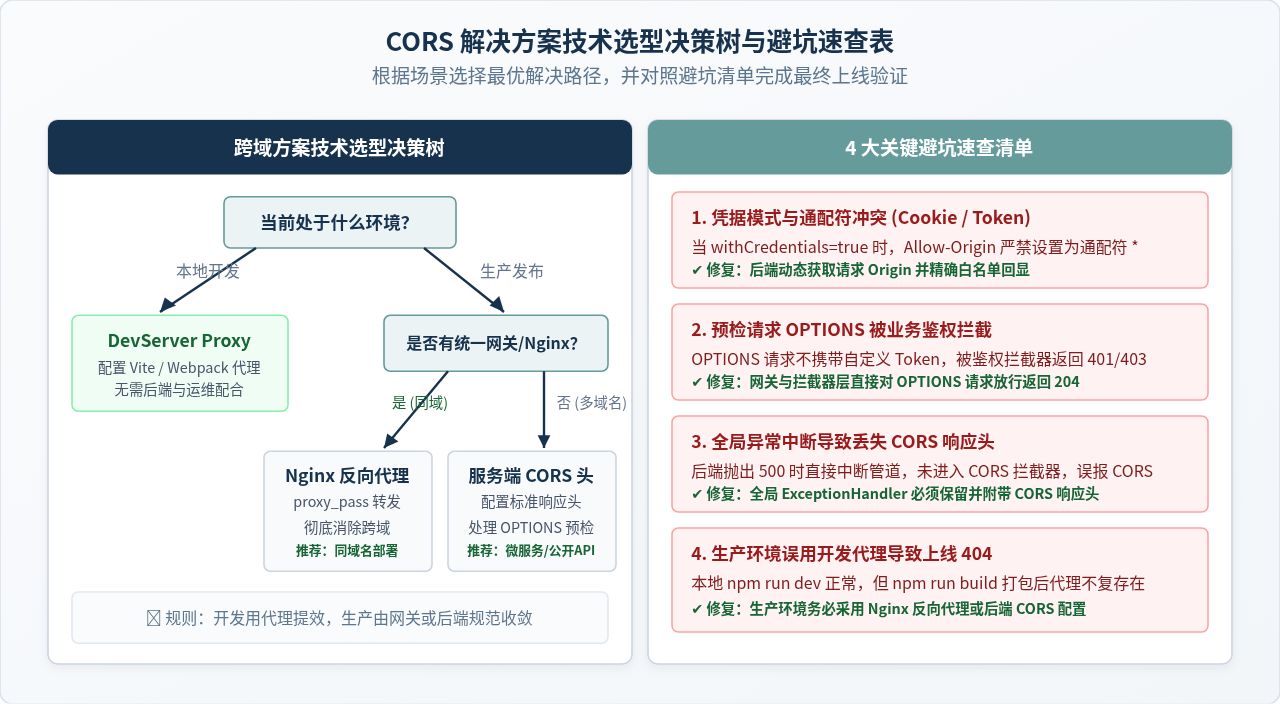
| 方案分类 | 适用场景 | 改动位置 | 优点 | 局限性 |
|---|---|---|---|---|
| DevServer 代理 | 本地开发调试 | 前端工程配置文件 | 纯前端完成,立竿见影,无需改动后端 | 打包部署后完全失效,无法用于生产 |
| Nginx 反向代理 | 生产环境同域部署 | Nginx / 网关配置文件 | 彻底消除跨域,对前后端业务代码零侵入 | 需要拥有服务器或网关运维权限 |
| 后端配置 CORS | 生产微服务/公网 API | 后端代码或拦截器中间件 | 符合 Web 标准,支持多端与公网任意调用 | 需要改动后端代码,需细致处理 OPTIONS 与凭据 |
四大高频踩坑点与修复清单
-
OPTIONS 预检请求被鉴权拦截器阻断
许多系统(如 Spring Security、Shiro 或自定义的 JWT 拦截器)会拦截所有进入后端的请求并校验 Header 中的 Token。然而,浏览器发出的 OPTIONS 预检请求是不携带自定义 Token 的,这会导致鉴权拦截器直接返回401 Unauthorized或403 Forbidden。由于预检失败,浏览器直接阻断后续真实请求。
修复方式:在后端所有鉴权拦截器的最前置逻辑中加入判断,如果request.getMethod().equalsIgnoreCase("OPTIONS"),直接返回 HTTP 状态码204 No Content或200 OK并放行。 -
全局异常处理器未输出 CORS 响应头
当后端代码抛出未捕获的运行时异常(如数据库异常、空指针等)时,很多框架的全局异常捕获逻辑(如@ControllerAdvice)会直接向客户端返回 500 JSON 数据,但如果异常处理链路跳过了正常的 CORS 响应头过滤器,浏览器就会因为没有收到Access-Control-Allow-Origin而报 CORS 错误。这常让开发者误以为是跨域问题,耗费数小时调试跨域,实际上后端已经报错崩掉。
修复方式:确保全局异常拦截器统一注入 CORS 响应头,或者直接使用框架最高优先级的CorsFilter过滤器。 -
自定义 Header 未在允许列表中声明
前端发送请求时如果使用了自定义请求头(例如request.headers['x-client-id'] = 'web'),服务端响应中必须显式在Access-Control-Allow-Headers包含x-client-id,否则无论源(Origin)怎么正确,预检依然会失败。 -
前端获取自定义响应头失败
默认情况下,浏览器即使放行了跨域响应,JavaScript 也只能访问 6 种基本的安全响应头(Cache-Control、Content-Language、Content-Type、Expires、Last-Modified、Pragma)。如果后端在 Header 中返回了自定义的分页信息或签名(如X-Total-Count),前端调用response.headers['x-total-count']会取到undefined。
修复方式:服务端需要显式返回Access-Control-Expose-Headers: X-Total-Count,明确授权前端 JavaScript 读取该自定义头。
七、总结与验证闭环
解决跨域报错并不复杂,关键在于清晰区分“开发环境”与“生产环境”的架构边界:
- 在本地开发联调时,直接在 Vite 或 Webpack 中配置
server.proxy,以最小成本解除跨域阻塞; - 在生产环境统一域名部署时,优先使用 Nginx 配置
proxy_pass反向代理; - 在多域名、跨系统或公开开放平台场景下,在后端规范配置
Access-Control-Allow-*响应头并确保 OPTIONS 预检放行。
配置完成后,在浏览器 Network 面板中执行验证:确认 OPTIONS 预检返回 200 或 204,实际业务请求返回正常业务数据,且控制台再无红色报警,即代表跨域问题已规范、彻底地得到解决。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章