
无需任何第三方依赖,深入解析JavaScript原生生成符合RFC 4122规范UUID v4的两种核心方法:现代标准的crypto.randomUUID()与高兼容性的crypto.getRandomValues()位运算方案,并提供生产级平滑降级策略。

当前位置:首页 > JavaScript 基础 > 正文
JavaScript原生生成UUID v4的两种方法
作者:极速慢跑
时间:2026-11-02
浏览:581
文章目录
JavaScript 核心技术
Web Crypto API
RFC 4122 标准
在现代 Web 开发与 Node.js 运行时中,无需引入如 uuid 等第三方 npm 依赖,JavaScript 原生已全面支持两种可靠生成符合 RFC 4122 规范 UUID v4(通用唯一识别码)的途径:一是基于现代标准的 crypto.randomUUID() 原生 API,调用极简且执行效率极高;二是基于 crypto.getRandomValues() 结合二进制位掩码运算的手动实现方案,具备更广泛的环境兼容性。本文将深入讲解这两种原生方法的具体实现、位运算原理、安全上下文制约及生产环境平滑降级策略。
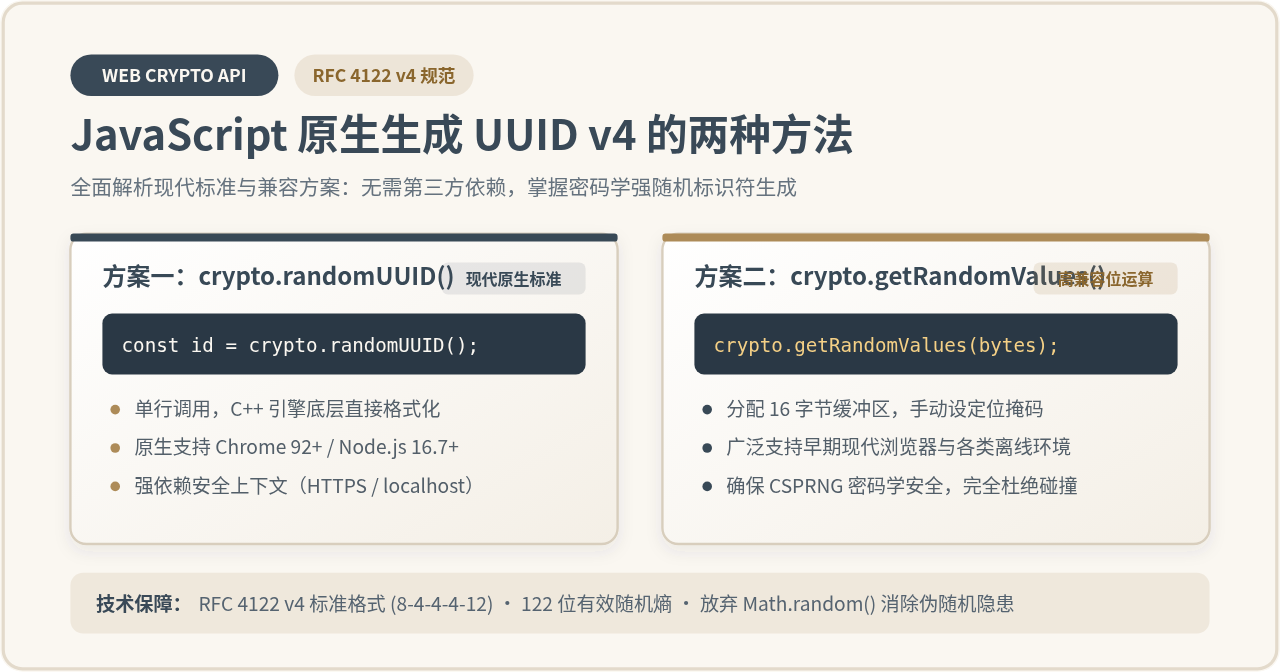
JavaScript 原生 UUID v4 生成双轨方案全景架构
一、UUID v4 规范结构与原生生成的核心要求
UUID(Universally Unique Identifier,通用唯一识别码)由 RFC 4122 国际标准所定义,长度为 128 位(16 个字节)。标准规范将其格式化为由连字符分隔的 5 段十六进制字符串,呈现典型的 8-4-4-4-12 结构(总长度 36 个字符,例如 f47ac10b-58cc-4372-a567-0e02b2c3d479)。
在各类 UUID 版本中,版本 4(v4)完全基于随机数构建。然而,并非 128 位都可以自由填入随机值,RFC 4122 对 UUID v4 的具体比特位施加了严格约束:
- 版本号(Version 4)固定约束:位于第 3 段的起始字符(即整体字符串的第 13 位十六进制数,对应二进制数据的第 7 个字节的高 4 位)。该位置必须固定为二进制
0100,对应十六进制字符恒为4。 - 变体位(Variant 1)固定约束:位于第 4 段的起始字符(即整体字符串的第 17 位十六进制数,对应二进制数据的第 9 个字节的高 2 位)。该位置必须固定为二进制
10xx,对应的十六进制字符仅能为8、9、a或b中的一个。 - 有效随机熵(Entropy):去除固定的 4 位版本和 2 位变体后,UUID v4 包含整整 122 位有效随机熵,碰撞概率在数学上趋近于零。
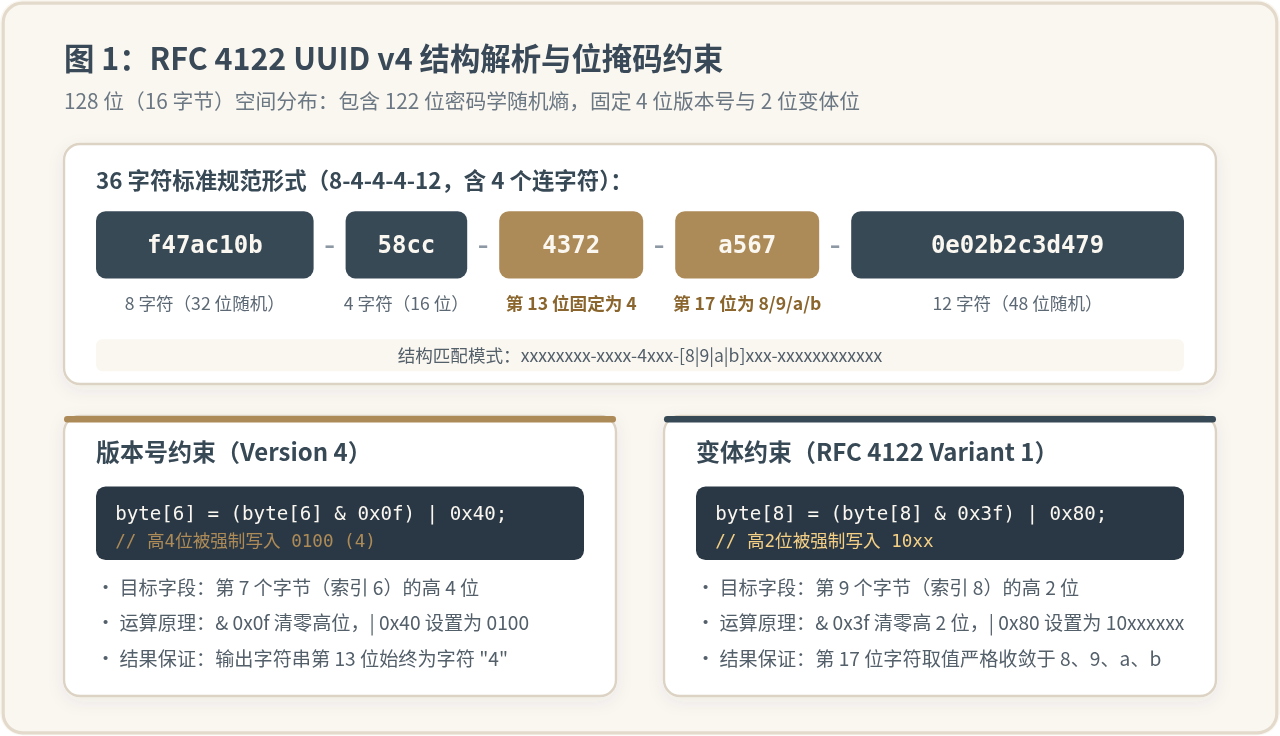
图 1:RFC 4122 UUID v4 结构解析与位掩码约束
为什么绝不能使用 Math.random() 伪造 UUID?
早期部分教程中常使用 Math.random().toString(16) 拼凑 UUID。但 Math.random() 采用伪随机数算法(如 xorshift128+),不具备密码学安全保证(CSPRNG),随机数种子容易被预测或周期性重复,在高并发或身份凭证场景下会引发严重的主键碰撞与安全隐患。真正的 UUID v4 原生生成必须依仗操作系统底层熵池。
二、方法一:使用现代标准的 crypto.randomUUID()
从 ECMAScript 规范与 W3C Web Cryptography API 标准演进以来,现代浏览器与服务端运行时统一内置了顶层方法 crypto.randomUUID()。这是当前最推荐、最直观的原生实现方式。
1. 代码实现与调用示例
无需创建缓冲区,无需位运算处理,直接调用全局 crypto 对象的内置方法即可返回标准的 36 字符小写 UUID v4 字符串:
// 方法一:直接调用现代原生内置 API
function generateUUIDViaStandard() {
  return crypto.randomUUID();
}

// 执行测试
const uuid1 = generateUUIDViaStandard();
console.log("生成的 UUID v4:", uuid1);
控制台示例输出(明确标为示例,实际调用将随机生成):
生成的 UUID v4: "a2b0c3d4-e5f6-4a1b-8c2d-3e4f5a6b7c8d"
2. 运行机制与优势
crypto.randomUUID() 在浏览器内核(如 Chromium V8、WebKit、Gecko)以及 Node.js 的底层直接由 C++ 实现。调用发生时,引擎直接从操作系统底层的密码学安全伪随机数生成器(Linux/macOS 下为 /dev/urandom 或 getrandom(),Windows 下为 BCryptGenRandom)读取 16 字节随机数,在 C++ 层面设置版本与变体掩码,并直接格式化为字符串。
这种机制避免了在 JavaScript 堆内存中频繁分配 Uint8Array 实例及进行多次字符串截断和拼接,因此具备极高的吞吐性能和最低的 GC(垃圾回收)压力。
3. 关键限制:安全上下文(Secure Context)
需要格外注意的是,在浏览器环境下,W3C 规范将 crypto.randomUUID() 严格限制在安全上下文(Secure Context)中:
- 在通过
https://协议访问的页面,或者本地回环地址http://localhost/http://127.0.0.1下,crypto.randomUUID可正常调用。 - 在通过普通未加密的
http://(如局域网测试 IPhttp://192.168.1.100:8080)访问的页面中,浏览器为了防止敏感加密 API 在明文传输下被篡改,crypto.randomUUID会是undefined,直接调用将抛出TypeError: crypto.randomUUID is not a function。
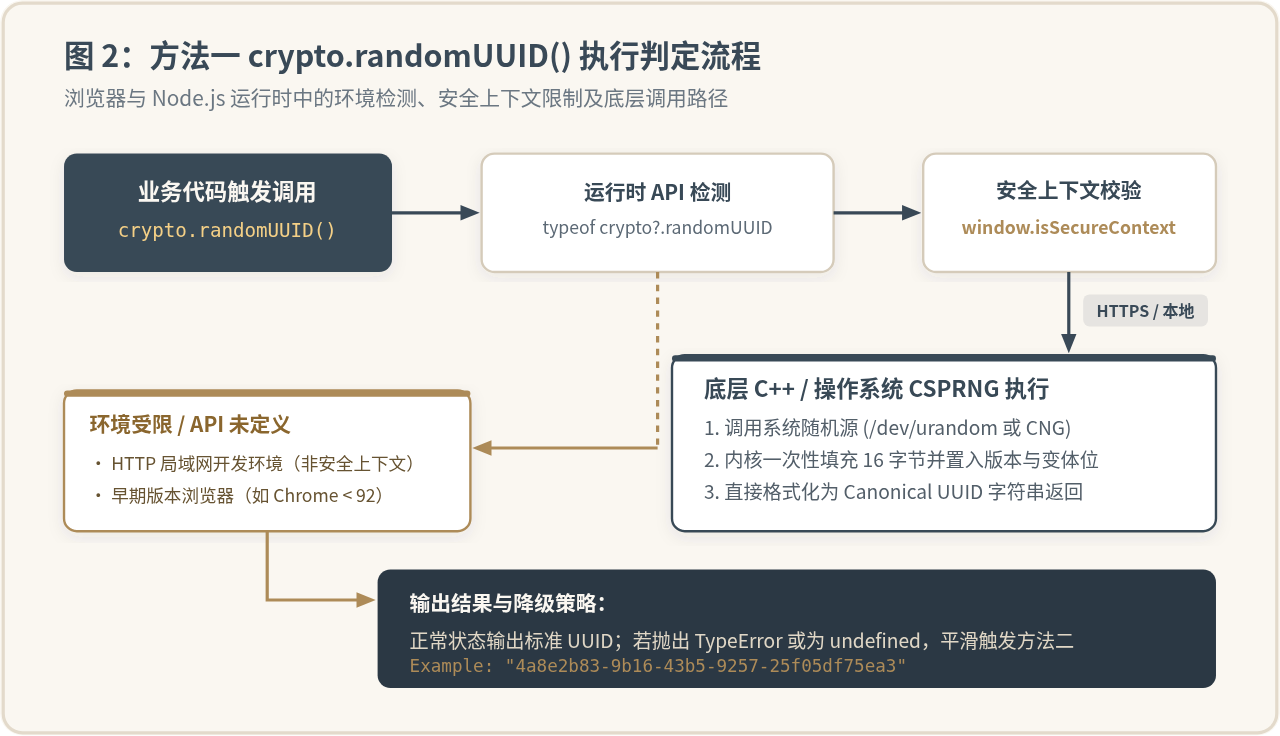
图 2:方法一 crypto.randomUUID() 执行判定流程
三、方法二:使用 crypto.getRandomValues() 自定义位运算实现
为了解决旧版浏览器兼容性,以及在非 HTTPS 局域网开发环境、早期嵌入式 WebView 或特定轻量级运行时中 crypto.randomUUID 缺失的问题,我们必须掌握第二种原生方案:基于 crypto.getRandomValues() 手动实现符合 RFC 4122 v4 的位运算方案。
1. 实现原理与分步拆解
虽然 crypto.randomUUID() 直到 Chrome 92(2021 年)才被支持,但其底层的 crypto.getRandomValues() 早在 Chrome 11(2011 年)和 Firefox 21(2013 年)就已成为事实标准,兼容性极广。
完整的生成流程分为以下四个精确步骤:
- 创建缓冲区:分配一个包含 16 个元素的
Uint8Array类型化数组(16 字节 = 128 位)。 - 填充强随机数:通过
crypto.getRandomValues(bytes),让底层 CSPRNG 将系统强随机字节填入该数组。 - 位运算校准版本与变体:
- 设置 Version 4:修改第 7 个字节(索引 6),通过
(bytes[6] & 0x0f) | 0x40,将高 4 位清零并置入0100。 - 设置 Variant 1:修改第 9 个字节(索引 8),通过
(bytes[8] & 0x3f) | 0x80,将高 2 位清零并置入10。
- 设置 Version 4:修改第 7 个字节(索引 6),通过
- 格式化十六进制字符串:将每个字节转换为两位十六进制字符,并在对应位置插入连字符拼接为
8-4-4-4-12。
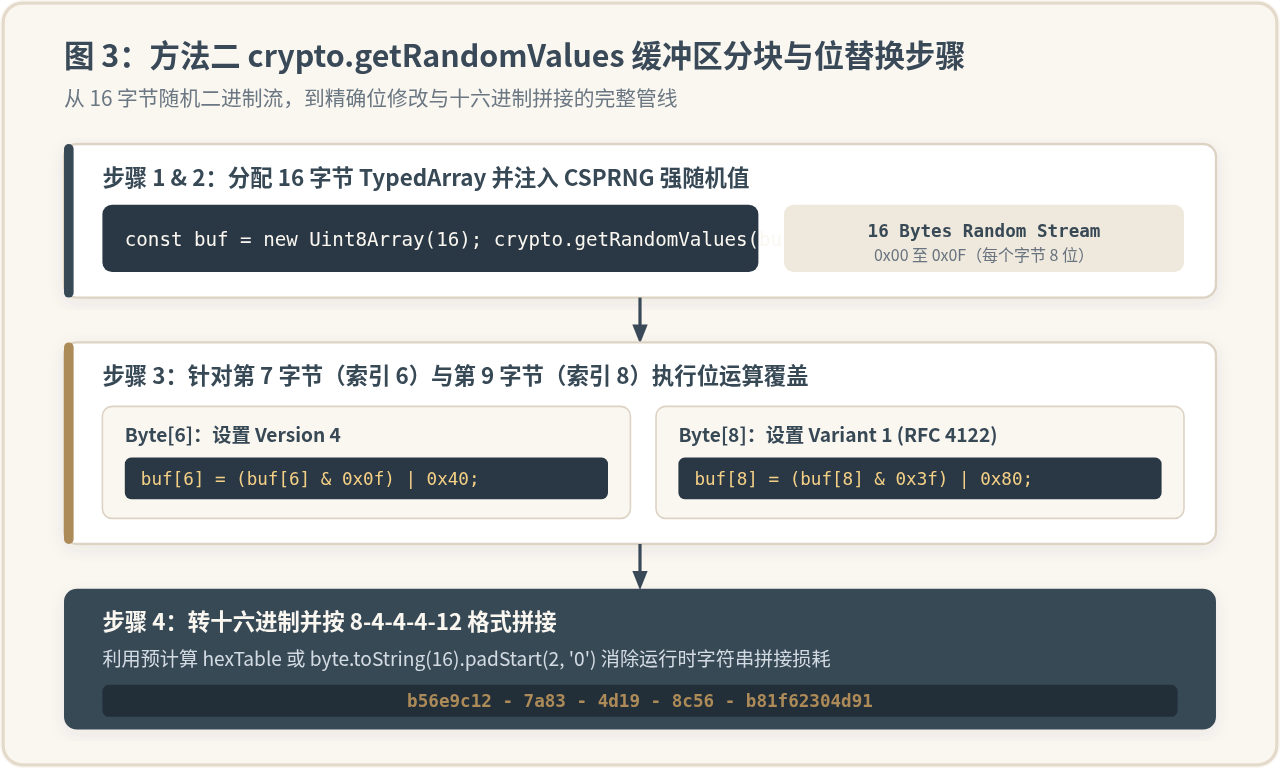
图 3:方法二 crypto.getRandomValues 缓冲区分块与位替换步骤
2. 高性能完整代码实现
在 JavaScript 中频繁对单个字节调用 toString(16).padStart(2, '0') 会在循环中创建大量临时字符串。为了最大化性能,我们使用预生成的 256 位十六进制查找表(Hex Table)进行加速:
// 预计算 0x00 ~ 0xff 的十六进制字符串查找表,避免运行时频繁创建字符串
const byteToHex = [];
for (let i = 0; i < 256; ++i) {
  byteToHex.push((i < 16 ? "0" : "") + i.toString(16));
}

/**
 * 基于 crypto.getRandomValues() 与位运算的高性能 UUID v4 原生生成函数
 * @returns {string} 符合 RFC 4122 规范的 36 字符 UUID v4
 */
function generateUUIDViaRandomValues() {
  // 1. 分配 16 字节二进制缓冲区
  const bytes = new Uint8Array(16);

  // 2. 从密码学安全伪随机源填充缓冲区
  crypto.getRandomValues(bytes);

  // 3. 按 RFC 4122 规范调整 Version 4 与 Variant 1 比特位
  bytes[6] = (bytes[6] & 0x0f) | 0x40; // 设置版本号 4
  bytes[8] = (bytes[8] & 0x3f) | 0x80; // 设置变体位 10xx

  // 4. 利用查找表按 8-4-4-4-12 结构拼接
  return (
    byteToHex[bytes[0]] +
    byteToHex[bytes[1]] +
    byteToHex[bytes[2]] +
    byteToHex[bytes[3]] +
    "-" +
    byteToHex[bytes[4]] +
    byteToHex[bytes[5]] +
    "-" +
    byteToHex[bytes[6]] +
    byteToHex[bytes[7]] +
    "-" +
    byteToHex[bytes[8]] +
    byteToHex[bytes[9]] +
    "-" +
    byteToHex[bytes[10]] +
    byteToHex[bytes[11]] +
    byteToHex[bytes[12]] +
    byteToHex[bytes[13]] +
    byteToHex[bytes[14]] +
    byteToHex[bytes[15]]
  );
}

// 执行测试
const uuid2 = generateUUIDViaRandomValues();
console.log("位运算生成 UUID v4:", uuid2);
控制台示例输出(明确标为示例):
位运算生成 UUID v4: "7c9e6679-7425-40de-944b-e07fc1f90ae7"
四、两种方法的综合选型与健壮降级方案
了解了两种原生方法后,在实际项目工程化落地时,不应在两者中孤立选择,而应结合运行环境构建自适应的平滑降级方案。
| 对比指标 | 方法一:crypto.randomUUID() | 方法二:crypto.getRandomValues() 自定义 |
|---|---|---|
| API 规范与形式 | 标准内置函数(单行直调) | 标准随机数组 + 手动位运算与格式化 |
| 执行性能 | 极高(底层 C++ 一次性生成与格式化) | 高(JS 分配类型化数组与查表拼接) |
| 主流浏览器支持 | Chrome 92+, Safari 15.4+, Firefox 95+ (2021+) | Chrome 11+, Safari 5+, Firefox 21+ (2013+) |
| 安全上下文限制 | 必须处于 Secure Context(HTTPS / 本地回环) | 在多数浏览器非安全 HTTP 环境下依然可访问 |
| Node.js 服务端支持 | Node.js 14.17.0+ / 16.7.0+(全局内置) | 全版本支持(早期版本可调用 webcrypto 或 Buffer) |
| 随机数安全等级 | CSPRNG 密码学强随机 | CSPRNG 密码学强随机 |
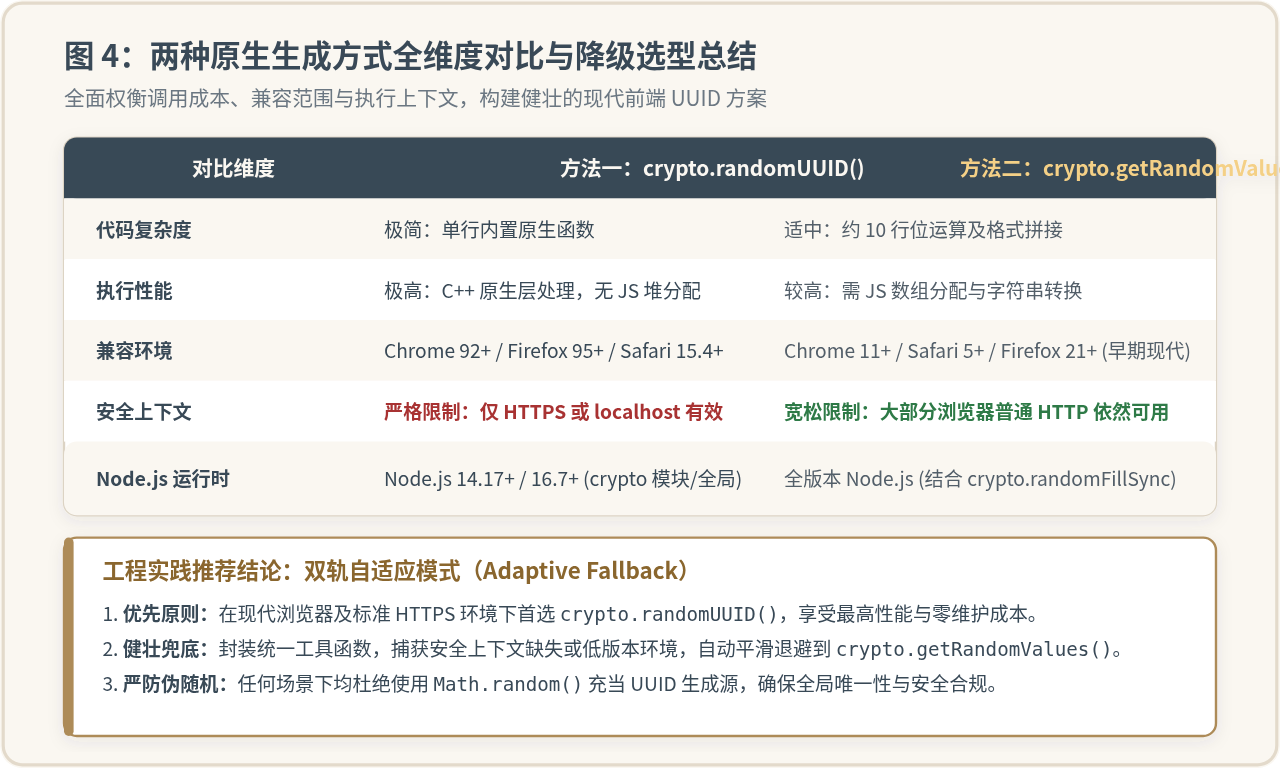
图 4:两种原生生成方式全维度对比与降级选型总结
生产级全兼容包装函数
推荐在公共工具库中使用如下自适应封装。优先尝试原生 randomUUID,若当前环境不支持或处于非安全上下文,则无缝降级至 getRandomValues:
/**
 * 生产级安全 UUID v4 原生生成函数
 * 优先采用现代标准的 randomUUID,受限时平滑降级至 getRandomValues
 */
const getCrypto = () => {
  if (typeof globalThis !== "undefined" && globalThis.crypto) {
    return globalThis.crypto;
  }
  if (typeof window !== "undefined" && window.crypto) {
    return window.crypto;
  }
  return null;
};

function generateUUID() {
  const cryptoObj = getCrypto();

  if (!cryptoObj) {
    throw new Error("当前运行环境未探测到密码学安全随机源 Crypto API");
  }

  // 1. 优先尝试现代标准 API
  if (typeof cryptoObj.randomUUID === "function") {
    try {
      return cryptoObj.randomUUID();
    } catch (err) {
      // 非安全上下文中可能抛出异常,继续执行降级
    }
  }

  // 2. 平滑降级至基于 getRandomValues 的位运算实现
  if (typeof cryptoObj.getRandomValues === "function") {
    const bytes = new Uint8Array(16);
    cryptoObj.getRandomValues(bytes);
    bytes[6] = (bytes[6] & 0x0f) | 0x40;
    bytes[8] = (bytes[8] & 0x3f) | 0x80;

    let result = "";
    for (let i = 0; i < 16; ++i) {
      if (i === 4 || i === 6 || i === 8 || i === 10) {
        result += "-";
      }
      const hex = bytes[i].toString(16);
      result += hex.length === 1 ? "0" + hex : hex;
    }
    return result;
  }

  throw new Error("当前环境不支持任何原生密码学随机数生成方式");
}
五、验证生成的 UUID v4 是否符合标准
在完成生成逻辑后,可以通过严格匹配 RFC 4122 规范的正则表达式对输出结果进行校验。校验要点包括整体格式、版本标识位 4 以及变体位 [89ab]:
/**
 * 校验字符串是否为合法的 RFC 4122 UUID v4
 * @param {string} uuid 待检测的标识符
 * @returns {boolean} 是否合规
 */
function isValidUUIDv4(uuid) {
  const uuidV4Regex =
    /^[0-9a-f]{8}-[0-9a-f]{4}-4[0-9a-f]{3}-[89ab][0-9a-f]{3}-[0-9a-f]{12}$/i;
  return uuidV4Regex.test(uuid);
}

// 验证示例
const testId = generateUUID();
console.log("生成的 ID:", testId);
console.log("合规性校验结果:", isValidUUIDv4(testId)); // true
控制台示例输出(明确标为示例):
生成的 ID: "9f3d1b6e-41ca-49d7-8ec3-5964817a0d42"
合规性校验结果: true
合规性校验结果: true
六、工程实践中的注意事项
- 避免不必要的构建打包体积:若项目目标运行环境为现代前端(Chrome 90+、iOS 15.4+)或服务端(Node.js 16+),完全不需要为了生成 UUID 单独引入第三方
uuid库或nanoid库,直接采用crypto.randomUUID()可减少依赖包体积与供应链风险。 - 高频海量生成场景的优化:在服务端(Node.js)如需每秒生成百万量级的唯一标识符,调用
crypto.randomUUID()已非常高效;若采用方法二,建议预先分配一次大容量缓冲(例如new Uint8Array(16 * 1024)),批量通过getRandomValues填充后再切片使用,可大幅减少系统调用(Syscall)开销。 - 全平台一致性:无论使用方案一还是方案二,生成出的标准 UUID 均使用小写十六进制字符,保证在主流数据库(如 PostgreSQL UUID 原生类型、MySQL CHAR(36))及分布式追踪协议中的一致性解析。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章