

深入解析在CodePen、JSFiddle、StackBlitz及自建JS在线编辑器中运行代码时遭遇跨域请求失败(CORS error)的根本原因,提供服务端响应头补全、轻量代理转发、开放Mock及调试全套实战方案。
JS在线编辑器中怎么处理跨域请求失败
作者:小满
时间:2026-10-30
浏览:283
文章目录
Web 开发实战 · 网络安全与沙箱
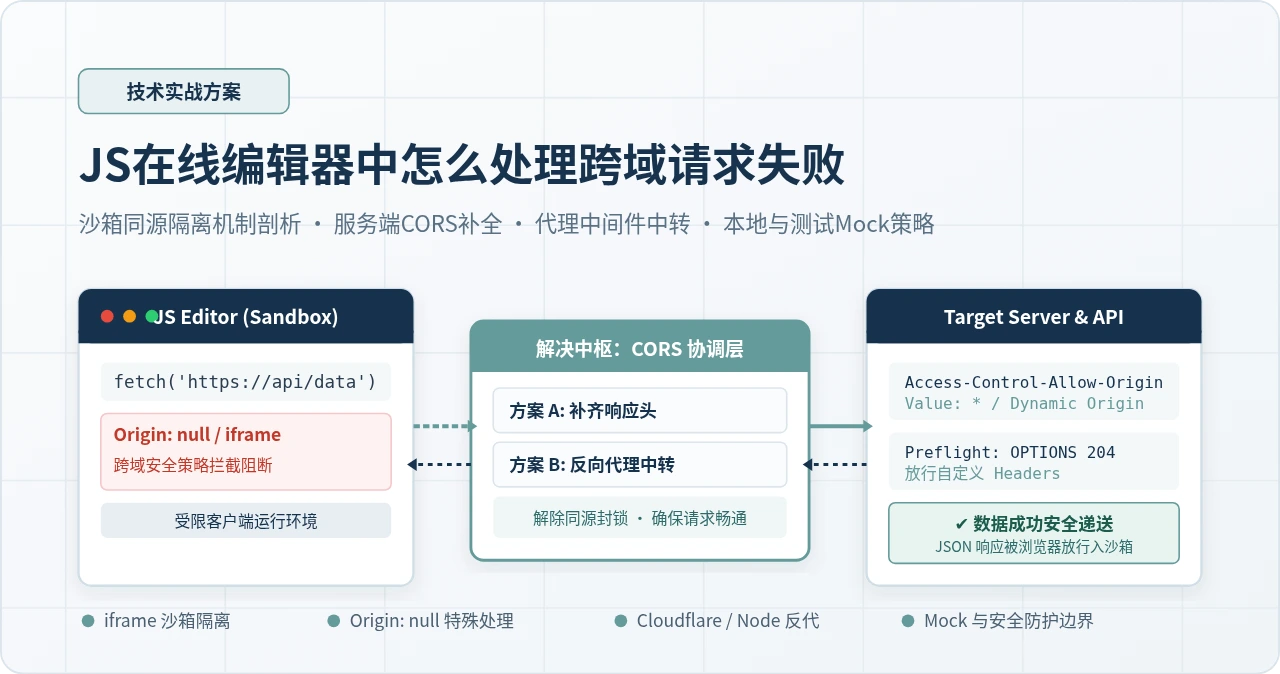
缩略图:JS在线编辑器跨域请求核心原理与应对架构全景
在 CodePen、JSFiddle、StackBlitz、RunJS 或自建的前端在线运行环境中,直接使用
fetch 或 axios 调用外部 API 时,开发者几乎必然会遇到 TypeError: Failed to fetch 以及控制台中的 CORS 跨域报错。解决这个问题的核心逻辑取决于你是否拥有目标接口的后端控制权:若接口由你维护,应通过服务端添加规范的 CORS 响应头并放行 OPTIONS 预检;若接口属于第三方,则需要通过中转代理(如 Cloudflare Workers、轻量 Node.js 服务)转发请求或使用 Mock 服务。本文将从沙箱隔离成因出发,分步详解不同场景下的具体操作与代码实现。
一、探寻根源:为什么在线编辑器中更容易遭遇跨域失败?
跨域资源共享(CORS,Cross-Origin Resource Sharing)是现代浏览器构筑的核心安全防线。浏览器的同源策略(Same-Origin Policy,SOP)要求协议、域名和端口三者完全一致。然而,在 JS 在线编辑器中,跨域失败的触发概率和排查复杂度明显高于常规本地开发(如使用 Vite 或 Webpack 开发服务器),主要原因有以下三点:
-
Iframe 沙箱隔离机制与 Origin 变动:在线编辑器为了防止用户输入的恶意代码窃取宿主页面的 Cookie、LocalStorage 或操作主 DOM,通常会将用户编写的代码放置在一个受限的
<iframe sandbox="allow-scripts">沙箱环境中运行。这种沙箱在发出网络请求时,其 HTTP 请求头中的Origin往往会被浏览器置为null,或者被隔离在特定的独立子域名下(例如 CodePen 的cdpn.io)。许多后端接口在做 Origin 白名单校验时,并不会放行null,从而导致握手直接失败。 -
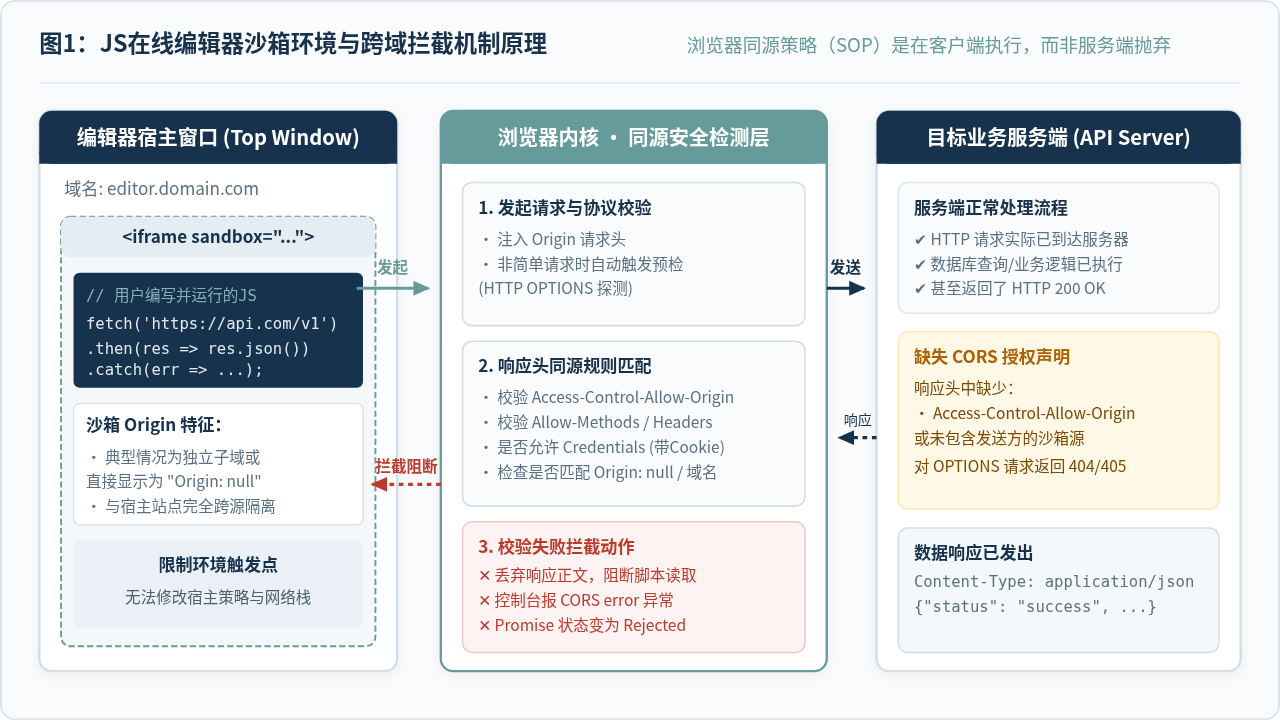
拦截行为发生在浏览器客户端而非目标服务端:初学者常误以为服务器拒绝了请求。实际上,HTTP 请求往往已经成功抵达目标服务器并被正常处理,返回了 HTTP 200。但当响应流经浏览器内核时,内核检测到响应头缺少匹配的
Access-Control-Allow-Origin标头,于是强制截断数据并向控制台抛出红字报错。 -
混合内容(Mixed Content)协议降级阻断:绝大多数在线编辑器运行在安全加密的
https://协议下。如果读者在代码中尝试请求一个未开启 SSL 证书的纯http://接口,浏览器会直接触发混合内容拦截(Mixed Content Block),请求根本无法发送出去。
图1:JS在线编辑器沙箱环境与跨域拦截机制原理(请求已达服务器,但响应被客户端内核同源策略阻断)
排查要点提醒:
打开浏览器开发者工具(F12)并切换到 Console 与 Network 面板。如果在 Console 中看到了
has been blocked by CORS policy: No 'Access-Control-Allow-Origin' header is present,说明是跨域响应头缺失;如果显示 The value of the 'Origin' request header is 'null',说明目标服务端无法接纳沙箱的 null 来源;若显示 Mixed Content,则需首先将请求 URL 升级为 HTTPS。
二、方案一:后端可控场景——正确配置 CORS 响应头与预检响应
如果你拥有目标 API 接口的开发或运维权限,最标准、彻底的解决方式是在接口服务端补齐 CORS 响应头。
1. 理解简单请求与预检请求(Preflight)
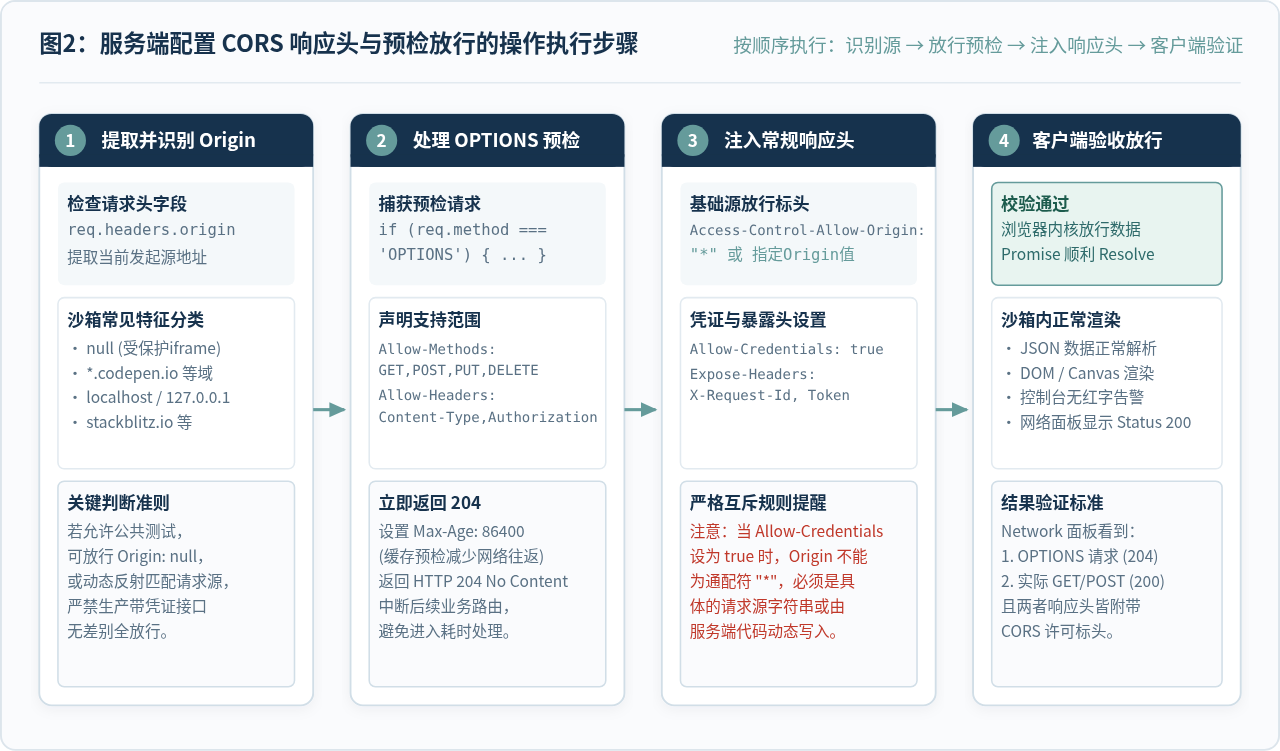
在在线编辑器中,只要请求中携带了 Content-Type: application/json 或添加了自定义请求头(如 Authorization: Bearer ...),浏览器就会在发送正式请求前,自动发出一次 OPTIONS 探测请求(即预检请求)。服务端必须同时对正式请求和预检请求予以正确放行。
图2:服务端配置 CORS 响应头与预检放行的操作执行步骤
2. Node.js (Express) 中间件配置实战
在 Node.js 服务端,你可以使用原生代码编写一个全局 CORS 中间件,特别注意处理在线编辑器的 Origin: null 与预检请求:
// server.js - Node.js Express 跨域配置示例
const express = require('express');
const app = express();

app.use((req, res, next) => {
  // 1. 获取请求发起源
  const origin = req.headers.origin;

  // 2. 动态允许发起源(兼容本地测试、在线编辑器子域及沙箱 Origin: null)
  if (origin) {
    // 允许携带特定来源;在公开测试 API 下可直接回显来源或设为 '*'
    res.setHeader('Access-Control-Allow-Origin', origin);
  } else {
    // 当在线编辑器运行在受限 iframe 中,Origin 可能为字符串 'null'
    res.setHeader('Access-Control-Allow-Origin', '*');
  }

  // 3. 允许的 HTTP 方法
  res.setHeader('Access-Control-Allow-Methods', 'GET, POST, PUT, DELETE, OPTIONS');

  // 4. 允许客户端携带的自定义请求头
  res.setHeader('Access-Control-Allow-Headers', 'Content-Type, Authorization, X-Requested-With');

  // 5. 允许浏览器缓存预检结果(单位:秒),减少 OPTIONS 发送频次
  res.setHeader('Access-Control-Max-Age', '86400');

  // 6. 专门拦截并立即响应 OPTIONS 预检请求
  if (req.method === 'OPTIONS') {
    return res.sendStatus(204); // 204 No Content 立即返回,不进入后续耗时路由
  }

  next();
});

// 业务路由示例
app.get('/api/data', (req, res) => {
  res.json({ code: 0, message: '数据获取成功', list: [1, 2, 3] });
});

app.listen(3000, () => console.log('API Server running on port 3000'));
3. Nginx 反向代理层配置示例
若你的接口部署在 Nginx 后方,也可以直接在 nginx.conf 的 location 块中追加对应标头,无需修改业务后端逻辑:
# nginx.conf 片段
location /api/ {
    # 动态支持跨域标头注入
    add_header 'Access-Control-Allow-Origin' '$http_origin' always;
    add_header 'Access-Control-Allow-Methods' 'GET, POST, PUT, DELETE, OPTIONS' always;
    add_header 'Access-Control-Allow-Headers' 'DNT,User-Agent,X-Requested-With,If-Modified-Since,Cache-Control,Content-Type,Range,Authorization' always;
    add_header 'Access-Control-Max-Age' 86400 always;

    # 预检请求直接返回 204
    if ($request_method = 'OPTIONS') {
        add_header 'Content-Type' 'text/plain; charset=utf-8';
        add_header 'Content-Length' 0;
        return 204;
    }

    proxy_pass http://127.0.0.1:3000;
}
安全规约:
如果你的接口需要携带 Cookie 进行身份验证(即客户端配置了
credentials: 'include'),规范明确规定:Access-Control-Allow-Origin 绝不能设置为通配符 *,且必须同时返回 Access-Control-Allow-Credentials: true。在公开在线编辑器中,由于代码完全暴露,不建议直接调试需要敏感身份 Cookie 的线上私有接口。
三、方案二:第三方接口不可控场景——引入中转代理服务
在很多学习或演示场景中,读者在 CodePen 或 StackBlitz 中想要请求的是第三方开放接口(例如某个公开天气 API、新闻 API 或未开放 CORS 的官网接口)。此时我们无法更改对方服务端的响应头。
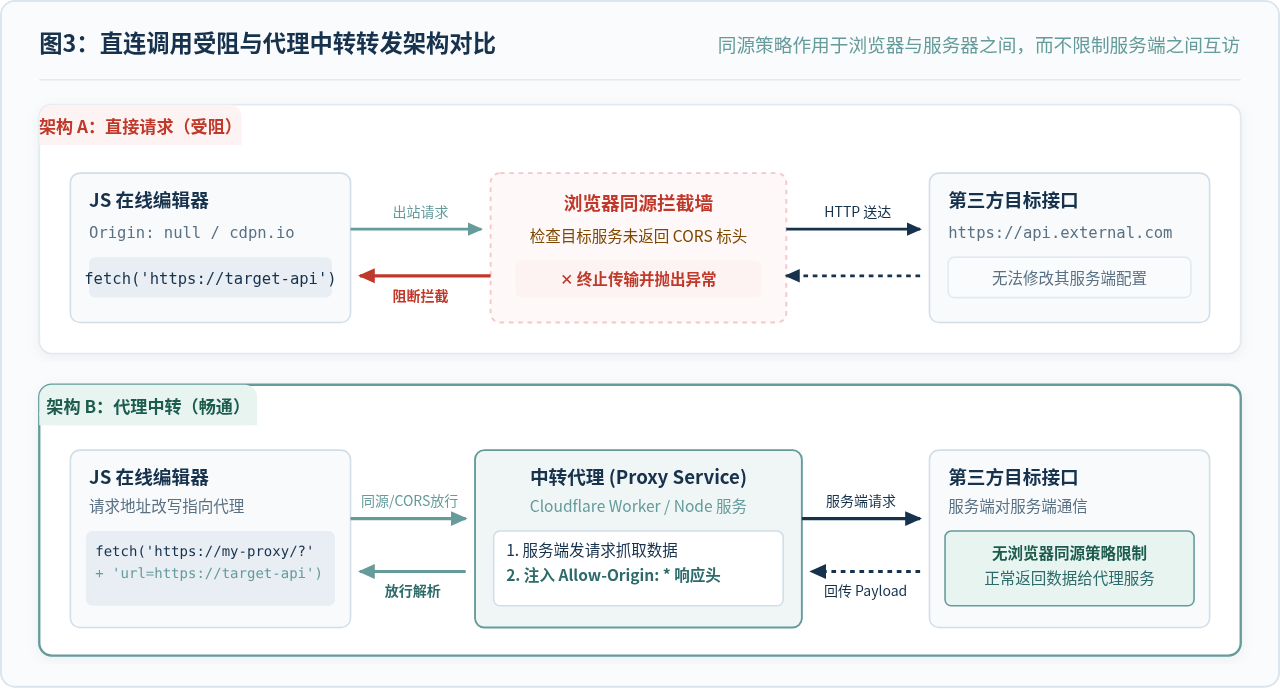
解决核心原理:同源策略(SOP)和 CORS 是浏览器客户端施加的安全规范,服务端与服务端之间的 HTTP 通信(如 Node.js、Go、Python 或云函数向目标接口发请求)不受同源策略约束。因此,通过搭建一个具备 CORS 响应头的极简中间代理,由代理代为抓取数据并转发给在线编辑器,是目前最通用的技术方案。
图3:直连调用受阻与代理中转转发架构对比
1. 使用 Cloudflare Workers 快速搭建极简反代(生产级推荐)
Cloudflare Workers 提供了极速的边缘 Serverless 运行能力,免费额度完全能够满足日常在线演示与代码测试需求。你可以新建一个 Worker,贴入以下仅十余行的脚本:
// Cloudflare Worker 代理脚本 (worker.js)
export default {
  async fetch(request) {
    const url = new URL(request.url);
    // 从查询参数获取实际目标 URL,例如: https://my-proxy.workers.dev/?url=https://api.example.com/v1
    const targetUrl = url.searchParams.get('url');

    if (!targetUrl) {
      return new Response('Missing "url" query parameter', { status: 400 });
    }

    // 处理浏览器发起的 OPTIONS 预检
    if (request.method === 'OPTIONS') {
      return new Response(null, {
        status: 204,
        headers: {
          'Access-Control-Allow-Origin': '*',
          'Access-Control-Allow-Methods': 'GET, POST, PUT, DELETE, OPTIONS',
          'Access-Control-Allow-Headers': '*',
          'Access-Control-Max-Age': '86400',
        },
      });
    }

    // 向真实目标服务器发起请求(服务端行为,不受浏览器CORS限制)
    const response = await fetch(targetUrl, {
      method: request.method,
      headers: request.headers,
      body: request.method !== 'GET' && request.method !== 'HEAD' ? request.body : undefined,
    });

    // 克隆响应并注入全通配 CORS 响应头
    const newHeaders = new Headers(response.headers);
    newHeaders.set('Access-Control-Allow-Origin', '*');
    newHeaders.set('Access-Control-Allow-Methods', 'GET, POST, PUT, DELETE, OPTIONS');
    newHeaders.set('Access-Control-Allow-Headers', '*');

    return new Response(response.body, {
      status: response.status,
      statusText: response.statusText,
      headers: newHeaders,
    });
  }
};
2. 在 JS 在线编辑器中调用代理服务
有了上述中转代理之后,在 CodePen、StackBlitz 等在线编辑器的 JavaScript 窗口中,只需将请求地址改写为经过代理前缀包裹的形式:
// 在在线编辑器的 JS 面板中运行
const TARGET_API = 'https://api.github.com/users/octocat';
const PROXY_SERVER = 'https://your-worker.your-subdomain.workers.dev/?url=';

async function fetchRemoteData() {
  try {
    // 将目标地址拼接在代理之后
    const response = await fetch(PROXY_SERVER + encodeURIComponent(TARGET_API));

    if (!response.ok) {
      throw new Error(`HTTP 异常: ${response.status}`);
    }

    const data = await response.json();
    console.log('获取到的数据:', data);
    document.getElementById('output').textContent = JSON.stringify(data, null, 2);
  } catch (error) {
    console.error('请求仍有异常:', error);
  }
}

fetchRemoteData();
第三方公共代理的安全警示:
网络上存在一些免部署的公开代理服务(如社区搭建的
cors-anywhere 节点)。用于普通公开数据的语法演练尚可,但严禁在经过不可控公共代理的请求中传输敏感密码、Token 或私有业务数据,因为公共代理的所有者完全有能力在内存中抓包记录你的所有明文载荷。
四、方案三:原型设计与学习测试场景——Mock 数据与环境调试技巧
很多时候,我们在 JS 在线编辑器中只是为了验证一段算法、测试一个图表渲染库(如 ECharts)或调试 UI 组件交互。如果跨域接口调通成本过高,以下两种方法能帮助你快速继续推进代码:
1. 选用自带标准 CORS 响应头的公共测试接口
业界有大量专门为前端在线运行环境打造的开放数据接口,它们天然设置了 Access-Control-Allow-Origin: *,支持直接在任何在线编辑器中无阻调用:
- JSONPlaceholder (
https://jsonplaceholder.typicode.com):提供完整的/posts、/users、/todos等 RESTful 路由,支持 GET/POST/PUT 动作模拟。 - ReqRes (
https://reqres.in):提供逼真的用户登录、分页列表、状态码返回及延迟响应测试。 - PokeAPI (
https://pokeapi.co) & RandomUser (https://randomuser.me):非常适合用于演示复杂列表渲染和图片卡片排版。
2. 在代码内拦截模拟(Mock 数据)
无需发出真实网络请求,直接在在线编辑器的代码开头重写 window.fetch,或者使用轻量级的 Mock 函数,既能保证代码逻辑的完整性,又避免了网络抖动与跨域报错:
// 快速环境模拟:在在线编辑器头部拦截特定请求
const originalFetch = window.fetch;
window.fetch = async (...args) => {
  const [url] = args;
  if (typeof url === 'string' && url.includes('/api/user/info')) {
    // 模拟服务端响应与延时
    await new Promise(resolve => setTimeout(resolve, 300));
    return new Response(JSON.stringify({
      id: 1001,
      name: '在线测试用户',
      role: 'Frontend Developer',
      timestamp: Date.now()
    }), {
      status: 200,
      headers: { 'Content-Type': 'application/json' }
    });
  }
  return originalFetch(...args);
};

// 后续业务代码无需做任何修改
fetch('/api/user/info')
  .then(res => res.json())
  .then(data => console.log('Mock 捕获并成功返回:', data));
3. 纯本地调试场景:启动独立沙箱浏览器进程
如果你使用的是本地自建的 Web 编辑器(例如本地运行的 WebContainers 实例或本地 Monaco Editor 容器),在排查网络握手细节时,可通过系统终端启动一个临时关闭跨域检查的专属 Chrome 窗口进行对照验证:
# macOS 终端启动隔离沙箱浏览器(仅供本地开发调试)
open -na "Google Chrome" --args --disable-web-security --user-data-dir="/tmp/chrome_dev_sandbox"
特别注意:
带有
--disable-web-security 参数的浏览器实例绝对不能用于日常网页浏览,务必指定一个干净独立的 --user-data-dir 临时目录,调试完毕后立即关闭退出。
五、排查手册与选型决策指南
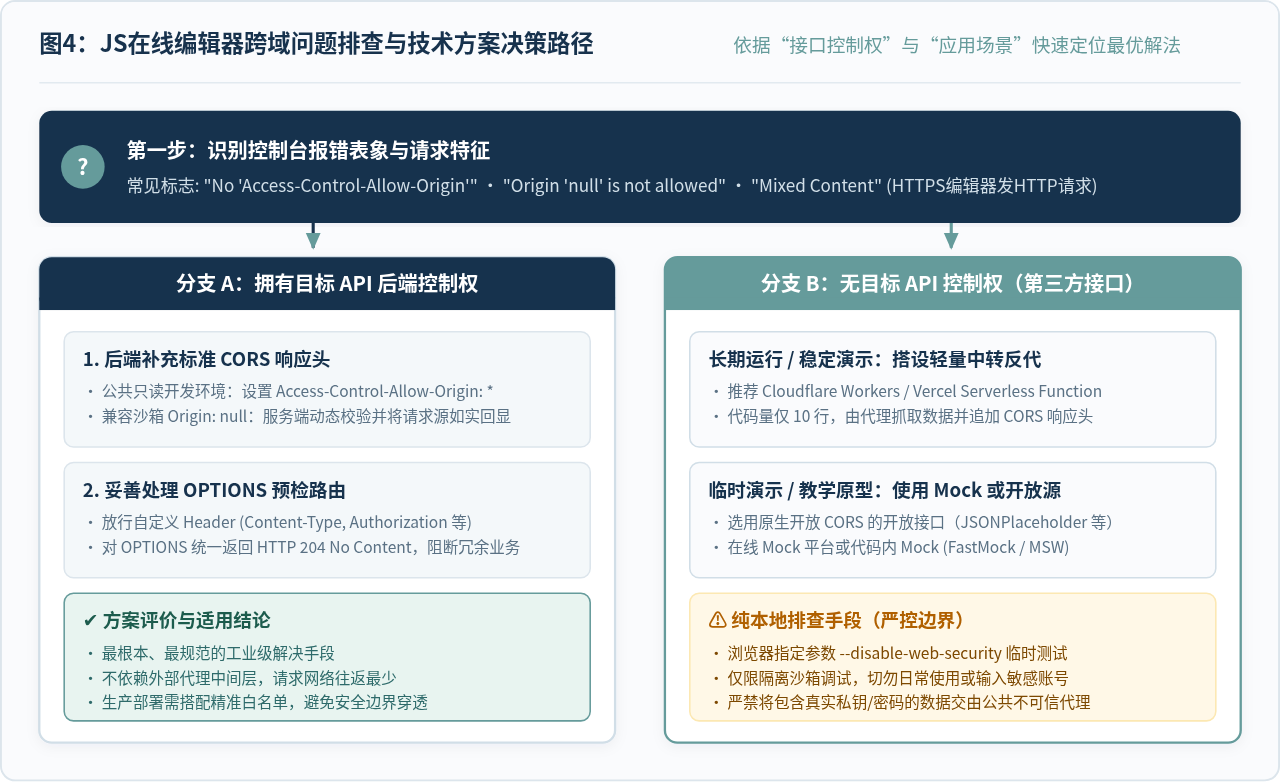
面对在线编辑器中的跨域失败,建议读者遵循以下三步排查法:
- 检查协议一致性:查看编辑器地址栏是否为
https://,若目标 API 为http://,先将其升级为支持 HTTPS 的接口。 - 确认网络面板响应头:在浏览器 Network 面板找到对应的标红请求,查看 Response Headers 中是否存在
Access-Control-Allow-Origin。若完全不存在,说明服务端未配置跨域;若存在但值不包含null或请求源,说明白名单匹配失误。 - 明确控制权并选择方案:依照下方决策图和比对表格选取落地路径。
图4:JS在线编辑器跨域问题排查与技术方案决策路径
| 解决方案 | 适用场景与前提 | 安全性与稳定性 | 实施成本 | 核心局限性 |
|---|---|---|---|---|
| 服务端补齐 CORS | 拥有目标接口控制权、正式项目演示 | 高(可精准限制域名与请求头) | 低(添加数行中间件即可) | 无法应用于无法修改的第三方公开 API |
| 中转反向代理 | 需长期调用第三方接口、在线 Demo 展示 | 中~高(自有 Serverless 节点安全可控) | 中(需维护轻量代理服务) | 增加了一次网络跳步,可能存在轻微延迟 |
| 开放测试源 / Mock | 纯前端原型验证、UI 组件测试、语法学习 | 高(完全无安全隐患) | 极低(开箱即用或本地注入) | 无法反映生产环境真实的业务数据链路 |
| 关闭浏览器安全检测 | 纯本地开发排查、临时网络握手校验 | 低(存在安全风险,仅限临时沙箱) | 低(启动命令参数指定) | 仅对本人本机生效,无法分享给他人访问 |
六、总结
在 JS 在线编辑器中遭遇跨域失败,是浏览器同源策略在 iframe 隔离环境下的典型表现。处理该问题的核心在于:
- 对于可控的服务端,理清简单请求与预检逻辑,规范输出
Access-Control-Allow-Origin、Access-Control-Allow-Methods与OPTIONS 204响应。 - 对于不可控的第三方接口,搭建以 Cloudflare Workers 或 Node.js 为代表的轻量反代服务,利用服务端通信不受同源策略限制的特性完成中转。
- 对于纯前端概念验证与学习,积极利用 JSONPlaceholder 等 CORS-friendly 公共测试源或本地 Mock,将精力集中在核心业务逻辑的推演上。
通过合理运用以上策略,读者可以在各类在线运行环境中快速排除跨域干扰,顺畅完成代码调试与演示。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章