
系统详解基于Node.js的全栈JavaScript网站开发流程,涵盖架构选型、工程初始化、数据建模、服务端API实现、前后端数据交互及生产环境部署加固等关键步骤。

当前位置:首页 > Node.js Web 框架 > 正文
基于Node.js的全栈JavaScript网站开发流程详解
作者:星河
时间:2026-10-30
浏览:348
文章目录
基于Node.js的全栈JavaScript开发,核心价值在于使用同一种语言模型贯穿浏览器端交互、服务端逻辑编排与数据访问层。这种架构消除了跨语言切换的上下文损耗,使得数据校验规则、接口契约与工具函数可以在前后端直接复用。本文将从架构设计、环境初始化、数据持久化、服务端接口实现、前端交互集成以及生产构建部署六个阶段,系统讲解从零搭建商业级网站的标准操作路径与核心注意事项。
一、全栈架构设计与分层职责划分
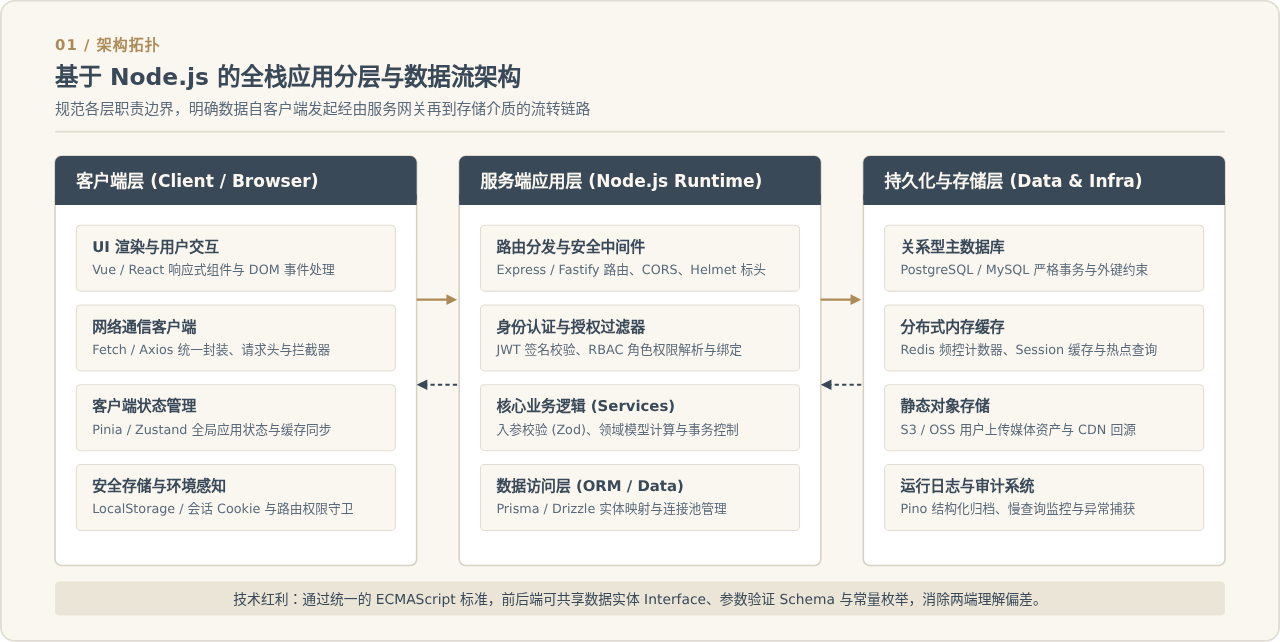
全栈网站开发并非简单地把前端页面和服务端脚本放在同一个目录,而是需要根据关注点分离原则,明确划分客户端、服务端应用层与持久化存储层之间的边界与数据契约。
在基于Node.js的技术体系中,通常采用前后端分离的架构形态:前端运行在用户浏览器中,负责渲染界面UI、捕获用户操作并维护客户端临时状态;Node.js服务端运行在受控的主机环境中,承担路由分发、安全鉴权、输入参数校验、核心业务编排以及数据库访问调度;数据持久化层则选用关系型数据库(如PostgreSQL或MySQL)或者文档数据库(如MongoDB),负责数据的持久化、外键约束与事务保证。
二、开发环境配置与工程骨架初始化
全栈项目的工程初始化决定了后续团队协作的顺畅程度。建议优先采用官方稳定维护的 Node.js LTS 版本(例如 v20 或 v22),并选用高效率的包管理器 pnpm 管理模块依赖。
1. 仓库管理模式选择
全栈项目在代码组织上有两种主流模式:
- Monorepo(单体多包仓库): 在同一个代码仓库中使用 pnpm workspace 划分
apps/web(前端)、apps/server(Node.js后端)以及packages/shared(共享公共类型与工具库)。这种结构非常适合需要严谨共享 TypeScript 类型声明和校验规则的项目。 - 分层同构目录(适合中小型独立项目): 在同一项目根目录下直接划分
src/client与src/server,共享根层级的package.json与构建脚本。
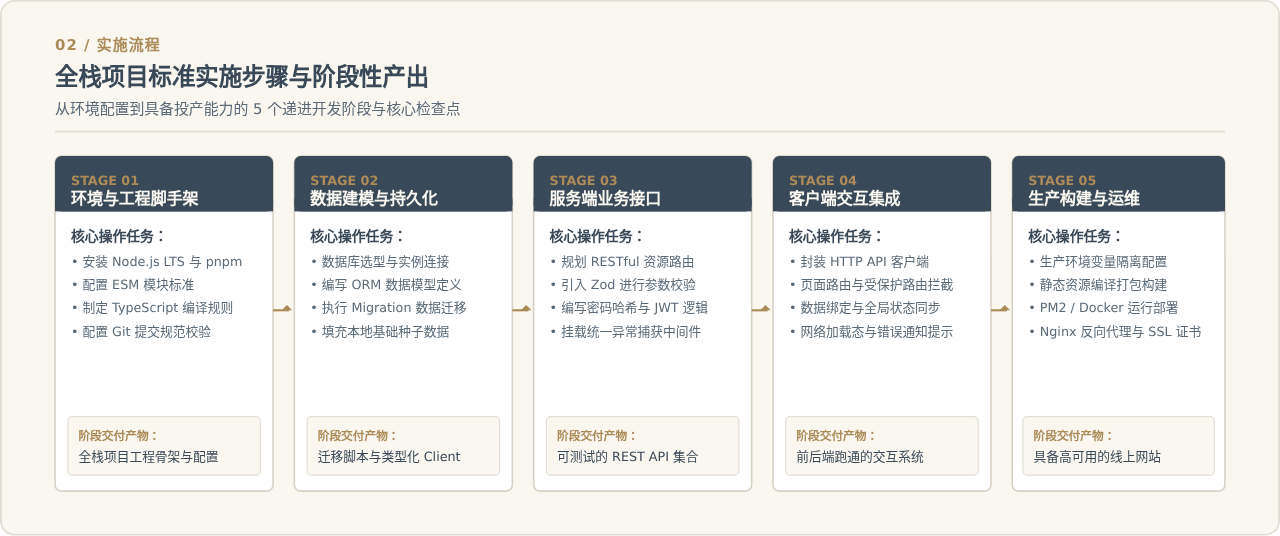
2. 初始化操作步骤与核心配置
打开终端,创建项目文件夹并初始化项目基础配置:
# 1. 创建工作目录并进入
mkdir fullstack-webapp && cd fullstack-webapp

# 2. 初始化 package.json
pnpm init

# 3. 安装服务端基础依赖与类型支持
pnpm add express dotenv cors helmet zod
pnpm add -D typescript tsx @types/node @types/express @types/cors
在 package.json 中明确声明使用 ES 模块规范,并配置开发与构建脚本:
{
  "name": "fullstack-webapp",
  "version": "1.0.0",
  "type": "module",
  "scripts": {
    "dev:server": "tsx watch src/server/index.ts",
    "build:server": "tsc -p tsconfig.server.json",
    "start": "node dist/server/index.js"
  }
}
通过使用 "type": "module",项目将原生支持 import/export 语法;搭配 tsx,在开发阶段可以直接免编译运行 TypeScript 文件,并自动监听文件变动重启服务。
三、数据模型设计与持久化层实现
数据层是全栈应用的核心根基。在 Node.js 生态中,直接手写原生 SQL 容易引发参数拼接错误与注入风险,推荐使用现代类型安全 ORM(如 Prisma 或 Drizzle)。它们能够直接从数据模型定义中自动生成强类型的 TypeScript 客户端。
1. 数据模型定义
以经典的“用户管理与文章发布”系统为例,通过 Prisma Schema 明确表结构、字段约束与级联关系:
// prisma/schema.prisma
datasource db {
  provider = "postgresql"
  url      = env("DATABASE_URL")
}

generator client {
  provider = "prisma-client-js"
}

model User {
  id        String   @id @default(uuid())
  email     String   @unique
  password  String   // 存储 bcrypt 加盐哈希值,严禁明文
  name      String
  role      String   @default("USER") // USER, ADMIN
  posts     Post[]
  createdAt DateTime @default(now())
  updatedAt DateTime @updatedAt
}

model Post {
  id        String   @id @default(uuid())
  title     String
  content   String
  published Boolean  @default(false)
  authorId  String
  author    User     @relation(fields: [authorId], references: [id], onDelete: Cascade)
  createdAt DateTime @default(now())
  updatedAt DateTime @updatedAt

  @@index([authorId])
}
2. 执行数据库迁移与客户端生成
编写完模型后,在终端执行迁移命令,使数据库物理表与模型定义保持同步:
# 执行数据迁移,自动生成 SQL 变更并应用到数据库
pnpm prisma migrate dev --name init_user_and_post

# 导出类型化的 Prisma Client
pnpm prisma generate
注意事项:永远不要将包含真实密码的
DATABASE_URL 写入版本控制系统。应在根目录创建 .env.example 提供格式模板,而真实连接字符串仅保存在本地未被 Git 追踪的 .env 文件中。
四、后端 API 设计与核心服务逻辑实现
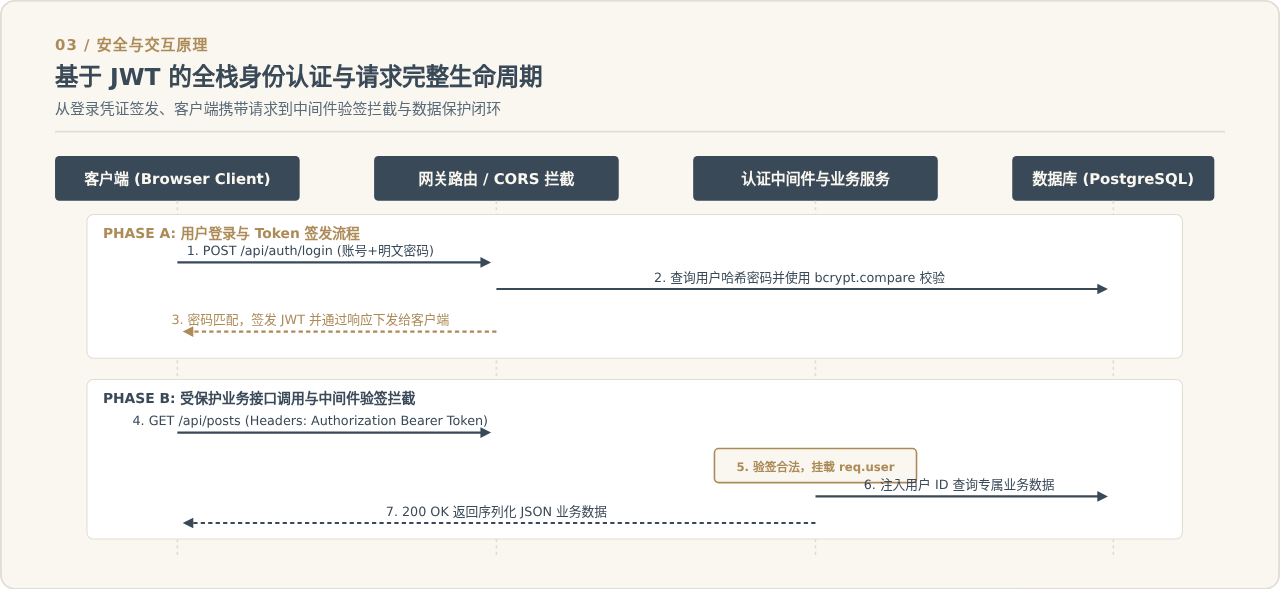
服务端负责承接客户端发起的 HTTP 请求。为了保证代码的可维护性,推荐采用经典的分层架构:路由层(Route) -> 控制器层(Controller) -> 业务逻辑层(Service) -> 数据层(Repository/Prisma)。
1. 入参校验与 Schema 声明
任何客户端提交的数据都不能无条件信任。使用 zod 库在运行时严格校验 HTTP 请求体:
// src/server/schemas/post.schema.ts
import { z } from "zod";

export const CreatePostSchema = z.object({
  title: z.string().min(2, "标题至少2个字符").max(100, "标题不能超过100个字符"),
  content: z.string().min(10, "正文内容至少10个字符"),
  published: z.boolean().optional().default(false),
});

export type CreatePostInput = z.infer<typeof CreatePostSchema>;
2. 服务端控制器实现
控制器专门负责解析请求、调用 Service 处理业务,并规范响应结构:
// src/server/controllers/post.controller.ts
import { Request, Response, NextFunction } from "express";
import { CreatePostSchema } from "../schemas/post.schema.js";
import { prisma } from "../lib/prisma.js";

export async function createPostHandler(req: Request, res: Response, next: NextFunction) {
  try {
    // 1. 严格参数校验
    const validatedData = CreatePostSchema.parse(req.body);

    // 2. 从鉴权中间件挂载的用户信息中获取当前用户 ID
    const userId = req.user?.id;
    if (!userId) {
      return res.status(401).json({ success: false, message: "未授权的访问" });
    }

    // 3. 执行数据写入
    const newPost = await prisma.post.create({
      data: {
        ...validatedData,
        authorId: userId,
      },
    });

    return res.status(201).json({
      success: true,
      data: newPost,
      message: "文章发布成功",
    });
  } catch (error) {
    // 传递给全局异常捕获中间件
    next(error);
  }
}
3. 全局异常处理中间件
为了防止未捕获的错误直接导致 Node.js 进程崩溃或向客户端泄露敏感堆栈信息,必须在 Express 路由最末端注册全局错误处理函数:
// src/server/middleware/error.middleware.ts
import { Request, Response, NextFunction } from "express";
import { ZodError } from "zod";

export function errorHandler(err: unknown, req: Request, res: Response, next: NextFunction) {
  if (err instanceof ZodError) {
    return res.status(400).json({
      success: false,
      message: "参数校验失败",
      errors: err.errors.map(e => ({ path: e.path.join("."), message: e.message })),
    });
  }

  console.error("服务端未捕获异常:", err);
  return res.status(500).json({
    success: false,
    message: "内部服务器错误,请稍后重试",
  });
}
五、前端视图构建与前后端数据联调
在前端交互层,需要构建一个标准化的 API 客户端,集中处理统一的基础路径、请求头注入、身份凭证携带以及全局错误弹窗。
1. 前端网络请求封装示例
// src/client/api/client.ts
const BASE_URL = import.meta.env.VITE_API_URL || "/api";

export async function apiRequest<T>(endpoint: string, options: RequestInit = {}): Promise<T> {
  const token = localStorage.getItem("auth_token");
  const headers = new Headers(options.headers || {});

  headers.set("Content-Type", "application/json");
  if (token) {
    headers.set("Authorization", `Bearer ${token}`);
  }

  const response = await fetch(`${BASE_URL}${endpoint}`, {
    ...options,
    headers,
  });

  const data = await response.json();

  if (!response.ok) {
    if (response.status === 401) {
      localStorage.removeItem("auth_token");
      window.location.href = "/login";
    }
    throw new Error(data.message || "网络请求异常");
  }

  return data;
}
2. 本地跨域代理配置
在本地开发时,前端开发服务器(如 Vite 运行在 http://localhost:5173)与后端 Node.js 服务(运行在 http://localhost:3000)端口不同,会触发浏览器的同源策略限制。在 vite.config.ts 中配置反向代理是最简洁有效的解决方式:
// vite.config.ts
import { defineConfig } from "vite";

export default defineConfig({
  server: {
    port: 5173,
    proxy: {
      "/api": {
        target: "http://localhost:3000",
        changeOrigin: true,
      },
    },
  },
});
六、生产构建、环境加固与部署运维
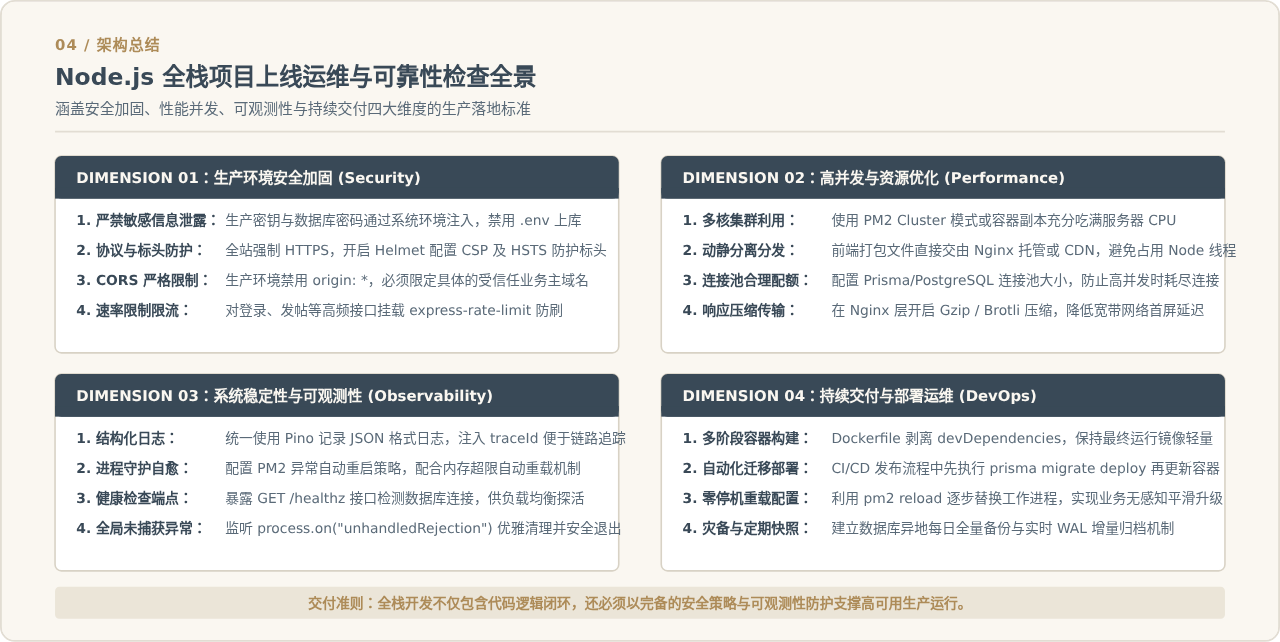
将全栈项目从本地开发环境推进到生产环境,需要完成代码压缩打包、运行时进程守护、网络反向代理以及基础安全加固。
1. 生产环境进程管理(PM2 配置)
在生产服务器中,推荐使用 PM2 管理 Node.js 进程。在项目根目录下创建 ecosystem.config.cjs:
module.exports = {
  apps: [
    {
      name: "fullstack-api",
      script: "./dist/server/index.js",
      instances: "max",       // 开启集群模式,根据 CPU 核心数自动衍生进程
      exec_mode: "cluster",
      max_memory_restart: "1G", // 内存超限时自动重启防止内存泄漏
      env: {
        NODE_ENV: "production",
        PORT: 3000,
      },
    },
  ],
};
2. Nginx 反向代理与静态资源配置
在操作系统层使用 Nginx 监听 80/443 端口,实现动静分离:前端构建生成的静态 HTML/JS/CSS 文件直接由 Nginx 快速返回,所有以 /api 开头的网络请求则反向代理转发给后端的 Node.js 服务:
server {
    listen 80;
    server_name example.com;

    # 1. 前端编译产物直接托管
    location / {
        root /var/www/fullstack-webapp/dist/client;
        index index.html;
        try_files $uri $uri/ /index.html; # 支持前端 SPA 路由重写
    }

    # 2. 服务端 API 反向代理
    location /api/ {
        proxy_pass http://127.0.0.1:3000;
        proxy_http_version 1.1;
        proxy_set_header Upgrade $http_upgrade;
        proxy_set_header Connection 'upgrade';
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
七、常见关键问题与排查思路
在实际开发与测试过程中,初学者常会遇到以下几个典型故障,了解其发生机理能大幅缩短排查耗时:
- CORS 跨域报错与预检(OPTIONS)请求被拒: 当浏览器发起带有自定义请求头(如
Authorization)的复杂请求时,会先自动发出一条OPTIONS预检请求。若 Node.js 服务未正确处理 OPTIONS 路由或响应头中缺失允许的 Headers,浏览器便会直接中断请求。解决方案是使用cors()中间件并确保其挂载在所有路由的最前端。 - 未捕获的 Promise 异常导致服务退出: Node.js 在高版本中将
unhandledRejection的默认行为调整为直接终止进程。因此所有异步中间件与数据库调用必须包裹在try...catch块中,或者统一接入异步包装器(如express-async-errors)。 - 数据迁移版本冲突: 当多人协作修改了数据库模型时,直接运行迁移可能导致本地数据库状态不一致。应在团队中明确“每一次结构变更对应一个独立的 Migration 脚本”原则,不可私自手动篡改数据库物理字段。
通过严格执行架构分层、规范前后端契约、做好运行期容错与生产环境加固,基于 Node.js 的全栈 JavaScript 开发能够最大化发挥语言同构的高效特性,支撑起兼具开发体验与生产稳定性的现代 Web 应用。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章