

免费下载的 JavaScript 脚本能否用于商业项目?本文深入解析 MIT、Apache 2.0、GPL、AGPL 等常见开源许可证的商用权限、前端构建打包传染风险及版权保留规范,帮助开发者与企业安全合规使用开源脚本。
免费JS脚本能商用吗?常见开源许可证解读
作者:工具松鼠
时间:2026-10-30
浏览:498
文章目录
核心结论先行:在网络上免费下载或通过 npm 安装的 JavaScript 脚本绝大多数可以用于商业项目,但“免费”绝不等于“公有领域”或“随意使用”。脚本能否商用、商用后是否需要开源自身业务代码、以及必须履行哪些法律义务,完全取决于脚本附带的开源许可证(License)。没有许可证的公开代码在法律上默认保留全部版权,商用风险反而最高。
一、认识开源协议:免费与商用的真实边界
日常前端开发中,我们习惯了通过 npm install 引入组件库、轮子脚本或从 GitHub 复制工具函数。很多开发者潜意识里认为:只要代码公开发布且不需要付费购买,就能直接用于商业公司的盈利性产品。这种混淆“免费获取(Freeware)”与“自由开源(Open Source)”的认识,往往是软件知识产权纠纷的根源。
在知识产权法体系下,任何原创代码自创作完成起即自动享有著作权。开源作者选择将代码公开,并不代表放弃版权。作者通过在项目中附加一份“开源许可证”,向使用者单向让渡部分权利(例如运行、复制、修改、分发与商业利用),同时设定必须遵守的限制条件与合规义务。
根据对衍生作品的限制程度,现代软件开源许可证通常被划分为三大阵营:宽松型(Permissive)、弱传染型(Weak Copyleft)以及强传染型(Strong Copyleft)。另外,还有一类看似开源但明确限制商业利益的非开源商业授权(Source-Available)协议。
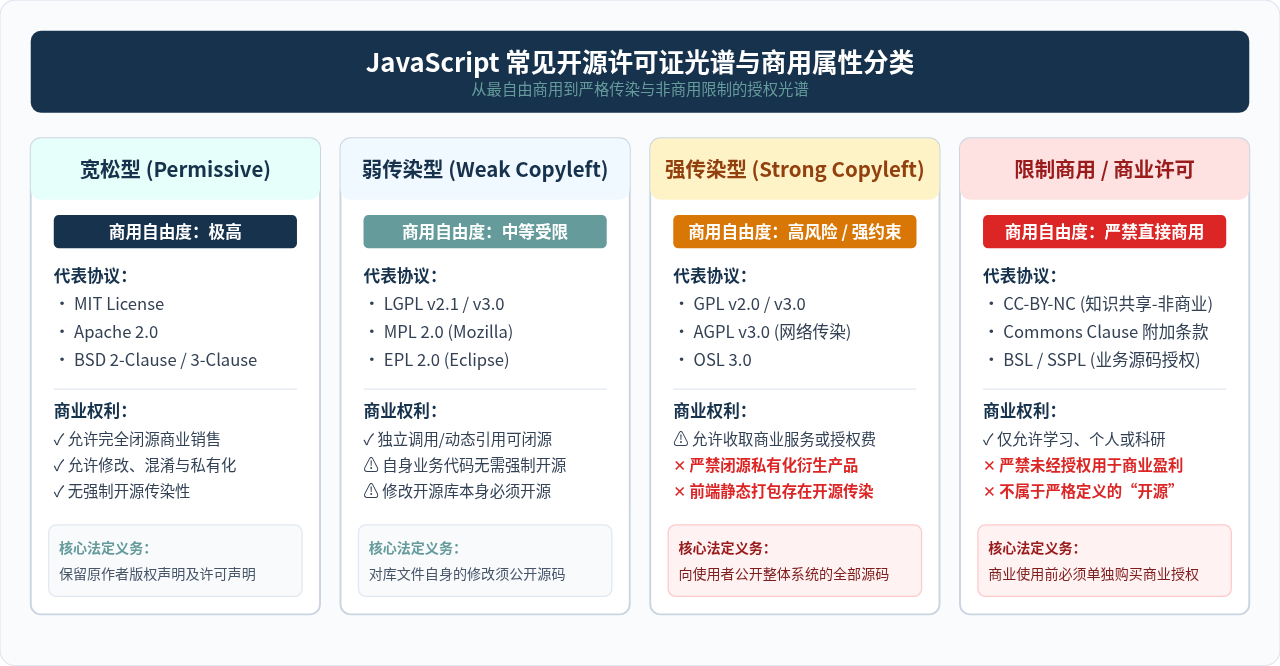
图 1:JavaScript 常见开源许可证的光谱分类与商用权限划分
二、主流开源许可证深度解读:你的商业底线在哪里?
1. MIT 许可证:最主流、最宽松的商用首选
在 npm 生态中,超过 60% 的 JavaScript 库采用 MIT 协议(例如 Vue、React、Axios、Lodash 等)。MIT 协议极其简短(通常只有二十多行),其核心要义是:作者赋予任何人无限制地使用、复制、修改、合并、发布、分发、再许可乃至出售软件副本的权利。
商用要求:商业闭源软件中可以随意使用 MIT 代码,但有一个必须满足的硬性条件:在最终分发的产品中,必须保留原作者的版权声明和 MIT 许可声明全文。对于 Web 应用,通常要求在打包后的静态资源旁提供第三方法律声明文件(如 licenses.txt),或者保留文件头部的原作者版权注释。
2. Apache 2.0 许可证:自带专利保护的商用利器
Apache 2.0(如 TypeScript、ECharts、Angular 等项目所使用)同样是商业极其友好的宽松协议,但比 MIT 更加严谨完善:
- 明确的专利授权条款:原作者在授予版权的同时,明确授予贡献者及使用者免费的、全球性的、永久的专利实施许可,有效防止原作者日后以“软件侵犯专利权”为由向商用企业发起专利诉讼。
- 反专利报复条款:如果某商业实体针对 Apache 2.0 软件提出专利侵权诉讼,该实体获得的全部专利授权将被即刻终止。
- 修改说明义务:如果在商业项目中直接修改了 Apache 2.0 源码文件,必须在该文件中保留修改标记与说明(Notice),并保留原作者声明。
3. BSD 2-Clause / 3-Clause:注意不能借作者名义背书
BSD 系列协议与 MIT 类似,属于典型的宽松式许可。其中 BSD 3-Clause(三条款版)增加了一项对商业公司极其关键的禁令:未经事先书面明确许可,不得使用原作者或贡献者的姓名、机构名称来为该商业衍生产品进行商业代言、市场宣传或促销推广。
4. GPL (General Public License):前端工程中的“重度传染雷区”
GPL 协议(v2.0 或 v3.0)旨在捍卫自由软件的纯粹性,它具有强烈的开源传染性(Copyleft)。根据 GPL 条款,只要你的软件“链接”或“包含了”GPL 授权的代码,整体衍生作品在向用户分发(Distribution)时,必须同样以 GPL 协议完整开放全部源代码。
⚠️ 前端现代构建模式下的 GPL 传染陷阱
在传统后端或桌面软件中,动态链接(如 .so / .dll)尚可通过进程隔离规避部分争议。但在现代前端(Webpack、Vite、Rollup)构建中,所有依赖脚本会被打包(Bundle)、树摇(Tree-shaking)并混淆进同一个 app.[hash].js 文件中,浏览器下载并在同一内存上下文中解析执行。在版权法学界和企业合规实践中,这种打包混淆行为被极大概率判定为整体衍生作品与分发。如果商业闭源系统的核心前端代码中打包了 GPL 脚本,竞品或用户有权要求你依法公开整个前端商业系统的全部未混淆源代码。
5. AGPL (Affero GPL):云端 SaaS 场景的超级杀手
传统的 GPL 只有在“向用户分发可执行文件”时才触发源码公开义务,很多云厂商与 SaaS 平台利用这一点,将 GPL 软件部署在服务器后端或全栈 Node.js 服务端,仅通过 HTTP/WebSocket 提供网络交互而不分发可执行文件,从而规避了开源义务。
AGPL 专为堵死这一漏洞而设计:即使只是通过计算机网络与该软件进行远程交互(SaaS 模式),也等同于分发,必须无偿向所有网络访问者公开服务器端完整源代码。如果你的 Node.js 全栈服务端或商业 SaaS 系统引入了 AGPL 库,意味着整个商业闭源架构面临强制公开的巨大风险。
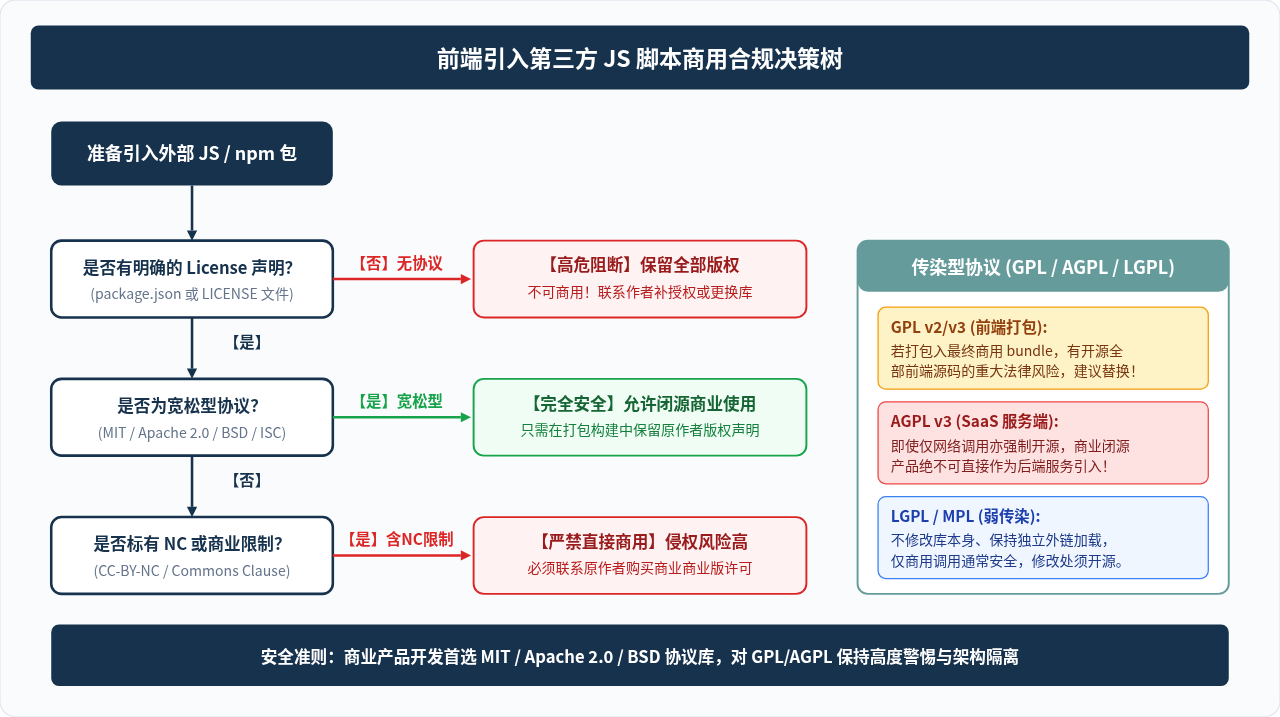
图 2:商业项目中引入第三方 JS 依赖的合规决策判定流程
三、企业与个人实操:如何核实与合规落地
1. 如何准确查找并确认 JS 脚本的开源许可证
很多开发者只看 GitHub 仓库右上角的 License 标签,但这可能并不完整或存在多重许可(Dual-licensing)。规范的排查方式包括三步:
- 检查根目录的
LICENSE或LICENSE.txt文件:这是具有法律效力的最核心正本。阅读是否有额外附加条款(如 Commons Clause)。 - 核对
package.json中的license字段:规范的 npm 库会使用标准的 SPDX 标识符,例如"license": "MIT"或"license": "(MIT OR Apache-2.0)"。若看到"SEE LICENSE IN <filename>",必须阅读其自定义文本。 - 使用自动化扫描工具进行全量依赖审计:大型前端项目的直接依赖与间接依赖(Transitive Dependencies)动辄成百上千,人工难以逐一查看。可以在项目中运行自动化许可证检测工具:
# 使用 license-checker 扫描当前项目中所有依赖项的开源协议
npx license-checker --summary

# 仅输出有侵权风险的协议类型(例如排查 GPL / AGPL / 未知)
npx license-checker --onlyAllow "MIT;Apache-2.0;BSD-2-Clause;BSD-3-Clause;ISC"
2. 前端构建混淆时,如何满足“保留版权声明”要求?
即使使用了最宽松的 MIT 或 BSD 协议,其唯一的法定条件就是“在所有副本或重要部分中保留上述版权声明和许可声明”。但在实际生产环境中,我们通常会开启 UglifyJS 或 Terser 来压缩、混淆并剔除所有 JS 注释,以减小体积。如果不做任何处理就直接把全部注释剥离丢弃,技术上就已经违反了 MIT 的许可条款。
现代打包工具提供了标准化的合规解决方案:自动抽取第三方库的版权声明并输出独立的法律声明文件。
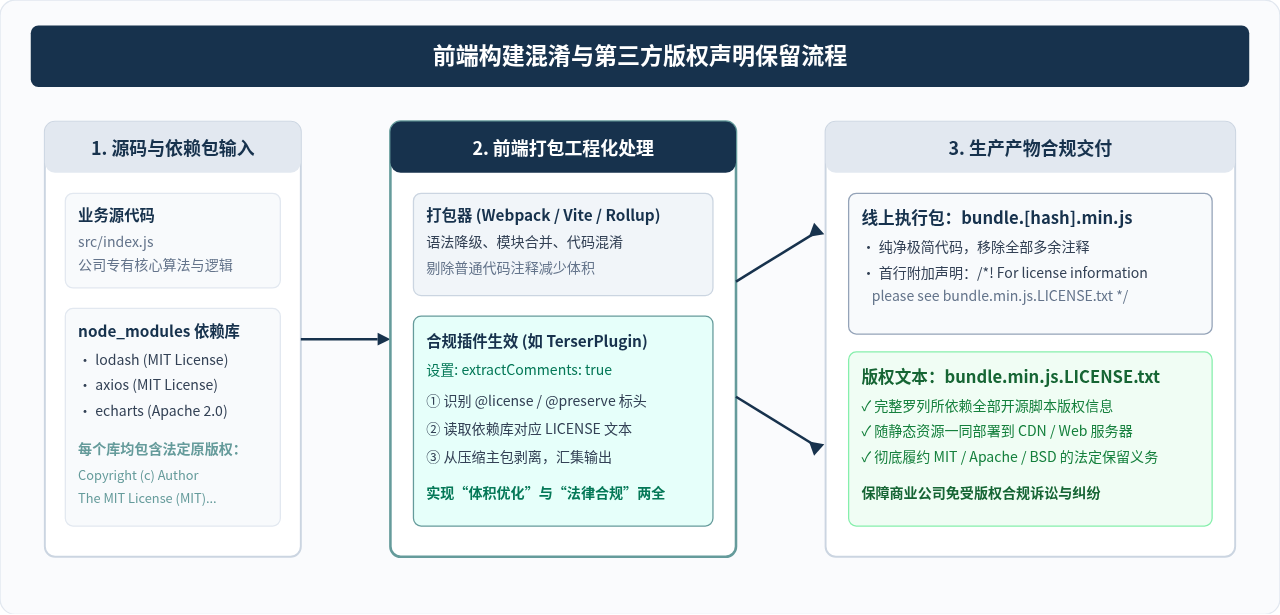
图 3:现代 Web 构建流程中自动提取并保留第三方开源协议的标准化实践
以标准的 Webpack 生产构建为例,默认集成的 terser-webpack-plugin 已经内置了该能力。以下是确保商业合规的推荐配置:
// webpack.config.js
const TerserPlugin = require('terser-webpack-plugin');

module.exports = {
  mode: 'production',
  optimization: {
    minimize: true,
    minimizer: [
      new TerserPlugin({
        terserOptions: {
          format: {
            // 剥离压缩文件中的普通注释
            comments: false,
          },
        },
        // 关键合规选项:将所有第三方库的版权与许可注释单独提取到独立的 .LICENSE.txt 文件中
        extractComments: true,
      }),
    ],
  },
};
部署时,将生成的 .LICENSE.txt 文件与编译后的 JS 文件放置于同级目录一同上传至 Web 服务器或 CDN,即可在保证代码极简传输的同时,完全符合原开源作者关于“保留版权声明”的法律要求。
四、商业项目使用开源脚本的四大禁忌
- 禁忌一:在商业项目中引入“无明确 License”的免费脚本。很多人在 GitHub、博客或技术论坛上发现一段好用的 JS 脚本,虽然标明“欢迎随意使用”,但没有附带标准开源许可证。根据多数国家著作权法,未声明许可的代码默认“保留所有权利(All Rights Reserved)”。直接将其打包进入商业产品,一旦日后产生利益纠纷,原作者有权随时主张版权侵权。
- 禁忌二:直接混淆打包 GPL 强传染型代码。如果你的商业软件并不打算向公众开源全部商业核心代码,严禁将 GPL 库(如某些复杂的图表库、富文本编辑器核心)直接作为前端依赖通过 Webpack 静态混淆打包。一旦被开源审计机构或合规组织取证,公司将面临“要么公开商业产品源码,要么立即停止销售并巨额赔偿”的被动局面。
- 禁忌三:将带有 CC-BY-NC 协议的库用于企业盈利场景。Creative Commons 的“非商业性(Non-Commercial)”限制非常严格。哪怕你的网站只是含有广告横幅、售卖会员、推广企业品牌,在司法实践中均极易被认定为商业利用行为,不能免费使用。
- 禁忌四:主动删除第三方 JS 文件头部的版权声明与作者名字。有些开发者为了所谓的“代码完全自主”或防止外部探知技术栈,特意把引入的第三方库中的作者名字和版权声明手动删光。这种行为直接构成恶意侵犯署名权与违约,一旦起诉几乎必败。
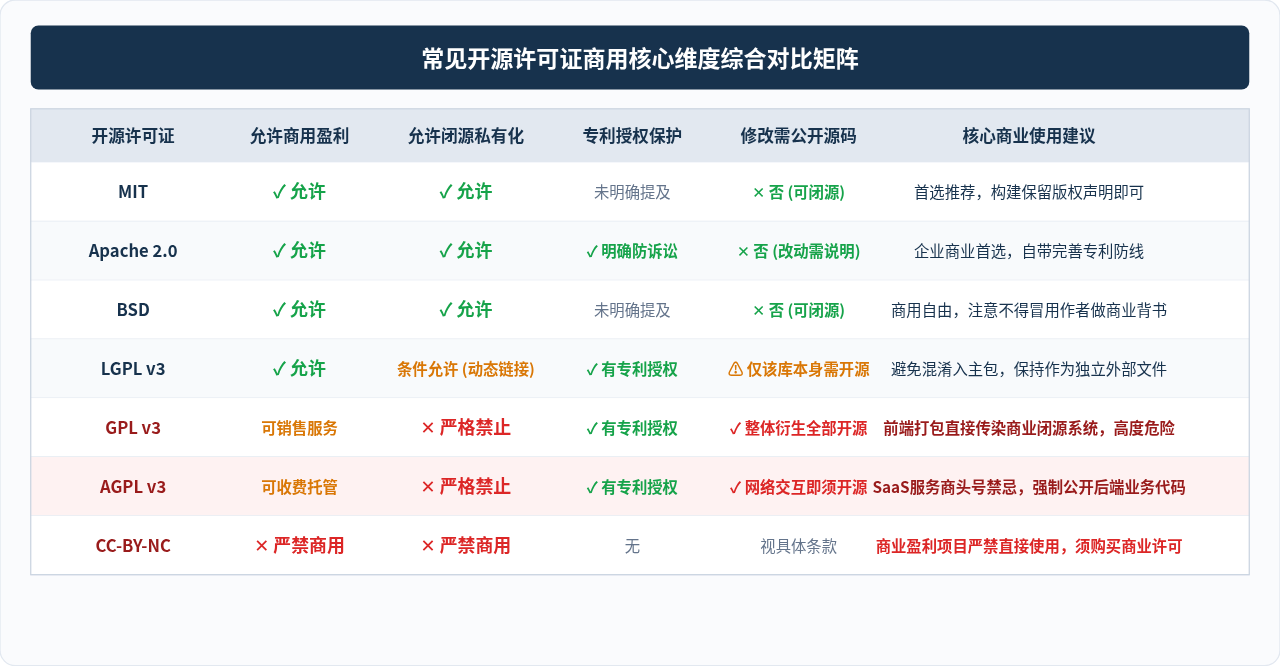
图 4:主流开源与商业限制协议在商用盈利、闭源及合规要求上的核心对比矩阵
五、总结:建立正规的开源资产合规机制
免费的 JavaScript 脚本不仅可以商用,更是现代软件工业繁荣发展的基础。但合规的商用建立在对开源许可证条款的严格遵守之上:
- 对于绝大多数商业闭源项目:请坚定优先选择 MIT、Apache 2.0、BSD 这三类宽松型开源协议的脚本与库。
- 对于构建流程:通过构建工具自动化提取第三方库的 License 文本,在生产包中妥善随附声明文件,消除法务合规隐患。
- 对于强传染型(GPL / AGPL)与非商业型(NC):建立项目准入黑名单机制,严防在未经架构隔离或未获商业授权的情况下被静默引入主分支。
明确法律底线,规范管理依赖,开发者和企业才能在充分享受开源生态巨大生产力红利的同时,保障商业产品的长期稳定与法律安全。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章