

详细解析浏览器加载JavaScript脚本时报MIME type mismatch错误的根本原因,涵盖SPA路由误匹配返回HTML、Web服务器MIME类型缺失及nosniff安全策略等场景,并提供Nginx、Apache、Express和前端构建配置的排查与修复方案。
JS文件报MIME type mismatch错误导致加载失败的修复方法
作者:知秋
时间:2026-11-04
浏览:553
文章目录
当浏览器控制台抛出
Refused to execute script ... because its MIME type is not executable 报错时,核心原因并非 JavaScript 脚本本身存在语法错误,而是服务器向浏览器返回该文件时,HTTP 响应头中的 Content-Type 与浏览器安全执行规范不符(最常见的是误返回了 text/html 或 text/plain)。排查与修复的核心路径是:先在开发者工具中确认服务器实际返回的状态码与响应内容,再针对性地纠正单页应用(SPA)重写路由、配置服务器静态文件 MIME 映射或修正前端构建的资源引用根路径。
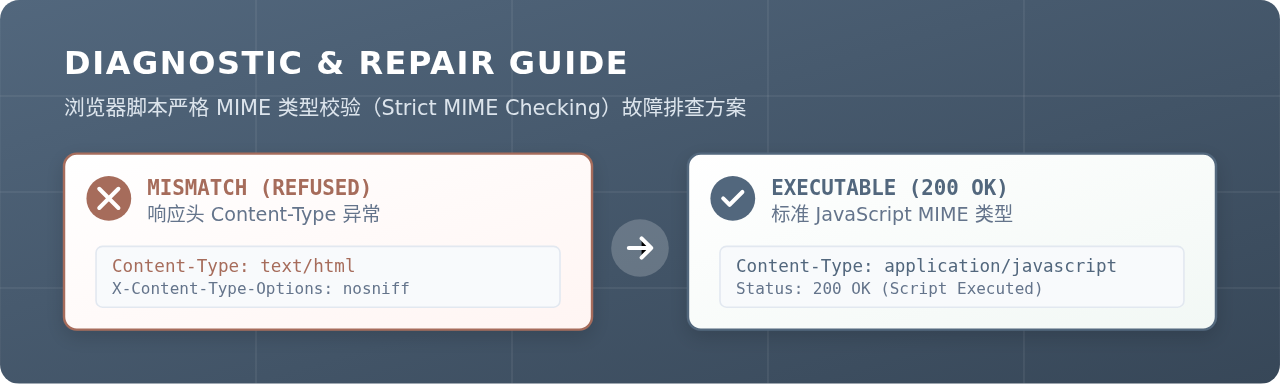
图 0:JavaScript MIME 类型不匹配导致加载被拒与修复后状态对比
一、报错现象与浏览器安全校验机制
在现代化前端应用或日常网页开发中,当引入的 .js 文件无法正常加载时,打开浏览器开发者工具的 Console 面板,通常会看到如下典型错误信息:
Refused to execute script from 'https://example.com/assets/app.1a2b3c.js' because its MIME type ('text/html') is not executable, and strict MIME type checking is enabled.
如果是在 ES 模块(<script type="module">)场景下,错误提示可能更加严苛:
Failed to load module script: Expected a JavaScript module script but the server responded with a MIME type of "text/plain". Strict MIME type checking is enforced for module scripts per HTML spec.
浏览器并不是根据文件的后缀名(例如 .js、.mjs)来决定如何解析资源的,而是严格依据 HTTP 响应头中的 Content-Type 字段。为了防止恶意脚本通过伪造图片、纯文本或 HTML 标签逃逸执行(即跨站点脚本攻击 XSS 及 MIME 混淆攻击),现代浏览器规范推行了严格 MIME 类型检查(Strict MIME Type Checking)。
只要服务器响应头中包含了 X-Content-Type-Options: nosniff,或者该脚本是作为 Module 模块加载,浏览器就会立即禁止嗅探文件实际内容。如果返回的 Content-Type 不是合法的 JavaScript MIME 类型(如 text/javascript、application/javascript),浏览器会坚决拒绝执行该脚本。
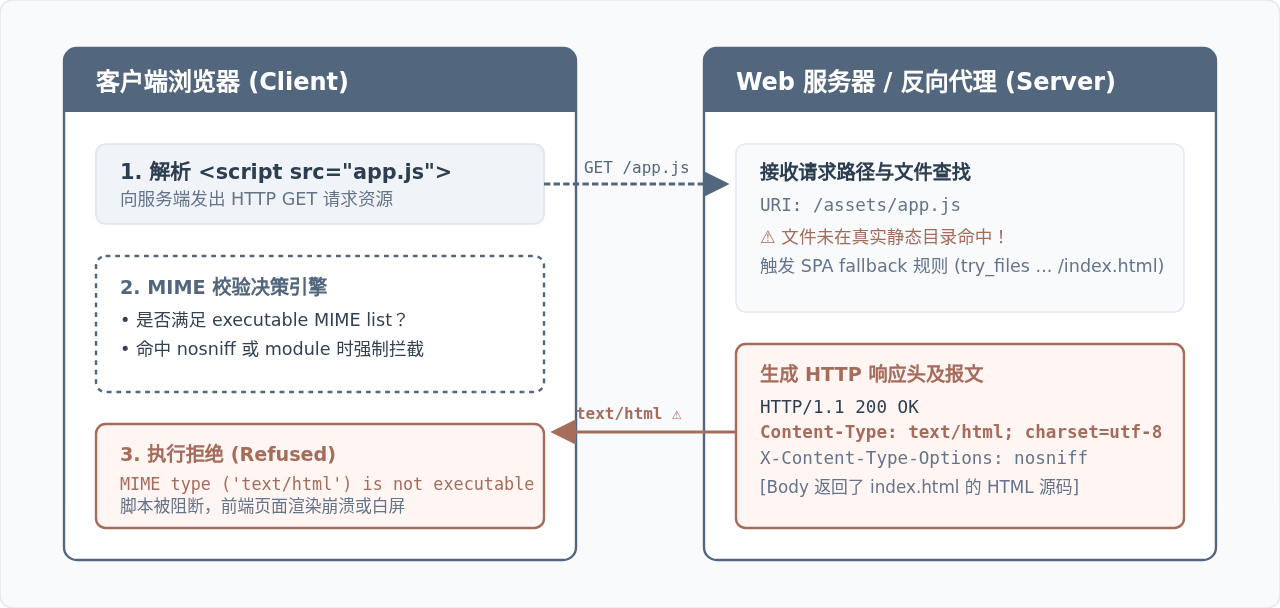
图 1:浏览器严格 MIME 校验与 SPA Fallback 导致 text/html 冲突的运行原理
二、导致 MIME Type Mismatch 的三大根本诱因
在实际项目中,出现该报错绝大多数对应以下三种具体场景:
1. SPA 单页应用的 404 重定向机制误拦截资源(占比最高)
在使用 Vue Router、React Router 等前端单页路由时,为了让用户刷新页面(如 https://example.com/user/profile)时不发生 404,Web 服务器(Nginx、Apache、Caddy)通常配置了重写兜底规则(例如 Nginx 的 try_files $uri $uri/ /index.html;)。
如果前端打包时的资源基准路径(publicPath / base)配置错误,或者部署后资源哈希变动、旧静态文件被删除,当浏览器请求 /user/assets/app.js 时,服务器在磁盘找不到该 JS 文件。此时服务器并没有返回 404 状态码,而是将该未找到的请求重定向到了 /index.html,并返回了状态码 200 OK 以及 Content-Type: text/html。浏览器满心期待接收 JS 脚本,结果读到的却是 <!DOCTYPE html>,因此立即触发 MIME type mismatch。
2. Web 服务器缺少对应扩展名的 MIME 映射
虽然 .js 在大多数默认服务器中配置完整,但随着现代前端工程引入 .mjs(ES 模块)、.cjs(CommonJS)、或者在轻量级 Node.js 原生服务器中托管文件时,服务器配置文件未引入 MIME 字典。
当服务器不识别 .mjs 后缀时,往往会回退采用默认 MIME 类型,即 text/plain 或 application/octet-stream。在启用了 type="module" 时,浏览器遵循规范会严格拒绝执行非 JavaScript MIME 类型的模块脚本。
3. 访问权限受限(401/403/500)返回了 HTML 错误页
当静态资源目录由于 Linux 文件权限不当(例如 Nginx worker 进程没有 +r 读权限)、或者网关鉴权中间件对静态资源路径进行了拦截时,服务器返回了自定义的 403 Forbidden 或 500 Internal Error 页面。这些错误页面的响应类型同样是 text/html,进而引发下游的 MIME 报错。
三、系统化排查步骤与诊断路径
遇到报错时,切勿盲目修改代码。遵循以下标准化四步排查流程,通常在两分钟内即可锁定根因:
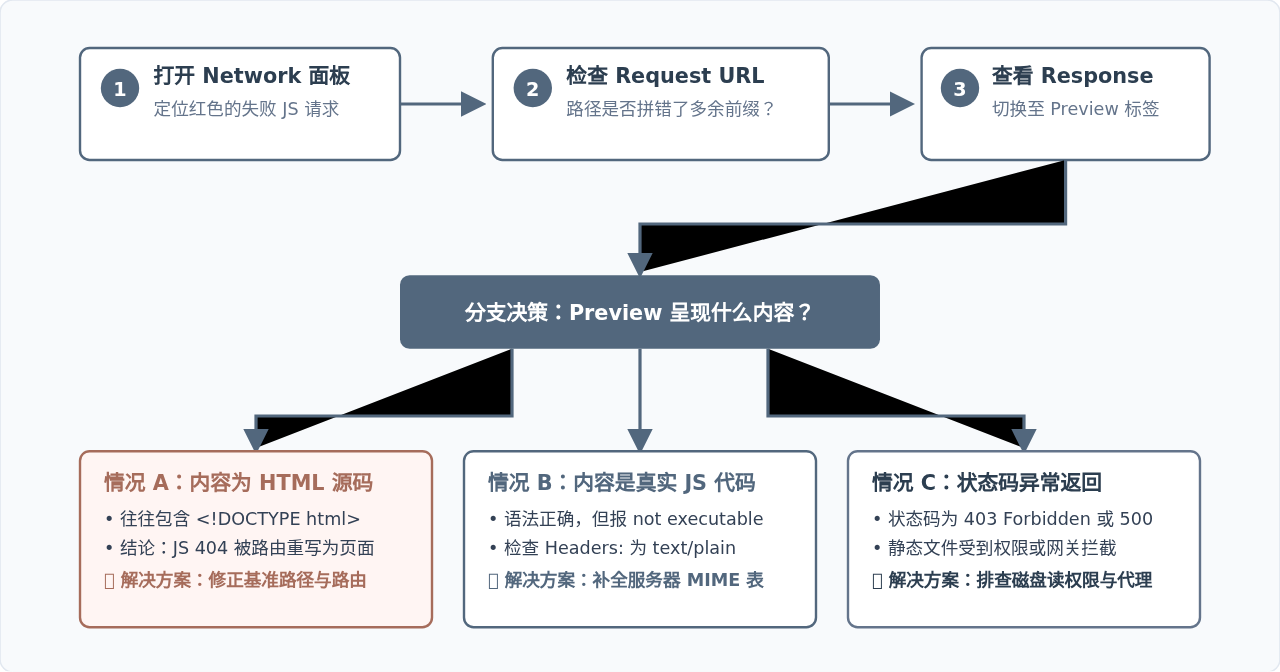
图 2:针对 MIME type mismatch 故障的系统化定位与诊断决策树
- 使用 DevTools Network 过滤 JS 资源:打开浏览器 F12,切换到“网络(Network)”选项卡,筛选“JS”,刷新页面找到变红或未执行的脚本。
- 核对实际请求的 URL:观察请求路径是否产生了多重嵌套。例如,当前页面位于
https://example.com/blog/article/1,而引用的脚本是相对路径./static/main.js,浏览器解析出的请求实际是https://example.com/blog/article/static/main.js,该路径并不存在。 - 查看 Response Headers:重点关注
Content-Type是什么。如果显示text/html,直接判定为 404 回退成了 HTML;如果显示text/plain,判定为服务器 MIME 类型缺失。 - 查看 Response Preview:确认返回的数据体是纯文本 JavaScript 代码还是包含了
<html>标签的网页。
四、各类场景下的针对性修复操作
场景 1:前端构建与基准路径(Base / PublicPath)修复
当使用 Vite、Webpack 或 Vue CLI 打包单页应用时,引用静态资源的根路径决定了生成的 HTML 中 <script src="..."> 的前缀。如果未正确设置绝对根路径,当进入多级路由页面时,资源就会以当前相对路径发起请求,被后端 SPA 重写规则误当成页面处理。
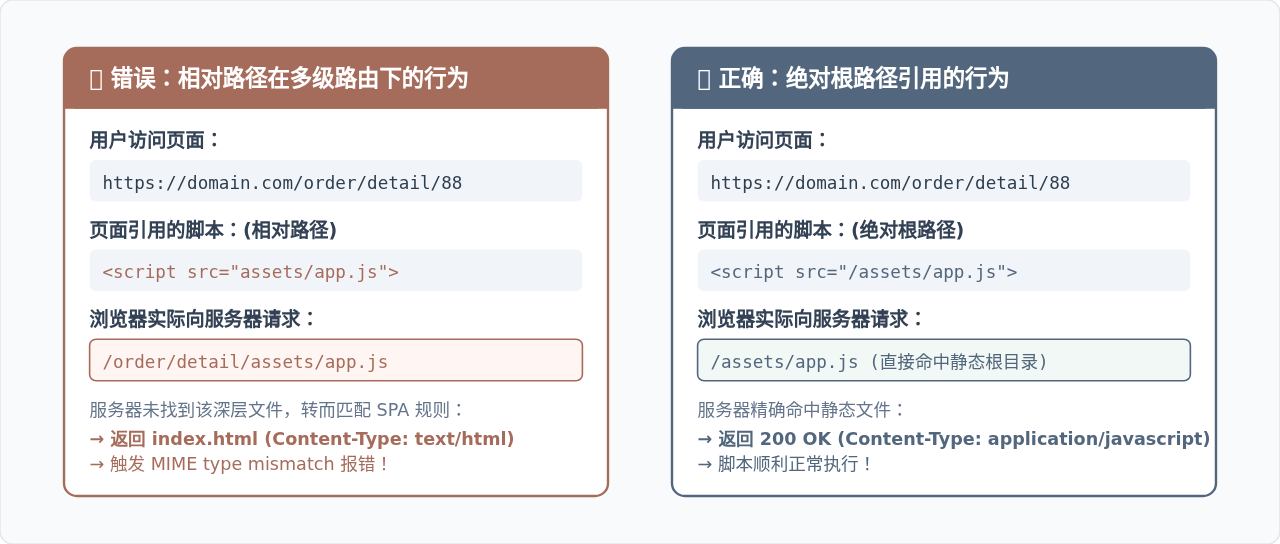
图 3:相对路径在多级子路由下导致的资源定位漂移与绝对路径对比
Vite 配置示例(vite.config.js):
import { defineConfig } from 'vite';

export default defineConfig({
  // 如果部署在根域名(https://example.com/),务必设置为 '/'
  // 如果部署在子路径(https://example.com/my-app/),请设置为 '/my-app/'
  base: '/',
  build: {
    outDir: 'dist',
    assetsDir: 'assets'
  }
});
Webpack 配置示例(webpack.config.js):
module.exports = {
  output: {
    // 确保以 '/' 开头,避免相对路径导致多级子路由解析错误
    publicPath: '/',
    filename: 'js/[name].[contenthash:8].js'
  }
};
场景 2:Nginx 服务器配置与路由隔离修复
在 Nginx 配置中,必须确保两点:
- 在
http块中正确加载了mime.types映射表; - 对静态资源路径(如
.js、.css、/assets/)单独设立匹配规则,不要让不存在的静态资源盲目回退到/index.html,而是直接返回 404。这样可以避免产生令人困惑的 MIME mismatch 报错,方便立刻发现缺失文件。
http {
    # 1. 确保包含系统标准 MIME 类型表
    include       mime.types;
    default_type  application/octet-stream;

    # 针对现代 .mjs 模块,若原 mime.types 缺少,可主动补充映射
    types {
        application/javascript js mjs;
    }

    server {
        listen       80;
        server_name  example.com;
        root         /usr/share/nginx/html;

        # 2. 静态资源单独处理:禁止回退到 index.html
        # 如果静态文件不存在,直接返回 404,不进入 SPA 兜底
        location ~* \.(?:js|mjs|css|png|jpg|jpeg|gif|svg|ico|woff2?)$ {
            expires 1y;
            add_header Cache-Control "public, immutable";
            try_files $uri =404; # 核心修复点:未找到直接 404
        }

        # 3. 前端单页应用路由兜底
        location / {
            try_files $uri $uri/ /index.html;
        }
    }
}
关键配置说明: 将
try_files $uri $uri/ /index.html; 限制在普通页面请求中,针对静态资源后缀使用 try_files $uri =404;。这样即使前端构建因哈希变更丢失了旧文件,浏览器也会清晰报错“404 Not Found”,而不是误导开发者去排查脚本语法或 MIME 兼容性问题。
场景 3:Apache 服务器修复
在 Apache 环境中,如果 .htaccess 启用了 RewriteRule,需要确保针对真实存在的静态资源排除重写规则,并显式指定 JavaScript 的 MIME 类型:
<IfModule mod_mime.c>
    # 明确声明 .js 与 .mjs 的 MIME 类型
    AddType application/javascript .js
    AddType application/javascript .mjs
</IfModule>

<IfModule mod_rewrite.c>
    RewriteEngine On
    RewriteBase /

    # 如果请求的是实际存在的文件或目录,直接提供,不重写到 index.html
    RewriteCond %{REQUEST_FILENAME} -f [OR]
    RewriteCond %{REQUEST_FILENAME} -d
    RewriteRule ^ - [L]

    # 单页应用兜底重写
    RewriteRule ^ index.html [L]
</IfModule>
场景 4:Node.js / Express 后端服务修复
在 Node.js 环境中自建静态文件服务时,若手动编写 fs.readFile 管道而漏发 Header,浏览器就会将其当成 text/plain。
const express = require('express');
const path = require('path');
const app = express();

// 1. 设置静态文件目录,Express 内部会自动根据 mime-db 匹配标准 MIME 类型
app.use(express.static(path.join(__dirname, 'public'), {
    setHeaders: (res, filePath) => {
        // 针对 .mjs 显式指定标准 MIME 类型
        if (filePath.endsWith('.mjs')) {
            res.setHeader('Content-Type', 'application/javascript; charset=UTF-8');
        }
    }
}));

// 2. SPA 路由重写必须置于静态文件中间件之后
app.get('*', (req, res) => {
    res.sendFile(path.join(__dirname, 'public', 'index.html'));
});

app.listen(3000, () => {
    console.log('Server running on port 3000');
});
五、如何验证修复结果
完成配置后,必须通过客观工具进行复核,验证服务端返回的 Header 与状态码是否达到预期。
1. 使用 curl 命令行检查响应头:
# 请求静态 JS 资源并只输出响应头信息
curl -I https://example.com/assets/app.js
预期看到的正确返回示例:
HTTP/2 200
server: nginx
content-type: application/javascript; charset=utf-8
content-length: 42180
cache-control: public, max-age=31536000, immutable
x-content-type-options: nosniff
2. 浏览器端硬性刷新并清除缓存:
- 打开浏览器控制台,在 Network 选项卡勾选 “Disable cache”(停用缓存);
- 在 Windows 上使用 Ctrl + F5,在 macOS 上使用 Cmd + Shift + R 触发强制重新拉取;
- 检查控制台红色的 MIME type mismatch 报错是否完全消失,且应用入口脚本正常挂载渲染。
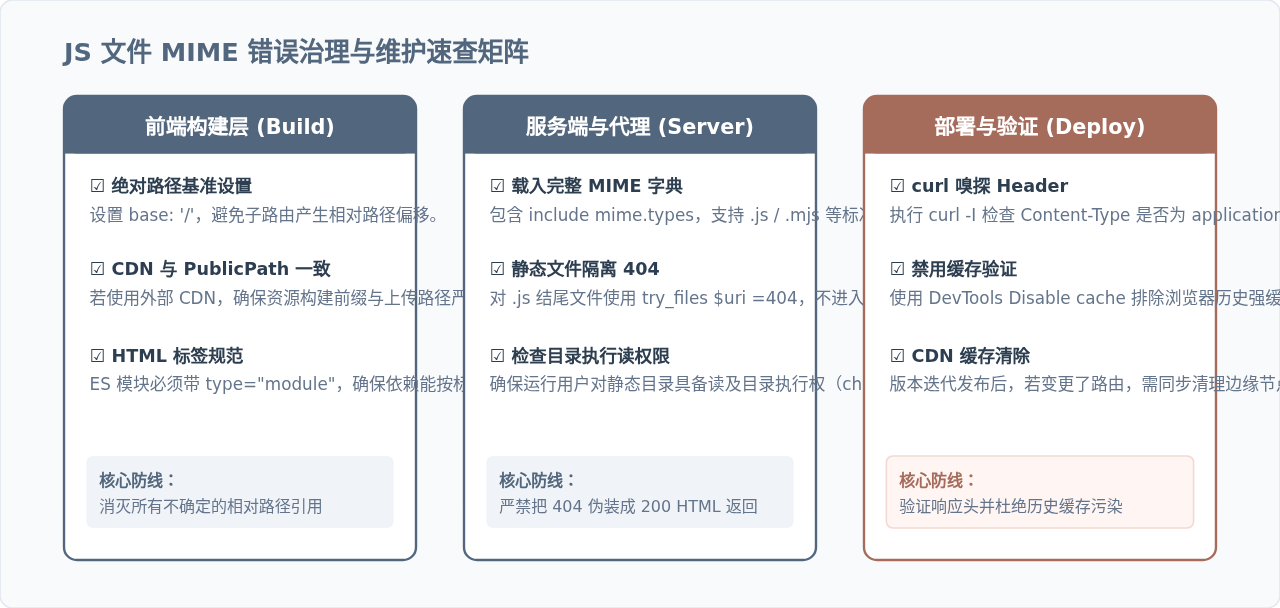
图 4:消除 JavaScript MIME 类型不匹配的全链路核验与维护矩阵
六、总结与关键预防建议
MIME type mismatch 本质上是现代 Web 安全标准对“内容与声明不符”所执行的一道坚决防御墙。修复该问题的核心总结为三句话:
- 看到
text/html:99% 是因为 404 被单页应用重写成了index.html,请检查前端base基准路径与 Nginx 的try_files静态拦截; - 看到
text/plain:说明服务器成功定位了文件,但缺少对应的 MIME 映射字典,请在 Nginx 或 Node.js 中补齐application/javascript映射; - 看到状态码 403 / 500:说明服务器在文件权限或反向代理网关层面发生了拦截,请优先排查文件读取权限。
在实际生产部署中,推荐始终保持静态资源与 HTML 路由解耦,并为资源配置 try_files $uri =404;。这样既能保证严格安全机制正常生效,又能使任何资源缺失在第一时间暴露,彻底告别误导性的 MIME 类型错误。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章