

深入解析Nuxt.js(Nuxt 3)主流生产环境部署方案,详细讲解Vercel无服务器部署、Docker多阶段镜像构建以及Linux独立服务器结合PM2与Nginx的高性能配置全流程。
Nuxt.js 项目部署方案:Vercel、Docker 与独立服务器配置
作者:工具箱
时间:2026-11-02
浏览:322
文章目录
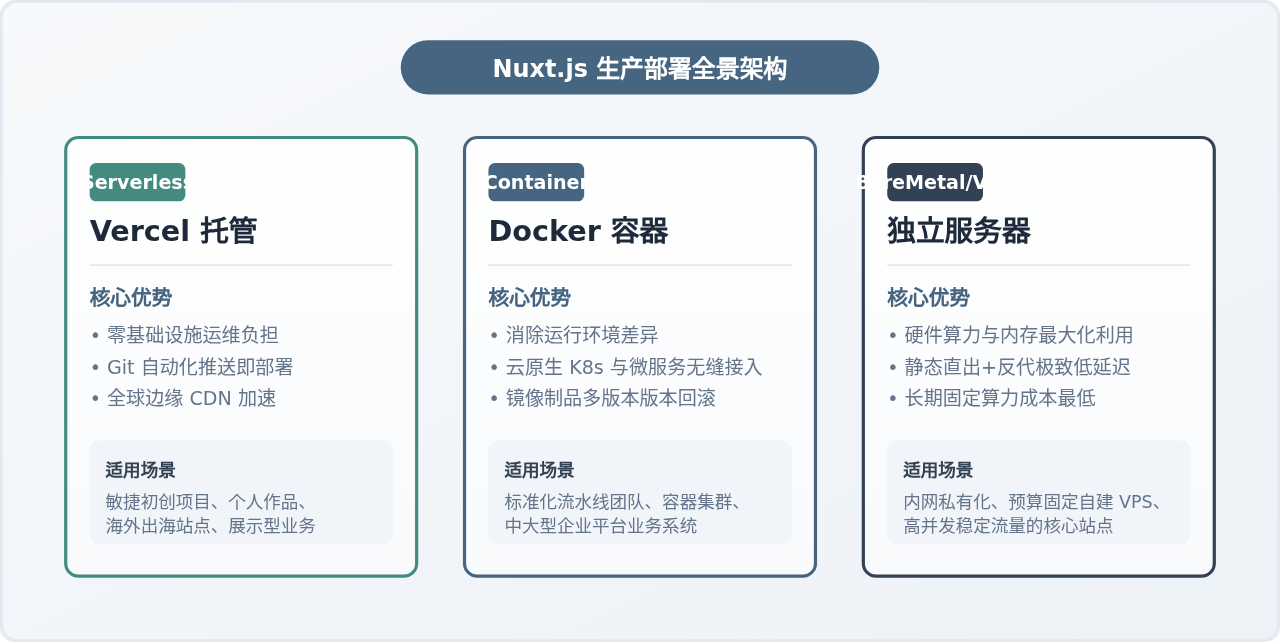
Nuxt.js(Nuxt 3)凭借内置的 Nitro 跨平台服务端引擎,提供了极具灵活性的生产环境部署能力。在实际生产场景中,开发者通常会在 Vercel 无服务器托管、Docker 容器化交付以及 Linux 独立裸机/VPS 服务器三种方案中进行权衡。本文将针对这三套主流方案展开具体实操讲解,从底层编译产物机制入手,详细拆解从轻量云端到私有化运维的完整落地流程与配置细节。
一、Nuxt 生产构建基础与 Nitro 运行时原理
不同于传统的纯客户端 Vue 单页应用(SPA),Nuxt.js 支持完整的服务端渲染(SSR)和混合渲染模式。理解 Nuxt 部署的关键,在于理解其内部构建引擎 Nitro 的运作机制。
当在终端执行标准构建命令 npm run build(或 npx nuxi build)时,Nitro 会在工程根目录下生成一个专用的 .output/ 独立发布目录。这个目录与源码的依赖完全解耦,包含了应用运行所需的所有文件:
.output/public/:包含所有编译打包后的纯静态前端客户端资源(HTML、CSS、JS 切片、SVG、图片及 favicon)。这部分静态内容可以直接由边缘 CDN 或 Nginx 静态文件模块进行直出与长期缓存,完全不需要 Node.js 进程介入。.output/server/:包含了 Nitro 专门编译的轻量 Node.js 服务端应用,核心入口为index.mjs,并内置了一份裁剪后的独立node_modules。该服务负责动态路由的 SSR 渲染、API 接口(server/api)执行以及中间件处理。
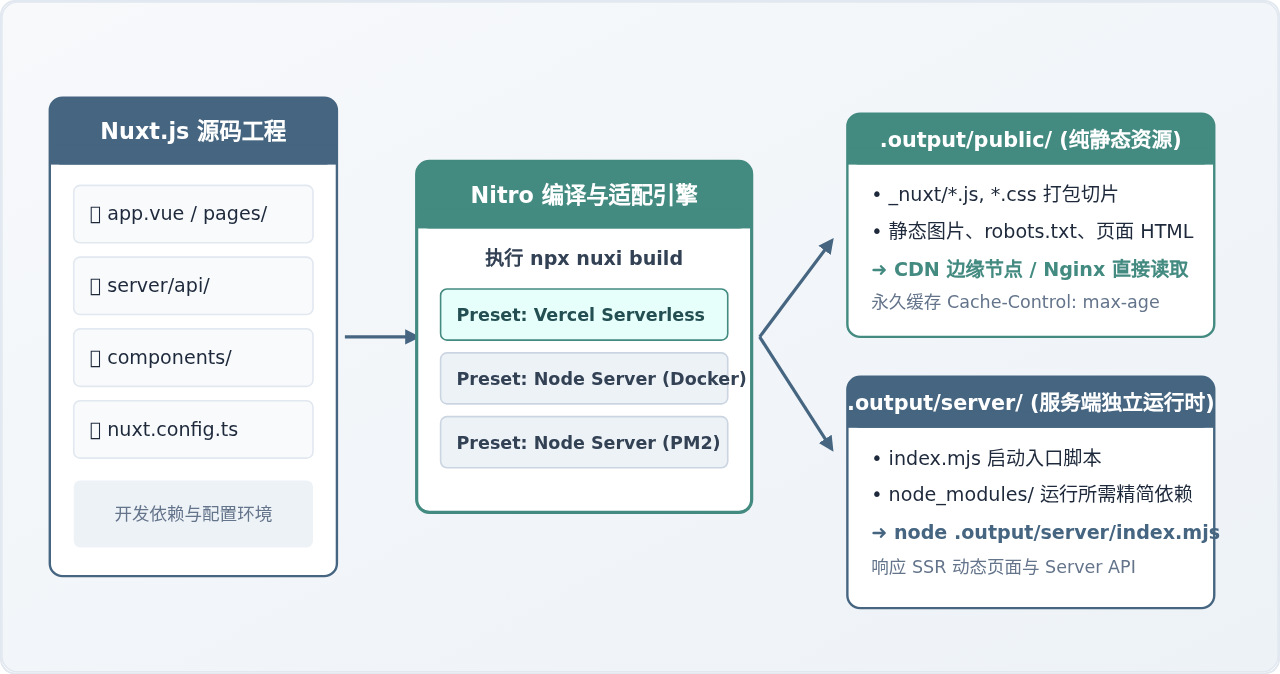
关键环境变量约定: Nitro 启动时支持通过环境参数指定监听端口与网络地址。默认情况下监听 http://localhost:3000。在容器化与跨主机访问时,必须将 NITRO_HOST 显式指定为 0.0.0.0,否则外部请求将无法进入容器内部。
二、方案一:Vercel 自动化部署(Serverless 与边缘加速)
Vercel 是目前对 Nuxt 3 支持度最完善的无服务器(Serverless)云平台。由于 Nuxt 内置的 Nitro 预设(Preset)能够自动识别 Vercel 环境,部署过程基本无需编写复杂的运维脚本。
1. 部署操作流程
- 托管代码至远程 Git 仓库:将本地 Nuxt 项目提交并推送到 GitHub、GitLab 或 Bitbucket。
- 导入项目至 Vercel 控制台:
- 登录 Vercel,点击
Add New...>Project。 - 选择对应的 Git 仓库,点击
Import。 - Vercel 会自动检测出当前框架为 Nuxt.js,默认构建命令为
nuxt build,输出目录为.output,保持默认配置即可。
- 登录 Vercel,点击
- 配置环境变量:如果应用依赖后端 API 密钥或服务端私钥,在控制台的
Environment Variables区域填入对应的环境变量,例如API_SECRET_KEY或DATABASE_URL。 - 触发构建部署:点击
Deploy按钮。Vercel 会拉取代码、安装依赖、编译生成无服务器函数及静态资源,并将其推送到全球边缘网络。
2. 本地 CLI 一键部署(可选)
如果不通过网页端控制台,也可以在本地项目根目录直接使用官方脚手架部署:
# 全局安装 Vercel CLI
npm install -g vercel

# 登录账户
vercel login

# 生产环境直接发布
vercel --prod
3. 注意事项与边界限制
- 冷启动时间(Cold Start):无服务器函数在空闲后会自动缩容至 0 实例。当低频访问请求到达时,初始化 Node.js 运行时可能带来额外的延迟(一般在 100ms - 500ms 之间)。
- 执行超时与内存限制:Vercel Hobby 免费版函数的单次执行上限通常为 10 秒(Pro 版为 60 秒或 300 秒)。若有长耗时的后端导出、PDF 生成或大批量数据抓取接口,不宜直接放在 Nuxt 的
server/api/路由中同步执行。 - 服务器节点物理位置:默认无服务器函数执行节点可能位于美东地区。如果绝大多数用户位于亚太地区且接口需频繁与国内服务器通信,应在
vercel.json中显式指定部署区域为香港(hkg1)或新加坡(sin1),避免跨大洋通信延迟。
三、方案二:Docker 容器化部署(多阶段构建与编排)
在团队协作、私有云或云原生集群(如 Kubernetes、Docker Swarm)中,将 Nuxt 应用打包为标准的轻量 Docker 镜像是最稳妥的交付方案。为了使最终产出的镜像体积尽可能小(通常控制在 150MB 以内),必须采用多阶段构建(Multi-stage Build)策略。
1. 编写 .dockerignore 过滤无用文件
在项目根目录下创建 .dockerignore,避免本地庞大的依赖包和临时缓存被打包进构建上下文:
node_modules
.git
.nuxt
.output
dist
npm-debug.log*
yarn-debug.log*
yarn-error.log*
.DS_Store
2. 编写高性能多阶段 Dockerfile
该配置分为三个阶段:基础环境定义、源码编译阶段、以及生产纯净运行阶段。生产阶段仅拷贝编译后的 .output 产物,彻底丢弃全量源码与开发依赖。
# 阶段一:基础运行环境定义
FROM node:20-alpine AS base
WORKDIR /app
RUN apk add --no-cache libc6-compat

# 阶段二:依赖安装与构建阶段
FROM base AS builder
WORKDIR /app

# 仅拷贝依赖清单,充分利用 Docker 层缓存
COPY package.json package-lock.json* yarn.lock* pnpm-lock.yaml* ./
RUN npm ci

# 拷贝全部业务源码并执行生产打包
COPY . .
RUN npm run build

# 阶段三:生产精简运行镜像
FROM base AS runner
WORKDIR /app

ENV NODE_ENV=production
ENV NITRO_HOST=0.0.0.0
ENV NITRO_PORT=3000
ENV PORT=3000

# 建立无特权运行用户,强化安全策略
RUN addgroup --system --gid 1001 nodejs &&     adduser --system --uid 1001 nuxtjs

# 仅从构建阶段拷贝独立编译产物
COPY --from=builder --chown=nuxtjs:nodejs /app/.output ./.output

USER nuxtjs

EXPOSE 3000

# 启动 Nitro 独立服务器
CMD ["node", ".output/server/index.mjs"]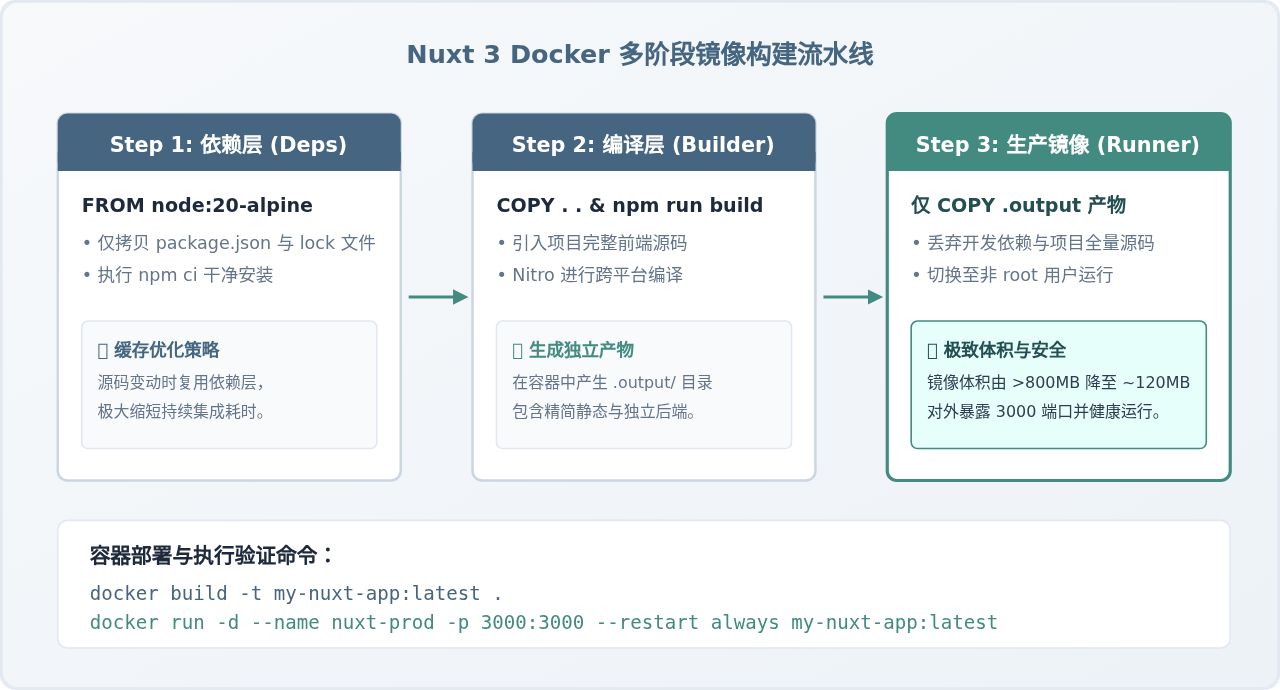
3. 使用 Docker Compose 快速编排
在单机生产服务器上,推荐使用 docker-compose.yml 进行生命周期管控和环境变量注入:
version: '3.8'

services:
  nuxt-app:
    build:
      context: .
      dockerfile: Dockerfile
    container_name: nuxt-web-service
    restart: always
    ports:
      - "127.0.0.1:3000:3000"
    environment:
      - NODE_ENV=production
      - NITRO_PORT=3000
      - NITRO_HOST=0.0.0.0
    deploy:
      resources:
        limits:
          cpus: '2.0'
          memory: 2048M
通过指定 127.0.0.1:3000:3000,将容器端口绑定到本机回环地址,避免将未经过滤的 Node 端口暴露给外网,后续由宿主机的 Nginx 统一代理。
四、方案三:独立服务器与裸机部署(Linux + PM2 + Nginx)
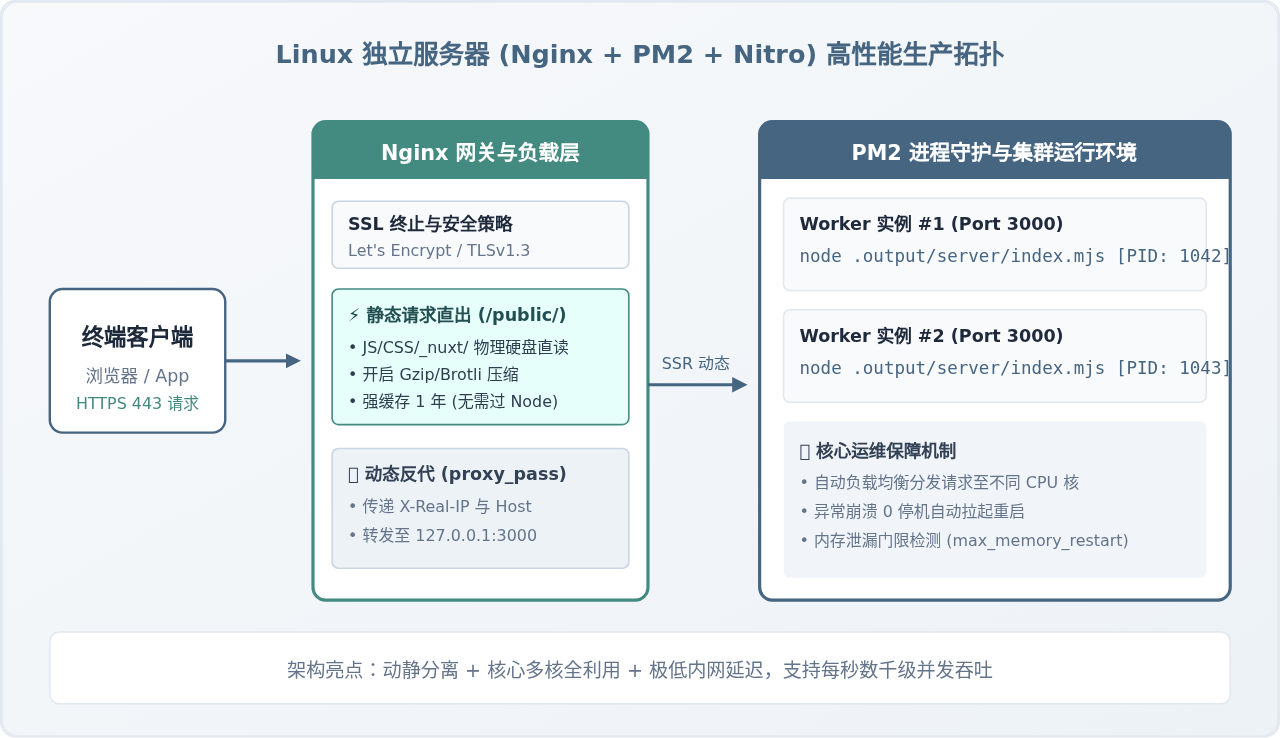
对于追求极致性能、需要控制服务器月度开销、或有内网合规要求的团队,直接在云服务器(如腾讯云 CVM、阿里云 ECS、AWS EC2)上配置 Node.js 运行时 + PM2 守护进程 + Nginx 反向代理是兼具性价比与灵活度的工业级标准方案。
1. 服务器基础环境与 PM2 安装
首先在 Linux 服务器上通过 NodeSource 或 nvm 安装 Node.js LTS(建议 Node.js 18.x 或 20.x),随后全局安装守护进程管理器 PM2:
# 全局安装 PM2
npm install -g pm2

# 验证安装
pm2 -v
2. 发布项目与编写 PM2 配置文件
在 CI/CD 流水线(或本地终端)打包完成后,仅需将 .output/ 目录上传至服务器的目标目录(例如 /var/www/my-nuxt-app/.output)。随后在项目根目录创建 PM2 描述文件 ecosystem.config.cjs:
module.exports = {
  apps: [
    {
      name: 'nuxt-production-app',
      exec_mode: 'cluster',          // 开启多进程集群模式
      instances: 'max',              // 根据物理 CPU 核心数启动相应数量进程
      script: './.output/server/index.mjs',
      env: {
        PORT: 3000,
        NITRO_PORT: 3000,
        NITRO_HOST: '127.0.0.1',
        NODE_ENV: 'production'
      },
      max_memory_restart: '500M',    // 单进程超出 500M 内存自动安全重启
      autorestart: true,             // 发生未捕获异常时自动重启
      watch: false                   // 生产环境关闭文件监听
    }
  ]
};
使用以下命令启动与设置开机自启:
# 启动应用
pm2 start ecosystem.config.cjs

# 保存当前进程列表
pm2 save

# 生成并激活系统开机自启脚本
pm2 startup
3. 配置 Nginx 反向代理与静态资源缓存
在独立服务器上,Nginx 承担着双重核心任务:SSL 证书解密/反向代理,以及直接从磁盘响应静态资源(避免每次静态文件请求都透传给 Node.js 消耗算力)。
在 /etc/nginx/conf.d/nuxt.conf 中创建站点配置文件:
upstream nuxt_cluster {
    server 127.0.0.1:3000;
    keepalive 64;
}

server {
    listen 80;
    server_name example.com www.example.com;
    return 301 https://$host$request_uri;
}

server {
    listen 443 ssl http2;
    server_name example.com www.example.com;

    # SSL 证书配置
    ssl_certificate /etc/letsencrypt/live/example.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/example.com/privkey.pem;
    ssl_protocols TLSv1.2 TLSv1.3;
    ssl_ciphers HIGH:!aNULL:!MD5;

    # Gzip 压缩支持
    gzip on;
    gzip_types text/plain text/css application/json application/javascript text/xml application/xml application/xml+rss text/javascript;

    # 1. 静态资源直出:哈希切片强缓存 1 年
    location /_nuxt/ {
        alias /var/www/my-nuxt-app/.output/public/_nuxt/;
        expires 365d;
        add_header Cache-Control "public, max-age=31536000, immutable";
        access_log off;
    }

    # 2. 根目录静态图标与公共资源
    location ~* \.(ico|png|jpg|jpeg|gif|svg|woff2|woff|ttf)$ {
        root /var/www/my-nuxt-app/.output/public;
        expires 30d;
        add_header Cache-Control "public, max-age=2592000";
        access_log off;
    }

    # 3. 动态 SSR 与 API 反向代理至 PM2 集群
    location / {
        proxy_pass http://nuxt_cluster;
        proxy_http_version 1.1;

        # 保持连接与转发客户端真实 IP
        proxy_set_header Upgrade $http_upgrade;
        proxy_set_header Connection 'upgrade';
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;

        # 基础超时设置
        proxy_connect_timeout 60s;
        proxy_send_timeout 60s;
        proxy_read_timeout 60s;
    }
}
五、三大方案核心指标对比与技术选型决策
不同的部署方案在维护成本、运维复杂度、资源弹性及安全隔离度上各有侧重。开发者应根据团队的技术储备、项目预期的访问形态以及预算约束进行综合权衡。
| 评估维度 | Vercel 托管 | Docker 容器化 | 独立服务器 (PM2+Nginx) |
|---|---|---|---|
| 基础设施维护 | 极低(零运维,全托管) | 中等(需维护容器及镜像仓库) | 较高(需维护系统、安全补丁与服务) |
| 网络冷启动 | 存在轻微冷启动(Serverless 实例缩容) | 无冷启动(常驻 Node 进程) | 无冷启动(常驻 Node 进程) |
| 计算弹性与扩展 | 极强(根据并发瞬间自动扩容) | 良好(可通过 K8s/云托管按需弹性) | 有限(受物理 CPU/内存上限约束) |
| 成本结构 | 流量/函数超额阶梯计费(商业版较贵) | 容器云实例或基础硬件按需付费 | 固定月费/年费,单位算力成本最低 |
| 私有化与合规 | 不支持私有化内网隔离 | 完全支持,任意私有环境运行 | 完全支持,深度定制化审计 |
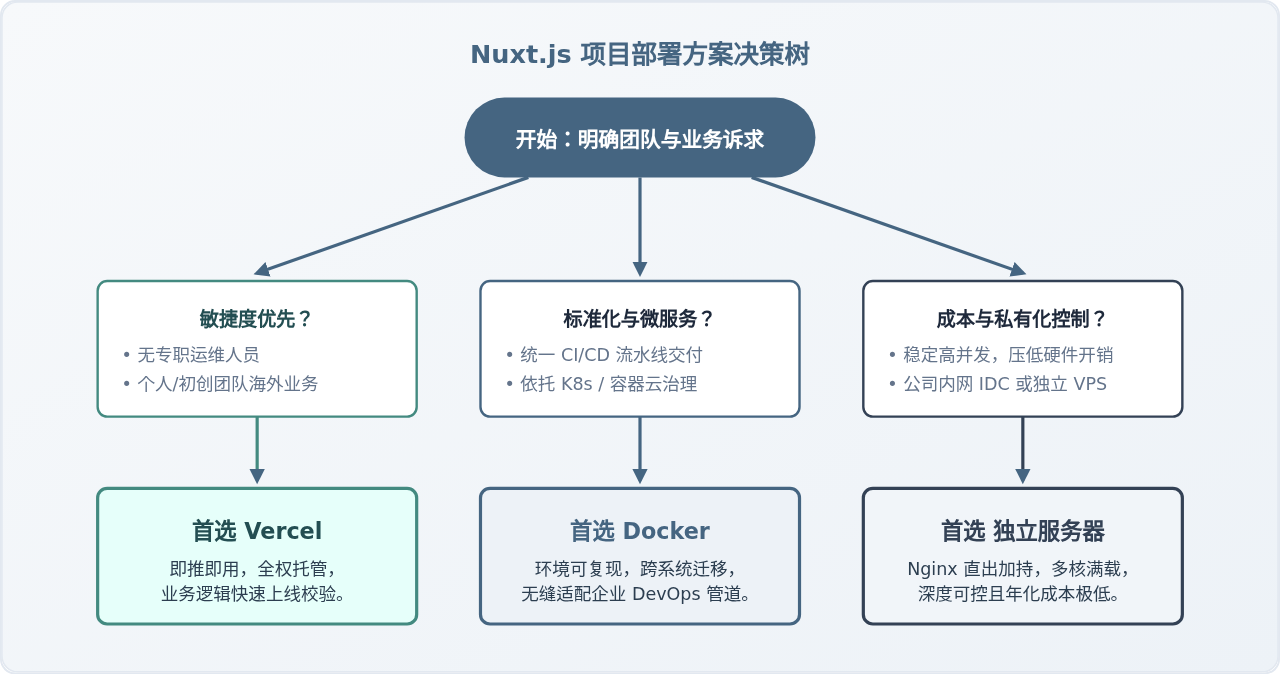
核心选型总结
当业务处于从 0 到 1 的初期探索阶段,或者面向国际化用户群体时,Vercel 能够节省大量运维精力,让开发者专注于前端交互与页面逻辑;而当项目进入规范化协作阶段、接入持续集成发布平台时,Docker 多阶段镜像打包能彻底隔离环境差异,为跨节点弹性伸缩提供最可靠的基础制品;若业务规模趋于稳定、访问流量庞大且需要将服务器开销严格控制在预算之内,采用 Linux 独立服务器搭配 PM2 与 Nginx 则能够将硬件性能榨取至极致,实现最低的延迟响应与最高的可控性。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章