

针对JavaScript在操作Web Storage时遭遇的QuotaExceededError异常,系统解析其底层触发机理与各浏览器差异,提供容量精确测算与二分探测方案、自动化LRU淘汰算法及向IndexedDB的多级降级架构。
JS本地缓存QuotaExceededError报错处理及容量检测方案
作者:窗边听雨
时间:2026-11-22
浏览:319
文章目录
Web Storage 实战
技术主题:前端存储高可用与容量监控
限制条件:同源 5MB 配额瓶颈与无痕模式兼容
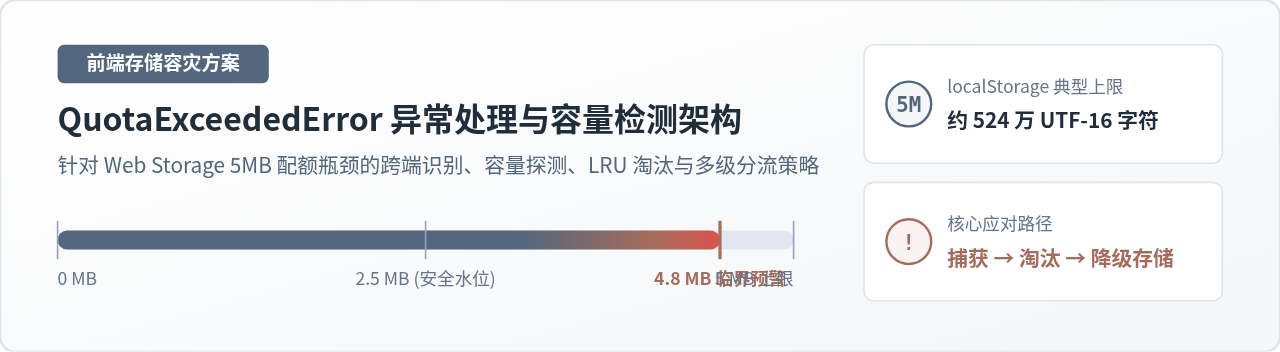
在前端开发中,调用
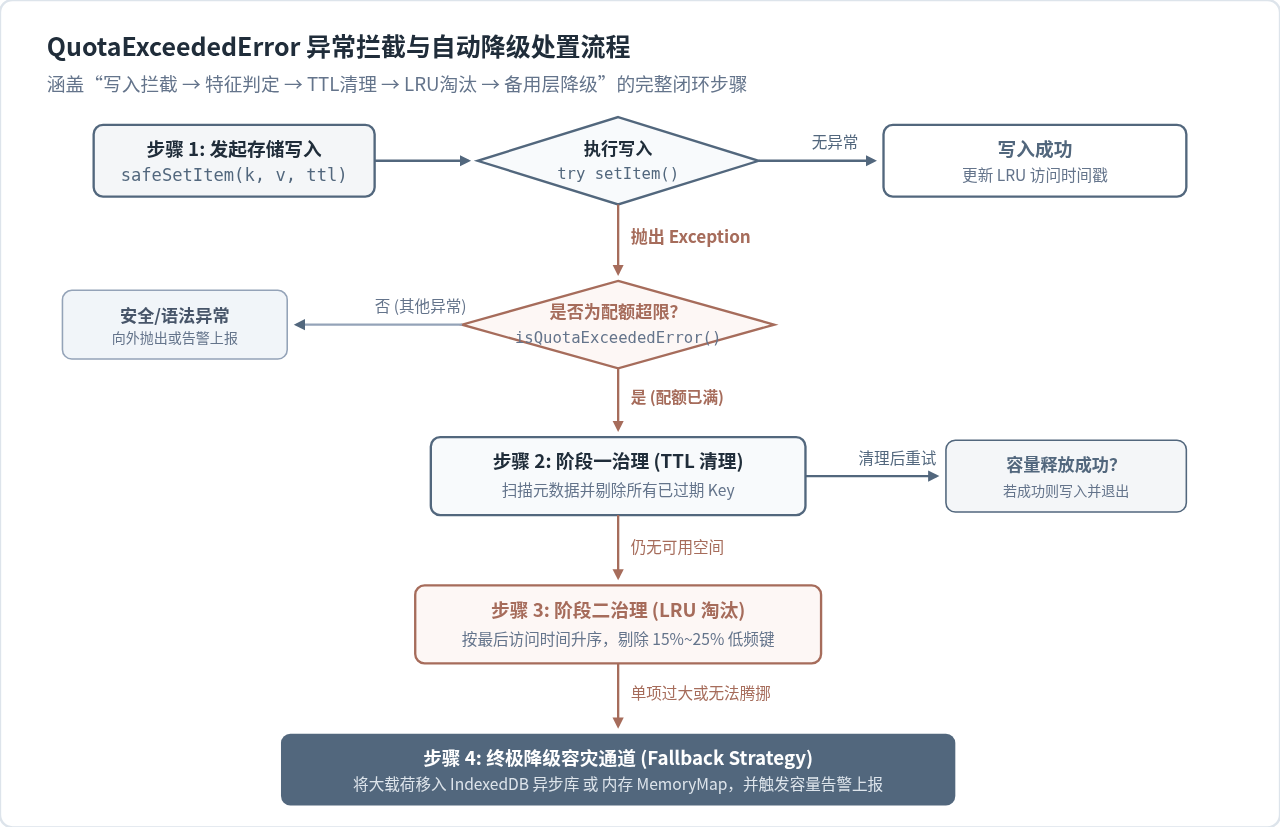
localStorage.setItem() 发生 QuotaExceededError 表明当前源(Origin)写入的数据体积已超出浏览器分配的 Web Storage 配额上限。解决该异常的标准化工程路径为:首先通过标准化特征函数精准捕获并甄别跨浏览器的配额超限异常;其次通过字符遍历与二分步长探针测算实时占用与剩余空间;接着落地基于 TTL 与 LRU 算法的自平衡淘汰机制;最终在单项数据过大或配额枯竭时,无缝降级至以 IndexedDB 为代表的异步弹性存储层。
一、QuotaExceededError 产生根源与存储边界特征
现代主流浏览器为同源(协议、域名与端口完全一致)环境下的 localStorage 分配了约 5MB 的硬性存储上限。需要特别明确的是,这 5MB 的计量单位并非单纯以磁盘文件字节计算,而是以 JavaScript 字符串底层存储的 UTF-16 代码单元(Code Units)为基准。在 UTF-16 编码下,每个常规字符占用 2 个字节,这意味着一个大约包含 260 万到 520 万字符的纯文本内容就会耗尽整个源的全部额度。
另一个常被忽视的细节是:键名(Key)自身的长度与键值(Value)同样参与容量统计。当一个前端工程频繁写入长路径前缀键名(例如 app_cache_v2_user_profile_feed_item_10283)时,即使每个键对应的数值很小,海量分散键也会显著侵蚀 5MB 的可用配额。
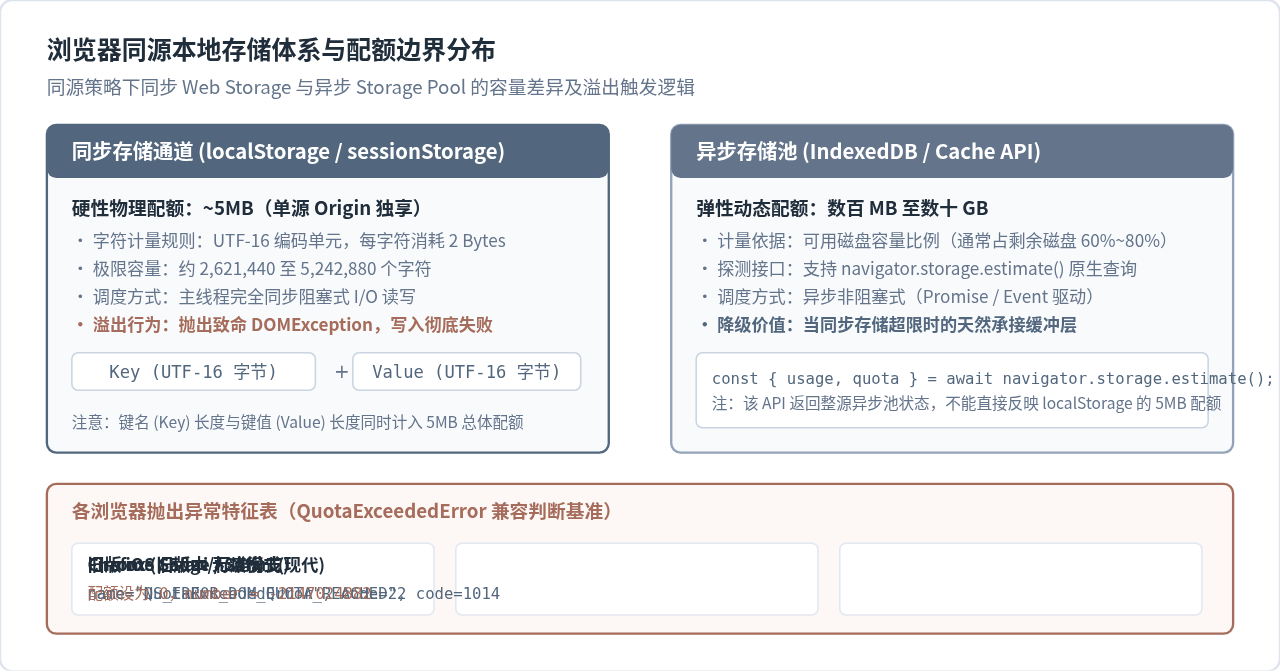
此外,当发生配额溢出时,各大浏览器内核抛出的异常对象在字段表现上存在历史兼容差异:
- Chromium 系与现代 Safari:抛出
DOMException实例,其name属性为"QuotaExceededError",数值型错误码code固定为22。 - Firefox 浏览器:早期规范实现分支中,错误名称曾为
"NS_ERROR_DOM_QUOTA_REACHED",对应的code值为1014;现代版本已对齐标准QuotaExceededError。 - 旧版 iOS Safari 无痕模式(Private Browsing):在 iOS 10 及更早系统的无痕浏览模式下,浏览器将
localStorage的物理容量直接强制设为 0。在此环境下,即使写入 1 个字节的数据,也会立即抛出number为-2147024882的配额异常。
二、跨浏览器 QuotaExceededError 异常捕获与精准识别
由于 localStorage.setItem() 还可能因隐私权限限制、跨域安全策略拦截(如受限的第三方 iframe 环境抛出 SecurityError)或数据序列化异常导致失败,直接使用宽泛的 catch (e) 并将其一律视作“存储超限”进行数据清理,极易引发误删用户重要数据的不可逆故障。
因此,必须构建高可靠的类型甄别函数,严格区分真正的配额超限与其他运行期异常:
/**
 * 跨浏览器精准识别 QuotaExceededError 异常
 * @param {unknown} err - 捕获的异常对象
 * @returns {boolean} 是否确实属于存储空间耗尽异常
 */
function isQuotaExceededError(err) {
  if (!err) return false;

  // 检查标准 DOMException 及各主流浏览器历史特征标识
  const isDomException = err instanceof DOMException ||
    (err.name && typeof err.name === 'string');

  if (!isDomException) return false;

  return (
    // 现代 W3C 标准名称 (Chrome, Safari, Edge, 现代 Firefox)
    err.name === 'QuotaExceededError' ||
    // W3C 历史数值错误码 (code 22)
    err.code === 22 ||
    // Firefox 早期错误代号 (code 1014)
    err.code === 1014 ||
    // Firefox 早期错误标识字符串
    err.name === 'NS_ERROR_DOM_QUOTA_REACHED' ||
    // 旧版 iOS WebKit 无痕模式专用错误码标识
    err.number === -2147024882
  );
}
通过这一判断逻辑,后续的自愈清理模块只有在确实遭遇“空间不足”时才被唤起,确保异常处理流程严密准确。
三、本地存储容量测算与二分探针检测方案
要实施科学的容量治理,必须在代码运行期感知两个关键指标:当前已占用的字符量与体积,以及剩余允许写入的配额空间。
1. 同步遍历计算当前源已用容量
通过对 localStorage 全局实例进行索引遍历,提取全部键与值的长度并累加,可无副作用地实时获得当前的存储开销。
/**
 * 精确计算当前源下 localStorage 已使用的字符总数与估算内存/磁盘字节
 * @returns {{ itemCount: number, totalChars: number, estimatedKB: number, estimatedMB: number }}
 */
function calculateStorageUsage() {
  let totalChars = 0;
  const count = localStorage.length;

  for (let i = 0; i < count; i++) {
    const key = localStorage.key(i);
    if (key !== null) {
      const val = localStorage.getItem(key) || '';
      // 键名与键值字符串长度均计入容量占用
      totalChars += key.length + val.length;
    }
  }

  // 在 JS 中按 UTF-16 内存表示,单个字符预估占用 2 Bytes
  const estimatedBytes = totalChars * 2;
  const estimatedKB = Number((estimatedBytes / 1024).toFixed(2));
  const estimatedMB = Number((estimatedBytes / (1024 * 1024)).toFixed(2));

  return {
    itemCount: count,
    totalChars,
    estimatedKB,
    estimatedMB
  };
}
2. 二分步长探针法(Probe Testing)测算真实剩余配额
由于浏览器未提供类似于 localStorage.getRemainingSpace() 的同步 API,若想提前预知剩余空间并实施水位预警,可以采用“二分试探写入法”。该方案构造一个专用的探针键,以折半二分法快速测试当前允许写入的最大字符串长度,并在检测结束后通过 finally 块将探针无残留抹除。
/**
 * 利用二分步长探针法测算当前可写入的最大字符量与剩余 KB 数
 * @param {number} maxProbeKB - 最大试探上限(默认 6144KB 即 6MB)
 * @returns {{ remainingChars: number, remainingKB: number }}
 */
function probeRemainingQuota(maxProbeKB = 6144) {
  const PROBE_KEY = '__storage_quota_probe_temp__';
  const KB_UNIT = '0'.repeat(1024); // 1024 个字符作为 1KB 字符块

  let left = 0;
  let right = maxProbeKB;
  let safeKB = 0;

  try {
    while (left <= right) {
      const mid = Math.floor((left + right) / 2);
      const testPayload = KB_UNIT.repeat(mid);

      try {
        localStorage.setItem(PROBE_KEY, testPayload);
        // 写入成功,记录当前可安全承载的大小,向更大的区间二分试探
        safeKB = mid;
        left = mid + 1;
      } catch (err) {
        if (isQuotaExceededError(err)) {
          // 遭遇超限,收缩右边界
          right = mid - 1;
        } else {
          // 非配额错误直接中断
          break;
        }
      }
    }
  } finally {
    // 无论执行结果如何,必须在 finally 中彻底清除探测产生的垃圾键
    localStorage.removeItem(PROBE_KEY);
  }

  return {
    remainingChars: safeKB * 1024,
    remainingKB: safeKB
  };
}
注意事项:二分试探法涉及多次大型字符串的构造与写入清理,虽然总耗时通常控制在 15~30 毫秒内,但不应在高频业务主循环中每次写入都调用。建议仅在应用冷启动预检、后台定时健康监测或初次捕获配额预警时触发执行。
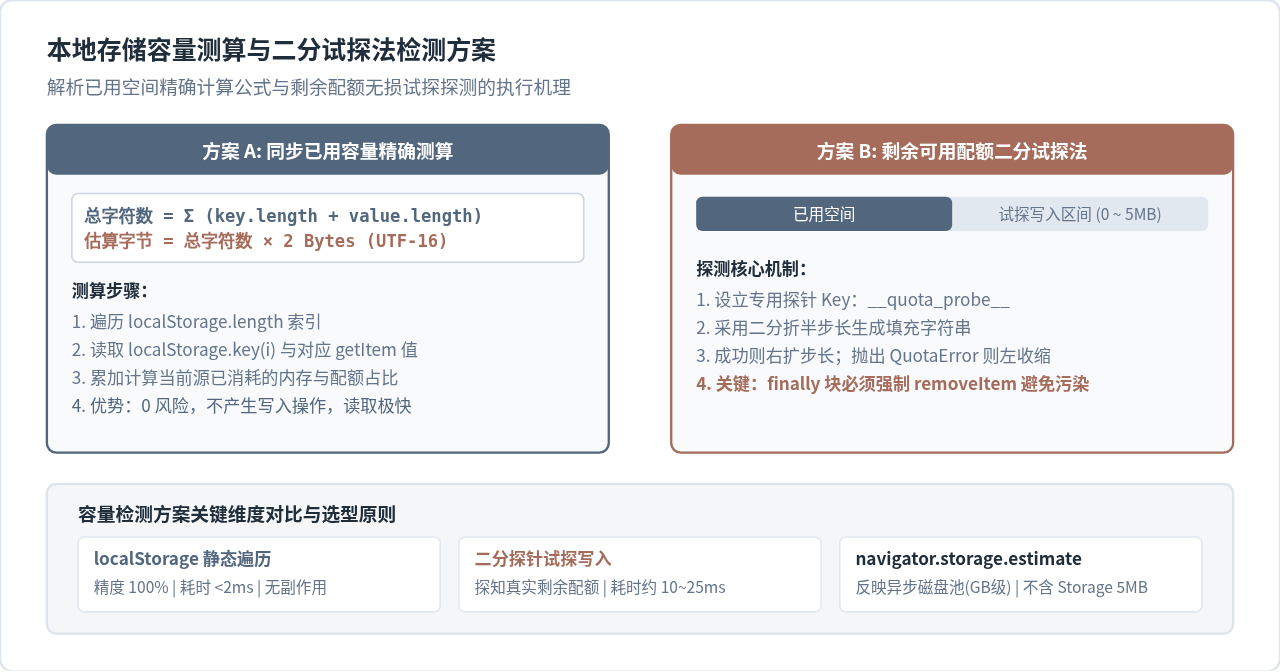
3. 辨析 navigator.storage.estimate() 的适用边界
现代浏览器提供了原生的异步存储估算接口:await navigator.storage.estimate()。然而在实际工程中,很多开发者误以为它能直接查询 localStorage 的剩余空间。
事实证明,该接口返回的 quota 与 usage 仅代表整源异步存储池(包含 IndexedDB、Cache API、Service Worker 缓存等)的配额状况,其上限往往高达数十吉字节(GB),而 localStorage 独立的 5MB 同步硬上限并不会体现其中。因此,针对同步本地缓存的监控,必须依赖前述的遍历与探针算法。
四、自动化 TTL 清理与 LRU 自平衡淘汰算法实现
当业务数据写入由于配额饱和被抛出 QuotaExceededError 时,最优雅的解法不是让界面崩溃,而是自动释放冷数据。一个健壮的本地缓存管理器应当内嵌元数据注册表,支持TTL(Time to Live,生存时间)自动清理与LRU(Least Recently Used,最近最少使用)淘汰算法。
/**
 * 支持元数据管理、TTL 过期判定与 LRU 自动淘汰的智能存储封装
 */
class ResilientLocalStorage {
  constructor(namespace = 'app') {
    this.ns = namespace;
    this.metaRegistryKey = `__${namespace}_meta_registry__`;
  }

  // 获取并解析元数据索引表: { [key]: { expireAt: number, lastAccessed: number, size: number } }
  _getRegistry() {
    try {
      const raw = localStorage.getItem(this.metaRegistryKey);
      return raw ? JSON.parse(raw) : {};
    } catch (e) {
      return {};
    }
  }

  // 保存元数据索引表
  _saveRegistry(registry) {
    try {
      localStorage.setItem(this.metaRegistryKey, JSON.stringify(registry));
    } catch (e) {
      // 若元数据写入失败,说明空间已极端枯竭
    }
  }

  /**
   * 写入带 TTL 保证的键值
   */
  setItem(key, value, ttlSeconds = 0) {
    const fullKey = `${this.ns}:${key}`;
    const serializedVal = JSON.stringify(value);
    const now = Date.now();
    const expireAt = ttlSeconds > 0 ? now + ttlSeconds * 1000 : 0;

    // 尝试直接写入
    try {
      localStorage.setItem(fullKey, serializedVal);
      const reg = this._getRegistry();
      reg[fullKey] = {
        expireAt,
        lastAccessed: now,
        size: fullKey.length + serializedVal.length
      };
      this._saveRegistry(reg);
      return true;
    } catch (err) {
      if (!isQuotaExceededError(err)) {
        throw err; // 非配额超限异常向外抛出
      }

      // 触发超限处理机制:第一阶段剔除已过期项
      this.purgeExpired();

      try {
        localStorage.setItem(fullKey, serializedVal);
        return true;
      } catch (retryErr) {
        if (!isQuotaExceededError(retryErr)) throw retryErr;

        // 第二阶段处理:执行 LRU 淘汰(释放 20% 最久未访问的条目)
        const evictedCount = this.evictLRU(0.2);
        if (evictedCount === 0) {
          // 空间仍不足且无本命名空间下的键可淘汰,交由降级层
          return false;
        }

        // 第三次重试写入
        localStorage.setItem(fullKey, serializedVal);
        return true;
      }
    }
  }

  /**
   * 淘汰已过期的 Key
   */
  purgeExpired() {
    const reg = this._getRegistry();
    const now = Date.now();
    let changed = false;

    for (const [k, meta] of Object.entries(reg)) {
      if (meta.expireAt > 0 && meta.expireAt < now) {
        localStorage.removeItem(k);
        delete reg[k];
        changed = true;
      }
    }
    if (changed) this._saveRegistry(reg);
  }

  /**
   * 基于 LRU 淘汰比例执行末位驱逐
   */
  evictLRU(ratio = 0.2) {
    const reg = this._getRegistry();
    const entries = Object.entries(reg);
    if (entries.length === 0) return 0;

    // 按最后访问时间升序排列(最旧的在前面)
    entries.sort((a, b) => a[1].lastAccessed - b[1].lastAccessed);

    const removeCount = Math.max(1, Math.ceil(entries.length * ratio));
    for (let i = 0; i < removeCount; i++) {
      const [targetKey] = entries[i];
      localStorage.removeItem(targetKey);
      delete reg[targetKey];
    }

    this._saveRegistry(reg);
    return removeCount;
  }

  /**
   * 带有更新 LRU 时间戳的读取操作
   */
  getItem(key) {
    const fullKey = `${this.ns}:${key}`;
    const reg = this._getRegistry();
    const meta = reg[fullKey];

    if (!meta) {
      return localStorage.getItem(fullKey);
    }

    // 检查是否过期
    if (meta.expireAt > 0 && meta.expireAt < Date.now()) {
      localStorage.removeItem(fullKey);
      delete reg[fullKey];
      this._saveRegistry(reg);
      return null;
    }

    // 更新访问时间
    meta.lastAccessed = Date.now();
    this._saveRegistry(reg);

    const val = localStorage.getItem(fullKey);
    try {
      return val ? JSON.parse(val) : null;
    } catch (e) {
      return val;
    }
  }
}
五、跨存储层分级降级容灾架构
当业务层需要存储超过 1MB 的超大文本、离线文件列表,或者用户处于无痕模式导致 localStorage 根本不可写入时,单纯依靠 LRU 淘汰无法解决根本矛盾。此时系统应当具备多级分流与降级能力:
| 存储层级 | 底层承载媒介 | 容量上限 | 读写特征与性能 | 在容灾架构中的职责 |
|---|---|---|---|---|
| L1 级:内存缓存 | JavaScript Map 实例 |
受限于进程内存(通常数百 MB) | 纳米级极速同步响应;随页面刷新或关闭丢失 | 无痕模式保底降级支撑;高频热点只读缓存通道 |
| L2 级:同步持久存储 | localStorage |
严格 5MB 同步限制 | 同步阻塞 I/O;页面跨刷新持久化保存 | 用户轻量偏好设置、登录凭证、状态标记的主力承载 |
| L3 级:弹性对象存储 | 浏览器 IndexedDB |
动态弹性配额(数百 MB 至 GB 级) | 异步非阻塞式 I/O;事务支持;支持二进制与大对象 | QuotaExceededError 触发后的终极泄洪层;大体积载荷托管 |
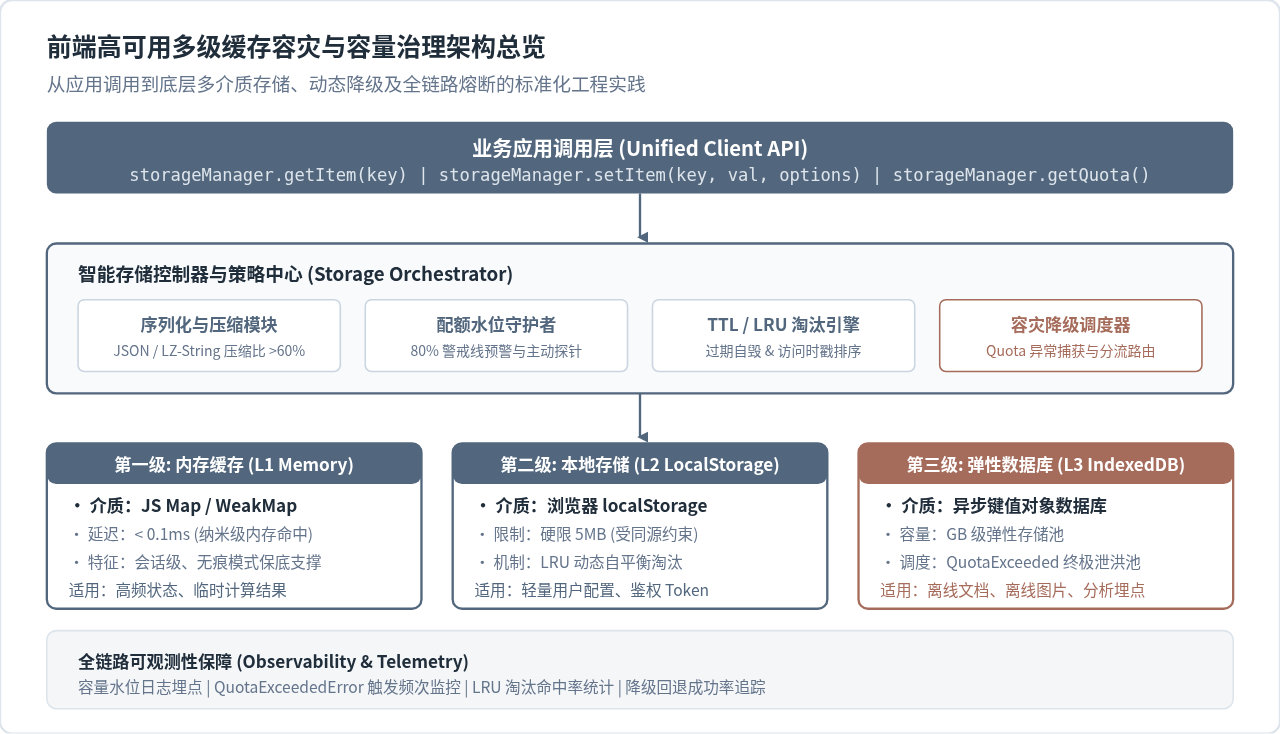
简明降级门面实现示例
/**
 * 带有 IndexedDB 自动降级保障的统一存储服务门面
 */
class StorageFacade {
  constructor() {
    this.memStore = new Map();
    this.resilientLocal = new ResilientLocalStorage('core');
  }

  /**
   * 写入数据:优先写入 localStorage,超限或大体积无缝写入 IndexedDB
   */
  async set(key, value) {
    // 内存保留一份极速副本
    this.memStore.set(key, value);

    // 尝试同步持久化
    try {
      const success = this.resilientLocal.setItem(key, value);
      if (success) return;
    } catch (err) {
      console.warn('localStorage 严重受阻,启动 IndexedDB 降级持久化:', err);
    }

    // 降级通道:写入 IndexedDB 数据库
    await this._writeToIndexedDB(key, value);
  }

  /**
   * 模拟 IndexedDB 写入流程
   */
  async _writeToIndexedDB(key, val) {
    return new Promise((resolve, reject) => {
      const req = indexedDB.open('AppFallbackDB', 1);
      req.onupgradeneeded = (e) => {
        const db = e.target.result;
        if (!db.objectStoreNames.contains('fallback_kv')) {
          db.createObjectStore('fallback_kv');
        }
      };
      req.onsuccess = (e) => {
        const db = e.target.result;
        const tx = db.transaction('fallback_kv', 'readwrite');
        const store = tx.objectStore('fallback_kv');
        store.put(val, key);
        tx.oncomplete = () => resolve();
        tx.onerror = () => reject(tx.error);
      };
      req.onerror = () => reject(req.error);
    });
  }
}
六、生产环境避坑指南与容量治理建议
在大型前端应用的全生命周期中,防患于未然比遭遇异常后的被动清理更为重要。结合生产环境实践,遵循以下治理规范能够有效遏制 QuotaExceededError 的发生:
- 严禁将 Base64 编码的图片或音频持久化至 localStorage: Base64 字符串相比原始二进制增大了 33% 的体积,单张几百 KB 的图片便能迅速吞噬 10%~20% 的可用存储。此类多媒体资产应直接保存到 IndexedDB,或借助 Cache API 由 Service Worker 进行托管。
-
严格规避同一 Origin 下的多应用无隔离混用:
在微前端架构或多系统共用同一二级域名(例如
console.domain.com)时,所有子应用共享相同的 5MB 配额。若子应用 A 频繁写入大量未设防的数据,将直接导致关键的子应用 B 写入崩溃。务必为各子系统划分专属前缀与配额配额上限。 -
在体积超过 50KB 时引入纯文本轻量压缩:
对结构化的深层 JSON 配置或大型列表,可在写入前结合
LZ-String等算法进行压缩。实测表明高重复率的 JSON 文本在压缩后往往能节约 60%~75% 的字符数占用。 -
多标签页并发写入的隔离防护:
不同浏览器标签页对同一个
localStorage的修改是实时的。在并发场景下,A 标签页填满空间后,B 标签页在没有全局捕获的环境中立刻执行写入会瞬间抛错。因此,所有通过safeSetItem封装的写操作必须包含try...catch与回退机制,不可假设“之前检测过有空间就一定能写入成功”。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章