

全面分析 js-cookie 调用 Cookies.get() 返回 undefined 的核心原因与系统化排查步骤,覆盖 HttpOnly 安全隔离、Path 路径不匹配、Domain 跨子域作用域、Secure 协议限制及大小写编码等场景,附带清晰流程图与排查矩阵。
js-cookie 读取不到 Cookie 的常见原因与排查方法
作者:小括号
时间:2026-11-03
浏览:110
文章目录
FRONTEND TROUBLESHOOTING
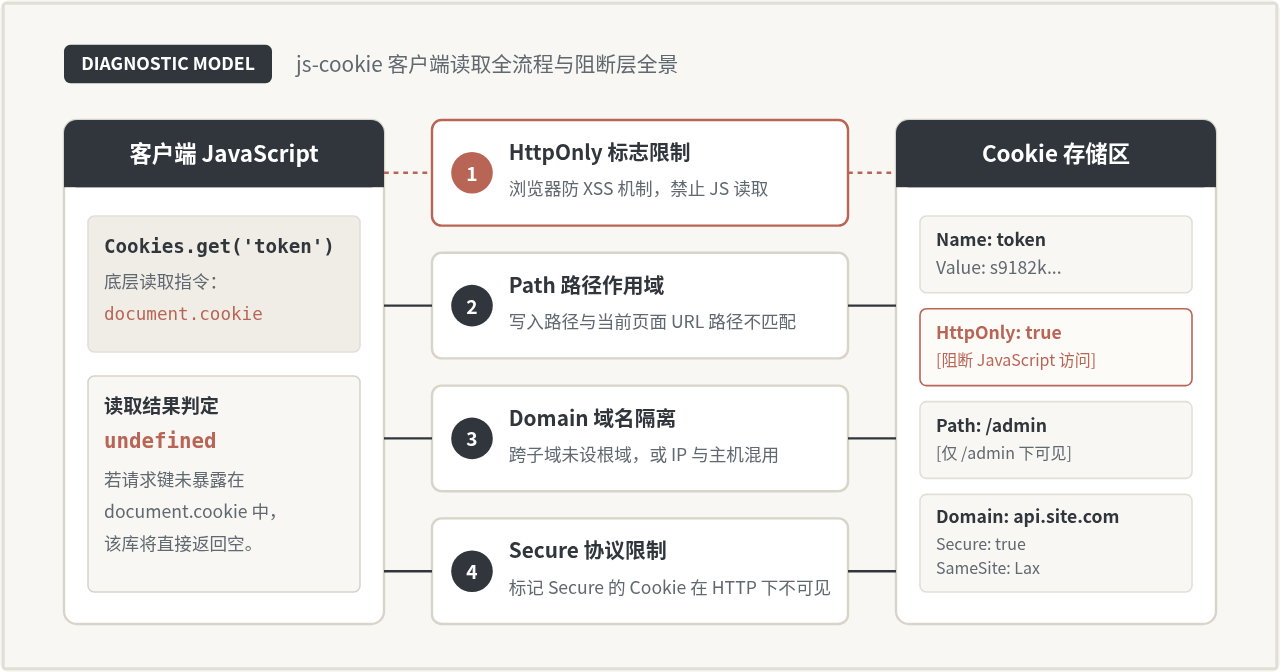
在前端项目中调用
Cookies.get('key') 得到 undefined 时,绝大部分并非 js-cookie 库本身的故障,而是触碰了浏览器的安全防御机制(如 HttpOnly 阻断脚本访问)或 Cookie 的作用域限定(如 Path、Domain 不在当前 URL 范围内,或 Secure 标记在非 HTTPS 环境下被拦截)。解决此类问题的核心路径并非盲目重装依赖,而是打开浏览器开发者工具的 Application 面板,比对该 Cookie 的实际存储属性与当前上下文环境。
一、现象界定与快速验证起点
js-cookie 本质上是对底层 document.cookie 接口的一层简洁轻量封装,其读取逻辑归根到底依然依赖 document.cookie。当你在业务代码中执行如下语句却拿不到值时:
import Cookies from 'js-cookie';

// 期望拿到存储的会话凭证,控制台却打印出 undefined
const token = Cookies.get('auth_token');
console.log('读取结果:', token); // undefined
排查的第一反应应该是打开浏览器控制台执行原生指令进行印证:
console.log('原生 document.cookie:', document.cookie);
如果原生 document.cookie 输出的字符串中根本没有包含 auth_token,那么 Cookies.get('auth_token') 返回 undefined 完全是符合预期的。此时问题就明确转化为:浏览器中是否真实存在该 Cookie?如果存在,为什么浏览器拒绝将其暴露给前端 JavaScript?
二、原因一:HttpOnly 标志导致脚本物理不可见
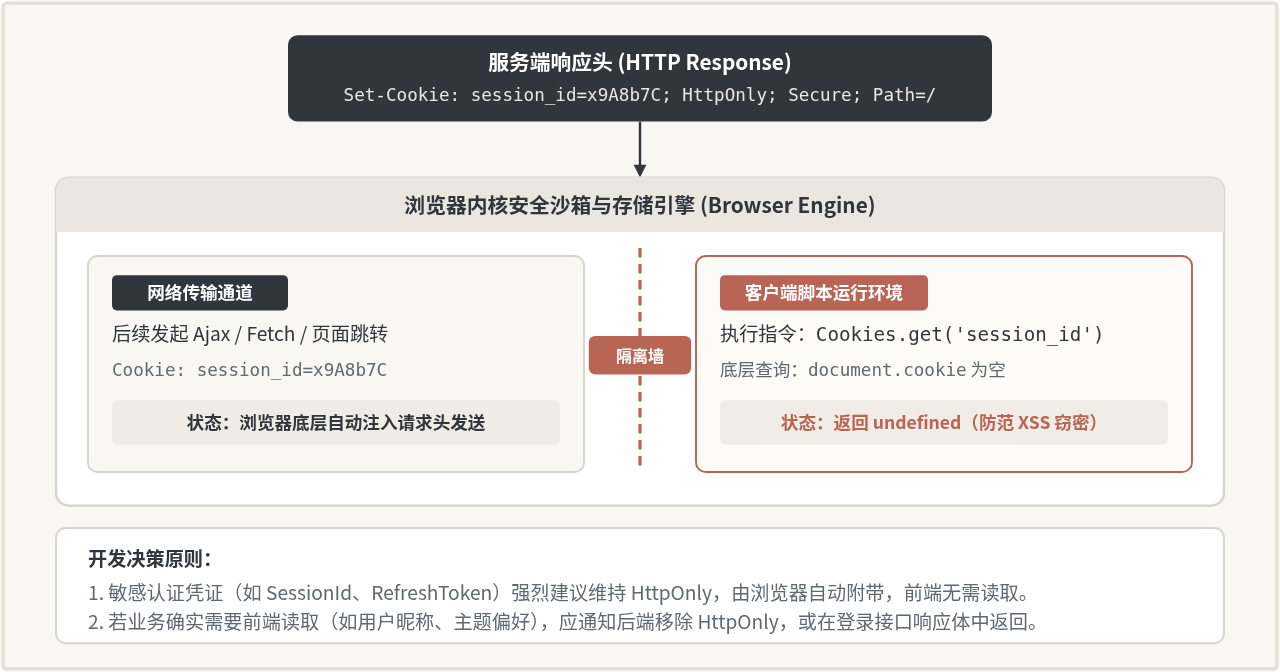
这是实际业务场景中遇到频率最高的原因。很多前后端分离项目中,后端在登录鉴权接口的响应头中通过 Set-Cookie 下发了身份凭证(例如 token 或 session_id),并在响应头中附加了 HttpOnly 属性:
Set-Cookie: auth_token=abc123xyz456; Path=/; HttpOnly; SameSite=Lax
根本机制:HttpOnly 是浏览器核心安全规范的一部分,专门用于防御跨站脚本攻击(XSS)。一旦 Cookie 标记了 HttpOnly,浏览器就建立了严格的双轨隔离:在后续的网络请求中,浏览器底层会自动在请求头中附带该 Cookie;但是任何在浏览器中运行的 JavaScript 脚本(无论是内联脚本、外部打包的 JS 文件,还是控制台控制语句)都无法通过 document.cookie 感知该键的存在。
排查表现:在 Chrome/Edge 开发者工具中按
F12 打开控制台,切换到 Application(应用)面板 -> 展开左侧 Storage -> Cookies,选中当前网站域名。如果能够在列表中找到目标 Cookie,且其右侧的 HttpOnly 列被打上了对勾(True),即可 100% 确认属于此类情况。
解决与协同方案
- 场景 A(敏感认证凭据):如果是用户鉴权核心 Token,保持
HttpOnly恰恰是行业推荐的最佳安全实践。此时前端代码不应该也不需要手动使用js-cookie去读取它,更不需要手动将 Token 塞进 Axios 或 Fetch 请求头。只要保证后续请求配置了凭据携带选项(如credentials: 'include'或 Axios 的withCredentials: true),浏览器便会自动在网络层附带此 Cookie。 - 场景 B(前端业务公开字段):如果该 Cookie 存储的是用户昵称、主题模式、语言设置等非敏感数据,确需前端代码读取以渲染界面,则需要联系后端服务开发者,在下发
Set-Cookie时移除HttpOnly属性,或者改由登录接口的 JSON 响应体(Response Body)直接返回。
三、原因二:Path(路径)作用域不一致
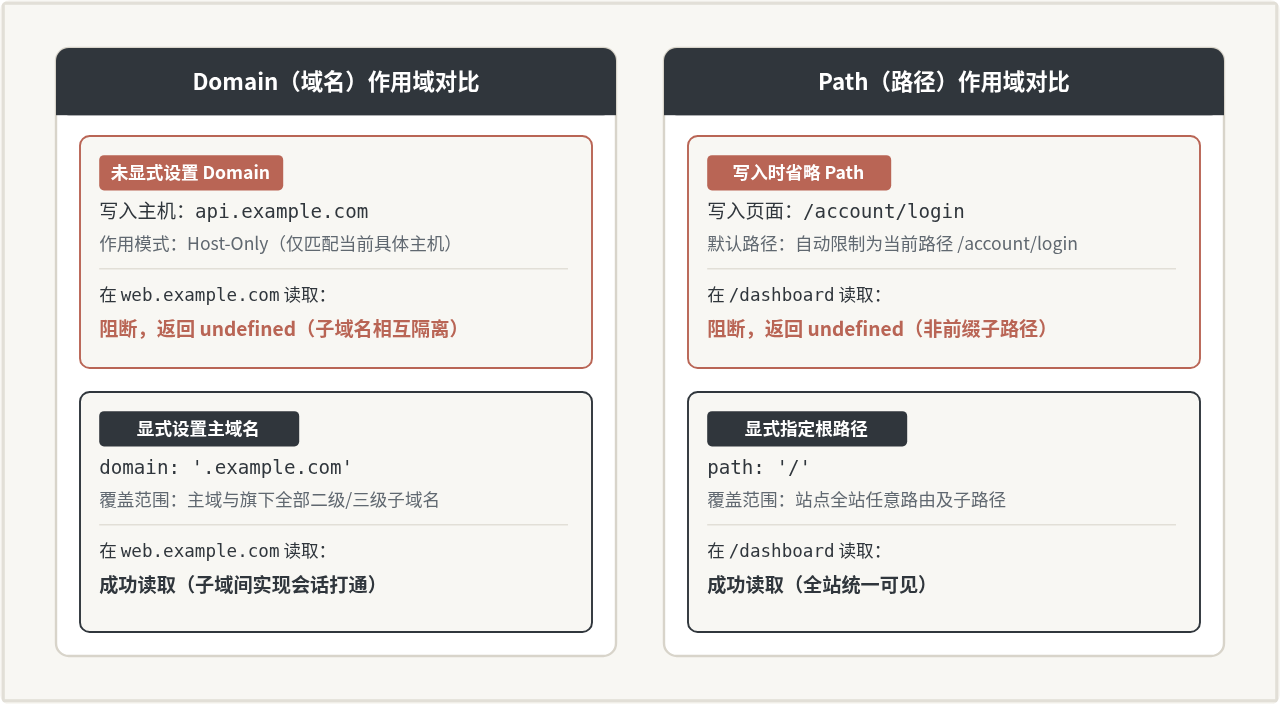
Cookie 具有严格的路径可见性范围。当写入 Cookie 时如果没有显式声明 path 属性,浏览器会默认将其绑定到当前触发写入操作的具体页面路径上。
假设前端应用在登录页面 https://example.com/account/login 中通过 js-cookie 写入了用户标识:
// 在 /account/login 路由下执行,未指定 path
Cookies.set('user_id', '9527');
// 此时浏览器内部记录的 Path 默认为 /account/login
当用户登录成功并跳转到应用主页或工作台 https://example.com/dashboard 时,再执行 Cookies.get('user_id'),结果将是 undefined。
根本机制:根据 RFC 6265 规范,浏览器在访问某一 URL 时,只有当前 URL 的路径是 Cookie 设置路径的子路径或完全匹配时,该 Cookie 才会对该页面开放。/dashboard 并非 /account/login 的前缀子路径,因此浏览器在 /dashboard 下根本不会将该 Cookie 加载到 document.cookie 中。
解决方案
在客户端通过 js-cookie 写入任何需要在多页面间共享的 Cookie 时,务必养成显式声明根路径 path: '/' 的规范习惯:
// 正确范例:显式指定根路径,保证全站所有路径均可访问
Cookies.set('user_id', '9527', { path: '/' });
如果是由服务端响应头 Set-Cookie 下发的 Cookie,服务端也必须确保配置了 Path=/。
四、原因三:Domain(域名)作用域与子域名隔离
在包含多子域的企业级系统或本地开发联调中,域名作用域不匹配同样十分常见。
1. Host-Only Cookie 与子域隔离
如果 Cookie 是由 api.example.com 接口在未指定 Domain 属性的情况下写入的,它将被标记为 Host-Only Cookie(宿主专用 Cookie)。这种 Cookie 只对 api.example.com 这个精确主机生效。当用户访问前端站点 web.example.com 时,由于域名不一致,前端页面既无法在 DevTools 的 web.example.com Cookie 列表中看到它,更无法通过 Cookies.get() 获取。
解决方式:若要在 web.example.com、admin.example.com 等二级域名之间共享 Cookie,写入时必须显式指定父域名:
// 客户端写入跨子域共享 Cookie
Cookies.set('sso_token', 'ticket_data', { domain: '.example.com', path: '/' });
注意:不能将 Domain 设置为公共顶级后缀(如
.com 或 .org),现代浏览器会基于公共后缀列表(Public Suffix List)拒绝此类写入并抛弃该 Cookie。
2. 本地开发环境的 localhost 与 127.0.0.1 割裂
在本地开发阶段,很多开发者容易混淆 localhost 与 127.0.0.1。虽然它们在网络底层通常指向同一台回环网卡,但在浏览器的同源策略与 Cookie 隔离模型中,它们属于两个完全不同的域名上下文。
如果你在 http://localhost:3000 页面中通过 Cookies.set() 写入了数据,然后通过浏览器地址栏打开 http://127.0.0.1:3000,在后者页面上调用 Cookies.get() 必定返回 undefined。排查时请检查浏览器地址栏的主机名是否始终保持一致。
五、原因四:Secure 标记与传输协议限制
Secure 标记要求 Cookie 必须仅在加密的安全上下文(即 HTTPS 协议)下进行传输和使用。
典型触发场景:
- 在本地开发或内网测试环境使用普通的
http://localhost或http://192.168.x.x访问前端页面; - 后端接口下发的 Cookie 中包含了
Secure标记,或者前端代码中配置了Cookies.set('key', 'val', { secure: true }); - 现代浏览器会拒绝在非安全连接(纯 HTTP)中暴露带有
Secure标记的 Cookie,导致Cookies.get()无法获取。
此外,随着现代浏览器对第三方 Cookie 安全规范的加强,如果设置了 SameSite=None,规范强制要求必须同时声明 Secure。若在纯 HTTP 环境下尝试写入 SameSite=None 但缺少 Secure,整个 Cookie 会被浏览器直接静默丢弃。
六、原因五:键名大小写、编码规范与库版本差异
排除上述安全与作用域机制后,若仍然读取不到,通常源于细节拼写或库 API 调用的认知偏差:
1. Cookie 键名大小写严格敏感
HTTP Cookie 的名称是严格区分大小写的。如果在服务端或写入端使用的是 userId,而在前端调用时写成了:
// 错误:大小写不匹配
Cookies.get('userid'); // undefined

// 正确:严格对应原键名
Cookies.get('userId'); // '9527'
2. 规范前缀限制(__Secure- 与 __Host-)
具有特定前缀的 Cookie 受浏览器内核底层强制规范制约:
__Secure-:必须设置secure: true,且必须在 HTTPS 页面中传输;__Host-:必须设置secure: true,必须指定path: '/',且严禁设置 domain 属性(必须为 Host-Only)。若不满足上述任一约束,浏览器将直接拒绝写入,后续自然无法读取。
3. js-cookie 跨版本 API 变动
在 js-cookie v2 版本中,提供了便捷读取 JSON 对象的 Cookies.getJSON('user') 方法;但在主流的 js-cookie v3 中,该方法已被正式移除。在 v3 版本中如果仍然调用该方法会导致抛出运行时异常,或者如果 Cookie 内部存储的并非合法 JSON 字符串,会导致反序列化中断。在 v3 中应当遵循标准方式:
// js-cookie v3 标准读取与反序列化
const rawValue = Cookies.get('user_info');
let userInfo = null;

if (rawValue) {
  try {
    userInfo = JSON.parse(rawValue);
  } catch (e) {
    console.error('Cookie 字符串反序列化 JSON 失败:', e);
  }
}
七、系统化排查四步法与操作验证
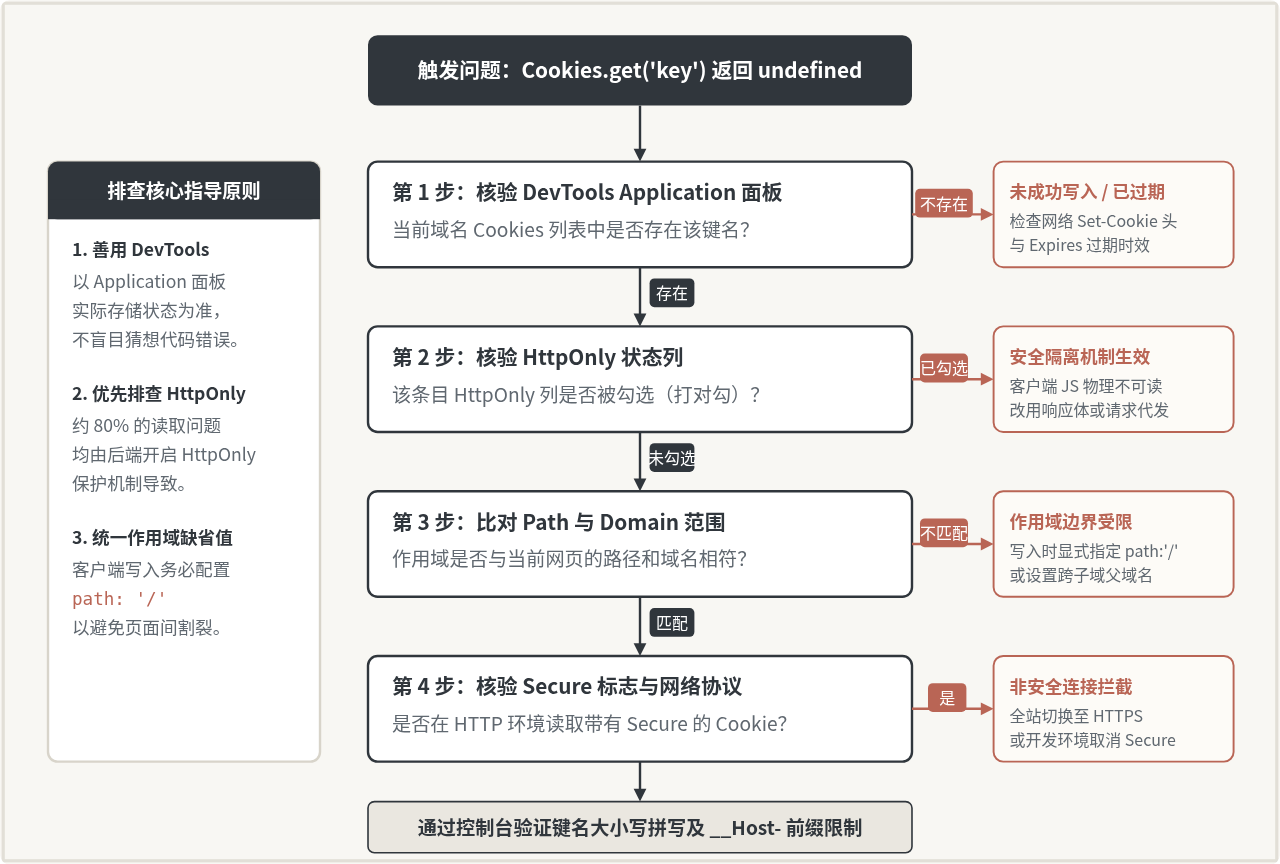
遇到读取不到 Cookie 的问题时,推荐按照以下四步法依序执行排查,即可在两分钟内快速定位根因:
-
第一步:打开 DevTools 验证物理存储状态
按下F12进入Application->Cookies-> 点击当前站点域名。在表格过滤器(Filter)中输入键名搜索。如果搜索结果为空,说明根本未写入,应转至Network(网络)面板查看登录或初始化接口的响应头是否包含Set-Cookie,以及是否存在Set-Cookie header was blocked警告黄色感叹号图标。 -
第二步:核对 HttpOnly 标识
如果列表中存在该 Cookie,首先观察其HttpOnly列。如果打勾,说明前端代码无法读取系浏览器安全规范所致,评估是否需要后端移除或改用请求体传递。 -
第三步:比对 Path 与 Domain 范围
检查表格中的Path列是否为/。如果为特定路由(例如/api或/user),且当前页面路径不在此范围内,则需要在写入端明确指定path: '/'。检查Domain列是否涵盖了当前页面的完整主机名。 -
第四步:核对传输协议与键名拼写
检查Secure标识与当前页面协议(HTTP vs HTTPS)。并在控制台打印document.cookie,逐字比对键名的大小写与下划线。
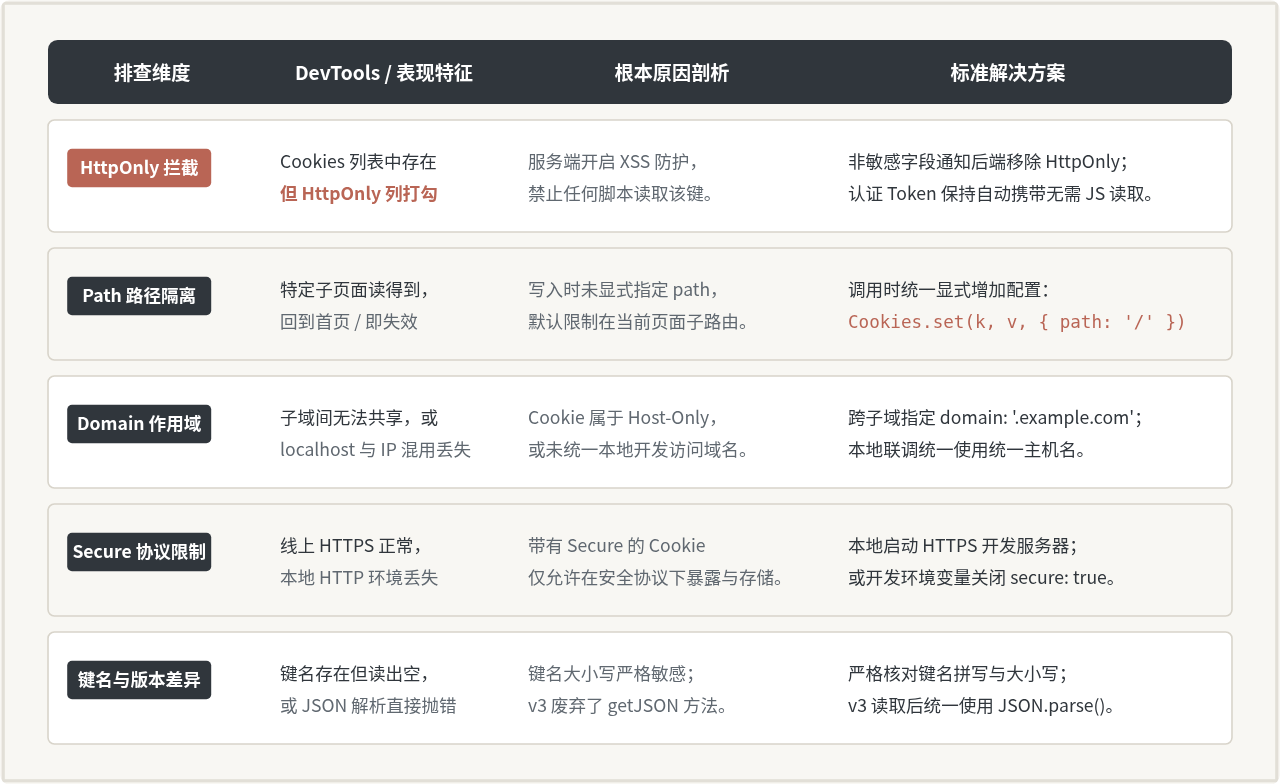
八、排查速查与工程实践建议
| 异常场景 | 典型诊断线索 | 核心根因 | 工程规范建议 |
|---|---|---|---|
| 全端读取为空 | Application 面板中存在该条目,HttpOnly 列为勾选状态 | 服务端开启 XSS 防护,禁止客户端脚本接触该字段 | 鉴权 Token 保持 HttpOnly 由网络层自动携带;非敏感配置改由接口数据体下发 |
| 切路由后丢失 | 特定页面能读取,切换到根路径或其他子页面读取为 undefined | 写入未指定 path,被默认限制在写入时的子路径下 | 统一在客户端封装中预设 Cookies.set(k, v, { path: '/' }) |
| 子域名无法共享 | 在 api.domain.com 写入后,web.domain.com 无法读取 |
属于 Host-Only Cookie,未配置泛子域作用范围 | 跨子域共享必须显式指定 domain: '.domain.com' |
| 本地开发环境丢失 | 生产 HTTPS 正常工作,本地启动 HTTP 开发服务器读取不到 | Cookie 标记了 Secure,非安全上下文被浏览器静默屏蔽 |
本地配置 HTTPS 开发证书,或在本地开发环境变量中关闭 secure 配置 |
在现代 Web 工程中,处理 Cookie 时建议在项目底层进行统一的工具封装,明确规范缺省的 path 与环境适配机制,既能防范作用域割裂导致的排查成本,又能保障生产环境的安全性。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章