

详细解析在Chrome扩展(Manifest V3)中读取iframe内部JavaScript运行时变量与DOM内容的完整权限配置方法,涵盖host_permissions、all_frames、execution world与动态脚本注入的实操配置与避坑指南。
Chrome扩展读取iframe内JavaScript内容的权限配置方法
作者:白露
时间:2026-11-21
浏览:231
文章目录
规范标准: Manifest V3
核心配置: all_frames & world: MAIN
适用场景: 嵌套框架 / 跨域通信 / JS 运行时状态读取
在 Chrome 扩展(Manifest V3)中读取
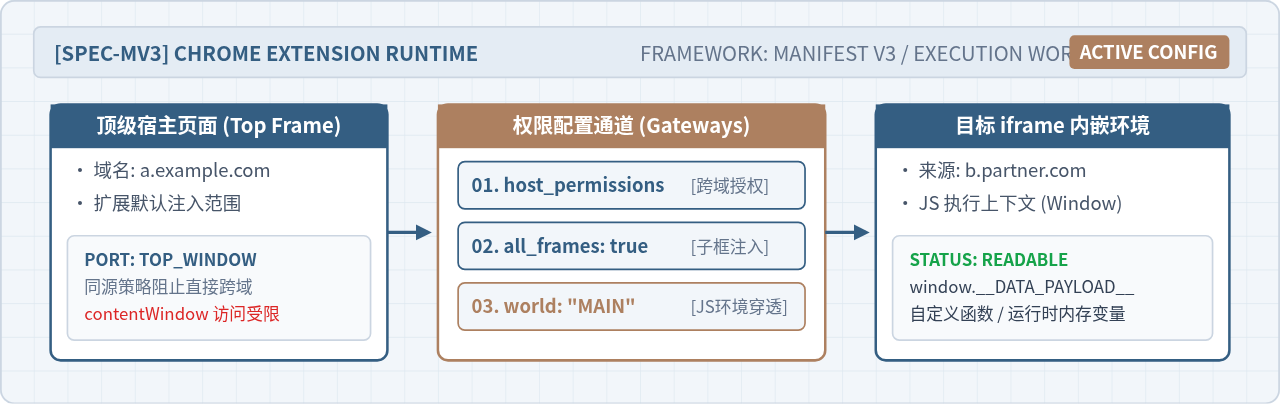
iframe 内的 JavaScript 运行时内容,核心解决路径由三项关键配置构成:首先是在 host_permissions 中显式声明包含目标 iframe 来源(Origin)的 URL 匹配规则;接着在 content_scripts 规则中配置 "all_frames": true(若涉及空白或动态框架需补齐 "match_about_blank": true);最后将脚本执行环境切换至 "world": "MAIN" 以穿透隔离沙箱直接读取网页全局变量,或利用 chrome.scripting.executeScript 配合框架唯一标识 frameId 进行精准动态读取。
一、双重隔离边界与核心权限机制解析
在常规网页开发中,当顶级页面试图通过 iframe.contentWindow 或 contentDocument 读取嵌入框架的属性时,浏览器内置的同源策略(Same-Origin Policy, SOP)会形成第一道硬性屏障。如果顶级页面与嵌入的 iframe 处于不同协议、域名或端口(跨源),任何跨框架的直接 DOM 与 JavaScript 访问都会抛出 SecurityError: Blocked a frame with origin... 异常。
而在 Chrome 扩展开发中,还会面临第二道屏障:内容脚本执行上下文隔离(Context Isolation)。默认情况下,Chrome 扩展注入的 Content Script 运行在专属的“隔离世界”(ISOLATED world)中。即使 Content Script 已经成功置身于 iframe 内部,它所访问到的 window 对象也是扩展专属的隔离上下文,无法直接触碰 iframe 原生脚本挂载在主执行上下文(MAIN world)中的自定义全局变量、运行时内存对象或状态管理树。
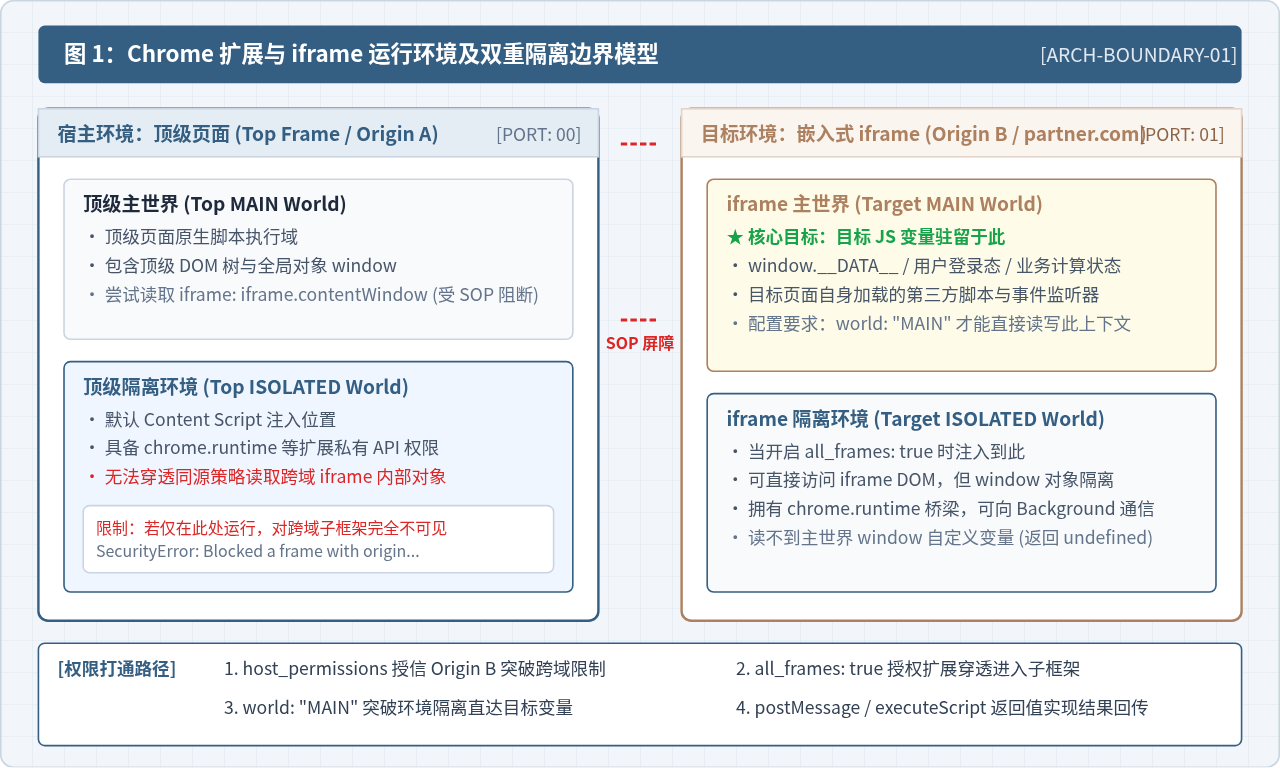
要成功读取 iframe 内的 JavaScript 内容,扩展必须同时打通这两道关卡:
- 打通跨域限制:通过声明目标域名的
host_permissions,赋予扩展超越常规网页 SOP 的特权,允许向跨源子框架注入代码。 - 打通框架作用域:通过声明
"all_frames": true,让注入引擎不再只停留于顶级页面(Top Frame),而是递归渗透到所有匹配的子框架。 - 打通上下文环境:通过指定
"world": "MAIN",将脚本直接置于宿主页面的主 JavaScript 虚拟机中,从而直接读取window.__DATA__等目标全局对象。
二、静态声明配置:manifest.json 核心字段详解
采用声明式静态配置时,所有注入行为直接由 Chrome 扩展加载引擎在页面生命周期中自动触发。该方式适合持续监控、常驻页面抓取或结构固定的内嵌框架。
1. 域名授信:host_permissions 声明规范
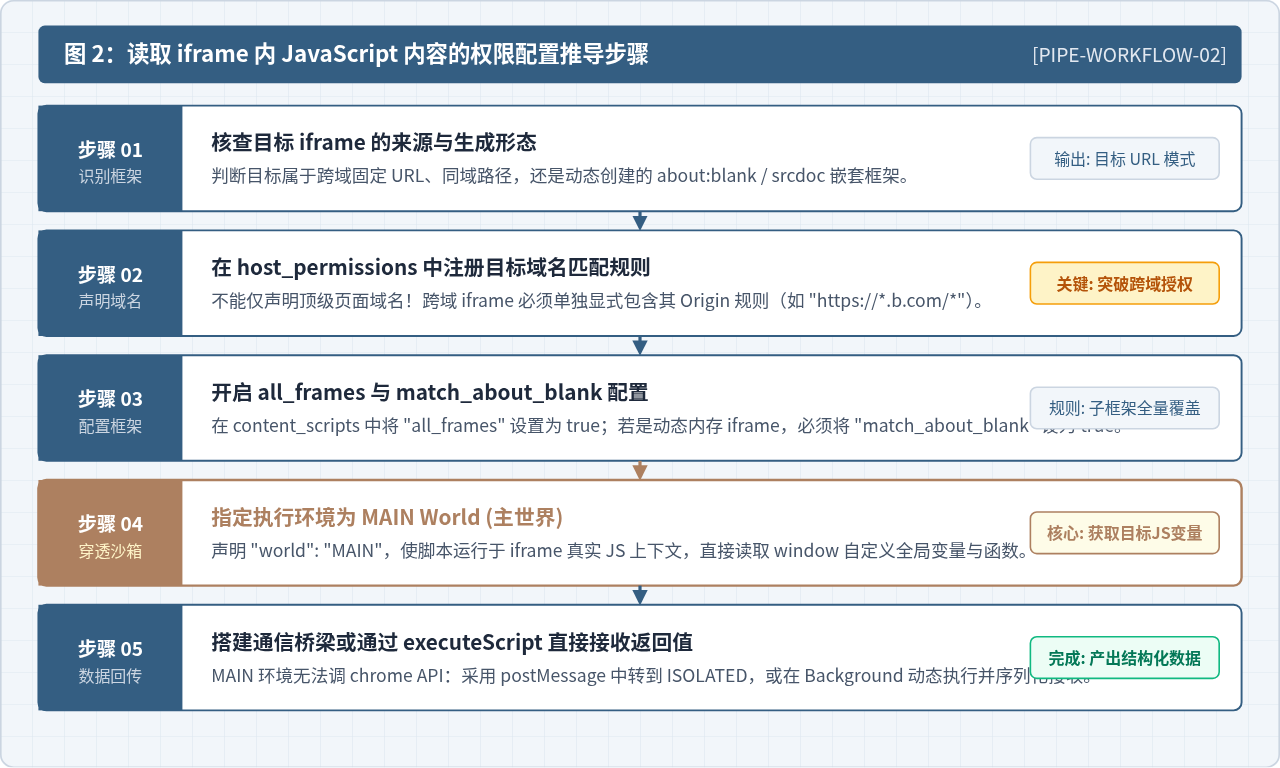
在 Manifest V3 中,permissions 与 host_permissions 严格分离。读取 iframe 内容最容易出现的疏忽是仅配置了顶级站点的权限,遗漏了 iframe 自身的来源。例如宿主网页为 https://main-portal.com,而内嵌框架来源于 https://data.partner-service.com,必须在 host_permissions 中完整包含该内嵌框架的域名模式。
2. 框架作用域:all_frames 与 match_about_blank
content_scripts 中的 all_frames 默认为 false。必须显式将其置为 true,Chrome 才会针对页面中的每一个 <iframe> 尝试执行匹配规则。
若目标 iframe 是由父级脚本通过 document.createElement('iframe') 动态插入,或者其 src 为 about:blank、javascript:...,则必须同步将 match_about_blank 设为 true。此时子框架将继承父框架的 URL 授信状态,确保脚本不会遗漏动态注入时机。
3. 上下文世界:world 字段选择
在 Chrome 111 及以上版本的 Manifest V3 中,content_scripts 支持直接声明 "world": "MAIN"。该配置允许脚本直接运行在目标页面的 JavaScript 全局作用域内。需要注意的是,处于 MAIN 世界的脚本无法直接访问 chrome.runtime 等扩展专有 API。因此在架构设计上,通常由 MAIN 脚本负责提取变量,并通过 DOM 事件将数据转交给处于 ISOLATED 世界的伴生脚本。
manifest.json (完整静态配置示例)
{
  "manifest_version": 3,
  "name": "Iframe JS Content Reader",
  "version": "1.0.0",
  "description": "Chrome扩展读取iframe内部JavaScript内容配置演示",
  "host_permissions": [
    "https://*.target-iframe-domain.com/*",
    "https://*.main-host-page.com/*"
  ],
  "content_scripts": [
    {
      "matches": ["https://*.target-iframe-domain.com/*"],
      "all_frames": true,
      "match_about_blank": true,
      "run_at": "document_idle",
      "world": "MAIN",
      "js": ["content-main.js"]
    },
    {
      "matches": ["https://*.target-iframe-domain.com/*"],
      "all_frames": true,
      "match_about_blank": true,
      "run_at": "document_idle",
      "world": "ISOLATED",
      "js": ["content-isolated.js"]
    }
  ]
}
执行时机提醒(run_at 选择)
建议优先将 run_at 设为 "document_idle"。如果使用 "document_start",虽然能尽早执行,但此时目标 iframe 内的业务 JavaScript 代码可能尚未完成网络下载与变量初始化,读取目标全局对象将得到 undefined。
三、动态注入方案:chrome.scripting API 精准靶向读取
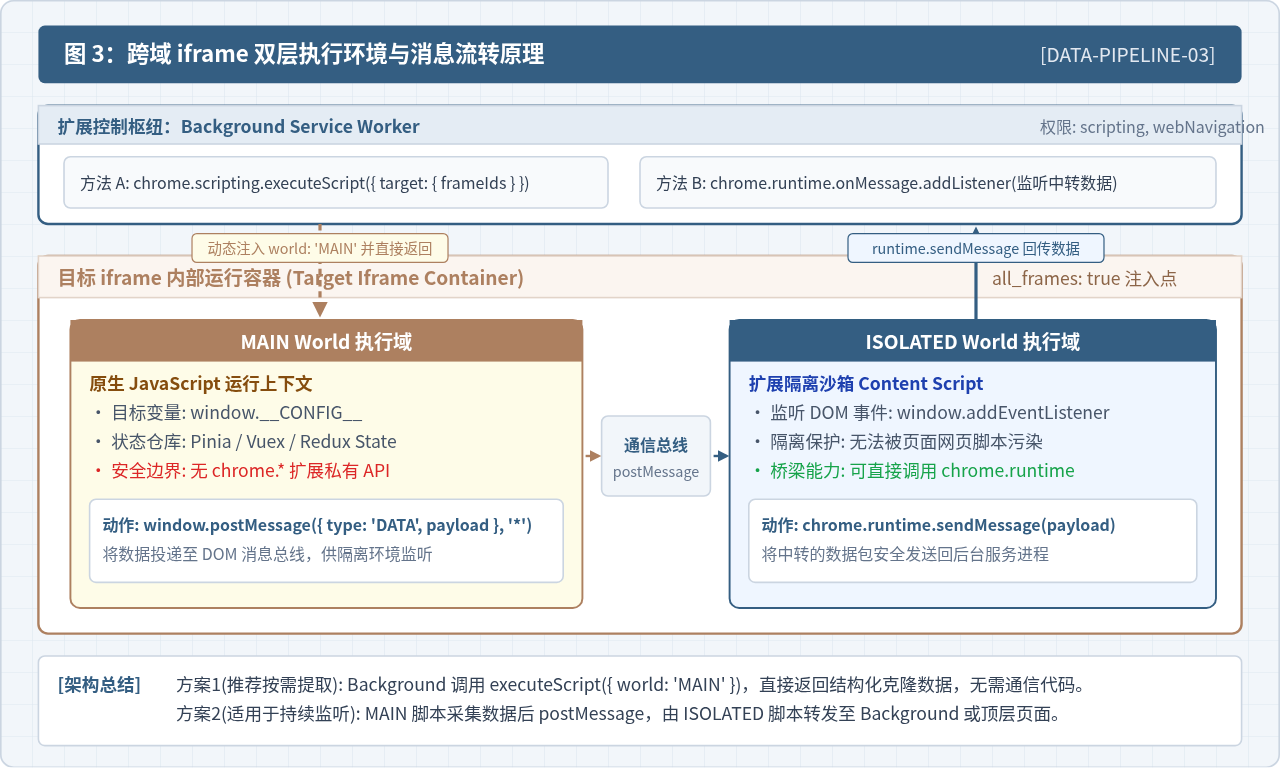
若不需要在所有页面载入时常驻监听,或者需要在用户点击扩展图标(Action)、触发特定快捷键时按需抓取某个特定 iframe 的内部数据,使用 chrome.scripting.executeScript 动态注入是更为高效、优雅的工程方案。
1. 所需权限与 API 依赖
动态方案需要在 manifest.json 中声明 "scripting" 权限与 "webNavigation" 权限(用于精准枚举框架 ID),并配合对应的 host_permissions。
manifest.json (动态方案权限片段)
{
  "permissions": [
    "scripting",
    "webNavigation",
    "activeTab"
  ],
  "host_permissions": [
    "https://*.target-iframe-domain.com/*"
  ],
  "background": {
    "service_worker": "service-worker.js"
  }
}
2. 框架定位与 frameId 检索
每个页面在 Chrome 内部由一个顶级框架(frameId: 0)和若干子框架组成。通过 chrome.webNavigation.getAllFrames 可以检索当前标签页下所有框架的层级信息与 URL。
3. Background Service Worker 动态提取代码
动态调用 chrome.scripting.executeScript 时,将 target.frameIds 指定为目标框架的 ID,并将 world 显式指定为 "MAIN"。该函数在 iframe 主执行环境中运行,其返回结果会被 Chrome 自动进行结构化克隆(Structured Clone),直接作为 Promise 的返回值交还给 Service Worker。这一机制完全避免了跨世界编写复杂的 postMessage 通信逻辑。
service-worker.js (动态靶向读取完整实现)
// 获取当前活动标签页并读取指定 iframe 内的 JS 全局变量
async function readIframeJavaScriptData(tabId, targetOrigin) {
  // 1. 获取该标签页下所有已加载的框架
  const allFrames = await chrome.webNavigation.getAllFrames({ tabId });

  // 2. 根据 URL 规则匹配目标 iframe
  const targetFrame = allFrames.find(f => f.url.startsWith(targetOrigin));
  if (!targetFrame) {
    throw new Error(`未在当前标签页找到来源为 ${targetOrigin} 的 iframe`);
  }

  // 3. 在目标 iframe 的 MAIN 上下文中直接执行读取逻辑
  const injectionResults = await chrome.scripting.executeScript({
    target: {
      tabId: tabId,
      frameIds: [targetFrame.frameId]
    },
    world: 'MAIN', // 穿透沙箱,进入 iframe 真实页面上下文
    func: () => {
      // 此函数在目标 iframe 的主执行环境中执行
      const appState = window.__INITIAL_STATE__ || window.appConfig || null;
      const extractedToken = window.sessionStorage.getItem('auth_token');

      return {
        url: window.location.href,
        state: appState,
        token: extractedToken,
        title: document.title
      };
    }
  });

  // 4. 提取返回的结构化克隆数据
  if (injectionResults && injectionResults.length > 0) {
    const frameData = injectionResults[0].result;
    console.log('[Iframe Reader] 成功获取目标数据:', frameData);
    return frameData;
  }

  return null;
}
四、跨上下文通信与数据回传机制
在静态配置方案中,若使用了 "world": "MAIN",由于该环境受到安全限制无法调用 chrome.runtime.sendMessage,必须在 iframe 内部建立“主世界脚本”与“隔离世界脚本”之间的转接通道。
content-main.js (运行于 iframe 主世界)
// 读取挂载在 iframe 页面全局的业务变量
(function extractAndRelay() {
  const payload = {
    userData: window.__CURRENT_USER__,
    routeQuery: window.location.search,
    timestamp: Date.now()
  };

  // 通过 window.postMessage 发送至本窗口的 DOM 消息总线
  window.postMessage({
    source: 'EXT_MAIN_WORLD',
    action: 'EXTRACTED_PAYLOAD',
    data: payload
  }, '*');
})();
content-isolated.js (运行于 iframe 隔离世界)
// 监听主世界发出的数据并转交至扩展后台
window.addEventListener('message', (event) => {
  // 严格校验消息来源与结构
  if (event.source !== window || !event.data || event.data.source !== 'EXT_MAIN_WORLD') {
    return;
  }

  if (event.data.action === 'EXTRACTED_PAYLOAD') {
    // 隔离世界具备 chrome.runtime 权限
    chrome.runtime.sendMessage({
      type: 'IFRAME_DATA_SYNC',
      frameUrl: window.location.href,
      payload: event.data.data
    });
  }
});
五、配置要素决策与常见故障排查
在实际项目部署中,涉及 iframe 的权限与环境问题通常表现得较为隐蔽。下表总结了关键配置要素与对应的排查手段:
| 配置要素 | 标准配置值 | 缺省或配置错误的表现 | 修复要点 |
|---|---|---|---|
| host_permissions | 包含目标 iframe 协议与域名 | 脚本无法注入目标子框架,控制台无任何输出 | 检查子框架实际 Origin,不可仅配置父页面 URL |
| all_frames | true |
仅在顶层页面执行,子框架无响应 | 在 content_scripts 中明确声明为 true |
| world | "MAIN" |
能读取 DOM 节点,但业务全局变量返回 undefined |
如需读取运行时 JS 变量,必须声明为 "MAIN" |
| match_about_blank | true |
由父级 JS 动态生成的 srcdoc 框架无法注入 |
动态弹窗、无源框架必须开启此项 |
| run_at | "document_idle" |
目标页面的全局数据为空对象或未初始化 | 等待 DOMContentLoaded 与主业务脚本执行完毕 |
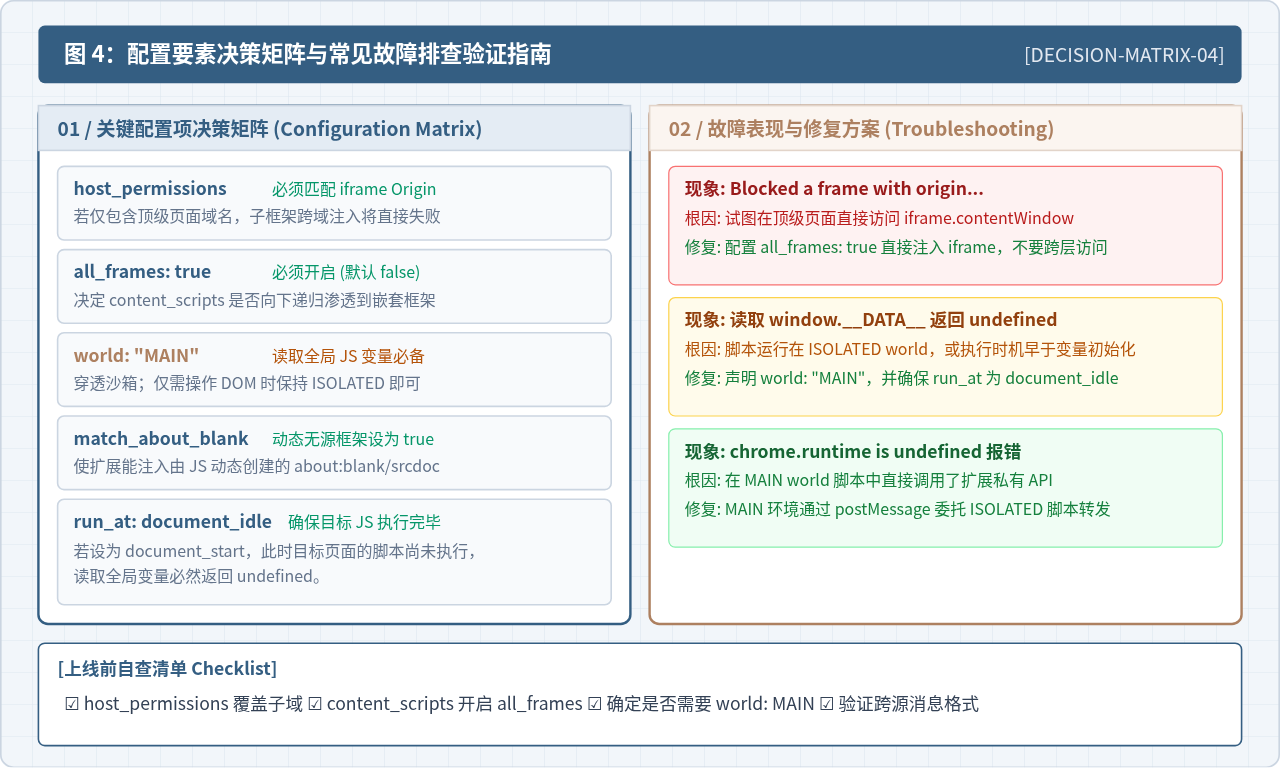
典型报错排查流程
-
报错
SecurityError: Blocked a frame with origin...:
说明代码仍在顶级页面试图直接跨层读取iframe.contentWindow。必须改变思路:不要从父级向内窥探,而是让扩展脚本直接注入进iframe内部自主执行。 -
读取
window.xxx恒为undefined:
检查脚本的world配置。如果仍处于默认的ISOLATED环境,读取到的window是沙箱空对象。切换到world: "MAIN"即可获取目标数据。 -
在
MAIN世界中调用chrome.runtime报TypeError: Cannot read properties of undefined:
由于安全边界机制,MAIN世界不注入扩展 API。请参考本文第四节提供的postMessage桥梁方案,或使用第三节的chrome.scripting.executeScript动态提取。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章