
本文详细讲解如何使用原生JavaScript实现获取短信验证码时的60秒倒计时并禁用按钮功能。涵盖状态控制、定时器管理、内存计数与时间戳持久化方案对比及生产环境防刷防护要点。

当前位置:首页 > JavaScript DOM 与事件 > 正文
JS实现验证码60秒倒计时禁用按钮
作者:页面旅途
时间:2026-11-20
浏览:245
文章目录
JavaScript实战
DOM状态管理
交互安全
阅读时长约 8 分钟
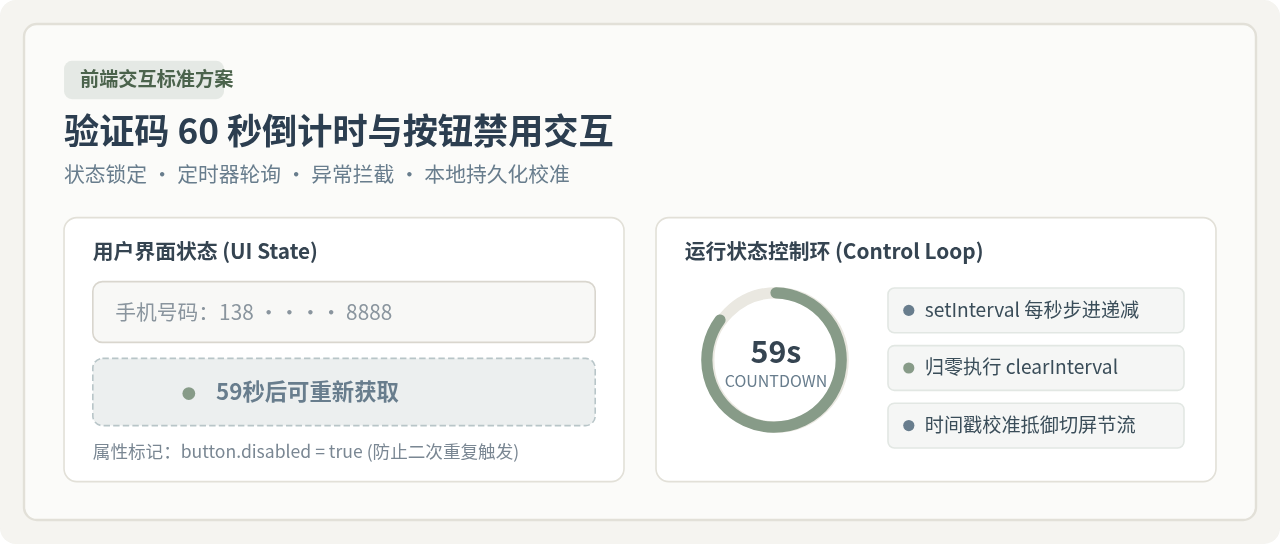
在短信验证码发送交互中,设置“点击后立即禁用按钮并进入 60 秒倒计时”是前端防御接口滥用、防止用户短时间内重复点击的基础设计。本文将通过原生 JavaScript,从基础 DOM 状态控制与定时器管理讲起,逐步深入到多场景异常防御、浏览器后台节流规避以及跨页面刷新的时间戳持久化方案,给出可直接应用于生产环境的完整实现。
一、核心业务目标与状态流转机制
实现验证码倒计时的核心逻辑看似简单,但在实际业务中往往需要处理一系列边界情况。一个健壮的倒计时按钮必须在生命周期内精确维护以下四种状态:
- 就绪状态(Idle):按钮处于可用状态(
disabled = false),文案显示为“获取验证码”或“重新获取”,等待用户触发点击。 - 校验拦截状态(Validating):用户点击后,首先检查手机号等前置输入是否合规,若不通过则终止流程,不锁定按钮,避免无意义的等待。
- 倒计时锁定状态(Counting):校验通过后,必须在发起网络请求前瞬间将按钮置为禁用(
disabled = true),文案按秒递减显示(例如“59秒后重试”),并启动定时器轮询。 - 终止复位状态(Reset):剩余秒数减至 0,或接口明确返回阻断性错误时,必须主动注销定时器(
clearInterval),将按钮恢复为可用状态并更新显示文案。
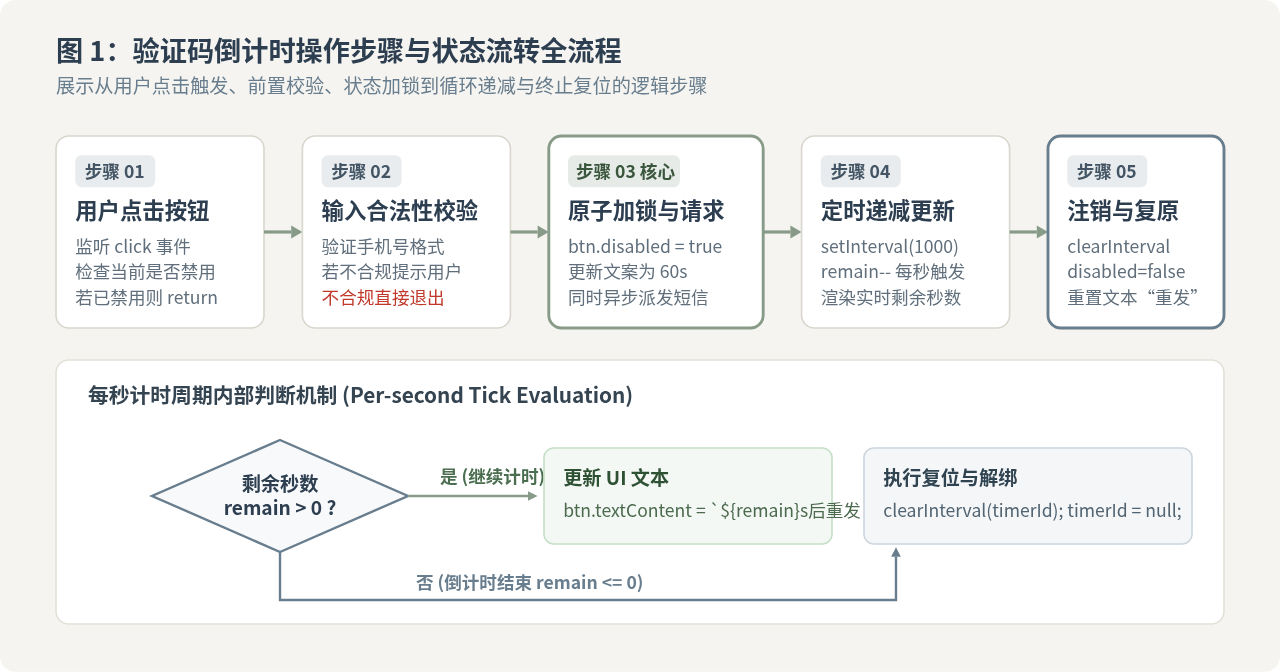
二、基础实现步骤与标准代码
实现该功能需要两部分配合:HTML 结构提供承载按钮,JavaScript 脚本监听点击事件并调度计时器。
1. HTML 与基础样式结构
首先在页面中声明输入框与获取验证码的 <button> 元素。推荐使用语义化的 <button> 而非 <div> 或 <span>,因为原生按钮具备标准的 disabled 属性行为与键盘可访问性支持:
<!-- 容器与输入项 -->
<div class="form-item">
  <input type="tel" id="phoneInput" placeholder="请输入11位手机号码" maxlength="11" />
  <button type="button" id="smsCodeBtn">获取验证码</button>
</div>
2. 原生 JavaScript 完整实现
在脚本中,我们需要管理三个关键要素:按钮 DOM 引用、倒计时总时长常量、以及用于注销定时器的 timerId。代码执行流程中必须严格确保在点击发生的一瞬间将按钮设置为不可点击,防止网络请求未发出时的手抖双击:
// 1. 获取 DOM 节点引用
const smsBtn = document.getElementById('smsCodeBtn');
const phoneInput = document.getElementById('phoneInput');

// 2. 状态与配置变量
const COUNTDOWN_TOTAL = 60; // 倒计时总时长 60 秒
let countdownTimer = null;   // 保存定时器标识符,用于清除

// 3. 校验手机号合法性辅助函数
function isValidPhone(phone) {
  return /^1[3-9]\d{9}$/.test(phone.trim());
}

// 4. 倒计时核心执行函数
function startCountdown() {
  let remaining = COUNTDOWN_TOTAL;

  // 关键点:立即禁用按钮并改变显示文案,阻断连续点击
  smsBtn.disabled = true;
  smsBtn.textContent = `${remaining}秒后重新获取`;

  // 启动 1000ms 间隔的定时器
  countdownTimer = setInterval(() => {
    remaining--;

    if (remaining > 0) {
      // 倒计时进行中,实时更新按钮提示
      smsBtn.textContent = `${remaining}秒后重新获取`;
    } else {
      // 倒计时结束,恢复初始状态并清理定时器
      clearInterval(countdownTimer);
      countdownTimer = null;
      smsBtn.disabled = false;
      smsBtn.textContent = '获取验证码';
    }
  }, 1000);
}

// 5. 绑定点击事件监听
smsBtn.addEventListener('click', () => {
  // 如果处于禁用状态或已有定时器在运行,直接拦截
  if (smsBtn.disabled || countdownTimer !== null) {
    return;
  }

  // 校验手机号码
  const phone = phoneInput.value;
  if (!isValidPhone(phone)) {
    alert('请输入正确的11位大陆手机号码');
    phoneInput.focus();
    return;
  }

  // 模拟发起后端发送验证码的 API 请求
  console.log('正在向手机号发起发送请求:', phone);

  // 开启前端 60 秒倒计时
  startCountdown();
});
运行这段代码,点击按钮后,按钮立即变更为不可点击的禁用态,文字从“获取验证码”实时变为“60秒后重新获取”,并在每秒自减 1;当数字归零时,按钮恢复正常高亮并重置为“获取验证码”。
三、运行原理与浏览器底层架构分析
要写出高质量的前端代码,我们需要理解 disabled 属性与 setInterval 是如何在浏览器底层共同工作的。
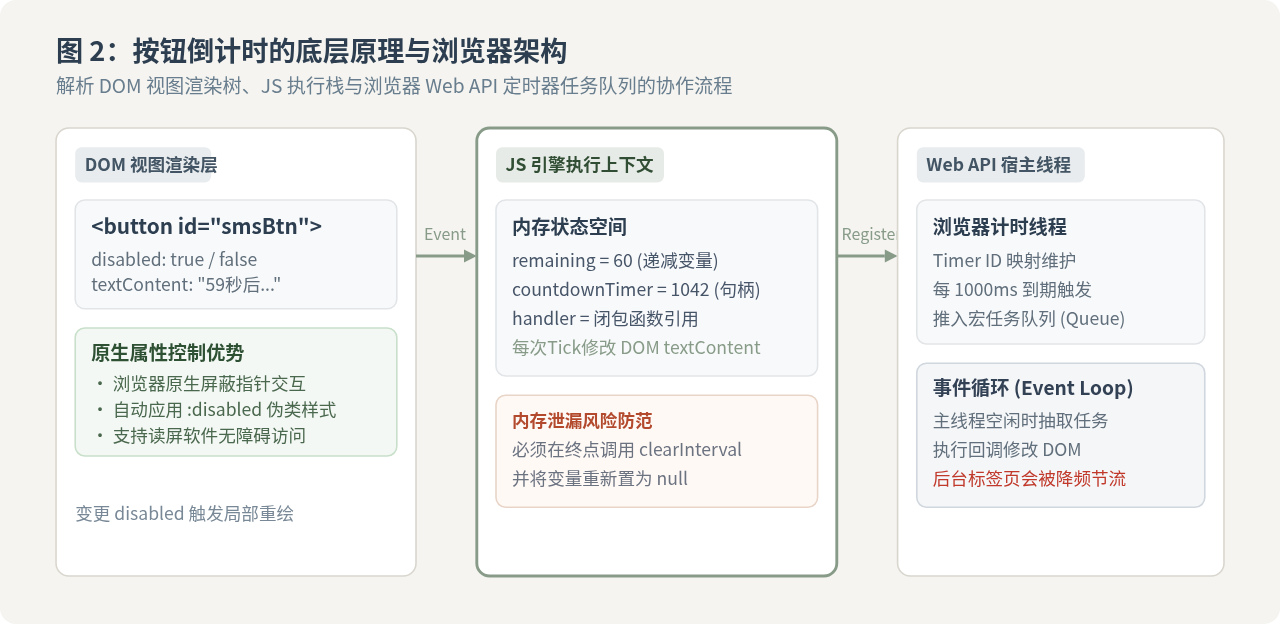
当执行 setInterval(callback, 1000) 时,真正的计时工作并非在 JavaScript 单线程主栈内运行,而是交由浏览器底层的 Timer 线程托管。每到 1000ms,宿主环境将回调函数放入宏任务队列(Macrotask Queue),经由事件循环机制调度执行。
正因如此,timerId 是一个全局唯一的数字句柄,用于建立主线程与宿主计时任务的映射。如果倒计时结束时不执行 clearInterval(timerId),该定时任务将永远在后台周期性排队,即使页面 DOM 被更新,闭包引用的内存也无法释放,造成内存泄漏。
四、方案对比:单纯内存计数 vs 时间戳持久化校准
在真实业务场景中,上述的基础实现存在两个致命缺陷:
- 页面刷新导致状态丢失:用户点击发送后,只要按下
F5或刷新页面,内存中的remaining和countdownTimer会被立即重置,按钮恢复为可点击状态,用户可直接再次发送,防刷机制瞬间失效。 - 浏览器后台节流导致时间漂移:现代浏览器(如 Chrome、Safari)为了节省电量和性能,当用户切换标签页或手机切入后台时,会自动对
setInterval进行节流降频(甚至将执行频率拉长到 1 分钟一次)。当用户 30 秒后切换回页面时,会发现倒计时可能才走了 3 秒。
为了解决上述问题,我们需要将单纯内存变量递减方案升级为基于绝对时间戳(Timestamp)与 localStorage 本地持久化方案。
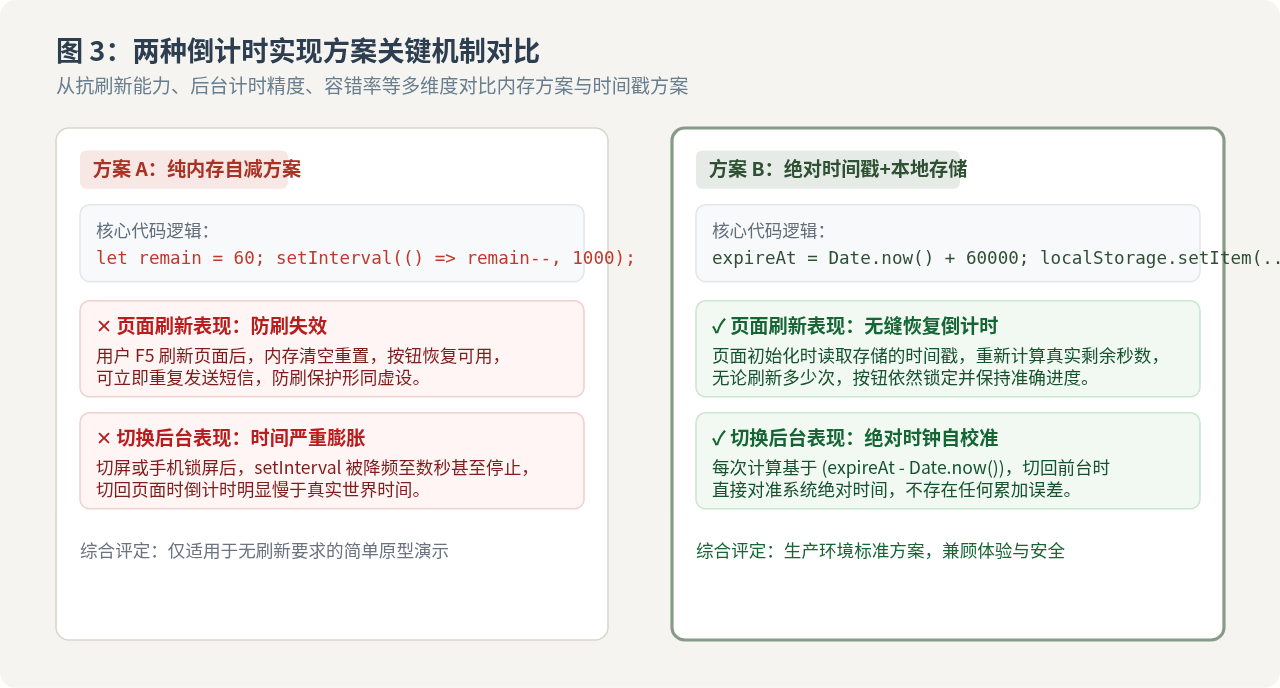
为了直观展示两种方案的差异,下表汇总了核心维度的对照情况:
| 对比维度 | 方案 A:单纯内存自减 | 方案 B:时间戳 + localStorage |
|---|---|---|
| 数据记录方式 | 在内存闭包变量中每秒递减 remaining-- |
记录截止时刻的绝对时间戳 Date.now() + 60000 |
| 页面刷新(F5 / 重载) | 状态丢失 按钮立即恢复,防刷失效 | 状态保持 页面加载即校验,剩余时间准确 |
| 切出后台/熄屏休眠 | 严重偏差 浏览器降频,60秒可能拉长到几分钟 | 无累积误差 每次刷新直接比对系统时钟 |
| 多标签页数据同步 | 各标签页独立,互不知晓 | 同源标签页可通过 storage 事件实时联动 |
| 代码复杂度 | 非常简单,仅需 15 行代码 | 中等,需增加初始化检查与清理逻辑 |
基于时间戳与 localStorage 的进阶实现代码
以下是结合了绝对时间戳校验与本地持久化的生产级代码实现:
// 缓存键名与配置
const STORAGE_KEY = 'sms_countdown_expire_at';
const COUNTDOWN_SECONDS = 60;

const smsBtn = document.getElementById('smsCodeBtn');
const phoneInput = document.getElementById('phoneInput');
let timerId = null;

// 计算并更新按钮状态
function updateCountdownStatus() {
  const expireAt = parseInt(localStorage.getItem(STORAGE_KEY), 10);

  // 如果没有倒计时记录,直接恢复初始状态
  if (!expireAt) {
    resetButton();
    return;
  }

  const now = Date.now();
  // 核心公式:利用绝对时间差动态计算剩余秒数
  const remaining = Math.ceil((expireAt - now) / 1000);

  if (remaining > 0) {
    // 还在倒计时期间内
    smsBtn.disabled = true;
    smsBtn.textContent = `${remaining}秒后重新获取`;
  } else {
    // 时间已到,清除存储并复位
    localStorage.removeItem(STORAGE_KEY);
    resetButton();
  }
}

// 恢复按钮初始可用状态
function resetButton() {
  if (timerId) {
    clearInterval(timerId);
    timerId = null;
  }
  smsBtn.disabled = false;
  smsBtn.textContent = '获取验证码';
}

// 开启倒计时任务
function startCountdown() {
  // 计算 60 秒后的绝对到期时间戳并存入 localStorage
  const expireAt = Date.now() + COUNTDOWN_SECONDS * 1000;
  localStorage.setItem(STORAGE_KEY, expireAt.toString());

  // 立即刷新一次 UI
  updateCountdownStatus();

  // 确保没有多余的定时器在运行
  if (timerId) {
    clearInterval(timerId);
  }

  // 开启定时器,每秒重新校准一次时间差
  timerId = setInterval(updateCountdownStatus, 1000);
}

// 页面初始化:无论用户是首次打开还是刷新页面,立刻检查是否有未结束的倒计时
window.addEventListener('DOMContentLoaded', () => {
  updateCountdownStatus();
  // 如果发现本地存有未到期的记录,自动启动轮询定时器
  const expireAt = parseInt(localStorage.getItem(STORAGE_KEY), 10);
  if (expireAt && expireAt > Date.now()) {
    timerId = setInterval(updateCountdownStatus, 1000);
  }
});

// 监听按钮点击
smsBtn.addEventListener('click', () => {
  if (smsBtn.disabled) return;

  const phone = phoneInput.value.trim();
  if (!/^1[3-9]\d{9}$/.test(phone)) {
    alert('请输入规范的11位手机号');
    return;
  }

  // 发送验证码
  console.log('向后端发起请求...');
  startCountdown();
});
五、生产环境避坑指南与异常防御
在实际项目发布到生产环境时,除了代码主流程通畅外,还需要注意以下几个容易导致线上问题的关键细节:
避坑要点 1:禁止在网络请求 Promise 返回后才禁用按钮
很多新手开发者习惯在 fetch() 或 axios() 成功返回后才执行 btn.disabled = true。在弱网环境下,接口响应可能耗时 1 到 2 秒,期间按钮依然处于可用高亮状态,用户极易因为“没有反应”而连续点击多次,导致后端瞬间收到 3~4 次发短信调用。正确的做法是一旦点击触发且表单校验通过,第一行代码必须是立即禁用按钮;若随后接口报错,再在 catch 块中将按钮恢复。
避坑要点 2:单页应用(SPA)中的组件销毁与定时器泄露
在 Vue、React 或 Angular 单页项目中,用户可能在倒计时还剩 40 秒时切换到了其他路由页面。此时如果未在生命周期钩子(如 Vue 的 onUnmounted 或 React 的 useEffect cleanup)中调用 clearInterval(timerId),定时器将依然在后台持续尝试操作已经销毁的 DOM 节点,不仅抛出控制台警告,更会造成无法回收的内存泄漏。
避坑要点 3:前端防刷只是用户体验,服务端限流才是最终防线
前端的 disabled 属性和 localStorage 只能防范正常用户的重复点击和误操作。恶意脚本攻击者可以轻易绕过浏览器界面直接调用后端 API。因此,后端必须基于手机号码或客户端 IP 在 Redis 中维护一个带有 60 秒过期时间的 Key,前端与后端协同校验,才能构成完整的安全闭环。
六、核心要点总结
实现一个稳定可靠的验证码倒计时禁用按钮,涉及前端状态管理、浏览器事件机制与防刷安全的综合运用。我们将全文的核心技术准则归纳如下:
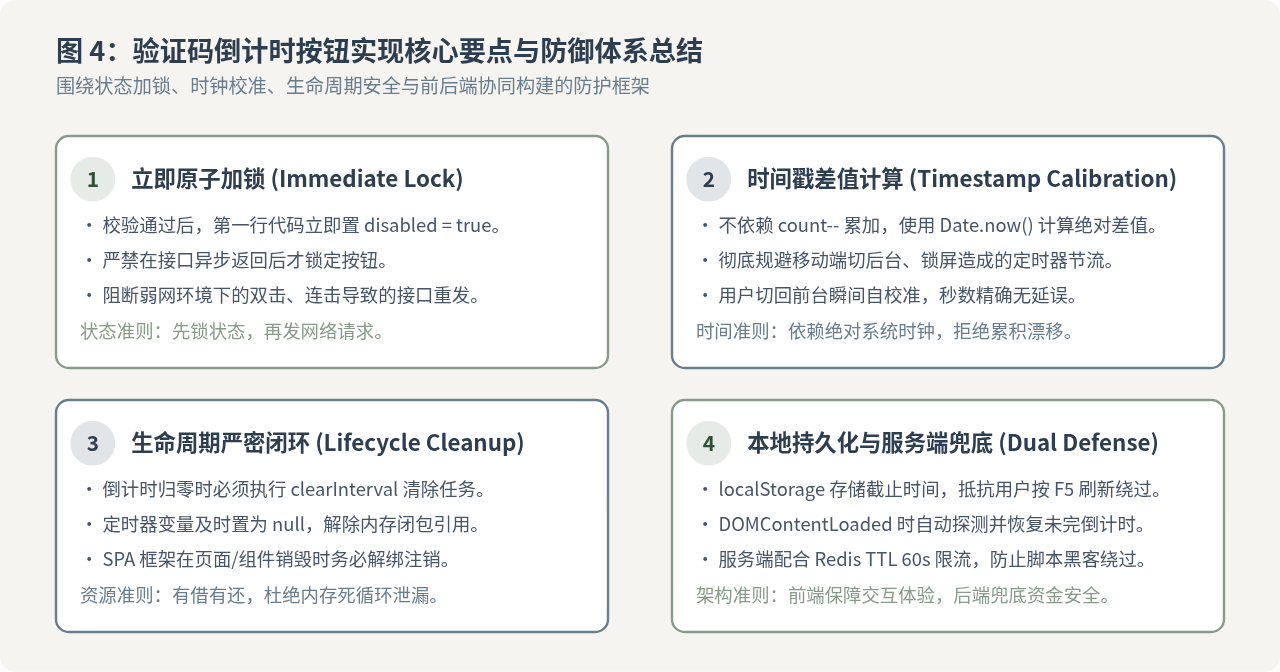
通过遵循上述规范,前端不仅能够提供流畅、精准的倒计时交互体验,更能有效抵御用户连击、切屏漂移与页面重载等常见问题,打造出符合工业级标准的高质量前端功能。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章