

深入对比JavaScript中window.open与location.href打开URL的核心机制差异,详细剖析浏览上下文、历史记录栈、异步弹窗拦截成因及绕过方案、Reverse Tabnabbing安全防护与生产环境选型实践。
JS中window.open与location.href打开URL的区别及适用场景
作者:白露
时间:2026-11-20
浏览:245
文章目录
在 JavaScript 中,
location.href 与 window.open 虽然都能实现打开目标 URL 的目的,但二者的工作本质完全不同:location.href 作用于当前浏览上下文,执行的是当前窗口的原地导航与页面替换;而 window.open 则是面向多窗口的管理接口,默认派生全新的浏览上下文(新标签页或弹窗)并返回窗口句柄。深入掌握两者的浏览历史栈控制、浏览器弹窗拦截策略以及 noopener 进程隔离机制,是构建高可用 Web 交互的关键所在。
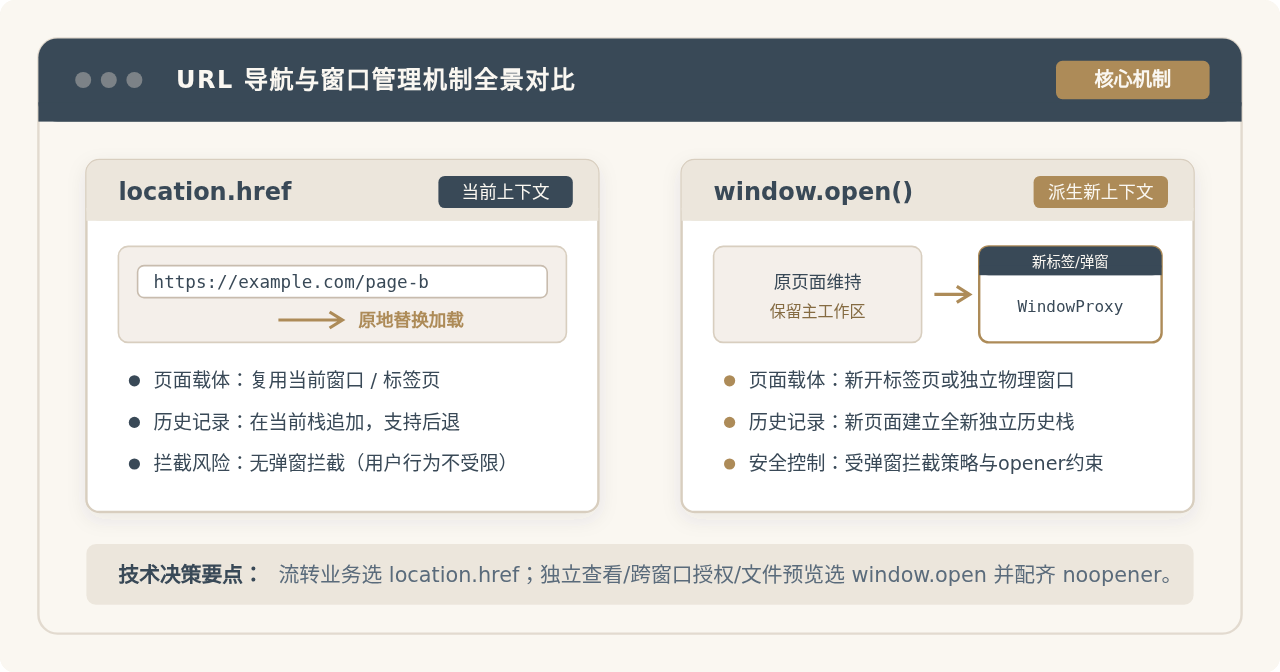
缩略图:location.href 原地加载与 window.open 多上下文派生机制概览
一、核心概念与本质区别
在浏览器对象模型(BOM)的设计中,location 与 window 承载了不同层级的责任划分:
-
window.location.href(简称location.href):是Location接口上的一个可读写属性。读取该属性返回当前文档的完整 URL 字符串;为该属性赋予新值时,浏览器会立即加载对应的资源。本质上,它是当前页面的重定向机制,当前运行环境中的 DOM 树、JavaScript 执行上下文、未保存的内存变量均会随着新页面的载入而被完全销毁并卸载。 -
window.open(url, target, windowFeatures):是Window接口上的方法。主要用于创建、检索或导航一个指定的浏览上下文。通过传递不同的target参数(如_blank、_self或特定name),它可以控制是在新标签页、弹出小窗口还是现有 iframe 中呈现内容,并且会返回一个WindowProxy对象,允许调用方对新窗口进行有限的脚本控制。
二、浏览上下文与历史记录栈(Session History)处理差异
理解这两种方式的关键在于会话历史栈(Session History Stack)的行为模式。浏览器的“后退”与“前进”按钮正是基于这个栈结构进行运作的。
1. location.href 的栈追加与同类 API 对比
当执行 location.href = '/next-page' 时,浏览器会在当前标签页的历史记录栈顶追加一条新记录。此时用户点击浏览器的后退按钮,能够精确回到执行跳转前的原始页面。这与 location.assign() 表现一致。
如果业务需求是单向流转且禁止用户后退(例如支付成功后跳转结果页、登录状态失效重定向回登录页),应改用 location.replace(url)。replace 会直接覆写当前栈顶的记录,而不是追加新节点,从而避免用户点击后退时陷入循环重定向。
2. window.open 的独立栈空间
当通过 window.open(url, '_blank') 打开新页面时,浏览器会分配一个崭新的顶级浏览上下文。该标签页拥有完全独立的空历史记录栈,栈底即为当前打开的目标页面。因此,新标签页的“后退”按钮在初始状态下是置灰不可用的,而原标签页的历史记录栈和内存状态完全保持不变。
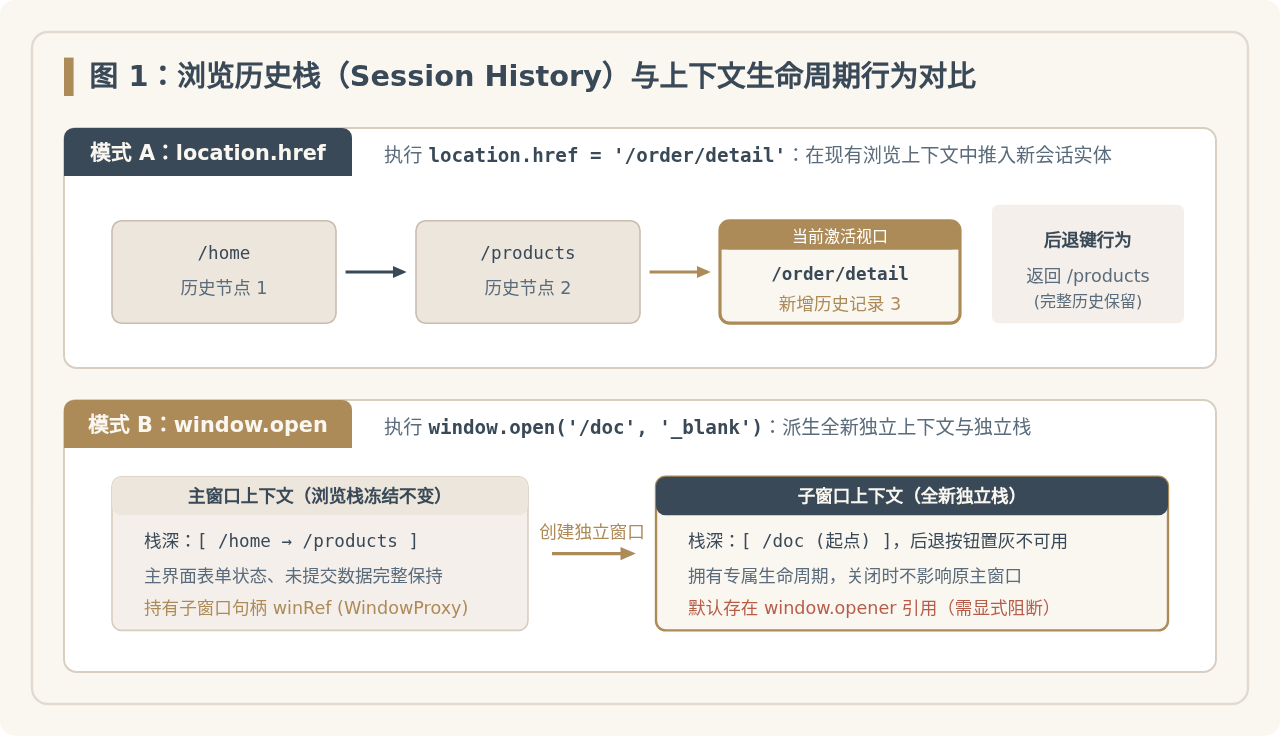
图 1:浏览历史栈(Session History)与上下文生命周期行为对比
三、浏览器弹窗拦截机制与异步应对策略
在实际生产开发中,开发者遇到的绝大多数“window.open 失效”问题,都是由于触发了浏览器的弹窗拦截器(Popup Blocker)。而 location.href 则完全不受此类规则限制。
1. 短暂用户手势凭据(Transient User Activation)
现代浏览器为防止恶意网站未经允许疯狂弹出广告标签页,引入了严格的安全限制策略:只有在受信任的用户交互事件处理链条(如用户的鼠标点击 click、触摸 touchstart 或键盘敲击 keydown)中同步调用 window.open(),浏览器才会放行新窗口的创建。
如果脱离了用户直接手势(例如在页面载入时 window.onload、由定时器 setTimeout 触发,或者在异步网络请求 fetch/axios 的回调中),手势凭据会因跨越事件循环宏任务而过期失效,浏览器会将其视为未授权弹窗并予以拦截。
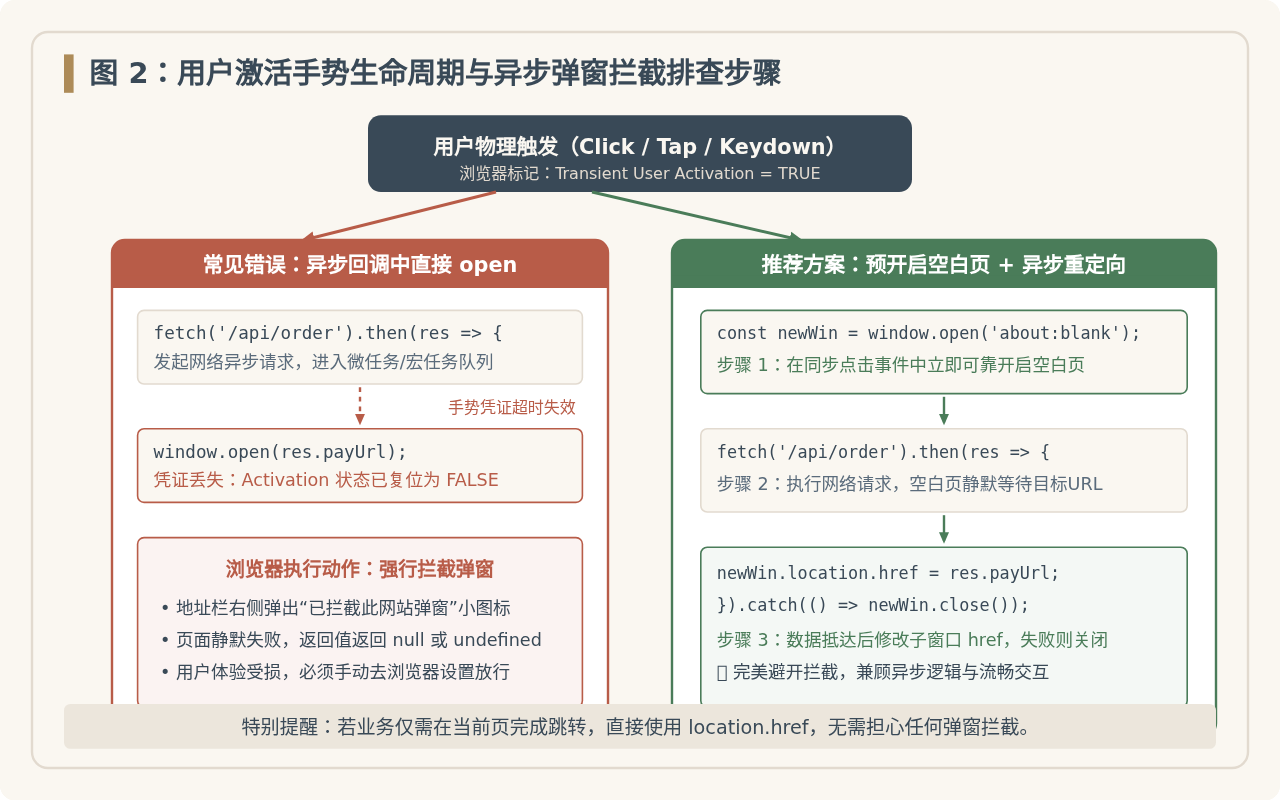
图 2:用户激活手势生命周期与异步弹窗拦截排查步骤
2. 异步请求中打开新窗口的工程实践
许多业务场景需要在用户点击按钮后,先向后端接口申请一个鉴权链接或支付 URL,拿到数据后再打开新窗口。针对这一常见需求,可采用以下两种经过验证的工程方案:
方案 A:同步预开空白窗口,异步填充目标 URL(推荐)
在用户点击的同步上下文中先行调用 window.open('about:blank') 捕获手势放行,待异步数据返回后再修改该窗口的 location.href;若请求出错,则调用 close() 优雅关闭:
// 绑定按钮点击事件
button.addEventListener('click', () => {
  // 步骤 1:同步触发,确保手势凭据有效,获取空白新窗口句柄
  const pendingWindow = window.open('about:blank', '_blank');

  // 步骤 2:发起异步网络请求
  fetchPaymentUrl()
    .then(url => {
      // 步骤 3:数据抵达后,导航空白窗口至目标页面
      pendingWindow.location.href = url;
    })
    .catch(err => {
      console.error('获取跳转地址失败:', err);
      // 失败时自动销毁空白窗口,避免留下无用标签页
      pendingWindow.close();
    });
});
方案 B:架构重构,将跳转动作解耦为最终确认按钮
若空白页的短暂停留影响用户体验,可将业务流调整为:点击按钮后在当前页面弹出模态对话框,后台异步生成链接,生成完毕后高亮对话框内的“前往支付”按钮,由用户完成第二次纯同步点击。
四、安全性隐患与 noopener 隔离防护
使用 window.open 时最容易被忽略的隐患是跨窗口安全漏洞。当使用 window.open(url, '_blank') 打开外部不可信站点时,默认存在一个严重的安全缺陷——Reverse Tabnabbing(反向标签页钓鱼攻击)。
1. Reverse Tabnabbing 攻击原理
新打开的子窗口通过全局属性 window.opener 持有对父窗口的直接引用。虽然同源策略(Same-Origin Policy)会限制子窗口读取父窗口的 DOM 内容,但它明确允许修改父窗口的导航属性。
如果打开的第三方站点存在恶意脚本,该页面即可执行:
// 恶意第三方页面脚本
if (window.opener) {
  window.opener.location = 'https://phishing-fake-login.com';
}
当用户浏览完子页面切换回原主页面时,原页面已被悄然替换为以假乱真的钓鱼登录界面,用户极易在毫无防备的情况下再次输入账号密码,造成重大资产或数据泄露。
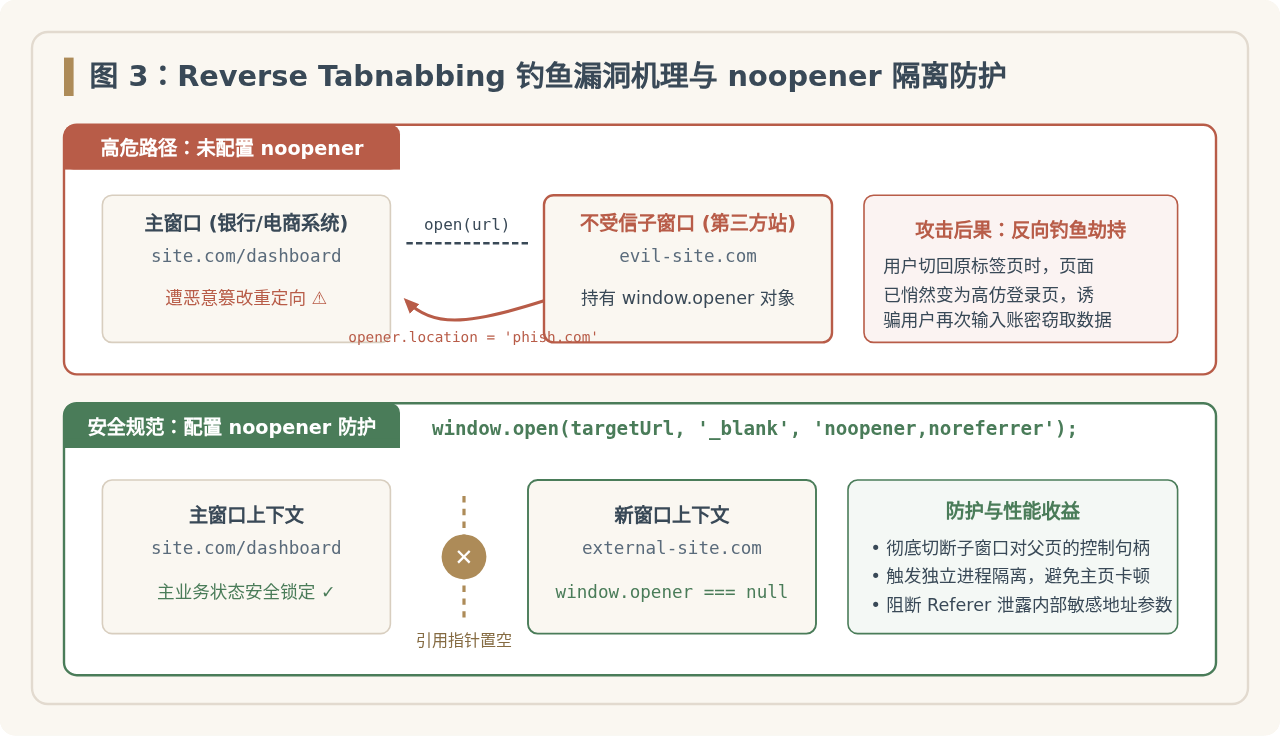
图 3:Reverse Tabnabbing 钓鱼漏洞机理与 noopener 隔离防护
2. noopener 与 noreferrer 的防御范式
防范该漏洞的准则是:凡是不需要与子页面进行脚本通信的外部链接跳转,必须显式切断 opener 引用通道:
// 安全范式:传入 noopener,noreferrer 特性字符串
window.open(targetUrl, '_blank', 'noopener,noreferrer');
深度收益说明:配置
noopener 不仅能将子页面的 window.opener 置为 null,阻断反向控制;在现代多进程浏览器(如 Chrome、Edge)中,它还会告知渲染引擎将新页面分配到完全独立的操作系统进程中运行。这意味着即便子页面发生耗尽 CPU 的死循环或复杂脚本崩溃,也不会拖垮主业务页面的帧率与交互。
五、窗口特性配置与跨窗口通信
location.href 仅负责全屏换页,无法定制视口形态;而 window.open 的第三个参数 windowFeatures 提供了丰富的微调能力,特别适用于第三方统一认证(OAuth/SSO)、打印单据或辅助工作台等场景。
1. 弹出特定尺寸与位置的居中独立窗口
通过计算宿主屏幕的宽高与坐标,可以将目标窗口渲染为一个悬浮于主窗口之上的弹窗,避免打开全屏标签页干扰主任务:
function openCenteredPopup(url, title, w = 600, h = 500) {
  // 适配双屏或存在浏览器工具栏时的偏移量
  const dualScreenLeft = window.screenLeft !== undefined ? window.screenLeft : window.screenX;
  const dualScreenTop = window.screenTop !== undefined ? window.screenTop : window.screenY;

  const width = window.innerWidth || document.documentElement.clientWidth || screen.width;
  const height = window.innerHeight || document.documentElement.clientHeight || screen.height;

  const left = (width - w) / 2 + dualScreenLeft;
  const top = (height - h) / 2 + dualScreenTop;

  const features = `width=${w},height=${h},top=${top},left=${left},scrollbars=yes,status=no,resizable=yes`;
  return window.open(url, title, features);
}
2. 利用 postMessage 实现安全的跨窗口协同
在扫码登录或第三方授权场景下,主窗口打开授权弹窗,用户完成授权后,子窗口向主窗口派发通信通知,随后子窗口自动关闭:
// 子窗口(授权成功后调用)
window.opener.postMessage({
  type: 'AUTH_SUCCESS',
  token: 'jwt-token-sample'
}, 'https://main-app.com'); // 严格限制接收源,禁止使用 '*'
window.close();

// 主窗口(监听授权事件)
window.addEventListener('message', (event) => {
  if (event.origin !== 'https://auth-service.com') return;
  if (event.data?.type === 'AUTH_SUCCESS') {
    console.log('已收到授权凭据:', event.data.token);
    refreshUserInfo();
  }
});
六、选型指南与适用场景归纳
选择 location.href 还是 window.open,本质上是对“用户当前任务流是否应当被打断”的技术权衡。以下决策树和对比矩阵归纳了生产场景中的选型准则:
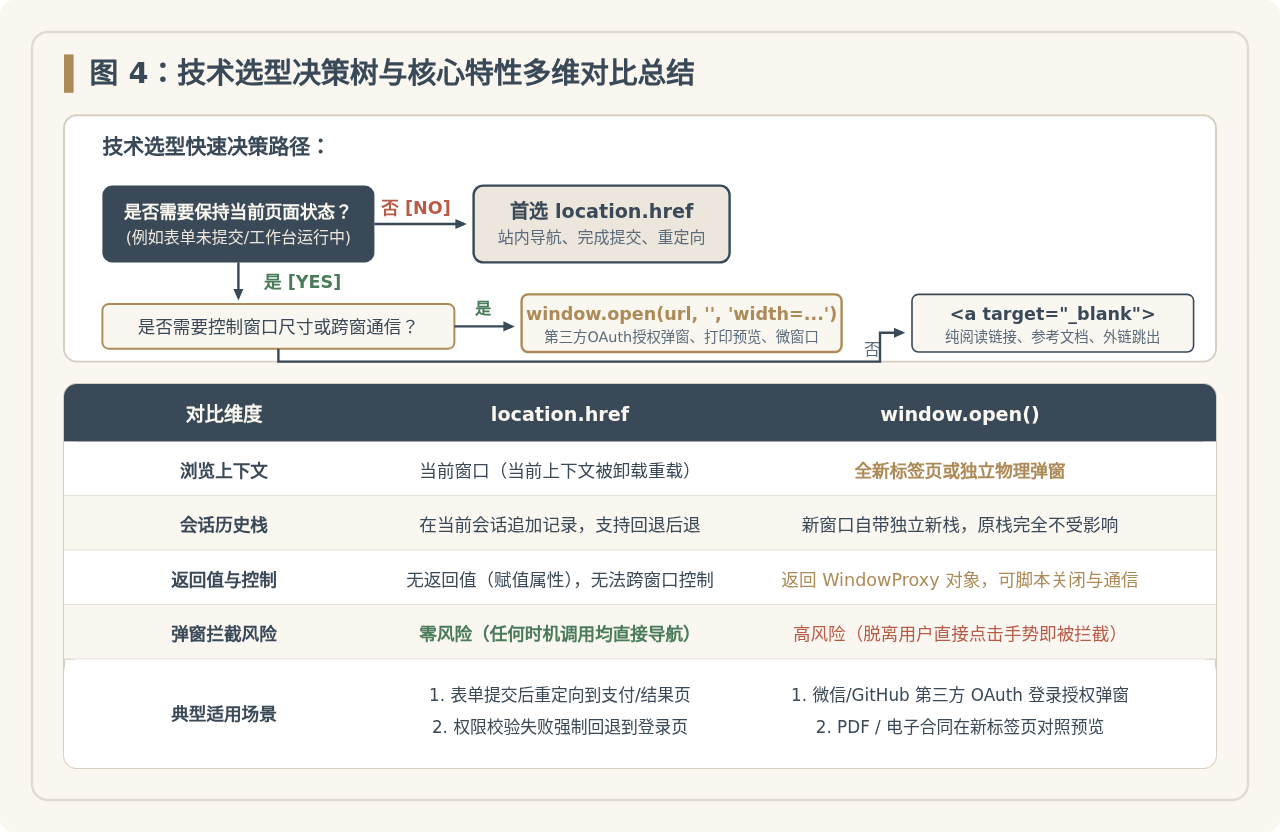
图 4:技术选型决策树与核心特性多维对比总结
1. 优先使用 location.href 的典型场景
- 线性主流程导航:电商购物流程(购物车 → 结算页 → 支付完成页)、多步骤表单向导。
-
状态失效重定向:用户未登录、Token 过期或权限越界时,将用户重定向至登录页。对于无权限拦截,建议搭配
location.replace()避免用户后退卡死在鉴权拦截器。 - 离开当前站点的常规外跳:当用户已经明确结束当前系统的使用(如点击退出登录跳转到官网门户)。
2. 优先使用 window.open 的典型场景
-
保持当前主工作区状态:用户正在复杂表单填写、长文档编辑或在线报表配置界面中,需要查看帮助文档、参考协议或下载附件,使用
window.open可以完全保留未提交的数据与草稿状态。 - 第三方辅助业务流程:微信扫码支付弹窗、企业微信/钉钉/GitHub OAuth 授权窗体。
- 文件或数据多屏对照预览:需要将生成的 PDF 报告、大图、对照表格在新窗口铺开,方便用户在两块屏幕或两个视口间对照校验。
七、移动端与单页应用(SPA)避坑指南
移动端 Web 与混合应用(Hybrid App)限制:
在 iOS Safari、Android Chrome 以及微信、支付宝等 App 内嵌 WebView 中,
window.open 的表现与桌面端存在显著差异:
- 大部分移动端浏览器不支持多物理浮动窗口(Popup Specs),调用
window.open通常会直接被降级为新开全屏标签,或者在 WebView 中因为未实现WebChromeClient.onCreateWindow导致直接无任何反应。 - 微信内置浏览器对未经白名单认证的
window.open有极高拦截率。移动端环境建议优先采用单页模态层(Modal Drawer)或直接使用location.href。
单页应用(Vue / React / Angular Router)中的混用注意:
在 Vue Router 或 React Router 构建的单页应用中,站内页面的跳转应优先调用路由器的
router.push()。直接使用 location.href 会导致整个单页应用被重新加载,丢失 Vuex / Pinia / Redux 中的全部全局内存状态,并重新执行整套打包资源解析与网络握手。只有在完全跳出单页应用体系(例如跳转至独立部署的静态后台或第三方外链)时,才应使用 location.href。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章