

详细分析JavaScript在局域网通信中连接失败的常见原因与系统排查方法,涵盖服务端IP绑定(127.0.0.1与0.0.0.0)、路由器AP隔离、系统防火墙放行、浏览器CORS与混合内容限制,并提供实用的诊断命令与代码示例。
JavaScript局域网通信连接失败的常见原因与排查方法
作者:岩茶
时间:2026-11-19
浏览:326
文章目录
网络通信
Node.js / Web 前端
故障排查
阅读时长约 8 分钟
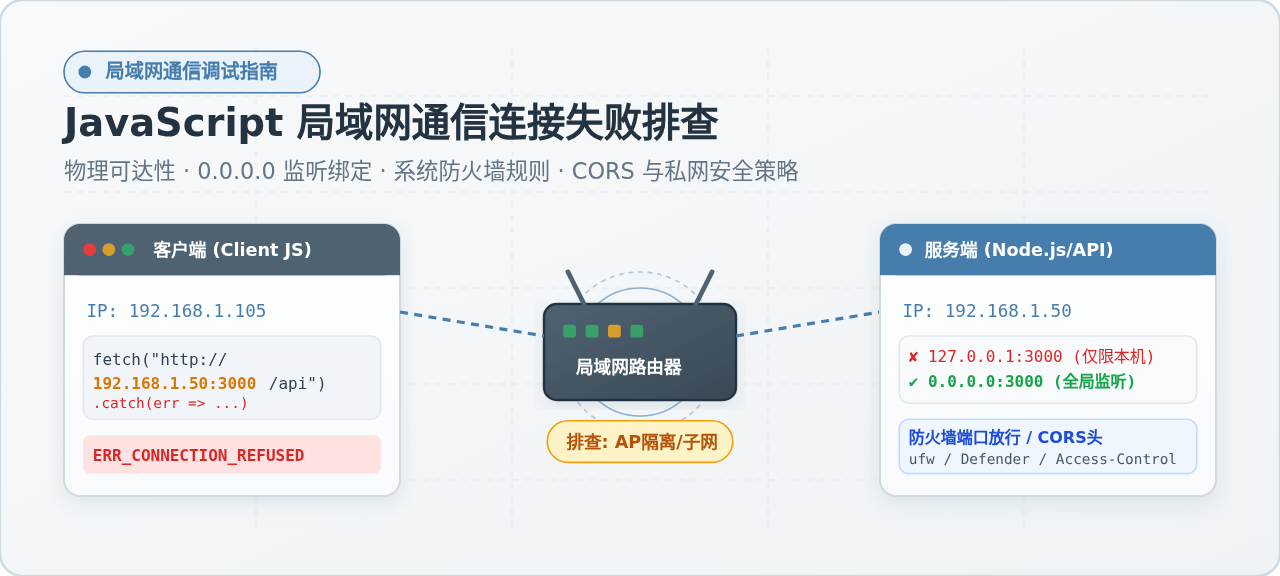
在局域网(LAN)环境中开发与调试多端应用时,前端 JavaScript(如浏览器中的 fetch、axios 或 WebSocket)或 Node.js 客户端连接同一路由器下的另一台设备服务时,经常会遇到连接失败的问题。典型的报错包括 net::ERR_CONNECTION_REFUSED(连接被拒绝)、net::ERR_CONNECTION_TIMED_OUT(连接超时)以及浏览器控制台拦截的跨域(CORS)与私有网络访问(Private Network Access)错误。造成这些问题的根本原因并非单纯的代码拼写失误,而是涵盖了服务端 IP 监听绑定(127.0.0.1 与 0.0.0.0)、局域网物理与路由连通性(AP 隔离与子网划分)、操作系统入站防火墙过滤以及现代浏览器的安全沙箱策略等多个技术层级。本文将按照从底层网络到上层应用代码的标准排查路径,逐一分析各个环节的成因、诊断指令与针对性修复方案。
一、通信链路全貌与控制台典型报错特征
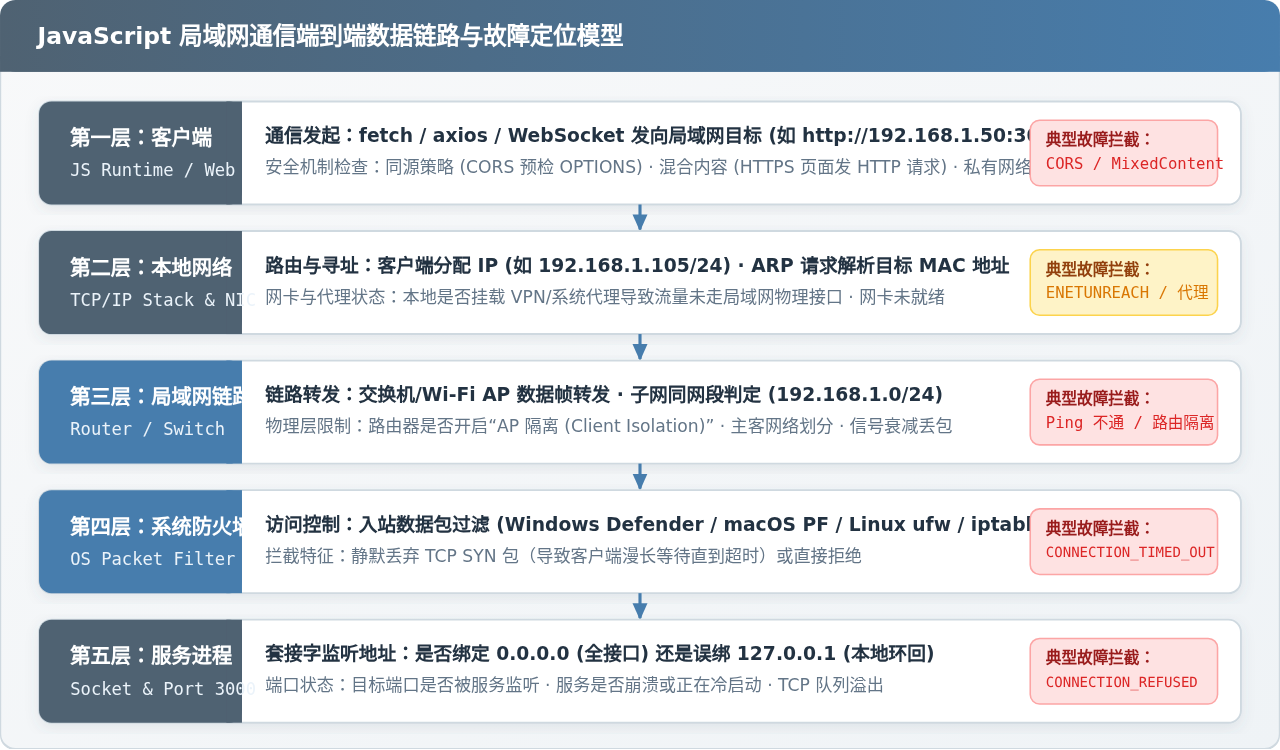
当一段 JavaScript 请求代码在局域网内无法触达服务端时,浏览器或 Node.js 运行时所抛出的错误并非随机生成,而是严格对应着 TCP/IP 协议栈的不同故障断点。掌握不同错误信息的特征,能够帮助我们在第一时间锁定问题层级:
net::ERR_CONNECTION_REFUSED(连接被拒绝):说明客户端发出的 TCP SYN 握手包已经成功抵达目标主机的操作系统内核,但该主机的内核网络栈发现目标端口没有处于监听状态,或者该端口仅绑定在本地回环接口上,因而主动向客户端回送了 TCP RST(重置)包。这证明物理与 IP 网络是通畅的,问题出在服务端进程或监听地址上。net::ERR_CONNECTION_TIMED_OUT(连接超时):说明客户端发出的 TCP SYN 包在设定时间内未收到任何应答(包括 SYN+ACK 或 RST)。这通常意味着数据包在半路被路由阻断、目标 IP 不可达,或者目标主机的系统防火墙直接执行了DROP(静默丢弃)策略。net::ERR_NAME_NOT_RESOLVED/ENETUNREACH:客户端系统在尝试解析局域网主机名(如http://myserver.local:3000)时 mDNS/DNS 查询失败,或本地路由表找不到通向目标子网的网关网卡。Access to fetch at '...' from origin '...' has been blocked by CORS policy:网络层与 HTTP 握手实际上已经全部完成,服务端甚至已经返回了响应数据,但由于响应头缺少Access-Control-Allow-Origin,浏览器出于同源策略安全沙箱,主动拦截了数据向 JavaScript 代码的交付。Mixed Content: The page at 'https://...' was loaded over HTTPS, but requested an insecure resource...:客户端运行在 HTTPS 网页上下文中,浏览器严禁直接向未加密的局域网http://192.168.x.x发起请求。
二、原因一:服务端监听地址误绑 127.0.0.1(最常见根因)
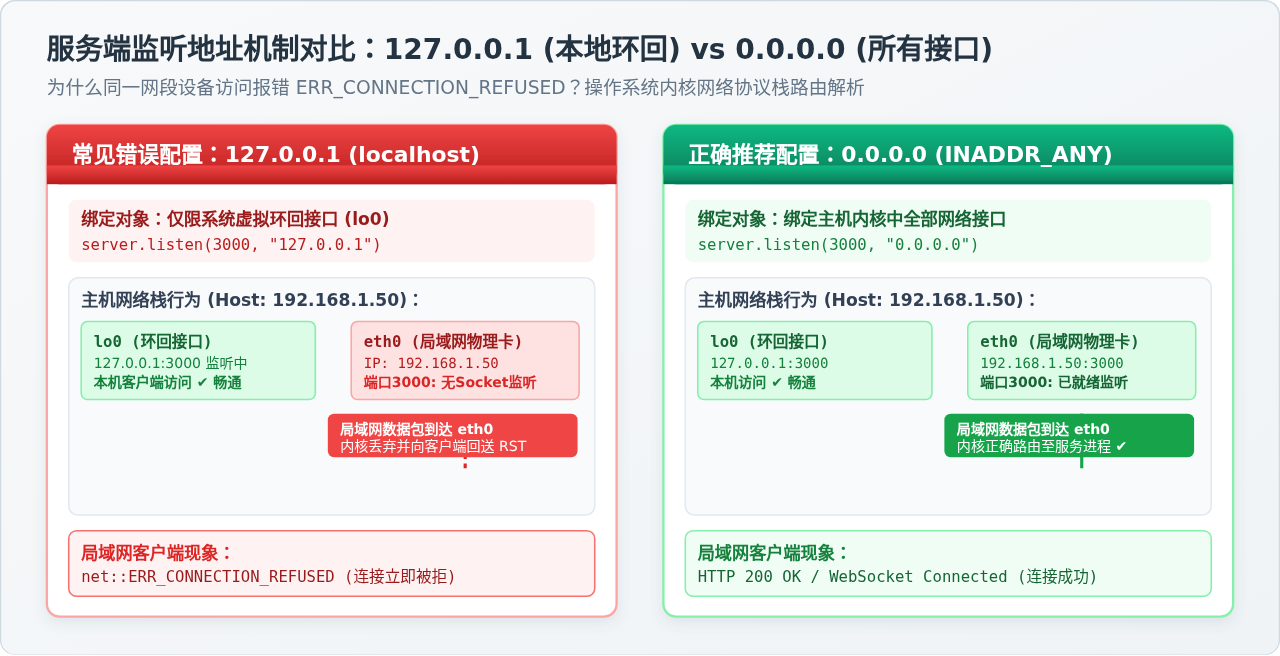
许多前端开发脚手架(如旧版 Vite、Webpack Dev Server)以及后端框架(如 Express、FastAPI、Flask、Spring Boot)在默认配置下,为了安全性通常将 HTTP 服务绑定到 localhost 或 127.0.0.1。很多开发者误以为“只要服务在我的电脑上运行着,别人输入我的局域网 IP 就能访问”,这在网络底层机制上是不成立的。
1. 为什么绑定 127.0.0.1 局域网设备无法访问?
127.0.0.1 是操作系统的虚拟环回网络接口(Loopback,通常命名为 lo 或 lo0)。当服务端 Socket 显式监听 127.0.0.1:3000 时,操作系统内核只会在环回接口上接收并分发该端口的数据包。当局域网内的手机或其他电脑向本机的物理网卡(如无线网卡 en0 或有线网卡 eth0,IP 为 192.168.1.50)发送数据帧时,内核在物理网卡接口上检索对应端口的监听列表,发现没有任何进程注册,于是立即给发送方回复 TCP RST 包,客户端即刻收到 ERR_CONNECTION_REFUSED。
2. 诊断方法
在服务端运行机器上打开终端,使用端口检查命令查看本地监听地址(Local Address):
# macOS / Linux 检查 3000 端口监听状态
lsof -i :3000
# 示例输出(错误状态:仅监听 127.0.0.1 或 localhost)
COMMAND PID USER FD TYPE DEVICE SIZE/OFF NODE NAME
node 42810 developer 23u IPv4 0x76543210 0t0 TCP 127.0.0.1:3000 (LISTEN)如果在输出的 NAME 列看到的是 127.0.0.1:3000 或 localhost:3000,则代表外部局域网完全无法触达。
3. 修复方案:绑定 0.0.0.0(INADDR_ANY)
0.0.0.0 是一个特殊的元地址,在套接字编程中代表 INADDR_ANY,含义是“监听本机所有已启用的网络接口”,包括环回接口、有线网卡、无线网卡及虚拟网卡。外部设备通过局域网 IP 发送的数据包即可被正常捕获。
在 Node.js 原生 HTTP / Express 服务中:
// server.js (Node.js Express 示例)
const express = require('express');
const app = express();
const PORT = 3000;
const HOST = '0.0.0.0'; // 关键:必须显式指定为 0.0.0.0,切勿省略或填 localhost

app.get('/api/ping', (req, res) => {
  res.json({ status: 'ok', clientIp: req.ip, message: '局域网通信正常' });
});

app.listen(PORT, HOST, () => {
  console.log(`服务已启动,局域网可通过 http://<你的局域网IP>:${PORT} 访问`);
});
在 Vite 前端开发项目中,修改 vite.config.js:
// vite.config.js
import { defineConfig } from 'vite';

export default defineConfig({
  server: {
    host: '0.0.0.0', // 或者简写为 host: true
    port: 5173
  }
});
三、原因二:物理网络不可达与无线路由器 AP 隔离
即便服务端已经监听了 0.0.0.0,若客户端发出的数据包根本无法在物理或链路层到达服务端主机,客户端将在等待若干秒后抛出 ERR_CONNECTION_TIMED_OUT。
1. 常见场景与成因
- 不在同一子网:例如开发主机连接的是公司办公主网(
192.168.10.x/24),而测试手机连接的是访客 Wi-Fi(192.168.20.x/24),两子网之间若未配置单播路由,则相互完全隔离。 - 无线 AP 隔离(Client Isolation):很多家庭路由器、公共场所或企业 Wi-Fi 开启了“AP 隔离”或“访客网络隔离”。该特性在无线接入点层面阻断了无线客户端之间的二层数据转发,所有设备只能与网关通信上外网,局域网内部设备之间互不可见。
- DHCP 导致 IP 漂移:服务端主机重启或重新连接 Wi-Fi 后,路由器分配了新的 IP 地址,而前端 JavaScript 代码中仍硬编码了旧的 IP。
2. 诊断步骤与命令
第一步,获取双方的实际局域网 IP 与子网掩码:
# macOS 查看当前有效 IP 与子网
ipconfig getifaddr en0

# Linux 查看网络配置
ip -4 addr show

# Windows 查看网络配置
ipconfig
# 示例输出:
IPv4 地址 . . . . . . . . . . . . : 192.168.1.50
子网掩码 . . . . . . . . . . . . : 255.255.255.0
默认网关 . . . . . . . . . . . . : 192.168.1.1第二步,在客户端机器(或手机终端 Termux)上对服务端 IP 发起 ICMP 探测:
ping -c 4 192.168.1.50# 故障输出示例(说明网络不可达或 AP 隔离):
Request timeout for icmp_seq 0
Request timeout for icmp_seq 1
--- 192.168.1.50 ping statistics ---
4 packets transmitted, 0 packets received, 100.0% packet loss3. 修复方案
- 确保客户端与服务端连接至同一个 Wi-Fi 名称(SSID),且并非“访客网络(Guest Network)”。
- 登录路由器管理后台(如
192.168.1.1),在“无线高级设置”中关闭“AP 隔离”或“客户端隔离”功能。 - 在路由器 DHCP 静态租约列表中,将服务端的 MAC 地址与固定 IP 绑定,杜绝 IP 漂移。
四、原因三:操作系统防火墙入站拦截
一个极其典型的疑惑是:“我的手机能 Ping 通电脑的 IP,但用浏览器访问 http://192.168.1.50:3000 却一直转圈最后报超时,为什么?”
原因在于:ping 命令基于网络层的 ICMP 协议,而 HTTP 通信基于传输层的 TCP 协议。现代操作系统的防火墙默认策略通常是放行 ICMP 回显请求,但对未经规则允许的非标准入站 TCP 端口(如 3000、8080、5173)实行静默丢弃(DROP)。由于防火墙不回送 RST 包,客户端浏览器只能一直等待,直至 TCP 重传超时(通常为 20~60 秒)。
1. 诊断命令:探测目标端口是否放行
在客户端电脑终端中使用 nc(netcat)或 PowerShell 测试目标机器端口的 TCP 握手:
# macOS / Linux 客户端探测服务端 3000 端口连通性(超时限制 3 秒)
nc -zv -w 3 192.168.1.50 3000
# 正常输出示例:
Connection to 192.168.1.50 port 3000 [tcp/hbci] succeeded!
# 防火墙拦截输出示例:
nc: connectx to 192.168.1.50 port 3000 (tcp) failed: Operation timed out如果在 Windows 客户端上,可使用 PowerShell 内置的 Test-NetConnection:
Test-NetConnection -ComputerName 192.168.1.50 -Port 30002. 各系统防火墙放行操作
Windows 系统:
- 确认当前网络配置:在“设置 -> 网络和 Internet”中,将当前 Wi-Fi 的网络配置文件类型由“公用网络”改为“专用网络”。公用网络配置拥有极严苛的入站规则。
- 放行指定端口:打开“高级安全 Windows Defender 防火墙”,在“入站规则”中新建规则,选择“端口” -> “TCP” -> 特定本地端口输入
3000-> 选择“允许连接”并应用到专用网络。
Linux 系统(Ubuntu / Debian / CentOS):
# 若使用 ufw 防火墙:
sudo ufw allow 3000/tcp
sudo ufw reload

# 若使用 firewalld 防火墙:
sudo firewall-cmd --zone=public --add-port=3000/tcp --permanent
sudo firewall-cmd --reload
macOS 系统:
进入“系统设置 -> 网络 -> 防火墙 -> 选项”,如果开启了防火墙,确保 Node.js 或终端应用处于“允许传入连接”列表中;临时调试时可先关闭防火墙以排查是否为防火墙所致。
五、原因四:现代浏览器安全上下文限制(CORS、HTTPS 与 PNA)
在很多实际开发中,开发者在手机浏览器地址栏直接输入 http://192.168.1.50:3000/api 能正常看到 JSON 数据,但将代码嵌入到网页通过 fetch() 调用时却失败。这是由于浏览器的 Web 安全沙箱机制造成的。
1. CORS 跨域资源共享拦截
当运行在 http://192.168.1.105:8080 或 http://localhost:5173 的前端代码,向 http://192.168.1.50:3000 发起非同源请求时,浏览器会强制校验响应头中的 CORS 信息。如果请求包含自定义请求头(如 Authorization)或非简单请求方法(如 PUT、DELETE),浏览器还会先行发送一个 OPTIONS 预检(Preflight)请求。
如果服务端未安装 CORS 中间件,预检请求会返回 404 或未携带合法标头,浏览器控制台会报错:
Access to fetch at 'http://192.168.1.50:3000/api/data' from origin 'http://192.168.1.105:8080'
has been blocked by CORS policy: No 'Access-Control-Allow-Origin' header is present on the requested resource.修复方案:在 Node.js 服务端挂载标准的 CORS 处理:
// 安装依赖:npm install cors
const cors = require('cors');

// 配置允许所有局域网源或特定前端源
app.use(cors({
  origin: '*', // 开发调试阶段允许任何源;生产环境应配置指定 origin
  methods: ['GET', 'POST', 'PUT', 'DELETE', 'OPTIONS'],
  allowedHeaders: ['Content-Type', 'Authorization']
}));
2. 混合内容限制(Mixed Content)
如果你的前端页面部署在公网的 HTTPS 域名下(如 https://dev.example.com),在页面内部直接通过 JavaScript 请求局域网内的 HTTP 服务(http://192.168.1.50:3000),现代浏览器会直接阻断该请求并抛出 Mixed Content Error。浏览器认为安全的加密信道内绝不允许载入未加密明文数据。
修复方案:
- 在局域网调试期间,前端页面与后端服务均使用纯 HTTP 协议访问。
- 若必须使用 HTTPS,可利用
mkcert工具为局域网 IP 颁发本地受信任的自签名 SSL 证书,并让前端与后端服务同时运行在 HTTPS 上。
3. Chromium 私有网络访问规范(Private Network Access, PNA)
Google Chrome 及基于 Chromium 的新版浏览器推行了 PNA 规范。如果请求从公网上下文发起试图访问局域网私有 IP(如 192.168.x.x、10.x.x.x),浏览器在发送预检请求时会附加 Access-Control-Request-Private-Network: true 标头。如果服务端未回送 Access-Control-Allow-Private-Network: true,请求将被浏览器底层静默拦截。
六、系统化五步排查操作流程
为了让局域网故障定位条理化,避免无针对性的盲目试错,推荐采用自底向上的五步排查法:
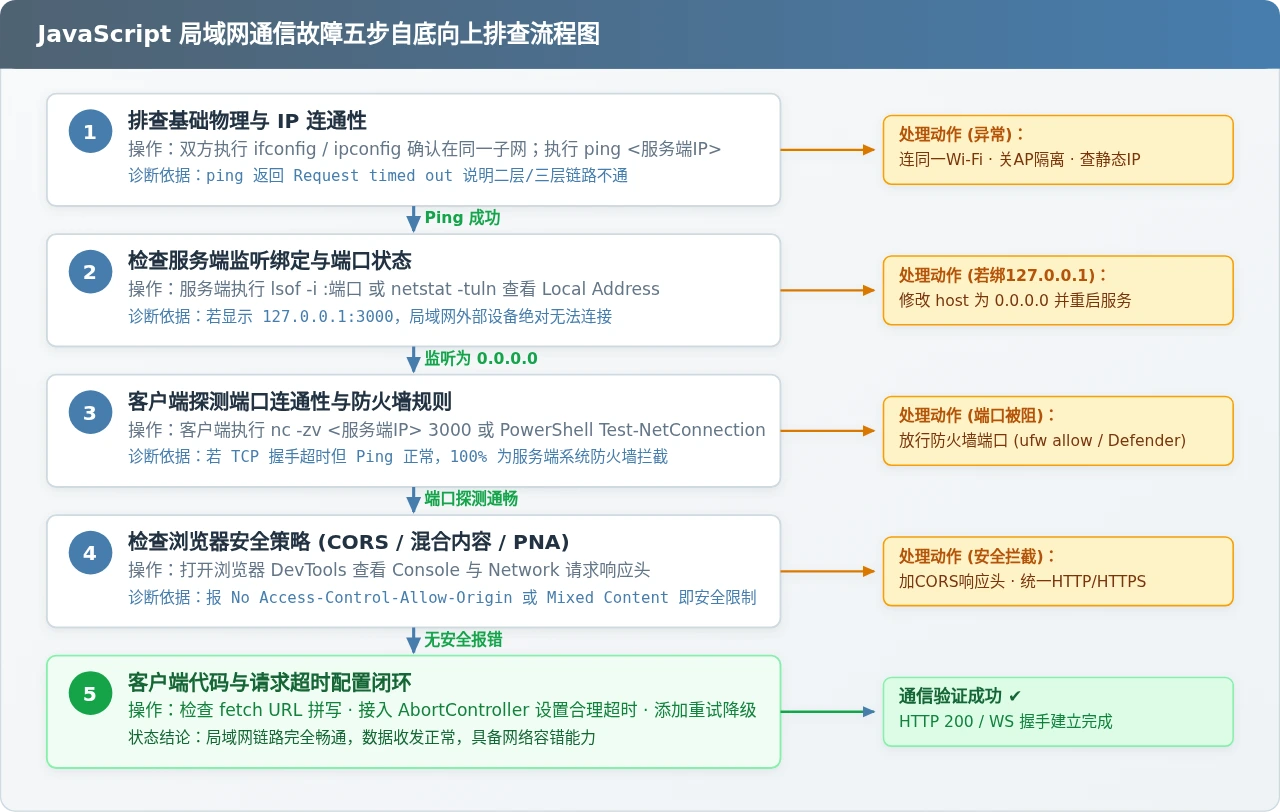
- 步骤一:验证物理与 IP 连通性。核对两台设备的 IP 地址与子网掩码,执行
ping <服务端IP>。若不通,优先排查 Wi-Fi SSID 归属、路由器 AP 隔离与 IP 静态绑定。 - 步骤二:检查服务端进程监听地址。在服务端执行
lsof -i :端口或netstat -tuln。确保 Local Address 为0.0.0.0:端口或*:端口,坚决杜绝127.0.0.1。 - 步骤三:客户端探测端口连通性。在客户端执行
nc -zv -w 3 <服务端IP> 端口。如果出现超时,前往服务端操作系统防火墙(Windows Defender / ufw / firewalld)添加该端口的入站放行规则。 - 步骤四:审查浏览器控制台 Web 安全拦截。打开浏览器 DevTools 的 Console 与 Network 面板。排查是否存在 CORS 缺失标头、Mixed Content 或 Private Network Access 拦截,并在服务端配置对应响应头。
- 步骤五:健壮的客户端请求实现。检查客户端代码中的 URL 拼写,为异步请求增加超时中断机制与友好的异常重试。
七、客户端 JavaScript 请求健壮性实现
在网络状况复杂的局域网通信中,除了排查环境配置,前端 JavaScript 代码也应当具备处理连接中断与超时的防御性逻辑。浏览器原生的 fetch() 在默认情况下是没有超时时限的,如果网络遭遇静默丢包,fetch 会一直处于 pending 挂起状态。推荐使用 AbortController 实现精确的超时控制:
/**
 * 健壮的局域网 fetch 封装,支持超时控制与错误分类解析
 * @param {string} url 请求的目标局域网地址
 * @param {object} options fetch 配置项
 * @param {number} timeoutMs 超时时间(毫秒),默认 5000ms
 */
async function lanFetch(url, options = {}, timeoutMs = 5000) {
  const controller = new AbortController();
  const timeoutId = setTimeout(() => controller.abort(), timeoutMs);

  try {
    const response = await fetch(url, {
      ...options,
      signal: controller.signal
    });

    clearTimeout(timeoutId);

    if (!response.ok) {
      throw new Error(`HTTP 异常状态码: ${response.status} ${response.statusText}`);
    }

    return await response.json();
  } catch (err) {
    clearTimeout(timeoutId);

    if (err.name === 'AbortError') {
      console.error(`[LAN-TIMEOUT] 请求局域网服务超时 (${timeoutMs}ms),请检查服务端IP或防火墙设置: ${url}`);
      throw new Error('局域网服务响应超时,请确认目标主机防火墙已放行相应端口。');
    } else if (err instanceof TypeError && err.message.includes('Failed to fetch')) {
      console.error(`[LAN-REFUSED/CORS] 无法触达服务或被 CORS 拦截: ${url}`);
      throw new Error('连接失败:请确认服务绑定了 0.0.0.0 且已启用 CORS 响应头。');
    }

    throw err;
  }
}

// 调用示例
lanFetch('http://192.168.1.50:3000/api/ping', { method: 'GET' }, 3000)
  .then(data => console.log('连接成功:', data))
  .catch(err => console.warn('捕获局域网通信异常:', err.message));
八、常见原因与排查速查矩阵
下表与速查图总结了局域网通信排查的核心映射关系,便于在日常开发中迅速对号入座:
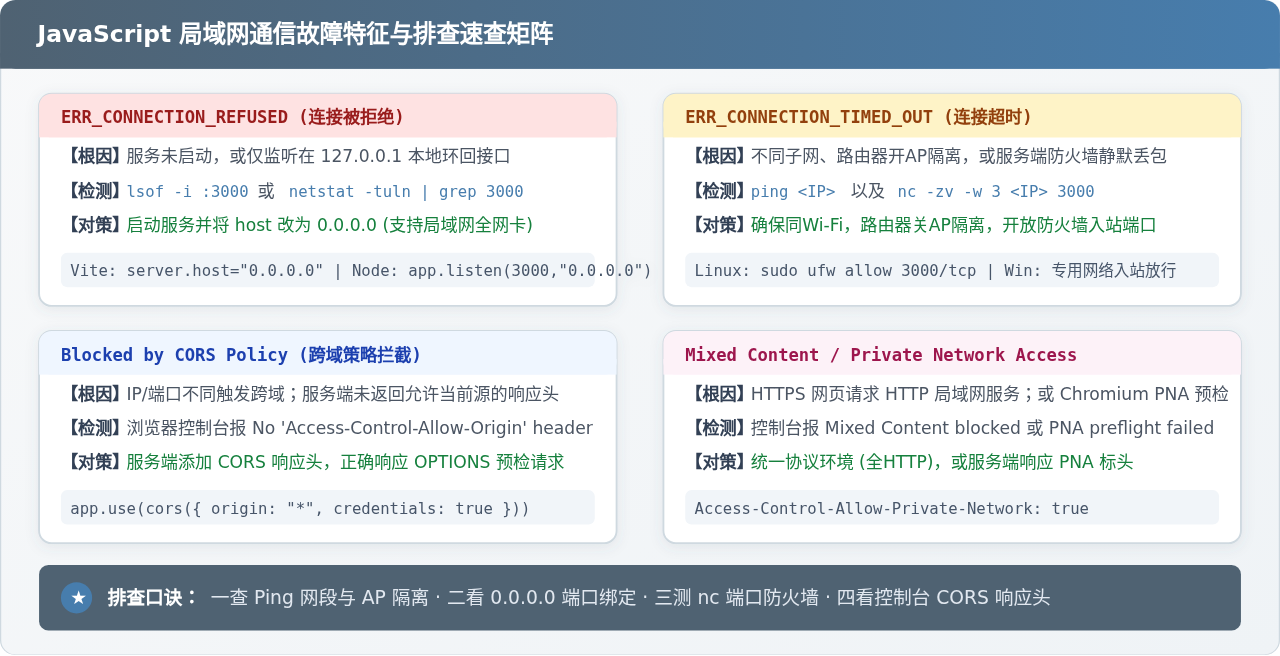
| 故障现象 / 控制台报错 | 根本原因 | 诊断指令 / 工具 | 修复方案 |
|---|---|---|---|
ERR_CONNECTION_REFUSED |
服务未启动或仅监听 127.0.0.1 |
lsof -i :端口 |
修改为 0.0.0.0 监听并启动服务 |
ERR_CONNECTION_TIMED_OUT |
子网不通、AP 隔离、防火墙静默丢包 | ping <IP>、nc -zv <IP> 端口 |
关 AP 隔离、连同 Wi-Fi、防火墙添加入站规则 |
Blocked by CORS policy |
同源策略限制,缺少允许源响应头 | 检查 Network 响应头及 OPTIONS 状态 | 服务端挂载 cors() 中间件返回对应头 |
Mixed Content |
HTTPS 页面请求明文 HTTP 局域网服务 | 浏览器 Console 面板警告 | 全链路采用 HTTP 或使用自签名 SSL 证书 |
排查闭环小结:局域网通信故障排查的关键在于分离关注点。首先用
ping 确定物理与链路连通性,次用 lsof 确定服务端监听绑定地址是否为 0.0.0.0,再用 nc 确定系统防火墙是否放行端口,最后通过浏览器 DevTools 处理跨域与安全协议上下文。按照该顺序推进,任何局域网通信故障都能在数分钟内精准定位并解决。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章