
介绍如何使用JavaScript与CSS结合实现网页局部禁止复制。通过全局拦截copy事件与user-select样式控制,为指定元素设置白名单放行,实现特定区域允许复制而其他区域禁止的效果。

当前位置:首页 > JavaScript DOM 与事件 > 正文
JS实现局部禁止复制:特定区域允许复制而其他区域禁止
作者:像素猫
时间:2026-11-18
浏览:123
文章目录
在技术博客、文档系统与知识库等业务场景中,常规正文往往需要防止随意批量复制,而文章中的代码示例、引用摘要或指定数据块又必须允许用户正常复制代码。实现这一目标的核心方案是“CSS 样式隔离 + JS 文档级事件冒泡拦截”的双层机制:通过 CSS
user-select: none 阻断全页默认视觉划选,结合在 document 上全局监听 copy 事件,利用 Element.closest() 与选区 Range 对象的公共祖先节点校验来源。当且仅当选区完全位于白名单容器(如 .allow-copy)内时放行,其余区域则调用 e.preventDefault() 拦截复制。
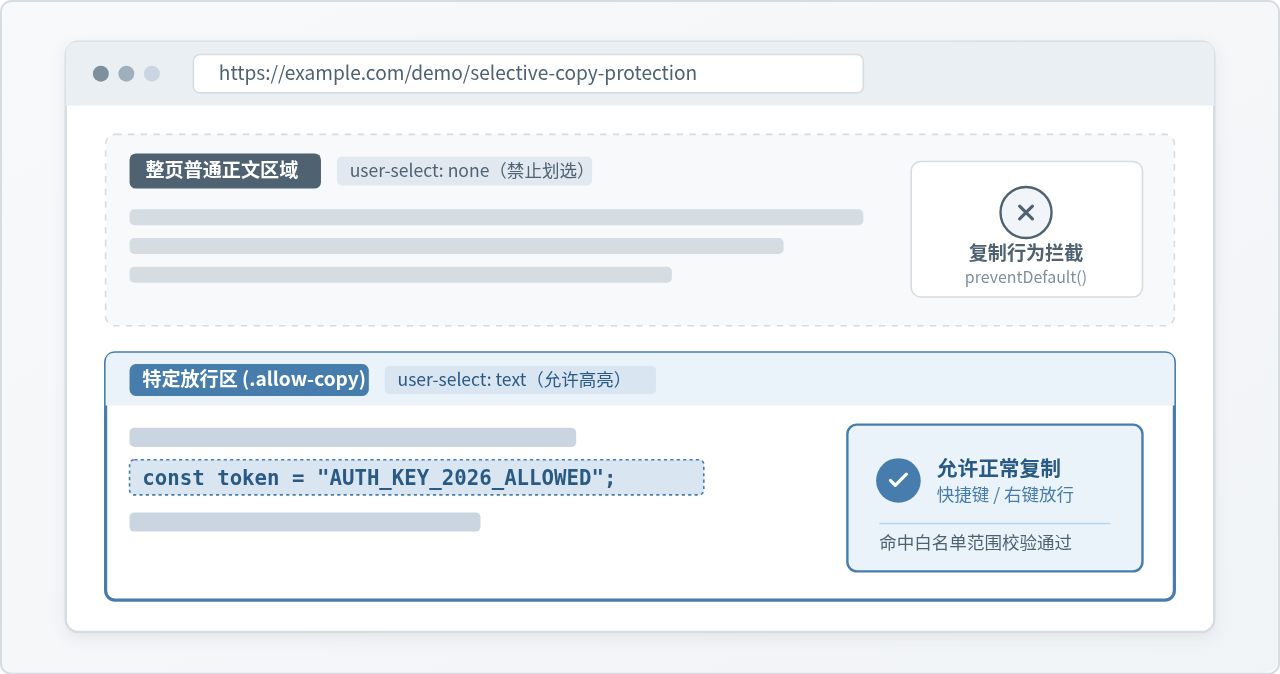
一、双层防护机制与工作原理
实现局部禁止复制时,很多开发者容易走入两种单维度的误区:一种是单纯依赖 CSS,另一种是单纯依赖 JavaScript 事件拦截。要构建稳定且符合直觉的局部控制体验,必须理解两者的协作分工。
1. 单一方案的局限性
-
单纯使用 CSS(
user-select: none):虽然能够阻止鼠标光标划选文本并呈现高亮选区,但在部分浏览器中,用户直接使用全选快捷键(如Ctrl + A)或辅助无障碍工具时,未受保护的文字仍可能进入系统缓冲区,无法在底层真正拦截剪贴板写入。 -
单纯使用 JS(监听
copy并拦截):由于未做样式约束,用户在浏览页面时依然可以自由拖拽鼠标高亮整段文本。当按下复制键或点击右键复制后,剪贴板却没有任何内容。这种“视觉允许但结果静默失效”的表现容易造成交互错觉,甚至被读者误认为是浏览器卡顿或系统故障。
2. 协同拦截模型
标准方案将防护拆解为视图层与事件层两个阶段:
- 视图层(CSS 约束):全页根节点默认应用
user-select: none,消除禁用区域的划词能力;对于带有特定类名(例如.allow-copy)的白名单容器,重置为user-select: text,恢复文本划选与正常光标样式。 - 事件层(JavaScript 拦截):在
document上挂载单一委托监听器捕获copy事件。当复制行为触发时,运行时提取当前事件目标及活跃选区,判断其是否严格收敛于白名单区域内。命中白名单则放行底层剪贴板写入,未命中则立即执行e.preventDefault()。
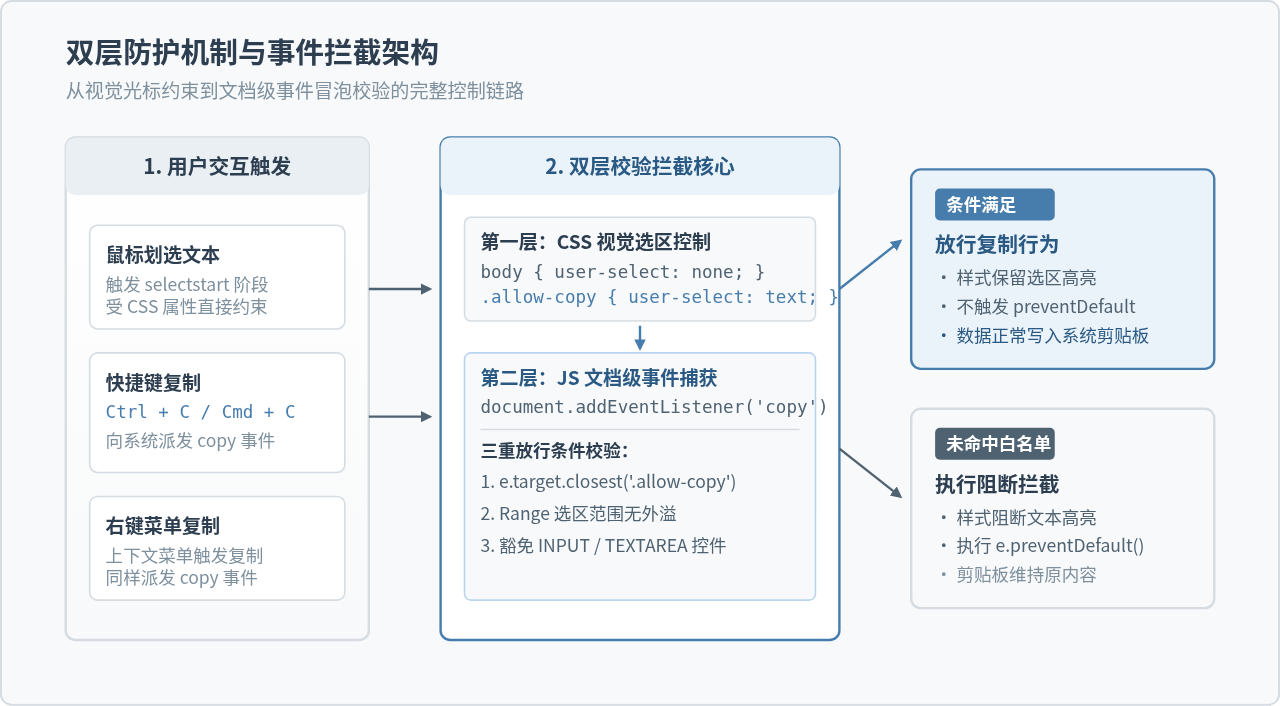
二、核心实现步骤与代码构建
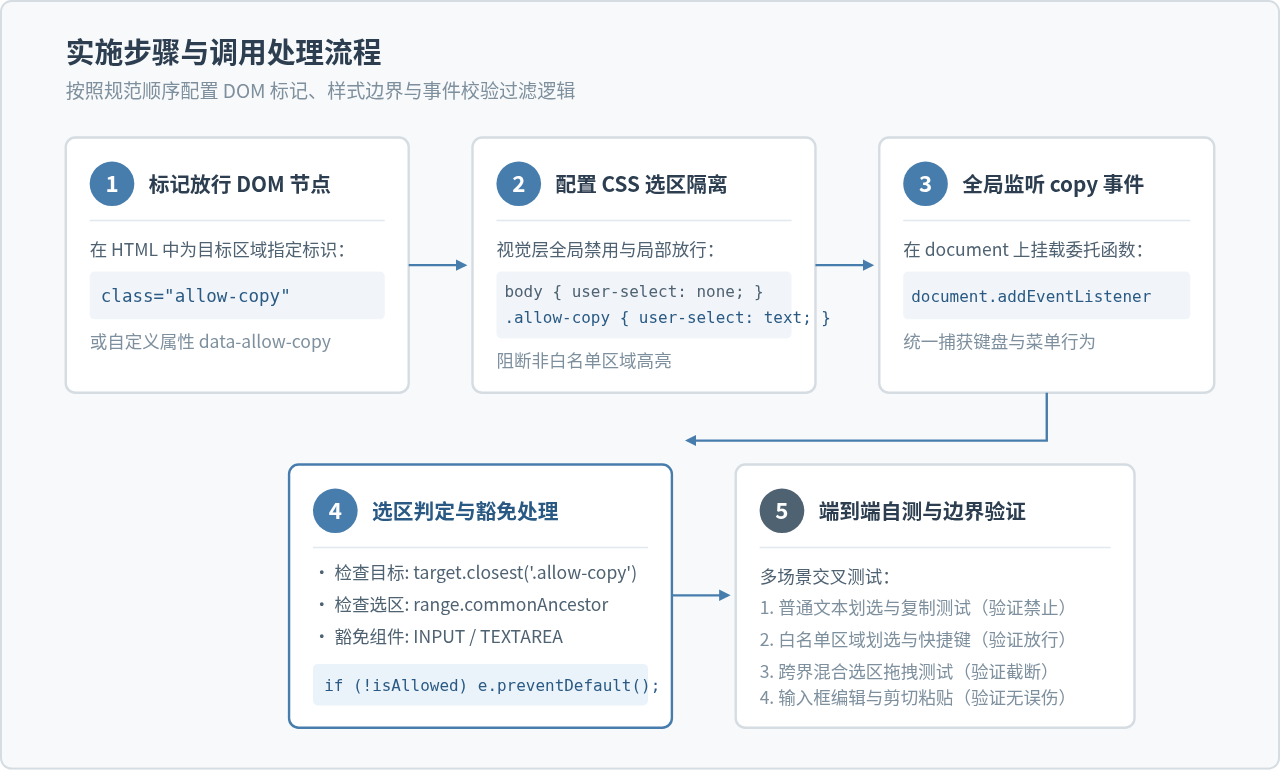
将上述机制落地为生产代码,可以分为 DOM 约定、样式隔离、事件委托与边界豁免四个标准步骤。
步骤 1:约定白名单 DOM 标记
在 HTML 结构中,为所有允许用户自由复制的容器添加明确的标识类名,例如 class="allow-copy",或者使用数据属性 data-allow-copy="true"。
<!-- 普通受保护区域:整页默认禁止复制 -->
<article>
  <p>这是受版权保护的深度分析正文,默认无法通过鼠标划选或快捷键复制。</p>

  <!-- 白名单放行区域:特定代码块允许复制 -->
  <div class="allow-copy code-block">
    <pre><code>npm install @my-org/core-toolkit</code></pre>
  </div>

  <p>后续分析内容同样处于受保护状态。</p>
</article>
步骤 2:配置基础 CSS 选区隔离规则
在样式表中定义选区行为。为兼容不同浏览器的前缀实现,需要一并书写对应厂商前缀,同时显式保留输入框与文本域的可选中状态,防止表单操作受阻。
/* 1. 全局默认禁用文本选中 */
body {
  -webkit-user-select: none; /* Safari / Chrome 旧版本 */
  -moz-user-select: none;    /* Firefox */
  -ms-user-select: none;     /* IE 10+ */
  user-select: none;         /* 标准语法 */
}

/* 2. 针对声明了白名单的容器及其内部子元素恢复正常文本选中 */
.allow-copy,
.allow-copy * {
  -webkit-user-select: text;
  -moz-user-select: text;
  -ms-user-select: text;
  user-select: text;
}

/* 3. 确保原生表单输入控件具备正常的输入与划选交互 */
input,
textarea {
  -webkit-user-select: auto;
  user-select: auto;
}
样式注意事项:
.allow-copy * 通配符规则十分关键。如果白名单容器内部包含深层嵌套的 <span>、<code> 或 <em> 标签,显式为所有后代指定 user-select: text 能够防止子节点意外继承上层 body 的禁选属性。
步骤 3:编写文档级 copy 事件拦截器
利用事件冒泡机制,在 document 对象上统一监听 copy 事件,而无需为每一个白名单节点单独绑定事件监听器。
document.addEventListener('copy', function (event) {
  const target = event.target;

  // 1. 检查触发事件的目标节点或其父祖节点是否属于白名单容器
  const isInsideAllowedContainer = Boolean(target.closest && target.closest('.allow-copy'));

  // 2. 检查是否为表单输入控件(输入框、文本域)或可编辑富文本区域
  const isInputControl = target.tagName === 'INPUT' ||
                         target.tagName === 'TEXTAREA' ||
                         target.isContentEditable;

  // 3. 若不在白名单内且不是输入控件,则强行阻止复制
  if (!isInsideAllowedContainer && !isInputControl) {
    event.preventDefault();
  }
});
三、复杂选区与关键边界情况处理
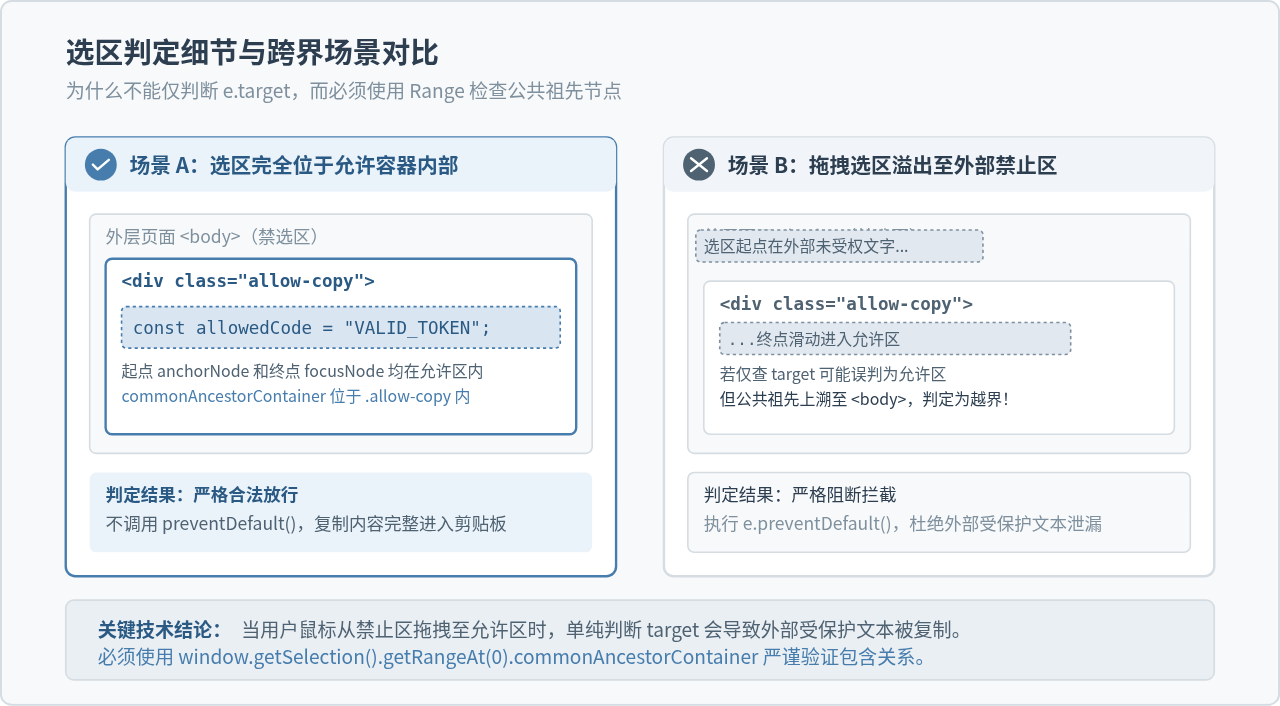
单纯依靠 event.target.closest('.allow-copy') 在绝大多数点击复制或局部高亮场景下表现良好,但在用户使用鼠标拖拽进行复合划选时,容易触发边界漏洞。
1. 跨边界选区(Cross-boundary Selection)漏洞与修复
问题重现:当用户在页面外部受保护的普通段落中按下鼠标左键开始拖动,并一直拖拽滑入 .allow-copy 区域后松开并按下 Ctrl + C。此时浏览器派发的 copy 事件中,event.target 往往会被判定为松开鼠标时的落点元素(即白名单容器内部节点)。如果仅通过 e.target.closest('.allow-copy') 判断,就会错误放行,导致外部原本受保护的段落文字被一并打包复制出去。
严谨解法:调用 window.getSelection() 提取活跃选区的 Range 对象,并检验该选区的公共祖先容器(range.commonAncestorContainer)。只有当整个选区的公共祖先节点完全收敛在 .allow-copy 元素内部时,才确认整个选区没有越界。
function isSelectionFullyContainedInAllowed(allowedSelector) {
  const selection = window.getSelection();
  if (!selection || selection.rangeCount === 0 || selection.isCollapsed) {
    return false;
  }

  const range = selection.getRangeAt(0);
  let ancestor = range.commonAncestorContainer;

  // 若公共祖先为文本节点(NODE_TYPE 3),向上取其父元素节点
  if (ancestor.nodeType === Node.TEXT_NODE) {
    ancestor = ancestor.parentElement;
  }

  // 验证公共祖先节点本身或其上层结构是否匹配白名单选择器
  return Boolean(ancestor && ancestor.closest(allowedSelector));
}
2. 原生输入控件的完整交互保护
在带有搜索框、评论框或表单录入的页面中,用户在 <input> 或 <textarea> 中键入文字并进行选中、剪切、复制是标准原生交互。如果防复制逻辑粗暴拦截未声明 .allow-copy 的输入框,将直接破坏表单可用性。
因此,在判定流程中必须将 target.tagName === 'INPUT'、target.tagName === 'TEXTAREA' 以及带有 isContentEditable 属性的富文本编辑器明确加入免检放行规则。
四、完整工程实现与自测验证
将上述各个模块组装成一段开箱即用的完整脚本。该实现封装为自执行函数,避免污染全局命名空间,并对样式与行为做了全量收敛。
(function initSelectiveCopyProtection() {
  const ALLOW_SELECTOR = '.allow-copy';

  // 1. 动态注入必要的 CSS 规则(亦可直接写入外部样式表)
  const styleEl = document.createElement('style');
  styleEl.textContent = `
    body {
      -webkit-user-select: none;
      -moz-user-select: none;
      -ms-user-select: none;
      user-select: none;
    }
    ${ALLOW_SELECTOR},
    ${ALLOW_SELECTOR} * {
      -webkit-user-select: text;
      -moz-user-select: text;
      -ms-user-select: text;
      user-select: text;
    }
    input, textarea, [contenteditable="true"] {
      -webkit-user-select: auto;
      user-select: auto;
    }
  `;
  document.head.appendChild(styleEl);

  // 2. 严谨校验当前激活选区是否完全合规
  function checkRangeIntegrity(allowedSelector) {
    const sel = window.getSelection();
    if (!sel || sel.rangeCount === 0 || sel.isCollapsed) {
      return false;
    }
    const range = sel.getRangeAt(0);
    let ancestor = range.commonAncestorContainer;
    if (ancestor.nodeType === Node.TEXT_NODE) {
      ancestor = ancestor.parentElement;
    }
    return Boolean(ancestor && ancestor.closest(allowedSelector));
  }

  // 3. 文档级事件统一拦截
  document.addEventListener('copy', function handleDocumentCopy(event) {
    const target = event.target;

    // A. 豁免原生可编辑表单控件
    const isEditable = target.tagName === 'INPUT' ||
                       target.tagName === 'TEXTAREA' ||
                       target.isContentEditable;
    if (isEditable) {
      return; // 允许正常复制
    }

    // B. 双重验证:目标节点属于白名单,且活动选区完全位于白名单内
    const isTargetAllowed = Boolean(target.closest && target.closest(ALLOW_SELECTOR));
    const isRangeAllowed = checkRangeIntegrity(ALLOW_SELECTOR);

    if (isTargetAllowed && isRangeAllowed) {
      return; // 放行白名单内部复制
    }

    // C. 命中未授权区域,阻断复制行为
    event.preventDefault();
  });
})();
测试与验证清单
将上述代码集成到网页后,建议按照以下测试用例逐项验证:
| 测试场景 | 测试操作 | 预期视觉与剪贴板表现 | 是否符合设计 |
|---|---|---|---|
| 普通正文区划选 | 鼠标长按拖拽普通段落文字 | 文本无法呈现蓝色高亮选区,光标保持默认箭头状态 | 符合 |
| 普通正文区快捷键 | 鼠标点击正文后按 Ctrl+C / Cmd+C | 剪贴板维持原有内容,不写入任何新文本 | 符合 |
| 白名单区局部复制 | 鼠标划选代码块后按快捷键或右键复制 | 代码文本正常高亮,剪贴板成功写入选中的代码文本 | 符合 |
| 跨边界混合拖拽 | 从普通正文拖拽选区至代码块内部后复制 | Range 判定祖先节点溢出,复制行为被阻断,杜绝正文泄漏 | 符合 |
| 搜索框与表单输入 | 在页面输入框内键入文本并复制剪切 | 输入框文字可正常双击全选、复制、粘贴,交互不受影响 | 符合 |
五、方案边界与工程建议
在实际项目中运用防复制功能时,需要对技术的边界有客观清醒的认识,并兼顾内容传播与用户体验的平衡。
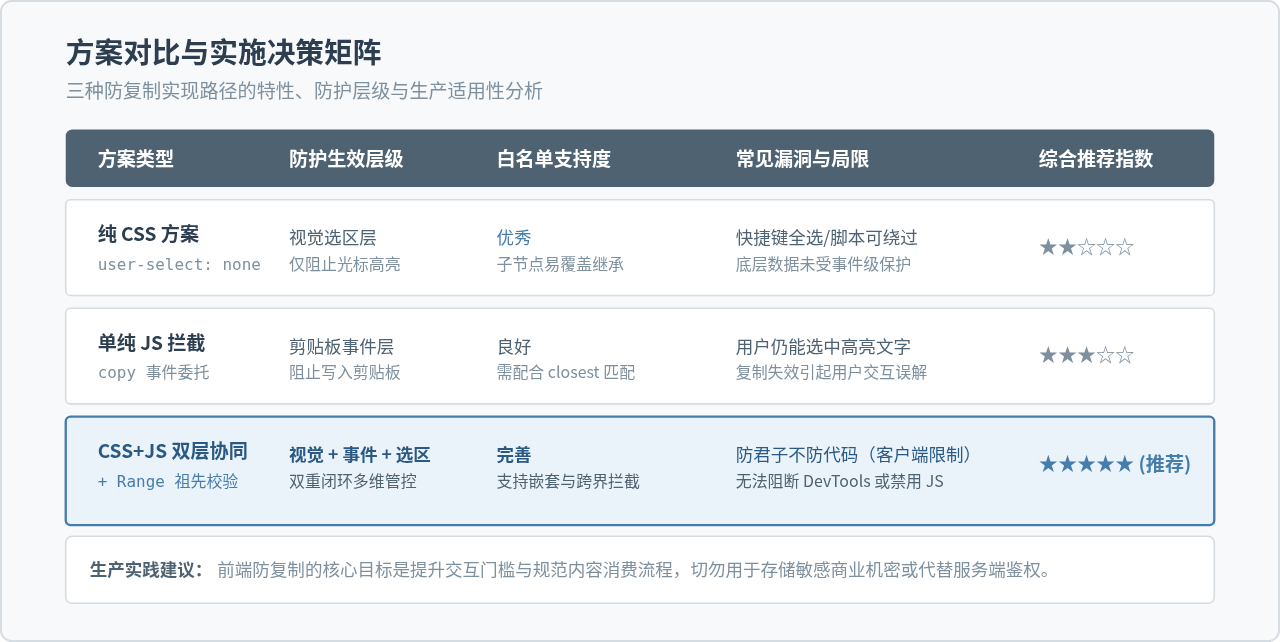
前端防护的客观局限性:所有基于 CSS 与 JavaScript 的防复制机制均运行在用户的浏览器客户端。技术人员通过浏览器开发者工具(F12 / DevTools)审查 DOM、在浏览器设置中临时禁用 JavaScript、或者使用爬虫脚本直接抓取 HTML 响应体,都能直接读取并获取页面正文。前端防复制的技术定位是“提高普通访问者的随意复制门槛,规范常规阅读场景”,切不可作为核心数字资产的绝对安全屏障。
提升交互友好度的实用建议
- 轻量反馈替代静默拦截:在执行
event.preventDefault()拦截普通文本复制时,可以通过页面浮层弹出轻量 Toast 提示(例如“正文受版权保护,代码及引用内容可自由复制”),明确告知用户受限原因,避免用户因操作无反应而重复尝试。 - 为代码块提供一键复制按钮:对于带有
.allow-copy的区域(如代码块、命令行提示符),除了开放鼠标手动划选外,配套提供“一键复制代码”按钮。利用navigator.clipboard.writeText()直接将预定代码写入剪贴板,能够显著改善开发者的使用效率。 - 避免全页粗暴禁用右键:监听
contextmenu并粗暴拦截整个右键菜单会破坏浏览器的“在新标签页打开链接”、“检查元素”和“翻译页面”等基础导航功能,引起用户反感。通常只需在copy事件上精准过滤,即可达成控制复制的目标,无需连带封锁上下文菜单。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章