
深入剖析JavaScript中null、undefined以及空字符串、0、NaN等假值的类型转换规则、底层推导机制与比较运算陷阱,提供生产环境防御性编程的避坑解决方案。

当前位置:首页 > JavaScript 基础 > 正文
JS中null、undefined与空值的类型转换差异及避坑指南
作者:键盘侠
时间:2026-11-17
浏览:372
文章目录
ECMAScript 核心机制与工程避坑
在 JavaScript 开发中,
null、undefined 以及空字符串 ""、数字 0 等“空值”常因为隐式类型转换而引发难以察觉的数据污染与逻辑穿透。本文开门见山梳理这几类空值的底层语义差异,逐项剖析它们在强制类型转换、比较运算与函数形参机制中的分流表现,并给出生产环境下的可落地防御规范。
一、语义本质:从运行时模型看空值边界
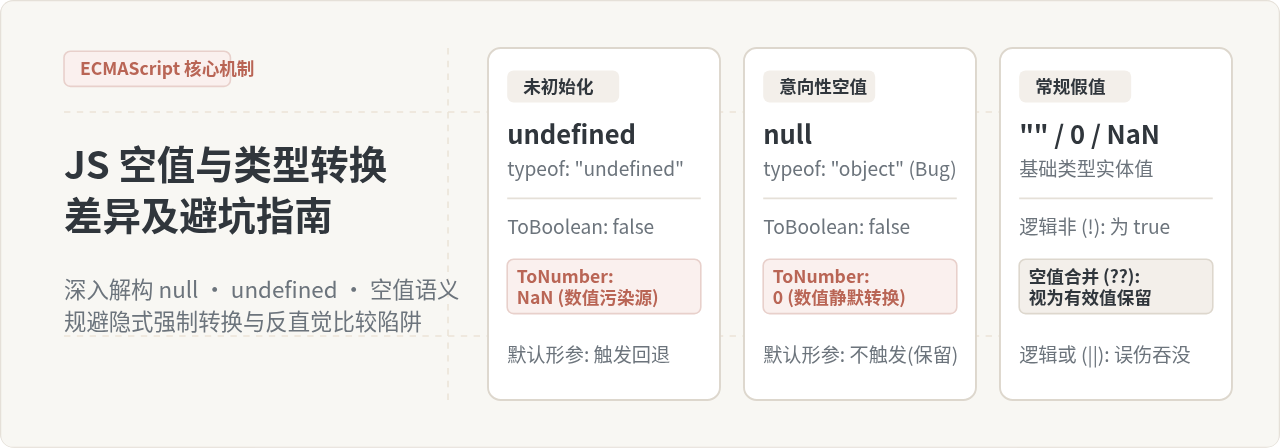
要从根源上避开类型转换的陷阱,首先必须厘清 JavaScript 运行时对不同“空”的定义。许多开发者习惯将“没有值”统称为“空”,但在引擎内部,undefined、null 以及常规假值代表着截然不同的状态:
undefined(缺少标识):表示“变量已声明但尚未赋值”,或对象属性不存在、函数未显式返回结果时的默认初始状态。它是运行时的系统级默认未定义状态。null(意向性空指针):表示“变量被明确赋值为一个空的对象占位符”。它代表人为显式声明的空对象引用。由于第一代 JavaScript 内部类型标记的设计缺陷,typeof null返回"object",这是语言规范为保持向后兼容保留的历史遗留包袱。- 常规空值与假值(
""、0、false、NaN):它们具有明确的数据类型(String、Number、Boolean),属于“业务层面有效的基准空数据”或无效运算产物,而不是“无值”(Nullish)。
区分“无值(Nullish:null / undefined)”与“有效假值(Falsy:0 / "" / false)”是现代 JavaScript 编写健壮业务逻辑的首要分水岭。
二、强制类型转换机制的核心分流
当变量参与逻辑运算、数学计算或字符串拼接时,JavaScript 引擎会调用抽象规范操作将其转为基元类型。不同空值在这些操作中的处理差异极大。
1. 转为布尔值(ToBoolean 操作)
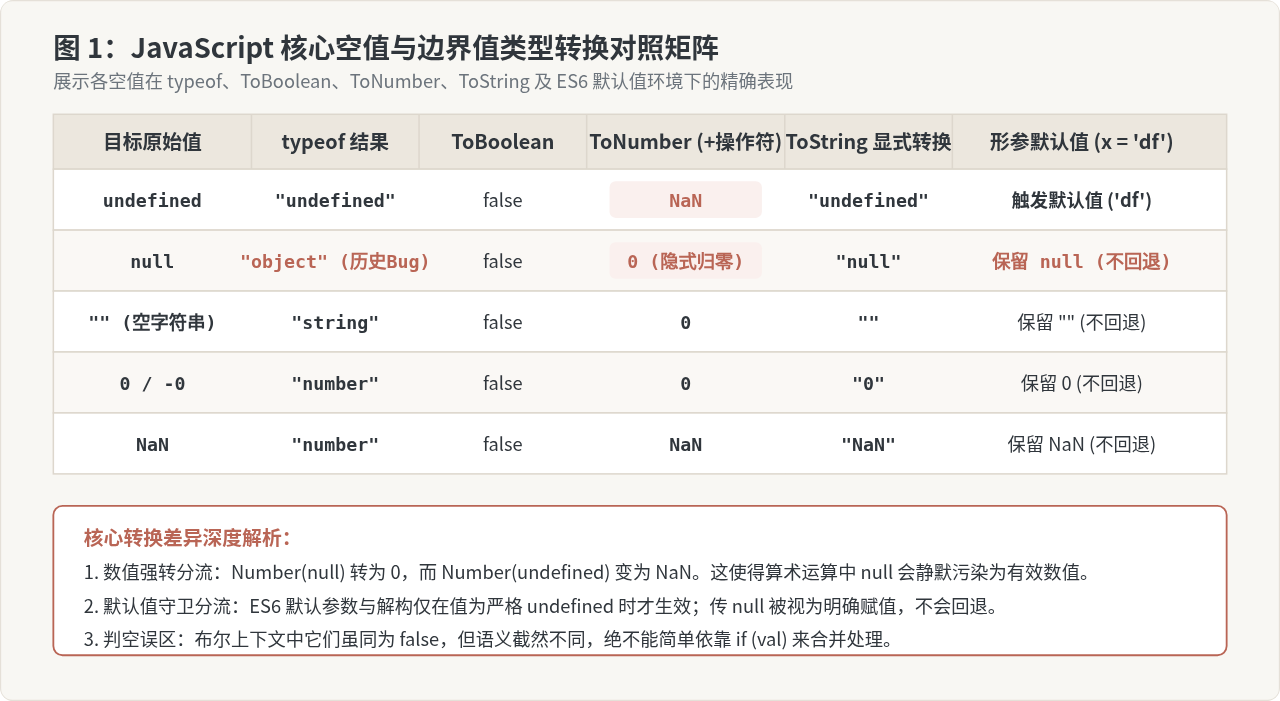
在布尔上下文中,规则最为统一:undefined、null、""、0、-0、0n、NaN 与 false 均为 假值(Falsy),其余所有值(包括空数组 []、空对象 {})均为 真值(Truthy)。
注意空容器的真值陷阱
在条件语句中,if ([]) 和 if ({}) 的求值结果恒为 true。如果仅使用 if (data) 来判断列表是否为空,会导致空数组直接通过校验。正确的做法必须显式检查长度:data?.length > 0。
2. 转为数值(ToNumber 操作)—— 隐蔽的数据污染源
当执行一元加号 +x、数学减法 x - 1 或数学函数时,引擎会触发 ToNumber 转换。正是在这一步,null 与 undefined 产生了根本性的分流:
// null 被静默转换为 0
Number(null);        // 0
+null;               // 0
null + 5;            // 5 (危险!数值计算被污染)

// undefined 被转换为 NaN
Number(undefined);   // NaN
+undefined;          // NaN
undefined + 5;     // NaN (运算结果直接报废)

// 空字符串被转换为 0
Number("");           // 0
Number("   ");        // 0 (纯空白字符串同样转为0)
业务踩坑场景:若某个商品的折扣价格字段后端返回了 null,前端如果不做检验直接执行 total = basePrice * discountRate,null 会被悄然当作 0 参与乘法,将折扣计算成了 0 元,而不是回退为“原价或无折扣”。反之如果是 undefined,结果会得到 NaN,虽然计算失败但更易被排查。
3. 转为字符串(ToString 操作)与序列化差异
使用模板字符串、加号连接字符串或调用 String() 时,null 转为 "null",undefined 转为 "undefined"。但在数据交互(JSON 序列化)时,两者存在不对称性:
const payload = {
  user: undefined,
  address: null,
  list: [undefined, null, ""]
};

JSON.stringify(payload);
// 输出结果:'{"address":null,"list":[null,null,""]}'
在对象属性中,值为 undefined 的键在序列化时会被直接省略;而在数组中,undefined 会被转换占位为 null。如果前后端接口对字段的存在性有强依赖,这种隐式丢弃会导致接口契约被破坏。
三、比较运算符中的经典反直觉陷阱
许多初中级开发者在排查逻辑 Bug 时,最困惑的莫过于关系比较操作符(>、<、>=)与宽松相等比较(==)表现出的不一致。
1. 宽松相等(==)的特权规则
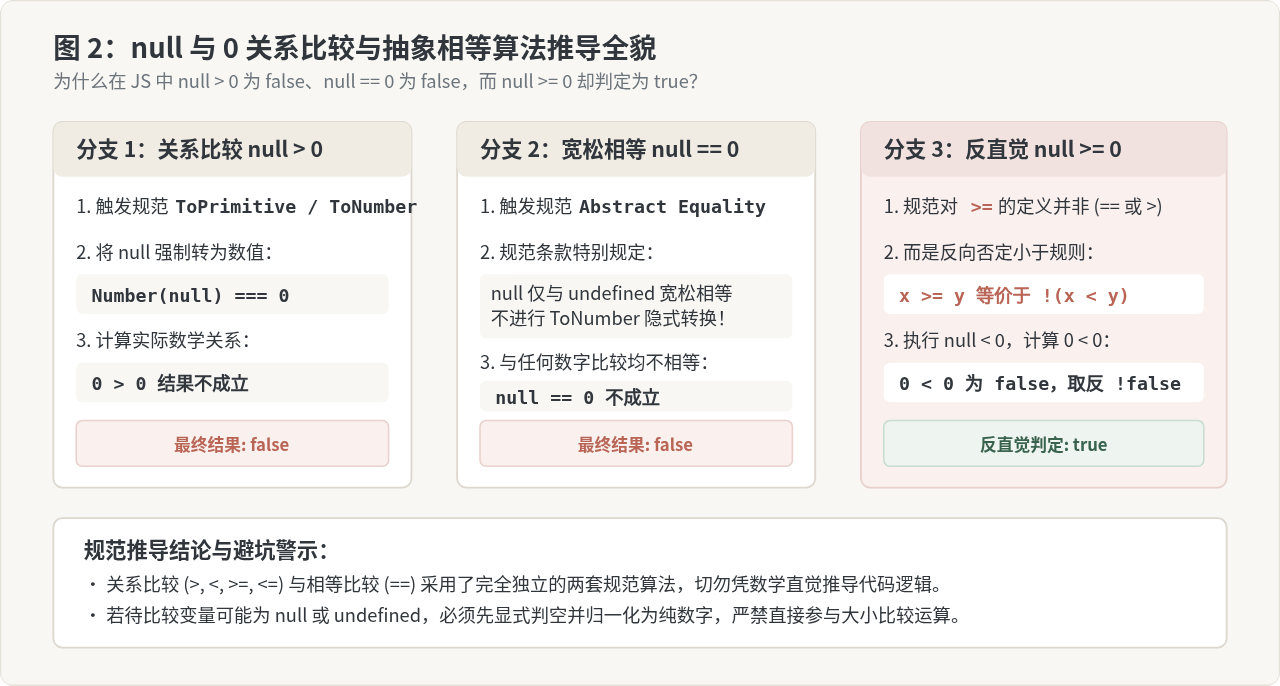
在 ECMAScript 规范中,抽象相等比较算法(Abstract Equality Comparison)对 null 和 undefined 制定了专属规则:
null == undefined恒为true。null和undefined不会被转换为其他任何类型去和数字、字符串或布尔值进行宽松匹配。
因此,以下表达式的结果均符合规范定义但常颠覆直觉:
null == 0;           // false (不执行数值转换,不能相等)
null == false;       // false (同上)
null == "";          // false (同上)
undefined == 0;      // false
undefined == false;  // false
2. 为何 null >= 0 为 true?
当我们编写 null >= 0 时,直觉上认为它是 null > 0 || null == 0 的组合。然而在 JavaScript 引擎中,>= 的底层运算逻辑是反向否定小于关系,即:
x >= y 在规范中被定义为求值 !(x < y)
执行推导步骤如下:
- 计算
null < 0:关系比较会触发ToNumber(null),将其转为0;随后执行数学比较0 < 0,结果为false。 - 执行取反运算:根据定义,
!(null < 0)即!false,计算结果为true。
于是出现了著名的 JavaScript “怪圈”:null > 0 为 false,null == 0 为 false,而 null >= 0 却为 true。
防坑结论
永远不要对可能为 null 或 undefined 的变量直接使用大小比较。必须先通过类型守卫断言其为有效数值,否则条件判断逻辑极易失控。
四、函数默认值、解构与短路操作符选型
在日常开发中,为缺失数据提供默认值是最常见的操作。但选错操作符会导致完全不同的执行路径。
1. ES6 默认参数与解构赋初值
ES6 规范明确规定:仅当入参或属性的值严格为 undefined 时,默认值才会生效。
function renderPage(limit = 10, filter = "all") {
  console.log(limit, filter);
}

renderPage(undefined, undefined);  // 输出:10, "all" (成功回退默认值)
renderPage(null, null);            // 输出:null, null (默认值被绕过!)
renderPage(0, "");                 // 输出:0, "" (保留传入的假值)
若前端向接口传递参数,后端将缺失字段序列化为了 null,那么通过解构设置的默认值 const { size = 20 } = response; 将完全不起作用,size 依然会是 null。
2. 逻辑或(||)与空值合并(??)的场景选型
在没有 ?? 之前,开发者常用 const timeout = config.timeout || 3000;。但逻辑或 || 会将所有 Falsy 假值一网打尽:
| 输入值 (input) | input || 100 结果 |
input ?? 100 结果 |
业务评价 |
|---|---|---|---|
undefined |
100 |
100 |
均能正确兜底 |
null |
100 |
100 |
均能正确兜底 |
0(数字零) |
100 (误伤改写) |
0 (安全保留) |
超时时间设为0毫秒或计数为0时,|| 会发生严重逻辑错误 |
""(空字符串) |
100 (误伤改写) |
"" (安全保留) |
空标题、空备注被强行替换为默认文本 |
false(布尔假) |
100 (误伤改写) |
false (安全保留) |
布尔开关 enableLog = false 被破坏 |
选型准则
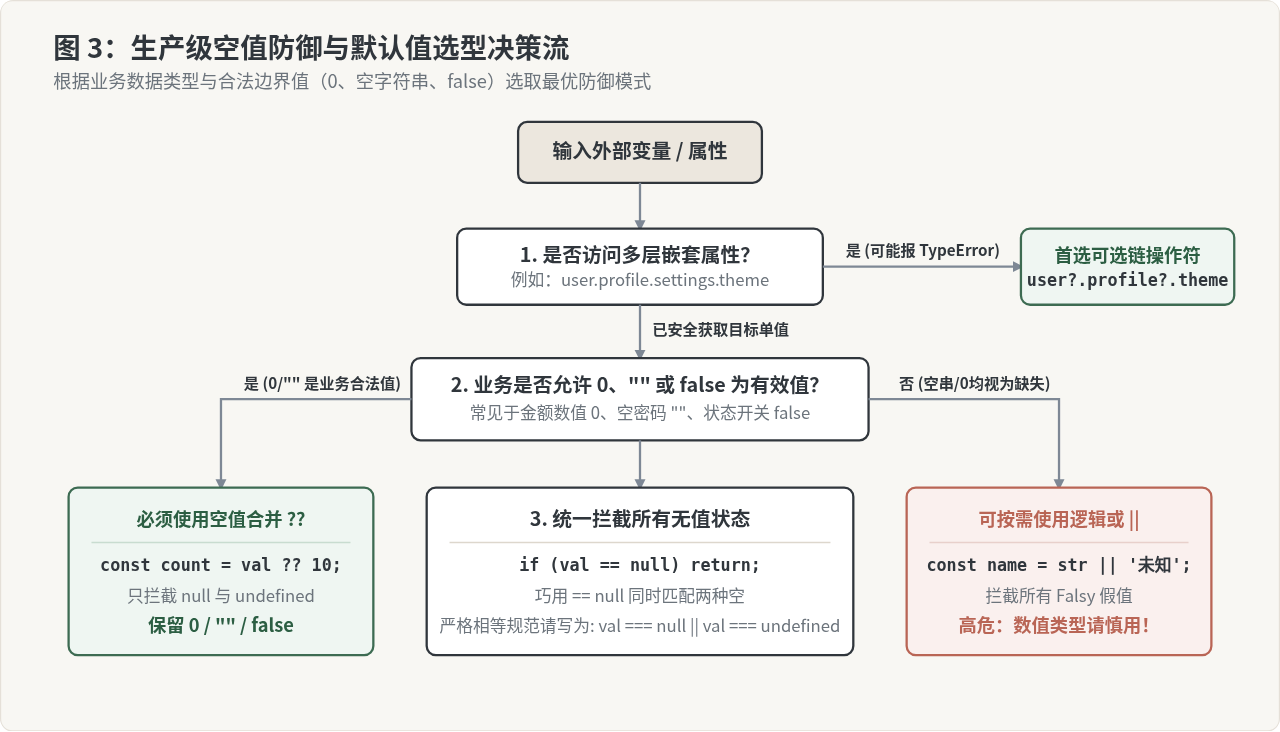
凡是涉及数字、计数、金额、布尔状态开关、可能合法的空文本的变量赋默认值,一律强制使用空值合并操作符 ??;仅在明确要求“空串或0也必须视作无数据”的展示型文案场景下,方可谨慎使用 ||。
五、生产级代码防坑工程化指南
为了杜绝类型转换导致的运行时异常,团队在代码编写与评审中应遵循以下四项核心规范。
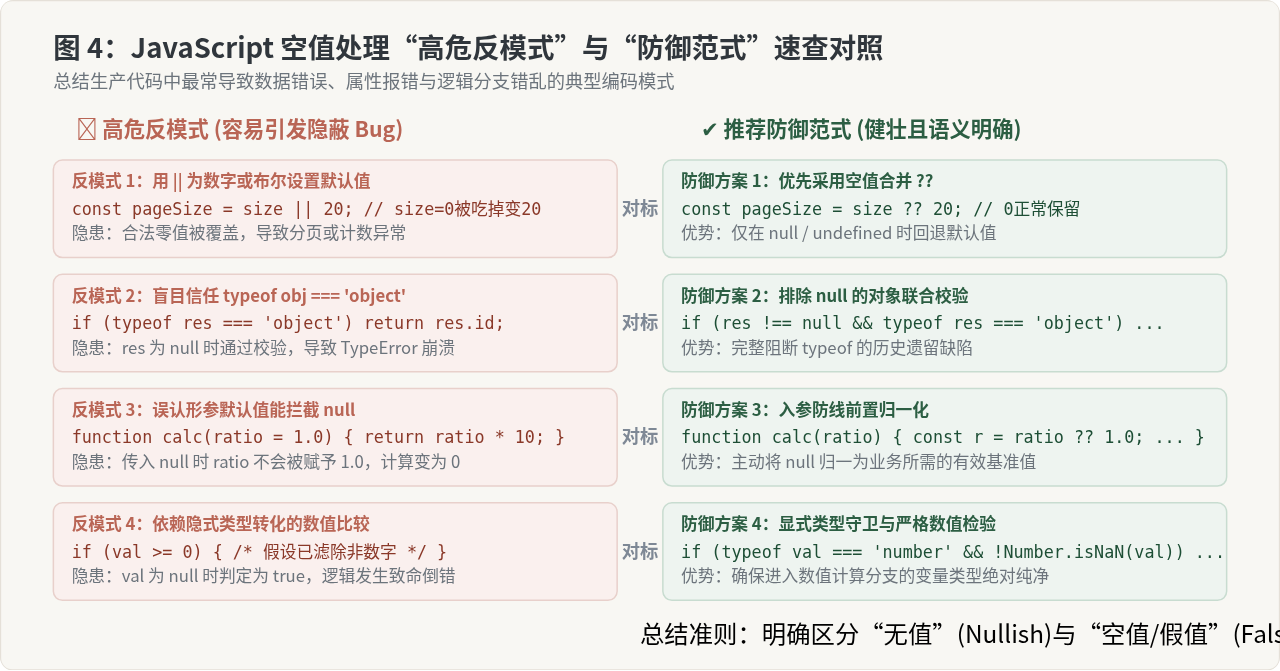
规范一:统一空值判定与类型守卫
在绝大多数业务场景下,我们希望一次性排除“未传值”与“显式置空”。此时唯一推荐使用宽松相等的情况是 val == null:
// 推荐:一行代码同时捕获 undefined 和 null
if (value == null) {
  // 此处 value 必然是 null 或 undefined
  return;
}

// 其余所有比较均严格使用全等 ===
if (value === 0 || value === "") {
  // 精确捕获具体类型的基准零值
}
规范二:防御 typeof null 的对象校验陷阱
严禁直接使用 typeof obj === 'object' 来断言变量是否可读取属性,因为当 obj 为 null 时该表达式依然返回 true,随后访问 obj.id 会直接抛出著名的 TypeError: Cannot read properties of null。
// 安全且严谨的纯对象校验工具函数
function isPlainObject(val) {
  return val !== null && typeof val === 'object' && !Array.isArray(val);
}
规范三:组合利用可选链(?.)与空值合并赋值(??=)
在处理复杂接口响应或嵌套配置对象时,采用可选链与空值合并操作符能够构建无死角的防护链条:
// 1. 安全深度读取
const currentTheme = user?.settings?.appearance?.theme ?? "light";

// 2. 安全方法调用
onSuccessCallback?.(result);

// 3. 惰性空值默认赋值 (ES2021)
config.timeout ??= 5000; // 仅在 config.timeout 为 null/undefined 时赋值
规范四:接口数据边界(API Boundary)主动归一化
前端程序中最容易引发灾难的是不可控的第三方接口或老旧后端服务返回的不规范数据。建议在数据接入层(如 Axios 拦截器或 React Query 转换器)完成统一的空值归一化处理:
function normalizeUserResponse(apiData) {
  return {
    id: apiData.id,
    name: apiData.name ?? "匿名用户",
    age: (apiData.age !== null && !Number.isNaN(+apiData.age)) ? +apiData.age : null,
    permissions: Array.isArray(apiData.permissions) ? apiData.permissions : []
  };
}
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章