

系统排查JavaScript复制文字失败的两类常见原因:非HTTPS安全上下文导致的navigator.clipboard不可用,以及异步等待或焦点丢失引起的用户手势触发失效,并提供可直接落地的代码修复与验证方法。
JS复制文字失败?排查HTTPS限制与用户手势触发问题
作者:流萤
时间:2026-11-17
浏览:165
文章目录
前端调用 navigator.clipboard.writeText() 复制文字时,常见失败原因集中在两处:当前页面不满足 HTTPS 等安全上下文条件导致接口未暴露,或复制调用脱离了用户点击的同步手势窗口、页面失去焦点而被浏览器拦截。下面按排查顺序逐项定位并给出可直接使用的修复方案。
先看报错表现:用四步定位具体卡点
同样是“点击复制没反应”,不同浏览器环境下抛出的异常并不相同。如果直接把 navigator.clipboard.writeText() 放进事件回调却不捕获异常,Promise 被拒绝后页面往往没有任何提示,排查起来很容易走弯路。
建议先在点击事件的回调里加入环境信息打印与错误捕获,通过错误名称(err.name)直接判断问题落在“环境协议”还是“手势与焦点”。
const copyBtn = document.getElementById('copyBtn');

copyBtn.addEventListener('click', async () => {
  console.log('isSecureContext:', window.isSecureContext);
  console.log('clipboard type:', typeof navigator.clipboard);
  console.log('userActivation:', navigator.userActivation?.isActive);

  if (!navigator.clipboard) {
    console.error('Clipboard API 不可用,请检查是否处于 HTTPS 或 localhost 环境');
    return;
  }

  try {
    await navigator.clipboard.writeText('需要复制的文本');
    console.log('复制成功');
  } catch (err) {
    console.error('复制失败:', err.name, err.message);
  }
});// 示例输出 1:局域网 HTTP 访问(如 http://192.168.1.20:3000)
isSecureContext: false
clipboard type: undefined
Clipboard API 不可用,请检查是否处于 HTTPS 或 localhost 环境
// 示例输出 2:在控制台直接调用,或页面处于非激活状态
复制失败: NotAllowedError Failed to execute 'writeText' on 'Clipboard': Document is not focused.
// 示例输出 3:在 await fetch() 等长时间异步操作之后才调用 writeText()
复制失败: NotAllowedError Failed to execute 'writeText' on 'Clipboard': Write permission denied.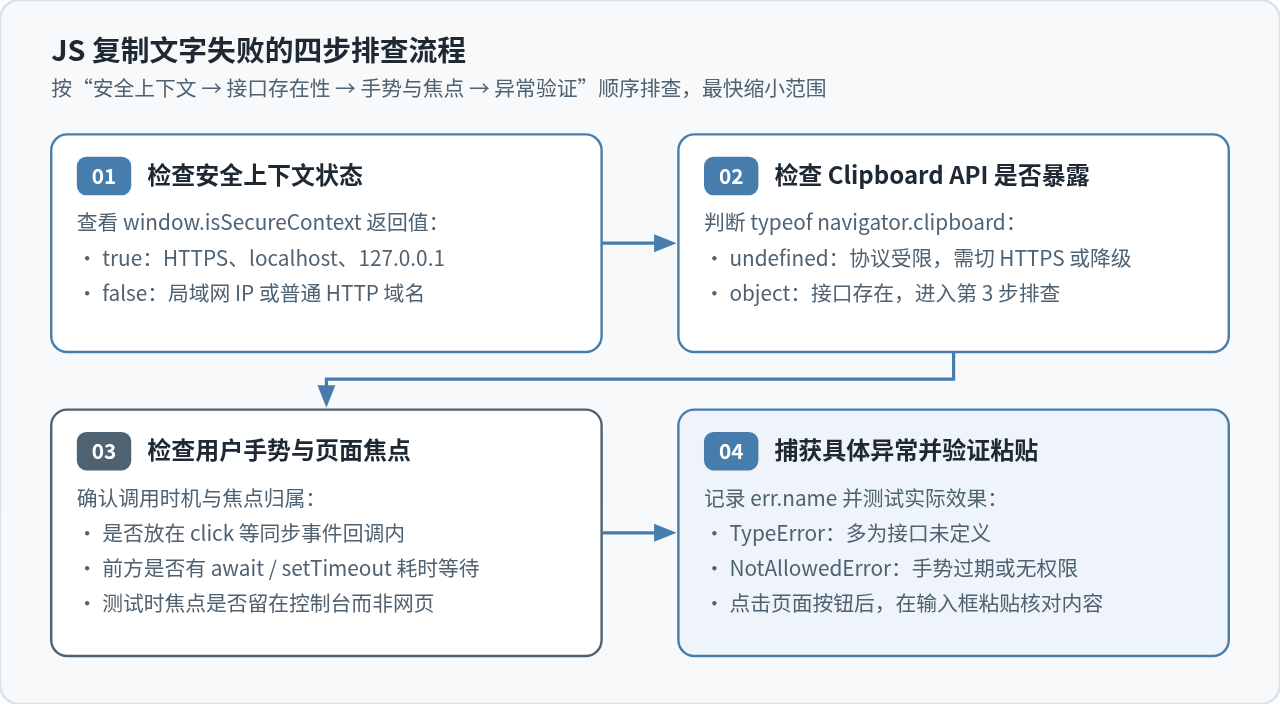
排查 HTTPS 与安全上下文限制
如果诊断日志显示 window.isSecureContext 为 false,或者 navigator.clipboard 为 undefined,说明问题出在传输安全限制,与代码写法本身关系不大。
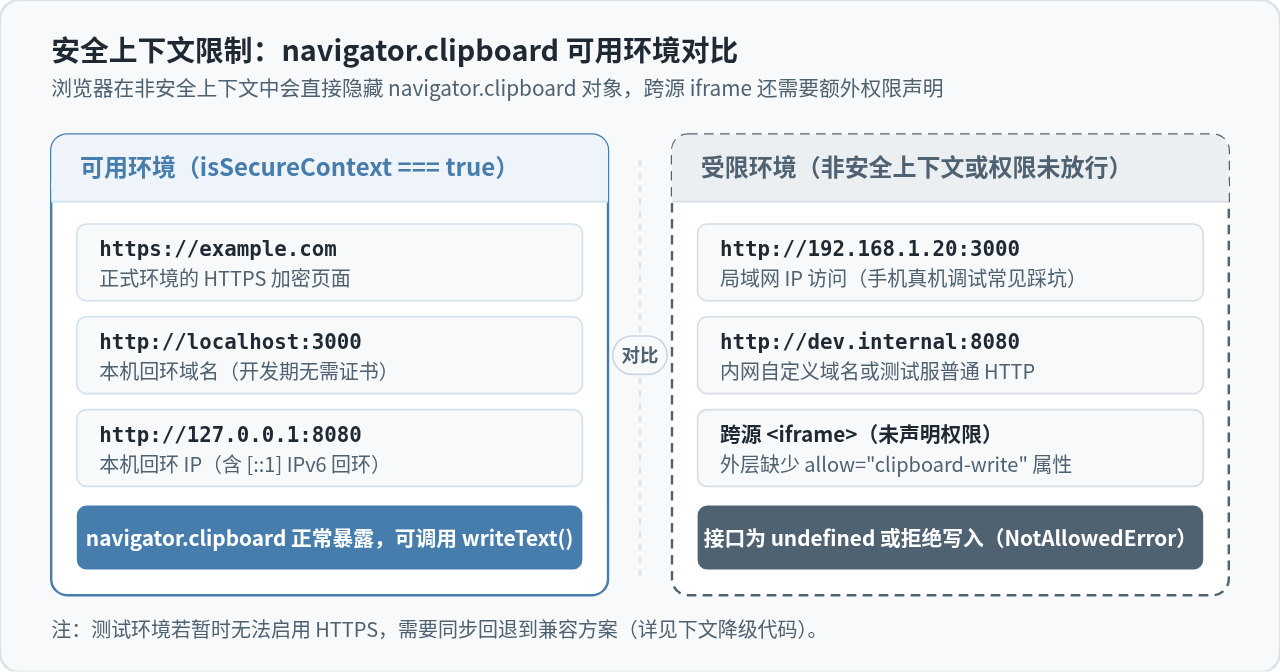
现代浏览器将剪贴板视作敏感隐私区域,因此规定 navigator.clipboard 只在安全上下文(Secure Context)中提供。在非安全上下文里,浏览器不会只是拒绝写入,而是直接隐藏整个 navigator.clipboard 对象,调用 .writeText() 会立即抛出 TypeError。
哪些地址算安全上下文,哪些会被拦截
开发过程中最常见的困惑是:“为什么我在本地 localhost 调试好好的,换成局域网 IP 给手机或测试机访问就失效了?”原因就在浏览器对本地回环地址和普通 HTTP 地址的区分:
- 满足安全上下文的地址:所有
https://站点,以及本地开发常用的http://localhost、http://127.0.0.1、http://[::1](含任意端口)。 - 不满足安全上下文的地址:使用局域网 IP 的 HTTP 地址(如
http://192.168.1.20:3000)、内网自定义测试域名(如http://dev.internal:8080),以及线上未启用 HTTPS 的http://站点。 - 跨源 iframe 嵌入场景:即使页面本身运行在 HTTPS 下,如果它被其他域名通过
<iframe>嵌入,且外层没有显式授予权限,同样会触发NotAllowedError。
安全上下文受限的三种处理方式
确认是环境协议限制后,优先调整访问协议,确实无法升级 HTTPS 的内网或历史系统再配合兼容降级:
- 升级为 HTTPS 或本地使用 localhost:线上环境部署 SSL 证书通过 HTTPS 访问;本机开发优先使用
http://localhost,若需用局域网 IP 让手机调试,可在开发服务器中开启本地 HTTPS 证书。 - 放行跨源 iframe 的剪贴板权限:如果复制按钮位于跨源嵌入的子页面中,需要由宿主页面在
<iframe>标签上补充权限属性:<iframe src="https://sub.example.com" allow="clipboard-write"></iframe> - 在非安全上下文中保留同步降级方案:当检测到
!navigator.clipboard || !window.isSecureContext时,可以创建一个不可见但处于渲染树中的临时<textarea>,选中文本后执行document.execCommand('copy')。
async function copyText(text) {
  // 1. 优先在安全上下文中使用现代 Clipboard API
  if (navigator.clipboard && window.isSecureContext) {
    await navigator.clipboard.writeText(text);
    return true;
  }

  // 2. 非安全上下文降级方案(必须在用户点击的同步回调内执行)
  const textarea = document.createElement('textarea');
  textarea.value = text;
  textarea.setAttribute('readonly', '');
  textarea.style.position = 'fixed';
  textarea.style.top = '-9999px';
  textarea.style.left = '-9999px';
  textarea.style.opacity = '0';

  document.body.appendChild(textarea);
  textarea.focus();
  textarea.select();
  textarea.setSelectionRange(0, textarea.value.length);

  let copied = false;
  try {
    copied = document.execCommand('copy');
  } finally {
    document.body.removeChild(textarea);
  }

  if (!copied) {
    throw new Error('execCommand copy failed');
  }
  return true;
}
降级写法的两个易错点:不要给临时
<textarea> 设置 display: none 或 visibility: hidden,否则元素无法被选中,document.execCommand('copy') 会直接返回 false。另外 execCommand 已被标记为废弃接口,它同样要求在用户手势的同步回调中调用,不能替代对用户手势问题的修复。
排查用户手势与瞬态激活失效
如果页面已经运行在 HTTPS 或 localhost 下,navigator.clipboard 也能正常打印出对象,但依然抛出 NotAllowedError,就需要排查触发时机与页面焦点了。
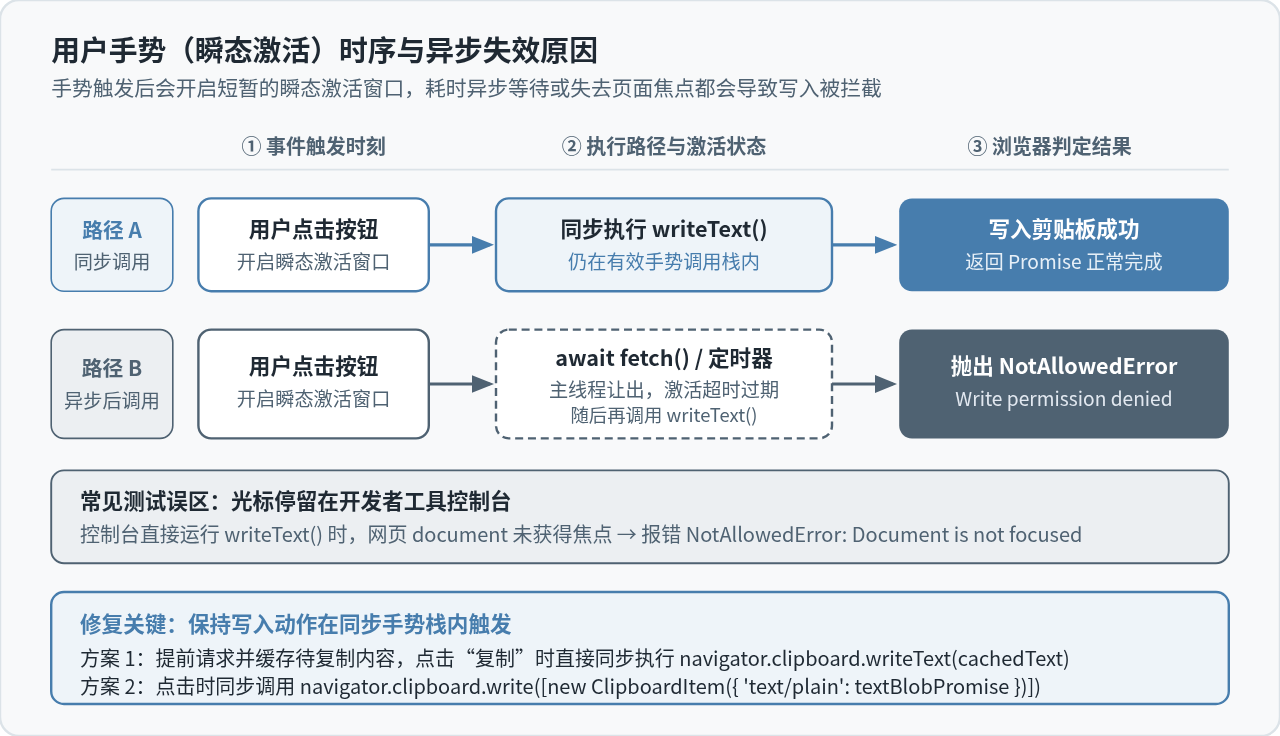
为了防止网页在用户不知情时偷偷改写剪贴板,浏览器要求写入操作必须与用户的明确交互(如 click、keydown、pointerup 等)关联,即满足瞬态激活(Transient Activation)条件。一旦调用脱离了点击事件的有效窗口,或者页面本身没有获得输入焦点,浏览器就会拒绝写入。
为什么“点击后请求接口再复制”会失败
实际业务中最常见的失效场景,是在点击“复制”按钮后,先发一个异步请求向后端拿链接或口令,拿到结果后再调用 navigator.clipboard.writeText():
copyBtn.addEventListener('click', async () => {
  // 点击后先等待接口返回或定时器结束
  const res = await fetch('/api/share-link');
  const data = await res.json();

  // 此时已经离开同步手势栈,若等待较久或浏览器策略严格,将抛出 NotAllowedError
  await navigator.clipboard.writeText(data.url);
});在这段代码里,await fetch() 会暂停函数执行并让出主线程。等网络请求返回再恢复执行 writeText() 时,原本的点击手势早已离开同步调用栈;如果接口耗时较长(或跨过浏览器的瞬态激活超时阈值),浏览器就不再认为这次写入是由当前点击直接触发的。
另一个高频误区:在开发者工具控制台直接测试
很多开发者排查问题时,习惯打开浏览器的 DevTools 控制台,直接输入 navigator.clipboard.writeText('abc') 回车测试,结果看到报错 NotAllowedError: Document is not focused。这是因为此时键盘焦点在控制台面板上,而不在网页文档(document)内部。遇到这种报错,应改为点击页面中的真实按钮触发,或在控制台用延时切回页面焦点后再观察。
解决异步获取文本再复制的两种可靠方法
如果确实需要先从接口拿数据再写入剪贴板,可以通过下面两种方式绕开手势过期问题:
方法一:把“获取数据”和“点击复制”拆开(兼容面最广)。在页面加载完成、列表打开时提前把文本准备好;如果是点击后才生成的分享链接,可以交互上拆成两步——点击“生成链接”展示弹窗和链接,再由用户点击弹窗里的“复制链接”按钮。这样点击复制时数据已经就绪,能够做到纯同步触发,也兼容降级的 execCommand('copy')。
方法二:在 ClipboardItem 中传入 Promise(现代浏览器适用)。现代主流浏览器支持向 ClipboardItem 传入一个返回 Blob 的 Promise。这样 navigator.clipboard.write() 会在点击事件内同步发起剪贴板写入占位,浏览器允许其等待内部的 fetch 完成后再填充文本:
copyBtn.addEventListener('click', async () => {
  if (!navigator.clipboard || typeof ClipboardItem === 'undefined') {
    alert('当前环境不支持异步剪贴板写入,请先生成链接后再手动复制');
    return;
  }

  try {
    // 构造延迟解析为 text/plain Blob 的 Promise
    const textBlobPromise = fetch('/api/share-link')
      .then((res) => res.json())
      .then((data) => new Blob([data.url], { type: 'text/plain' }));

    // write() 在 click 回调内同步调用,手势不会因等待 fetch 而失效
    await navigator.clipboard.write([
      new ClipboardItem({ 'text/plain': textBlobPromise })
    ]);
    console.log('异步内容已成功写入剪贴板');
  } catch (err) {
    console.error('复制失败:', err.name, err.message);
  }
});
需要注意,如果目标设备包含较老版本的浏览器,或者站点运行在普通 HTTP 下无法使用 ClipboardItem,仍应采用方法一(提前获取或两步点击)并搭配降级方案。
修复后如何确认问题已经解决
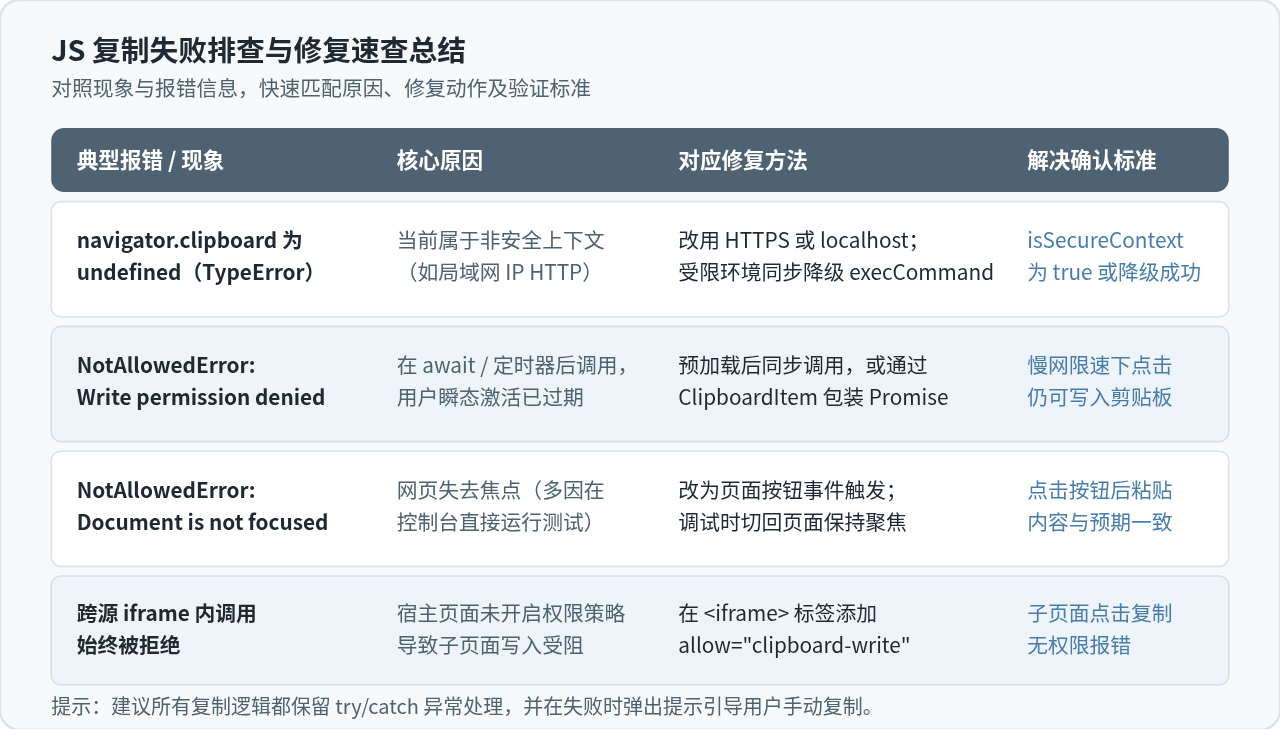
改完代码后,建议按真实用户的操作路径完成下面三项验证,而不是只在控制台测试一次就下结论:
- 通过页面真实按钮触发:不要在 DevTools 控制台执行复制语句,而是像用户一样点击页面按钮,确认不再出现
Document is not focused。 - 在目标协议与慢网条件下复测:如果线上是 HTTPS 而本地是
localhost,上线后需在正式 HTTPS 域名下确认一次;涉及异步拉取数据时,可在浏览器 Network 面板开启Slow 3G限速,验证接口返回耗时 2 秒以上时复制是否依然成功。 - 实际粘贴核对内容并验证失败兜底:打开记事本或页面中的普通输入框执行
Ctrl+V/Cmd+V,核对粘贴出的文字是否完整、无多余空白;同时故意断网或屏蔽接口测试catch分支,确认页面会给出“复制失败,请手动选中复制”的清晰提示,而不是静默报错。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章