
系统梳理 JavaScript ES6+ 常用新特性的编码规范、易错边界与跨环境兼容性处理步骤,涵盖语法降级与 API 垫片配置及产物校验方法。

当前位置:首页 > JavaScript 代码规范与重构 > 正文
JavaScript ES6+新特性使用规范与兼容性注意事项
作者:小括号
时间:2026-11-16
浏览:243
文章目录
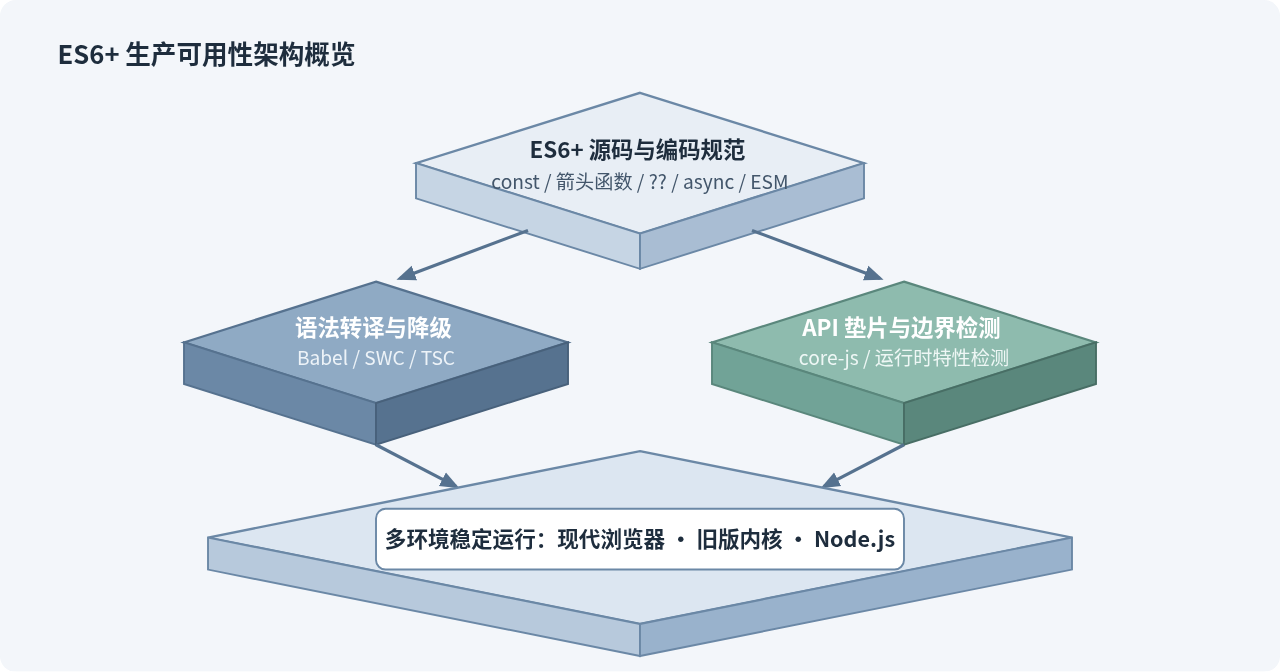
在日常项目中使用 ES6(ES2015)及后续版本的新特性,重点解决两件事:一是制定明确的代码写法规范,避免作用域、this 指向和隐式类型转换带来的隐蔽缺陷;二是理清“语法转译”与“运行时垫片”的职责边界,根据目标运行环境做好兼容配置与产物验证。
一、先分清语法特性与内置 API:为什么不能只靠单一工具解决兼容
很多开发者会遇到这样的问题:项目已经接入了 Babel 或 TypeScript 编译,本地运行正常,但在旧版浏览器中依然报错 Object.hasOwn is not a function 或 structuredClone is not defined。出现这种现象,是因为 ES6+ 的新特性在工程上分为两类,处理机制完全不同。
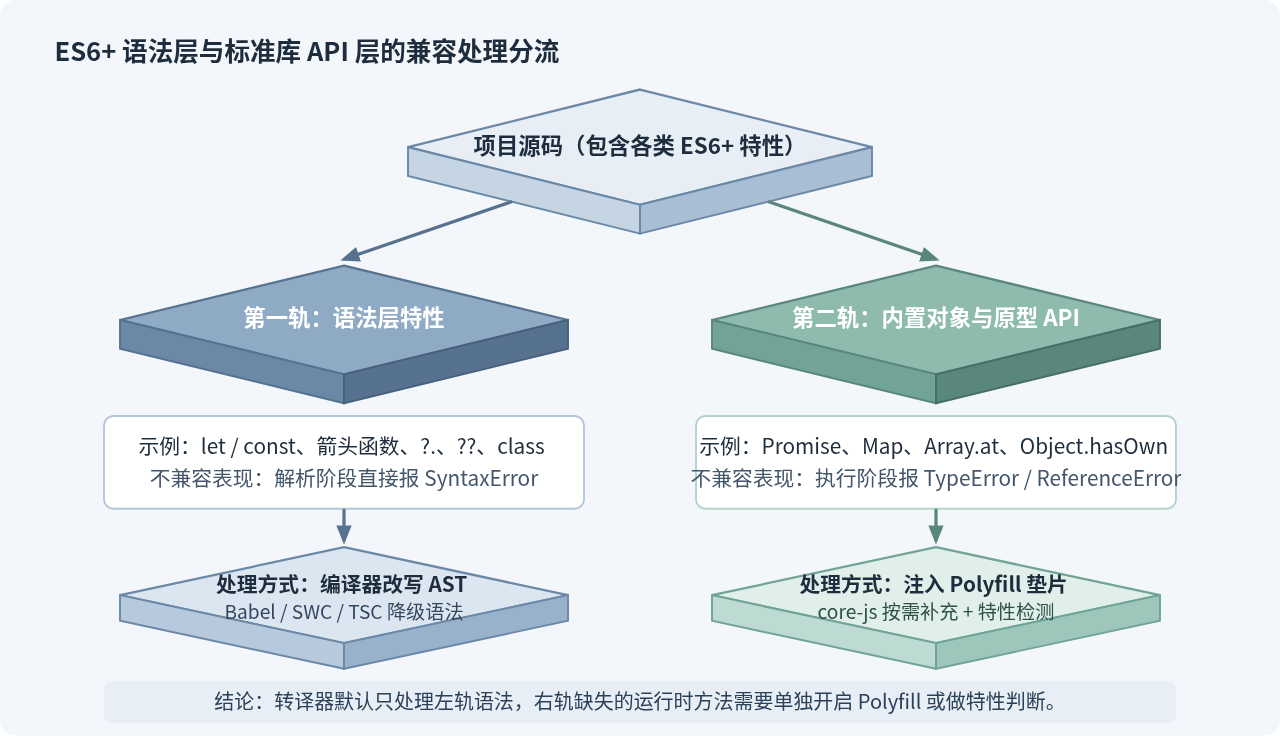
- 语法层特性(Syntax):改变的是代码的书写与解析结构,例如
let/const、箭头函数、解构赋值、可选链(?.)、空值合并(??)和class。如果目标环境不认识这些语法,脚本在加载解析阶段就会直接抛出SyntaxError。这类特性需要由 Babel、SWC 或 TypeScript 编译器将抽象语法树(AST)改写为低版本等价语法。 - 标准库与原型方法(Built-in APIs):新增的是全局对象、静态方法或原型方法,例如
Promise、Map/Set、Array.prototype.at()、Object.hasOwn()。这类写法本身符合旧版语法规则,解析阶段不会报错,但执行时如果运行环境缺少对应方法,就会抛出TypeError或ReferenceError,必须通过 Polyfill(如core-js)或运行时检测来补充。
二、核心 ES6+ 特性的使用规范与易错点
明确兼容分工后,日常编码本身也需要遵循稳定约定。以下针对项目中最常使用的六类 ES6+ 特性,说明推荐写法及容易触发缺陷的边界条件。
1. 变量声明:默认使用 const,按需使用 let,禁用 var
块级作用域可以避免循环变量泄漏和变量提升导致的意外覆盖。规范上默认以 const 声明所有引用不再重新赋值的变量,只有明确需要重新绑定值(如计数器、状态切换)时才改用 let。
需要注意两个细节:第一,let 与 const 存在“暂时性死区”(TDZ),在声明语句执行前读取变量会直接抛出 ReferenceError,而不是像 var 那样得到 undefined;第二,const 锁定的只是变量绑定关系,对象或数组内部属性依然可以被修改。如果配置对象需要防止运行时篡改,应配合 Object.freeze() 做浅层冻结,或在类型层加只读约束。
2. 箭头函数:区分“词法捕获 this”与“动态 this”场景
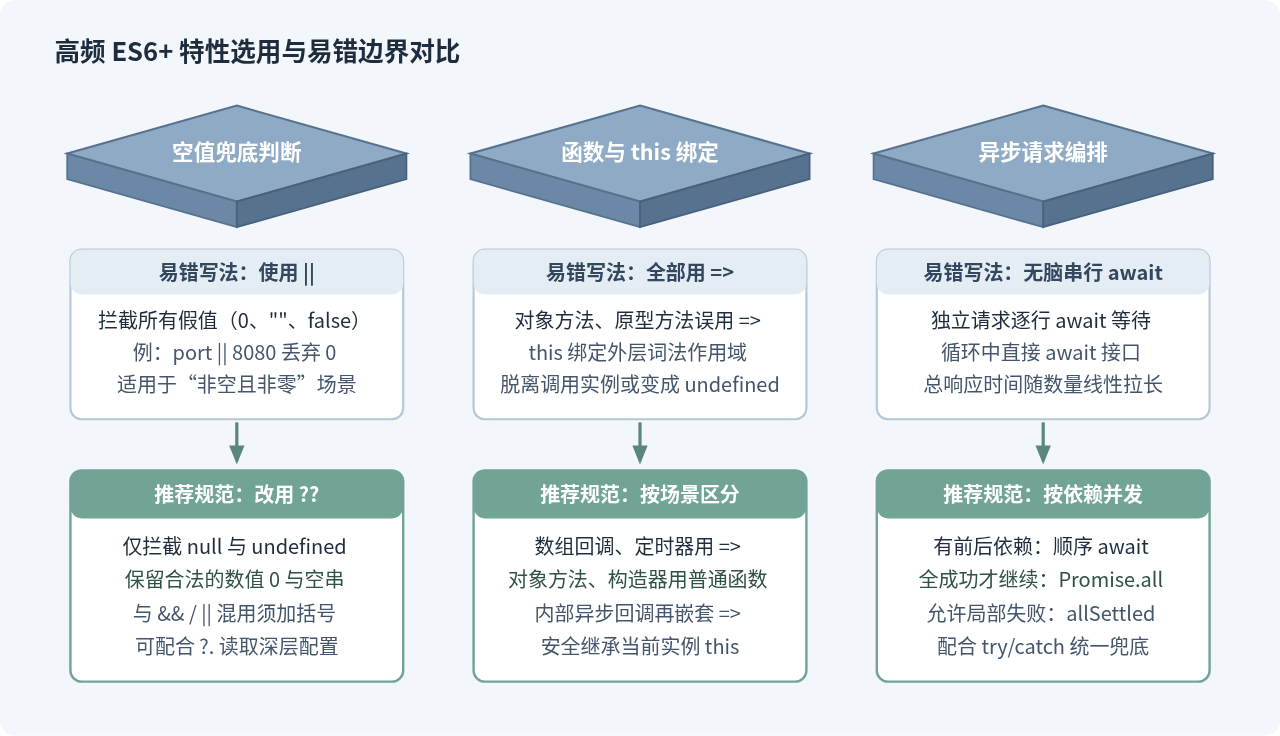
箭头函数没有自己的 this、arguments 和原型对象,它的 this 在定义时就绑定为外层作用域的 this。这一特性适合用于数组回调(map、filter)、定时器回调以及类方法内部的异步回调;但不能用于对象字面量方法、原型方法、构造函数以及依赖当前触发元素的 DOM 事件处理器。
this 绑定
// 不推荐:对象方法使用箭头函数,this 会指向外层模块或 window(严格模式下为 undefined)
const counterBad = {
  count: 0,
  increment: () => {
    this.count += 1;
  }
};

// 推荐:对象方法使用简写普通函数,内部回调使用箭头函数继承该方法的 this
const counterGood = {
  count: 0,
  incrementLater() {
    setTimeout(() => {
      this.count += 1;
    }, 100);
  }
};
3. 解构赋值:防止对 null 解构及嵌套参数缺省报错
解构赋值只在目标属性严格等于 undefined 时才会触发默认值。如果接口返回的字段是 null,默认值不会生效;如果直接对 null 或 undefined 执行解构,程序会直接抛出 TypeError。
对于接收配置对象的函数,规范做法是同时为内部属性和外层参数本身提供默认值,避免调用方不传参时崩溃:
// 推荐:调用 createClient() 不传参或仅传部分字段均能安全运行
function createClient({ timeout = 3000, retry = 2 } = {}) {
  return { timeout, retry };
}
4. 可选链(?.)与空值合并(??):替代容易误伤假值的 ||
处理数值配置、分页参数或布尔开关时,常见错误是用 || 设置默认值。|| 会把 0、""、false 全部视为假值并替换为默认值;而 ?? 仅在左侧为 null 或 undefined 时才回退右侧值,配合 ?. 可以更安全地读取深层属性。
const config = { port: 0, title: "" };

// 错误:端口 0 被覆盖成 8080
const wrongPort = config.port || 8080; // 8080

// 正确:保留合法的 0,仅在缺失或为 null 时使用 8080
const safePort = config.port ?? 8080; // 0使用边界提醒:不要把 ?. 当成全局防御开关滥用在内部必然存在的对象上,否则数据格式异常会被静默吞掉,增加排查难度。另外,?? 与 && 或 || 连用时,规范语法要求必须加圆括号明确优先级,例如 (a && b) ?? c,否则会触发语法错误。
5. 异步流程:async/await 避免把无关请求写成串行等待
async/await 让异步代码更易读,但最常见的滥用是在循环或独立请求中连续使用 await,导致本可并发执行的网络请求变成排队等待。
// 不推荐:两个互不依赖的请求串行等待,总耗时等于两者之和
async function loadPageSlow(userId) {
  const profile = await fetchProfile(userId);
  const notices = await fetchNotices(userId);
  return { profile, notices };
}

// 推荐:并发发起,两者均需成功时用 Promise.all;允许局部失败时改用 Promise.allSettled
async function loadPageFast(userId) {
  const [profile, notices] = await Promise.all([
    fetchProfile(userId),
    fetchNotices(userId)
  ]);
  return { profile, notices };
}
在错误捕获上,如果多个并发任务允许某个分支失败而不影响页面其余区域渲染,应使用 Promise.allSettled(),逐一检查返回项的 status("fulfilled" 或 "rejected"),不要让单个次要请求拖垮整个页面。
6. ES Modules:保持静态导入结构,谨慎使用默认导出
ES Modules(import / export)的价值在于编译阶段即可确定模块依赖关系,便于打包工具做 Tree Shaking(摇树优化)。使用规范上应把静态 import 统一放在文件顶部;对于工具库和业务组件,优先使用命名导出(export function formatDate()),减少随意命名带来的检索困难,仅在确实存在唯一主出口时使用 export default。动态按需加载(import("./chunk.js"))只用于路由懒加载或大型可选模块。
三、兼容性排查与工程化适配操作步骤
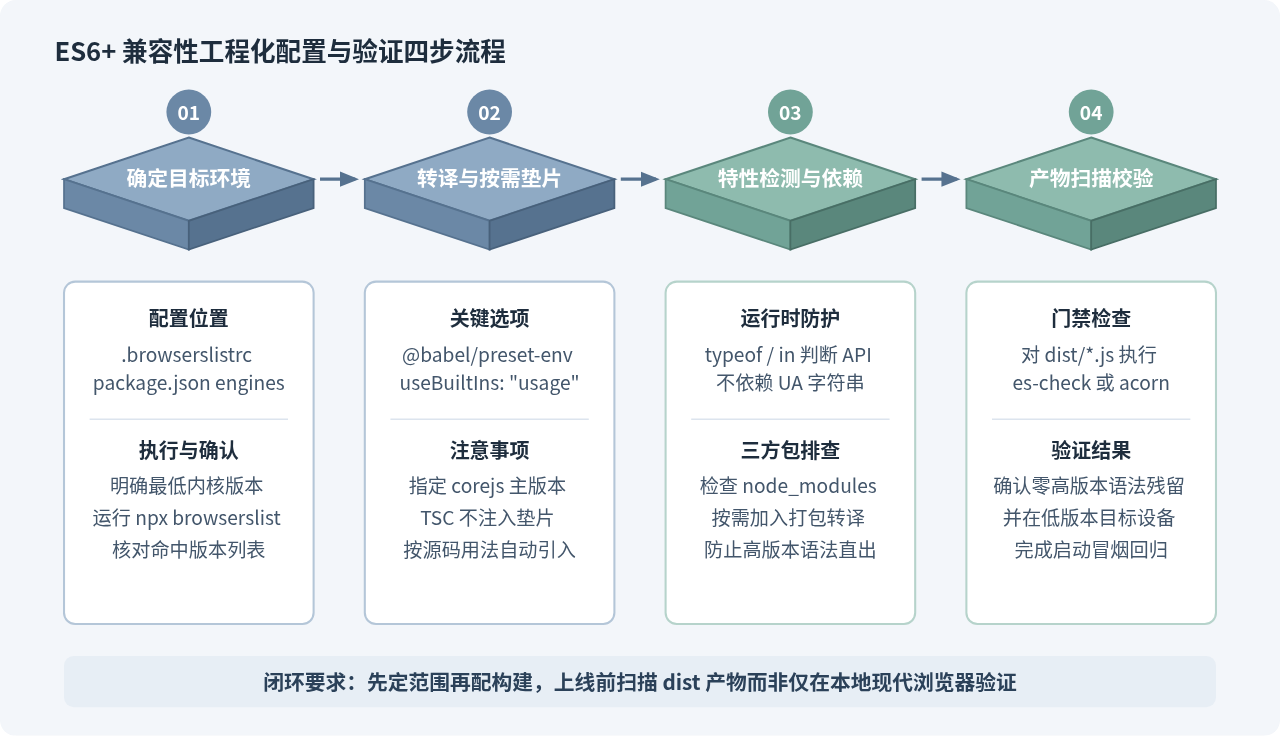
写好业务代码后,如何在构建阶段把兼容风险拦截下来?工程实践中建议按以下四个步骤顺序落实,避免“盲目引入全量垫片”或“遗漏校验直接上线”。
第一步:用 Browserslist 或 engines 明确目标环境
所有转译规则都应围绕真实用户或运行环境展开,而不是拍脑袋决定兼容范围。前端项目应在根目录创建 .browserslistrc 文件(或在 package.json 中配置 browserslist 字段);Node.js 服务端或工具库项目则应在 package.json 中声明 engines.node。
.browserslistrc 与 package.json
# .browserslistrc(示例:覆盖主流现代浏览器及近两年版本,不兼容已停服浏览器)
defaults
not dead
> 0.5%
// package.json(Node.js 运行环境声明示例)
{
"engines": {
"node": ">=18.0.0"
}
}保存配置后,可在项目根目录运行 npx browserslist 查看当前规则实际命中了哪些浏览器版本,确认没有意外包含过旧内核或漏掉业务要求的客户端。
第二步:配置转译器的目标版本与按需 Polyfill
拿到目标环境范围后,在 Babel(项目根目录 babel.config.json)中启用 @babel/preset-env,通过 useBuiltIns: "usage" 让构建工具根据代码中实际使用到的新 API 自动注入 core-js 垫片,并显式声明所安装的 core-js 主版本号。
babel.config.json
{
  "presets": [
    [
      "@babel/preset-env",
      {
        "useBuiltIns": "usage",
        "corejs": 3,
        "bugfixes": true
      }
    ]
  ]
}
这里要区分 useBuiltIns 的两个常用选项:"entry" 需要你在入口文件手动 import "core-js/stable",它会把目标环境缺失的所有特性一次性打入包中,体积较大;"usage" 则逐文件分析代码用到了哪些新 API,只引入必需的垫片模块,适合绝大多数应用项目。如果你的项目使用 TypeScript(tsconfig.json)直接输出产物,请注意 compilerOptions.target 仅负责语法降级,不会自动注入 Polyfill,需要额外引入所需的垫片包。
第三步:对高风险特性做运行时特性检测
并非所有新特性都值得为了极少数旧环境打包庞大的垫片,例如 structuredClone、Intl 区域化格式化或剪贴板 API。此时应采用“特性检测”而非“解析 User-Agent 字符串”,在使用前判断全局或原型方法是否存在,缺失时降级到备用逻辑。
function clonePayload(data) {
  if (typeof globalThis.structuredClone === "function") {
    return globalThis.structuredClone(data);
  }
  // 降级兜底:仅针对纯 JSON 数据结构
  return JSON.parse(JSON.stringify(data));
}
第四步:构建后扫描输出产物,确认没有残留高版本语法
本地开发机与 CI 环境通常运行在较新的 Node.js 或现代浏览器中,即使打包产物里不小心漏进了几行未降级的 ES2020+ 语法,本地测试也可能毫无察觉。应在打包命令执行完成后,针对输出目录(如 dist/)运行语法检查工具(如 es-check)做最后一道门禁。
npx es-check es2015 "dist/**/*.js"info: es-check: there were no ES version matching errors!如果输出提示某一行存在未降级的箭头函数、可选链或类静态块,可以根据报错文件路径快速定位是业务代码配置问题,还是某个第三方依赖没有经过转译。
四、容易忽略的兼容性边界与常见误区
即使完成了上述配置,仍有几类高频兼容问题不在常规“业务源码转译”的覆盖范围内,需要在架构与评审阶段提前规避。
1. 第三方依赖(node_modules)未经过转译导致的白屏
为了保证构建速度,Webpack、Vite 等打包工具默认会忽略 node_modules 目录下的转译处理。随着越来越多的开源包只发布 ES2020 甚至 ES2022 格式的源码,旧版浏览器加载到这些依赖中的 ?.、?? 或类静态初始化块时,会在页面启动阶段直接报语法错误并导致白屏。
处理方法:第四步的 es-check 扫描一旦定位到第三方依赖文件,需在构建配置中显式把对应包名加入转译白名单(例如 Webpack 规则的 include,或脚手架工具的 transpileDependencies 选项),不要把整个 node_modules 全部纳入转译以免拖慢编译。
2. 无法通过转译或常规垫片完整模拟的底层特性
部分 ES6+ 特性依赖 JavaScript 引擎底层语义,即便有兼容库也存在明显限制:
Proxy与Reflect:无法在纯粹的 ES5 引擎中完整模拟拦截任意新增属性的语义,需要支持老旧内核的项目应避免将其作为核心状态层方案。BigInt:无法被转译器降级为普通Number(强行转换会丢失精度),且JSON.stringify(1n)会直接抛出TypeError,序列化前必须显式转为字符串。- 正则后行断言(Lookbehind,如
(?<=...)):部分较旧版本的浏览器内核长期未支持该语法,而且正则字面量报错发生在解析期,在未确认所有目标内核均已支持前(可在 MDN 兼容性表格或 Can I Use 核实),建议优先改用捕获组配合前向匹配替代。
3. CommonJS 与 ES Modules 混用带来的导出差异
在 Node.js 和跨工具链项目中,CommonJS(require / module.exports)与 ESM(import / export)混用容易引发两类报错:一是旧版 Node.js 使用 require() 加载纯 ESM 包时抛出 ERR_REQUIRE_ESM;二是打包工具互操作时,默认导入可能拿到 { default: ... } 包装对象而非模块本身。组件库或公共包发布时,若需同时兼容两套模块体系,应在 package.json 中通过 exports 条件导出字段分别指向 ESM 与 CommonJS 入口。
4. 应用项目与公共库对 Polyfill 的策略不同
业务应用项目使用 core-js 修改全局原型(如向 Array.prototype 挂载 at)通常问题不大;但如果你编写的是供其他团队接入的公共 SDK 或 npm 工具库,直接向全局对象注入垫片会污染宿主页面的运行环境,甚至与宿主版本冲突。公共库应改用 @babel/plugin-transform-runtime 做局部辅助函数引入,或在文档中声明由宿主环境提供所需的标准库特性。
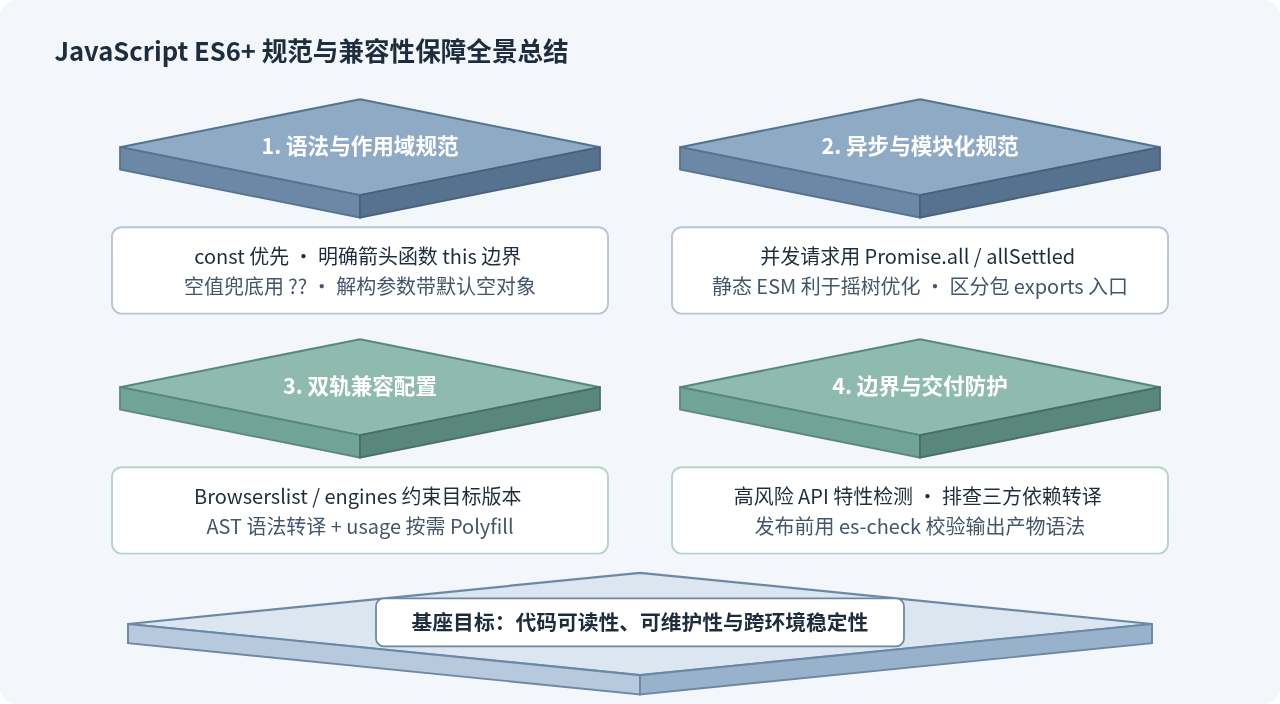
五、ES6+ 规范与兼容性检查清单
将前文的编码约定与兼容流程收束为一份可直接对照的检查表,便于在代码评审(Code Review)和发布前核对:
| 检查维度 | 核心使用规范 | 兼容性与边界核对项 |
|---|---|---|
| 变量与作用域 | 默认使用 const,仅重赋值变量用 let,禁用 var |
注意块级暂时性死区;复杂配置对象必要时使用 Object.freeze |
| 函数与默认值 | 回调优先用箭头函数;对象/实例方法用普通函数;解构附带外层默认对象 | 空值兜底用 ?? 保留 0 与 "";?? 与逻辑运算符混用加括号 |
| 异步与模块化 | 独立请求用 Promise.all / allSettled 并发;静态 import 置于顶部 |
确认无无意义的循环串行 await;发布公共包时通过 exports 区分 ESM/CJS |
| 编译与垫片 | 明确 .browserslistrc 或 engines;应用层按需注入 core-js |
区分语法转译与 API 垫片;公共库避免全局污染,使用局部 runtime 或声明依赖 |
| 边界与产物 | 高风险 API 先做运行时特性检测,避免解析 User-Agent | 构建后对 dist 目录执行 es-check,排查 node_modules 未转译依赖 |
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章