

详细讲解现代JavaScript项目中第三方框架与依赖库漏洞的查找、溯源与替换修复全流程,涵盖直接依赖与深层间接传递依赖的针对性替换方法。
JavaScript框架库漏洞怎么做查找和替换
作者:函数茶馆
时间:2026-11-08
浏览:130
文章目录
工程排错与依赖安全
阅读时长:约 12 分钟
环境:Node.js / npm / pnpm / Yarn
查找和替换 JavaScript 框架及库中的已知漏洞,核心在于两步清晰的工程动作:首先使用包管理器内置的审计命令配合依赖树追溯工具,精准判定漏洞是直接由项目声明引入,还是深藏于第三方库的间接传递依赖(Transitive Dependency)中;随后根据依赖层级分别采取目标版本升级、声明式包管理器覆写(
overrides 或 resolutions)以及本地代码热修补(patch-package),并最终固化锁定文件与回归测试,彻底消除安全隐患。
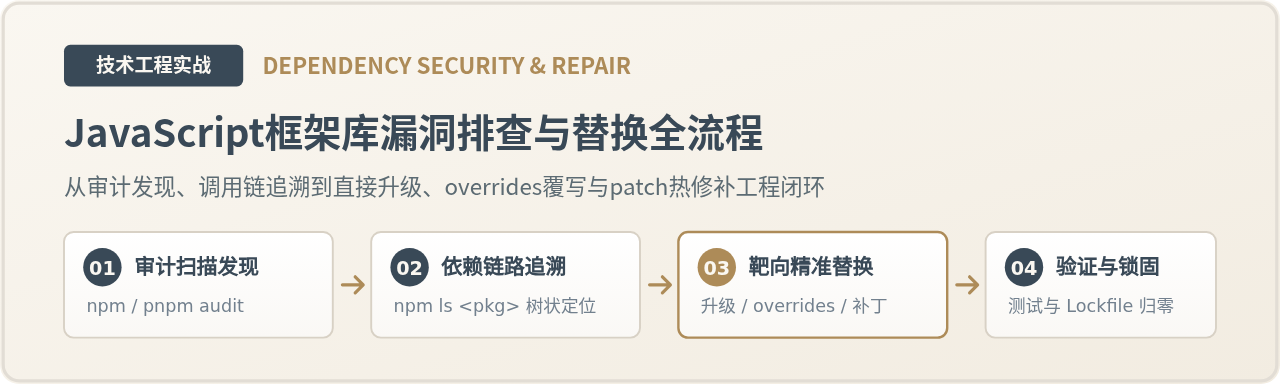
全流程概览:从审计发现到靶向替换与构建锁固的治理闭环
一、快速查找项目中的已知安全漏洞
在现代前端与 Node.js 项目中,一个应用通常包含数十个直接依赖与成百上千个底层间接依赖。查找漏洞不能依赖人工检索,而应依托标准漏洞数据库(如 GitHub Advisory Database、NVD)与包管理器内置工具进行自动化排查。
1.1 执行自动化审计命令
主流包管理器均内置了安全审计功能。在项目根目录下打开终端,根据正在使用的包管理器执行对应命令:
终端命令(选择对应包管理器执行)
# npm 环境:执行依赖安全审计
npm audit

# pnpm 环境:审计当前 lockfile
pnpm audit

# Yarn (v1 classic) 环境
yarn audit
如果当前正在排查生产环境的紧急风险,建议添加 --omit=dev 参数(在较旧版本 npm 中为 --production)。因为开发构建工具(如本地热更新服务、测试框架或文档生成器)中的漏洞通常只影响本地开发机,并不随生产构建产物打包部署到公网服务器,过滤开发依赖能帮助开发团队第一时间将精力聚焦在真正的生产威胁上:
过滤仅排查生产依赖
# 仅扫描运行时 dependencies,忽略 devDependencies
npm audit --omit=dev
1.2 解读审计报告的关键要素
执行审计命令后,终端会打印结构化的安全报告。理解输出字段是后续实施针对性替换的前提。以下是一段典型的报告示例:
示例运行输出(npm audit 返回片段)
# npm audit report

axios  <=0.21.1
Severity: high
Axios Cross-Site Request Forgery Vulnerability - https://github.com/advisories/GHSA-xxxx-xxxx
fix available via `npm audit fix`
node_modules/axios
  some-legacy-sdk  1.0.0
  node_modules/some-legacy-sdk

1 high severity vulnerability
在上述示例输出中,我们需要重点提取四项信息:
- 漏洞包名(Package):例如
axios。 - 受影响版本区间(Vulnerable versions):例如
<=0.21.1,说明当前安装版本处于有缺陷的范围内。 - 严重级别(Severity):通常分为 Low(低)、Moderate(中)、High(高)、Critical(严重),决定了排查与上线的紧急程度。
- 依赖层级关系路径(Path):这是最关键的信息。它展示了该库是如何被引入项目的,说明了是根目录直接引入,还是被某个上层 SDK 间接打包引入。
二、深度追溯漏洞在依赖链中的位置
许多开发者在看到漏洞提示后,第一反应是直接在 package.json 中搜索该包名。但常常会遇到搜不到该包的情况,这是因为超过 80% 的漏洞发生在第二层甚至第五层的间接传递依赖(Transitive Dependencies)中。因此,在替换前必须完整理清依赖调用拓扑。
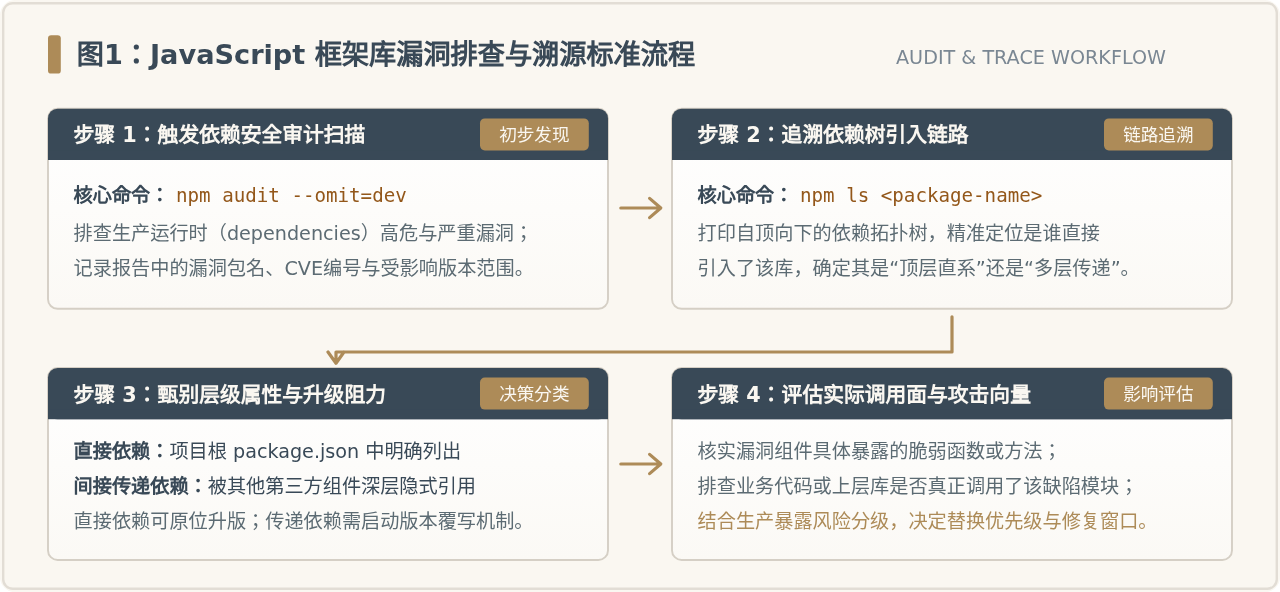
图1:JavaScript 框架库漏洞排查与溯源标准流程
2.1 使用 npm ls 命令还原依赖树
利用 npm ls <包名> 命令可以沿着依赖树自下而上进行溯源,查出到底是谁把有漏洞的组件带进项目的:
依赖溯源命令
# 查看项目中所有引入 semver 的路径链
npm ls semver
示例输出:依赖链拓扑
my-web-app@1.0.0 /projects/my-web-app
├─┬ ant-design-vue@3.2.20
│ └─┬ @ant-design/icons-vue@6.1.0
│   └── semver@5.7.1  deduped
└─┬ webpack-bundle-analyzer@4.8.0
  └─┬ @discoveryjs/json-ext@0.5.7
    └── semver@7.3.8
从上面的示例输出可以直观看到:项目中存在两个不同版本的 semver。其中 7.3.8 是安全的,而 5.7.1 存在 ReDoS 漏洞。通过路径可以看出,5.7.1 是由 ant-design-vue 依赖的图标库 @ant-design/icons-vue 间接引用的。直接在根目录修改 package.json 是无法直接作用于该子依赖的。
2.2 甄别直接依赖与间接依赖
通过检查项目根目录的 package.json,比对 dependencies 和 devDependencies:
- 直接依赖(Direct Dependency):在
package.json中有明确的字段声明(如"axios": "^0.21.1")。修改权完全掌握在当前工程手中。 - 间接传递依赖(Transitive Dependency):在
package.json中不存在该条目,它是某个直接依赖的dependencies。对其版本的解析受制于上层包的package.json声明与锁文件。
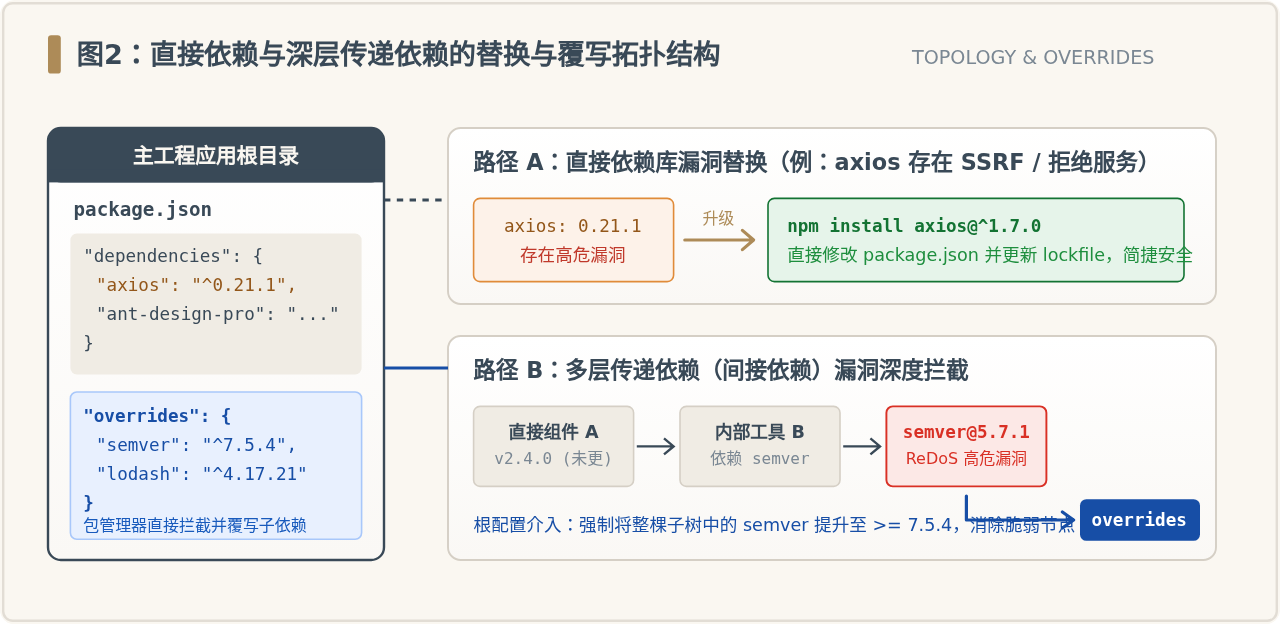
图2:直接依赖与深层传递依赖的替换与覆写拓扑结构
三、漏洞库的替换与修复实操
明确了漏洞类型与依赖树层级后,即可采取针对性的替换手段。针对直接依赖、间接传递依赖以及无官方修补版本的特殊情况,分别有对应的替换策略。
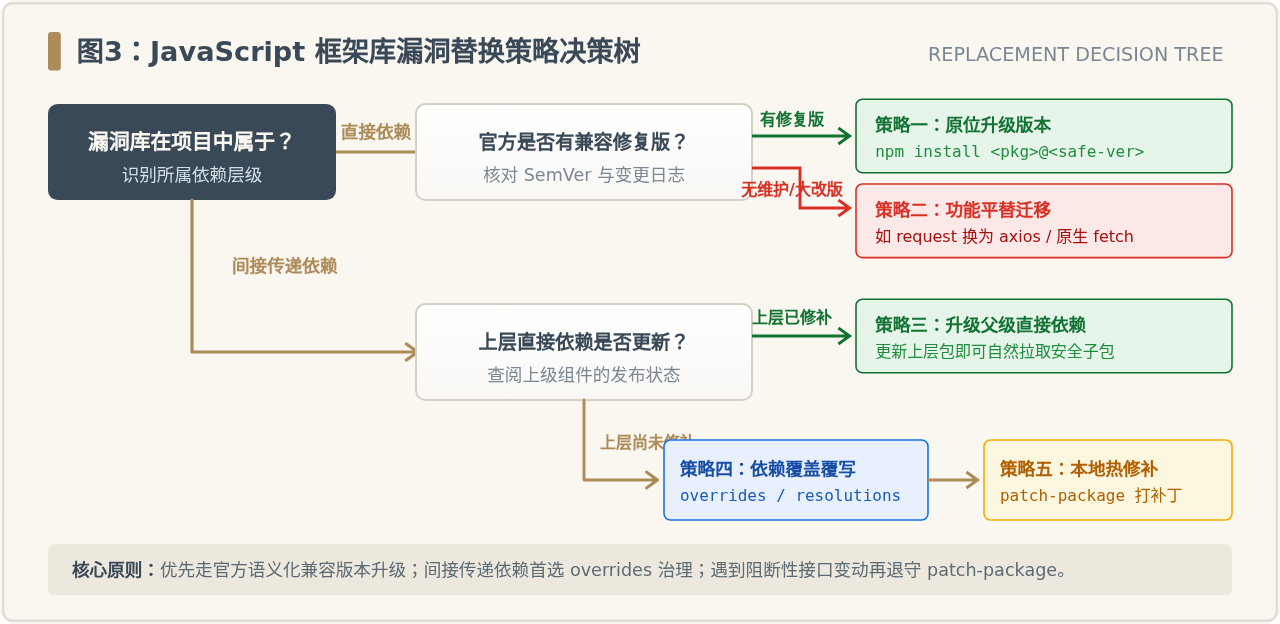
图3:JavaScript 框架库漏洞替换策略决策树
3.1 场景一:直接依赖漏洞的原位升级与平替
若漏洞组件属于项目的直接依赖,且官方已发布了修复漏洞的新版本,替换操作最为清晰直接:
指定安全版本安装升级
# 查看该库的最新可用版本与发布标签
npm view axios versions --json

# 安装包含安全修补的稳定版本
npm install axios@^1.7.4 --save语义化版本(SemVer)注意事项:如果安全修复版本属于小版本更新(Minor / Patch,例如从 1.2.0 升级到 1.2.1),通常向下兼容,可以直接安装;如果修复版本跨越了大版本(Major,例如从 0.21.x 升级到 1.x),则需要仔细查阅官方 Release Notes,确认是否存在不兼容的 API 变动(如拦截器行为改变、错误返回格式变动等),并对调用处进行代码调整。
全面平替方案:如果某个直接依赖库已经长年废弃、官方停止维护(例如著名的 request 库被标记为 Deprecated 且包含安全风险),此时不应继续停留在旧版,而应采用行业标准活跃库替代:
- 将
request替换为现代化的axios或 Node 18+ 原生内置的fetchAPI; - 将体积过大且停止维护的
moment.js替换为轻量级且 API 兼容度高的dayjs。
3.2 场景二:深层间接传递依赖的覆写替换(Overrides / Resolutions)
这是实际开发中最棘手的场景:底层库(如 semver 或 minimist)爆出高危漏洞,但是上层直接依赖的第三方开源组件(如某个 UI 库或脚手架)尚未发布新版本,无法通过简单升级父级库来解决。此时切忌修改 node_modules,因为在 CI 持续集成环境重新安装时修改会被全部抹除。
正确的替换方法是利用现代包管理器的依赖覆写(Overrides)机制,在工程根目录强行拦截并重写子依赖的解析版本。
(1)npm 8.3.0+ 环境:使用 overrides 字段
在项目的 package.json 中添加 overrides 配置项:
package.json 配置文件
{
  "name": "my-web-app",
  "version": "1.0.0",
  "dependencies": {
    "ant-design-vue": "^3.2.20"
  },
  "overrides": {
    "semver": "^7.5.4"
  }
}
如果只需对特定上层包下的子依赖进行替换,避免全局波及其他构建插件,可以使用嵌套覆写规则:
限制特定作用域的局部覆写
"overrides": {
  "@ant-design/icons-vue": {
    "semver": "^7.5.4"
  }
}
配置完成后,执行 npm install。npm 会重新计算依赖图并刷新 package-lock.json,强制将深层节点定位到指定的安全版本。
(2)pnpm 环境:使用 pnpm.overrides 字段
在 pnpm 工程中,在 package.json 的 pnpm 命名空间下配置:
package.json(pnpm 专用)
{
  "pnpm": {
    "overrides": {
      "semver": "^7.5.4",
      "minimist@<1.2.6": "1.2.6"
    }
  }
}
随后运行 pnpm install,即可更新 pnpm-lock.yaml。
(3)Yarn (v1 Classic & v2 Berry) 环境:使用 resolutions 字段
对于 Yarn 用户,对应的字段为 resolutions:
package.json(Yarn 专用)
{
  "resolutions": {
    "**/semver": "^7.5.4"
  }
}
配置后运行 yarn install 执行锁文件刷新。
注意覆写引发的兼容性风险:通过
overrides 或 resolutions 强制提升子依赖版本时,必须确保安全版本与上层库调用的 API 保持兼容。若子依赖发生跨大版本的接口废弃(例如删除了某个内部函数),上层库调用时可能触发运行时异常。因此覆写后必须通过单元测试和集成测试进行回归验证。
3.3 场景三:无法升版时的本地热修补(patch-package)
在极端情况下,间接依赖库无法直接提升大版本(存在破坏性改动导致上层崩溃),且上层开源库年久失修无人发版,而漏洞的成因仅仅是某一行正则表达式缺少边界限制(如 ReDoS)或缺少对象属性判定(如原型污染)。此时最稳健的做法是使用 patch-package 进行源码级热修补。
实操四步法:
- 安装 patch-package:
npm install patch-package --save-dev - 直接修改 node_modules 中的源码:
定位到node_modules/target-lib/index.js,对照官方 CVE 修复 commit,手动修改那几行具有安全缺陷的代码。 - 生成持久化补丁文件:
npx patch-package target-lib执行后,工程根目录下会自动生成
patches/target-lib+1.2.0.patch文件,该文件记录了精准的代码 diff,能够安全提交到 Git 仓库中。 - 在 package.json 中配置自动化补丁钩子:
package.json 中的 scripts 配置
"scripts": {
  "postinstall": "patch-package"
}
如此一来,每当团队其他成员或者 CI 构建流水线执行 npm install 安装依赖完毕后,postinstall 会自动触发 patch-package 将补丁精准应用到新下载的源码上,既修复了漏洞,又不需要私有化维护整个上游 npm 包。
四、替换后的结果验证与防漂移锁固
完成替换或覆写配置后,不能简单认为任务已经结束,必须完成“闭环验证”与“版本锁死”:
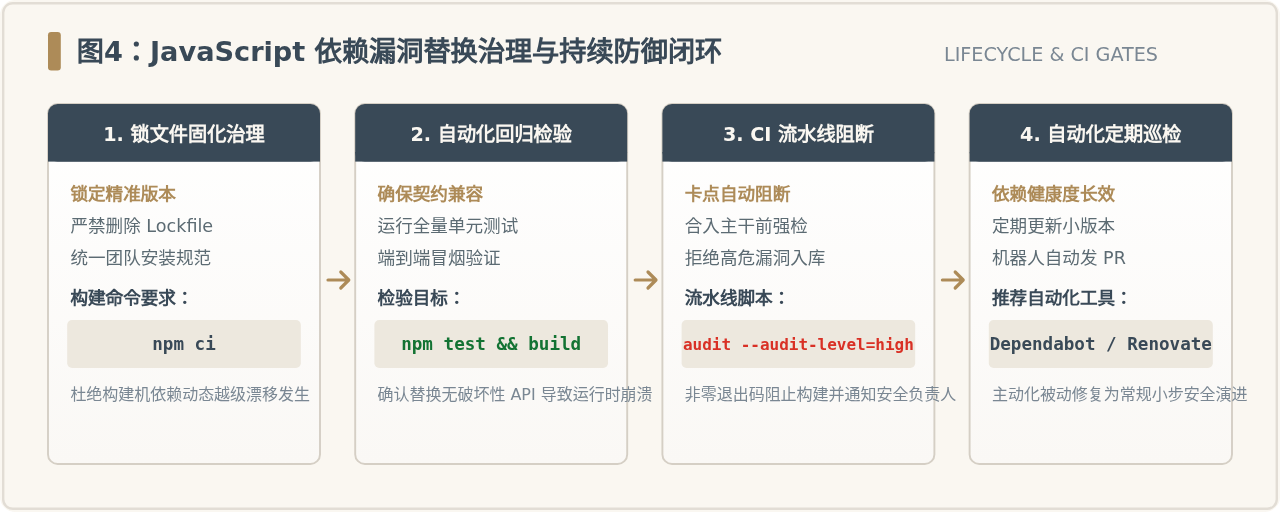
图4:JavaScript 依赖漏洞替换治理与持续防御闭环
4.1 二次审计验证漏洞消除
重新在项目根目录下执行审计命令,确认此前报告的高危/严重漏洞已经清零:
复测审计
npm audit --omit=dev示例通过输出
found 0 vulnerabilities4.2 全量构建与业务冒烟测试
漏洞修复可能伴随依赖包内部逻辑变动,必须执行全量类型检查、单元测试及生产打包,确保应用各项契约功能完好:
回归测试命令
# 依次执行类型检查、单元测试与正式打包
npm run test
npm run build
4.3 严格提交 Lockfile 并规范生产构建
所有的替换成果最终都固化在 package-lock.json、pnpm-lock.yaml 或 yarn.lock 中。许多团队漏洞反复出现,根本原因在于锁文件未受版本控制或构建时发生了隐式升版:
- 必须将锁文件纳入 Git 仓库:每次调整依赖或覆写版本后,必须连同
package.json与对应的lockfile一同提交 commit。 - 生产流水线严禁使用宽松安装命令:在 CI/CD 自动化构建机器上,严禁运行
npm install(因为 npm install 在满足 semver 范围时可能静默下载新发布版本,导致不可控的漂移)。必须严格使用npm ci或pnpm install --frozen-lockfile,强制严格按照锁文件记录的哈希值与版本执行确定性安装。
五、常见问题与避坑要点
| 常见问题场景 | 产生原因 | 推荐解决策略 |
|---|---|---|
切忌滥用 npm audit fix --force |
该命令会无视版本兼容性,强制将所有上层依赖提升至最新大版本,极易引发大面积破坏性 API 损坏(Breaking Changes),导致工程无法编译。 | 仅使用基础 npm audit fix 修复兼容补丁;对无法自动修复的深层漏洞,采用 overrides 或手动升级。 |
配置 overrides 后报错 ERESOLVE unable to resolve dependency tree |
强制提升的子依赖与同级其他包声明的 peerDependencies 产生版本冲突,npm 的严格同级依赖校验机制阻断了安装。 |
在确认 API 兼容的情况下,可添加 --legacy-peer-deps 参数安装,或在 overrides 中同步覆写冲突的 peer 依赖版本。 |
| 打包后出现重复实例(Dual Instances) | 覆写规则配置不全,导致构建工具(如 Webpack/Vite)同时打包了两个不同版本的同一个库(例如两个版本的 React 导致 Hooks 报错)。 | 在构建工具配置中添加路径别名(如 Vite 的 resolve.alias 或 Webpack 的 resolve.alias),将该库强行指向同一物理路径。 |
通过“审计扫描发现漏洞 → 依赖树反向追溯定位 → 依据层级靶向覆写或补丁 → 锁文件固化与 CI 门禁”的标准化流程,前端与 Node.js 团队可以从容应对第三方开源框架库的安全挑战,确保生产软件供应链的健壮与可靠。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章