

深入解析在引入和使用 JavaScript 第三方框架与工具库时诱发死循环的底层机制,涵盖递归对象环、原型链污染、响应式级联更新等漏洞场景,并提供数据清洗、拓扑防环、副作用熔断与沙箱超时的完整工程化解决方案。
JavaScript框架库漏洞写出死循环怎么避免
作者:极速慢跑
时间:2026-11-08
浏览:97
文章目录
系统稳定性与架构防御
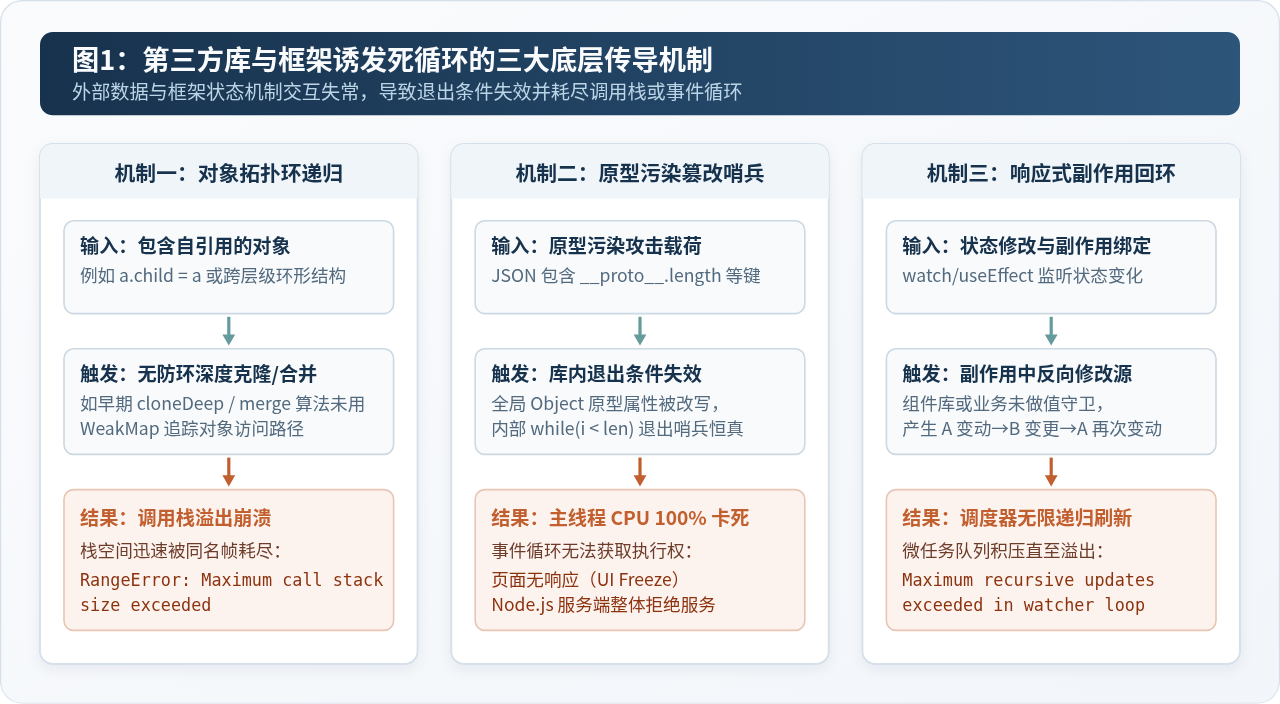
图1:第三方库与框架诱发死循环的三大底层传导机制(递归对象环、原型污染哨兵失效、响应式副作用回环)
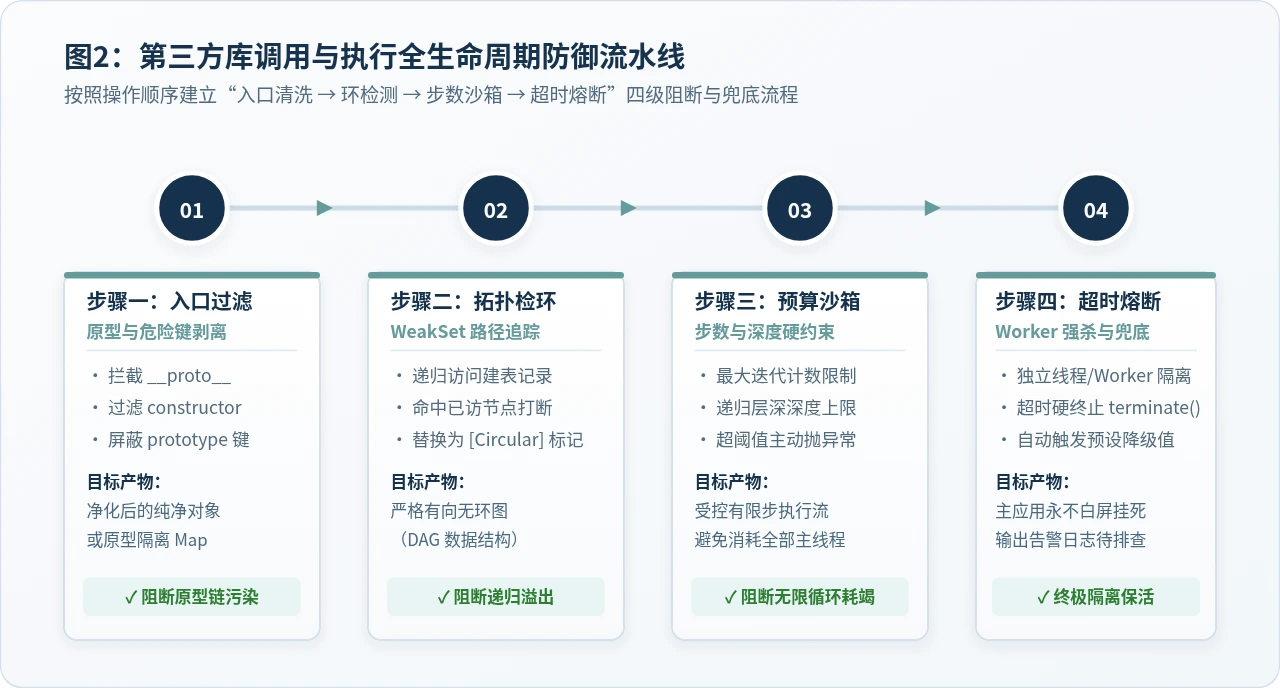
图2:第三方库调用与执行全生命周期防御流水线(入口过滤 → 拓扑检环 → 预算沙箱 → 超时熔断)
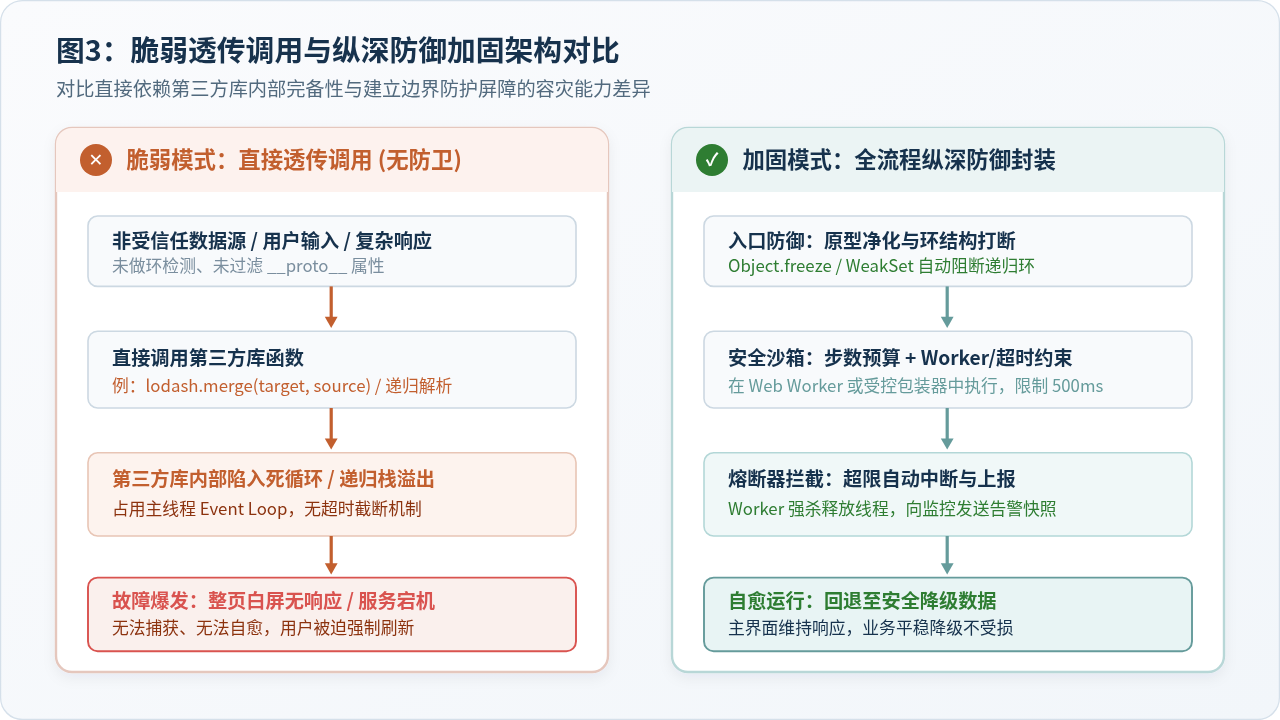
图3:脆弱透传调用与纵深防御加固架构对比(单点直接崩溃 vs 多级沙箱拦截与平稳降级)
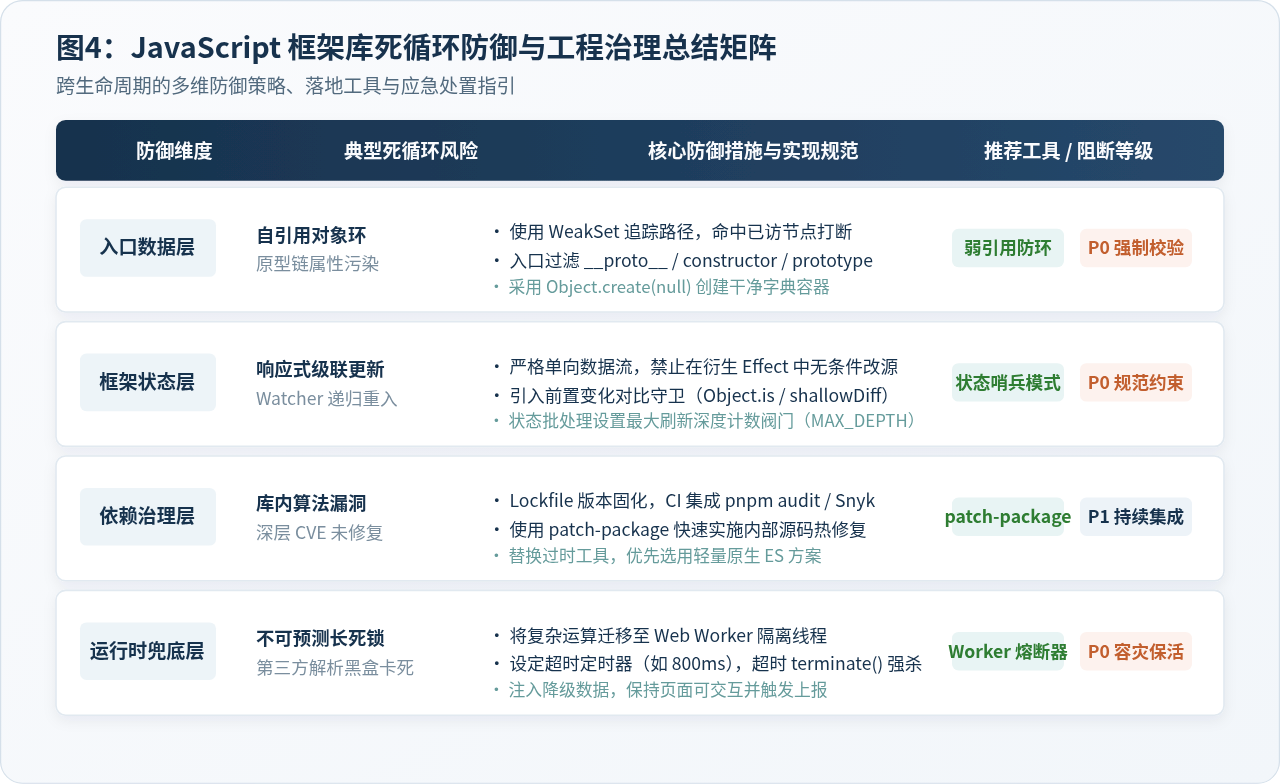
图4:JavaScript 框架库死循环防御与工程治理总结矩阵(数据输入、框架状态、依赖治理、运行时兜底)
适用场景:Web 前端、Node.js 服务端、第三方 SDK 整合
防御维度:拓扑检环 · 原型隔离 · 熔断沙箱 · 依赖审计
在现代 JavaScript 应用程序开发中,死循环往往并不是开发者在业务层直接书写了没有终止条件的 while(true),而是由于引入的第三方框架或工具库本身存在逻辑缺陷、对自引用循环对象处理不当、原型链污染破坏了迭代终止哨兵,或是响应式状态副作用相互级联触发所导致。避免这类死循环的根本方法在于建立“数据入口拓扑检环、响应式副作用依赖闭环阻断、不可信操作步数与超时沙箱熔断、工程化漏洞版本扫描”四道纵深防线。本文将逐层拆解这些诱发机制,并给出可直接在项目中实装的防御代码与治理规范。
一、第三方框架与工具库诱发死循环的三大典型场景
第三方库虽然极大地提升了研发效率,但一旦其内部算法假设与外部输入数据形态不一致,或者库本身存在特定边界条件的逻辑缺陷,就会在主线程中陷入无限循环或耗尽递归调用栈。常见场景集中在以下三个方面:
1. 递归合并与深拷贝中的对象拓扑环(Circular References)
数据处理库(如旧版本对象操作工具或自定义递归深克隆函数)在遍历嵌套对象时,如果外部数据中存在自引用或双向引用(例如 nodeA.next = nodeB; nodeB.prev = nodeA;),算法若未维护已经访问过的对象集合(Visited Set),就会在两个节点之间来回递归,直到抛出 RangeError: Maximum call stack size exceeded,甚至直接导致宿主进程内存暴涨挂死。
2. 原型链污染击穿循环迭代退出哨兵
这是安全漏洞诱发死循环的典型案例(例如 CVE-2020-8203 等原型污染漏洞)。当不可信的 JSON 数据中包含 __proto__ 或 constructor.prototype,并且被有漏洞的合并库写入全局 Object.prototype 时,如果攻击者篡改了如 length、迭代器函数或哨兵标志属性,依赖这些属性作为终止条件的内部 while (cursor < target.length) 循环就会由于条件恒为真而永久运行,使主线程 CPU 占用瞬间达到 100%,引发拒绝服务(DoS)。
3. 响应式框架中的副作用级联更新死锁
在 Vue 的 watch/watchEffect 或 React 的 useEffect 中,如果第三方组件库或业务代码在响应式副作用内部无条件地修改了作为该副作用依赖的状态,或者多个计算属性之间形成了环形依赖,调度器队列就会不断清空并重新入队,触发最大递归更新深度限制(如 Vue 报错 Maximum recursive updates exceeded),页面彻底冻结。
二、第一道防线:数据入口的环检测与原型硬化
要避免第三方库在处理复杂对象时失控,首先要在数据进入第三方库之前进行前置校验与清洗。不要假设任何外部传入的对象是“干净的树形结构”。
1. 利用 WeakSet 实施轻量级拓扑环检测
在将数据传递给深度克隆、序列化或递归合并库之前,可以用 WeakSet 追踪当前遍历路径上的对象引用。WeakSet 对对象保持弱引用,既不会阻碍垃圾回收,又能以 O(1) 的时间复杂度检测出当前路径中是否存在回环:
/**
 * 拓扑环检测函数:检查对象中是否存在循环引用
 * @param {any} target 待检测对象
 * @returns {boolean} 是否存在循环引用
 */
function hasCircularReference(target) {
  const visited = new WeakSet();

  function detect(val) {
    if (val !== null && typeof val === 'object') {
      if (visited.has(val)) {
        return true; // 发现环引用
      }
      visited.add(val);
      for (const key of Object.keys(val)) {
        if (detect(val[key])) {
          return true;
        }
      }
      visited.delete(val); // 回溯当前分支
    }
    return false;
  }

  return detect(target);
}
2. 原型防污染清洗与对象硬化
为了彻底消除外部输入污染对象原型从而导致框架库内部死循环的风险,必须过滤恶意键名,或在合并操作前使用 Object.freeze 冻结敏感对象原型:
/**
 * 安全过滤函数:递归剔除 __proto__、constructor 等危险属性
 * @param {any} data 外部不可信数据
 * @returns {any} 净化后的安全数据
 */
function sanitizePayload(data) {
  if (data === null || typeof data !== 'object') {
    return data;
  }

  if (Array.isArray(data)) {
    return data.map(sanitizePayload);
  }

  // 使用无原型对象作为干净容器
  const safeObj = Object.create(null);
  for (const [key, value] of Object.entries(data)) {
    // 严格禁止写入可能修改原型链的属性键
    if (key === '__proto__' || key === 'constructor' || key === 'prototype') {
      console.warn(`[Security Alert] 拦截潜在的原型污染危险键: ${key}`);
      continue;
    }
    safeObj[key] = sanitizePayload(value);
  }
  return safeObj;
}
防护建议:在 Node.js 服务端或全局应用入口处,可直接执行
Object.freeze(Object.prototype)。这一行代码将使整个运行时的基础原型变为只读,任何第三方库漏洞若尝试向 Object.prototype 写入任何新属性都会静默失败(非严格模式)或直接抛出异常(严格模式),从而让潜在的破坏行为在萌芽阶段被掐断。
三、第二道防线:框架响应式系统的副作用闭环阻断
在 Vue、React、Svelte 等现代前端框架中,第三方状态管理库或复杂组件库常常由于内部事件重派发与状态更新形成死循环。阻断响应式死循环需遵循以下实施规范:
-
执行值对比守卫(Change Guard):
在响应式回调(如
watch或useEffect)中更新状态之前,务必先对比新旧值。如果新值与当前状态一致,立即返回,坚决不触发重复的调度入队。 -
坚守单向派生规范:
计算属性(
computed)必须是纯函数,严禁在计算属性中触发任何状态变更或其他异步副作用;将“状态更新”与“副作用响应”明确区分开。 - 在副作用调度器中植入迭代深度阈值: 对于高频联动场景,可在业务封装层中引入递增计数器与自动熔断守卫。
import { ref, watch } from 'vue';

/**
 * 带有防死循环熔断的响应式监听包装器
 */
export function useSafeWatch(source, callback, options = {}) {
  const maxCycles = options.maxCycles || 50;
  let cycleCount = 0;
  let resetTimer = null;

  return watch(source, (newVal, oldVal) => {
    // 1. 守卫检查:新旧值无变化直接短路
    if (Object.is(newVal, oldVal)) return;

    cycleCount++;
    // 2. 周期重置:在微任务/当前宏任务末期归零
    if (!resetTimer) {
      resetTimer = setTimeout(() => {
        cycleCount = 0;
        resetTimer = null;
      }, 100);
    }

    // 3. 超过最大更新深度立即熔断
    if (cycleCount > maxCycles) {
      console.error(`[Reactivity Breaker] 检测到副作用级联死循环,已强制熔断更新!`);
      return;
    }

    callback(newVal, oldVal);
  }, options);
}四、第三道防线:不可信运算的步数预算与超时熔断器
当项目必须使用某些复杂的第三方黑盒库(例如 Markdown 解析器、公式排版引擎、图表布局计算器或富文本转换器)处理用户自定义输入时,代码可能无法深入其内部修改算法。此时必须采取“执行预算”(Execution Budget)与“隔离沙箱”策略。
1. 步数计数器与递归深度保护包装器
对于可以传入自定义遍历回调或访问器的第三方工具库,可在调用外层封装一个带步数上限的监控上下文:
/**
 * 带有最大执行步数限制的调用包装器
 * @param {Function} operation 待执行的第三方运算
 * @param {number} maxSteps 最大允许步数
 */
function executeWithBudget(operation, maxSteps = 10000) {
  let steps = 0;

  const budgetGuard = {
    tick() {
      steps++;
      if (steps > maxSteps) {
        throw new Error(`[Execution Budget Exceeded] 执行步数超过安全阈值 ${maxSteps},疑似死循环!`);
      }
    },
    getStepCount: () => steps
  };

  return operation(budgetGuard);
}
2. 基于 Web Worker 的超时强杀沙箱
JavaScript 是单线程执行模型,一旦主线程陷入死循环,任何 setTimeout 或 Promise.race 都无法抢占 CPU 来终止该循环。因此,唯一能够彻底终结黑盒死循环且保护主界面的方式,是将不可信运算迁移至独立的 Web Worker 中执行。主线程设置超时定时器,一旦超时,直接调用 worker.terminate() 强行销毁线程:
/**
 * 在独立 Worker 中受控运行第三方库计算,支持硬超时终止
 * @param {string} workerScriptUrl Worker 脚本地址
 * @param {any} payload 运算入参
 * @param {number} timeoutMs 超时时间(毫秒)
 * @returns {Promise<any>}
 */
function runInWorkerWithTimeout(workerScriptUrl, payload, timeoutMs = 800) {
  return new Promise((resolve, reject) => {
    const worker = new Worker(workerScriptUrl);
    let isSettled = false;

    // 设定硬超时定时器
    const timer = setTimeout(() => {
      if (!isSettled) {
        isSettled = true;
        // 核心:强行销毁 Worker 线程,瞬间释放卡死的死循环
        worker.terminate();
        reject(new Error(`[Worker Timeout] 第三方库运算超过 ${timeoutMs}ms 限制,已强制终止!`));
      }
    }, timeoutMs);

    worker.onmessage = (event) => {
      if (!isSettled) {
        isSettled = true;
        clearTimeout(timer);
        worker.terminate();
        resolve(event.data);
      }
    };

    worker.onerror = (err) => {
      if (!isSettled) {
        isSettled = true;
        clearTimeout(timer);
        worker.terminate();
        reject(err);
      }
    };

    worker.postMessage(payload);
  });
}
避坑指南:切勿试图在主线程仅用
Promise.race([heavyTask(), timeoutPromise()]) 来防范死循环。如果 heavyTask 内部是同步死循环,它会完全霸占 JavaScript 主线程微任务与宏任务队列,timeoutPromise 的定时器回调根本没有机会执行。必须使用 Worker 线程实现物理隔离。
五、第四道防线:工程化依赖审计与版本治理
代码防御是运行时的最后屏障,而工程化手段则可以在编译构建阶段提前发现并剔除存在死循环漏洞的第三方包。
1. 依赖版本固化与漏洞扫描
严格将 package-lock.json 或 pnpm-lock.yaml 纳入版本控制,防止构建机在自动拉取次版本(Minor)或补丁版本(Patch)时意外引入带有漏洞的第三方依赖。在持续集成(CI)流水线中配置自动化依赖审计:
# 在 CI 构建步骤中阻断存在高危漏洞的构建
pnpm audit --audit-level=high

# 或使用 npm 进行自动修复检测
npm audit
2. 使用 patch-package 实施库漏洞快速热修
当某个深层依赖库被确认存在死循环漏洞,但上游开源社区尚未发版或主包已经停止维护时,等待发版会带来巨大的生产风险。此时应利用 patch-package 工具直接对 node_modules 中的有缺陷代码进行本地打补丁:
# 1. 直接在 node_modules/vulnerable-library 中修改导致死循环的代码(加入防环判断)
# 2. 执行打补丁命令生成差异文件
npx patch-package vulnerable-library

# 3. 在 package.json 的 scripts 中加入自动安装钩子:
# "scripts": { "postinstall": "patch-package" }
生成的补丁文件(如 patches/vulnerable-library+1.2.3.patch)提交到 Git 仓库后,团队内所有成员和 CI 服务器在执行 npm install 时都会自动应用该补丁,确保整个工程环境始终具备抗死循环能力。
六、生产环境死循环排查与自愈恢复流程
如果生产环境中已经出现了疑似第三方库导致的页面卡死或 CPU 飙升,可以按照以下诊断步骤定位并恢复:
-
Chrome DevTools Performance 采样分析:
打开开发者工具,在 Performance 面板录制卡死瞬间。展开 Main 线程,观察调用栈中是否存在呈“柱状密集重复”的同名函数帧。如果调用栈由某第三方库内部函数(如
baseClone、mergeDeep或flushJobs)连续占据数千层,即可精确定位问题源头。 -
Node.js 生产环境 CPU Profiler 采样:
在服务端运行
node --inspect或利用诊断工具(如clinic flame)捕获火焰图。死循环代码会在火焰图中呈现为顶部无限宽且持续平顶的巨大矩形,可据此直接定位到引发死锁的具体文件与行号。 - 上线降级开关(Feature Flag): 对于调用高风险第三方库的功能模块,在业务层增加远程动态开关。一旦线上捕获到长任务监控(Long Task API)超时报警,自动关闭该模块的复杂解析逻辑,切换为纯文本展示或静态兜底方案,确保核心交易流程不受影响。
总结:防范 JavaScript 框架与工具库漏洞写出的死循环,不能将希望寄托于第三方库的“代码完美”,而必须建立全方位的纵深防御体系。通过入口处的 WeakSet 拓扑防环、不可信原型的隔离清洗、响应式状态变更的守卫拦截,以及高危黑盒任务的 Web Worker 超时强杀,即可彻底消除死循环对主线程的威胁,构建高健壮性、高容灾能力的现代前端与 Node.js 应用。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章