

深入分析在线JS混淆工具的数据隐私风险与安全隐患,并推荐基于 javascript-obfuscator 与 Terser 的本地离线混淆方案,提供完整的配置示例与操作步骤。
在线JS混淆工具安全吗?数据隐私风险与本地离线方案推荐
作者:极速慢跑
时间:2026-11-03
浏览:185
文章目录
前端安全与工程化
主题:代码混淆与安全审计
目标:数据隐私防护与离线方案落地
直接给出核心判断:在任何涉及商业业务逻辑、私有接口规范或敏感凭据的场景下,在线JS混淆工具均不安全。将源码直接粘贴到第三方在线工具,相当于主动将未受保护的代码暴露给不受控的网络传输链路、第三方云端日志与潜在的脚本注入威胁。面向生产项目,开发者应当建立本地离线混淆机制,通过本地命令行工具或项目构建流水线完成混淆,确保源代码全生命周期不出内网与本地磁盘。
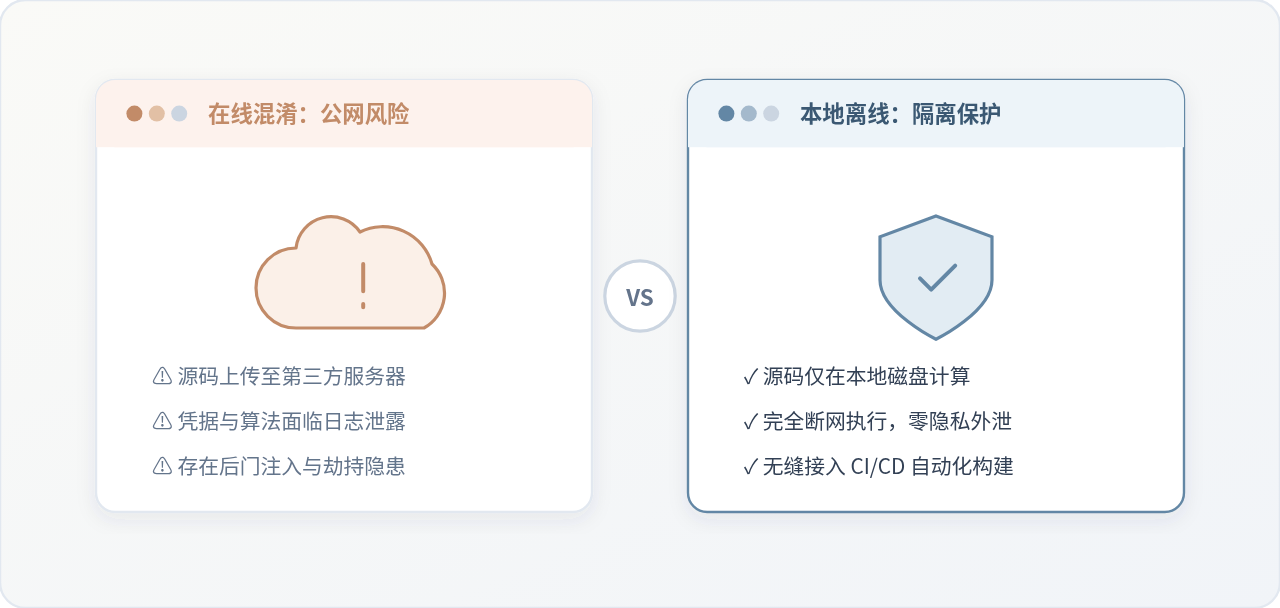
一、在线混淆工具的运行机制与数据隐私风险
为了评估在线混淆工具的安全性,首先需要区分两类在线工具的实现方式:服务端混淆与浏览器前端混淆。
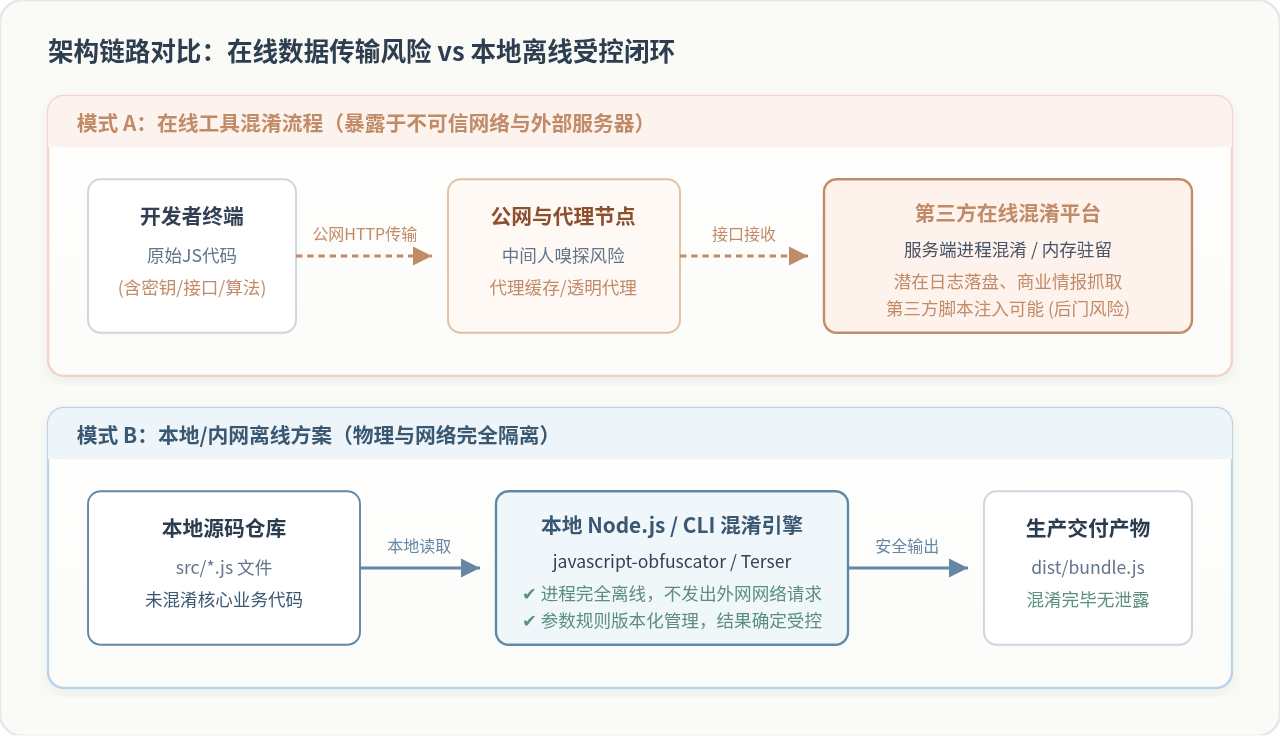
大部分功能完善的在线混淆网站采用服务端处理架构。当用户在网页文本框中粘贴 JavaScript 代码并点击“混淆”按钮时,浏览器会将完整代码封装为 HTTP POST 请求体发送至远端服务器。服务端接收代码后,调用后端的抽象语法树(AST)解析器与混淆引擎(如基于 Node.js 运行的库),完成变量混淆、字符串加密和控制流重组后,再将混淆结果返回给浏览器。
即使某些网站宣称“纯前端本地执行,不上传任何代码”,这种模式在实际使用中依然伴随着不可控的安全边界:前端页面引入的第三方分析脚本、CDN 劫持、浏览器扩展插件的 DOM 监听,均有可能在后台静默提取输入框中的文本。将商业代码置于不受信的页面上下文中,主要存在以下三类严重隐私与安全风险:
-
风险一:商业逻辑与反爬策略外泄
前端源码中往往包含产品核心的计算公式、数据签名逻辑、设备指纹收集算法或逆向防护策略。一旦代码经过第三方服务器,服务器的接入日志、持久化缓存或排错调试转储,都会完整留存你的原始逻辑。 -
风险二:硬编码凭据与接口协议暴露
在快速开发或未经过严格代码审计的项目中,源码内极易残留内部私有域名、API Key、加解密密钥(如 AES/RSA 密钥)或第三方服务的 AppSecret。在线上传这些代码,会直接造成敏感凭据的不可逆泄露。 -
风险三:混淆产物被恶意植入后门或劫持
第三方网站不受你的安全监管。如果在线工具本身的服务器被攻击,或者运营方在返回的混淆代码中动态插入恶意的远程载荷(如隐蔽的挖矿脚本、键盘记录器、接口流量重定向代码),普通开发者很难在结构高度复杂的混淆代码中发现异常,从而导致生产环境发生严重的供应链安全事件。
二、适用边界:什么情况下可以谨慎使用在线工具?
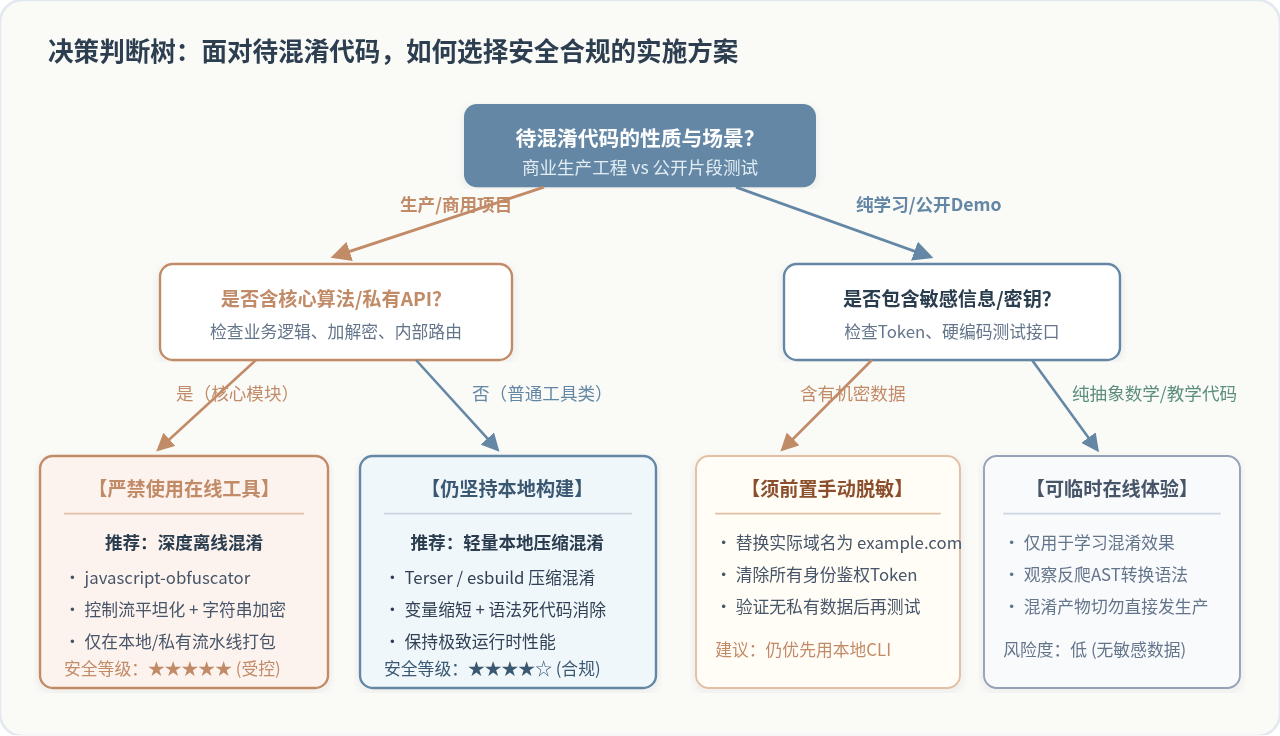
完全否定在线工具的便捷性并不现实,但在使用前必须确立极其严格的准入边界与安全底线。
允许临时在线测试的极少数场景:
- 不具有任何商业价值的公开算法片段(如冒泡排序、二叉树遍历演示)。
- 用于教学演示或学习混淆语法的公开开源代码片段。
- 仅为了观察某种混淆参数对语法树产生的影响,且代码中所有标识符均为无意义占位符(如
test()、foo、bar)。
安全红线:非公开代码严禁直接上传
凡是属于公司仓库、包含业务接口请求(fetch/axios)、包含私有业务字段或带有鉴权逻辑的代码文件,坚决禁止上传到任何公网在线平台。如果必须在线对照混淆效果,必须在上传前手动进行彻底脱敏,将所有实际域名替换为 example.com,并移除全部密钥与私有字段名。
三、推荐方案:在本地环境中搭建离线混淆体系
解决隐私与安全风险的根本办法是将混淆过程彻底下沉到本地开发机或私有 CI/CD 流水线。在离线环境下,代码直接在本地进程中被读取、解析、转换并写入磁盘,完全不产生外部网络通信。
目前业界成熟且广泛采用的本地离线方案主要为 javascript-obfuscator(主打深度代码防护)和 Terser(主打生产级安全压缩与基础混淆)。下面以功能最全面的 javascript-obfuscator 为例,演示完整的本地落地步骤。
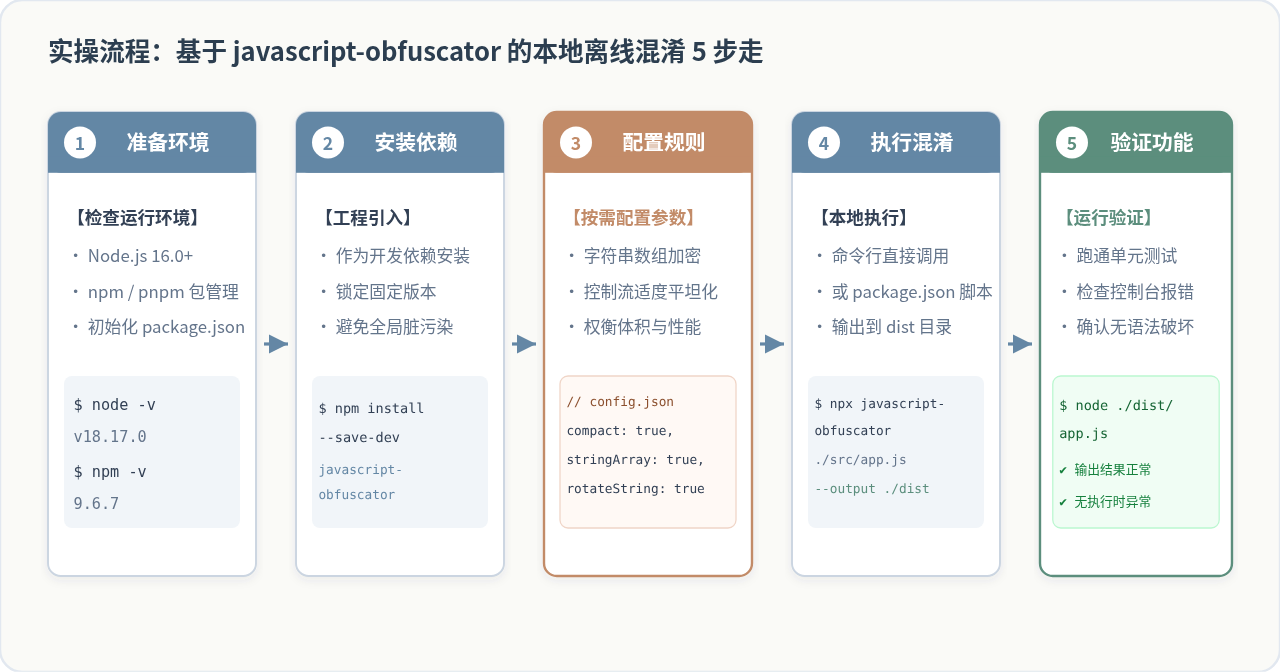
步骤 1:确认本地 Node.js 运行环境
在终端中检查本地是否已安装 Node.js 与 npm 环境。建议使用 Node.js LTS 版本(16.x 或更高版本)。
Terminal - 环境检查命令
bash
node -v
npm -v
输出示例(非实际执行结果)
text
v18.17.0
9.6.7
步骤 2:在项目中安装 javascript-obfuscator 开发依赖
推荐将工具安装在当前项目的 devDependencies 中,避免全局安装带来的版本漂移与环境污染问题。
Terminal - 安装依赖
bash
# 进入前端或 Node.js 项目根目录
npm install --save-dev javascript-obfuscator
步骤 3:编写本地离线混淆配置文件
不要在命令行中输入冗长的混淆参数,建议在项目根目录下创建专用的配置文件 obfuscator.config.json,实现规则的版本化管理。
obfuscator.config.json
json
{
  "compact": true,
  "controlFlowFlattening": true,
  "controlFlowFlatteningThreshold": 0.75,
  "numbersToExpressions": true,
  "simplify": true,
  "stringArray": true,
  "stringArrayEncoding": ["base64"],
  "stringArrayThreshold": 0.8,
  "splitStrings": true,
  "splitStringsChunkLength": 10,
  "identifierNamesGenerator": "hexadecimal",
  "renameGlobals": false,
  "selfDefending": false,
  "sourceMap": false
}
关键配置项安全与性能权衡说明:
• stringArray 与 stringArrayEncoding:提取源码中的敏感字符串并以 Base64 进行多层提取编码,防止通过搜索明文字符串快速定位关键逻辑。
• controlFlowFlattening:控制流平坦化,将顺序执行的条件分支转换为 switch-case 状态机,大幅提升反编译与阅读难度。建议阈值设为 0.75,避免过度消耗 CPU 性能。
• selfDefending:防篡改与格式化探测保护。在纯浏览器生产脚本中如需防美化调试可开启,但注意避免在包含特殊包装器的微前端环境下造成死循环。
步骤 4:配置并执行本地混淆命令
在项目的 package.json 中添加脚本命令,将混淆环节接入标准开发流程:
package.json (部分片段)
json
{
  "scripts": {
    "obfuscate": "javascript-obfuscator ./src/core.js --output ./dist/core.obf.js --config ./obfuscator.config.json"
  }
}
在终端中运行以下命令即可在本地完成离线混淆:
Terminal - 执行离线混淆
bash
npm run obfuscate步骤 5:验证混淆产物与功能运行
混淆完成后,应当使用 Node.js 或本地静态服务器验证输出文件的语法正确性与业务执行状态,确保混淆未破坏变量作用域或引入运行时异常。
Terminal - 运行验证
bash
node ./dist/core.obf.js四、主流前端构建工具集成(Vite 与 Webpack)
对于现代化前端工程,手动运行命令行依然较为繁琐。更安全且高效的做法是将离线混淆直接封装在构建打包阶段。
1. Vite 工程集成
安装对应插件并在 vite.config.js 中配置:
vite.config.js
javascript
import { defineConfig } from 'vite';
import obfuscatorPlugin from 'vite-plugin-javascript-obfuscator';

export default defineConfig({
  plugins: [
    obfuscatorPlugin({
      apply: 'build', // 仅在正式打包时启用,不影响开发调试
      options: {
        compact: true,
        controlFlowFlattening: true,
        controlFlowFlatteningThreshold: 0.5,
        stringArray: true,
        stringArrayThreshold: 0.75
      }
    })
  ]
});
2. Webpack 工程集成
通过 webpack-obfuscator 插件在生产打包管线中自动处理:
webpack.config.js (片段)
javascript
const JavaScriptObfuscator = require('webpack-obfuscator');

module.exports = {
  // ... 其他基础配置
  plugins: [
    process.env.NODE_ENV === 'production' && new JavaScriptObfuscator({
      rotateStringArray: true,
      stringArray: true,
      stringArrayThreshold: 0.8
    }, ['vendor.js']) // 排除第三方公共库,仅混淆自有业务包
  ].filter(Boolean)
};
五、在线工具 vs 本地离线方案特性矩阵与安全总结
通过综合对比可以清晰发现,本地离线方案不仅杜绝了外部泄密风险,还在工程化可控性、性能调优和持续集成能力上全面优于在线工具。
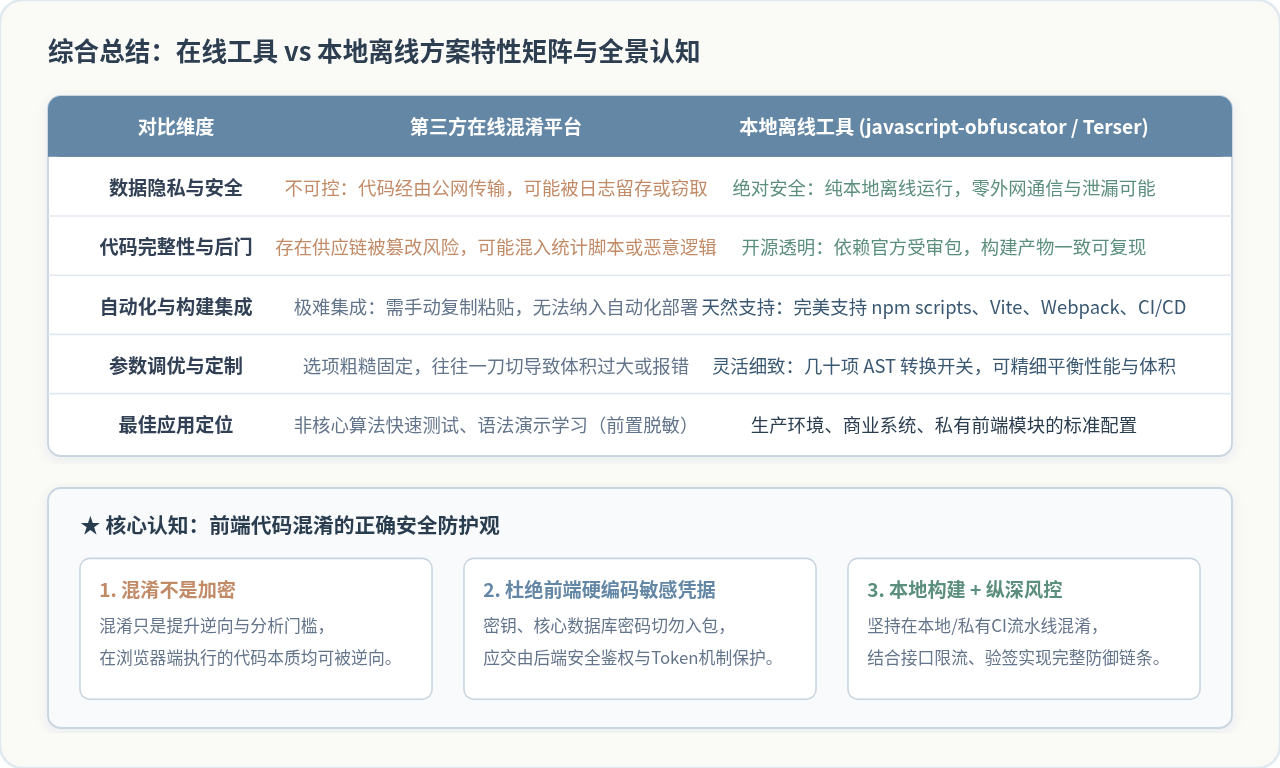
最后需要强调的是:代码混淆的本质是增加攻击者逆向分析的时间与金钱成本,它绝非绝对安全的加解密手段。只要 JavaScript 代码最终被下发到客户端浏览器执行,拥有足够耐心和工具的逆向分析人员始终可以通过动态调试、内存抓取与反混淆 AST 分析还原出核心执行流程。
因此,在坚持使用本地离线混淆的同时,必须遵循以下基本安全准则:
- 绝不在前端代码中存放敏感私钥或管理级凭据:将核心鉴权与计费、敏感决策逻辑彻底置于服务端执行,前端只保留展示与受限交互。
- 采用防御纵深策略:结合短时效动态 Token 机制、请求签名防重放、接口频次限制以及服务端的异常行为风控体系。
- 本地离线自动化构建:将混淆嵌入私有 Git 仓库关联的 CI/CD 流水线,保证源代码从编写、测试到发布的整个生命周期,完全处于受控的企业内部网络与安全屏障内。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章