
详细讲解在HTML的head标签中JavaScript脚本如何安全获取body元素的原理与实用解决方案,涵盖defer属性、DOMContentLoaded事件、ES Module模块及生产级防报错封装。

当前位置:首页 > JavaScript DOM 与事件 > 正文
head中JS脚本怎么安全获取body元素
作者:流萤
时间:2026-11-03
浏览:533
文章目录
主题:Web前端开发 / DOM生命周期
阅读时长:约 8 分钟
执行环境:全现代浏览器 / W3C DOM Level 4 标准
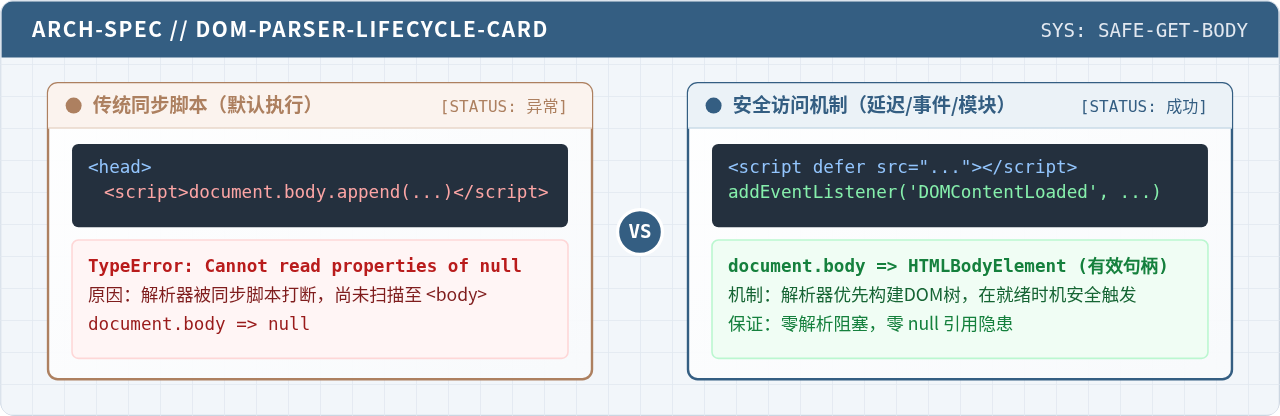
在 HTML 文档中,位于
<head> 内的普通同步 JavaScript 脚本直接调用 document.body 会必然返回 null,若立即访问其属性将抛出 TypeError: Cannot read properties of null 错误。这是因为浏览器的 HTML 解析器遵循自上而下的流式解析规则,解析到 <head> 内的同步脚本时会暂停 DOM 树构建并立即执行脚本,此时 <body> 标签尚未被扫描和实例化。要安全获取 body 元素,核心原则是让脚本逻辑的执行时机延后到 DOM 树构建完 <body> 节点之后。具体有四种可靠解法:对外部文件使用 defer 属性、在内联脚本中监听 DOMContentLoaded 事件、采用现代原生 ES 模块(type="module"),或在通用工具库中使用结合 document.readyState 的自适应防御封装。
一、为什么在head中直接获取body会失败?
很多初学者在编写页面时,习惯把通用脚本统统放在页面的 <head> 标签内,并直接编写获取 body 元素的代码,例如更改背景色、插入容器或挂载全局事件监听器:
<!DOCTYPE html>
<html lang="zh-CN">
<head>
  <meta charset="UTF-8">
  <title>示例页面</title>
  <script>
    // 错误示范:在 head 顶层同步执行
    const body = document.body;
    console.log(body); // 输出:null
    body.style.backgroundColor = '#F2F6FA'; // 运行时抛出异常!
  </script>
</head>
<body>
  <h1>正文内容</h1>
</body>
</html>运行上述代码时,控制台会立刻打印红色报错:Uncaught TypeError: Cannot read properties of null (reading 'style')。代码在中途彻底中断,后续所有逻辑均无法继续执行。
要理解为什么返回值是 null,必须清晰掌握浏览器的关键渲染路径(Critical Rendering Path):
- 流式标记解析:网络进程接收到 HTML 字节流后,渲染引擎的 HTML 解析器从第一行开始逐行扫描并构建 DOM 节点。
- 遇到同步脚本即挂起解析器:当解析器扫描到
<head>内的普通<script>标签时,由于 JavaScript 具备修改文档结构的能力(如document.write),HTML 规范要求解析器必须暂停工作,将主线程控制权移交给 V8 等 JS 引擎。 - 目标节点尚不存在:此时解析器仅仅扫描完
<html>、<head>及其子元素,尚未接触到位于更下方的<body>标签。在内存中,DOM 树上根本还没有HTMLBodyElement实例,因此document.body与document.querySelector('body')都严格指向null。
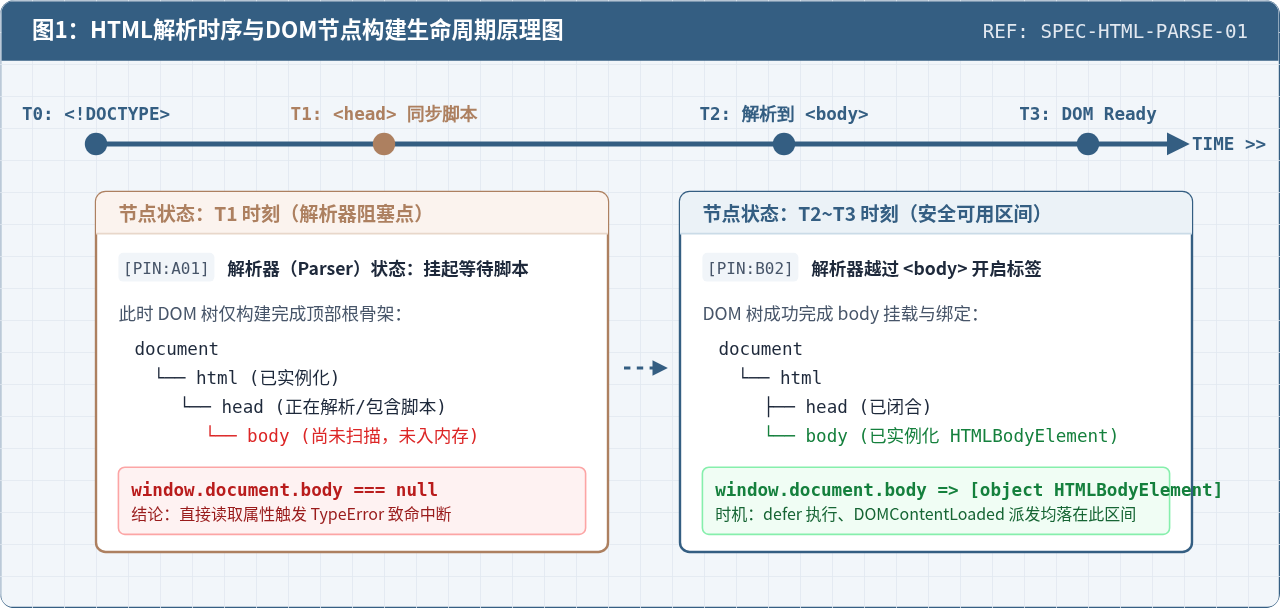
如图1所示,只有在解析器扫描越过 <body> 开启标签后,document.body 的指针才被正式赋值为有效的 DOM 对象句柄。因此,问题的本质是执行时机与节点生命周期的错位。
二、四种安全获取body元素的核心方案与代码实现
针对不同的项目环境和脚本引入形式,前端工程中有四种标准且安全的实现方式。读者应根据脚本是外部文件还是内联代码进行匹配选择。
方案一:为外部脚本添加 defer 属性(外部文件最优解)
如果你的 JavaScript 代码存放在单独的 .js 文件中,在 <head> 内引入时最标准、性能最好的做法是为标签添加 defer 属性:
<!-- index.html 中的 head 区域 -->
<head>
  <meta charset="UTF-8">
  <title>defer 示例</title>
  <script defer src="main.js"></script>
</head>
在外部脚本 main.js 中,你可以像在底部脚本一样直接书写 DOM 访问逻辑,无需做任何嵌套包裹:
// main.js - 顶层作用域
const body = document.body;
console.log("成功获取到 body:", body.nodeName); // 正常输出 "BODY"
body.classList.add("theme-loaded");
工作原理:
defer 告知浏览器“此脚本在后台并行下载,请不要阻塞 HTML 解析”。浏览器会继续完整解析整个文档,并在 DOM 树完全构建完成之后、触发 DOMContentLoaded 事件之前,严格按照脚本在 HTML 中的书写顺序依次执行所有 defer 脚本。此时 <body> 必然已经生成完毕。
方案二:监听 DOMContentLoaded 事件(普通内联脚本标准解)
defer 属性仅对带有 src 属性的外部脚本生效,对没有 src 的内联 <script> 标签无效。如果在 <head> 中必须写内联脚本,应当使用事件监听器把获取 body 的代码包裹在 DOMContentLoaded 回调中:
<head>
  <meta charset="UTF-8">
  <script>
    // 注册 DOMContentLoaded 事件监听
    document.addEventListener('DOMContentLoaded', function () {
      const body = document.body;
      console.log('DOMContentLoaded 触发,成功获取 body:', body);
      body.setAttribute('data-device', 'desktop');
    });
  </script>
</head>
DOMContentLoaded 事件在整个页面的 HTML 被完全加载和解析形成 DOM 树后立刻触发,它不需要等待外部图片、样式表或 iframe 下载完毕,时机精确且响应迅速。
方案三:采用原生 ES 模块(type="module")
在现代前端开发中,原生支持 ES6 模块的浏览器(Chrome 61+、Firefox 60+、Safari 11+、Edge 16+)赋予了模块化脚本天生的延迟执行特性。只要在 <script> 标签上指定 type="module",无论它是外部引用还是内联脚本,默认都会像带有 defer 一样延迟执行:
<head>
  <meta charset="UTF-8">
  <!-- 内联 ES Module 脚本同样自动 defer -->
  <script type="module">
    // 模块顶层直接访问 document.body
    const body = document.body;
    console.log("ES Module 安全获取 body:", body);
    body.style.opacity = '1';
  </script>
</head>
这种方案的优势在于书写最为自然,同时获得了 ES Module 的模块级作用域与严格模式支持,避免了全局变量污染。
方案四:基于 document.readyState 的自适应判断(通用SDK/库封装)
如果你编写的是一段通用工具函数、埋点 SDK 或三方插件,你无法预判外部开发者会将你的代码放在 <head> 还是 <body>,也无法预判代码是通过同步脚本、异步加载还是动态插入(appendChild)执行的。此时若盲目监听 DOMContentLoaded,可能发生事件早已派发完毕、监听器永远无法被调用的致命失灵。
最健壮的解法是检查 document.readyState 状态属性:
<head>
  <script>
    function runWithBody(callback) {
      // 如果当前不是 'loading' 阶段,说明 DOM 树已构建完毕,body 已经就绪
      if (document.readyState !== 'loading') {
        callback(document.body);
      } else {
        // 仍在 parsing 阶段,监听事件就绪通知
        document.addEventListener('DOMContentLoaded', function handler() {
          document.removeEventListener('DOMContentLoaded', handler);
          callback(document.body);
        });
      }
    }

    // 在 head 中安全调用
    runWithBody(function(body) {
      console.log('安全且自适应执行:', body);
      body.classList.add('sdk-initialized');
    });
  </script>
</head>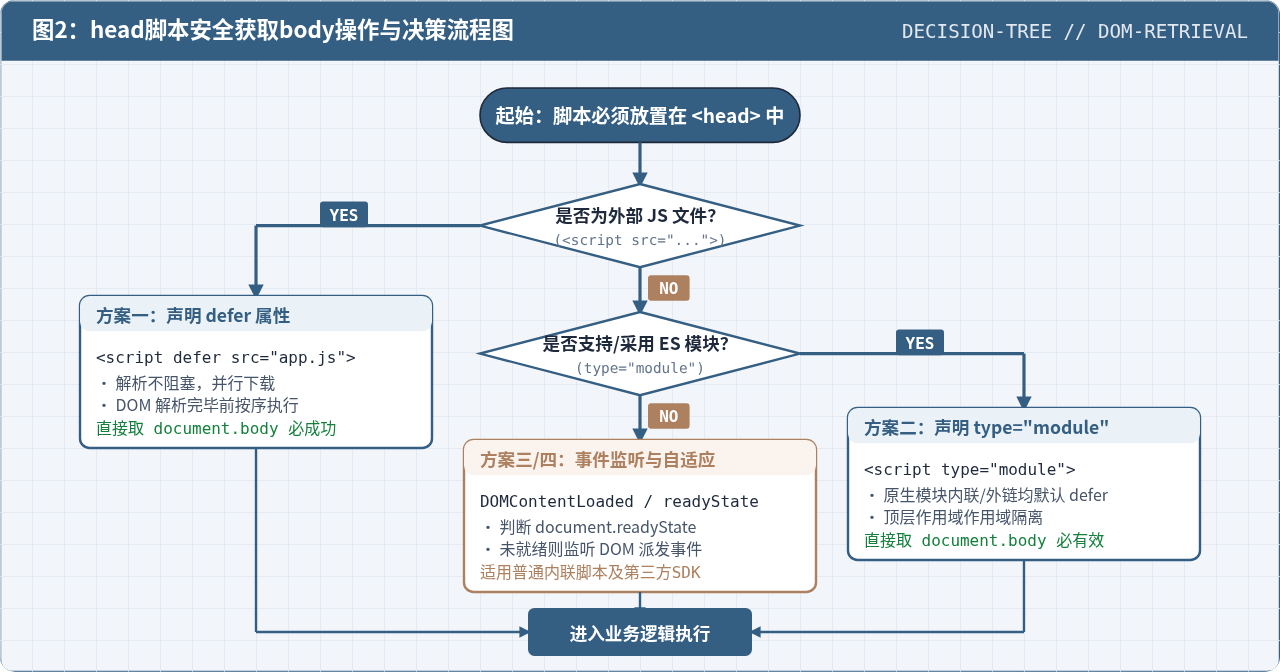
三、关键加载策略的机制对比与选型考量
很多开发者在解决该问题时容易产生混淆,最常见的两个疑问是:“能否使用 async 属性?”以及“为什么不直接用 window.onload?”本节对底层机制进行对比剖析。
3.1 为什么不能用 async 代替 defer?
在 <script> 标签中,async 与 defer 都能实现后台异步下载,但它们的执行时机截然不同:
defer:下载完成后不立即执行,而是排队等待 HTML 解析器构建完整个 DOM 树,在DOMContentLoaded之前按文档顺序执行。async:下载完成后立即暂停解析器并强行执行。它完全不管当前 HTML 到底解析到了哪一行,也不保证多个脚本之间的执行顺序。
如果在 <head> 中使用 <script async src="main.js">,只要该脚本体积很小或者命中了本地强缓存,它极有可能在 HTML 解析器还没扫描到 <body> 之前就下载完毕并开始执行,导致 document.body 依旧为 null。这种偶发性报错通常只在部分高速网络或强缓存场景复现,极难排查,因此绝不能使用 async 作为安全访问 body 的手段。
3.2 为什么不推荐用 window.onload?
通过 window.onload = function() { ... } 确实能够获取到 body,但这是严重降低首屏性能的“过重”方案。因为 window.onload 的触发条件非常严苛:它不仅要求 DOM 树解析完成,还必须等待页面内所有的图片、视频、Web字体、外链 CSS 以及嵌套的 iframe 全部加载完成后才会触发。
如果页面中包含高清宣传大图或响应较慢的第三方统计脚本,window.onload 可能会被推迟 3~5 秒甚至更久。若你的脚本需要给 body 挂载主题样式或渲染关键内容,会导致用户经历明显的界面闪烁(FOUC)或长时间白屏。相比之下,DOMContentLoaded 专注于 DOM 树本身的就绪,通常在几十毫秒内即可就绪。
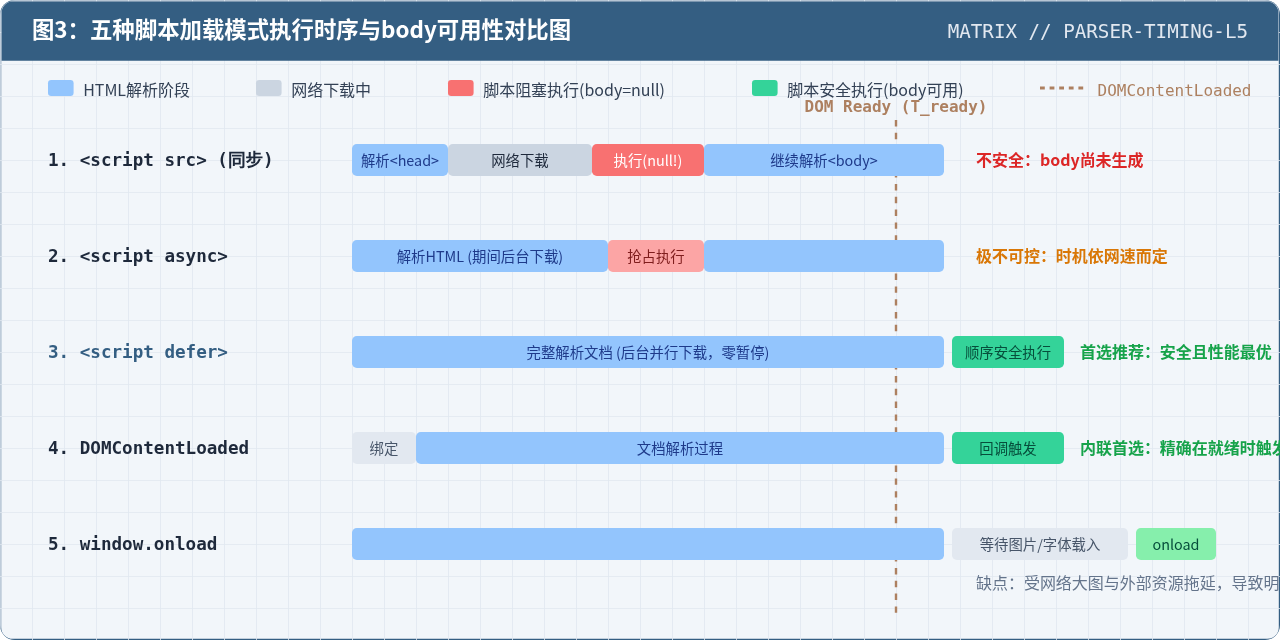
下表总结了五种主流模式在核心指标上的技术差异:
| 加载方式 | 是否阻塞DOM解析 | 在head中能否直接取body | 触发时间点 | 推荐使用场景 |
|---|---|---|---|---|
| 普通同步脚本 | 是(完全阻塞主线程) | 否 (返回 null) | 解析器扫描到即刻同步执行 | 仅限极早期强依赖的 polyfill |
| <script async> | 否(执行时暂停解析) | 极不稳定 (竞态条件) | 网络下载完毕即刻抢占执行 | 独立统计代码、无 DOM 依赖的三方埋点 |
| <script defer> | 否(并行网络下载) | 是 (完全安全) | DOM解析完毕后、DOMContentLoaded前 | 外部业务 JS 文件的行业标准实践 |
| DOMContentLoaded | 否 | 是 (完全安全) | HTML 解析构建完 DOM 树时 | 普通内联脚本的最佳实现 |
| window.onload | 否 | 是 (但耗时过长) | 所有媒体、图片及子资源完全载入后 | 依赖图片真实渲染尺寸的计算逻辑 |
四、生产环境下的防御性封装与验证方法
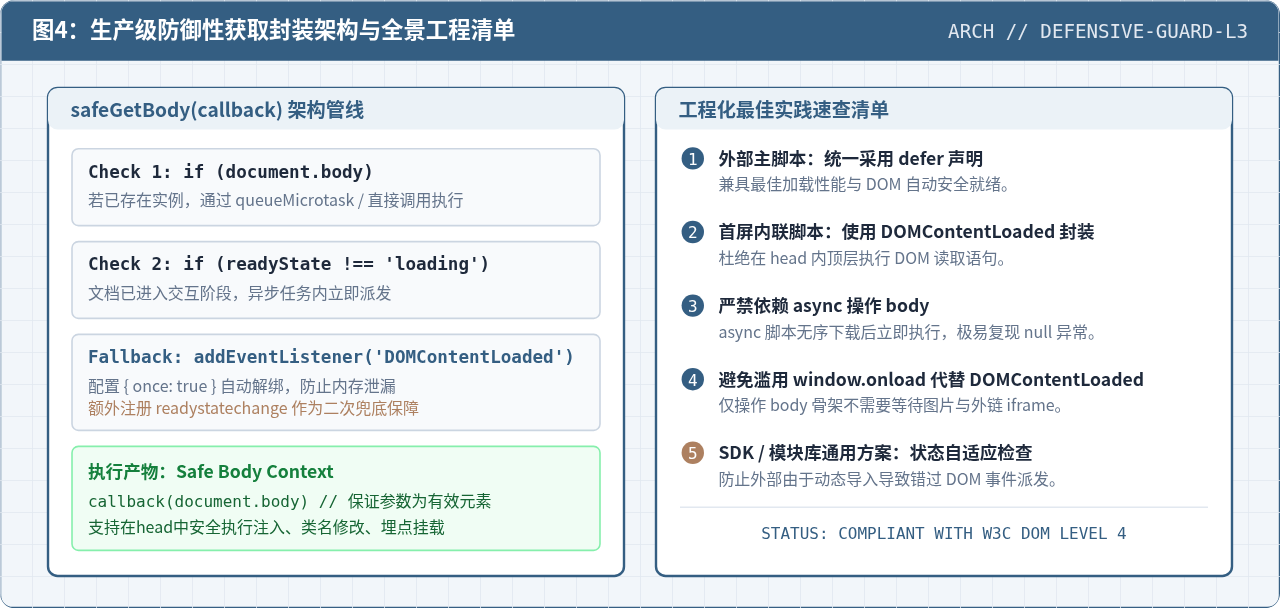
在多人协同或大型单页应用(SPA)微前端基座中,经常存在动态加载 HTML 片段、通过 Web Component 隔离或动态注入脚本的场景。为了确保 100% 的健壮性,我们可以提供一个兼顾微任务调度的生产级工具函数。
4.1 生产级安全获取函数 safeGetBody 完整实现
/**
 * 安全调度器:确保无论何时调用,回调都能获取到合法的 document.body
 * @param { (body: HTMLBodyElement) => void } callback 回调函数
 */
function safeGetBody(callback) {
  if (typeof callback !== 'function') return;

  // 1. 如果 document.body 已实例化,使用微任务异步调用,避免改变调用栈同步预期
  if (document.body) {
    queueMicrotask(() => callback(document.body));
    return;
  }

  // 2. 如果文档已越过 loading 状态,进入交互或完成阶段
  if (document.readyState !== 'loading') {
    queueMicrotask(() => callback(document.body || document.querySelector('body')));
    return;
  }

  // 3. 正在加载解析中,挂载一次性事件监听器
  const onReady = () => {
    document.removeEventListener('DOMContentLoaded', onReady);
    document.removeEventListener('readystatechange', onReady);
    if (document.body) {
      callback(document.body);
    }
  };

  document.addEventListener('DOMContentLoaded', onReady, { once: true });
  document.addEventListener('readystatechange', onReady, { once: true });
}

// 在 head 中无论如何引入均可安全执行:
safeGetBody((body) => {
  body.style.display = 'block';
  console.log('Safe Body Injected:', body);
});
注意细节:使用
queueMicrotask 可以保证回调始终维持异步执行特征,避免“有时同步执行、有时异步执行”引发的竞态错误(Zalgo 现象);同时传入 { once: true } 配置,防止因事件多次派发造成内存泄漏。
4.2 验证结果与排查核对
编写完代码后,如何验证 body 获取已经彻底安全?可以通过以下三项指标进行自测:
- 控制台错误排查:在 Chrome DevTools 的 Console 面板中勾选“Preserve log”并刷新页面,确保没有出现任何带有
Cannot read properties of null的调用栈。 - 断点跟踪测试:在回调函数第一行打上
debugger;语句,刷新页面触发断点,检查作用域中的document.body对象,其类型必须为HTMLBodyElement,且parentNode必须指向HTMLHtmlElement。 - 网速模拟测试:在 Network 面板中切换至“Slow 3G”环境。如果使用的是错误的
async方式,在网络抖动或弱网下极易复现偶尔失败的偶发性 Bug;而在defer或DOMContentLoaded模式下,无论网络延迟多大,逻辑始终在 DOM 树就绪后触发,表现绝对稳定。
五、常见踩坑与注意事项
在实际编码中,除了直接调用报错之外,还有三个隐蔽性极高但影响深远的技术陷阱需要避开:
陷阱 1:在带有 defer 的脚本内部再次包裹 DOMContentLoaded
有些开发者知道 defer 的作用,同时也习惯了写 DOMContentLoaded,于是写出了类似下面的代码:
<!-- head 区域引入了 defer 脚本 -->
<script defer src="app.js"></script>

// app.js 内部又加了一层包装(不必要的过度防护)
document.addEventListener('DOMContentLoaded', () => {
  document.body.append(...);
});
虽然这不会报错,但完全是冗余的。因为 defer 脚本在执行时,DOM 树本身就已经全部解析完毕了。在 defer 脚本里你可以直接访问 document.body,无需再多包一层事件回调。
陷阱 2:动态插入 script 标签时 async 默认开启
如果你的脚手架或分析 SDK 是通过 JS 动态创建 <script> 标签并插到 <head> 中的:
const script = document.createElement('script');
script.src = 'tracker.js';
document.head.appendChild(script);请务必注意:浏览器对动态创建并插入的 script 标签,其 async 属性默认值为 true!即使你在上面设置了 script.defer = true,它仍然会按 async 行为执行。如果你需要依赖其按顺序执行并安全访问 DOM,必须显式声明 script.async = false;。
陷阱 3:在 head 中进行过重的 DOM 操作导致首屏丢帧
即使通过上述方案安全拿到了 body 引用,也尽量避免在 <head> 阶段立即进行大批量昂贵的 DOM 节点创建、复杂的实时布局查询(如读取 body.offsetHeight)。因为这会强制触发浏览器的重排(Reflow)与重绘(Repaint),在主线程还没来得及绘制出首屏骨架屏之前造成明显的卡顿丢帧。
六、总结
在 <head> 中通过 JavaScript 脚本安全获取 body 元素,技术选型可以总结为两句话:
- 引用外部文件时:首选
<script defer src="..."></script>,兼具最优加载性能与完全安全的 DOM 访问保障。 - 编写内联代码时:使用
document.addEventListener('DOMContentLoaded', ...)或<script type="module">,精确捕捉文档树构建完成的黄金时机。
遵循这套原则,可以彻底根除 document.body 为 null 的运行期隐患,为整个页面的稳定交互打下坚实的基础。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章