

深入详解 JavaScript window.open() 的基本语法、三大参数取值规则、浏览上下文复用机制、弹窗尺寸定位坐标系、浏览器弹窗拦截策略及 opener 安全隔离最佳实践。
JavaScript window.open 基本语法与参数详解
作者:交互手记
时间:2026-11-03
浏览:419
文章目录
window.open() 是浏览器宿主环境提供的核心方法,用于打开新的标签页、创建独立弹出小窗或导航现有浏览上下文。其签名由目标地址(url)、目标窗口标识(target)和窗口特性列表(windowFeatures)三大参数组成,执行后返回指向新窗口的代理对象。正确掌握参数传值规则与浏览器安全拦截策略,是实现可靠弹窗交互与防范跨站安全风险的前提。
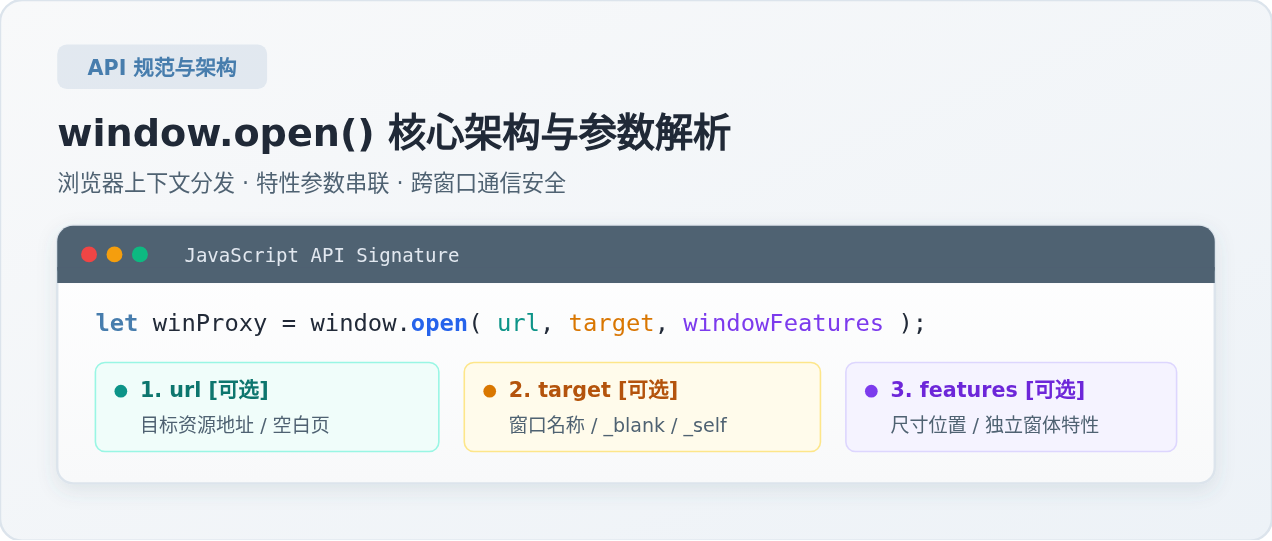
一、基本语法与返回值机制
window.open() 挂载于全局 window 对象之上,在脚本环境中可以直接省略前缀调用 open()。该方法的标准签名如下:
let windowProxy = window.open([url], [target], [windowFeatures]);各参数均声明为可选参数。方法的返回值为一个 WindowProxy 对象(在语义上等价于新打开窗口的 window 全局作用域对象引用)。通过这个代理对象,父页面可以在遵守同源策略的前提下访问子窗口的 DOM、调用子窗口挂载的方法,或通过 windowProxy.close() 手动将其关闭。
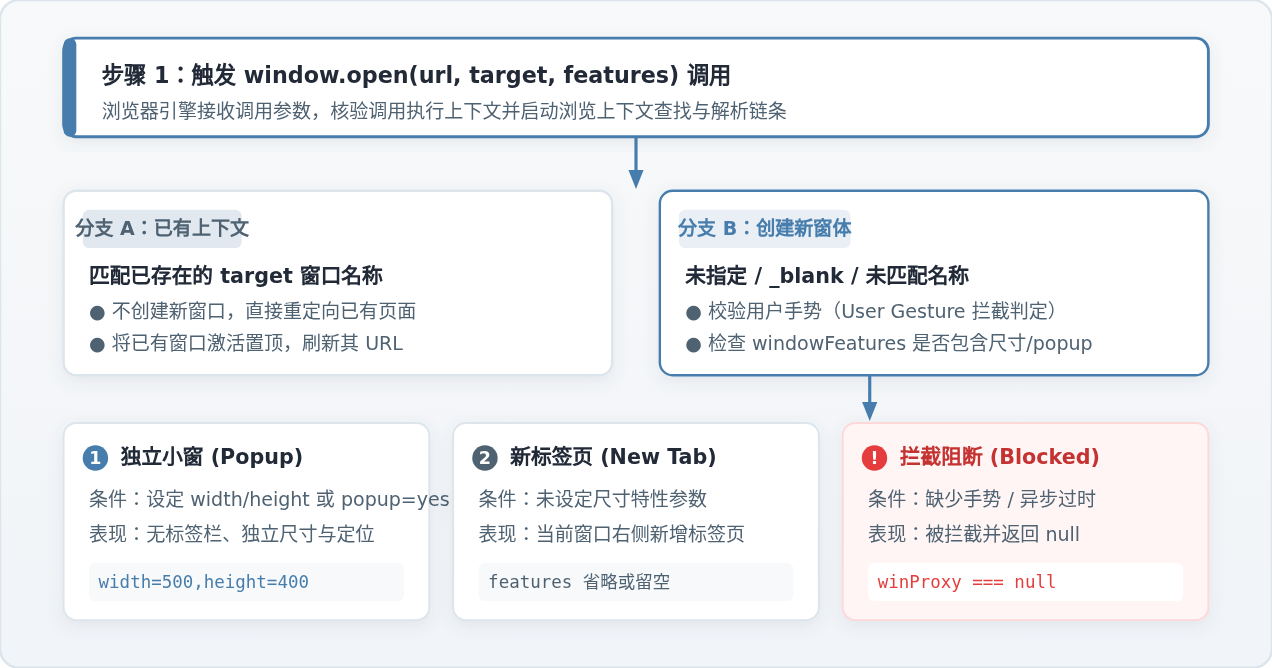
当浏览器因安全策略、广告拦截规则或缺少用户手势而阻断弹窗时,或者新窗口初始化失败时,window.open() 将返回 null。在编写业务逻辑时,必须对返回值进行有效性防空校验,避免引发未捕获的空指针异常:
const childWindow = window.open('https://example.com/report', '_blank');

if (!childWindow || childWindow.closed || typeof childWindow.closed === 'undefined') {
  console.warn('新窗口未能成功开启,可能已被浏览器弹窗拦截插件阻断。');
} else {
  console.log('新窗口创建成功,窗口代理句柄就绪。');
}
二、参数详解:URL 路径规则与行为表现
第一个参数 url 指定新窗口加载的网络资源定位符:
- 绝对 URL:例如
https://example.com/dashboard,新窗口直接发起网络请求并渲染目标站点。 - 相对路径:例如
/user/profile或./detail.html,浏览器以当前执行上下文的源和路径作为基准解析出完整地址。 - 空字符串或省略:如果传入空字符串
""、about:blank或直接不传任何参数,浏览器将建立一个空白页面(about:blank)。
利用空白页特性,开发者可以在运行时直接向新窗口中动态写入 HTML 内容,常用于打印凭单、生成临时报告或导出静态预览文档:
// 开启一个纯空白窗口并动态写入内容
const printWin = window.open('', '_blank', 'width=600,height=400');

if (printWin) {
  printWin.document.write(`
    <!DOCTYPE html>
    <html>
      <head><title>打印预览</title></head>
      <body style="font-family: sans-serif; padding: 20px;">
        <h3>账单结算清单</h3>
        <p>订单编号: #202611018890</p>
        <button onclick="window.print()">立即打印</button>
      </body>
    </html>
  `);
  printWin.document.close(); // 必须显式关闭写入流以触发渲染
}
三、参数详解:Target 窗口目标与上下文复用
第二个参数 target 是一个字符串,用于指定资源被加载进哪一个浏览上下文(Browsing Context)。它的行为模式与 HTML <a target="..."> 标签保持完全一致。
| Target 取值 | 行为定位 | 实际效果与典型场景 |
|---|---|---|
_blank 默认值 |
新浏览上下文 | 每次调用均新建一个独立的标签页或独立小窗,互不干扰。 |
_self |
当前浏览上下文 | 直接在当前执行上下文(当前窗口或当前 iframe)中加载目标 URL,替换现有视图。 |
_parent |
父级浏览上下文 | 在当前 iframe 的直接父级框架中加载。若无上级框架,其行为退化为 _self。 |
_top |
顶级浏览上下文 | 跳出全部内嵌 iframe 结构,在整个浏览器视窗的最顶层窗口中导航目标地址。 |
自定义字符串标识 |
命名上下文复用 | 如果已存在同名窗口,则直接在该窗口中重定向,避免反复弹出重叠窗口。 |
命名窗口复用机制(Target Name Reuse):
当开发者传入一个自定义名称(例如
当开发者传入一个自定义名称(例如
'orderReportWindow')时,浏览器会先在同一浏览上下文组中检索是否存在同名的 window.name。若存在,浏览器将把目标 URL 加载进已有窗口并将它聚焦,而不会建立新标签页。这在后台管理系统或工单编辑场景中非常实用,能有效避免用户多次点击导致浏览器被海量重复标签页挤爆。
四、参数详解:WindowFeatures 窗口特性字符串
第三个参数 windowFeatures 是一个由逗号分隔的键值对或布尔标识字符串,且字符串内绝对不能包含空格。一旦提供了包含尺寸或弹窗特性的 windowFeatures,现代浏览器便会从“新建标签页”模式切换为“独立小弹窗(Popup Window)”模式。
// 正确写法:逗号分隔,无空格
window.open('https://example.com', '_blank', 'width=800,height=600,left=200,top=100');

// 错误写法:包含多余空格可能导致某些浏览器解析截断或忽略后续参数
window.open('https://example.com', '_blank', 'width=800, height=600, left=200');
1. 尺寸与位置关键参数
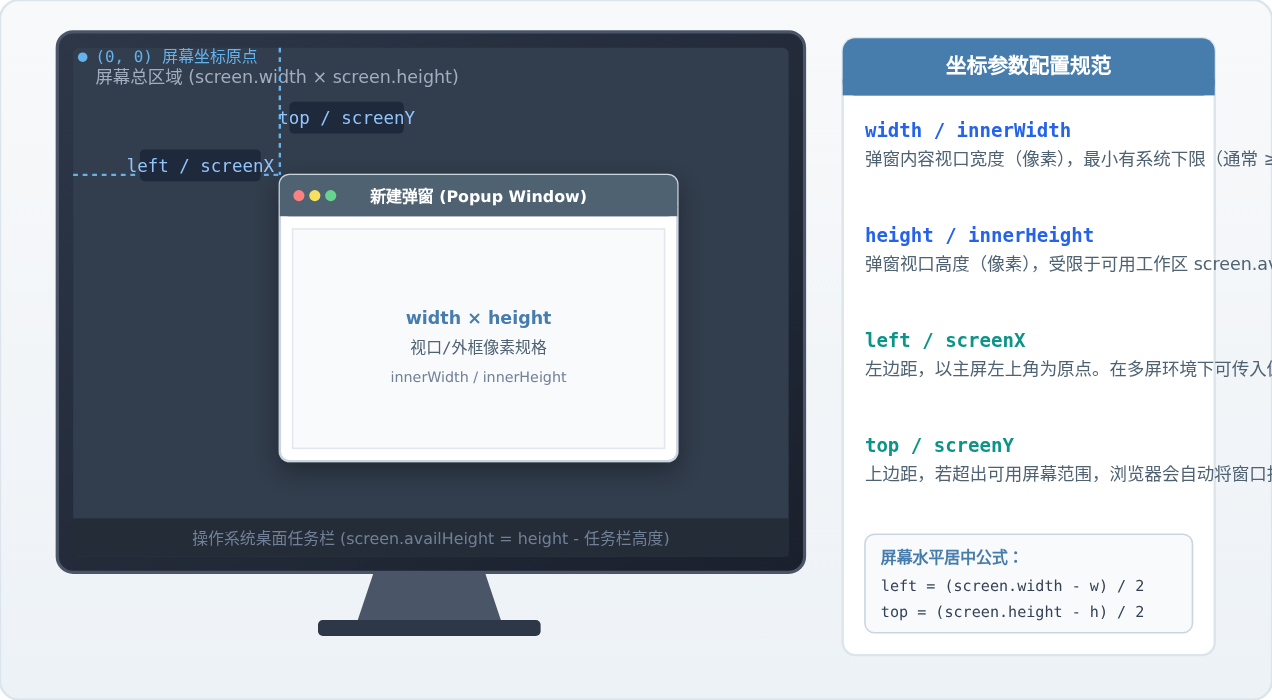
width或innerWidth:指定新窗口可视区域(视口)的宽度,单位为像素(px)。现代浏览器设置了最小安全宽度(通常不小于 100px)。height或innerHeight:指定新窗口可视区域的高度,单位为像素(px)。left或screenX:指定新窗口左上角相对于用户屏幕主视口左边界的距离。top或screenY:指定新窗口左上角相对于用户屏幕主视口上边界的距离。
2. 弹窗居中计算与多屏适配方案
在实际业务中,弹出独立小窗通常需要水平居中与垂直居中。通过 window.screen 对象获取屏幕可用分辨率,可以精确计算出 left 与 top 的理论偏移量:
function openCenteredPopup(url, title, width, height) {
  // 兼顾多屏幕扩展环境下的窗口原点偏移
  const dualScreenLeft = window.screenLeft !== undefined ? window.screenLeft : window.screenX;
  const dualScreenTop = window.screenTop !== undefined ? window.screenTop : window.screenY;

  // 获取当前屏幕的有效显示范围
  const screenWidth = window.innerWidth || document.documentElement.clientWidth || screen.width;
  const screenHeight = window.innerHeight || document.documentElement.clientHeight || screen.height;

  // 计算居中坐标
  const left = Math.max(0, Math.floor((screenWidth - width) / 2 + dualScreenLeft));
  const top = Math.max(0, Math.floor((screenHeight - height) / 2 + dualScreenTop));

  const features = `width=${width},height=${height},top=${top},left=${left},popup=yes,noopener=no`;
  const newWin = window.open(url, title, features);

  if (newWin && newWin.focus) {
    newWin.focus();
  }
  return newWin;
}

// 打开一个 750x550 像素并精确居中的授权验证窗口
openCenteredPopup('https://auth.example.com/oauth', 'AuthWindow', 750, 550);
3. 现代规范与废弃特性辨析
在早期 HTML 标准中,windowFeatures 包含大量细粒度控制外观的参数,如 toolbar、location、menubar、status、scrollbars、resizable 等。在现代主流浏览器(Chrome、Firefox、Safari、Edge)中:
popup=yes(或简写popup):HTML5 标准推荐特性,明确通知浏览器以极简无工具栏的独立弹窗展现。noopener:断开父子窗口的直接双向引用通道(详见下节安全分析)。noreferrer:断开引用的同时,隐藏 HTTP 请求头中的Referer来源。- 受保护与锁定的外观:出于安全防钓鱼与用户体验一致性考虑,浏览器强制保留地址栏安全域名字段,禁用隐藏地址栏与强制关闭滚动条等陈旧特性。
五、安全防护与反向 Tabnabbing 漏洞治理
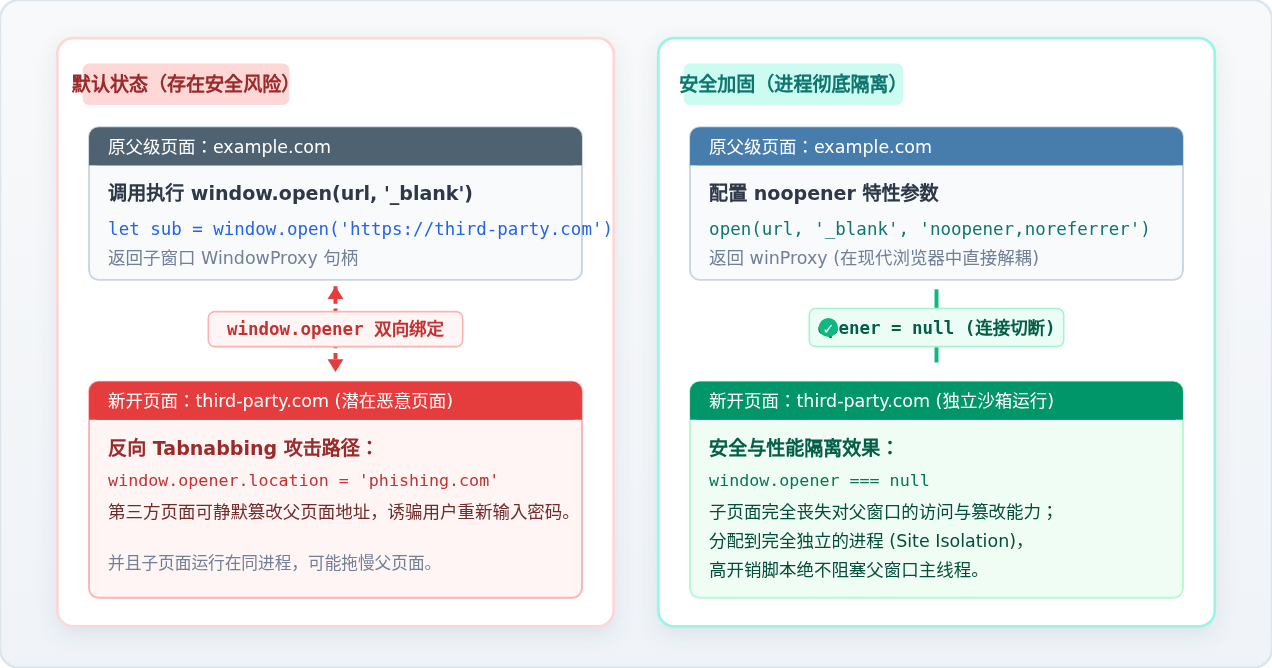
当通过 window.open() 打开不受信任的外部站点时,默认情况下子窗口可以通过 window.opener 反向获取父窗口的 WindowProxy。此时子窗口甚至可以跨源执行如下脚本:
// 运行在第三方恶意页面上的反向钓鱼代码
if (window.opener) {
  window.opener.location = 'https://fake-login-site.com/login?redirect=...';
}当用户在子标签页浏览完内容并关闭回到原页面时,原页面已被悄然替换为高仿登录页面,诱骗用户重新输入账号密码。这种攻击手段被称为反向标签页劫持(Reverse Tabnabbing)。
防御治理标准实践:
对于打开外部不可信网站的场景,必须显式附加
对于打开外部不可信网站的场景,必须显式附加
noopener 与 noreferrer 特性字符串:
window.open('https://external-untrusted.com', '_blank', 'noopener,noreferrer');window.opener 恒等于 null,且在 Chrome 等 Chromium 内核浏览器中,新页面会被分配到单独的系统渲染进程中,彻底阻断跨窗口 DOM 劫持风险,并避免子页面高 CPU 占用拖慢父页面。
六、浏览器弹窗拦截机制与异步场景解决方案
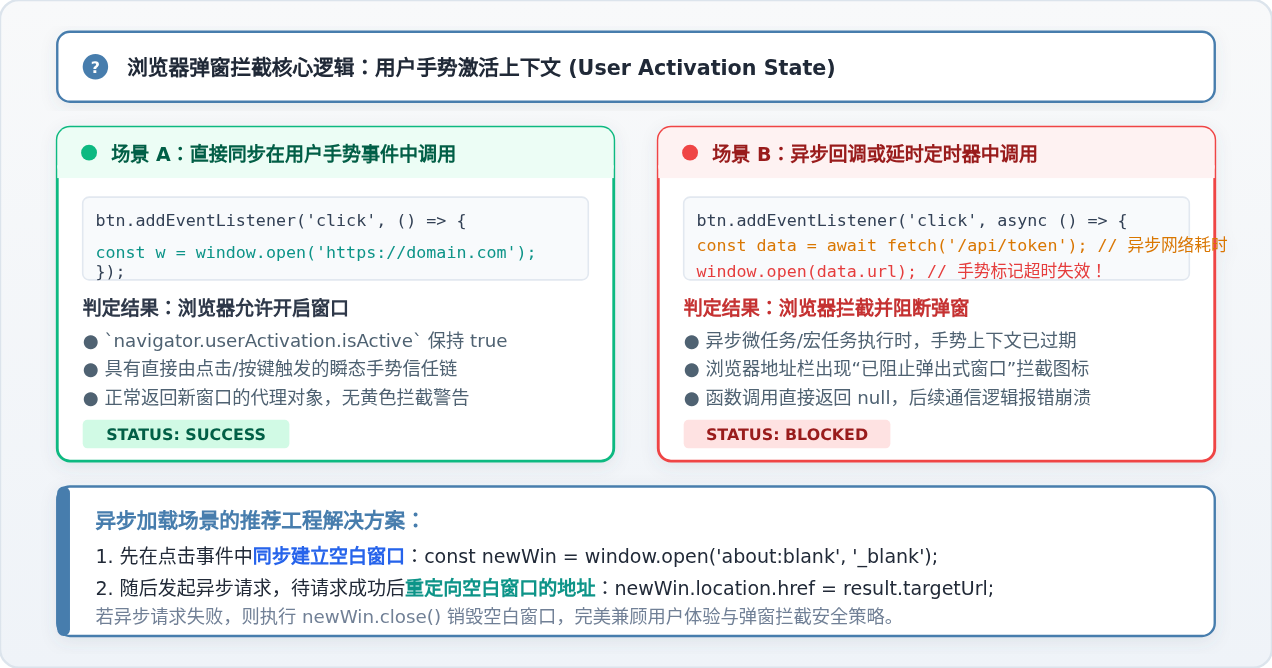
为了遏制恶意流氓网站在未经用户许可的情况下滥弹广告,所有现代浏览器均部署了严格的用户手势激活检查(User Activation Gating)机制。
1. 为什么异步请求后的 window.open 会被无情拦截?
当 window.open() 直接在诸如 click、touchend、keydown 等原生事件监听函数的同步调用栈中执行时,浏览器的 navigator.userActivation.isActive 为 true,窗口被正常放行。
然而,若在点击后先发起了异步网络请求(如 fetch() 或 axios),当响应数据在数百毫秒后返回时,原有的瞬态用户手势已超时作废。此时再调用 window.open(),浏览器会判定该调用为“非用户主动发起的后台静默弹窗”,直接将其拦截并在地址栏显示拦截警告图标,调用返回 null。
2. 异步业务弹窗的标准优雅方案
当必须依据服务端返回的动态跳转链接(如第三方支付收银台、动态 OAuth 认证地址)打开新窗口时,推荐采用先占位、后重定向的标准模式:
// 监听用户点击事件
document.getElementById('payBtn').addEventListener('click', async () => {
  // 步骤 1:在同步点击上下文中直接打开空白占位页,保证 100% 不会被浏览器拦截
  const paymentWindow = window.open('about:blank', '_blank');

  if (!paymentWindow) {
    alert('请在浏览器设置中允许本站弹出窗口。');
    return;
  }

  // 友好提示,避免用户看到一片空白感到突兀
  paymentWindow.document.write(`
    <!DOCTYPE html>
    <html>
      <body style="display:flex;align-items:center;justify-content:center;height:90vh;font-family:sans-serif;">
        <div style="text-align:center;">
          <h3>正在连接安全收银台...</h3>
          <p style="color:#666;">请稍候,系统正在为您生成专属支付凭据。</p>
        </div>
      </body>
    </html>
  `);

  try {
    // 步骤 2:发起异步网络请求获取跳转地址
    const response = await fetch('/api/create-payment-session', { method: 'POST' });
    const result = await response.json();

    if (result.success && result.payUrl) {
      // 步骤 3:成功获取地址,重定向占位窗口
      paymentWindow.location.href = result.payUrl;
    } else {
      throw new Error(result.message || '获取支付链接失败');
    }
  } catch (error) {
    console.error('业务异常:', error);
    // 步骤 4:发生错误时及时关闭占位窗口并提示用户
    paymentWindow.close();
    alert('支付通道建立失败,请稍后重试。');
  }
});
七、跨窗口通信:父子页面安全交互
在同源(Same-Origin)条件下,父子窗口可以直接通过属性互访;而在跨源(Cross-Origin)场景下,根据 Web 安全沙箱标准,必须使用 postMessage 接口实现结构化双向通信:
// 父页面发起监听
window.addEventListener('message', (event) => {
  // 严格核验消息来源 Origin,防御未知站点恶意伪造指令
  if (event.origin !== 'https://trusted-auth.com') {
    return;
  }

  if (event.data && event.data.type === 'AUTH_SUCCESS') {
    console.log('子窗口授权成功,收到认证凭据:', event.data.payload);
    // 接收成功后主动关闭子窗口
    if (authWindow && !authWindow.closed) {
      authWindow.close();
    }
  }
});

// 子窗口在完成操作后向父窗口回传数据
if (window.opener && !window.opener.closed) {
  window.opener.postMessage({
    type: 'AUTH_SUCCESS',
    payload: { token: 'eyJhbGciOiJIUzI1Ni...' }
  }, 'https://my-app.com'); // 精确指定接收方目标源,杜绝数据泄露
}
八、核心参数配置与行为对照速查表
| 配置意图 | 代码示例 | 渲染模式 | 安全与隔离特性 |
|---|---|---|---|
| 普通外部链接(安全隔离) | window.open(url, '_blank', 'noopener,noreferrer') |
新建标签页 | 完全切断 opener,防范 Tabnabbing,开启独立进程 |
| 标准居中弹出小窗 | window.open(url, 'winName', 'width=700,height=500,popup=yes') |
独立极简弹窗 | 无工具栏,保留同源 opener 通信,窗口支持同名复用 |
| 跨系统安全凭证授权 | const w = window.open(authUrl, 'authWin', 'width=520,height=600') |
独立小窗 | 通过 postMessage 传递凭证,完成后执行 w.close() |
| 空白文档即时打印 | const w = window.open('', '_blank') |
新标签/小窗 | 支持 w.document.write() 动态拼装打印模板 |
| 当前页面内部导航 | window.open(url, '_self') |
替换当前视图 | 不生成新窗口,类似于 window.location.assign() |
综上所述,window.open() 虽是早期的基础 API,但在现代 Web 规范中已形成了完善的生命周期、窗口命名复用机制与弹窗安全管控链。在日常开发中,紧密结合用户手势、防空校验、noopener 进程隔离以及 postMessage 规范,能够确保在各种复杂业务场景下兼备稳定与安全的弹窗体验。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章