
本文详细讲解如何利用JavaScript词法作用域与闭包机制实现真正的数据私有化与模块封装,从底层原理、4步重构演进到经典IIFE揭示模块模式及现代工程选型,提供完整代码示例与架构图解。

当前位置:首页 > JavaScript 函数与作用域 > 正文
怎么利用JS闭包实现数据私有化和模块封装
作者:纸飞机
时间:2026-11-03
浏览:630
文章目录
JavaScript进阶
设计模式
作用域与闭包
阅读时长约 8 分钟
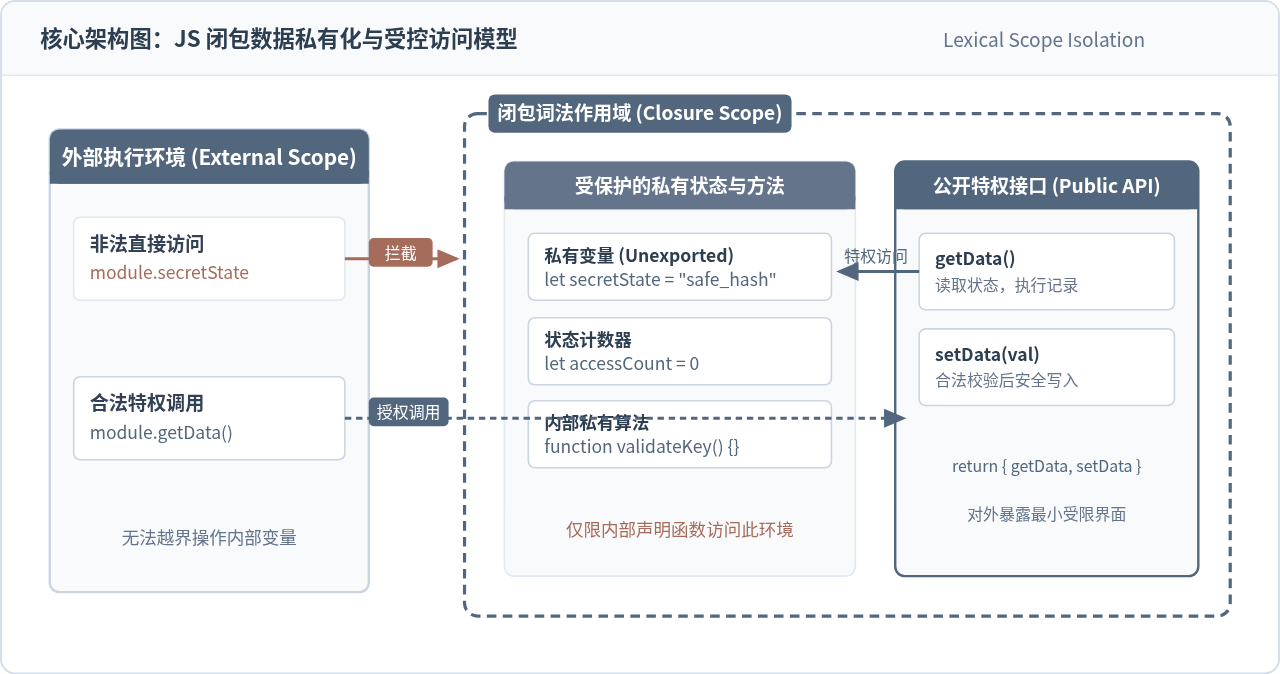
在没有语言级原生私有字段支持的历史阶段,以及在需要对状态做严格访问校验的函数式编程场景中,JavaScript 开发者利用“函数内部声明的变量外部无法直接访问,而内部函数却能持久持有外部词法作用域引用”这一闭包特性,来实现状态的私有化与行为的模块化封装。本文将从底层词法环境入手,通过具体的代码重构步骤,完整展示如何将暴露在外的全局状态逐步收敛为受保护的私有变量,并用模块模式暴露安全、受控的公共接口。
一、为什么闭包能天然成为数据的“隔离仓”
在 JavaScript 中,作用域(Scope)是由函数在声明时的物理位置决定的,这被称为词法作用域(Lexical Scoping)。函数在定义时,内部环境不仅能获取自己内部声明的变量,还会建立一个指向外部环境的引用链(即 Scope Chain)。
按照通常的垃圾回收逻辑,当一个函数执行完毕并从调用栈(Call Stack)弹出后,其内部变量占用的内存会被标记清除。然而闭包(Closure)打破了这种常规生命周期:当一个外层函数执行完毕,只要其内部嵌套的函数被返回并赋值给外部的持久变量,这个内部函数就依然持有对外层函数词法环境(Lexical Environment)的活引用。 JavaScript 引擎的垃圾回收器检测到这块堆内存依旧“可达(Reachable)”,便会保留该词法环境记录,使得外层函数中的变量得以长期驻留。
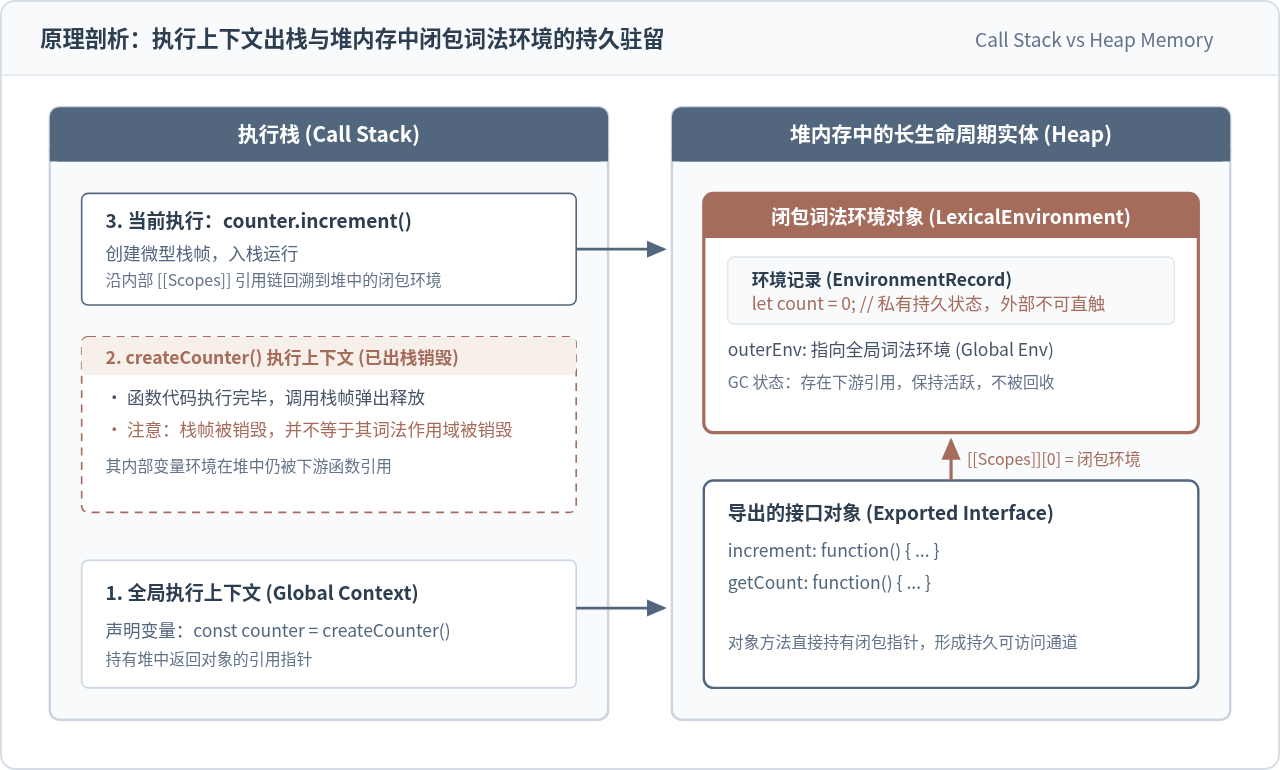
关键在于:外部调用环境没有任何语法手段可以直接通过作用域链穿透进这个闭包中寻址该变量。外部代码唯一能够与这些保留数据交互的途径,就是通过外层函数主动作为返回值交付给外界的内部特权函数。这使得闭包天然构成了一堵“单向透光、外部不可穿透”的数据隔离防火墙。
二、从全局污染到数据私有化:4 步重构实战
为了直观掌握闭包私有化的实现手段,我们以一个电商结算账户的资金余额管理系统为例。在未做封装前,初学者往往会把状态直接暴露在全局或普通对象属性中:
// 【反例】状态完全裸露,存在严重安全隐患
let account = {
  balance: 1000
};

// 任何外部脚本都可以绕过校验随意篡改
account.balance = -500; // 出现非法负数,无从追溯
account.balance = "invalid"; // 类型被破坏
为了解决这个问题,我们通过闭包将 balance 进行 4 步标准化重构,建立严密的私有化防护体系。
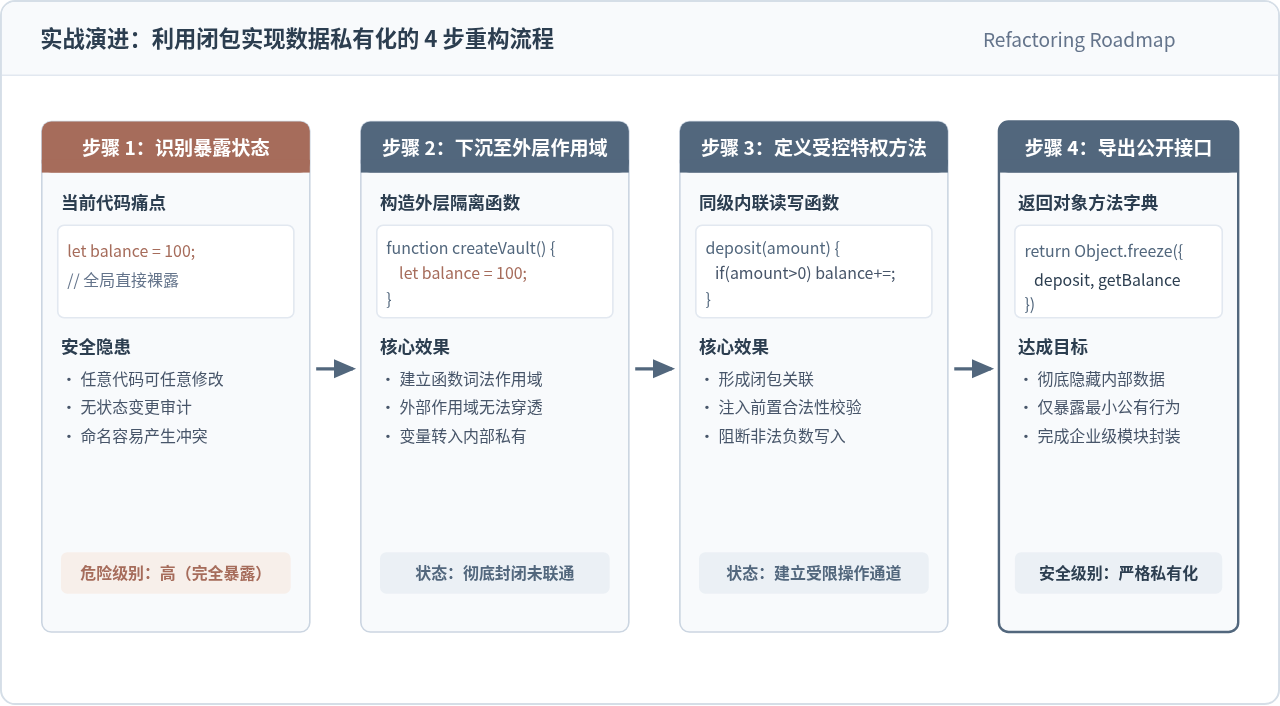
步骤 1:识别敏感状态并移出全局空间
首先明确哪些数据是核心敏感状态(如余额、计费器、认证令牌)。任何不应该被外部随心所欲写入的字段,都要从对象字面量中剥离。
步骤 2:在外层工厂函数内部声明为局部变量
编写一个创建账户的包装函数 createBankAccount,将 balance 放置在该函数的局部作用域内:
function createBankAccount(initialBalance = 0) {
  // 私有变量:存储在工厂函数的作用域内,外部完全不可见
  let balance = Number(initialBalance) || 0;
}
步骤 3:定义内层特权方法,注入合法性校验与日志
在函数内部编写专用于操作 balance 的内部函数。由于词法作用域嵌套,这些内部函数天然可以读写 balance,同时我们可以在此施加业务防护规则:
function createBankAccount(initialBalance = 0) {
  let balance = Number(initialBalance) || 0;

  // 内部特权方法:受控存款
  function deposit(amount) {
    if (typeof amount !== "number" || amount <= 0) {
      throw new Error("存款金额必须为大于 0 的数字");
    }
    balance += amount;
    return balance;
  }

  // 内部特权方法:受控取款
  function withdraw(amount) {
    if (typeof amount !== "number" || amount <= 0) {
      throw new Error("取款金额必须为大于 0 的数字");
    }
    if (amount > balance) {
      throw new Error("账户余额不足,操作取消");
    }
    balance -= amount;
    return balance;
  }

  // 内部特权方法:只读读取
  function getBalance() {
    return balance;
  }
}
步骤 4:通过对象字面量导出只读或受限方法
最后,工厂函数返回一个只包含特权方法的对象,形成可对外发布的公共接口(API):
function createBankAccount(initialBalance = 0) {
  let balance = Number(initialBalance) || 0;

  function deposit(amount) {
    if (typeof amount !== "number" || amount <= 0) throw new Error("存款金额无效");
    balance += amount;
    return balance;
  }

  function withdraw(amount) {
    if (typeof amount !== "number" || amount <= 0) throw new Error("取款金额无效");
    if (amount > balance) throw new Error("余额不足");
    balance -= amount;
    return balance;
  }

  function getBalance() {
    return balance;
  }

  // 暴露公共接口,冻结对象防止外部添加或替换方法
  return Object.freeze({
    deposit,
    withdraw,
    getBalance
  });
}

// 验证使用效果
const myAccount = createBankAccount(100);
myAccount.deposit(50);
console.log(myAccount.getBalance()); // 输出: 150

// 尝试直接修改私有变量
console.log(myAccount.balance);      // 输出: undefined(外部根本不存在该属性)
myAccount.balance = 999999;          // 赋值完全无效,无法影响闭包内部
console.log(myAccount.getBalance()); // 依旧输出: 150(数据安然无恙)
核心结论
此时,balance 成为了完全不可从外部直接碰触的“黑盒”状态,任何对余额的变更都必须经过 deposit 和 withdraw 的前置校验逻辑,从而保证了系统状态的一致性与健壮性。
三、利用 IIFE 与揭示模块模式实现模块封装
上面的工厂函数适合需要创建多个独立账户实例的场景。而在前端工程中,常常需要一个全局唯一的管理器(例如 API 客户端、缓存中心、用户认证管理器)。这时,我们可以结合立即执行函数表达式(IIFE, Immediately Invoked Function Expression)与揭示模块模式(Revealing Module Pattern)来封装单例模块。
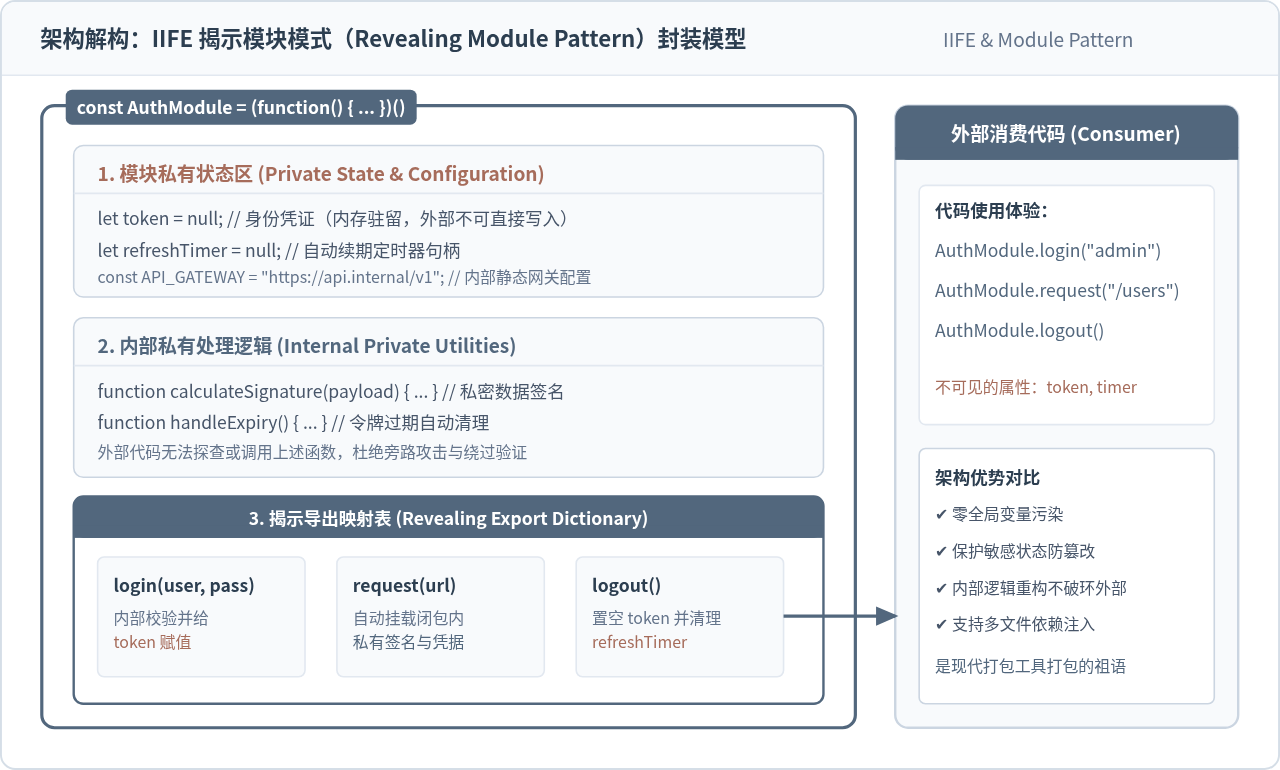
揭示模块模式的核心思想是:所有的变量和函数实现都在闭包私有空间中书写,最后在 return 的对象中仅以指针映射的形式暴露需要公开的方法。这种方式使得内部逻辑极其清晰,对外公开的 API 一目了然。
// 认证管理器模块(单例)
const AuthManager = (function () {
  // 1. 私有变量与状态(外界无法直接读取与篡改)
  let _accessToken = null;
  let _refreshToken = null;
  let _timerId = null;

  // 内部常量配置
  const BASE_URL = "https://api.example.com/v1";

  // 2. 私有工具函数(不对外暴露,专供内部调用)
  function _buildHeaders() {
    return {
      "Content-Type": "application/json",
      "Authorization": _accessToken ? `Bearer ${_accessToken}` : ""
    };
  }

  function _startTokenWatchdog() {
    // 私有定时维护机制
    _timerId = setInterval(() => {
      console.log("[AuthManager] 正在自动检测 Token 有效期...");
    }, 60000);
  }

  function _clearWatchdog() {
    if (_timerId) {
      clearInterval(_timerId);
      _timerId = null;
    }
  }

  // 3. 业务功能函数(准备对外公开的实现)
  function setSession(token, refresh) {
    if (!token) throw new Error("无效的 Token");
    _accessToken = token;
    _refreshToken = refresh;
    _startTokenWatchdog();
    console.log("[AuthManager] 会话已建立,私有 Token 已安全驻留");
  }

  function getAuthorizationHeader() {
    return _buildHeaders().Authorization;
  }

  function clearSession() {
    _accessToken = null;
    _refreshToken = null;
    _clearWatchdog();
    console.log("[AuthManager] 会话已清除,相关定时器已销毁");
  }

  function isAuthenticated() {
    return Boolean(_accessToken);
  }

  // 4. 揭示导出:仅返回供外部调用的方法映射
  return Object.freeze({
    login: setSession,
    getAuthHeader: getAuthorizationHeader,
    logout: clearSession,
    isLoggedIn: isAuthenticated
  });
})();

// 外部使用示例
AuthManager.login("token_abc_123", "refresh_xyz_789");
console.log(AuthManager.getAuthHeader()); // 输出: Bearer token_abc_123
console.log(AuthManager._accessToken);    // 输出: undefined(私有变量被严格保护)
AuthManager.logout();
防篡改保护小技巧
在返回导出对象时,推荐使用 Object.freeze(...) 进行浅冻结。这样可以防止恶意或粗心的外部代码重写已暴露的方法(例如 AuthManager.login = null),保证模块契约的不可变性。
四、闭包封装的工程权衡与避坑指南
虽然闭包是 JavaScript 领域最灵活、最优雅的私有化手段,但在高负荷生产环境中,如果不理解其底层工作机制,也容易引入内存与性能隐患。
1. 内存独享与原型复用的权衡
当使用工厂函数批量创建大量实例时(例如 10,000 个游戏实体或数据模型),每个实例内部的特权方法(如 getBalance、deposit)都会在堆内存中独立分配一个新的函数对象,无法像基于原型链(prototype)那样共享同一份函数代码。如果单个实例包含数十个特权方法,内存占用会呈线性增长。
2. 防止偶发内存泄露(引用滞留)
闭包持久化的前提是有外部变量持有该函数的引用。如果我们将闭包函数作为事件监听器绑定在全局对象(如 window.addEventListener('scroll', handler))或长生命周期的全局队列中,且在组件卸载后未调用 removeEventListener,那么该闭包引用的所有上层词法变量(包括大型数据字典、缓存列表)都永远无法被垃圾回收器释放。解决办法是:在模块或组件销毁钩子中,务必显式解绑事件并将外部持有者置为 null。
3. 闭包私有化与 ES2022 原生 Class 私有字段(#field)对比
现代 JavaScript(ECMAScript 2022)正式支持了以 # 开头的类原生私有字段。那么在现代开发中,闭包私有化与原生私有类字段应该如何选型?
| 对比维度 | 闭包工厂函数 / 模块模式 | ES2022 Class 原生私有字段 (#field) |
|---|---|---|
| 私有实现方式 | 依赖函数词法环境(Lexical Environment)隔离 | 依赖 JS 引擎内部 private identifier 槽位隔离 |
| 内存效率 | 每个实例独享特权方法副本,高并发实例时内存开销略高 | 方法声明在原型(Prototype)上共享,内存开销极低 |
this 指向敏感度 |
完全不依赖 this,方法解构传参(如回调中)天然安全 |
高度依赖 this,解构方法直接调用会抛出 TypeError |
| 运行环境兼容性 | 所有 JavaScript 宿主环境(IE6 到现代浏览器、Node.js、微控制器) | 现代浏览器和 Node.js 14+,旧环境需 Babel 转译为 WeakMap |
| 适用场景 | 单例模块、函数式组件、自定义 Hook、需自由解构导出的工具库 | 海量实例的对象模型、强面向对象(OOP)继承体系、对内存极端敏感的场景 |
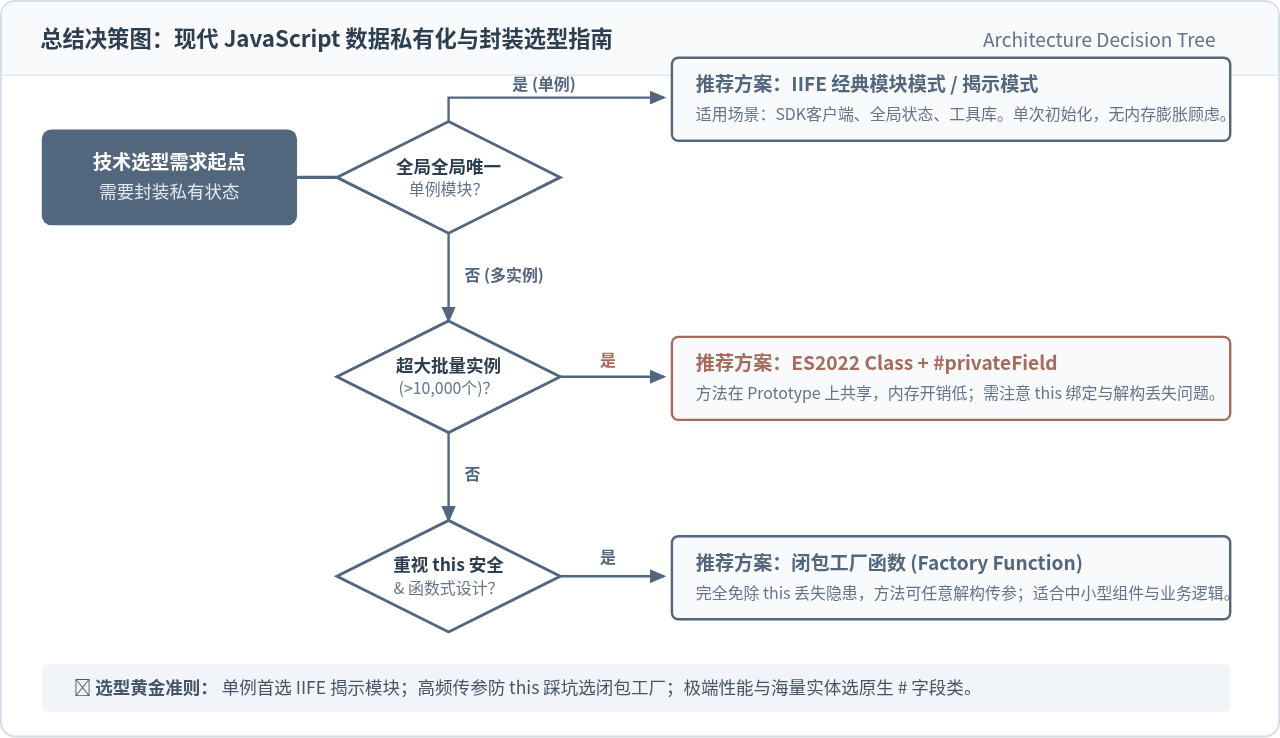
五、总结与实践速查
利用闭包实现数据私有化与模块封装,是每一位 JavaScript 开发者必须掌握的核心内功。其本质公式可归纳为:
- 闭包 = 外部函数的局部变量 + 内部特权函数引用 + 对外暴露的接口对象。
- 单例管理优先选 IIFE:通过立即执行函数消除全局污染,构建内部逻辑完备、对外最小暴露的黑盒服务。
- 多实例传参优先选工厂函数:天然规避
this上下文漂移与绑定丢失问题,极其契合函数式组合理念。 - 海量实例化兼顾原型性能:在需要创建成千上万个轻量实例时,评估使用 ES2022
#privateField换取原型方法共享的内存优势。
掌握了这一机制,在构建企业级工具库、SDK 或复杂业务模块时,你便能游刃有余地构筑坚实的代码防线,让系统状态更加可靠、可预测。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章