
深入对比普通函数与JavaScript闭包在变量访问权限上的根本差异。结合执行上下文、词法作用域、调用栈与堆内存模型,透视变量生命周期、状态持久化与数据安全封装。

当前位置:首页 > JavaScript 函数与作用域 > 正文
普通函数与JS闭包的区别:变量访问权限有何不同
作者:半夏
时间:2026-11-03
浏览:488
文章目录
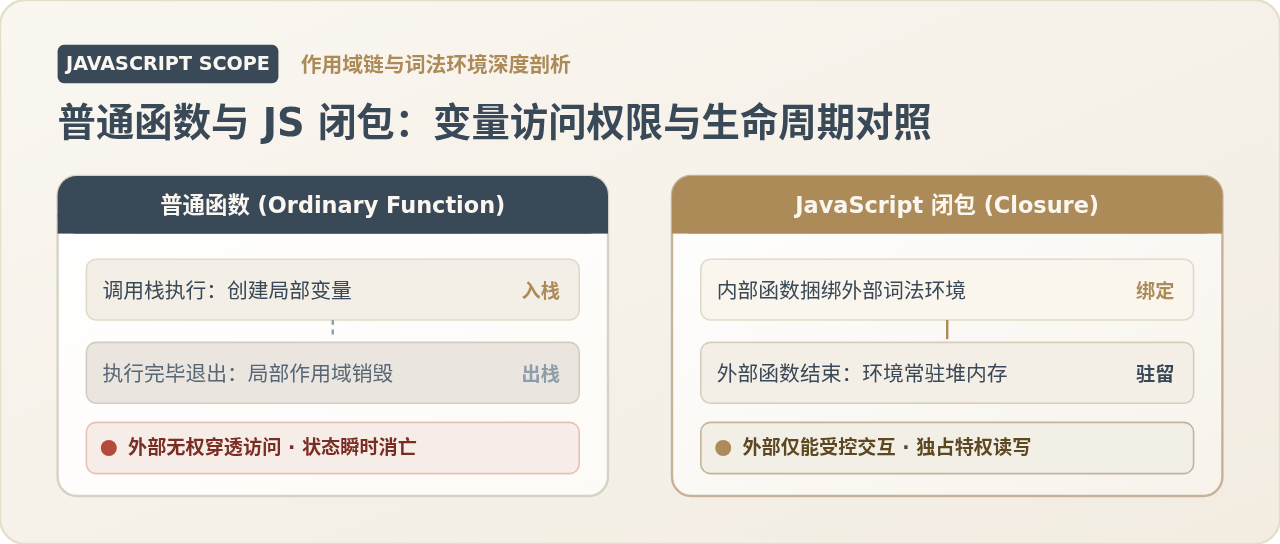
核心差异概括:普通函数与闭包在变量访问权限上的根本不同,取决于变量生命周期及其词法环境的可达性。普通函数的局部变量在调用栈执行时即时分配,函数返回后栈帧随即销毁,外部环境不仅无法跨界访问其内部变量,多次调用之间也无法保留任何变量状态;而闭包通过内部函数持有的隐式引用(
[[Environment]]),将外部函数原本在执行完毕后就应销毁的词法作用域锁定在堆内存中,使该内部函数获得跨越时间与调用周期、对外部私有变量独占且受控的特权读写权限。
一、普通函数的变量访问控制:单向作用域与瞬态生命周期
在 JavaScript 的标准执行机制中,普通函数遵守严格的词法作用域(Lexical Scope)以及调用栈(Call Stack)的入栈与出栈生命周期。理解普通函数的变量访问边界,首先要明确两个基本物理事实:
- 作用域单向向上查找(Scope Chain):函数内部的代码在执行时,若遇到未声明的标识符,引擎会顺着定义时的嵌套关系逐层向上级作用域乃至全局作用域查找。但这种查找是严格单向的,上层作用域绝对无法向内刺穿函数的局部作用域。
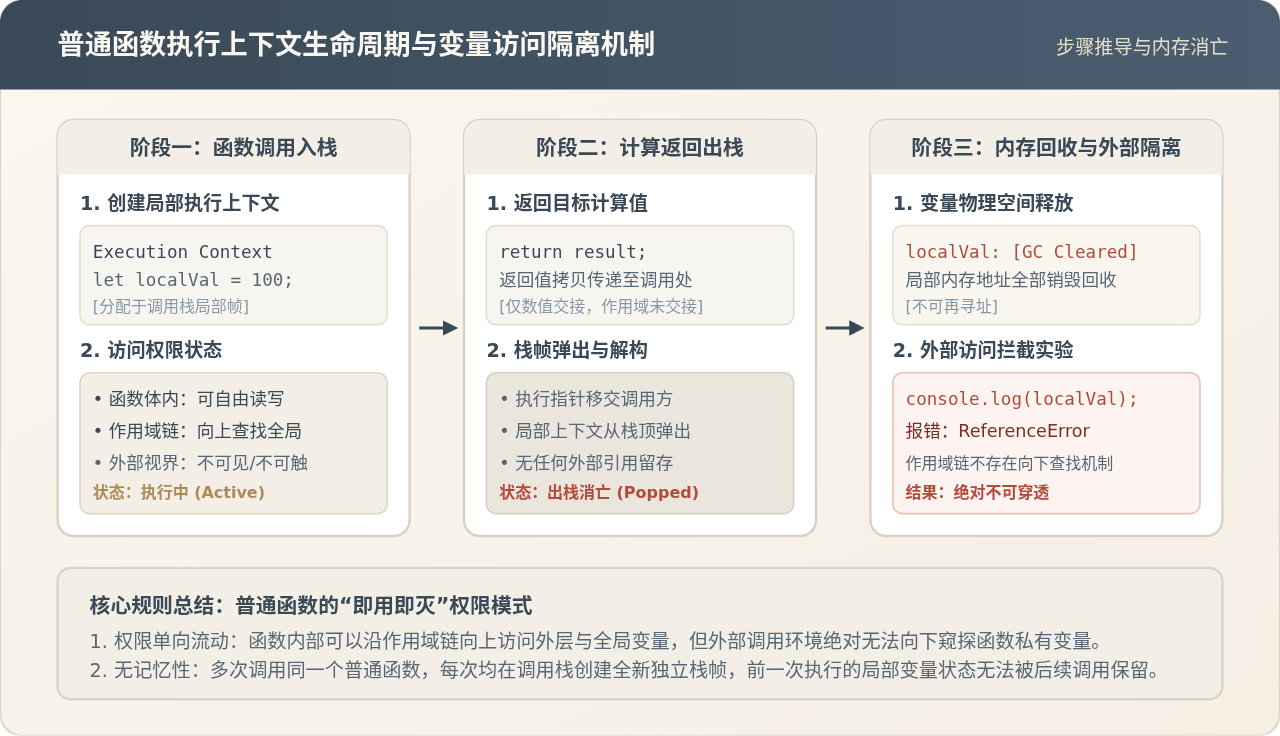
- 栈帧生命周期的瞬态性:每次调用普通函数,JavaScript 引擎都会为其分配一个全新的执行上下文(Execution Context),并在调用栈中压入该栈帧。函数内部声明的所有局部变量(通过
let、const或var)均在此栈帧的环境记录中分配。一旦函数通过return语句返回或执行到底部,栈帧随即弹出(Pop),所有局部变量的内存地址直接被标记为失效并由垃圾回收机制清理。
以下示例展示了普通函数的访问隔离特征:
function calculateTax(subtotal) {
  const taxRate = 0.08; // 局部变量:仅存在于 calculateTax 执行期间
  const taxAmount = subtotal * taxRate;
  return subtotal + taxAmount;
}

const total = calculateTax(100);
console.log(total); // 示例输出: 108

// 尝试在外部直接访问内部变量 taxRate
try {
  console.log(taxRate);
} catch (err) {
  console.log(err.name + ": " + err.message);
  // 示例输出: ReferenceError: taxRate is not defined
}
如上述代码所示,函数外部不仅无法读取 taxRate,甚至完全不知道该变量的存在。更重要的是,如果连续两次调用 calculateTax(100),第二次调用是创建了一个完全孤立的新栈帧,上一次调用所产生的局部变量状态没有任何留存机制。
二、JS闭包的本质:打破“出栈即消亡”的特权访问通道
闭包(Closure)并非一种特殊声明的语法,而是 JavaScript 词法作用域特性的自然结果:当一个函数能够记住并访问其定义时所处的词法环境,即使该函数是在其词法作用域之外被执行时,闭包便产生了。
普通函数与闭包在变量访问权限上的关键转折点,发生在“函数的返回与引用持有”阶段:
- 普通函数返回的是具体的数据值(原始值或独立对象的副本);
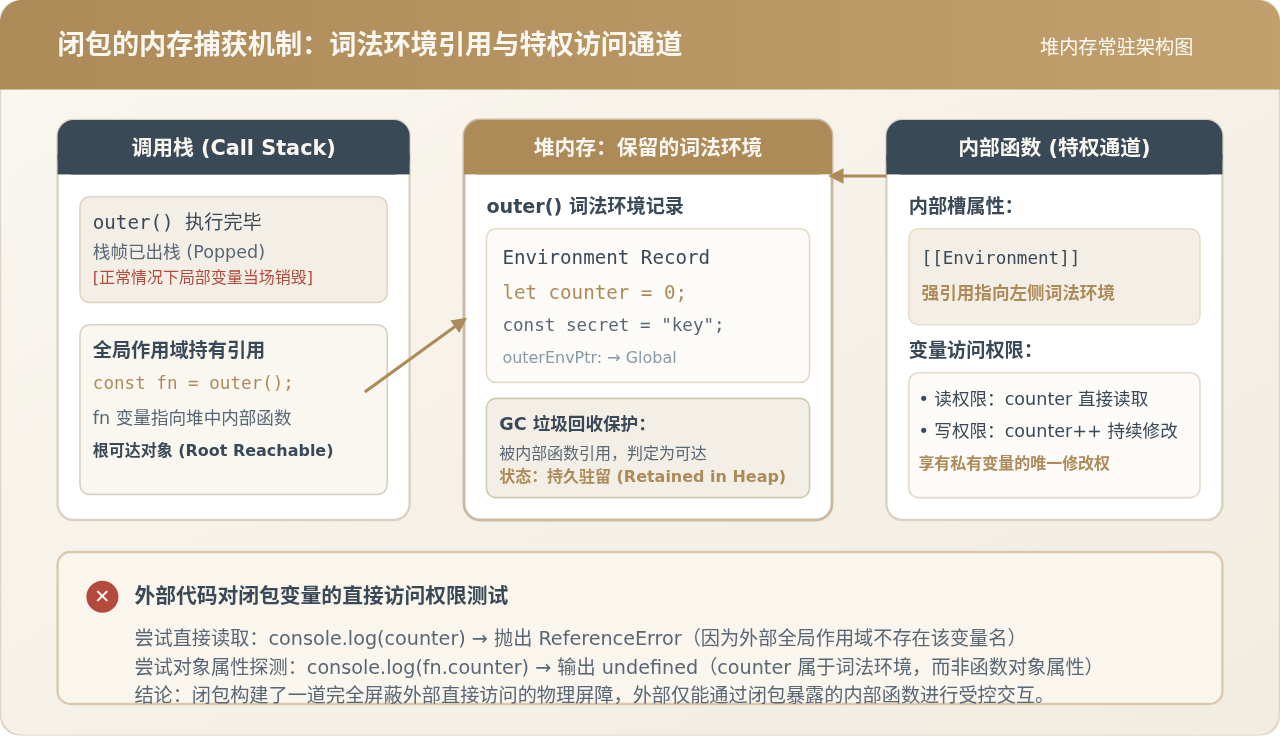
- 而闭包模式通常由外部函数返回一个内部函数,或者将内部函数作为回调注册到事件循环或定时器中。此时,该内部函数的内部插槽(规范中的
[[Environment]])隐式保留了一条指向其外层函数词法作用域环境记录(Lexical Environment Record)的强引用指针。
现代 JavaScript 引擎(如 V8)采用“标记清除”(Mark-and-Sweep)垃圾回收算法。GC 从根对象(Root,如全局对象、当前活跃调用栈等)出发遍历所有可达引用。因为外部变量持有了内部函数,而内部函数又通过 [[Environment]] 指向外层函数的环境记录,导致外层函数的活动变量在堆内存中依然处于根可达状态。因此,即便外层函数早已在调用栈中出栈结束,其词法环境记录依然完整驻留在堆内存中。
function createSecureWallet(initialBalance) {
  // 私有变量:外层词法环境记录中的状态
  let balance = initialBalance;
  let transactionLog = [];

  // 返回持有外部词法环境引用的闭包对象
  return {
    deposit(amount) {
      if (amount <= 0) throw new Error("金额必须大于0");
      balance += amount;
      transactionLog.push(`存入: $${amount}`);
      return balance;
    },
    getBalance() {
      return balance;
    }
  };
}

const myWallet = createSecureWallet(500);

// 1. 通过特权方法受控访问
myWallet.deposit(200);
console.log(myWallet.getBalance()); // 示例输出: 700

// 2. 外部直接访问测试
console.log(myWallet.balance);        // 示例输出: undefined
console.log(typeof balance); // 示例输出: undefined在上面的结构中,balance 和 transactionLog 的物理访问权限发生了质变:外部代码无法通过任何直接标识符(balance)或对象属性探测(myWallet.balance)触碰到该变量;但只要调用 myWallet.deposit(),该内部函数就能跨越作用域壁垒,独占、安全地读写 balance 的最新状态。
三、核心维度横向剖析:变量访问权限的四个关键不同
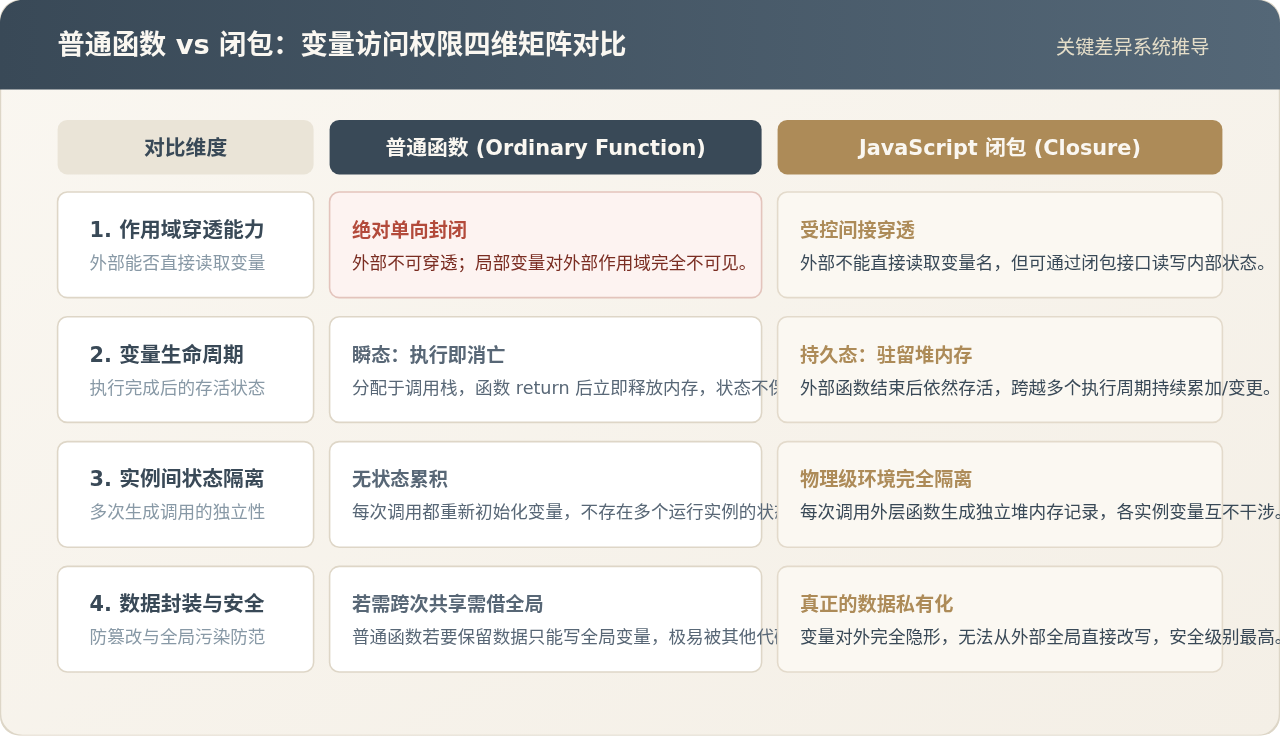
为了让读者在实际工程架构与编码设计中精准把握差异,我们将普通函数与闭包在变量访问权限上的表现细化为四个可衡量维度:
1. 作用域穿透能力:单向隔离 vs 受控穿透
在普通函数中,作用域是单向完全封闭的,外部绝对无法向下穿透读取内部变量;在闭包中,外部依然不能“直接”穿透变量名,但外部通过持有内部特权方法,获得了按设计意图间接读写内部变量的特权。这种特权可以附加校验规则(如 amount > 0),从而实现了面向对象设计中真正的“数据封装”。
2. 变量生命周期:调用栈瞬态 vs 堆内存持久化
普通函数的变量生命周期与函数执行耗时完全等长(通常为微秒级),函数返回即消亡;闭包中的自由变量(Free Variables)生命周期与持有该闭包的外部变量一致。只要外部引用的内部函数不被销毁,堆内存中的私有变量就能跨越数秒、数小时甚至数天的运行周期,持续记录状态演变。
3. 实例间状态隔离性:重新分配 vs 独立堆内存上下文
普通函数多次调用之间无法产生“多实例隔离”,每次调用都只是从头执行一段无记忆的算法。而外部工厂函数每次调用生成闭包时,引擎都会在堆内存中开辟一块全新的、独立的词法环境对象。不同闭包实例之间的变量拥有物理级的内存隔离,绝不相互干扰。
// 实例独立性对比示例
const walletA = createSecureWallet(100);
const walletB = createSecureWallet(1000);

walletA.deposit(50);

console.log(walletA.getBalance()); // 示例输出: 150
console.log(walletB.getBalance()); // 示例输出: 1000(walletB 的 balance 丝毫未受 walletA 影响)
4. 数据安全与防篡改:全局暴露风险 vs 私有变量防护
在不使用闭包的情况下,普通函数若想在多次调用之间共享或保留某个计数状态,唯一的妥协方案是将变量提取到更上层的全局或模块作用域。然而,一旦变量暴露在全局作用域,任何外部第三方脚本或同一工程中的其他模块均能无门槛地直接覆写该变量(例如 window.count = 0),系统脆弱性急剧上升。闭包则在不依赖全局变量的前提下,完美达成了“既能状态累积,又能杜绝外部篡改”的双重安全目标。
| 对比维度 | 普通函数 | JavaScript 闭包 |
|---|---|---|
| 直接访问权限 | 外部完全无权访问,抛出 ReferenceError | 外部仍无权直接访问变量名,仅可通过闭包接口交互 |
| 内存存储位置 | 调用栈(Call Stack)栈帧环境记录 | 堆内存(Heap Memory)持久词法环境记录 |
| 状态持久性 | 无持久性,执行完毕立即出栈销毁 | 持久保持,状态在各次闭包方法调用间连贯传递 |
| 多实例隔离 | 无实例概念,每次执行均为全新空白栈 | 每次外部调用分配独立堆环境,不同实例互不串扰 |
| 全局污染风险 | 若要保留跨次状态必须依赖全局变量(高风险) | 变量隐藏在词法作用域内,零全局变量污染(高安全) |
四、实战避坑:变量访问权限带来的两大经典陷阱
闭包改变了变量访问权限的物理边界,但在实际开发中,若对这种特权的底层原理缺乏深刻理解,极易引发两类常见故障:
陷阱一:循环中变量引用的共享陷阱(var vs let)
在异步回调或事件绑定场景中,初学者常误以为闭包“复制”了当时的变量值。事实上,闭包捕获的是外部词法环境中的变量引用本身,而非该瞬间的值快照。
// 错误示范:使用 var 声明循环变量
function buildTaskHandlers() {
  var handlers = [];
  for (var i = 0; i < 3; i++) {
    handlers.push(function() {
      console.log("执行任务: " + i);
    });
  }
  return handlers;
}

const tasks = buildTaskHandlers();
tasks[0](); // 示例输出: 执行任务: 3 (并非预期的 0)
tasks[1](); // 示例输出: 执行任务: 3原因剖析:var 属于函数作用域,整个循环只存在一个共享的 i 变量。三个闭包函数持有的 [[Environment]] 指向同一个词法环境。当循环结束时,i 的最终值已被改写为 3,后续所有任务访问该变量时自然只能读取到 3。
解决办法:将 var 改为 ES6 的 let。let 会在每次循环迭代时创建独立的块级词法环境(Block Lexical Environment),每个闭包各自绑定属于当前轮次的 i,从而使每个函数获得专属于自己的变量访问视图。
陷阱二:不经意的内存驻留与内存泄漏
由于闭包能够跨执行周期维持外部变量的可达性,如果闭包被长期绑定到高生命周期对象(如全局 window、DOM 事件监听器、全局单例事件总线)上,而被捕获的外层词法环境又包含了庞大的数据对象(如大体积数组、缓存缓冲区、DOM 树节点),垃圾回收器将永远无法释放这部分内存,导致物理内存消耗持续攀升。
生命周期解绑规则:
当闭包所维护的状态不再需要使用时,应显式切断外部对闭包函数的引用链路(例如 handler = null,或移除事件监听 removeEventListener),促使闭包引用的词法作用域脱离根可达树,使垃圾回收器能够及时回收堆内存资源。
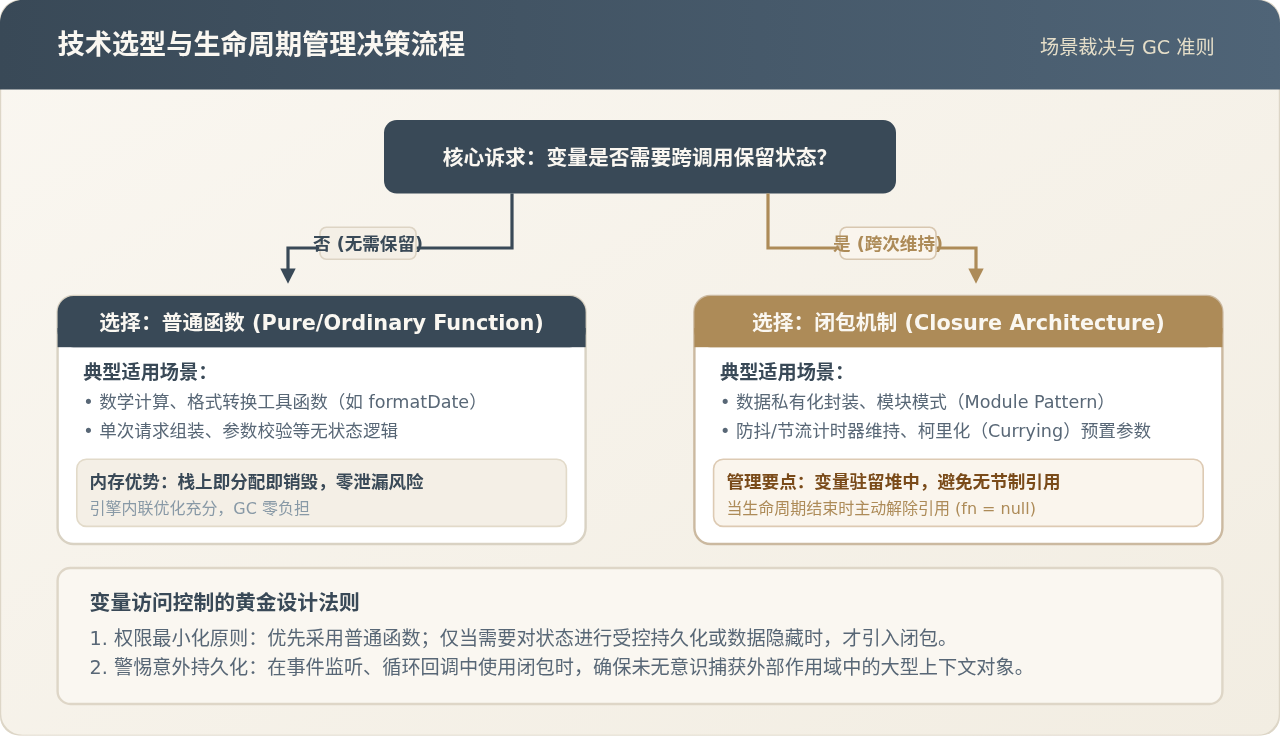
五、总结:如何选择合适的函数形态?
理解普通函数与闭包在变量访问权限上的根本差异,核心在于遵循权限最小化与职责明确原则:
- 优先选用普通纯函数:对于无状态的数据处理、数学运算、业务数据映射转换等纯计算任务,坚决使用普通函数。普通函数生命周期纯粹、执行完毕立即出栈,能够使 JavaScript 引擎以极高效率执行代码,并在微秒级内自动清空局部变量内存,消除潜在的内存泄漏风险。
- 审慎并规范地使用闭包:当且仅当需要构建私有属性、封装业务安全状态机、开发防抖/节流(Debounce/Throttle)高阶工具,或使用柯里化预置环境参数时,方才引入闭包。利用闭包对词法环境特权读写的强大特性,让状态持久化与防外部篡改能力得到最大化发挥,同时严谨管控其解绑时机,确保应用既安全又高效。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章