

深入解析JavaScript代码正常执行但页面未发生跳转的根本原因。涵盖表单与超链接原生默认行为打断、异步执行时机与未捕获异常、单页面应用(SPA)路由守卫拦截、URL解析与iframe沙箱限制等核心场景,并提供DevTools排查步骤与防御性编码方案。
为什么JS代码执行了但页面没有跳转
作者:云间搭桥
时间:2026-11-03
浏览:564
文章目录
在前端开发中,调试时经常遇到这样的情况:控制台明明已经打印了日志,
window.location.href 或客户端路由调用确已触发,但页面却停在原地或仅闪烁一下便恢复原状。出现这一现象的本质,往往并非 JavaScript 引擎停止了工作,而是后续触发的原生事件打断了导航、未捕获的异步异常阻断了流程、单页面应用的路由守卫拦截了请求,或是目标地址本身触发了同页抑制与安全沙箱机制。
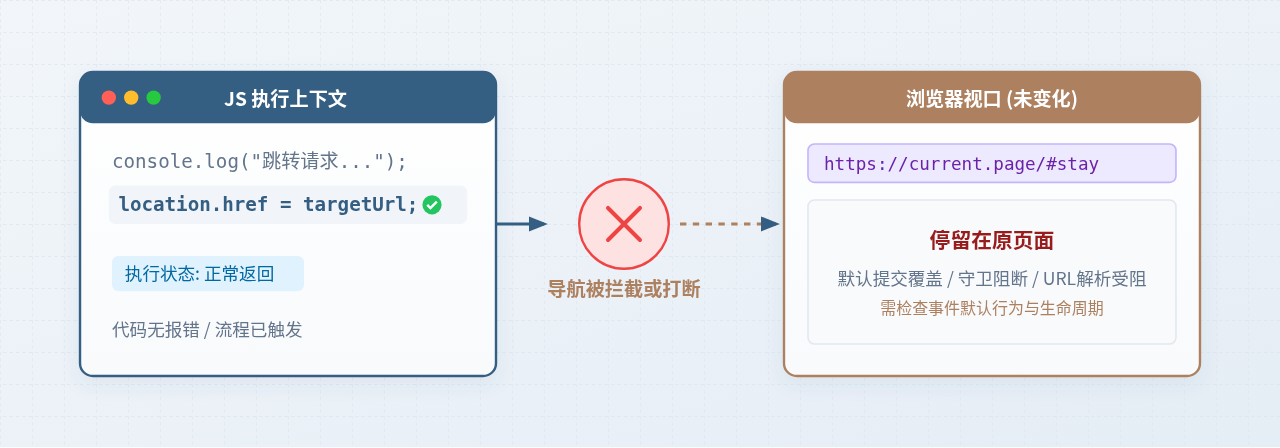
图 0:JavaScript 导航请求被外部机制打断的核心现象结构
一、DevTools 联动:排查跳转失效的五个标准步骤
当遇到代码已经运行却未跳转时,单纯依靠 console.log 往往无法获取足够的信息。浏览器处理导航属于复合型操作,包含事件触发、脚本执行、网络派发与文档销毁多个环节。推荐按以下步骤使用浏览器开发者工具进行系统排查:
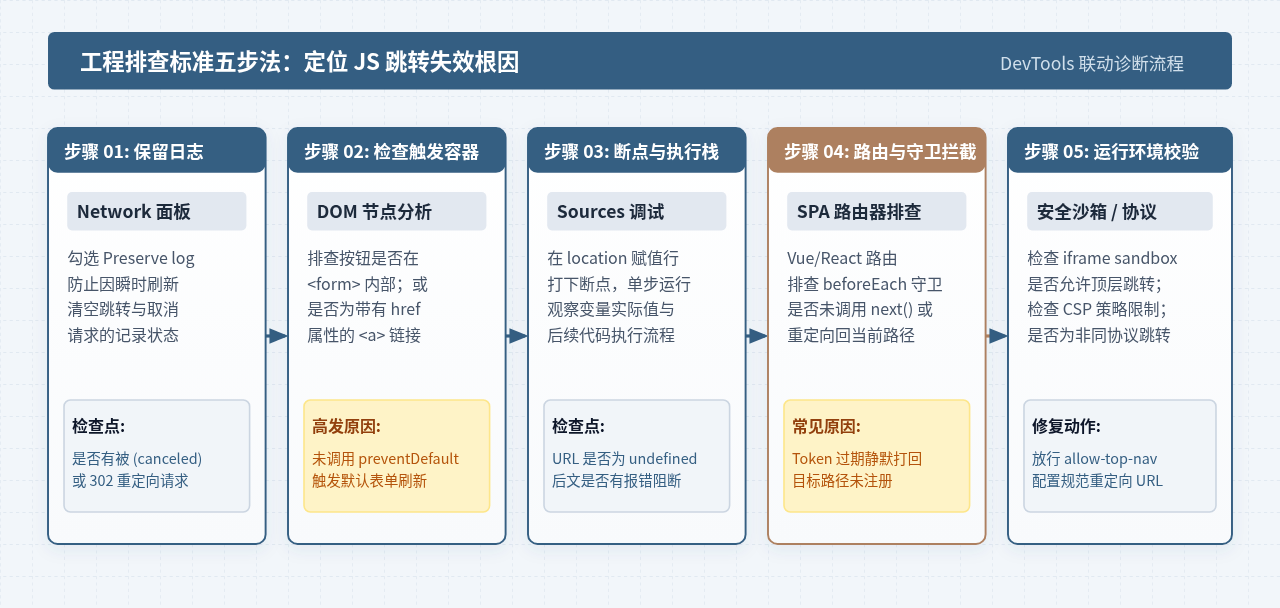
图 1:定位 JS 跳转失效根因的 DevTools 工程排查五步法
-
勾选 Network 面板的 Preserve log(保留日志):
默认情况下,一旦浏览器尝试重新加载或刷新页面,网络请求列表会被瞬间清空。勾选“Preserve log”后,能清晰看到前序请求是否显示为红色的
(canceled),这是判断跳转是否被后续请求取消的最关键证据。 -
审查触发按钮的 DOM 容器层级:
检查绑定的按钮是否嵌套在
<form>标签内,或者触发元素本身是否是带有未处理href的<a>标签。原生表单提交或链接行为具有很高的抢占优先级。 -
在跳转执行行设置断点(Breakpoint):
在 Sources 面板中,定位到执行
window.location.href = ...或router.push(...)的那一行代码打下断点,确认传入的目标 URL 是否为有效的非空字符串,排除undefined或拼接错误。 -
排查 SPA 路由守卫链条:
若项目采用 Vue Router 或 React Router 等前端路由方案,检查全局守卫(如
beforeEach)是否因为鉴权未通过而调用了return false、重定向回当前路由,或者遗漏了next()放行信号。 -
校验宿主环境与协议限制:
检查页面是否运行在受限的
<iframe>中,父级容器是否配置了sandbox且未开放allow-top-navigation;同时确认是否存在 Content Security Policy (CSP) 策略阻断。
二、核心根因一:原生表单与超链接的默认行为冲突
这是导致“代码执行了但页面不跳转”最高频的原因。在 HTML 规范中,许多交互元素自带内置的默认动作。例如位于 <form> 内部的 <button> 元素,如果不明确指定 type="button",其默认类型为 type="submit";而 <a> 标签的默认行为是根据 href 属性发起导航。
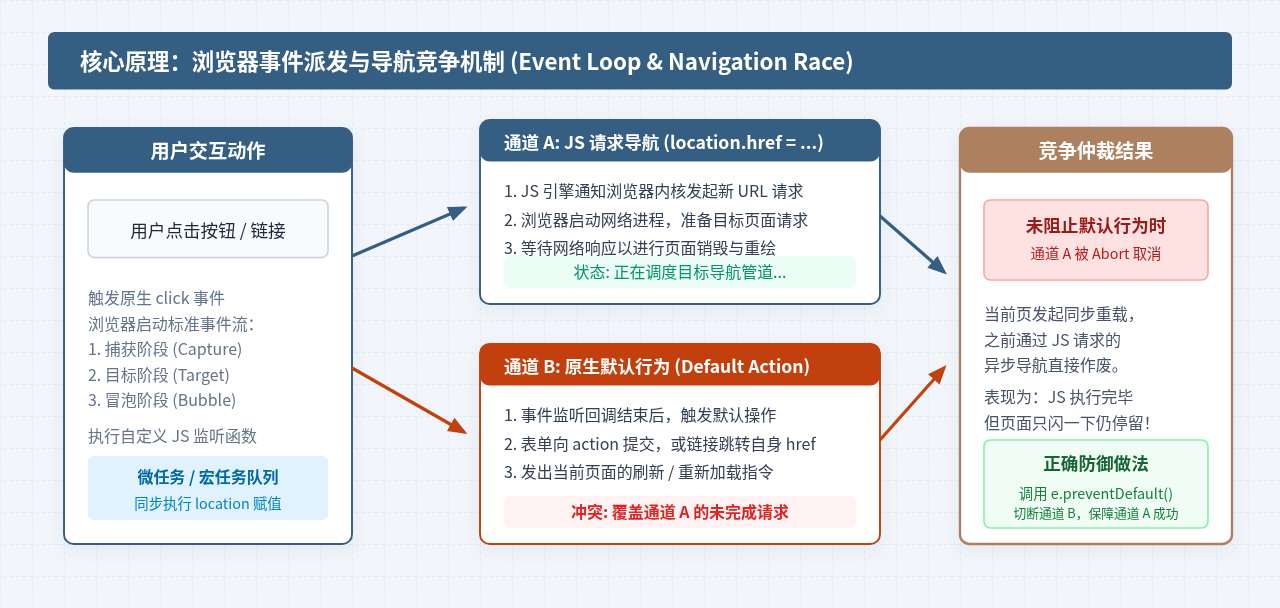
图 2:浏览器事件派发与导航通道竞争机制 (Navigation Race)
当用户点击这类元素时,事件流会首先触发开发者绑定的 JavaScript 回调函数。此时 console.log 正常打印,window.location.href 赋值被执行,通知浏览器网络进程去获取新页面。
然而,一旦 JavaScript 监听函数同步返回,浏览器紧接着就会执行元素的原生默认行为(例如向当前页或表单 action 提交表单)。表单提交产生的刷新指令会在瞬间抢占导航管道,浏览器直接取消(Abort)之前由 JS 发起的重定向网络请求。在 Network 面板中,开发者会观察到新页面的请求状态变成 (canceled),视觉上看起来就像是 JS “失效”了一样。
典型错误与修复对比
// 错误示例:button 位于表单内,未阻止默认提交
const submitBtn = document.getElementById('login-btn');
submitBtn.addEventListener('click', (e) => {
  console.log('准备跳转到控制台...');
  // 此时代码确实执行了,但随后触发表单原生提交,重新载入当前页面,导致跳转中断
  window.location.href = '/dashboard';
});

// 正确修复方案:使用 preventDefault() 截断原生行为
submitBtn.addEventListener('click', (e) => {
  e.preventDefault(); // 关键:阻止表单默认提交或超链接默认跳转
  console.log('准备跳转到控制台...');
  window.location.href = '/dashboard';
});
排查要点提示
如果无法直接修改事件对象,也可以通过将 HTML 中的 <button> 显式指定为 <button type="button">,或者在 inline 绑定中使用 onclick="handleJump(); return false;" 来阻断后续冒泡与默认动作。
三、核心根因二:异步流程未完成与未捕获的运行时异常
在实际业务逻辑中,页面跳转通常紧跟在异步网络请求之后,比如用户登录、提交订单或保存配置。很多时候,开发者在调试时看到第一行 console.log("发起请求") 执行了,误以为整个函数都执行完了,但实际上跳转代码由于异步失败根本没有被执行到。
1. Promise 异常静默终止
当使用
fetch 或 axios 时,如果后端接口返回 401、500 状态码或网络超时,且代码没有配置 .catch() 处理,Promise 链直接在异常点断裂,后续包含跳转的 .then() 代码块根本不会被调用。2. 未使用 await 导致页面提早卸载
如果在触发跳转前有未等待的异步日志打点或清理任务,外部逻辑直接退出了作用域;或者跳转与前置逻辑发生竞态,也会造成流程状态异常中断。
防断裂异步跳转范例
// 完善的异步请求与跳转结构
async function handleUserLogin(credentials) {
  console.log('开始验证身份...');
  try {
    const response = await fetch('/api/login', {
      method: 'POST',
      headers: { 'Content-Type': 'application/json' },
      body: JSON.stringify(credentials)
    });

    if (!response.ok) {
      throw new Error(`网络响应异常: ${response.status}`);
    }

    const result = await response.json();
    console.log('登录成功,正在进入工作台...');

    // 确保数据已保存后再执行跳转
    localStorage.setItem('user_token', result.token);
    window.location.assign('/workspace');
  } catch (error) {
    // 必须有错误捕获,避免未捕获异常导致页面完全无响应且控制台仅报红
    console.error('登录流程中断,跳转已取消:', error);
    alert('登录失败,请检查网络或账号密码');
  }
}
四、核心根因三:SPA 单页面应用路由守卫与状态机制
在 Vue Router、React Router 等现代单页面应用中,页面的跳转由客户端路由引擎接管,不再是传统的整页刷新。此时调用 router.push('/target') 出现无反应,通常源自以下机制:
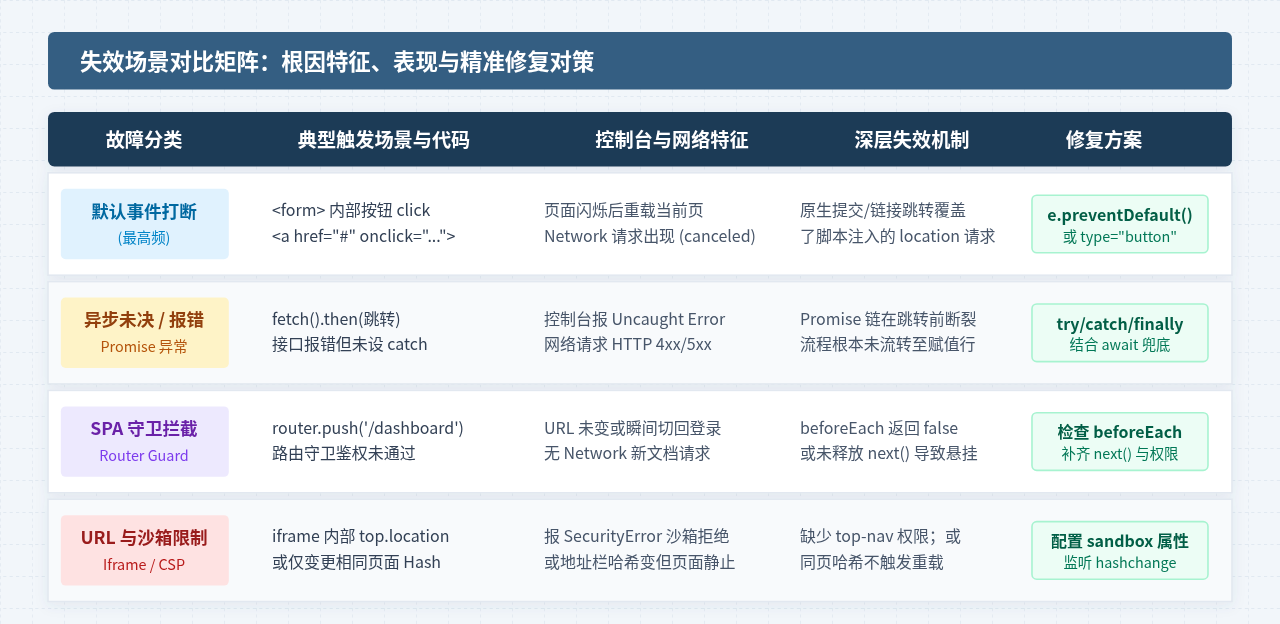
图 3:四大常见跳转失效场景特征对比与修复对策
-
全局前置守卫(beforeEach)拦截:
许多项目配有权限拦截机制。当目标页面需要特定角色或登录态(Token)时,路由守卫判断不符合条件,可能会直接返回
false(终止本次导航),或者调用next('/login')重定向。如果用户当前本来就在登录页,就会表现为“点击登录无任何反应”。 -
遗漏调用放行信号:
在老版本的路由守卫中,如果存在复杂的
if-else分支,某些分支漏掉了next()的调用,路由转换管道就会一直处于挂起(Pending)状态,不仅无法到达新页面,甚至会阻塞后续所有的导航请求。 -
导航到相同路径与参数:
如果当前路由已经是
/profile?tab=1,再次执行router.push('/profile?tab=1'),现代路由器为了性能优化会默认忽略此操作。在控制台中可能会捕获到NavigationDuplicated错误,由于页面组件不会重新挂载,视觉上页面毫无改变。 -
SPA 路由与原生跳转混淆:
在单页架构中,如果需要跳转到外部站点或独立部署的子项目,误用了
router.push('https://example.com'),客户端路由器由于无法匹配路由配置表,会导致跳转静默失效或匹配到 404 页面;此时应改用window.location.href。
五、核心根因四:URL 格式、同页 Hash 与安全沙箱限制
当代码与事件本身都没问题时,浏览器底层的安全机制和 URL 解析规则可能成为最后的阻碍:
同 URL 纯哈希变更
如果执行的代码是
window.location.href = '#section' 或仅仅更改了 Hash,浏览器只会移动锚点滚动位置,绝不会触发整页重新加载。如果目标元素不存在且页面无滚动条,表面上就会显示为完全没有反应。
Iframe 安全沙箱(Sandbox)
如果代码运行在嵌入式的
<iframe> 内,试图通过 window.top.location.href = url 重定向顶级窗口,若外层 iframe 设置了 sandbox 且未显式声明 allow-top-navigation,浏览器会直接抛出安全权限拒绝异常(SecurityError)。
六、排查总结决策树与防御式跳转规范
为了在日常开发中从源头杜绝页面跳转失效的问题,可以依照下面的决策链路进行自查,并在关键交互处采用防御性编码范式:
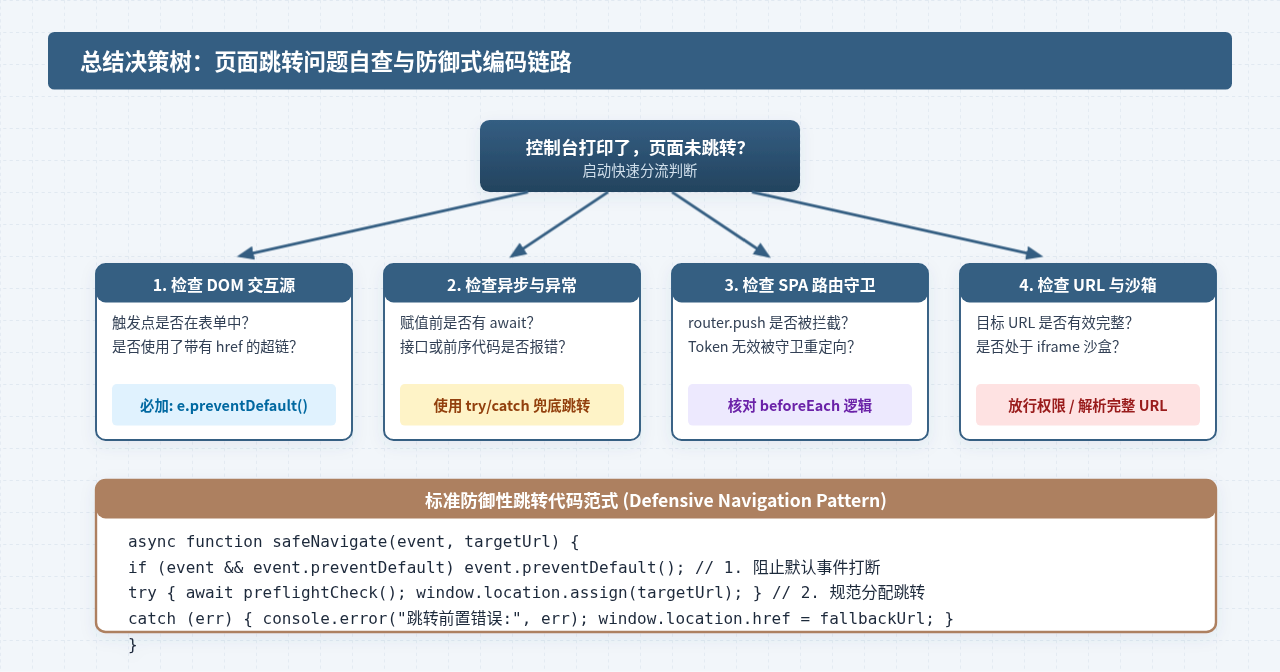
图 4:页面跳转问题自查决策树与防御式跳转代码规范
工程化防御代码最佳实践
/**
 * 安全跳转通用函数封装
 * @param {Event} event - 交互触发的事件对象(可选)
 * @param {string} targetUrl - 目标跳转地址
 * @param {boolean} replace - 是否替换历史记录(防止后退死循环)
 */
function safeNavigate(event, targetUrl, replace = false) {
  // 1. 显式阻止任何可能引发冲突的原生默认动作
  if (event && typeof event.preventDefault === 'function') {
    event.preventDefault();
  }

  // 2. 严格校验目标 URL 的有效性
  if (!targetUrl || typeof targetUrl !== 'string' || targetUrl.trim() === '') {
    console.warn('[Navigation] 目标 URL 无效,操作取消:', targetUrl);
    return;
  }

  const cleanUrl = targetUrl.trim();

  // 3. 校验并执行对应平台的跳转指令
  try {
    if (replace) {
      window.location.replace(cleanUrl);
    } else {
      window.location.assign(cleanUrl);
    }
  } catch (err) {
    // 捕获沙箱限制、协议错误等安全异常并提供降级策略
    console.error('[Navigation] 页面跳转执行异常:', err);
    window.location.href = cleanUrl;
  }
}
最终校验清单
只要按照“打开 Network 检查取消状态 → 排查按钮容器阻止默认事件 → 完善异步 try/catch 链条 → 验证 SPA 守卫放行逻辑”这四个环节逐项核对,就能迅速锁定并解决 99% 的 JS 页面跳转失效问题。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章