

深入解析在JavaScript中使用按位取反(~~)和按位或(|0)进行快速转整数的ECMAScript底层规范原理、位级执行步骤,与Math.trunc等标准取整函数的对比,并系统梳理32位大数溢出、特殊值隐式归零等潜在风险与工程选型建议。
JS中使用位运算(~~和|0)快速转整数的原理与风险
作者:寒星
时间:2026-11-03
浏览:503
文章目录
JavaScript 进阶与底层机制
在 JavaScript 编写与阅读源码时,经常能见到
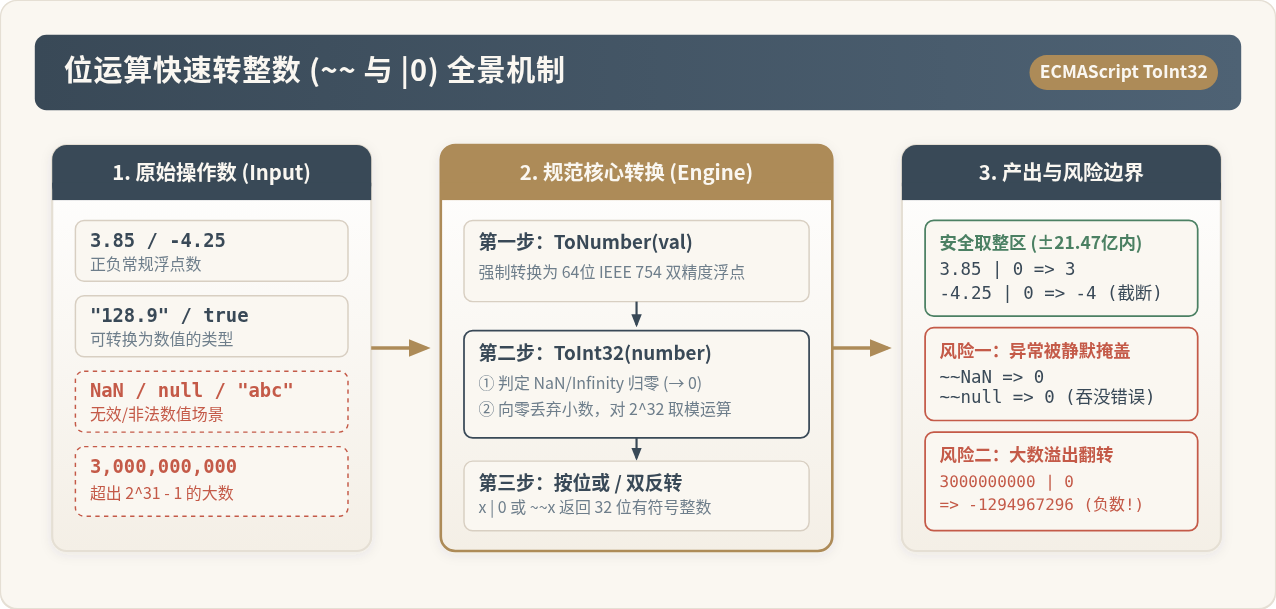
x | 0 或 ~~x 的紧凑写法用于快速将浮点数截断为整数。这种写法的本质是利用 ECMAScript 规范中 32 位位运算符的强制类型转换规则:底层先调用 ToNumber 将输入转为数值,再调用 ToInt32 抽象操作丢弃小数并截断为 32 位补码整数。尽管它简短且早期常被当作微优化手段,但在现代前端工程中潜藏着巨大的风险——超过约 21.47 亿(32位上限)时会发生严重溢出翻转为负数,同时会将 NaN、null、undefined 等异常值静默吞没为 0。理解其规范运作过程与适用边界,对于编写健壮的生产代码至关重要。
一、核心原理:ECMAScript 规范中的 ToInt32 抽象操作
在 ECMAScript 规范中,所有的常规数值类型(Number)在底层均遵循 IEEE 754 标准,以 64 位双精度浮点数格式存储。JavaScript 本身并不存在独立的硬件级原生整数类型,所谓的“整数”不过是没有小数部分的双精度浮点数。
然而,位运算符(如按位或 |、按位取反 ~、有符号右移 >>)在计算机硬件层面的定义是面向固定长度二进制位的。为了在只有 64 位浮点数的语言环境中实现按位运算,ECMA-262 规范为这些运算符强制规定了一套内部抽象转换流程。
1. 两个连续的抽象转换:ToNumber 与 ToInt32
当对操作数 x 执行 x | 0 或 ~~x 时,JavaScript 引擎会严格按照以下顺序执行内部操作:
- ToNumber(x):若操作数不是数值(例如字符串
"3.14"、布尔值true或对象),首先将其隐式转换为 64 位浮点数值。若无法解析,则得到NaN。 - ToInt32(number):接收上一步得到的数字,并根据规范第 7.1.5 节定义将其转换为 32 位有符号整数。
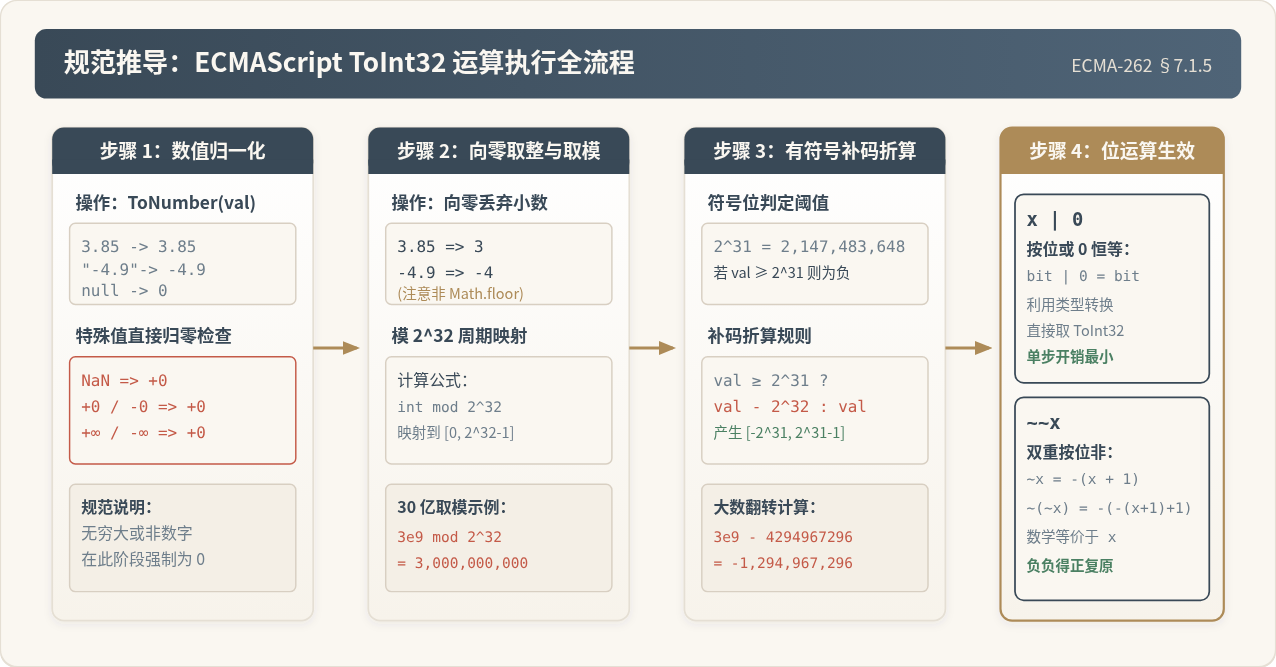
规范中 ToInt32 的具体算法推导步骤如下:
- 若该数字为
NaN、+0、-0、+Infinity或-Infinity,则直接终止计算并返回+0。 - 对数字的小数部分执行向零舍入(丢弃小数位,即正数向下、负数向上,数学上写作
sign(number) * floor(abs(number)))。 - 计算该整数模 232 的余数,将结果映射到
[0, 2^32 - 1]区间内。 - 若结果大于或等于 231(即 2,147,483,648),则将其减去 232,将其折算为符合 32 位补码规范的负数范围
[-2^31, -1];否则保持原正数值。
2. 为什么 |0 与 ~~ 能实现“原值保留”?
在经历 ToInt32 操作将浮点数变换为 32 位整数之后,两个特定的位运算符恰好具备“数学恒等”特性:
- 按位或 0(
x | 0):在二进制位运算中,任何二进制位与0进行 OR 逻辑运算,结果均保持原位不变(0 | 0 = 0,1 | 0 = 1)。因此,ToInt32(x) | 0最终输出的二进制序列与ToInt32(x)完全一致。 - 双重按位取反(
~~x):按位非操作符~对 32 位补码进行反转,在补码算术中~n等价于-(n + 1)。连续进行两次取反,其数学表达为~(~n) = -(-(n + 1) + 1) = n。负负得正,恰好将取反后的数值还原回ToInt32(x)。
开发者实际上并非真的需要进行位运算计算,而是借用了位运算符执行前“引擎必须强制调用 ToInt32”这一语言规范副作用,顺带完成了丢弃小数的工作。
二、与常见取整方式的详细对比
在 JavaScript 中,常见的取整函数包括 Math.trunc()、Math.floor() 以及全局函数 parseInt()。很多初学者容易将 ~~ 误当作 Math.floor 的简写,但它们在负数、大数及非纯数字上有本质的区别。
// 1. 正数场景:表现一致
3.75 | 0;           // 3
Math.trunc(3.75);   // 3
Math.floor(3.75);   // 3

// 2. 负数场景:位运算是“向零截断”,不是“向下取整”
-3.75 | 0;          // -3 (丢弃小数)
Math.trunc(-3.75);  // -3 (丢弃小数)
Math.floor(-3.75);  // -4 (向下朝负无穷方向取整)

// 3. 超过 32 位大数场景:位运算直接溢出产生致命 Bug
const largeNum = 3000000000.5;
largeNum | 0;        // -1294967296 (溢出为负数!)
Math.trunc(largeNum);// 3000000000 (安全正确)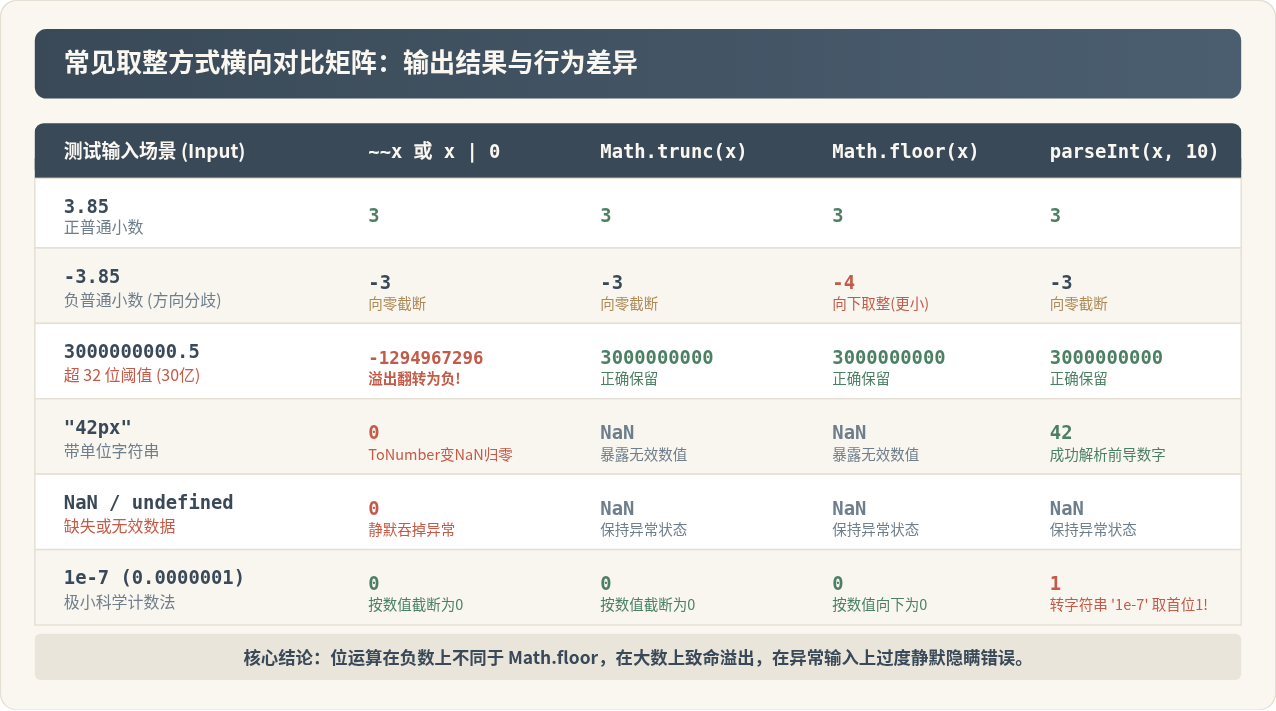
从行为对照可以看出:
~~x与x | 0的行为在纯数字范围内等价于Math.trunc(x),而不是Math.floor(x)。parseInt(str, 10)属于字符串解析器,会逐字符扫描前导有效数字(例如parseInt('120px', 10) === 120);而位运算会将非数字字符串在ToNumber阶段转为NaN,进而被ToInt32归零('120px' | 0 === 0)。
三、位运算转整数的五大高危风险
尽管位运算取整书写简短(少写几个字符),但在生产环境中随意使用具有极高的风险。以下五个陷阱是导致线上故障的重灾区:
1. 风险一:32 位有符号整数溢出(超过 21.47 亿)
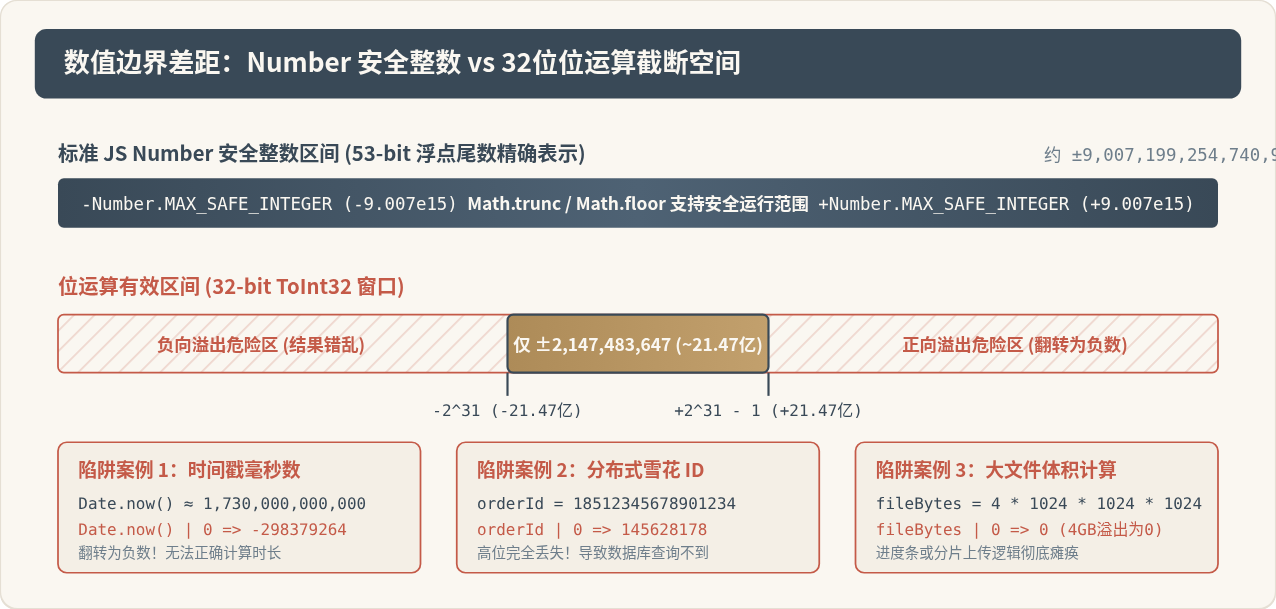
JavaScript 的安全整数范围(Number.MIN_SAFE_INTEGER 到 Number.MAX_SAFE_INTEGER)高达 ±9,007,199,254,740,991(约 9007 万亿,53 位精度)。
但是,ToInt32 强制将范围锁死在 -2,147,483,648 到 2,147,483,647(约 ±21.47 亿)之间。一旦数值超出此区间,高位直接被粗暴截断,正数会瞬间翻转为负数:
- 时间戳毫秒数:当前 Unix 时间戳(如
Date.now())约为 1.73 × 10¹²,远超 21.47 亿。执行Date.now() | 0会得到类似-298379264的荒谬负数。在处理倒计时、缓存过期、耗时统计时会导致系统崩溃。 - 分布式雪花算法 ID:微服务中生成的 64 位整型 ID(如
18512345678901234)如果被前端使用位运算取整,高位数据被完全丢失,导致向后端发起的数据查询全部 404。 - 文件字节与流量统计:4GB 的文件尺寸为
4,294,967,296字节。使用fileSize | 0计算时结果恰好是0,导致文件上传校验直接失效。
2. 风险二:异常值静默吞没(Silent Failure)
在健全的程序中,输入了非法的数值(如 NaN、null、undefined 或未定义的配置项)应当引发警告、抛出错误或保持 NaN,以便调用方进行防错处理。
然而 ToInt32 规定了对所有非数字进行静默归零:
// 所有的异常值都被掩盖成合法数字 0
const discount = ~~response.discount; // 若后端接口未返回字段(undefined),意外变成 0 折!
const userAge = user.age | 0;         // 若为 null,变成 0 岁,掩盖了未填写状态
~~NaN;                                // 0
这种“静默吞没”破坏了系统的防御性编程原则,使原本显而易见的数据缺失变成了隐蔽的业务逻辑 Bug。
3. 风险三:科学计数法与字符串的奇异行为
当处理极小数值时,JavaScript 引擎会将其自动输出为科学计数法字符串。例如 1e-7 对应 0.0000001。
虽然位运算 1e-7 | 0 结果为 0 表现正常;但若团队混用 parseInt 时,parseInt(1e-7) 实际上先执行 String(1e-7) 得到 "1e-7",随后 parseInt 提取开头的数字 1,导致 0.0000001 取整后居然变成 1!在数据解析管道中,不同取整方式的随意混用会产生不可预期的互操作故障。
4. 风险四:对 BigInt 类型直接抛出 TypeError
现代 JavaScript 广泛引入了 BigInt 用于高精度大整数运算。位运算符无法隐式在 BigInt 和 Number 之间转换:
const bigVal = 100n;
bigVal | 0;  // Uncaught TypeError: Cannot mix BigInt and other types, use explicit conversions
~~bigVal;    // 可以运行,但依然保持 BigInt 类型,不会转为 Number
一旦旧模块中留有位运算取整的“黑魔法”,在升级支持 BigInt 时就会发生运行时崩溃。
5. 风险五:代码可读性衰减与现代性能神话的破灭
早期(约 2010 年前)的 JavaScript 引擎(如早期的 V8、SpiderMonkey)在解析 Math.floor 或 Math.round 时需要经历函数查找、原型链调用与栈帧开销,当时位运算确实具有小幅的速度优势。
但在现代浏览器与 Node.js 中,JIT 编译器(如 TurboFan)已经能够精准识别 Math.trunc() 与 Math.floor() 并将其直接内联(Inline)为单条底层 CPU 指令(例如 x86 的 roundsd 或 ARM 的 frintz)。在绝大多数业务场景下,位运算与 Math.trunc 的性能差异在纳秒级别,几乎无法测出。
相反,~~x 和 x | 0 破坏了代码的可读性,对缺乏底层背景的协作者构成了心理负担与审查障碍,是典型的为了微不足道且不复存在的“性能收益”而牺牲代码清晰度的不良习惯。
四、工程实践中的选型决策与最佳实践
如何在日常业务与高性能底层库中做出科学的取整选型?可以遵循如下决策流程:
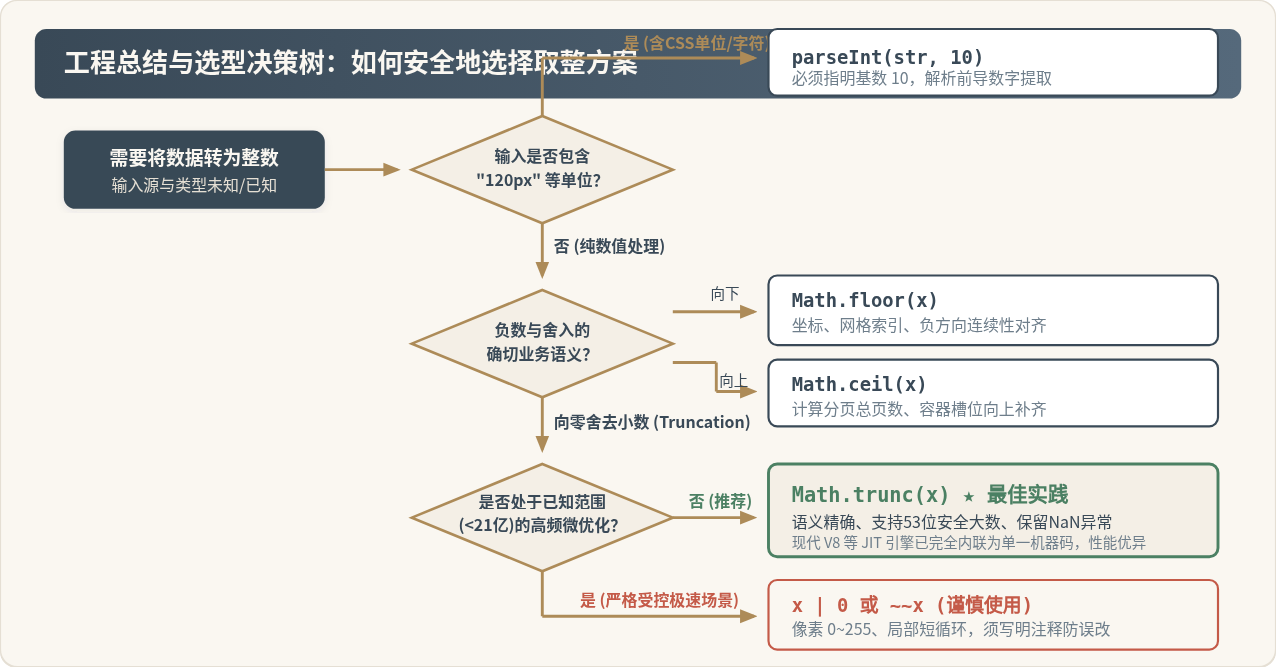
1. 业务开发默认选择:优先使用 Math.trunc()
只要运行环境支持 ES6(现代所有浏览器、Node.js 及打包工具均默认支持),向零截断整数的首选永远是 Math.trunc():
- 语义直白:任何阅读代码的人无需停下来思考位运算转换逻辑。
- 无溢出隐患:支持完整的 53 位安全大数范围,避免时间戳、订单 ID 溢出。
- 显式暴露错误:若输入是
undefined或无法解析的对象,返回NaN,便于开发者尽早发现数据源异常。
2. 位运算取整的唯一合规场景:受控闭环下的高频图形/音频计算
位运算并非一无是处。在 WebGL 着色器顶点计算、Canvas 像素离屏缓冲操作(ImageData)、高频物理引擎碰撞循环或音频流 DSP 处理中,如果同时满足以下全部条件,可以酌情采用:
- 数值范围在算法设计上已被严格限定在 32 位甚至 16 位以内(例如颜色通道分量
0~255、Canvas 视口坐标0~4096)。 - 处于每秒执行几十万次以上的超热点微循环(Tight Loop)中。
- 代码行附近附带明确的代码注释,说明采用位运算的原因并标明数据边界安全保证,防止后续维护人员误改或误用。
工程准则备忘:
在日常 Web 开发、表单校验、接口数据映射及分页计算中,坚决避免使用
~~ 或 |0。代码的正确性、可维护性与边界健壮性永远高于微秒级的微优化。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章