
深入解析JavaScript中使用位运算符(~~、|0)快速取整的底层原理,详解ECMAScript规范中ToInt32的执行流程、与Math.floor和Math.trunc的本质区别,以及32位溢出与NaN归零等关键陷阱与防范方案。

当前位置:首页 > JavaScript 基础 > 正文
JS中使用位运算符(~~、|0)快速取整的原理与陷阱
作者:木棉
时间:2026-10-30
浏览:138
文章目录
JavaScript 底层进阶 · 规范剖析
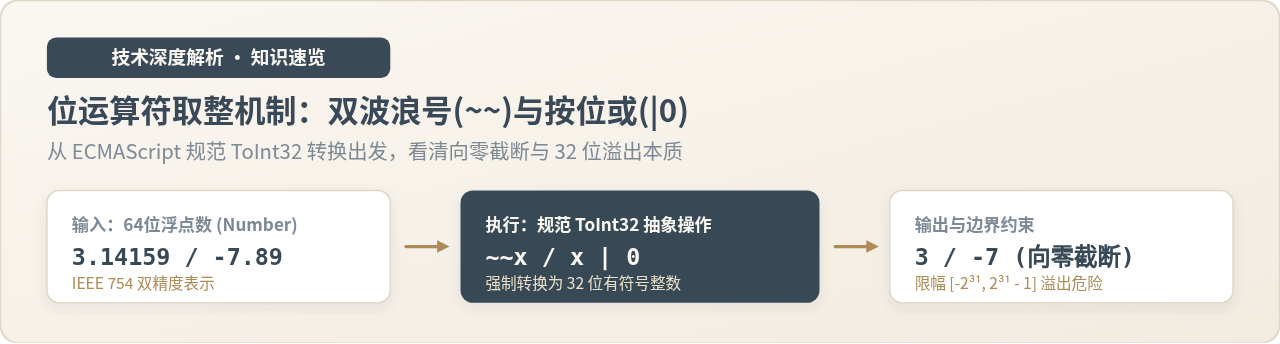
缩略速览:JS 位运算符取整的核心流程与三大边界约束
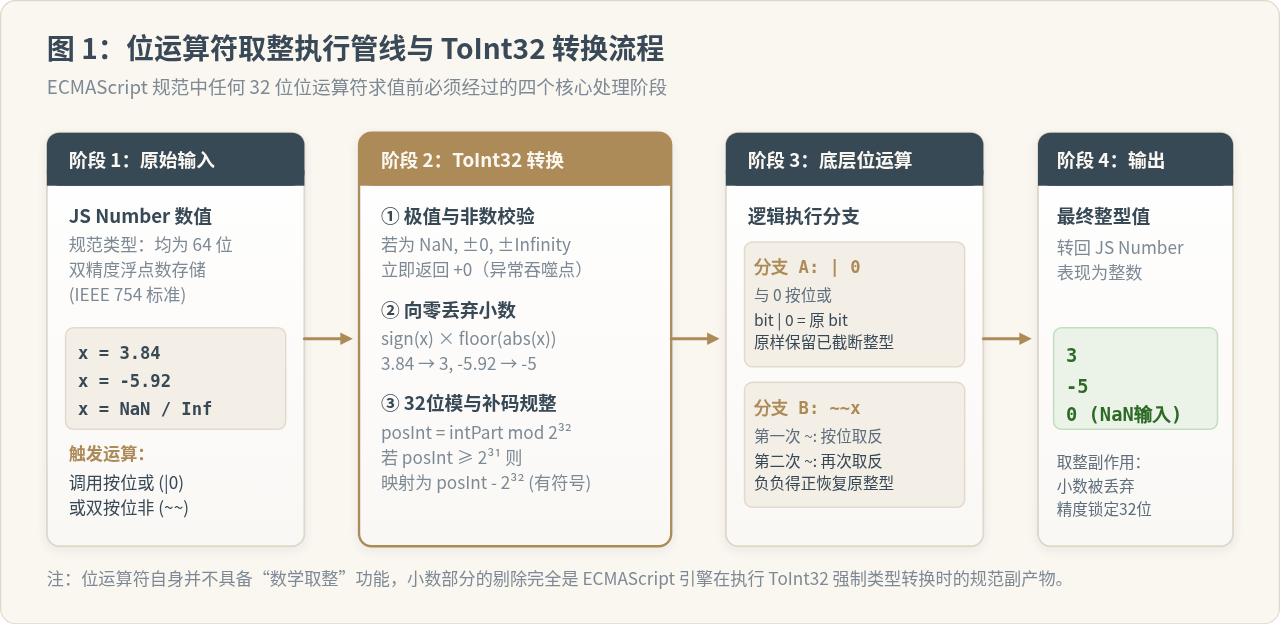
图 1:位运算符取整执行管线与 ToInt32 转换流程
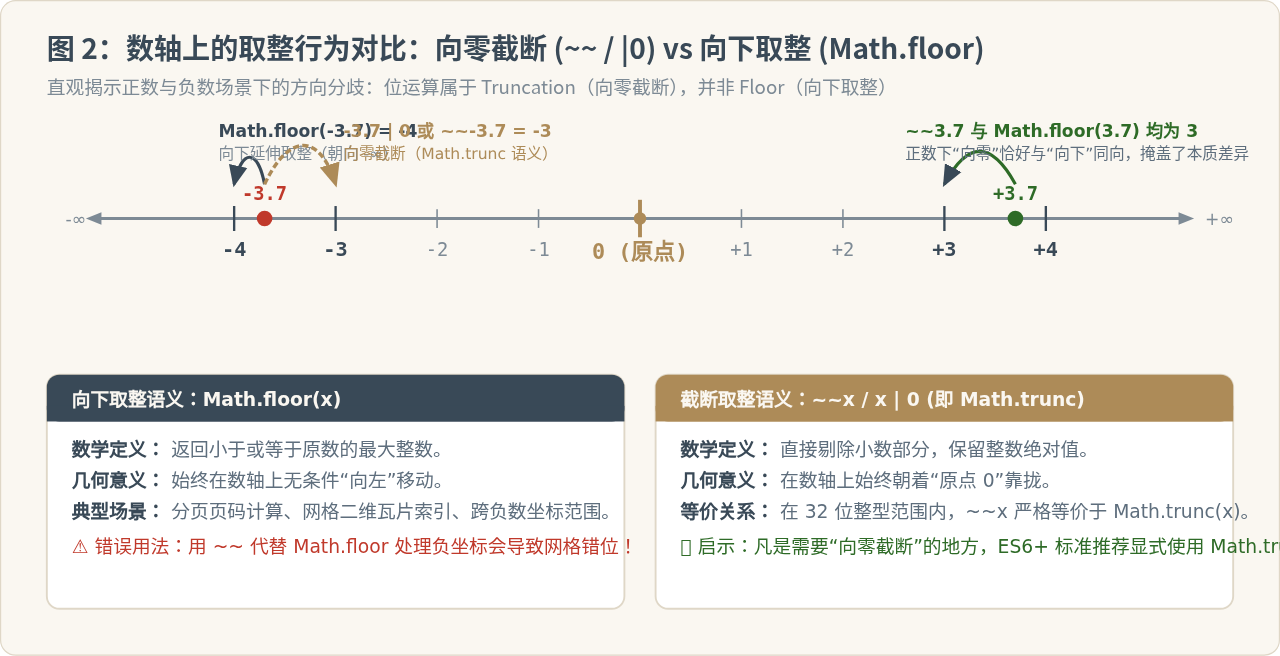
图 2:数轴上的取整行为对比:向零截断 (~~ / |0) vs 向下取整 (Math.floor)
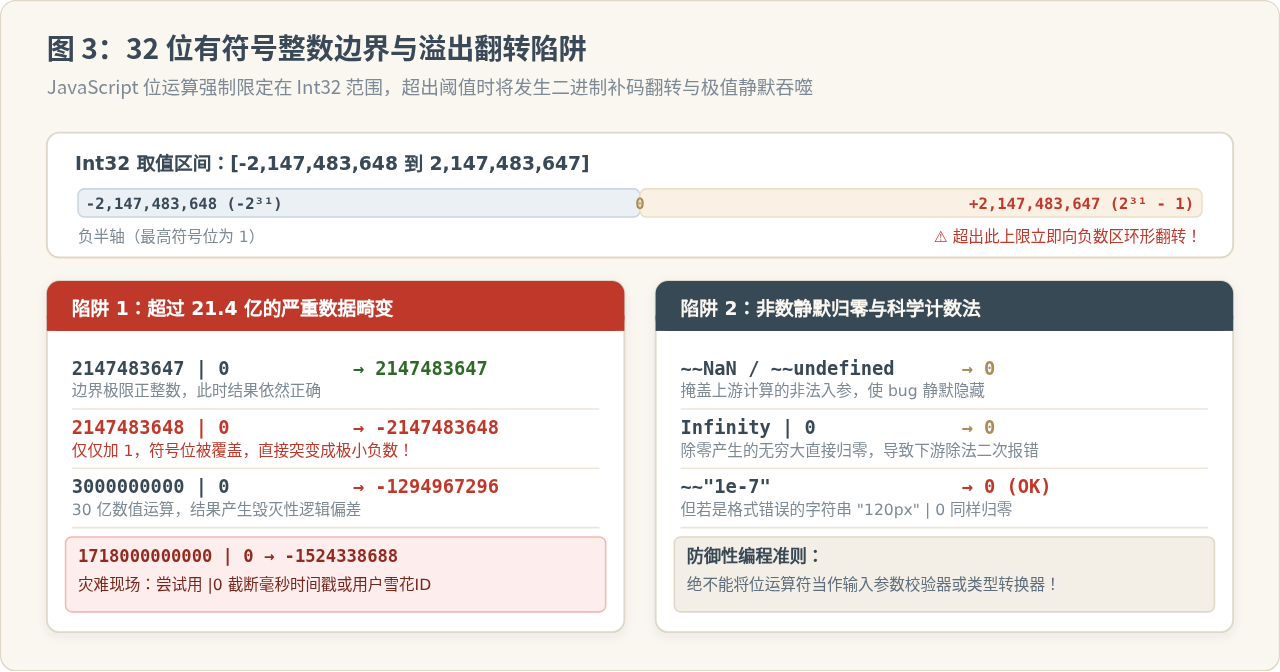
图 3:32 位有符号整数边界与溢出翻转陷阱
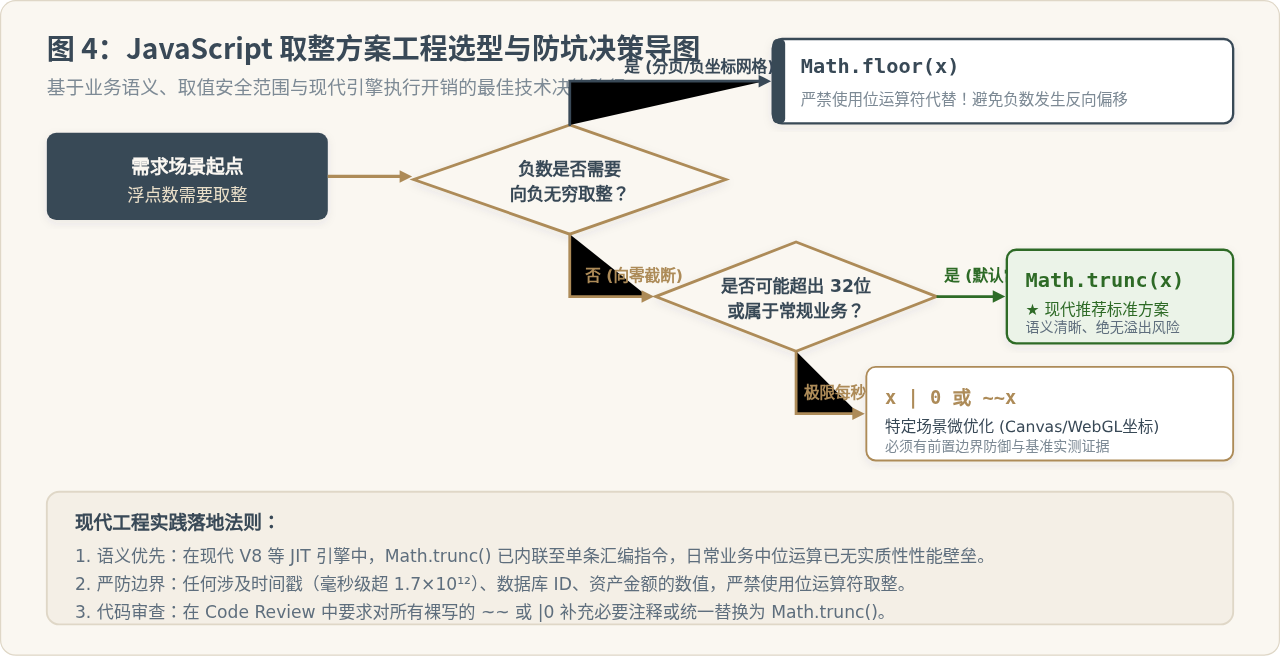
图 4:JavaScript 取整方案工程选型与防坑决策导图
在 JavaScript 中,诸如 ~~x、x | 0、x >> 0 等位运算符常被用来代替 Math.floor() 或 Math.trunc() 进行浮点数截断取整。这种技巧的本质并非位运算具备取整功能,而是触发了 ECMAScript 规范中的 ToInt32 强制类型转换。本文将详细拆解该机制的底层运转过程,对比其与常规数学函数的行为分歧,并针对 32 位有符号整数溢出、特殊值畸变等核心缺陷,提供明确的工程选型策略。
一、位运算取整的底层规范与执行原理
要理解位运算符为何能够去除浮点数的小数部分,首先需要了解 JavaScript 对数值存储和位运算的处理规则。在 JavaScript 规范中,所有数值(Number 类型)在底层均遵循 IEEE 754 标准,以 64 位双精度浮点数形式存储。然而,位运算符(如按位或 |、按位非 ~、有符号右移 >>)在设计上只能操作 32 位的二进制整数。
因此,当对一个浮点数执行位运算时,JavaScript 引擎会严格按照 ECMAScript 规范,隐式执行内部的抽象操作 ToInt32(argument)。正是这一步规范动作,导致了小数位被强制丢弃。
1. ToInt32 抽象操作的具体执行步骤
根据 ECMAScript 规范文档,ToInt32 接收任意输入并将其转为 32 位补码有符号整数,其核心演算过程如下:
- 极值与非数判断:如果参数为
NaN、+0、-0、+Infinity或-Infinity,直接返回+0。 - 向零丢弃小数:计算数值的整数部分,公式为
sign(number) * floor(abs(number))。此时无论正负,所有小数位均被斩断。 - 模 2³² 截断:对整数部分执行模
2³²(即4294967296)运算,得到一个范围在[0, 2³² - 1]内的无符号无界整数。 - 转换为 32 位有符号整数:如果模运算结果大于等于
2³¹(即2147483648),则将其减去2³²,将其映射到[-2³¹, 2³¹ - 1](即[-2147483648, 2147483647])的补码整数区间。
2. 为什么 |0 与 ~~ 能最终恢复原值?
在完成 ToInt32 转换后,具体的运算符才开始求值:
// 方式一:按位或 0 (x | 0)
// ToInt32(x) 产出一个 32 位二进制序列。
// 任何二进制位与 0 进行“按位或”运算,其结果保持原值不变(1 | 0 = 1,0 | 0 = 0)。
const a = 14.85 | 0; // 最终得到 14

// 方式二:双按位非 (~~x)
// 单个 ~x 会对 32 位的所有比特执行反转,由于采用二进制补码,~N 等价于 -(N + 1)。
// 连续两次取反 ~ (~N) 负负得正,将反转的比特完全复原。
const b = ~~14.85;   // ~14 得到 -15,~-15 恢复为 14
由此可见,取整操作是 ToInt32 的附带产物,运算符本身仅起到了“触发类型转换并原样输出结果”的载体作用。
二、取整方向的本质分歧:向零截断 vs 向下取整
在日常开发中,许多初学者经常误将 ~~x 或 x | 0 当作 Math.floor() 的简写方式。然而在数学与几何定义上,二者存在根本性的差异。
从数轴上看,取整操作可以分为两种完全不同的几何移动策略:
- 向下取整(Floor):以
Math.floor(x)为代表。它的数学定义是“返回小于或等于指定数值的最大整数”。在数轴上,无论当前数值是正是负,它的取整方向永远向左延伸(朝向负无穷大-∞)。 - 向零截断(Truncation):以
Math.trunc(x)以及位运算~~x、x | 0为代表。它的逻辑是直接扔掉小数点后面的内容,仅保留整数位。在数轴上,它的取整方向始终朝着原点0靠拢。
关键差异示例:
• 对于正数
• 对于负数
• 对于正数
+3.7:Math.floor(3.7) 得到 3,3.7 | 0 同样得到 3。二者结果完全吻合,容易让人产生“位运算就是 floor”的错觉。• 对于负数
-3.7:Math.floor(-3.7) 得到 -4(向左取小);而 -3.7 | 0 却得到 -3(向零取整)。两者差整整一个整数步长!
| 表达式 | 正数示例 (+4.8) | 负数示例 (-4.8) | 取整方向 | 32位边界限制 |
|---|---|---|---|---|
Math.floor(x) |
4 |
-5 |
朝向 -∞(向下) | 无(支持 Number 全范围) |
Math.trunc(x) |
4 |
-4 |
朝向 0(向零截断) | 无(支持 Number 全范围) |
Math.ceil(x) |
5 |
-4 |
朝向 +∞(向上) | 无(支持 Number 全范围) |
Math.round(x) |
5 |
-5 |
四舍五入(朝最近整数) | 无(支持 Number 全范围) |
x | 0 或 ~~x |
4 |
-4 |
朝向 0(向零截断) | 有(仅限 [-2³¹, 2³¹ - 1]) |
在编写跨越零点的空间算法、网格瓦片渲染或物理引擎逻辑时,如果错误地将 Math.floor(x) 替换为 x | 0,当物体坐标进入负数区域时,就会发生位置偏移错位。
三、位运算取整的四大致命陷阱
虽然位运算符书写简短,但如果未经严格校验就用于常规业务逻辑,极易引发难以排查的隐蔽缺陷。以下是四类最具破坏性的典型陷阱:
陷阱一:32 位有符号整数边界溢出(数值符号倒转)
这是位运算取整最为致命的缺陷。ToInt32 运算强制将数值限制在 32 位有符号补码范围:[-2147483648, 2147483647]。一旦被操作的数值大于 2147483647,多出来的最高位将直接冲入符号位,导致正数瞬间变成负数。
// 临界测试:最大安全正整数
console.log(2147483647 | 0); // 2147483647 (正常)

// 溢出测试:只多加 1
console.log(2147483648 | 0); // -2147483648 (瞬间变为负数!)

// 常见场景灾难:13位毫秒时间戳
const timestamp = 1718000000000;
console.log(timestamp | 0);  // -1524338688 (彻底损坏业务逻辑)
console.log(Math.trunc(timestamp)); // 1718000000000 (安全可靠)
风险场景警示:在处理时间戳转换、电商商品金额(单位分)、文件字节大小、大表递增自增主键(Snowflake ID)等场景时,绝对不能使用位运算取整。
陷阱二:非数值与极值的“静默归零”吞噬
在规范定义中,ToInt32(NaN)、ToInt32(undefined) 以及 ToInt32(±Infinity) 都会被强制转换为 0。
// 异常吞噬现象
console.log(~~NaN);           // 0
console.log(~~undefined);     // 0
console.log(Infinity | 0);    // 0
console.log(-Infinity | 0);   // 0

// 与数学函数的表现对比
console.log(Math.trunc(NaN));         // NaN (正确暴露异常)
console.log(Math.trunc(Infinity));    // Infinity (保留数学语义)
如果在计算链路中上游发生了除以零(产生 Infinity)或者提取属性失败(产生 undefined),常规的数学函数会把 NaN 或 Infinity 忠实传递下去,便于在单元测试或异常监控中迅速定位。然而位运算符会静悄悄地将其抹平成 0,使程序在完全错误的状态下继续运行,给故障排查带来巨大阻碍。
陷阱三:科学计数法与极小浮点数的解析偏差
当数字极小(例如小于 1e-6)或来源于字符串解析时,JavaScript 会自动采用科学计数法表示:
// 科学计数法场景
const smallVal = 0.0000001; // 在控制台输出为 1e-7
console.log(~~smallVal);    // 0 (此处正常)

// 但如果涉及字符转换混用
const strNum = "120.5px";
console.log(strNum | 0);    // 0 (并非预期中的 120!因为 parseInt("120.5px")=120,但 ToInt32("120.5px")=0)
陷阱四:现代 JS 引擎下的性能收益微乎其微
在十五年前的旧浏览器(如 IE6/IE8、早期的 Firefox)时代,调用 Math.floor() 需要经过作用域解析和方法调用开销,而位运算符由于映射为原生 CPU 指令,微基准测试(Micro-benchmark)中表现出一定的速度优势。
但在现代 V8(Chrome/Node.js)、JavaScriptCore(Safari)以及 SpiderMonkey 中,TurboFan 等 JIT 编译器在内联优化阶段已经将 Math.trunc() 和 Math.floor() 直接编译成高效的汇编指令(如 x86 的 cvttsd2si 或 ARM 的 vcvt)。在绝大部分日常业务代码中,位运算带来的那几纳秒差异在网络 I/O、DOM 渲染或复杂逻辑面前完全可以忽略不计,反而牺牲了代码的可读性与健壮性。
四、工程实践选型与代码审查指南
综合语义规范、运行安全与引擎优化特性,团队在日常开发和技术规范制定中应遵循以下决策流程:
1. 选型指南对照
-
优先使用
Math.trunc():如果你的目标是丢弃小数部分,ES6 引入的Math.trunc()是现代 JavaScript 的标准选择。它语义直白、易于初级开发者理解,并且原生支持全精度Number范围,绝无 32 位溢出风险。 -
涉及网格定位、分页计算时使用
Math.floor():只要涉及“跨越负数的对称下边界”,必须使用Math.floor(),以确保向负无穷单向收敛。 -
位运算取整的受限适用场景:仅在处理 Canvas 像素级坐标对齐、WebGL 渲染缓冲区紧密循环 或 每秒执行数十万次的粒子动画热循环 中,且明确输入数值范围严格落在
[0, 100000]之内时,才可使用| 0进行极端性能微调。
2. 代码审查(Code Review)检查清单
在团队代码审查或重构旧项目时,凡是遇到 ~~、| 0 或 >> 0,建议按以下三步进行核验:
- 核验数值上限:该变量是否可能承载时间戳、数据库主键、订单号或用户输入的随意金额?如果是,必须立刻重构为
Math.trunc()。 - 核验正负语义:该变量是否可能为负数?如果是,确认代码作者本意究竟是向零截断还是向下取整。
- 替换为显式 API:如果并非处于每秒百万次的极端渲染性能热点,统一替换为标准
Math函数,提升团队协同维护效率。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章