
深入解析JavaScript中typeof []为何返回object的底层规范与历史根源,全面剖析instanceof跨iframe失效、constructor被覆写等常见误区,并给出生产环境中最严谨可靠的数组类型检测方案。

当前位置:首页 > JavaScript 数组与数据处理 > 正文
为什么JS中typeof []返回object:数组类型检测误区解析
作者:木棉
时间:2026-11-04
浏览:296
文章目录
一、追根溯源:typeof 的设计哲学与规范映射机制
很多刚接触 JavaScript 的开发者经常会感到困惑:既然数组拥有 push、pop、map 等与普通对象截然不同的操作方式,为什么 typeof [] 不能像 typeof "abc" 返回 "string" 那样直接返回 "array"?
要回答这个问题,首先需要理解 JavaScript 的语言类型体系设计。根据 ECMAScript 规范,JavaScript 的数据类型严格划分为两大阵营:语言原始类型(Primitive Types)与对象类型(Object Types)。
原始类型直接在栈内存中表示不可变的最小数据单元,包括:Undefined、Null、Boolean、Number、BigInt、String 和 Symbol。而对象类型则代表堆内存中属性键与值的动态集合。
在 ECMAScript 规范对 typeof 运算符求值过程(Evaluation of typeof)的定义中,返回值规则被静态穷举为固定清单:
| 操作数类型(Type of val) | 规范内部判定条件 | typeof 返回值 |
|---|---|---|
| Undefined | 未定义状态 | "undefined" |
| Boolean | 布尔原始值 | "boolean" |
| Number / BigInt | 数字或大整型数值 | "number" / "bigint" |
| String / Symbol | 字符序列或符号唯一样本 | "string" / "symbol" |
| Null | 空对象引用(由于历史遗留的 000 标签缺陷) | "object" |
| Object(实现了 [[Call]]) | 标准函数对象、生成器或异步函数 | "function" |
| Object(未实现 [[Call]]) | 普通对象、数组、Date、RegExp、Set、Map 等 | "object" |
从上表可以清楚看到:在规范定义中,typeof 的使命并非用于细分庞大的对象家族,而是充当一层轻量的原始类型过滤器与函数鉴别器。只要一个目标值属于 Object 派生体系且没有内置的 [[Call]] 调用槽,typeof 便会毫不犹豫地输出 "object"。
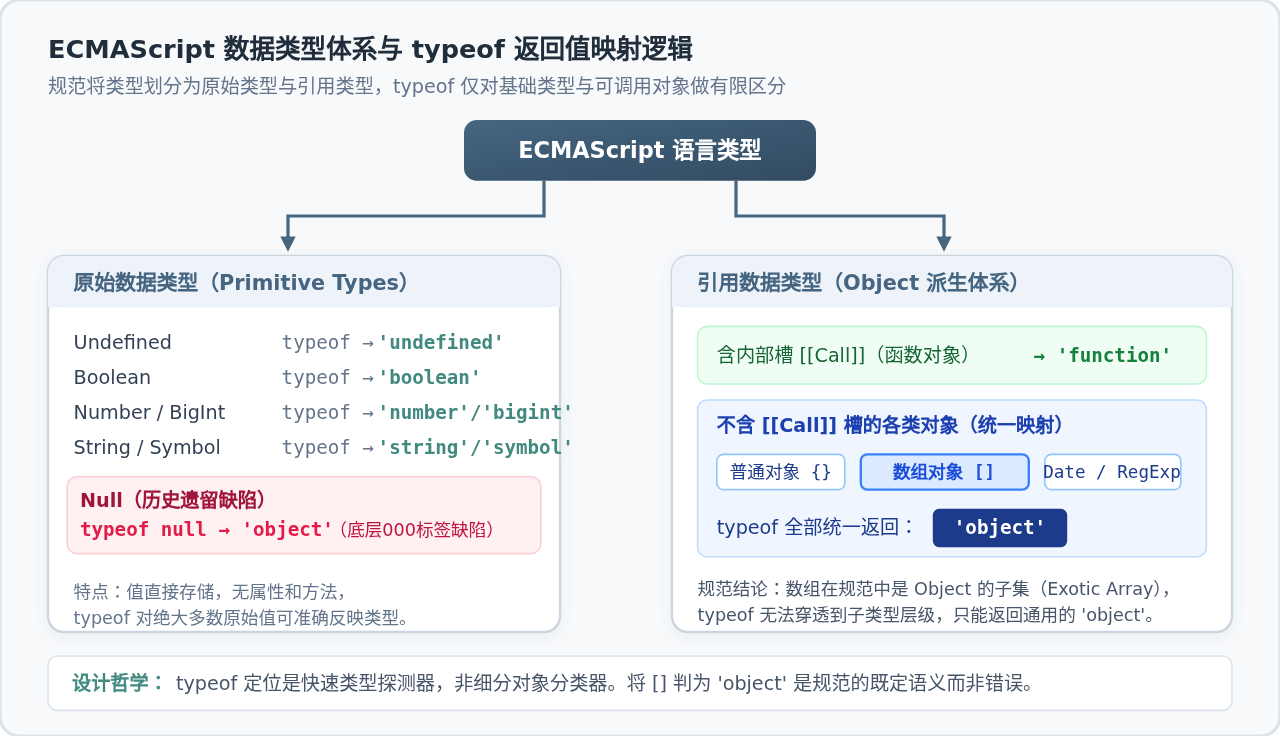
💡
为什么不扩展出 "array" 返回值?
若为数组破例返回
若为数组破例返回
"array",那么随之而来的 Date、RegExp、Map、Set、Error 是否都应返回独立字符串?这不仅会彻底破坏已有 Web 代码中 typeof val === 'object' 的向后兼容性,也背离了该操作符的设计初衷。
二、剖析内核:数组在内存中的对象本质与原型链
除规范层面的映射限制外,在计算机内存组织结构上,数组在 JavaScript 中本质上就是一个经过特殊强化的对象。规范将其称为奇异对象(Exotic Array Object)。
1. 奇异对象的特殊逻辑
普通 JavaScript 对象(Ordinary Object)由一组自由命名的字符串或 Symbol 键值对构成。而数组在底层只是将下标(如 "0"、"1"、"2")转换为数字索引作为属性键名。数组之所以“奇异”,是因为它重写了规范内部的 [[DefineOwnProperty]] 方法:
- 当向数组写入数字索引属性且该索引数值大于等于当前
length时,引擎会自动将length更新为索引值 + 1。 - 当人为缩小
length属性值(如arr.length = 0)时,引擎会自动清理所有索引大于等于新length的属性键。
除这一特殊的长度同步联动机制外,数组与普通对象在底层存储方式上并无本质区别,它们都存在于堆内存中,依靠指针进行引用传递。
2. 原型继承拓扑
通过检查原型关系,可以直观看到数组是如何沿着原型链向上委托最终归结于 Object 的:
const arr = ['apple', 'banana'];

// 1. 数组实例的直接原型是 Array.prototype
console.log(Object.getPrototypeOf(arr) === Array.prototype); // true

// 2. Array.prototype 的直接原型是 Object.prototype
console.log(Object.getPrototypeOf(Array.prototype) === Object.prototype); // true

// 3. 原型链终点为 null
console.log(Object.getPrototypeOf(Object.prototype) === null); // true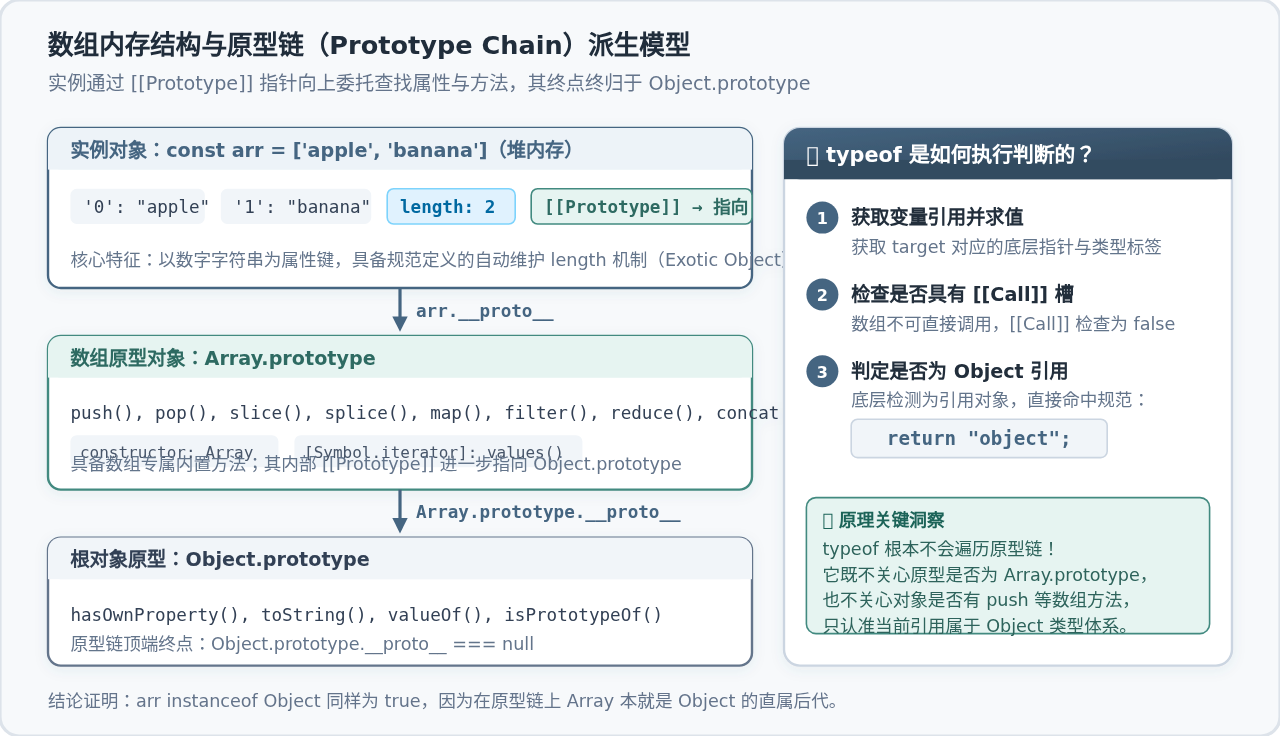
当执行 typeof arr 时,JavaScript 引擎仅检查该引用在运行时的基本类型标签(Type Tag)与可调用槽,绝不会顺着原型链做任何层级上溯。因此,无论 Array.prototype 上挂载了多么丰富的数组 API,对 typeof 而言,它依然是一个不折不扣的 Object 引用实体。
三、常见误区:为什么这些检测手段频频翻车?
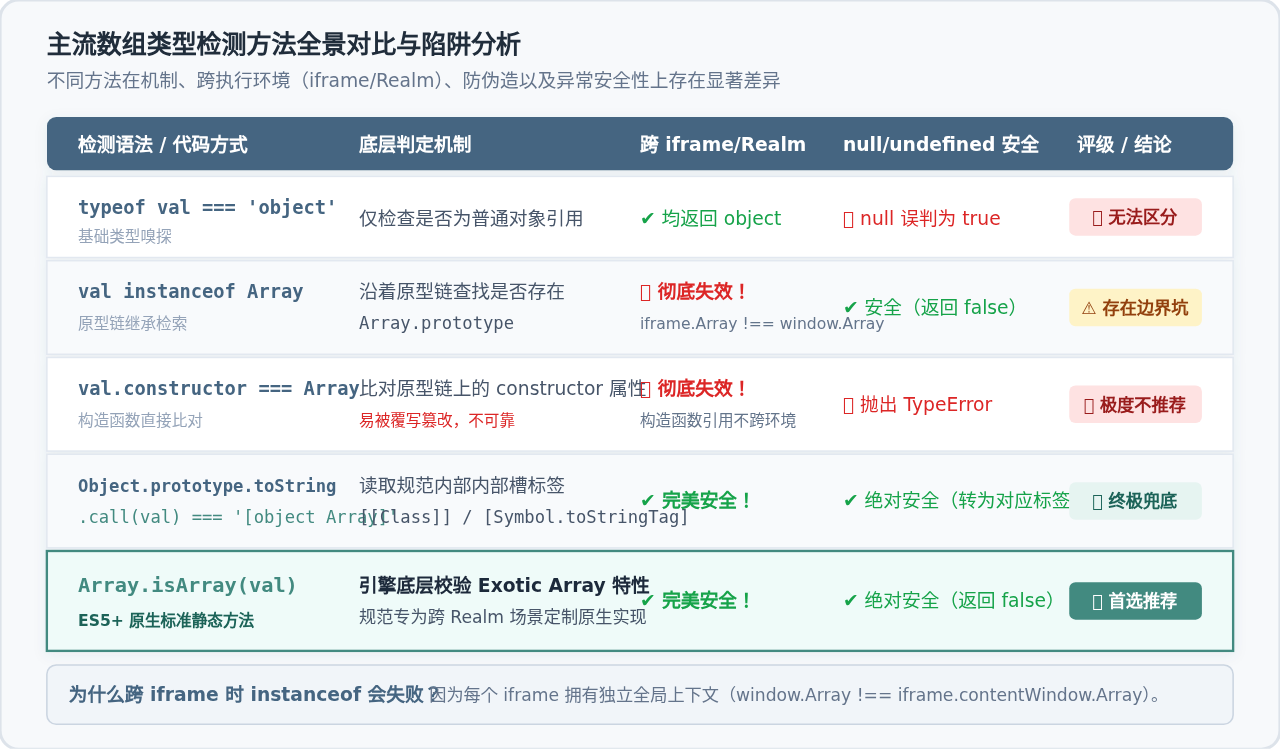
在日常业务开发中,开发者为了确认一个未知变量是否为数组,常会采用各种“经验主义”或看似合理的检测手段,但它们在复杂边界条件下极易产生隐蔽 Bug。
误区一:使用 typeof arr === 'object'
这是最典型的初学者错误。前面已经分析,typeof 会将普通对象 {}、日期 new Date()、正则表达式 /abc/、各类内置集合以及最为致命的 null 统统判为 "object"。使用该条件根本无法过滤出真实的数组。
误区二:使用 arr instanceof Array(跨 Realm 陷阱)
instanceof 运算符的逻辑是检查右侧构造函数的 prototype 属性是否存在于左侧实例的原型链上。在单一全局上下文(Single Realm)下,这种检测通常能够正常工作:
const list = [1, 2, 3];
console.log(list instanceof Array); // 看起来毫无问题: true
致命陷阱:跨全局上下文(Cross-Realm / 跨 iframe / 跨 Worker / 微前端沙箱)彻底失效!
在现代 Web 应用中,嵌入 <iframe>、弹窗页面或微前端沙箱非常普遍。需要谨记:每个独立的执行上下文(Realm)都拥有一套完全独立的全局对象与内置构造函数。父页面的 window.Array 与子 iframe 的 iframeWindow.Array 并非同一个内存对象!
// 模拟 iframe 跨上下文场景
const iframe = document.createElement('iframe');
document.body.appendChild(iframe);
const iframeArray = iframe.contentWindow.Array;

// 从 iframe 内部创建的数组
const subList = new iframeArray(1, 2, 3);

// 在主窗口环境下检测:
console.log(subList instanceof Array); // ❌ 输出: false!
console.log(subList instanceof iframeArray); // 输出: true
🚨
生产事故警告:
当父页面向嵌入式 iframe 发送数据或从 iframe 获取返回数据时,若使用
当父页面向嵌入式 iframe 发送数据或从 iframe 获取返回数据时,若使用
instanceof Array 校验参数,会导致所有本是数组的数据被误判为非法,引发流程中断。
误区三:使用 arr.constructor === Array
通过检查实例的构造器引用同样存在严重漏洞:
- 空指针崩溃:如果待检测变量是
null或undefined,访问val.constructor会直接抛出无法捕获的TypeError: Cannot read properties of null。 - 跨 Realm 同样失效:与
instanceof相同,子 iframe 数组的 constructor 指向的是iframeWindow.Array,与当前上下文的Array并不相等。 - 容易被篡改伪造:对象的
constructor属性是可写的,极易被恶意覆盖或原型篡改:const fake = {}; fake.constructor = Array; console.log(fake.constructor === Array); // true,但 fake 根本不是数组!
误区四:鸭子类型特征嗅探(Duck Typing)
有人试图通过“是否有 length 属性且拥有 splice 方法”来判断数组:
function isDuckArray(val) {
  return val != null && typeof val.length === 'number' && typeof val.splice === 'function';
}这会混淆真数组与类数组对象(Array-like Object)。诸如 DOM 查询返回的 NodeList、函数的内置 arguments 对象,或是开发者手动组装的对象,都可以轻易满足这些特征,从而导致后续调用 .push() 或 .map() 时发生运行时错误。
四、标准解法:生产环境中的正确姿势
要想在实际项目中做到 100% 可靠、无漏洞、抗跨环境干扰的数组判定,行业内有两套经过严密论证的标准解法。
1. 首选方案:ES5+ 原生静态方法 Array.isArray()
针对早年 instanceof 跨 iframe 频繁踩坑的问题,ECMAScript 5 规范专门新增了 Array.isArray() 静态方法。
该方法由 JavaScript 引擎底层直接实现(通常为 C++ 原生函数),它在执行时会直接穿透作用域边界,读取该变量底层是否具备规范定义的“奇异数组对象”特征或其内部的 [[Class]] 标识。无论是哪个 Realm、哪个 iframe 产生的数组,都能被绝对精准地识别:
// 针对前文的 iframe 跨域数组示例:
console.log(Array.isArray(subList)); // 恒定输出: true!安全无误

// 各种边界值排查验证:
console.log(Array.isArray([])); // true
console.log(Array.isArray(new Array())); // true
console.log(Array.isArray({})); // false
console.log(Array.isArray(null)); // false
console.log(Array.isArray(document.querySelectorAll('div'))); // false(精确区分 NodeList)
2. 终极兜底方案:Object.prototype.toString.call()
如果需要在不支持 ES5 的老旧环境(如极古老的嵌入式设备、IE8 及以下系统)中运行,或者需要编写兼容所有时代的基建库,Object.prototype.toString.call() 是最经典的终极通用方案:
function isSafeArray(val) {
  return Object.prototype.toString.call(val) === '[object Array]';
}原理解密:根据 ECMAScript 规范,任何对象调用根原型的 toString() 时,如果未经过子类重写,引擎会读取对象的内部属性 [[Class]](ES6 规范为内置的规范默认标签),并拼装成 "[object " + tag + "]" 格式的字符串。因为使用的是 Object.prototype 原始未篡改的方法并借用 .call() 绑定上下文,所以其行为坚如磐石,同样具备免疫跨 Realm 隔离的特性。
3. 标准兼容 Polyfill 编写实践
在编写工具库时,通常将两者优雅结合,形成现代 JavaScript 运行时标准垫片:
if (!Array.isArray) {
  Array.isArray = function(arg) {
    return Object.prototype.toString.call(arg) === '[object Array]';
  };
}
4. 进阶延伸:真数组与类数组(Array-like)的精准处理
在实际开发中,开发者有时不仅需要识别真数组,还需要处理类似于 arguments、NodeList 等类数组对象。如何区分并进行标准化转换?
// 判定是否为合法的类数组对象
function isArrayLike(val) {
  return val != null &&
         typeof val !== 'function' &&
         typeof val.length === 'number' &&
         val.length >= 0 &&
         Number.isInteger(val.length) &&
         val.length <= Number.MAX_SAFE_INTEGER;
}

// 将类数组平滑转换为真数组,享受完整原生 API 赋能
function toRealArray(val) {
  if (Array.isArray(val)) return val;
  if (isArrayLike(val)) return Array.from(val);
  return [];
}
五、总结:类型判定决策流程与核心速查
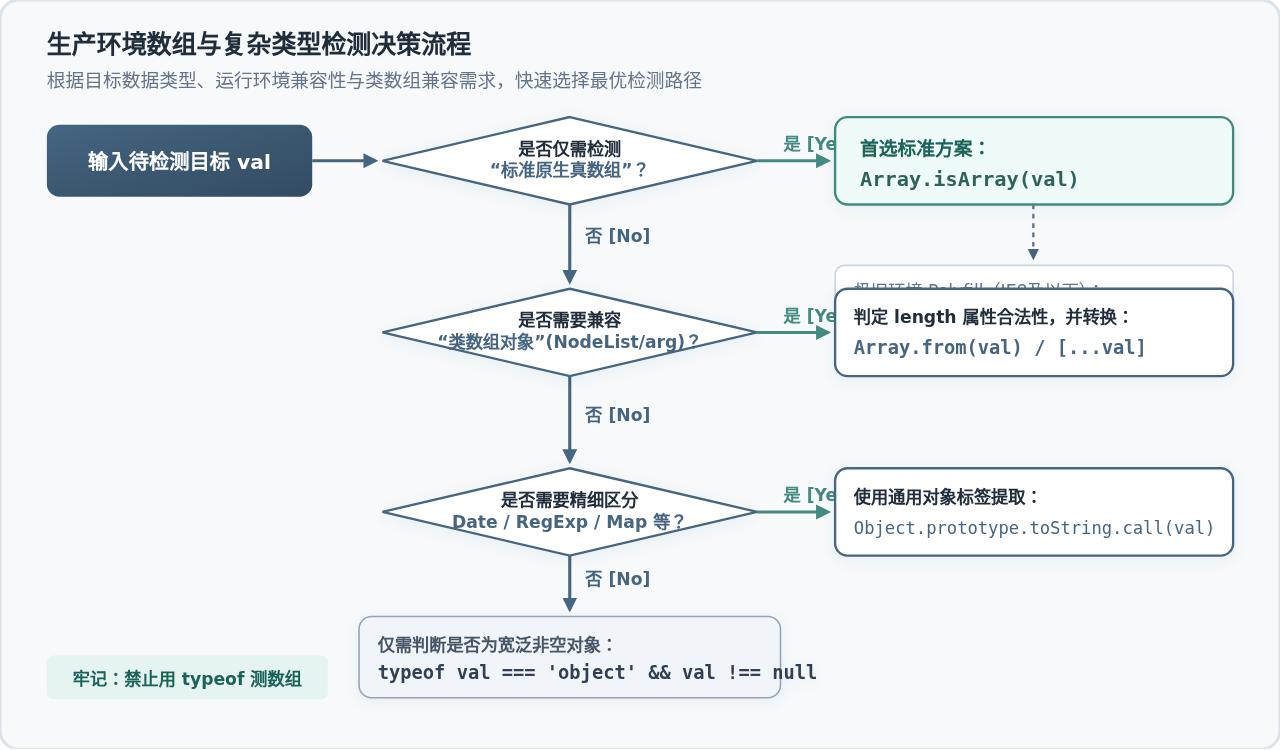
为了让不同场景下的类型检测逻辑更为清晰,可参考以下标准化决策路径:
📌 核心认知与编码守则速查清单
- 规则 1:彻底摒弃 typeof [] 进行数组判定。
typeof在设计定位上仅用于检测原始值与函数,对数组永远返回"object"。 - 规则 2:业务代码一律优先使用
Array.isArray()。它是自 ES5 以来唯一官方推荐的真数组判定原生 API,兼具最优执行性能与完备的跨 Realm 安全性。 - 规则 3:在公共库与插件化架构中慎用
instanceof Array。一旦存在多 iframe、微前端沙箱或跨窗口通信,instanceof会因执行上下文隔离而失真。 - 规则 4:通用对象深度判定使用
Object.prototype.toString.call()。当需要同时区分 Array、Date、RegExp、Map 时,该方法是唯一的瑞士军刀。 - 规则 5:面对类数组,先校验再转换。通过
Array.from()或展开语法[...like]将其规整为原生真数组后再调用数组链式方法,杜绝鸭子类型隐患。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章