
使用Node.js原生http、fs和path模块,无需安装第三方依赖,从零搭建极简静态文件服务器,托管HTML、CSS、JavaScript前端项目。

当前位置:首页 > Node.js 基础 > 正文
Node.js搭建极简静态服务器:托管你的JavaScript网站
作者:慢半拍
时间:2026-10-30
浏览:230
文章目录
Node.js 原生开发实践
在前端开发中,直接双击本地 HTML 文件以
file:// 协议打开时,浏览器会因同源安全策略限制,导致 ES 模块(import/export)、Fetch 请求及 Web Worker 无法正常运行。本文使用 Node.js 原生的 http、fs 和 path 核心模块,无需安装任何第三方 npm 依赖包,仅用数十行代码构建一个支持标准 MIME 类型映射与基础路径安全防御的极简静态服务器,完整实现 JavaScript 网站的本地托管与预览。
一、静态文件服务器的工作原理与请求流程
静态文件服务器的核心职责可以概括为“请求路径到磁盘物理路径的映射”。当浏览器向服务器发送 HTTP GET 请求时,服务器解析客户端请求的 URL 路径,将其拼接到预先指定的本地静态资源目录中。随后检查该文件在文件系统上是否存在,若存在则读取文件内容、设置匹配的 HTTP 响应头(尤其是 Content-Type),并将数据流写入响应体返回;若文件不存在,则返回对应的 404 状态码。
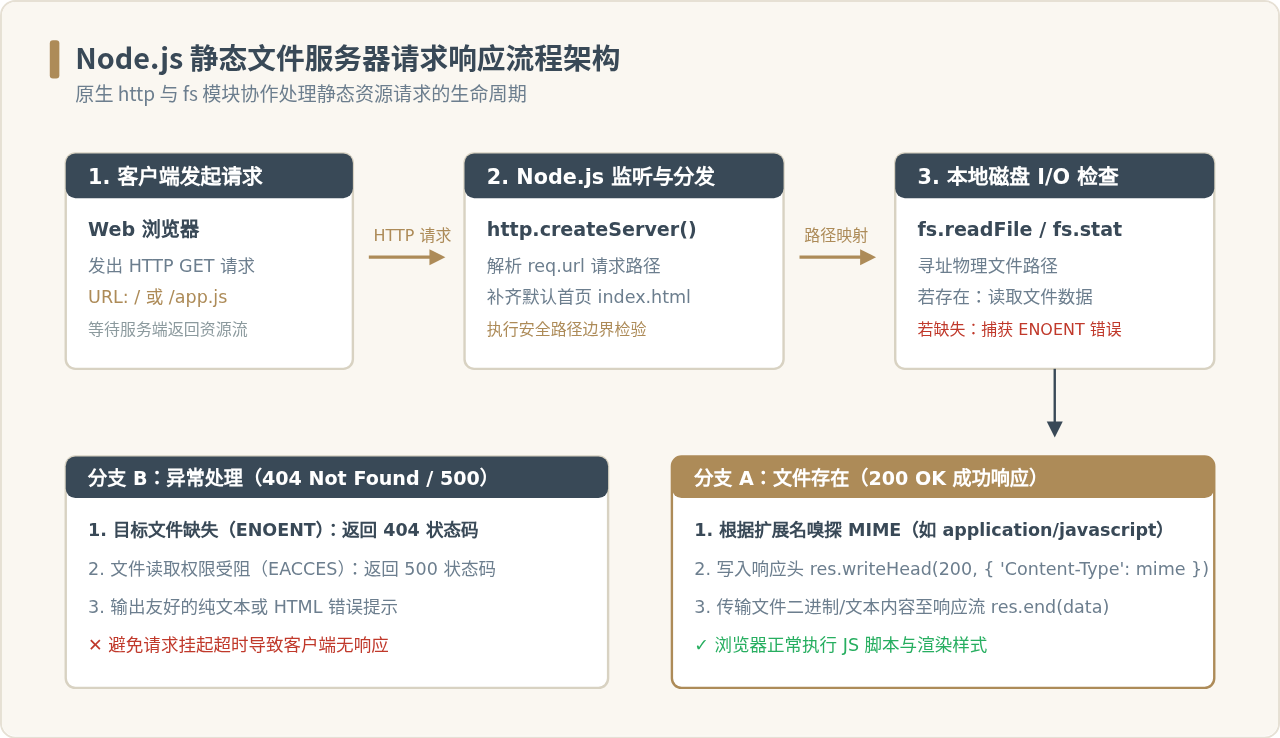
图 1:Node.js 原生静态服务器处理 HTTP GET 请求的生命周期与分支流程
二、搭建静态服务器的完整实操步骤
搭建过程分为四个具体步骤:规划目录结构、编写静态网页资源、编写 Node.js 托管脚本、启动与调试。整个过程不依赖任何外部 npm 安装包,仅需要本地已安装 Node.js 环境(推荐 Node.js v14 及以上版本)。
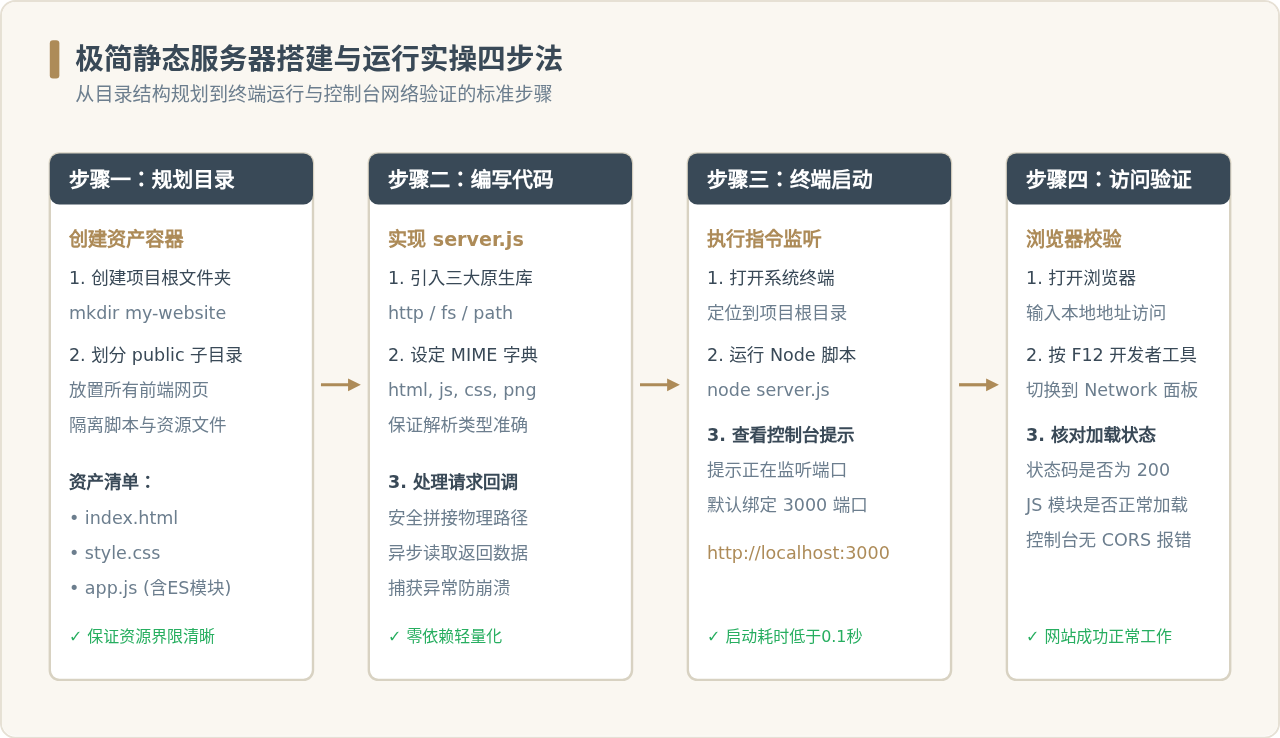
图 2:极简静态服务器构建、启动与网页验证的四步实施路径
第 1 步:创建项目与静态文件结构
在电脑的工作目录中建立一个项目文件夹,例如命名为 simple-static-server。为了保证安全性与条理性,建议将要托管的网页文件单独放入 public 文件夹中,而服务器脚本 server.js 放在项目根目录:
simple-static-server/
├── server.js          # Node.js 静态服务器核心代码
└── public/            # 静态网站资源目录
    ├── index.html     # 首页
    ├── style.css      # 样式表
    └── app.js         # 前端 JavaScript 逻辑(支持 ES 模块)
在 public/index.html 中写入测试内容:
<!DOCTYPE html>
<html lang="zh-CN">
<head>
  <meta charset="UTF-8">
  <title>JavaScript 静态站点测试</title>
  <link rel="stylesheet" href="./style.css">
</head>
<body>
  <h1>欢迎访问静态测试网站</h1>
  <div id="output"></div>
  <script type="module" src="./app.js"></script>
</body>
</html>
在 public/app.js 中写入前端测试逻辑,验证 JavaScript 是否在标准 HTTP 环境下执行:
// 测试 ES 模块特性与 DOM 操作
console.log("JavaScript 静态资源加载成功!");

const outputEl = document.getElementById("output");
if (outputEl) {
  outputEl.textContent = `当前页面运行协议:${window.location.protocol} // 运行主机:${window.location.host}`;
}
第 2 步:编写 server.js 核心服务器代码
在项目根目录下新建 server.js 文件。该代码利用 Node.js 核心模块处理端口监听、路径规整、MIME 头映射及文件读取:
// 引入 Node.js 核心原生模块,无需 npm install
const http = require('http');
const fs = require('fs');
const path = require('path');

// 配置服务器监听端口与托管静态文件根目录
const PORT = 3000;
const PUBLIC_DIR = path.join(__dirname, 'public');

// 常见文件后缀对应的 MIME 类型映射字典
const MIME_TYPES = {
  '.html': 'text/html; charset=utf-8',
  '.css': 'text/css; charset=utf-8',
  '.js': 'application/javascript; charset=utf-8',
  '.json': 'application/json; charset=utf-8',
  '.png': 'image/png',
  '.jpg': 'image/jpeg',
  '.jpeg': 'image/jpeg',
  '.gif': 'image/gif',
  '.svg': 'image/svg+xml',
  '.ico': 'image/x-icon'
};

// 创建 HTTP 服务实例
const server = http.createServer((req, res) => {
  // 1. 过滤非 GET/HEAD 请求方法
  if (req.method !== 'GET' && req.method !== 'HEAD') {
    res.writeHead(405, { 'Content-Type': 'text/plain; charset=utf-8' });
    return res.end('405 Method Not Allowed');
  }

  // 2. 解析请求 URL 并去除查询参数(例如 ?v=1.0)
  const cleanUrl = req.url.split('?')[0];
  // 若请求根路径 / 则默认映射为 /index.html
  const safeSubPath = cleanUrl === '/' ? '/index.html' : cleanUrl;

  // 3. 将相对路径与 PUBLIC_DIR 拼接,并标准化消除 ../
  const filePath = path.normalize(path.join(PUBLIC_DIR, safeSubPath));

  // 4. 关键安全检查:确保解析出的绝对物理路径始终位于 PUBLIC_DIR 内部
  if (!filePath.startsWith(PUBLIC_DIR)) {
    res.writeHead(403, { 'Content-Type': 'text/plain; charset=utf-8' });
    return res.end('403 Forbidden: 路径越界拒绝访问');
  }

  // 5. 异步读取目标文件并响应
  fs.readFile(filePath, (err, data) => {
    if (err) {
      if (err.code === 'ENOENT') {
        // 文件未找到
        res.writeHead(404, { 'Content-Type': 'text/html; charset=utf-8' });
        res.end('<h1>404 Not Found</h1><p>请求的文件不存在。</p>');
      } else {
        // 读取权限或其他服务端错误
        res.writeHead(500, { 'Content-Type': 'text/plain; charset=utf-8' });
        res.end(`500 Internal Server Error: ${err.message}`);
      }
      return;
    }

    // 6. 获取后缀名并匹配正确的 Content-Type
    const ext = path.extname(filePath).toLowerCase();
    const contentType = MIME_TYPES[ext] || 'application/octet-stream';

    // 7. 发送成功响应头与数据
    res.writeHead(200, { 'Content-Type': contentType });
    res.end(data);
  });
});

// 启动服务并在终端输出访问信息
server.listen(PORT, () => {
  console.log(`[静态服务器启动成功] 监听端口: ${PORT}`);
  console.log(`静态资源目录: ${PUBLIC_DIR}`);
  console.log(`本地访问链接: http://localhost:${PORT}`);
});
第 3 步:运行服务器并在终端查看输出
在终端中切换到项目所在根目录,执行 Node.js 启动指令:
node server.js终端将输出如下确认信息(示例):
[静态服务器启动成功] 监听端口: 3000
静态资源目录: /Users/work/simple-static-server/public
本地访问链接: http://localhost:3000
第 4 步:浏览器验证与控制台检查
打开浏览器,在地址栏输入 http://localhost:3000 并回车。页面应呈现 HTML 内容,样式正常应用,且 app.js 输出的信息正确渲染到页面上。
按下键盘上的 F12(或右键点击“检查”)打开开发者工具,切换至 Network(网络) 面板并刷新页面,确认以下关键信息:
index.html状态为200 OK,Content-Type为text/html; charset=utf-8。app.js状态为200 OK,Content-Type为application/javascript; charset=utf-8。- Console(控制台)中无
CORS跨域限制报警,ES 模块导入脚本均能正常执行。
三、静态服务器的核心设计细节与安全机制
编写一个稳定可靠的静态服务器,虽然代码量不大,但必须妥善处理四个关键工程问题:防止目录遍历攻击、精确匹配 MIME 类型、合理处理首页路由,以及优雅捕获文件系统 I/O 异常。
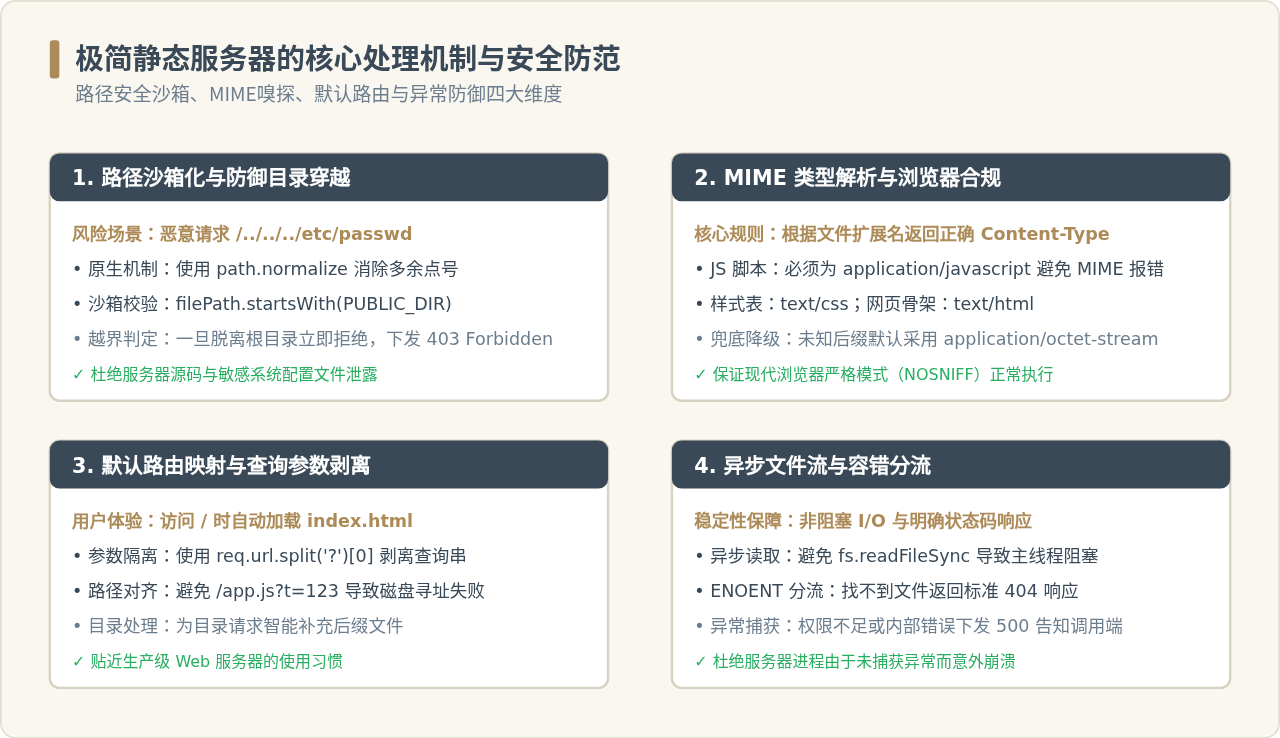
图 3:极简静态服务器四大核心机制(安全沙箱、MIME匹配、路由与容错)
1. 为什么不能省略 MIME 类型映射?
如果服务器返回文件时未在响应头中指定 Content-Type,或者统一将其返回为 text/plain,现代浏览器出于安全考虑(如 MIME 嗅探防御),将拒绝执行被引用的 JavaScript 脚本,并在控制台报错:
典型报错提示:
Refused to execute script from 'http://localhost:3000/app.js' because its MIME type ('text/plain') is not executable, and strict MIME type checking is enabled.
因此,在服务器内部维护一个文件后缀名到标准 MIME 类型的映射表,并在 res.writeHead() 中准确写入,是静态服务器不可或缺的基础。
2. 目录穿越(Path Traversal)安全漏洞的成因与修复
如果直接使用 path.join(PUBLIC_DIR, req.url) 而不做边界校验,客户端可能会构造恶意的 HTTP 请求(例如 GET /../../server.js 或 GET /../../package.json)。在没有校验的情况下,Node.js 会解析出 public 目录之外的物理文件,导致服务器源码、敏感配置文件泄露。
防范该问题的标准方式是:先使用 path.normalize() 解析消除所有相对层级符号,再使用 filePath.startsWith(PUBLIC_DIR) 验证最终物理路径是否仍在允许托管的根目录之内。若超出范围,立即拒绝并返回 403 Forbidden。
四、常见报错与排查清单
初次运行或测试静态服务器时,可能会遇到以下几类典型问题,可根据现象针对性排查:
| 错误现象 / 提示 | 根本原因 | 解决办法 |
|---|---|---|
Error: listen EADDRINUSE :::3000 |
本地 3000 端口已被其他程序(如之前的 Node 进程或前端开发脚手架)占用。 | 将 server.js 中的 PORT 常量修改为 3001、8080 等未占用的空闲端口,或使用 kill 命令终止占用 3000 端口的历史进程。 |
| 控制台报 404 Not Found | 请求的静态资源在 public 目录中不存在,或文件名大小写不匹配(Linux/macOS 区分大小写)。 |
核对 public 目录下的实际文件名,以及 HTML 文件中 <script src="..."> 的相对引用路径。 |
| 修改 CSS 或 JS 代码后刷新页面无变化 | 浏览器默认对静态资源进行了本地强缓存(Cache-Control)。 | 在浏览器中使用快捷键 Ctrl + F5(macOS 为 Cmd + Shift + R)进行强制无缓存刷新。 |
终端提示 node: command not found |
操作系统尚未安装 Node.js 运行时,或未将其可执行路径添加到系统 PATH 环境变量。 | 访问 Node.js 官方网站下载安装 LTS 长期支持版,安装完成后重启终端即可。 |
五、总结与进阶演进方向
利用 Node.js 原生模块编写的极简静态服务器代码量少、依赖为零,启动仅需几十毫秒,非常适合本地前端组件测试、静态原型预览以及深入理解 HTTP 协议底层交互。
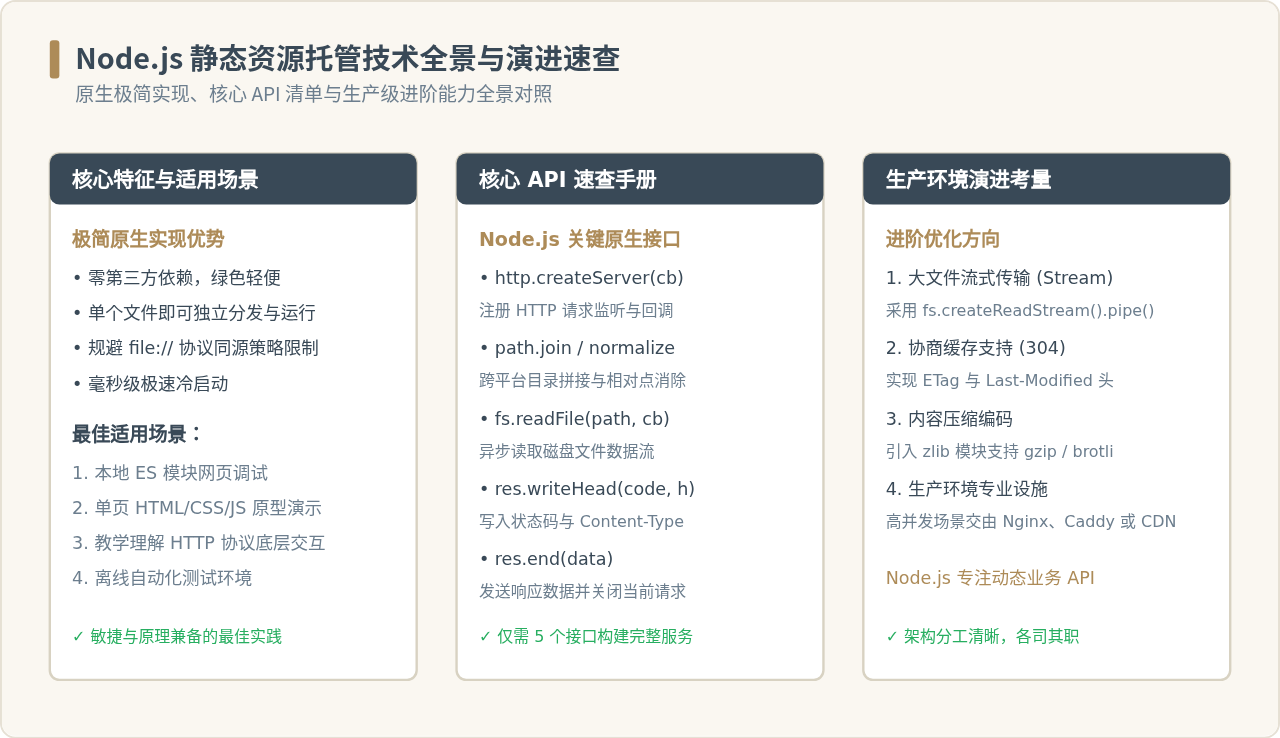
图 4:极简静态服务全景速查卡(核心特征、原生 API 清单与生产演进方向)
当网站由本地原型走向高并发生产环境时,可以进一步为该服务扩展 fs.createReadStream().pipe(res) 流式传输以降低内存消耗,或者添加 ETag 协商缓存。在更大规模的生产部署中,则可直接将静态资源交由 Nginx、Caddy 或云厂商对象存储与 CDN 托管,让 Node.js 专注于动态业务接口的处理。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章