

深入解析JavaScript中隐式类型转换的底层机制与典型陷阱,结合浏览器DevTools断点、Scope监控与Console调试技巧,提供系统化的Bug定位与代码防御方案。
JavaScript常见陷阱与调试技巧:类型转换误区与Bug定位
作者:木棉
时间:2026-10-30
浏览:124
文章目录
在 JavaScript 开发中,类型隐式转换常常是生产环境诡异 Bug 的温床,诸如表单金额拼接成字符串、空列表在条件判断中引发逻辑偏差等问题屡见不鲜。本文直接剖析 JavaScript 运行时的类型转换底层规范,列举最容易踩坑的边界场景,并结合浏览器 DevTools 提供一套从断点定位到作用域追踪的系统化调试方法,帮助开发者建立可靠的防御编码习惯。
一、隐式类型转换的底层机制与触发规则
JavaScript 是一门弱类型动态语言。当操作符两边的操作数类型不符合预期时,ECMAScript 规范定义的抽象操作(Abstract Operations)会自动介入完成类型转换。理解这些抽象操作是避免踩坑的前提。
1. 三大核心抽象转换流程
在实际执行中,最常参与隐式转换的底层抽象操作包括 ToPrimitive、ToNumber 和 ToString:
- ToPrimitive(input, preferredType):当需要将对象(包括数组和普通对象)转换为原始值时调用。对于普通对象,默认优先尝试调用
valueOf(),若返回的不是原始类型,则继续调用toString();对于 Date 对象或部分特定运算,则优先调用toString()。如果 ES6 中定义了[Symbol.toPrimitive],则直接优先执行该方法。 - ToNumber(input):在执行算术运算(如减号
-、乘号*、除号/、取模%)或单目正负号(+x、-x)时触发。例如,布尔值true转为1,false转为0;null转为0;undefined转为NaN;空字符串""转为0,非纯数字字符串则转为NaN。 - ToString(input):在模板字符串解析、二元加号
+其中一方为字符串时触发。原始值按字面形式转换,而对象则先经过ToPrimitive提取原始字符串。
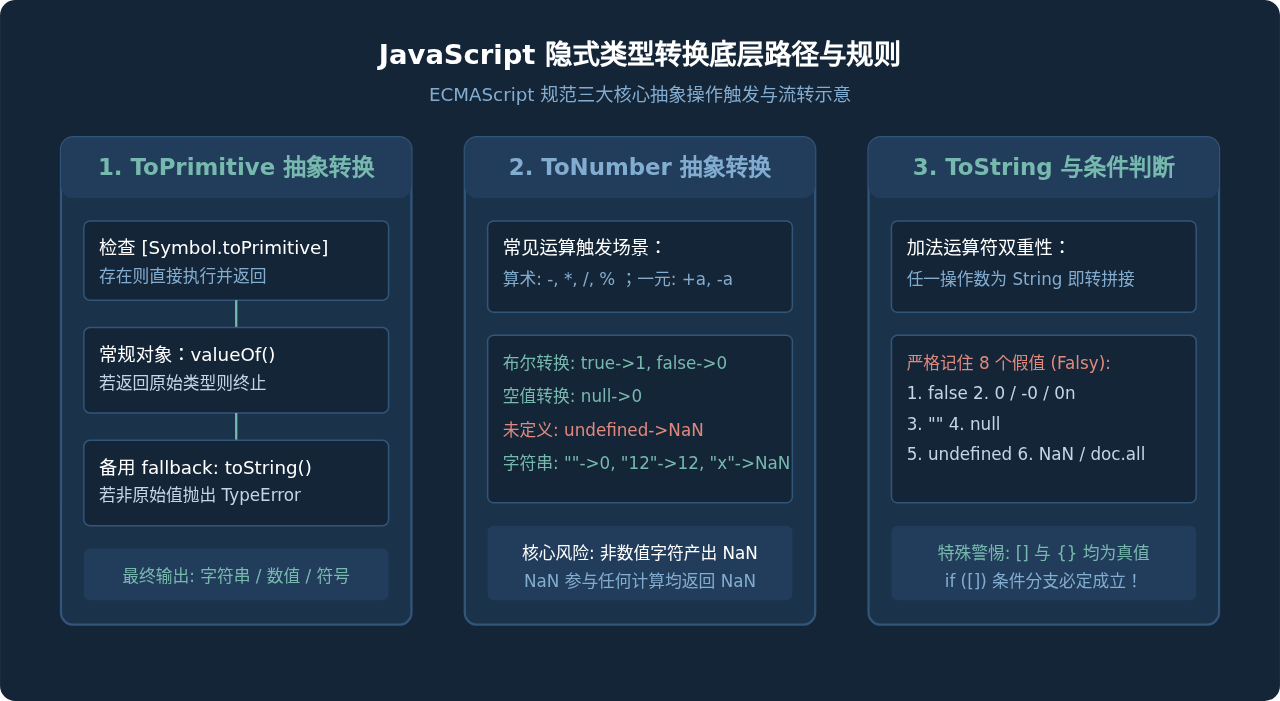
图 1:JavaScript 隐式转换的核心路径、触发条件与抽象操作流转
二、四大高频类型转换陷阱与代码剖析
在实际项目维护中,以下四种场景引发的 Bug 发生率极高,且由于 JavaScript 在多数情况下不会抛出运行时异常,错误会顺着数据流持续污染后续逻辑。
陷阱 1:二元加号操作符的“加法与拼接”二义性
假设从后端接口或前端 HTML 输入框获取商品价格与运费:
// 假设 inputPrice 来自 HTML 表单元素 input.value(默认类型为 string)
const inputPrice = "100";
const shippingFee = 15;

const total = inputPrice + shippingFee;
console.log(total); // 输出示例: "10015",而非预期的 115
console.log(typeof total); // 输出示例: "string"
根本原因:当二元 + 操作符的两侧只要有一侧是字符串时,JavaScript 会对另一侧隐式执行 ToString(),随后退化为字符串连接操作。如果不做类型转换,原本应为 115 元的账单将直接变为 10015 元。
陷阱 2:宽松相等(==)的比对链陷阱
宽松相等比对(==)并不单纯是“值相等就返回 true”,它遵循一套多达十余条判断分支的复杂转换算法。当比对双方类型不同时,优先转为数字比对。
console.log([] == ![]); // 结果为 true
console.log("" == 0);   // 结果为 true
console.log(" \t\r\n" == 0); // 结果为 true
console.log(null == 0); // 结果为 false
console.log(null >= 0); // 结果为 true
以 [] == ![] 为例,其内部执行流程如下:
- 逻辑非操作符
!优先级高于==,数组[]是对象,转为布尔值属于真值,因此![]计算为false。 - 表达式变为
[] == false。根据规范,布尔值需转为数值,false转为0。 - 表达式变为
[] == 0。对象与数值比对,触发对象的ToPrimitive操作,[].toString()返回空字符串""。 - 表达式变为
"" == 0。字符串与数值比对,空字符串转为数值0。 - 最终计算
0 == 0,返回true。
陷阱 3:空数组与空对象的真值判断
在许多其他编程语言中(如 Python),空列表和空字典在布尔上下文中为 False。但在 JavaScript 中,所有对象(包括 []、{}、new Boolean(false))转换为布尔值时全部为 true。
const userTags = []; // 假设用户未配置标签

// 误区写法:
if (userTags) {
  // 这里的代码块始终会执行!
  console.log("显示用户标签");
}

// 正确写法:
if (Array.isArray(userTags) && userTags.length > 0) {
  console.log("显示用户标签");
}
陷阱 4:NaN 与 typeof null 的历史遗留表现
typeof null === "object" 是 JavaScript 1995 年首版实现的底层类型标签残留历史设计;而 NaN 虽然字面意思是“Not a Number”,但 typeof NaN === "number",且 NaN === NaN 永远返回 false。
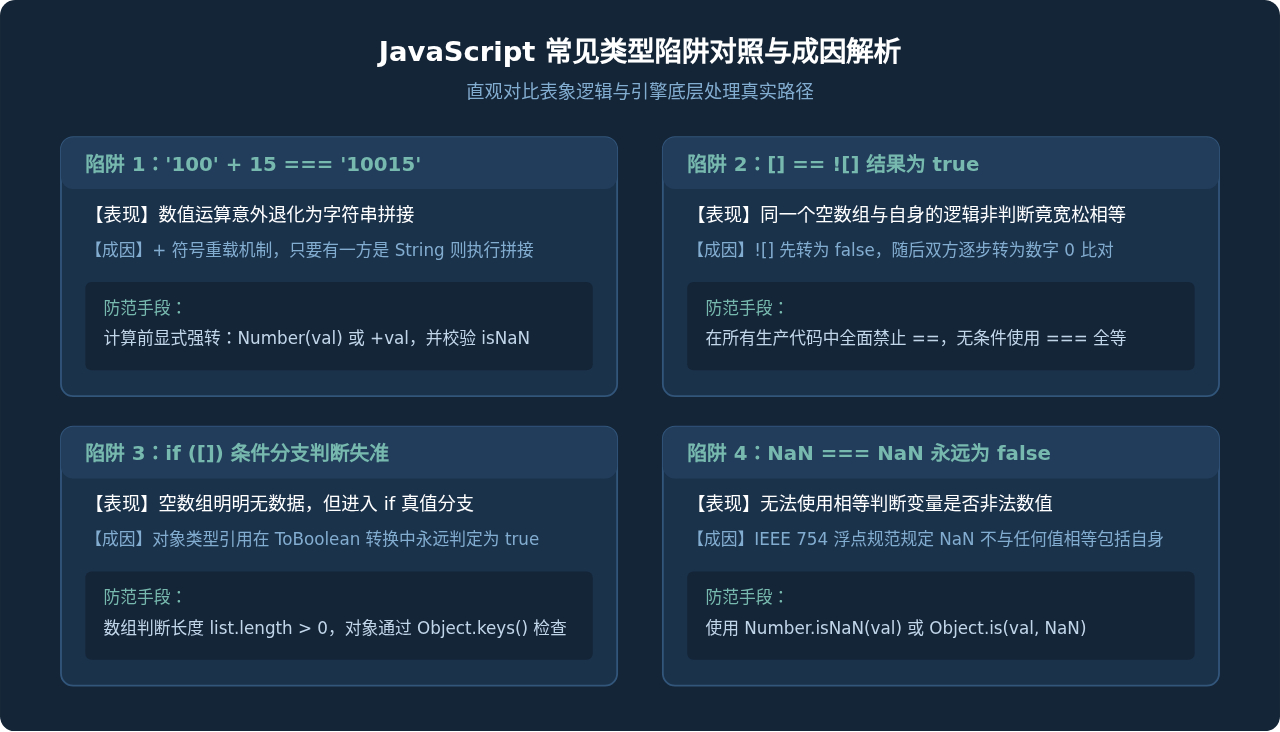
图 2:4 类典型类型转换陷阱的表象、底层成因与防范对照
三、定位类型 Bug 的高效调试技巧与实操步骤
当程序出现计算异常、页面渲染不正确或条件判断跳过等现象时,单纯依靠盲目猜测或零散插入 console.log 效率极低。掌握现代浏览器 DevTools(以 Chrome/Edge DevTools 为例)的专业调试手段,可以在几分钟内完成问题定位。
1. 系统化调试五步法
- 步骤一:边界输入复现与控制台环境重现。首先明确产生异常的具体参数边界,例如在控制台中直接用有问题的输入模拟函数调用。
- 步骤二:在关键逻辑行设置条件断点(Conditional Breakpoint)。不要在循环或高频触发的事件中打普通断点。右键代码行号,选择“Add conditional breakpoint...”,输入
typeof variable !== "number" || Number.isNaN(variable),确保只有出现异常类型时才挂起。 - 步骤三:使用 Scope 面板与 Watch 表达式监控变量实时类型。断点命中后,不要只看变量的值,在右侧 Watch 面板添加
typeof targetVar、targetVar.constructor.name,实时观察变量的原型与真实类型。 - 步骤四:结合 Call Stack(调用栈)逆向追溯赋值源头。单步执行时,如果发现当前函数接收到的参数已经是错误类型,点击调用栈上一层(Caller),回到数据传递的上一级代码,检查是哪一个环节进行了不当转换。
- 步骤五:使用 Logpoint(日志断点)无侵入输出运行时状态。在生产排查或不能暂停执行的场景下,右键行号选择“Add logpoint...”,填入
'Current type:', typeof val, 'Value:', val,无需修改源代码重新打包部署。
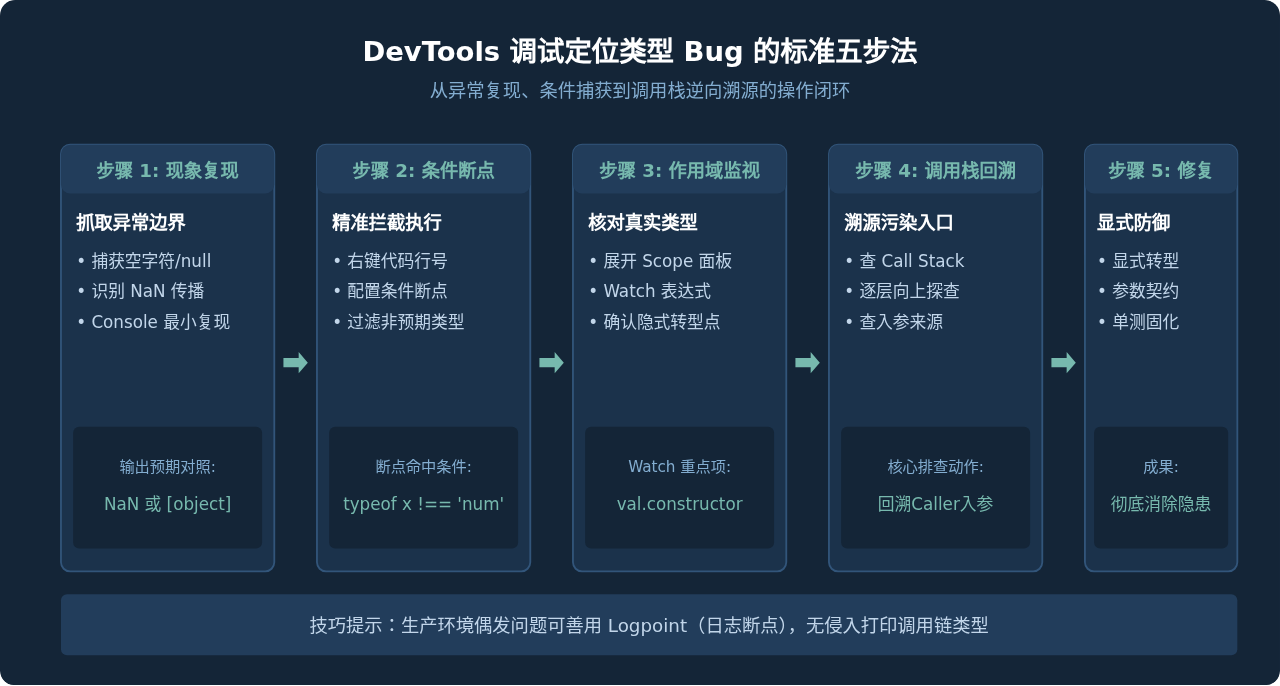
图 3:浏览器 DevTools 调试类型相关 Bug 的五个连贯操作步骤
2. 实战案例:计算购物车总金额的 Bug 排查
假设存在以下代码,界面显示的总额始终为 NaN:
function calculateCartTotal(cartItems) {
  let subtotal = 0;
  for (let i = 0; i < cartItems.length; i++) {
    const item = cartItems[i];
    // 隐患点:接口可能下发 null 或字符串类型的 price,且数量可能是 undefined
    subtotal += item.price * item.quantity;
  }
  return subtotal;
}
排查过程如下:
- 在
subtotal += item.price * item.quantity;行打上条件断点:Number.isNaN(subtotal) || item.price === undefined || item.quantity === undefined。 - 刷新页面后断点立即被捕获。在 Scope 面板中观察
item,发现某个商品数据为{ name: "优惠赠品", price: "0", quantity: null },下一次循环中另一个商品为{ name: "定制配件", price: 29 }(缺少quantity字段)。 - 在执行到缺少
quantity的元素时,29 * undefined得到NaN,subtotal进而被永久污染为NaN。
四、构建健壮的前端类型防御体系
排查 Bug 是亡羊补牢,在编码阶段建立严密的类型防御规范才是根治类型隐患的长远之道。建议团队在日常开发中落地以下三层防御。
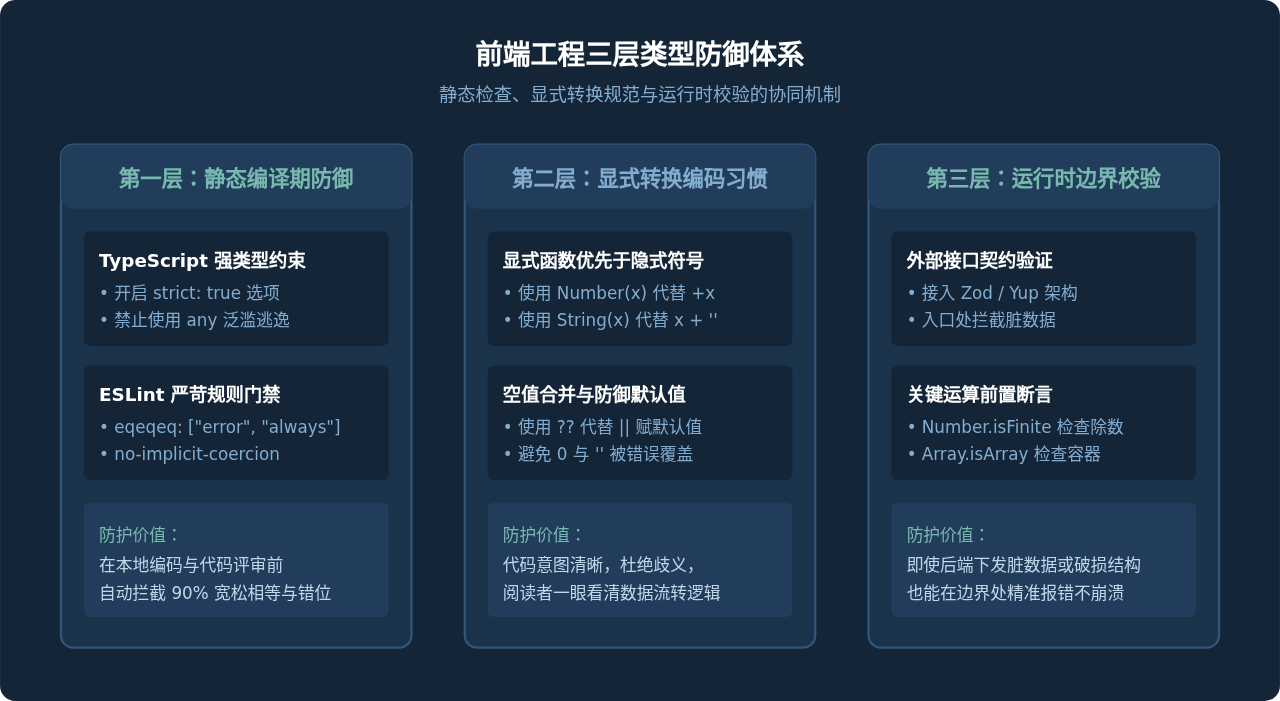
图 4:覆盖编译、编码与运行时的 JavaScript 类型安全全景架构
1. 静态检查规则配置
在项目中启用严格的 ESLint 规则可以从源头扼杀绝大多数由隐式转换引起的失误。推荐在 .eslintrc.js 中配置:
module.exports = {
  rules: {
    // 强制使用严格相等 === 与 !==
    "eqeqeq": ["error", "always", { "null": "ignore" }],
    // 禁止隐式类型转换写法(如 !!foo、+foo)
    "no-implicit-coercion": ["warn", { "boolean": true, "number": true, "string": true }]
  }
};
2. 防御性数据清洗范式
针对从网络请求、URL 查询参数或本地存储中读取的数据,应坚持“在系统边界处完成清洗转换”的原则:
// 针对数值输入的健壮转换函数
function safeToInteger(value, fallback = 0) {
  const parsed = Number(value);
  // 排除 NaN 以及正负 Infinity
  if (Number.isFinite(parsed)) {
    return Math.trunc(parsed);
  }
  return fallback;
}

// 示例运行对比:
console.log(safeToInteger("42px"));     // 输出: 0 (避免了 parseInt 的意外截断容错)
console.log(safeToInteger("120.8"));    // 输出: 120
console.log(safeToInteger(null));       // 输出: 0
console.log(safeToInteger(undefined));  // 输出: 0
最佳实践提示:在需要默认值时,优先使用 ES2020 引入的空值合并操作符
??(Nullish Coalescing Operator),而不是逻辑或 ||。因为 || 会将数字 0、空字符串 "" 和 false 都当作假值进行替换,极易改写原本合法的业务数据。
五、总结
JavaScript 的动态特性带来了开发的灵活性,但也对开发者的严谨性提出了更高的要求。彻底攻克类型转换 Bug 的核心策略可以归结为三点:
- 理解底层规范:熟悉
ToPrimitive、ToNumber与ToString的触发时机,明白==与二元+的转换机制。 - 善用现代调试工具:当遇到数值计算异常或条件判断失准时,熟练运用 DevTools 的条件断点、Watch 表达式和调用栈溯源,避免无目的的猜测试错。
- 恪守防御性编码规范:坚持使用全等
===、显式转换函数及??运算符,配合 ESLint 与 TypeScript 构建坚固的前端类型防线。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章