
全面解析JavaScript基础语法核心机制,涵盖var、let与const的作用域与提升原理,原始类型与引用类型的内存模型,以及if、switch、各类循环控制流结构的执行细节与避坑指南。

当前位置:首页 > JavaScript 基础 > 正文
JavaScript基础语法详解:变量、数据类型与控制流结构
作者:青柠
时间:2026-10-30
浏览:636
文章目录
构建稳定、高效的 JavaScript 程序,核心始于对其语法基石的清晰理解。变量声明决定了数据的生命周期与访问可见性,数据类型定义了值在内存中的存储机制与运算行为,而控制流结构则主导了程序的运行走向与分支决策。掌握这三者的底层逻辑与互动规则,是避免隐式转换缺陷、作用域污染以及逻辑分支失控的关键基础。
一、变量声明机制与作用域规则
JavaScript 目前提供三种声明变量的关键字:var、let 和 const。虽然它们都用于将标识符与值建立绑定,但由于设计演进的历史背景不同,其作用域边界、变量提升机制以及初始化阶段存在根本性差异。
1. var 的函数作用域与声明提升
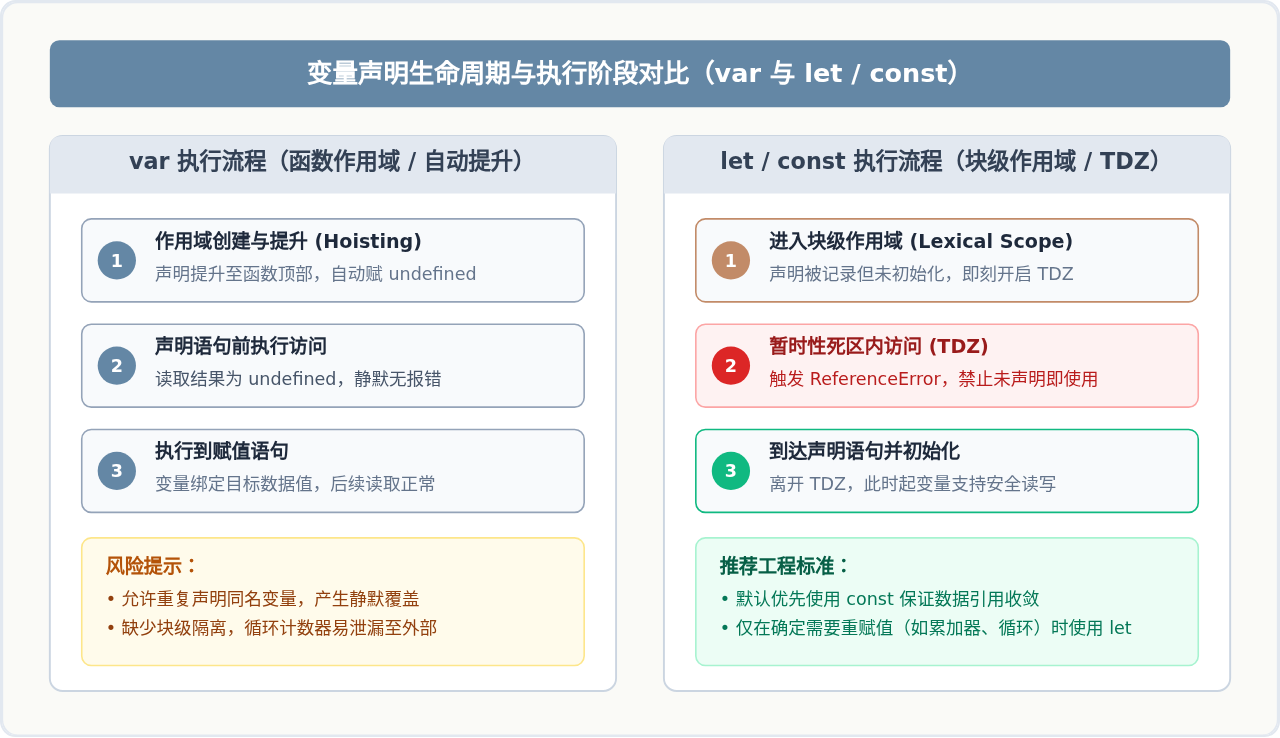
在 ECMAScript 2015 (ES6) 之前,var 是唯一的变量声明手段。var 声明的变量具有函数作用域(Function Scope),不受块级代码(如 if 分支或 for 循环体)的花括号约束。如果在任何函数之外使用 var,该变量将直接挂载到全局对象(浏览器环境下为 window)上。
更关键的是变量提升(Hoisting)现象:JavaScript 引擎在编译阶段会将 var 声明提取到当前作用域顶部,并自动初始化为 undefined。这意味着在声明语句实际执行前访问该变量不会抛出异常,而是静默返回 undefined,极易在团队开发中掩盖未定义即引用的隐患。
console.log(message); // 输出: undefined(发生变量提升)
var message = "Hello JavaScript";
console.log(message); // 输出: Hello JavaScript

if (true) {
  var count = 10;
}
console.log(count); // 输出: 10(var穿透代码块,不具备块级作用域)
2. let 与 const 的块级作用域与暂时性死区 (TDZ)
ES6 引入了 let 和 const,确立了块级作用域(Block Scope)。用它们声明的变量,其有效生命周期严格限制在所在的大括号 { ... } 之内,有效防止了循环变量泄露和外部命名冲突。
与 var 相比,let 和 const 同样会在作用域创建时被引擎记录,但它们在执行到具体的声明语句之前不会被初始化。从代码块开始执行到声明语句完成初始化的这段区域,被称为“暂时性死区”(Temporal Dead Zone,简称 TDZ)。在 TDZ 内存取该变量会直接抛出 ReferenceError,从而在语法层面强制开发者遵守“先声明、后使用”的原则。
// 处于 blockCounter 的暂时性死区 (TDZ)
// console.log(blockCounter); // 抛出异常: ReferenceError: Cannot access 'blockCounter' before initialization

let blockCounter = 42; // TDZ 结束,完成初始化并赋值
console.log(blockCounter); // 正常输出: 42

const MAX_LIMIT = 100;
// MAX_LIMIT = 200; // 抛出异常: TypeError: Assignment to constant variable.
const 声明的本质约束
const 保证的是变量标识符与内存地址绑定的不可变性,而非对象内部属性的不可变性。对于原始类型,绑定就是值本身,因而不可更改;对于对象、数组等引用类型,变量保存的是内存指针,指针本身不可重新赋值,但对象内部的键值或数组成员依然可以被正常添加、修改或删除。若需彻底冻结对象内容,应显式使用 Object.freeze()。
二、数据类型体系与内存模型
JavaScript 是一门动态弱类型语言,变量本身没有类型,变量所持有的值拥有类型。最新的 ECMAScript 规范定义了 8 种数据类型,分为两大家族:原始类型(Primitive Types)与引用类型(Reference Types)。
1. 七大原始类型及其特性
原始类型直接按值存放,具有不可变性(Immutable)。任何对原始类型的操作,都只会产生全新的值,而无法更改原值本身:
- Number:双精度 64 位二进制浮点数(IEEE 754)。支持整数与小数,包含特殊数值
NaN(Not-a-Number)与Infinity。 - String:不可变的 16 位 Unicode 字符序列,支持单引号、双引号及反引号模板字面量。
- Boolean:仅包含两个逻辑值:
true与false。 - Undefined:变量被声明但尚未赋值时的默认初始值,其类型也为
undefined。 - Null:表示“空对象指针”或“无值”的原生字面量,通常用于主动清空对象引用。
- Symbol:ES6 引入的唯一且不可变的原语,常作为对象属性键以避免属性名碰撞。
- BigInt:ES2020 引入,可安全表示大于
Number.MAX_SAFE_INTEGER(253 - 1)的任意精度整数,字面量末尾添加n标示。
2. 引用类型与内存分配差异
引用类型统称为 Object,包括普通对象(Object)、数组(Array)、函数(Function)、正则(RegExp)与日期(Date)等。它与原始类型的本质差别在于底层的内存分配模型:
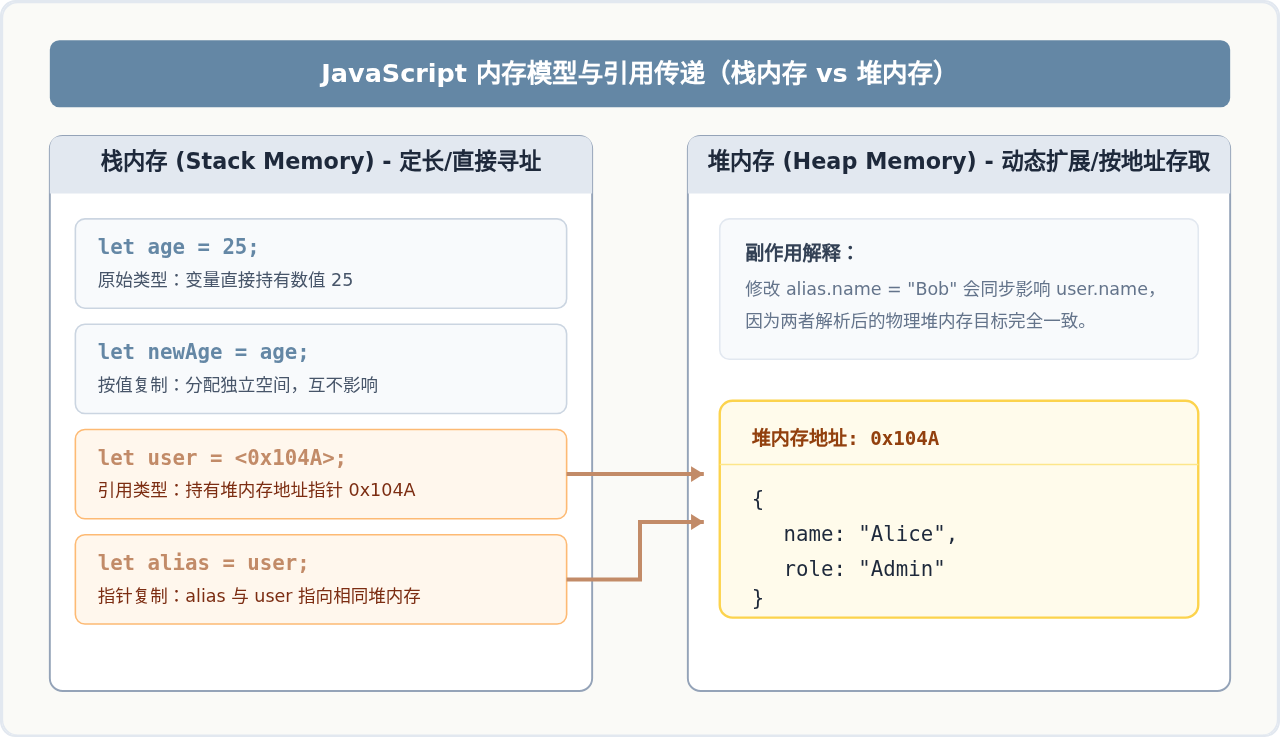
- 栈内存(Stack):存放结构简单、占用空间小且大小固定的原始数据值,以及引用类型的内存地址指针。栈内存由系统自动分配和释放,存取效率极高。
- 堆内存(Heap):存放结构复杂、大小动态变化的实际对象实体。当变量被赋予一个对象时,堆中分配该对象实体,而栈中仅存储一个指向该堆内存地址的十六进制指针。
3. 准确的类型检测方案
JavaScript 提供了多种类型判断手段,但各有其适用边界:
| 检测方式 | 适用目标 | 局限性与陷阱 | 代码示例 |
|---|---|---|---|
typeof |
基础原始类型、函数 | typeof null 返回 "object";无法区分数组与普通对象 |
typeof 123 === "number" |
instanceof |
自定义类实例、内建对象原型链 | 无法判断原始字面量;在多 iframe 交叉上下文下因原型隔离会失效 | arr instanceof Array |
Array.isArray() |
专门检测数组 | 仅支持数组类型判定 | Array.isArray([]) === true |
Object.prototype.toString.call() |
全类型精准识别(推荐通用方案) | 语法略显繁琐,但最严谨可靠 | Object.prototype.toString.call(null) === "[object Null]" |
4. 隐式类型转换规则与全等操作符
JavaScript 的弱类型特征会在运算中自动触发隐式转换(Type Coercion)。最典型的场景为 + 运算符重载:当其中一个操作数为字符串时,+ 会将另一操作数转化为字符串执行拼接;而 -、*、/ 则始终尝试将操作数转为数值。
在条件判断中,双等号 == 会在两端类型不一致时触发复杂的强制转换逻辑(例如 "" == 0 为 true,false == 0 为 true,null == undefined 为 true)。工程实践中,必须严格统一使用全等操作符 === 与严格不等 !==。全等比较先检查类型,类型不同直接判定为 false,完全杜绝隐式转换的干扰。
三、控制流结构与逻辑分支
控制流决定了语句的执行路径。JavaScript 提供了丰富的条件分支与循环迭代结构,每种结构在语义清晰度与执行性能上有其对应的适用场景。
1. 条件判断:if-else 与三元运算符
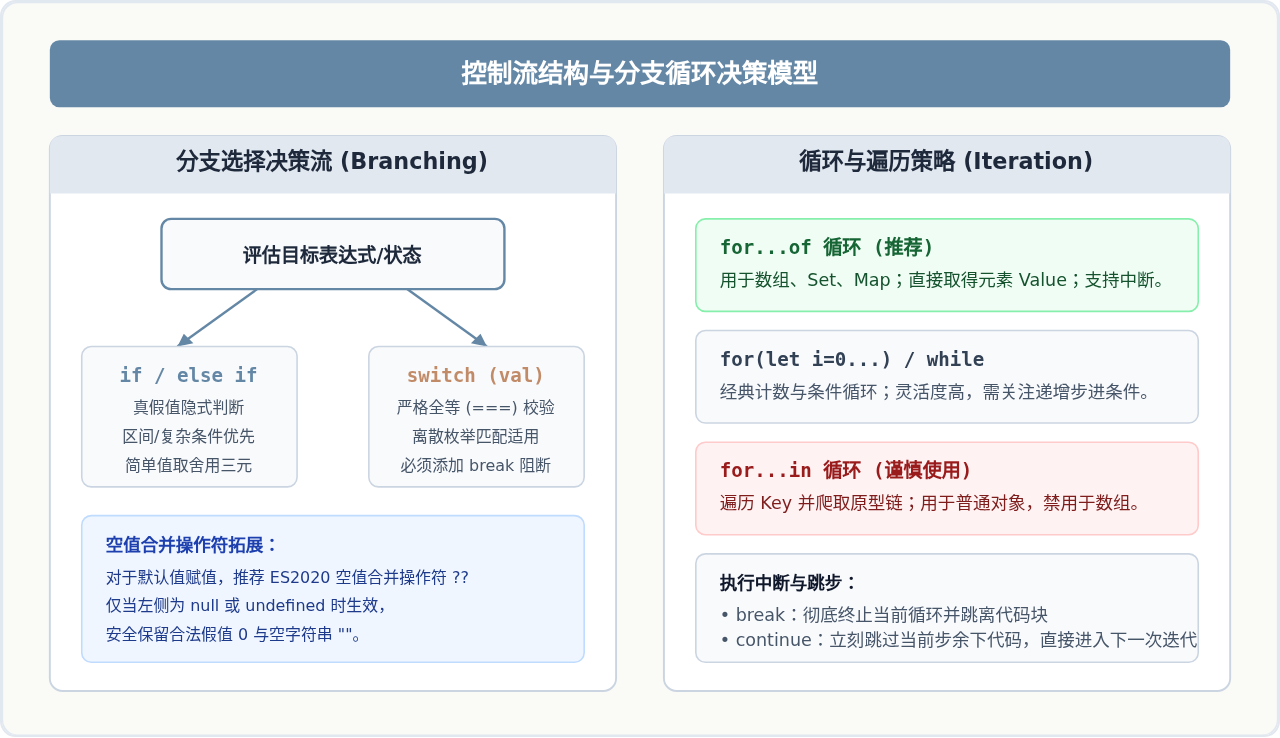
if-else 是最通用的分支结构。条件表达式会被自动转换为布尔值,JavaScript 中共有 8 个会被转为 false 的“假值”(Falsy):false、0、-0、0n、""、null、undefined、NaN。除此之外的一切值(包括空数组 [] 和空对象 {})均为真值(Truthy)。
三元运算符 condition ? exprIfTrue : exprIfFalse 是 if-else 的表达式缩写形式,适合用于单一值的选择赋值。不应嵌套使用三元运算符,否则将严重破坏代码可读性。
2. switch-case 结构与穿透控制
当依据同一个变量的多个确切值进行分支分配时,switch 语句比冗长的 if-else if 链条更加结构化。需要注意:
switch内部比较采用严格全等(===),不会触发任何隐式类型转换。例如switch ("10")绝不会命中case 10:。- 每个
case代码块末尾必须显式添加break。如果省略break,程序将发生“穿透”(Fall-through),无视后续 case 的匹配条件继续执行下一个分支的代码,直至遇到break或 switch 结束。 - 应始终包含
default分支,处理未知输入以提高防御性。
3. 循环结构与迭代器控制
JavaScript 包含传统条件循环与现代迭代器循环:
- for 循环:用于已知循环次数或需精确索引控制的场景。
- while / do-while:用于循环次数取决于运行期条件的场景。
do-while保证循环体至少执行一次。 - for...of(推荐):ES6 引入,专门用于遍历实现了可迭代协议(Iterable)的数据结构(如
Array、Set、Map、字符串等),直接获取元素值,支持break和continue。 - for...in:用于遍历对象及其原型链上所有可枚举的属性键(Key)。在遍历数组时不仅性能较差,还会输出字符串索引及自定义拓展属性,严禁用于普通数组的遍历。
四、常见易错陷阱与排查实践
1. 异步与循环中的 var 闭包穿透陷阱
初学者在循环中注册异步操作(如 setTimeout 或事件监听器)时,常遭遇计数异常问题:
// 错误模式:使用 var
for (var i = 0; i < 3; i++) {
  setTimeout(() => {
    console.log("var 输出:", i);
  }, 100);
}
// 实际输出:3, 3, 3(所有回调共享同一个全局/函数作用域变量 i)

// 正确模式:使用 let
for (let j = 0; j < 3; j++) {
  setTimeout(() => {
    console.log("let 输出:", j);
  }, 100);
}
// 正常输出:0, 1, 2(每次循环迭代均创建独立的块级作用域副本)
2. NaN 的非自反性比较陷阱
NaN 表示无效的计算结果,但根据 IEEE 754 规范,NaN 不等于任何值,包括其自身(NaN === NaN 结果为 false)。
排查变量是否为 NaN 时,切忌使用 val === NaN。同时应避免全局 isNaN() 函数(其在判断前会强制将参数转换为数字,导致 isNaN("hello") === true 产生误判),而必须使用 ES6 的 Number.isNaN():
let invalidVal = 0 / 0; // 产生 NaN

console.log(invalidVal === NaN); // 输出: false(无法通过全等检测)
console.log(isNaN("测试文本")); // 输出: true(全局 isNaN 发生了类型转换,不准确)
console.log(Number.isNaN(invalidVal)); // 输出: true(精准校验是否为 NaN)
console.log(Number.isNaN("测试文本")); // 输出: false(类型不为 number 直接返回 false)
3. null 与 undefined 的语义混淆与安全处理
在设计 API 与数据结构时,应维持清晰的语义划分:undefined 代表系统级或语法级的“未赋值/未定义状态”;null 则代表业务级或由开发者主动设置的“空对象/无结果”。在进行空值校验时,可以利用可选链(Optional Chaining)?. 与空值合并操作符 ?? 编写紧凑且安全的代码:
const response = {
  data: {
    user: null
  }
};

// 安全读取深层属性并设置保底值
const userName = response.data?.user?.name ?? "匿名访客";
console.log(userName); // 输出: 匿名访客(避免了 Cannot read property of null 报错)
五、核心知识体系全景总结
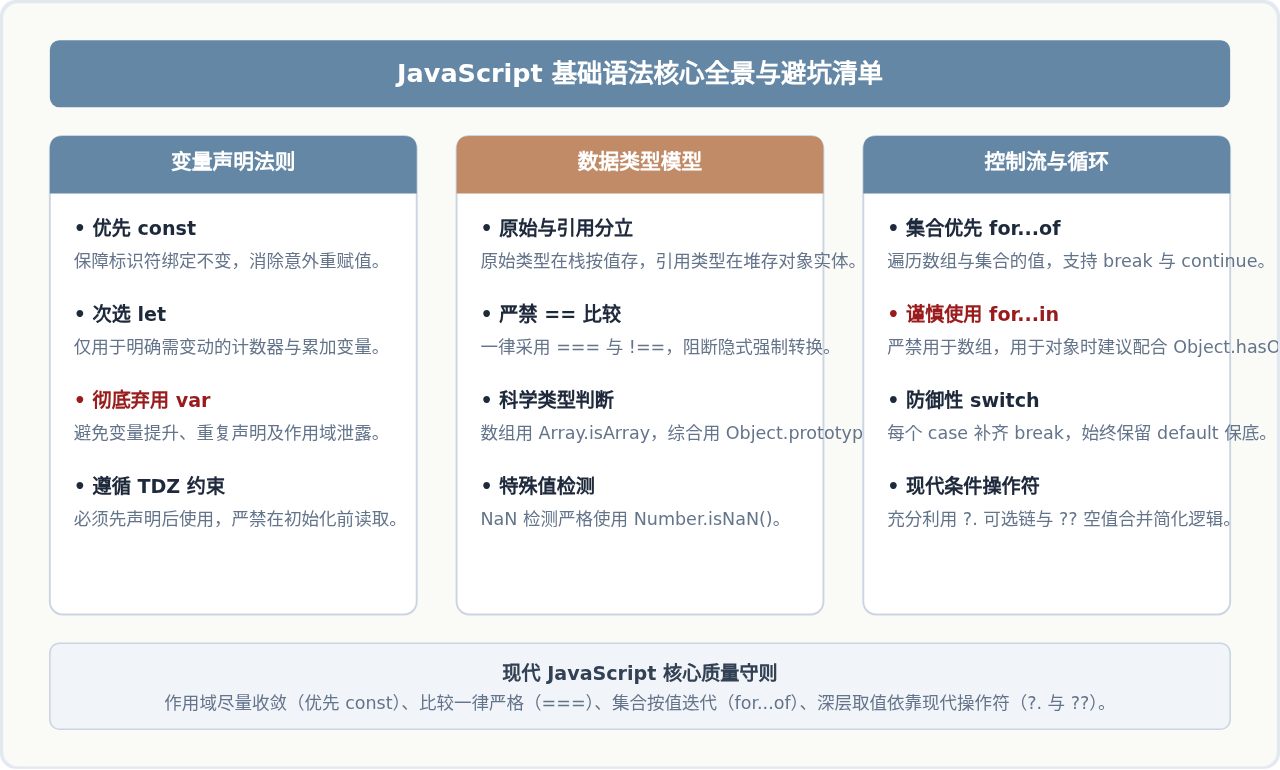
编写高质量 JavaScript 代码的精髓在于:在变量层利用块级作用域确保可见性最小化与数据收敛,在数据类型层充分预知内存存取与传值特征并严防隐式转换,在控制流层选用契合数据结构的迭代与条件判断。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章