

深入解析JSP与JavaScript在Web开发中的角色分工、执行时序差异以及数据协作方式,涵盖初始化注水、异步通信模式与高频踩坑点排查。
JSP与JavaScript在Web开发中的分工与协作方式
作者:岩茶
时间:2026-10-30
浏览:265
文章目录
在传统的Java Web应用架构中,JSP(JavaServer Pages)与JavaScript常被放置在同一个文件或模块中协同工作,但两者的底层运行环境、执行时序和核心目标有着严格的物理界限。理解二者分工的关键,在于彻底厘清“服务端预渲染”与“客户端实时交互”的时空隔离:JSP运行在服务器端负责组装数据与HTML结构,而JavaScript运行在用户的浏览器端负责界面渲染与事件响应。
一、核心区别:运行环境与生命周期边界
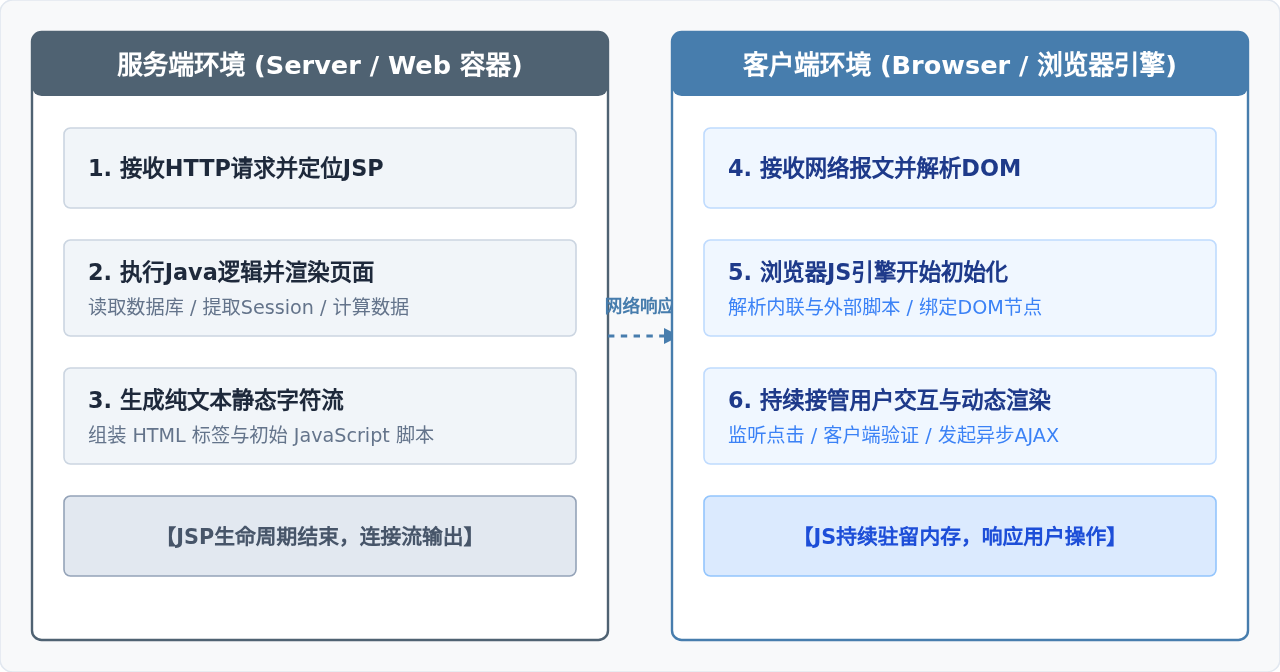
JSP本质上是运行在Servlet容器(如Tomcat)中的Java程序。当用户发起HTTP请求时,服务器读取JSP文件,将其翻译为Java Servlet源代码并编译执行。JSP在服务器内存中完成数据库查询、业务校验和文本拼接,最终向网络输出一段纯字符流(包含HTML、CSS和JavaScript代码)。一旦该字符流被发送至网络缓冲区,JSP的生命周期就已彻底终结,它对后续在客户端发生的事情毫不知情。
相反,JavaScript的执行时机始于网络报文抵达客户端浏览器之后。浏览器逐步解析HTML文档构建DOM树,并在遇到或加载JavaScript脚本时由浏览器的JS引擎(如V8)编译执行。此时,页面中的JavaScript无法直接调用服务器后端的Java方法,也无法直接读取后端的Java对象引用,所有交互必须借助HTTP协议建立联系。
二、职责分工:明确各自解决的核心问题
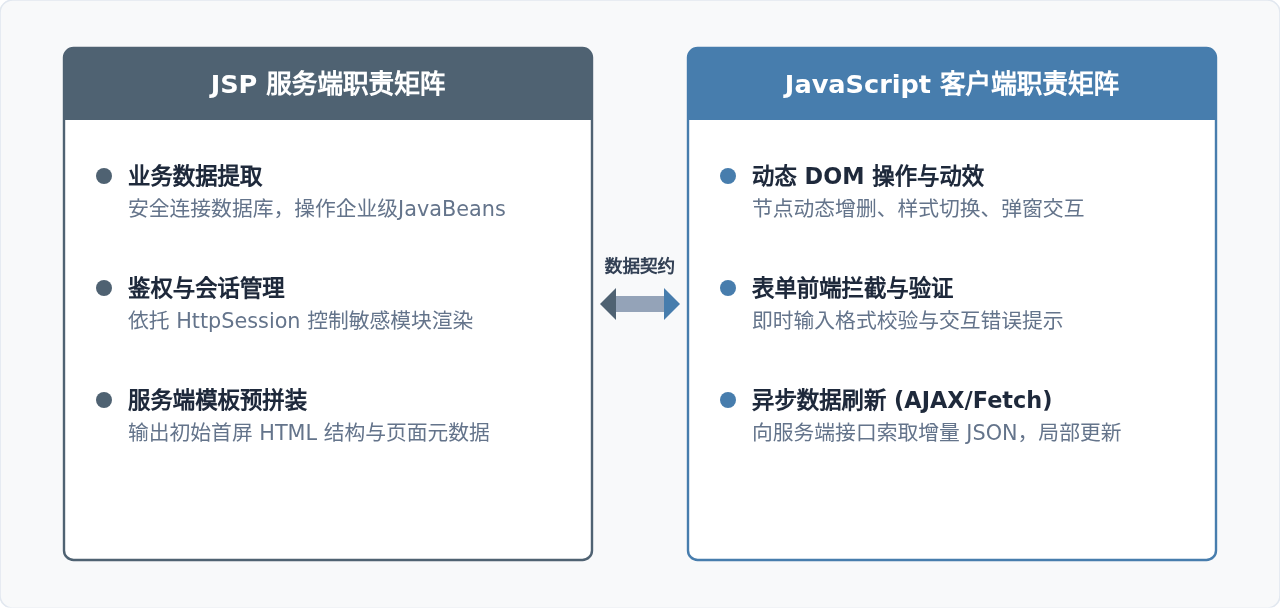
在清晰的架构分工下,JSP与JavaScript各司其职,避免权责越界是系统健壮性的前提:
1. JSP的核心职责
- 首屏骨架渲染:输出初始HTML结构,使浏览器能够立即完成首屏绘制,降低白屏时间。
- 权限与身份验证:在服务器端基于Session、Token或Cookie判断当前用户的角色和资源权限。未授权时直接在服务端重定向或拦截,避免未授权数据输出到浏览器。
- 后端资源编排:直接调用Spring容器、数据库DAO或RPC服务获取业务模型(Model),并将基础配置参数安全地注入到页面初始状态中。
2. JavaScript的核心职责
- 用户事件驱动:捕获鼠标点击、键盘输入、窗口滚动等操作,并即时更新视图。
- 即时前端校验:在表单提交前对输入格式(如邮箱格式、手机号位数、必填项)进行即时反馈,提升用户体验,减轻服务端无效请求压力。
- 无刷新异步通信:通过
fetch或XMLHttpRequest(AJAX)在不重载整个页面的前提下向后端索取增量数据,实现局部DOM更新。
三、具体协作方式与实现方案
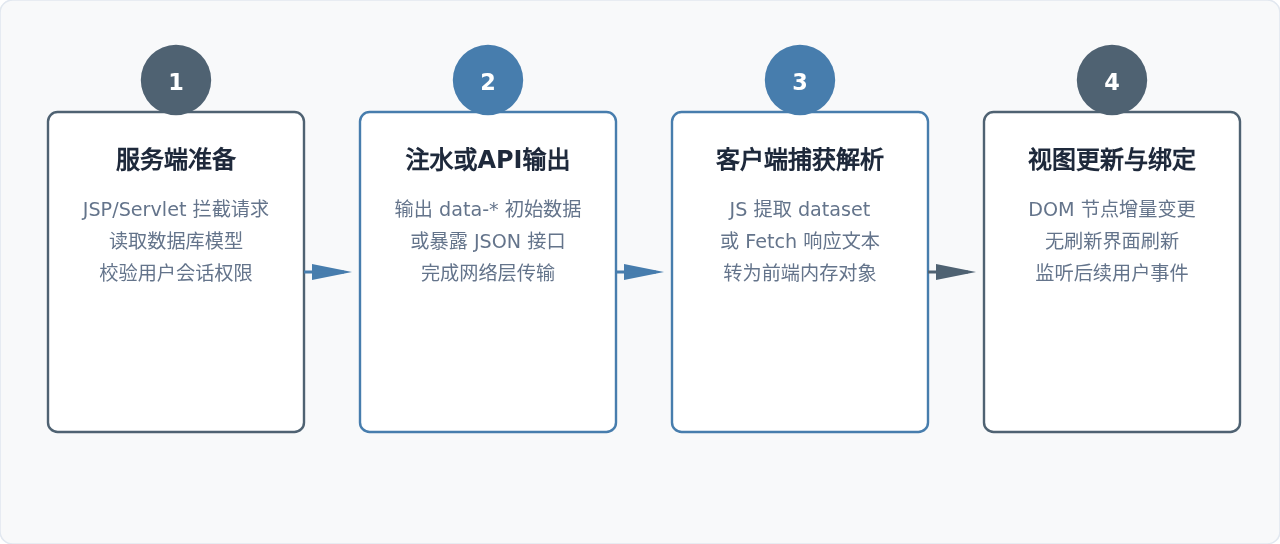
在实际工程中,JSP与JavaScript的协作主要存在两种标准模式:基于服务端初始注水的同步协作,以及基于AJAX/Fetch的异步协作。
方式一:页面初始化时的数据注入(注水模式)
当页面首屏需要依赖后端上下文(例如用户身份标识、当前系统配置项)时,通常由JSP将Java对象转化为安全字符串,直接写入HTML结构或初始化变量中供JavaScript消费。
最优雅且安全的方式是通过HTML5的 data-* 属性或独立的 JSON <script> 容器进行解耦,避免直接将JSP表达式硬编码进JavaScript可执行语句中:
<%-- JSP 视图文件:user_profile.jsp --%>
<%@ page contentType="text/html;charset=UTF-8" language="java" %>
<%@ taglib prefix="c" uri="http://java.sun.com/jsp/jstl/core" %>

<!-- 1. 结构化容器传递服务端数据,通过 data 属性解耦 -->
<div id="user-card"
     data-user-id="<c:out value='${user.id}'/>"
     data-role="<c:out value='${user.role}'/>">
    <h3><c:out value="${user.name}"/></h3>
    <button id="btn-refresh">刷新数据</button>
</div>

<!-- 2. JavaScript 独立提取并运行 -->
<script>
document.addEventListener("DOMContentLoaded", function() {
    var userCard = document.getElementById("user-card");
    // 客户端直接通过 dataset 读取服务端注入的属性
    var currentUserId = userCard.dataset.userId;
    var currentRole = userCard.dataset.role;

    console.log("当前上下文用户ID:", currentUserId, "角色:", currentRole);
});
</script>
方式二:运行时异步通信与局部刷新(AJAX / Fetch 模式)
页面加载完成后,用户触发分页、筛选或提交等动作时,不应让JSP重新刷新整页,而是由JavaScript发起异步请求,后端Servlet或Controller返回标准JSON数据,最后由JavaScript动态组装并挂载节点。
// 客户端 JavaScript 异步请求与局部渲染示例
function fetchUserOrders(userId) {
    var listContainer = document.getElementById("order-list");
    listContainer.innerHTML = "<li>正在加载数据...</li>";

    fetch("/api/orders?userId=" + encodeURIComponent(userId))
        .then(function(response) {
            if (!response.ok) {
                throw new Error("网络请求响应异常: " + response.status);
            }
            return response.json();
        })
        .then(function(dataList) {
            listContainer.innerHTML = "";
            if (dataList.length === 0) {
                listContainer.innerHTML = "<li>暂无订单记录</li>";
                return;
            }
            // 客户端纯逻辑动态渲染
            dataList.forEach(function(order) {
                var item = document.createElement("li");
                item.textContent = "订单编号: " + order.orderSn + " - 金额: ¥" + order.amount;
                listContainer.appendChild(item);
            });
        })
        .catch(function(err) {
            listContainer.innerHTML = "<li style='color:red;'>加载失败,请重试</li>";
            console.error("Fetch 发生错误:", err);
        });
}
四、常见开发误区与排查清单
在混合开发环境中,由于两门语言常写在同一文件中,初学者极易产生语法与逻辑上的混淆。以下三类错误尤为高发:
误区一:混淆执行时序,试图跨环境互相调用
典型错误写法:
原因:在JSP执行期,客户端浏览器甚至还没有开始下载页面,根本不存在名为
典型错误写法:
<% String name = request.getParameter("name"); if (name.equals(jsVar)) { ... } %>。原因:在JSP执行期,客户端浏览器甚至还没有开始下载页面,根本不存在名为
jsVar 的变量。同样地,在JavaScript中书写 var list = <%= service.query() %>; 也无法直接获得Java集合对象,必须经过JSON字符串化。
误区二:直接拼接未转义的服务端字符导致 XSS 或语法崩塌
典型错误写法:
隐患:如果
典型错误写法:
var msg = "<%= request.getAttribute("message") %>";。隐患:如果
message 字符串中包含英文双引号、换行符或特殊闭合标签(如 </script>),会直接打断外层 JavaScript 语法造成控制台报错,或产生严重的 XSS 跨站脚本攻击漏洞。推荐使用 c:out 标签或规范的 JSON 序列化工具输出。
误区三:过度信任客户端 JavaScript 的校验结果
前端JavaScript所做的表单校验(如密码长度、邮箱格式)属于提升用户体验的“辅助防线”。任何外部用户都可以通过Postman、cURL或禁用浏览器JS直接向后端发起恶意请求。因此,所有业务规则必须在JSP或后端Java业务层进行严格的二次校验。
前端JavaScript所做的表单校验(如密码长度、邮箱格式)属于提升用户体验的“辅助防线”。任何外部用户都可以通过Postman、cURL或禁用浏览器JS直接向后端发起恶意请求。因此,所有业务规则必须在JSP或后端Java业务层进行严格的二次校验。
五、总结:协作规范与架构思维
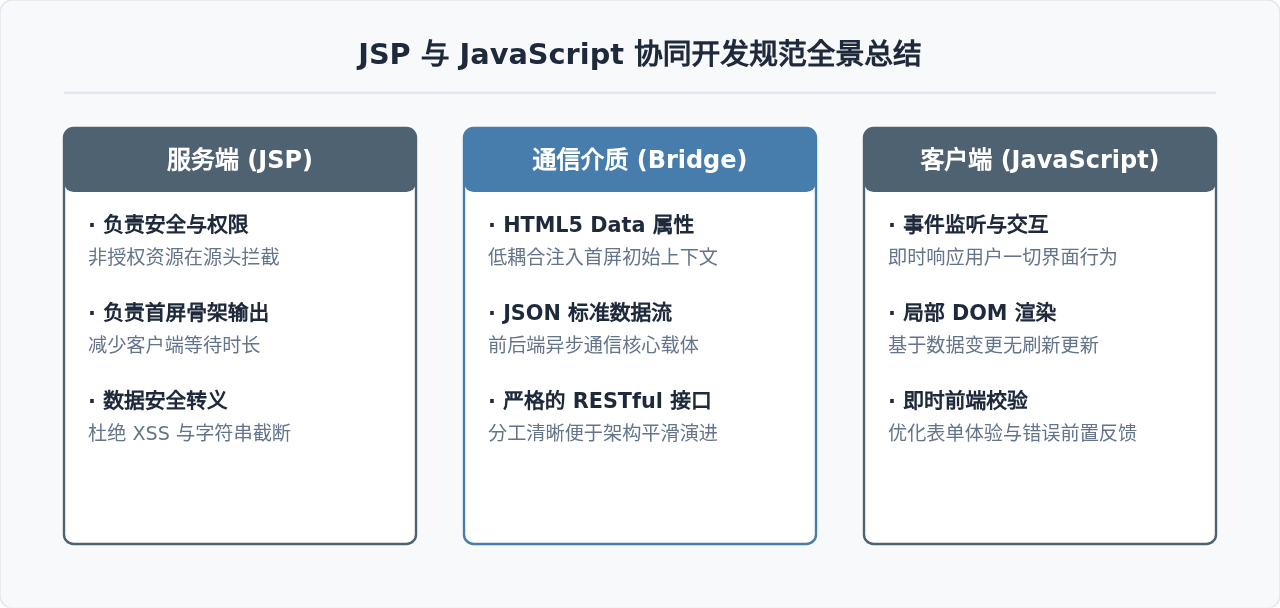
规范的Web开发模式下,JSP与JavaScript的协作可以归结为“三个明确”:
- 时空边界明确:始终牢记JSP是制造文本的“装配工”,JavaScript是操纵界面的“指挥官”。
- 交互契约明确:放弃在JSP模板中碎片化混合Java与JS代码,尽可能通过标准 JSON 与 HTML5
data-*属性作为统一的数据交换契约。 - 安全边界明确:敏感数据与核心业务决策留在JSP后端,客户端JavaScript仅负责交互视觉呈现与请求转发。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章