
详细讲解在JavaScript中使用JSON.parse方法将JSON字符串解析为原生JavaScript对象的方法、语法参数、reviver还原函数用法、常见语法错误排查与安全防护实践。

当前位置:首页 > JavaScript 基础 > 正文
JavaScript使用JSON.parse解析JSON字符串的方法
作者:代码拾荒
时间:2026-10-30
浏览:102
文章目录
在 JavaScript 开发中,将格式化的 JSON 字符串转换为原生数据结构是一项高频基础操作。无论是获取后端接口响应、读取浏览器本地存储(如 localStorage),还是进行跨系统消息传递,底层均依赖序列化文本。JavaScript 提供了全局静态方法 JSON.parse(),用于安全、高效地完成字符串到 JavaScript 对象、数组或基础值的反序列化工作。本文将系统讲解该方法的基本语法、逐步实现步骤、键值还原函数(reviver)的实际应用、严格语法规则排查以及生产环境中的容错与安全规范。
一、JSON.parse 的基本语法与运作机制
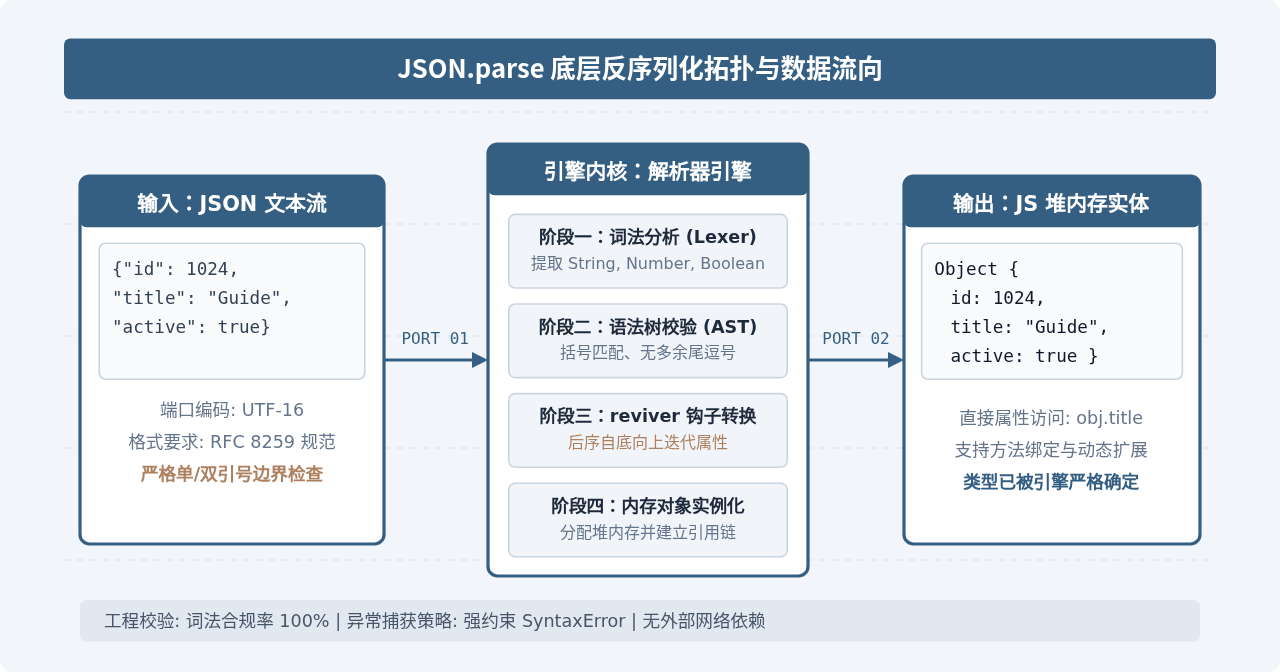
JSON.parse() 是 ECMAScript 标准内建的原生方法,负责解析符合 JSON(JavaScript Object Notation)规范的字符串。如果传入的字符串语法完全正确,该方法将返回对应的 JavaScript 实体;如果字符串存在任何格式偏差,则会立即抛出 SyntaxError 语法错误异常。
JSON.parse(text[, reviver])该方法接受两个参数:
- text(必填):需要解析的字符串。该字符串必须严格遵循 JSON 语法规范(RFC 8259)。如果传入非字符串类型(如普通对象或未转义值),JavaScript 会先隐式调用其
toString()方法后再执行解析,这常导致意外报错。 - reviver(可选):一个转换函数
(key, value) => any。解析器在构建完对象的底层键值后,会自底向上执行此函数,允许开发者在返回最终结果前对属性值进行检查、格式转换或字段裁剪。
二、核心操作步骤:实现安全可控的 JSON 解析
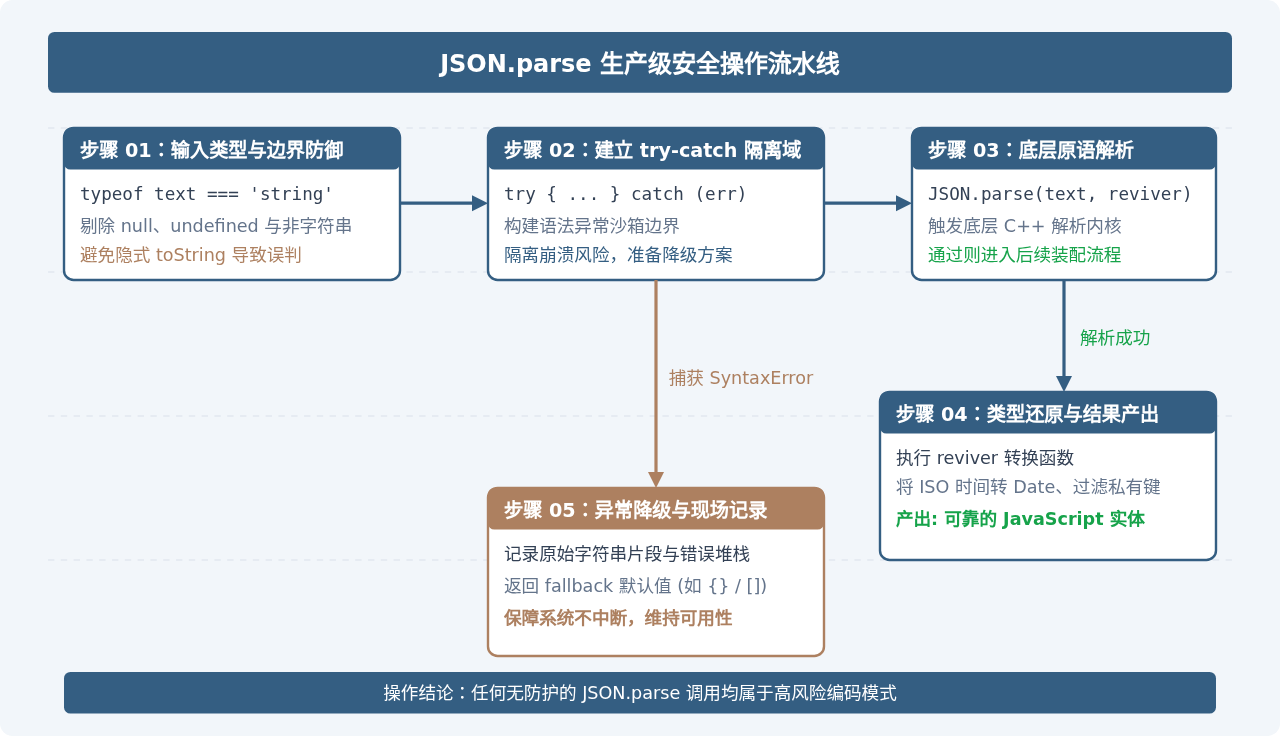
在实际编码中,直接裸调 JSON.parse(str) 是引发前端线上白屏或 Node.js 服务崩溃的高危因素之一。任何网络抖动、截断响应或脏数据都会触发阻断性抛错。因此,标准的操作应包含前置检查、沙箱捕获、结果后置校验三个标准步骤。
1. 编写生产级安全解析工具函数
为了在实际项目中消除重复冗余的 try...catch 块,推荐封装统一的安全解析工具函数。该函数在解析成功时返回数据对象,解析失败时安全输出警告日志并返回预设的默认值:
/**
 * 安全解析 JSON 字符串
 * @param {string} rawText - 待解析的字符串
 * @param {*} fallback - 解析失败时的兜底返回值
 * @param {Function} [reviver] - 可选的键值转换函数
 * @returns {*} 解析结果或 fallback
 */
function safeJsonParse(rawText, fallback = null, reviver = undefined) {
  // 1. 前置校验:排除非字符串入参
  if (typeof rawText !== 'string') {
    return fallback;
  }

  // 2. 空白字符串快速过滤
  const trimmed = rawText.trim();
  if (trimmed === '') {
    return fallback;
  }

  // 3. 建立沙箱隔离执行解析
  try {
    return JSON.parse(trimmed, reviver);
  } catch (error) {
    // 记录错误特征,便于线上定位问题数据源
    console.warn('[JSON.parse Error]:', error.message, 'Raw slice:', trimmed.slice(0, 50));
    return fallback;
  }
}

// 使用示例:
const config = safeJsonParse('{"timeout": 5000}', { timeout: 3000 });
console.log(config.timeout); // 5000

const brokenData = safeJsonParse('{ broken: true, }', {});
console.log(brokenData); // 返回兜底空对象 {},控制台打印警告,程序未崩溃
三、进阶用法:使用 reviver 函数重塑与还原数据
JSON 格式仅支持 string、number、boolean、null、object 和 array 六种原生类型。在工程中,像日期对象(Date)、正则表达式(RegExp)或大整数等类型在转换为 JSON 字符串时往往被序列化成了纯文本。JSON.parse 的第二个参数 reviver 正是解决该类型退化问题的关键工具。
1. reviver 函数的执行机制
reviver 函数遵循后序深度优先遍历(Post-order Traversal)。解析器先处理最深层的叶子节点属性,逐层向外传递,最后处理最外层的根对象(此时键为空字符串 "")。
- 如果 reviver 返回某个新值,该值将替换解析出的原始属性值。
- 如果 reviver 返回
undefined,该属性将直接从最终生成的对象中被删除(可用作敏感字段脱敏)。 - 必须显式返回
value,否则所有属性都会被替换为undefined从而丢失。
2. 典型实战:自动将 ISO 日期文本还原为 Date 对象
const responseBody = '{"orderId":"ORD-2026-9901","createdAt":"2026-10-24T05:30:00.000Z","amount":299.50}';

// 定义 ISO 8601 日期正则匹配模式
const ISO_DATE_PATTERN = /^\d{4}-\d{2}-\d{2}T\d{2}:\d{2}:\d{2}(?:\.\d+)?Z$/;

const order = JSON.parse(responseBody, (key, value) => {
  // 命中时间格式且为字符串时,转换为原生 Date 对象
  if (typeof value === 'string' && ISO_DATE_PATTERN.test(value)) {
    return new Date(value);
  }
  // 过滤掉内部临时键(示例:假设以 _ 开头的字段为内部字段)
  if (key.startsWith('_')) {
    return undefined; // 移除该属性
  }
  return value; // 其他正常值保持原样返回
});

console.log(order.createdAt instanceof Date); // true
console.log(order.createdAt.getFullYear());   // 2026
四、严守 JSON 语法规范与排查常见错误
许多刚接触该方法的开发者常误以为“只要是合法的 JavaScript 对象写法,就可以被 JSON.parse 解析”。事实上,JSON 只是 JavaScript 语法的严格子集,其规则远比普通 JavaScript 代码严苛得多。
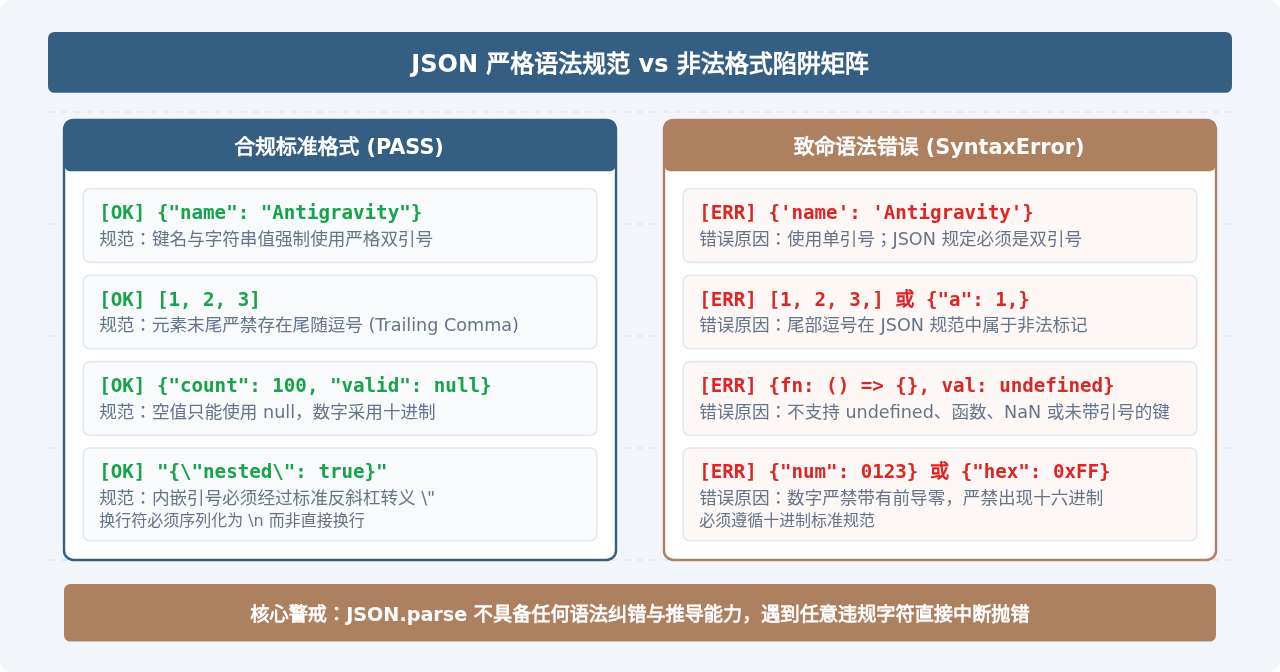
常见错误及排查方案
| 错误类型与报错信息 | 典型触发场景 | 工程排查与解决方案 |
|---|---|---|
SyntaxError: Unexpected token ' in JSON at position 1 |
在字符串中使用了单引号包裹键名或值,例如 {'id': 1}。 |
检查数据来源。若为前端本地拼接,改用模板字符串配合标准双引号;若接收第三方接口,要求其返回合规规范的 JSON 格式。 |
SyntaxError: Unexpected token } in JSON at position ... |
对象或数组的最后一项带有多余逗号,例如 {"a": 1, "b": 2,}。 |
在序列化端排查模板生成逻辑,或去除尾随逗号;严禁在手工编写 JSON 文件时保留尾逗号。 |
SyntaxError: Unexpected token < in JSON at position 0 |
网络请求失败时,服务端返回了 HTML 404 或 500 报错页面(以 <!DOCTYPE html> 开头)。 |
在调用 response.json() 前,先检查 HTTP 状态码 response.ok 及响应头 Content-Type 是否为 application/json。 |
SyntaxError: Unexpected token u in JSON at position 0 |
传入了字符串 "undefined",例如 JSON.parse(localStorage.getItem('absent_key'))。 |
检查入参。调用前判断 if (text),严防读取不存在的 key 直接解析。 |
五、工程环境中的高级场景与安全防御
1. 防范原型链污染(Prototype Pollution)
当应用程序从不受信任的外部来源解析 JSON,并将解析后的对象通过深拷贝或递归合并(如 Object.assign 或类似工具)合并到已有对象中时,若 JSON 包含恶意的 __proto__ 或 constructor.prototype 键,可能会导致全局对象原型被篡改,进而带来权限提升或远程执行漏洞。
通过配置 reviver 函数,可以在解析的第一现场直接将恶意键剥除:
function secureJsonParse(untrustedJson) {
  return JSON.parse(untrustedJson, (key, value) => {
    // 拦截任何针对原型链的攻击键
    if (key === '__proto__' || key === 'constructor') {
      console.warn(`[Security Alert]: 拦截到高危键名注入 "${key}"`);
      return undefined; // 直接在解析阶段丢弃
    }
    return value;
  });
}
2. 超大整数精度失真问题
JavaScript 的基础数字类型均遵循 IEEE 754 双精度浮点标准,能够安全表达的整数范围位于 -9007199254740991(Number.MIN_SAFE_INTEGER)至 9007199254740991(Number.MAX_SAFE_INTEGER)之间。后端数据库如 Snowflake、PostgreSQL 或分布式 ID 发号器(如雪花算法 Snowflake ID)常返回 64 位长整型数值(如 1847291827491827361)。
若直接使用原生 JSON.parse 处理该字符串:
const raw = '{"userId": 1847291827491827361}';
const parsed = JSON.parse(raw);
console.log(parsed.userId); // 输出 1847291827491827500 (后几位已被四舍五入抹平!)
注意:由于底层在执行词法分析时就已经将数字转换为双精度浮点数,即使在 reviver 函数中读取,拿到的也是已经失真后的
value。针对此类业务,应要求后端直接将 64 位长整数序列化为字符串返回(如 "userId": "1847291827491827361"),或在前端引入支持 BigInt 的专用反序列化库(如 json-bigint)以保护数据真实度。
六、全流程决策模型与核心总结
JSON.parse() 作为 JavaScript 最核心的内置工具之一,其执行速度由底层引擎(如 V8)直接优化,但在工程实践中必须兼顾语法严格性与异常健壮性。以下总结模型梳理了生产开发中处理 JSON 解析的核心决策链路:
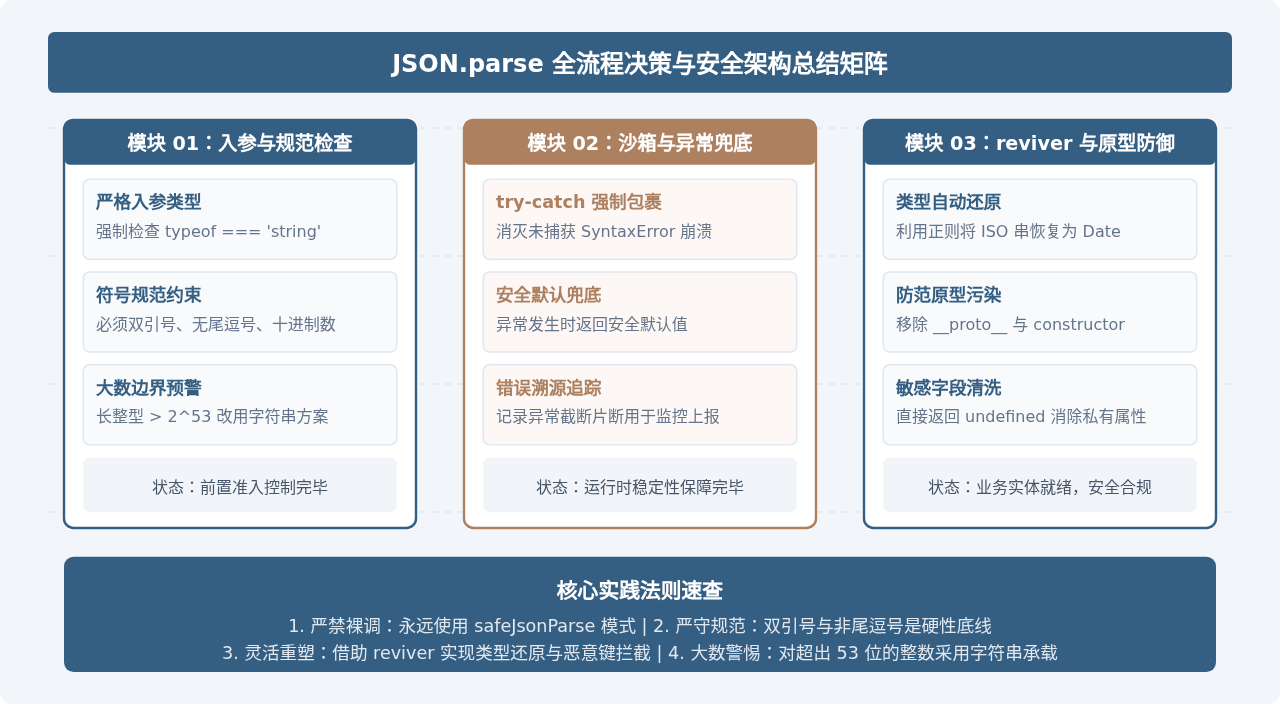
通过遵循上述规范与操作流,开发者不仅能够正确理解并使用 JSON.parse 解析常规数据,更能从容应对格式异常、网络截断和复杂业务场景,编写出兼具鲁棒性与安全性的高质量 JavaScript 代码。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章