

本文总结JavaScript逆向调试的实用技巧,以某音PC端视频列表接口为例,深入解析_signature参数的生成逻辑,涵盖MD5、Base64及进制转换等常见加密手段。同时详细介绍利用日志插桩、变量压缩工具v_jstoools以及堆栈和XHR断点等Chrome调试方法,帮助开发者高效定位复杂算法。
前言
近期对某音PC端进行了逆向工作,现已完成全部逆向过程。在此分享部分调试经验与总结。
本文不涉及具体代码实现,仅从技术角度进行探讨。
一、加密分析
以账户视频列表接口为例,dy平台中加密JS文件为webmssdk.js,主要涉及两个关键加密参数。
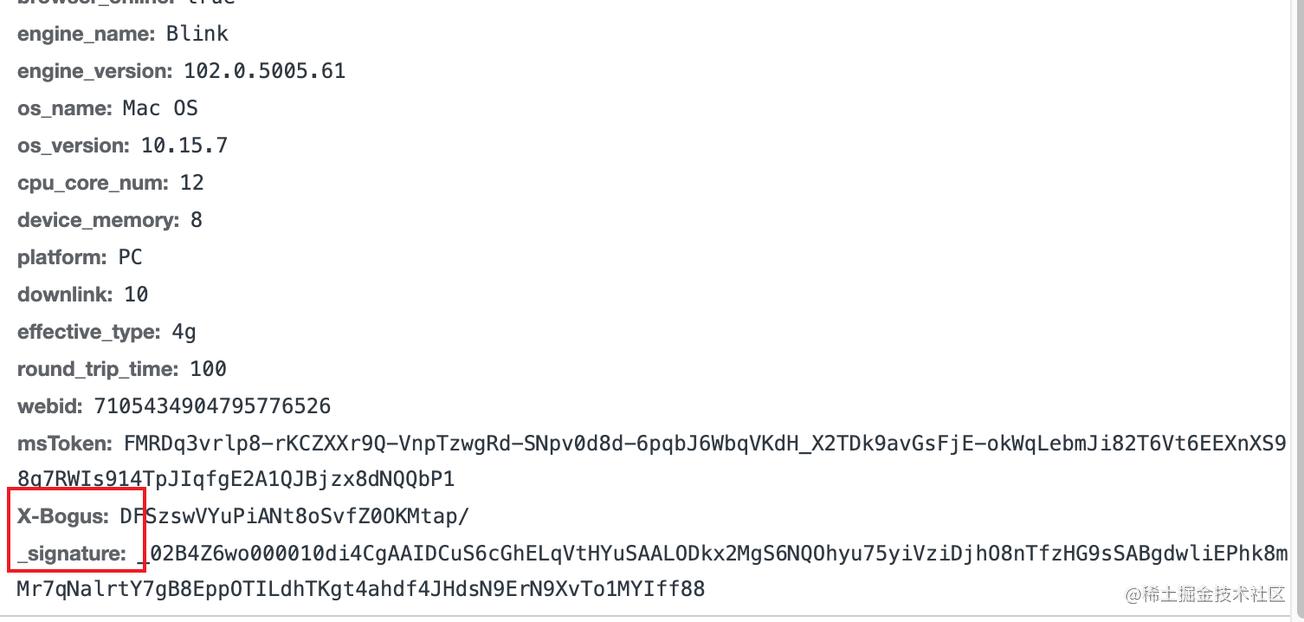
经Postman测试,这两个参数缺一不可,因此逆向的核心在于分析这两个参数的生成逻辑。
_signature由两部分构成:一部分由X-Bogus生成,记为a;另一部分基于后端接口动态下发的数据进行加密,拼接在a之后,记为b。随后,根据(a+b)生成c,截取c并拼接在(a+b)之后。
最终_signature的构成公式为:a + b + 截取后的c。
整体逆向难度较高,有兴趣者可尝试分析,本文不再展开。
二、调试技巧
1、日志分析
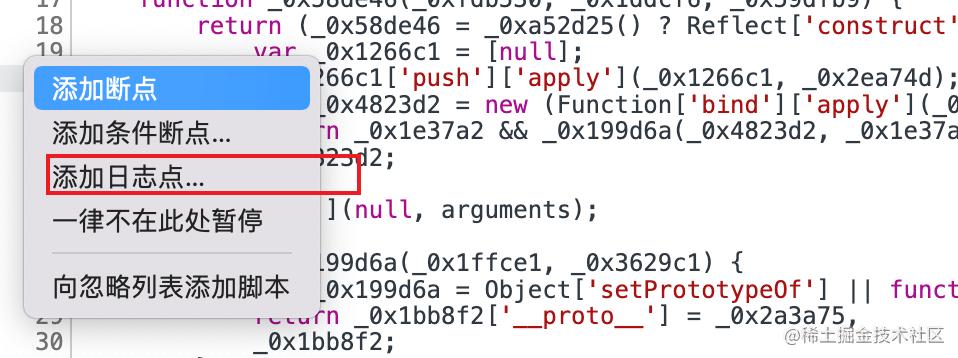
在Chrome中,若代码难以分析,可通过插桩打日志的方式进行分析。
通常通过日志分析代码运行状态,根据运行日志找出可疑点,设置条件断点逐步调试,即可推断出算法逻辑。
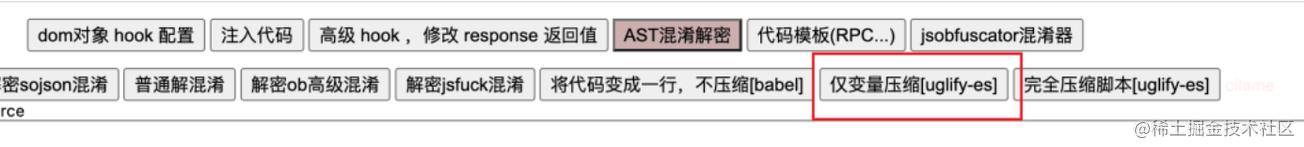
可使用v_jstoools进行“仅变量压缩”,生成更易读的源代码。
2、常见算法
2.1)MD5
若遇到32位长度的字符串,极可能是MD5加密结果,需重点关注。此类数据可能经过“加盐”处理,因此遇到32或16位字符串时,应多次验证。
2.2)Base64
若数据由Base64编码生成,代码中必包含字符串"ABCDEFGHIJKLMNOPQRSTUVWXYZabcdefghijklmnopqrstuvwxyz0123456789+/",出现该字符串即可能为Base64编码。
2.3)进制处理
常见进制处理包括16进制转10进制,或10进制转16进制,对此类数据需保持敏感。若发现可疑数据转换,可尝试检查是否涉及进制处理。
三、Chrome调试技巧
善用堆栈分析,许多逻辑处理可通过堆栈逆推。遇到未知逻辑时,查看堆栈往往能提供帮助。
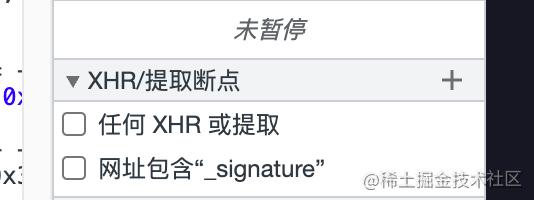
多尝试XHR提取断点,可直接定位到参数生成位置,十分便捷。
总结
本文介绍了JavaScript逆向调试技巧,更多相关内容请搜索本站往期文章或继续浏览下方相关文章,感谢支持!