
深入剖析PHP与JavaScript在Web架构中的核心定位差异。从运行宿主、安全边界、生命周期到实际协作模式,结合清晰的代码示例与多幅图解,彻底厘清服务端脚本与前端交互的本质分工。

当前位置:首页 > JavaScript 基础 > 正文
PHP专注服务端脚本,JavaScript主导前端交互:两者核心定位有何区别
作者:像素猫
时间:2026-11-22
浏览:395
文章目录
分类:Web开发技术原理
阅读时长:约 8 分钟
目标读者:全栈初学者与Web开发者
PHP 与 JavaScript 最根本的区别,不在于语法符号或关键字差异,而在于代码执行的宿主环境与安全信任边界。PHP 运行在受控的 Web 服务器内部,专注处理数据库持久化、权限鉴权与安全业务计算,执行完毕即销毁;JavaScript 则原生运行在客户端浏览器的沙箱环境中,直接操纵文档对象模型(DOM)、捕获用户操作事件并提供毫秒级的交互反馈。两者的核心定位互不冲突,是现代 Web 应用中分工明确的协作搭档。
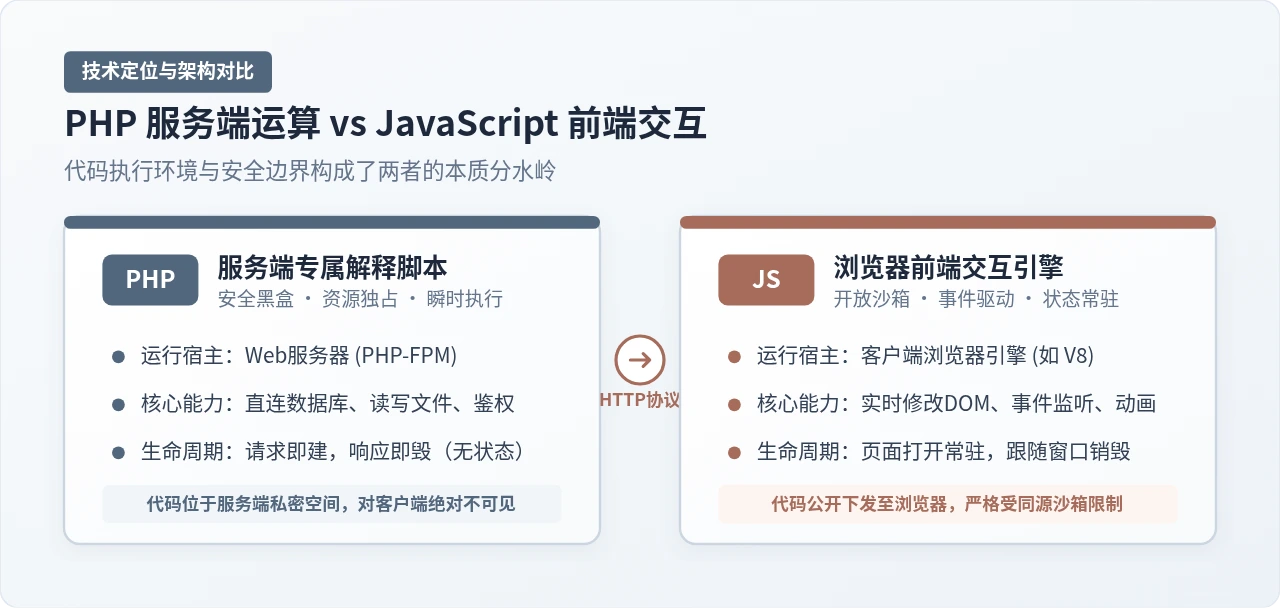
题图:PHP服务端计算与JavaScript客户端交互的核心定位对比
一、运行宿主与物理边界:服务端黑盒 vs 浏览器沙箱
要深刻理解两者的区别,首先需要观察代码究竟在哪里被读取和执行。很多初学者容易将两者混淆,是因为在旧式的 PHP 代码中,经常看到 HTML、CSS 和 JavaScript 字符串被 echo 打印出来。但这仅仅是文本输出,执行这两段代码的机器和引擎有着根本性的物理区隔。
PHP 是一种典型的服务端脚本语言。当客户端发起 HTTP 请求时,Web 服务器(例如 Nginx 或 Apache)将 .php 文件转发给 PHP 解析器(如 PHP-FPM 工作进程)。PHP 脚本在服务器操作系统的保护下执行,拥有访问本机磁盘、读写私有环境变量、建立数据库 TCP 连接的完整权限。执行完毕后,PHP 仅向网络流输出处理结果(纯 HTML 或 JSON 字符串),其代码本身永远留存在服务端机房中,外部用户完全无法直接接触到源码。
相比之下,JavaScript 最初的设计定位是浏览器宿主脚本。它的执行载体是数以亿计的异构用户终端设备(用户的 PC、手机浏览器)。浏览器从服务端下载 HTML 后,解析其中的 <script> 标签,并交由内置的 JavaScript 引擎(如 Chrome 的 V8、Safari 的 JavaScriptCore)在本地解释运行。JavaScript 能直接感知的世界被限制在浏览器所开放的宿主环境内:它可以读取屏幕尺寸、操纵页面元素、监听指尖触碰,但绝不允许越过沙箱直接读取用户的本地硬盘文件,更不能在没有服务端中介的情况下私自直连远程数据库。
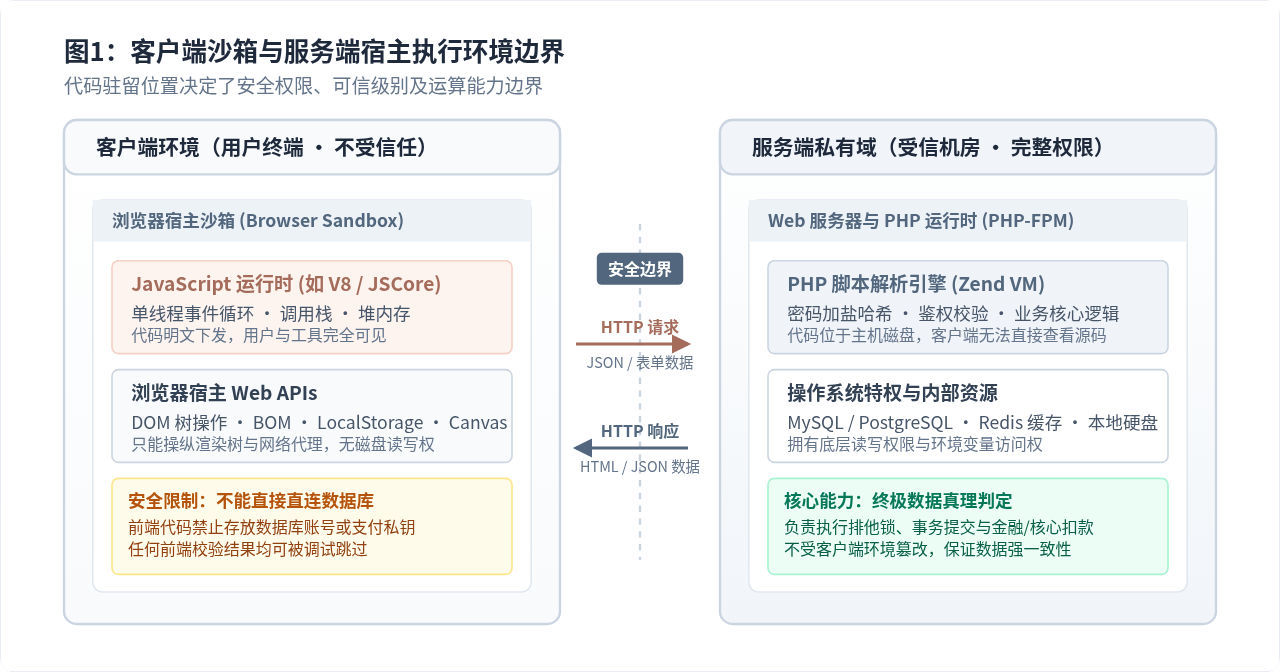
图1:客户端沙箱与服务端宿主执行环境边界
安全警示:由于客户端 JavaScript 代码完全暴露在用户的浏览器调试工具(F12)中,任何人都可以审查代码、设置断点甚至单步篡改变量。因此,绝不能在前端 JavaScript 中存放数据库账号、第三方 API 私钥或商业敏感算法。任何涉及金钱计算、订单结算和权限判断的逻辑,都必须在 PHP 这类服务端环境中做最终权威校验。
二、生命周期与状态模型:瞬态执行 vs 常驻事件循环
除了宿主环境的物理不同,PHP 与 JavaScript 在内存管理与程序执行生命周期上也有着完全不同的哲学设计。
PHP 的经典架构采用的是“无状态(Share-Nothing)瞬态模型”。在传统的 Web 场景下,一个 HTTP 请求到达,PHP-FPM 派生或唤醒一个工作进程,从入口文件的第一行代码执行到最后一行。在这个过程中,脚本创建的对象、初始化的数组、打开的连接,在脚本运行结束并把响应刷新至客户端缓冲区后,会被系统的垃圾回收机制彻底释放。下一次请求到来时,PHP 会重新初始化全新的环境。这种设计极具实用价值:即便某个请求因为逻辑瑕疵产生了内存碎屑或变量污染,它也会随着请求结束而立刻自我净化,不会拖垮整个服务器。
JavaScript 在浏览器中则采用“常驻内存的事件驱动模型”。网页被浏览器加载完成后,JavaScript 的执行上下文(Global Context)会持续驻留于内存中,直至用户关闭或刷新标签页。JavaScript 依托单线程的事件循环(Event Loop)机制运作:主线程在完成首屏逻辑后便进入监听挂起状态,一旦用户点击按钮、滚动屏幕,或者后台异步请求返回,对应的回调任务就会被推入任务队列,等待主线程依次拾取执行。由于 JavaScript 的状态在页面存活期间始终驻留,它可以轻松维护“折叠菜单当前是否展开”、“购物车临时选中的商品数量”等高频交互状态,而不需要每次细微操作都向远程服务器重新索取整张网页。
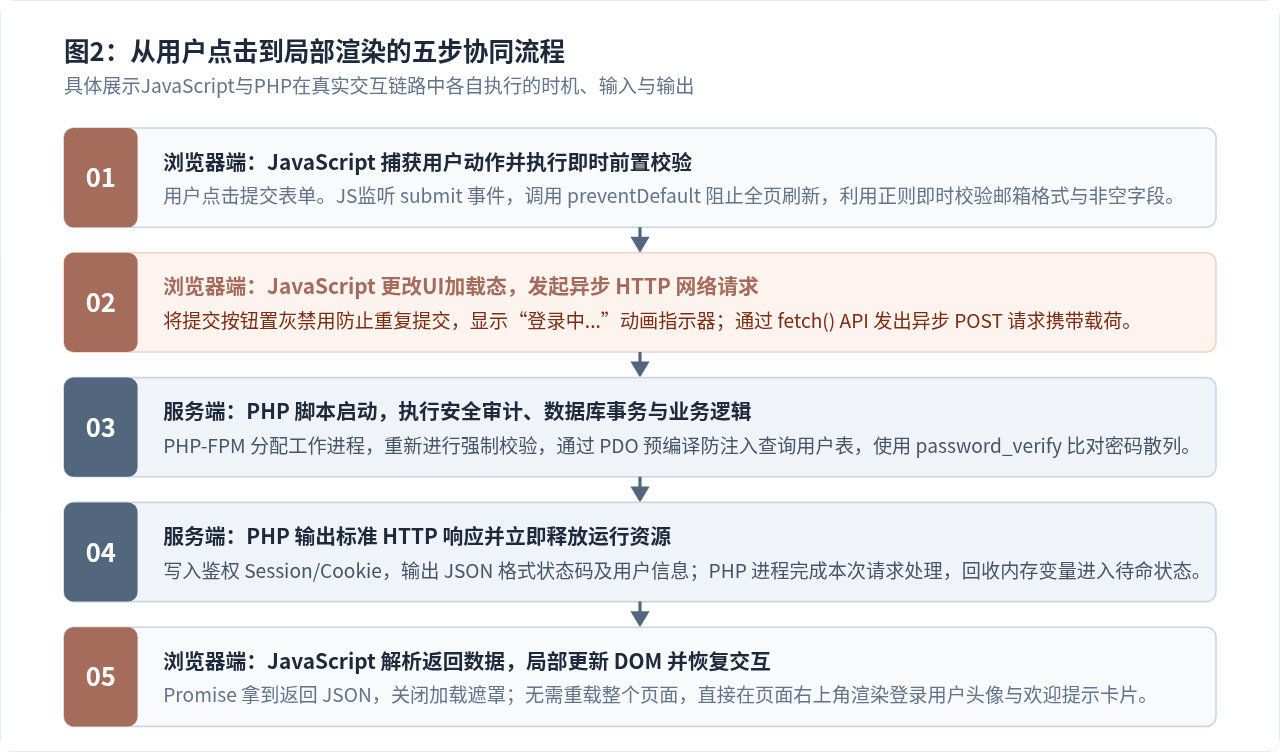
图2:典型Web请求中PHP与JavaScript的交互执行时序步骤
三、实战对比:用户登录场景下的分工协作
为了直观展现两者在具体工程中的分工,我们以实际开发中最常见的“用户登录与表单交互”为例。在这个链路中,缺少任何一方,用户的体验或系统的安全性都会遭受严重破坏。
1. 前端 JavaScript:即时输入感知与异步网络代理
在用户与网页交互的第一线,JavaScript 的主要职责是“提升交互效率,给用户即时反馈”。如果用户输错了邮箱格式,直接通过前端 JS 校验可以在 1 毫秒内弹出红字提醒,避免用户把无意义的错误数据发送到服务器,从而节省宝贵的网络往返开销。
前端文件:login.js(运行在客户端浏览器)JavaScript
// 1. 监听登录表单的提交动作
const loginForm = document.querySelector('#login-form');
const emailInput = document.querySelector('#email');
const submitBtn = document.querySelector('#submit-btn');
const feedbackBox = document.querySelector('#feedback');

loginForm.addEventListener('submit', async (event) => {
  event.preventDefault(); // 阻止浏览器传统的全页刷新跳转

  const email = emailInput.value.trim();
  const password = document.querySelector('#password').value;

  // 2. 本地前置体验校验(即时交互反馈)
  const emailPattern = /^[^\s@]+@[^\s@]+\.[^\s@]+$/;
  if (!emailPattern.test(email)) {
    feedbackBox.textContent = '请输入合法的电子邮箱地址';
    feedbackBox.style.color = '#A66C5B';
    return;
  }

  // 3. 控制界面状态,防止高频重复点击
  submitBtn.disabled = true;
  submitBtn.textContent = '验证中,请稍候...';
  feedbackBox.textContent = '';

  try {
    // 4. 发起异步 HTTP 请求,向服务端换取数据
    const response = await fetch('/api/login.php', {
      method: 'POST',
      headers: { 'Content-Type': 'application/json' },
      body: JSON.stringify({ email, password })
    });
    const result = await response.json();

    // 5. 局部更新 DOM 界面,不重载整个页面
    if (result.success) {
      feedbackBox.textContent = '登录成功,欢迎回来:' + result.user.name;
      feedbackBox.style.color = '#047857';
      // 局部替换登录框为用户个人面板
      document.querySelector('#user-panel').classList.remove('hidden');
      loginForm.style.display = 'none';
    } else {
      feedbackBox.textContent = result.message || '账号或密码不正确';
      submitBtn.disabled = false;
      submitBtn.textContent = '立即登录';
    }
  } catch (error) {
    feedbackBox.textContent = '网络异常,请检查连接';
    submitBtn.disabled = false;
    submitBtn.textContent = '立即登录';
  }
});
2. 服务端 PHP:受保护的鉴权逻辑与数据持久化
当 JavaScript 发送请求跨过公网到达服务器后,PHP 开始接管。PHP 绝对不能盲目信任前端 JavaScript 校验过的数据,因为任何恶意用户都可以绕过浏览器直接用命令行(如 curl)向 /api/login.php 注入恶意参数。PHP 必须独立履行“终极安全检查者”的职责。
服务端接口文件:api/login.php(运行在服务器 PHP 引擎)PHP
<?php
declare(strict_types=1);

// 声明只返回 JSON 数据
header('Content-Type: application/json; charset=utf-8');

// 1. 读取原始 HTTP POST 请求体并解码
$rawInput = file_get_contents('php://input');
$payload = json_decode($rawInput, true);

if (!isset($payload['email'], $payload['password'])) {
    http_response_code(400);
    echo json_encode(['success' => false, 'message' => '请求参数不完整']);
    exit;
}

$email = trim((string)$payload['email']);
$password = (string)$payload['password'];

// 2. 服务端绝对严谨的强制二次校验
if (!filter_var($email, FILTER_VALIDATE_EMAIL)) {
    http_response_code(422);
    echo json_encode(['success' => false, 'message' => '邮箱格式非法']);
    exit;
}

try {
    // 3. 安全连接数据库(PDO 预编译完全抵御 SQL 注入)
    $pdo = new PDO('mysql:host=127.0.0.1;dbname=app_db;charset=utf8mb4', 'db_user', 'db_password', [
        PDO::ATTR_ERRMODE => PDO::ERRMODE_EXCEPTION,
        PDO::ATTR_DEFAULT_FETCH_MODE => PDO::FETCH_ASSOC,
    ]);

    $stmt = $pdo->prepare('SELECT id, name, password_hash, status FROM users WHERE email = :email LIMIT 1');
    $stmt->execute([':email' => $email]);
    $user = $stmt->fetch();

    // 4. 比对加盐散列(使用不可逆的密码学算法)
    if (!$user || !password_verify($password, $user['password_hash'])) {
        http_response_code(401);
        echo json_encode(['success' => false, 'message' => '邮箱或密码不匹配']);
        exit;
    }

    // 5. 校验通过,写入服务端 Session 并签发安全 Cookie
    session_start();
    $_SESSION['auth_user_id'] = $user['id'];

    // 6. 返回结构化 JSON 数据,脚本结束并自动回收所有数据库连接与内存
    echo json_encode([
        'success' => true,
        'user' => [
            'id'   => $user['id'],
            'name' => htmlspecialchars($user['name'], ENT_QUOTES, 'UTF-8')
        ]
    ]);
} catch (PDOException $e) {
    // 记录错误日志,绝不把数据库底层报错回显给前端
    error_log('Database Error: ' . $e->getMessage());
    http_response_code(500);
    echo json_encode(['success' => false, 'message' => '服务内部错误,请稍后重试']);
}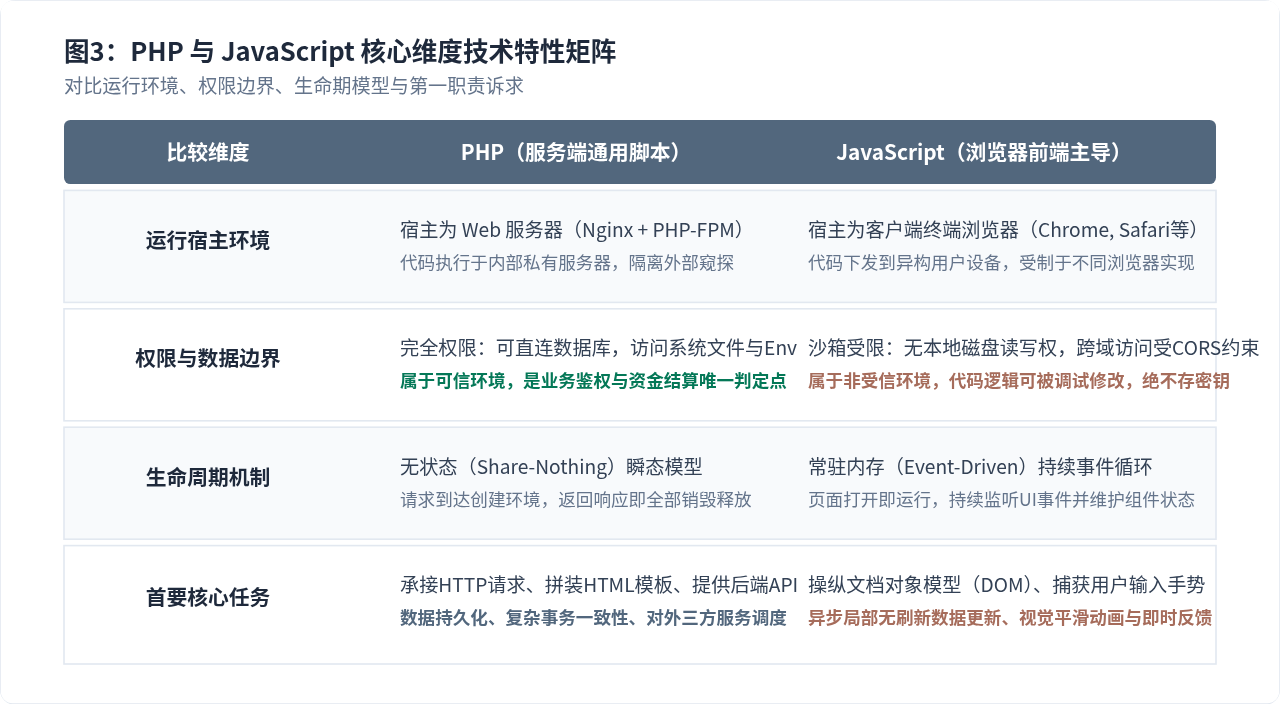
图3:PHP 与 JavaScript 核心维度技术特性矩阵
四、关于全栈演进与定位澄清:Node.js 带来了什么?
随着技术的演进,很多读者会问:“Node.js 出现后,JavaScript 也可以写服务端了,这是否意味着两者的定位界限消失了?”
答案是:技术手段虽然扩展了,但体系中的核心定位依然泾渭分明。
JavaScript 语言本身确实借由 Node.js / Deno 拓展到了服务端领域,但当我们谈论“Web 架构中的核心定位”时,“服务端脚本处理”与“客户端前端交互”依然是两个截然不同的工程领域。即使在纯 JavaScript 全栈(如 Next.js、Nuxt)项目中,代码仍然被严格划分为“运行在 Node.js 服务端的组件逻辑”与“水合(Hydrate)在客户端浏览器里的交互逻辑”。
在面对高并发、短连接、以内容和数据库为核心的传统 Web 场景时,PHP 凭借其成熟的虚拟主机生态、即开即用的进程模型、低运维门槛以及对 SQL 的原生高度亲和力,依然牢牢占据着大量生产系统的服务端核心。而无论后端采用 PHP、Go 还是 Java,在浏览器 DOM 操作、Web 动画呈现和交互逻辑控制方面,JavaScript 仍然具有独一无二的绝对统治力。
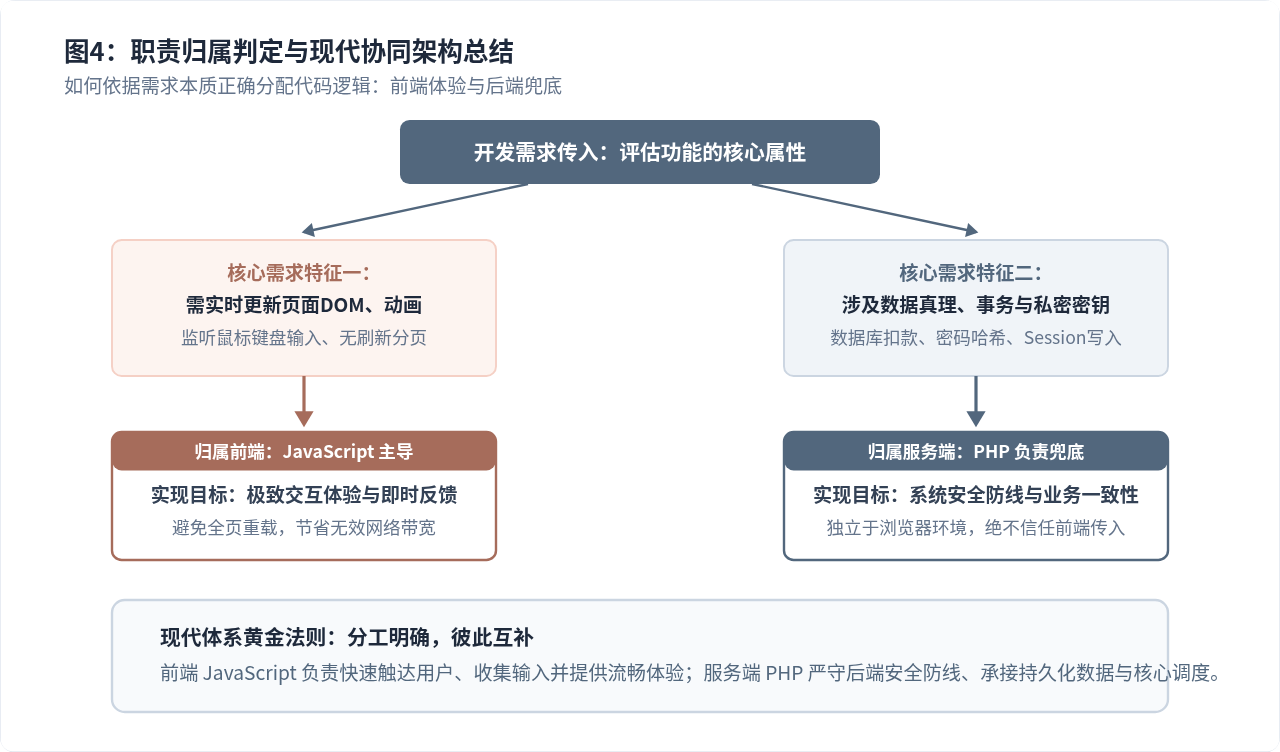
图4:职责归属判定与现代协同架构总结
五、知识梳理与开发决策自查
在规划日常开发任务或重构系统时,如果你不确定某段逻辑该写在哪里,可以参考以下判断准则:
1. 必须使用 JavaScript 的场景:
- 需要监听用户鼠标悬停、拖拽、键盘快捷键或手势滑动;
- 表单实时输入格式提示、无需刷新的即时错误预警;
- 单页应用(SPA)中的局部页面无缝切换与路由导航;
- 图表动态渲染(如 Canvas/WebGL 数据可视化大屏)。
2. 必须交由 PHP 的场景:
- 直接连接内网 MySQL/PostgreSQL 数据库执行增删改查;
- 读取存放在服务器
.env文件中的微信/支付宝支付私钥与签名参数; - 处理复杂的账户扣款事务、生成财务对账报表与用户鉴权令牌;
- 读取服务器本地受控磁盘路径,执行安全病毒扫描或私有文件落盘。
3. 现代协作的最佳实践:
现代 Web 架构推荐“前后端通过标准契约(HTTP/JSON API 或 SSR 骨架)进行清晰交接”。由 PHP 提供稳定、安全、拥有完整测试覆盖的业务数据接口;前端 JavaScript 则专注于把接口数据以最舒适、最顺畅的方式呈现在用户眼前。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章