
深入解答JavaScript中的参数传递机制,详解按值传递与共享引用(Call-by-sharing)的底层原理,配合调用栈与堆内存推导图,剖析修改属性与重赋值形参的本质差异。

当前位置:首页 > JavaScript 基础 > 正文
JavaScript是引用传递吗?详解按值传递与共享引用机制
作者:提示词匠
时间:2026-11-22
浏览:558
文章目录
ECMAScript 核心机制
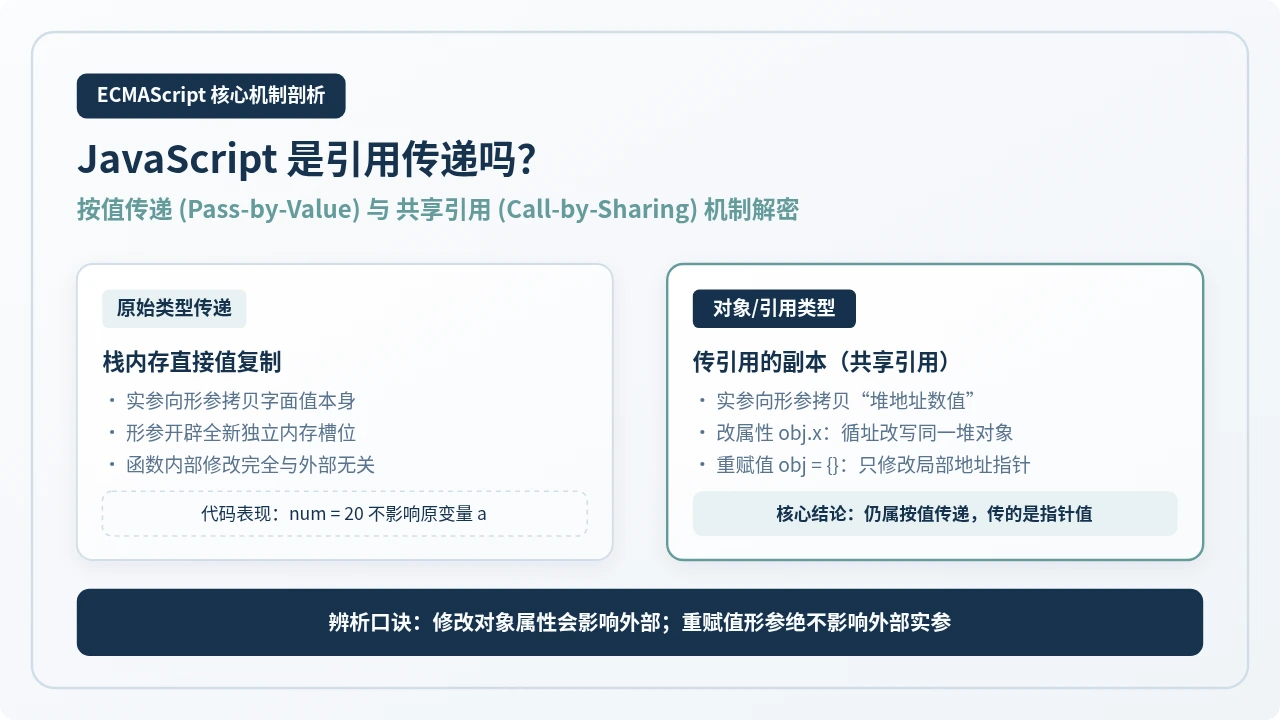
缩略导读图:JavaScript 参数传递机制与内存行为全景对比
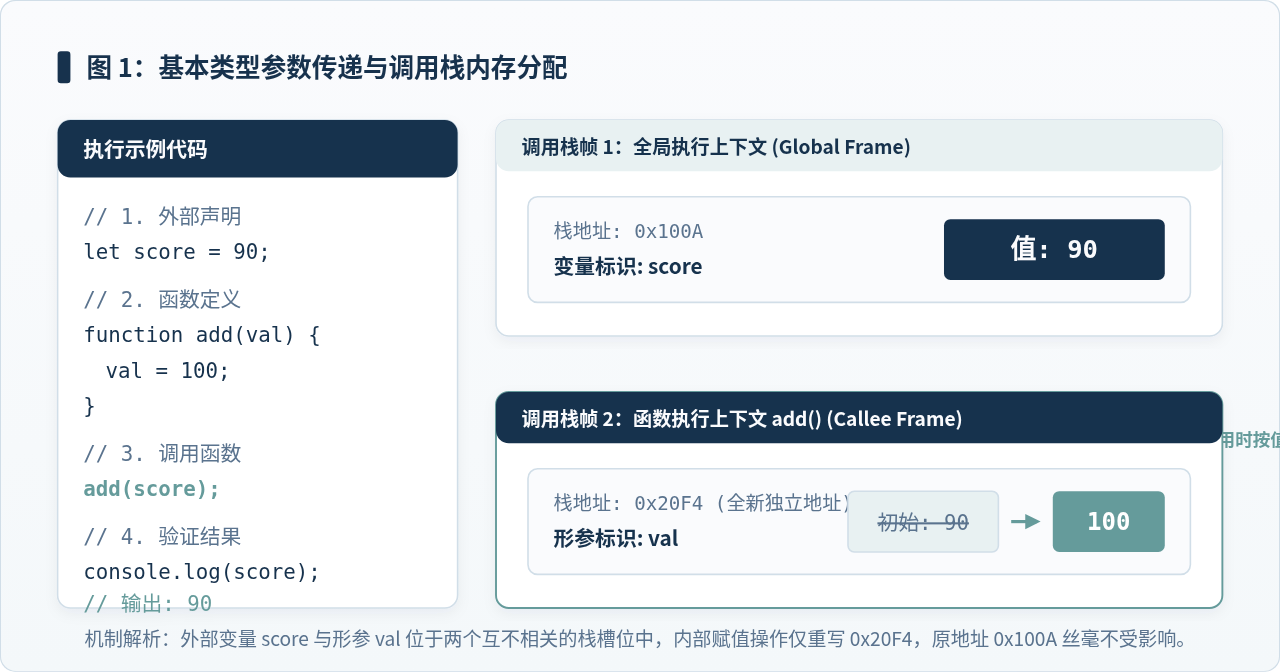
图 1:基本类型参数传递与栈内存复制过程详解
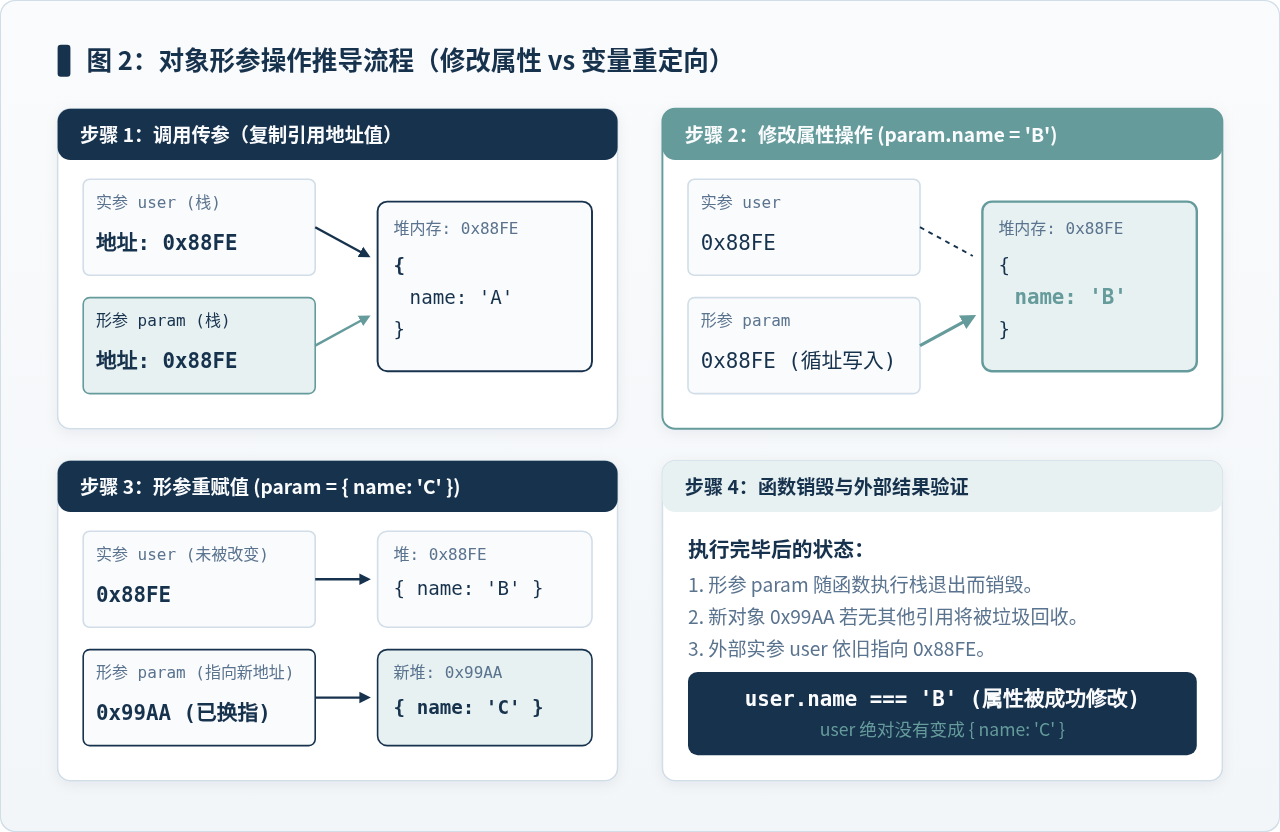
图 2:对象形参操作推导流程(步骤1属性修改 vs 步骤2形参重赋值)
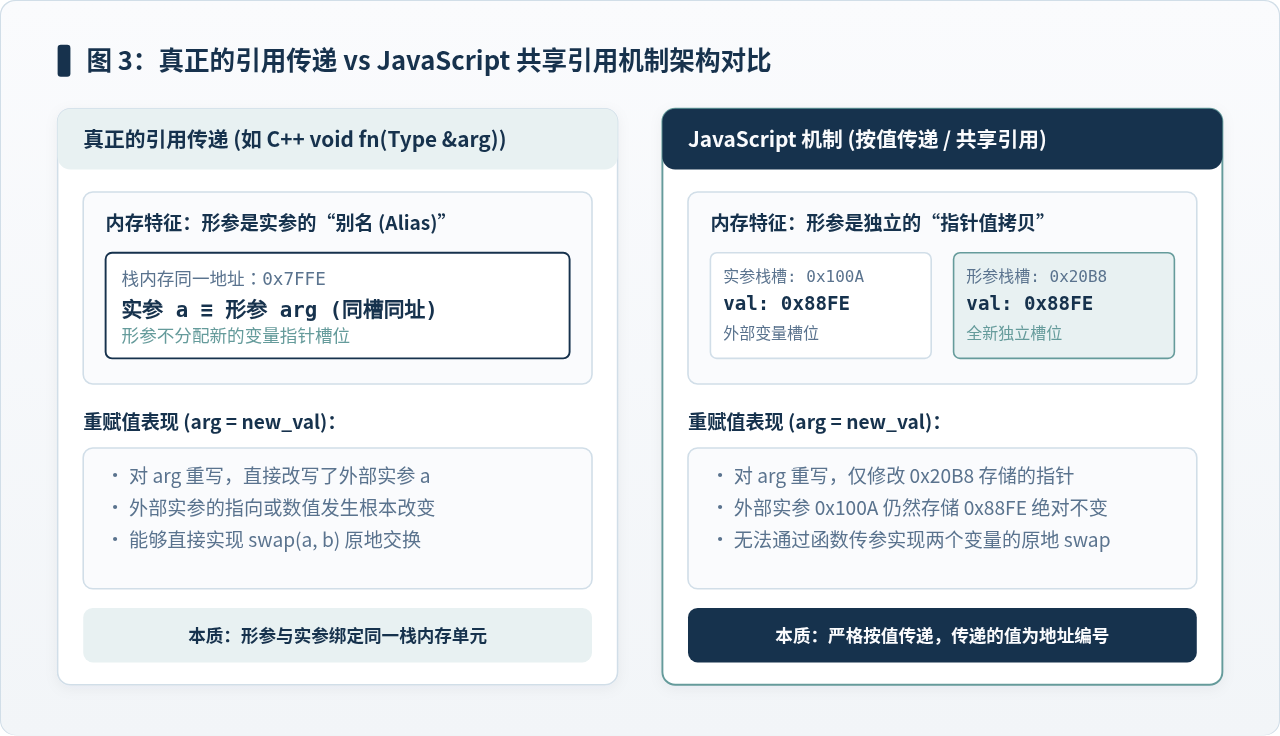
图 3:真正的引用传递与 JavaScript 共享引用内存架构对比
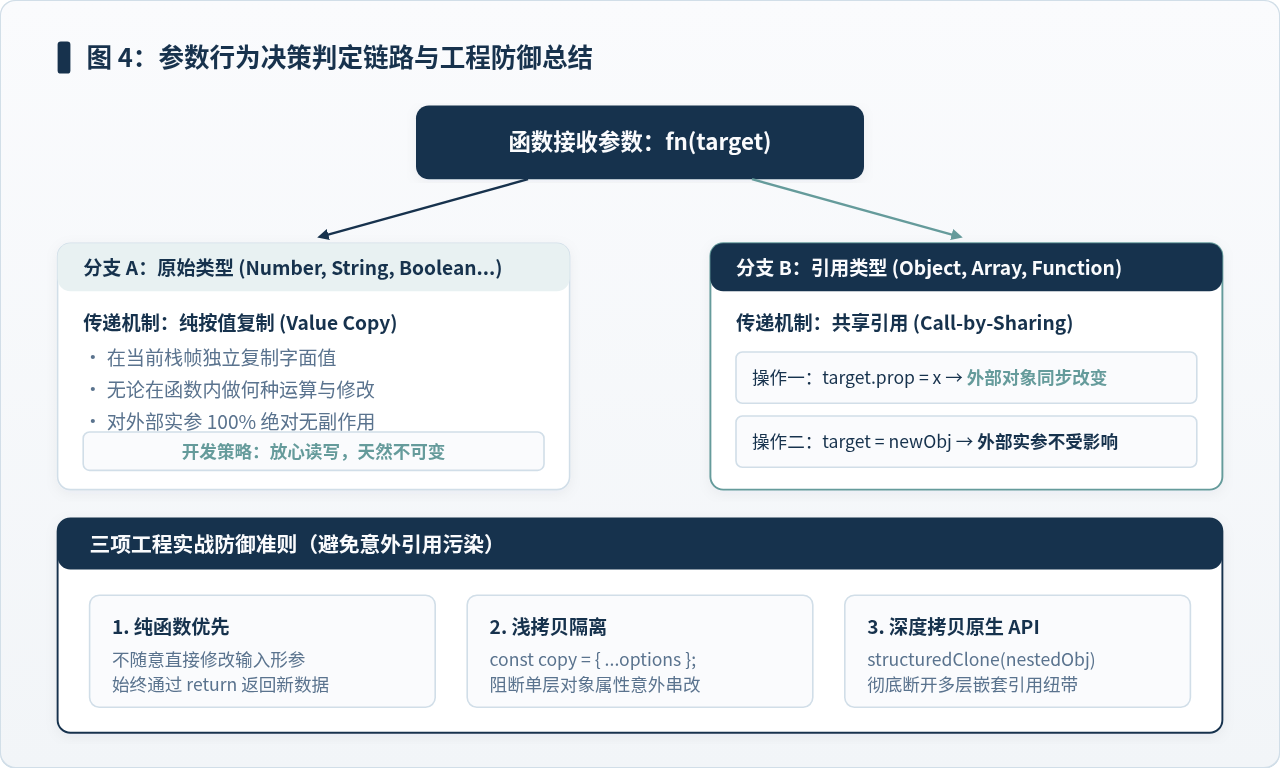
图 4:参数行为决策判定链路与工程防御策略总结
核心结论先知:JavaScript 中所有参数的传递都是严格的“按值传递”(Pass-by-value),语言层面不存在真正的引用传递。当传入一个对象或数组时,传递的“值”是该对象在堆内存中的引用地址的副本。在计算机科学文献与 ECMAScript 讨论中,这种特定行为常被称为按共享传递(Call-by-sharing / Pass-by-sharing)。一旦理解了“变量保存的是地址,函数传参复制的是该地址本身”,就能彻底解释为何“修改属性会波及外部,而直接重赋值形参绝不影响外部实参”。
一、为什么开发者常误以为 JavaScript 是“引用传递”?
在日常开发中,许多初学者甚至有数年开发经验的工程师,都会在面试或技术讨论中遇到这样一个经典问题:“JavaScript 的参数传递到底按值还是按引用?”
让人产生混淆的根源在于:当向函数传入一个对象并在函数内部修改其属性时,外部变量的属性确实发生了改变;但如果直接将该形参赋值为一个新对象,外部变量却完好如初。这种矛盾表象使得很多人得出了“基本类型按值传递、引用类型按引用传递”的错误结论。
经典矛盾代码切片
下面这段简洁的代码完整呈现了让开发者产生困惑的两种不同行为:
function testParam(obj) {
  // 现象一:修改形参属性,外部实参被同步改变了
  obj.name = "Bob";

  // 现象二:直接把形参赋值为全新对象,外部实参却毫发无损!
  obj = { name: "Charlie" };
}

const user = { name: "Alice" };
testParam(user);

console.log(user.name); // 输出了 "Bob",而不是 "Charlie"
如果 JavaScript 是真正的“引用传递”,那么当执行 obj = { name: "Charlie" } 时,外部变量 user 也必然会被重新绑定为 { name: "Charlie" }。然而事实上 user 依然牢牢保留原来的对象实体。这充分证明了:JavaScript 绝非引用传递。
二、基本类型的按值传递与栈内存复制模型
在 ECMAScript 规范中,原始类型(Primitive Types,包括 Number、String、Boolean、Undefined、Null、Symbol、BigInt)的值直接存储在调用栈(Call Stack)的栈内存中。
当原始类型变量作为实参传入函数时,执行环境会在函数的独立栈帧(Callee Frame)中为形参开辟一块全新的栈内存槽位,并将实参槽位中的字面值完整地拷贝一份写入该新槽位。
如图 1 所示,调用栈中的 score(栈地址 0x100A)与函数内部的形参 val(栈地址 0x20F4)属于两个完全隔离的存储空间。
- 在执行
add(score)瞬间,仅将数值90拷贝到0x20F4中。 - 在函数内执行
val = 100时,仅改写了0x20F4的内容,全局栈帧中的0x100A依然是90。 - 函数执行结束后,形参栈帧自动弹出销毁,外部变量没有任何变化。这是纯粹而直观的“按值传递”。
三、引用类型的传递真相:传递“引用的值”(共享引用)
对于对象类型(Object、Array、Function 等),JavaScript 在内存分配上采用了两级结构:真正的复杂数据保存在堆内存(Heap Memory)中,而栈内存中仅保存该对象在堆中的内存起始地址(Pointer / Memory Address)。
当把一个对象传入函数时,JavaScript 依然严格执行按值传递——只是此时复制传递的“值”,正是那个保存了堆内存物理地址的指针数值(例如 0x88FE)。
学术界在 1974 年由著名计算机科学家 Barbara Liskov 在设计 CLU 语言时,将这种“传递指针值的副本,使实参与形参在初始状态下共享同一个底层对象”的求值策略正式命名为按共享传递(Call-by-sharing / Pass-by-sharing)。
参照图 2,我们可以清晰拆解每一步的执行推导过程:
步骤 1:调用传参(复制指针值)
外部声明 const user = { name: "Alice" },在堆内存开辟空间 0x88FE 存放该对象,栈变量 user 存储值 0x88FE。调用 testParam(user) 时,形参 obj 在函数栈帧中分配槽位,并将 0x88FE 复制到形参槽位中。此时实参和形参都持有相同的堆地址。
步骤 2:修改对象属性(循址改写)
执行 obj.name = "Bob" 时,JavaScript 引擎顺着 obj 槽位中的地址 0x88FE 寻址到堆内存,将堆中的属性 name 原地更新为 "Bob"。由于 user 也指向同一个堆内存块,所以通过 user.name 访问时自然也是 "Bob"。
步骤 3:形参重赋值(解除绑定)
执行 obj = { name: "Charlie" } 时,引擎在堆内存中申请了一块全新的内存区域 0x99AA 存放新对象,然后将新地址 0x99AA 写入局部变量 obj 的栈槽中。此时,形参 obj 与原来的 0x88FE 之间的关联被彻底切断,形参指向了新对象,而实参 user 的栈槽内依然存放着 0x88FE,丝毫不受影响。
步骤 4:函数退出销毁
函数执行完毕后,形参 obj 随局部作用域销毁。新创建的 0x99AA 对象如果后续没有被任何外部闭包引用,会在垃圾回收(GC)周期中被释放;而原对象 0x88FE 依旧存活,最终外部读取到的结果就是 user.name === "Bob"。
四、机制辨析:真正的“引用传递”究竟长什么样?
为了让读者彻底分清“按值传递引用”与“真正引用传递”的本质鸿沟,我们需要横向对比支持真正引用传递的语言(例如 C++ 的引用传递 Type &arg 或 Pascal 的 var 参数)。
在支持真正引用传递的语言中,形参不是一个分配了独立指针存储槽位的新变量,而是调用方实参变量本身的“别名(Alias)”。形参与实参在内存中指向同一个变量符号槽位。
通过对比可以得出以下关键验证标准:
| 对比维度 | 真正的引用传递 (True Reference) | JavaScript 机制 (Pass-by-value / Sharing) |
|---|---|---|
| 形参内存槽位 | 不分配独立变量槽位,形参是实参变量的别名 | 在函数调用栈中开辟独立的全新局部变量槽位 |
| 传递的内容 | 实参变量本身的内存绑定关系(变量引用) | 实参中所保存的值(原始字面值或堆内存地址编号) |
| 形参直接重赋值 | 会直接改变外部实参的指向或绑定 | 绝不会改变外部实参,只改变形参自己的局部指向 |
| 原地两数交换 (swap) | 可以写出 swap(a, b) 直接互换外层变量 |
无法通过常规函数参数重赋值实现外层实参的原地交换 |
为什么 JS 无法用普通函数写出 `swap(a, b)`?
在 C++ 中可以实现 void swap(int &a, int &b)。而在 JavaScript 中,尝试编写 function swap(x, y) { let tmp = x; x = y; y = tmp; } 并调用 swap(a, b),外部的 a 和 b 永远不会被互换。这正是因为 x 和 y 只是复制了实参数值的独立局部变量。
五、工程实战:典型陷阱与防御性编程实践
理解了共享引用机制后,我们在编写业务逻辑时就需要时刻防范“因共享引用导致的意外属性篡改(Side Effect)”。
1. 警惕变异方法(Mutating Methods)与默认配置污染
JavaScript 数组与对象的许多原生方法会直接修改原堆内存。例如数组的 push、pop、splice、sort、reverse 等。如果将实参数组传入工具函数并在内部使用了这些方法,将直接导致外部数组被污染:
// ⚠️ 危险写法:产生意料之外的外部副作用
function addItem(list, item) {
  list.push(item); // 沿共享地址直接修改了调用方传入的原数组!
  return list;
}

// ✅ 健壮写法:纯函数(Pure Function),始终返回全新引用
function addItemSafe(list, item) {
  return [...list, item]; // 展开运算符创建新数组,切断副作用
}
2. 浅拷贝与深拷贝隔离机制
为了防止下游函数篡改上游数据,应当根据数据结构层次进行针对性防护:
- 单层对象防护(浅拷贝):使用对象展开语法
const safeConfig = { ...options };或Object.assign({}, options)。注意:如果对象内部嵌套了子对象,子对象依然属于共享引用。 - 多层嵌套对象防护(深拷贝):现代 JavaScript 运行时已原生支持
structuredClone()API,能够安全高效地深层克隆对象,彻底切断所有层级的引用链。 - 对象防篡改封印:在公共模块中输出全局配置时,使用
Object.freeze(config)进行冻结,使对象属性不可修改,从而在运行时提前暴露非法写入。
// 深度隔离防护示例
function processReport(rawMetadata) {
  // 使用原生 structuredClone 切断所有嵌套引用
  const workData = structuredClone(rawMetadata);

  workData.runtime.timestamp = Date.now(); // 安全修改,原数据绝对不受污染
  return workData;
}
六、全文决策判定流与速查总结
为了在日常开发与代码审查中快速判断参数的行为特征,我们可以将所有传参行为提炼为如下标准判定流程:
三句话终极速记
- 一切皆按值传递:JavaScript 永远只有“按值传递”,没有真正的“引用传递”。
- 对象传递的是地址值:传对象就是把堆内存地址拷贝一份丢给形参,这就是所谓的“共享引用”。
- 判别关键看操作:改属性(
.操作符)走的是地址寻址,影响共享实体;改形参(=赋值符)改的是本地变量,谁也波及不到。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章