

深入解析 JavaScript 跨域请求携带 Cookie 失败的原因与解决方案。详解 withCredentials、Fetch credentials 配置、服务端 CORS 响应头限制以及 SameSite=None 和 Secure 属性的协同生效规则。
JS跨域请求携带Cookie失败怎么办:withCredentials配置详解
作者:桌面漫游
时间:2026-11-21
浏览:462
文章目录
HTTP & 前端通信工程
图 0:withCredentials 跨域凭据通信全景概览图
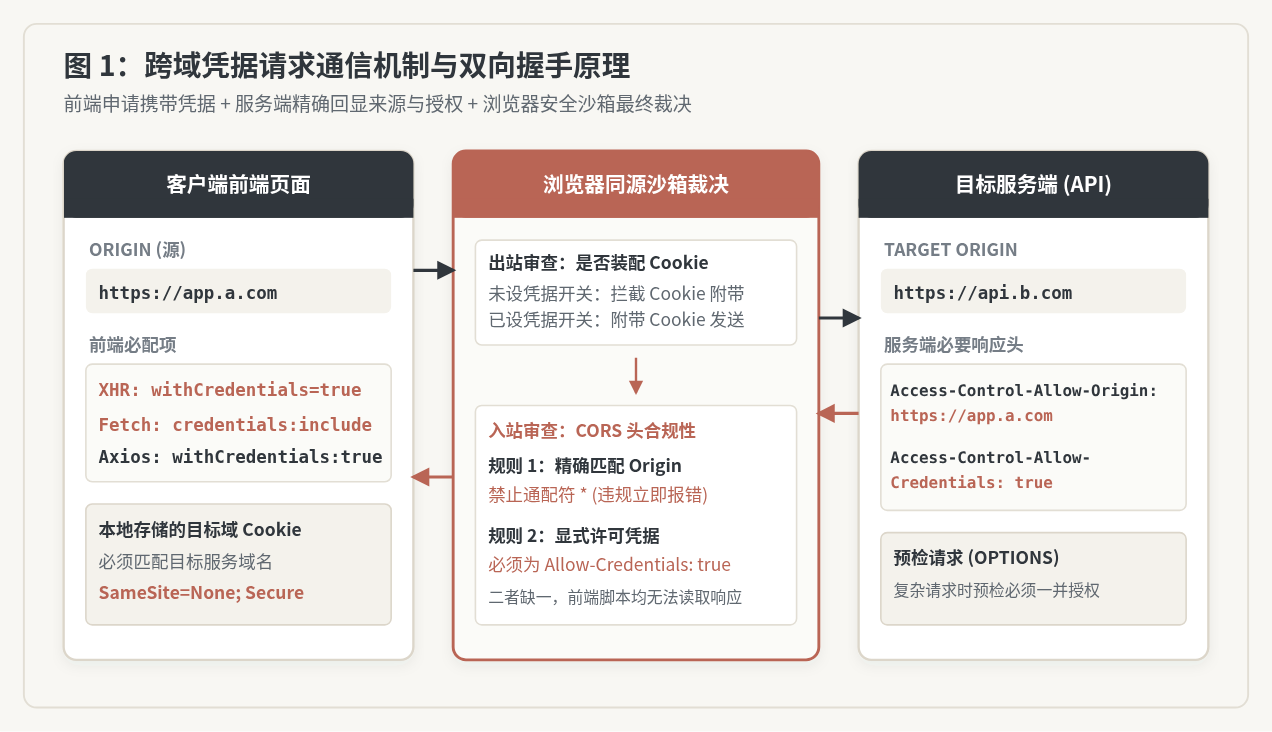
图 1:CORS 跨域凭据请求的浏览器双向握手与合规校验机制
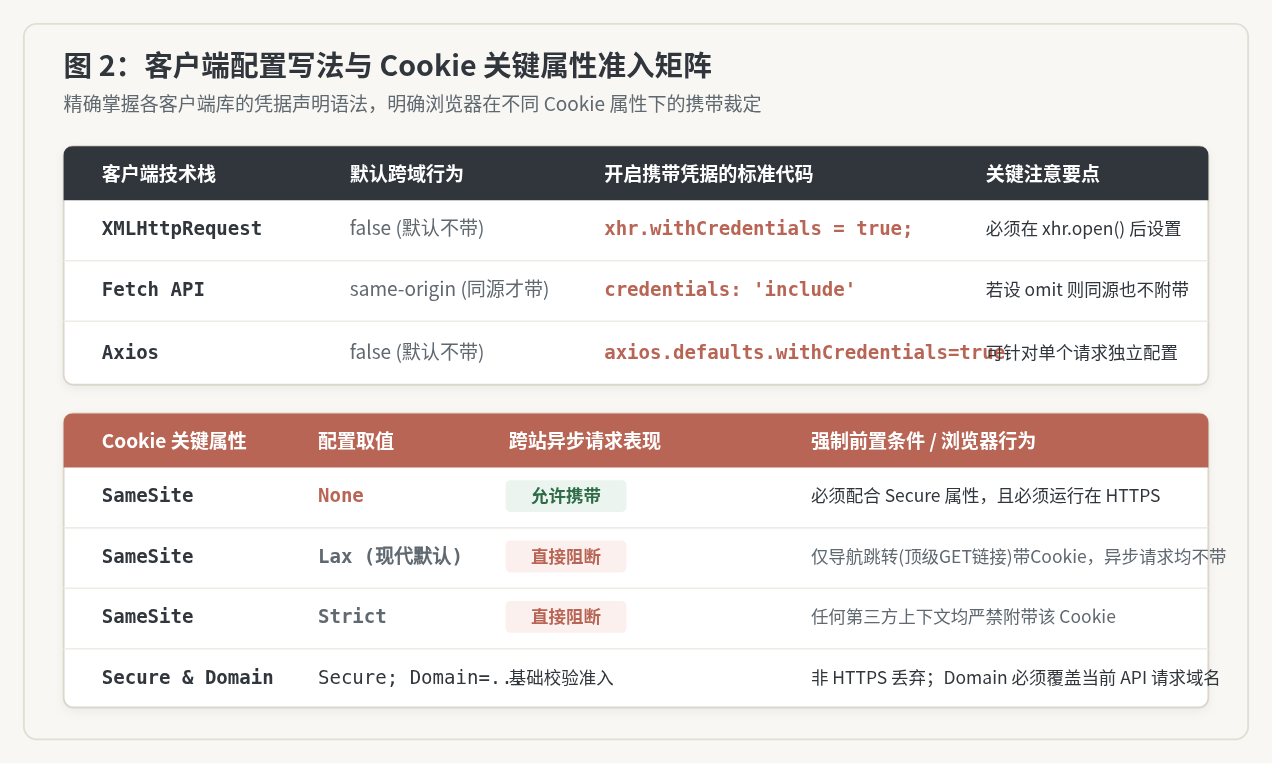
图 2:主流前端客户端配置语法与 Cookie 关键安全属性准入矩阵
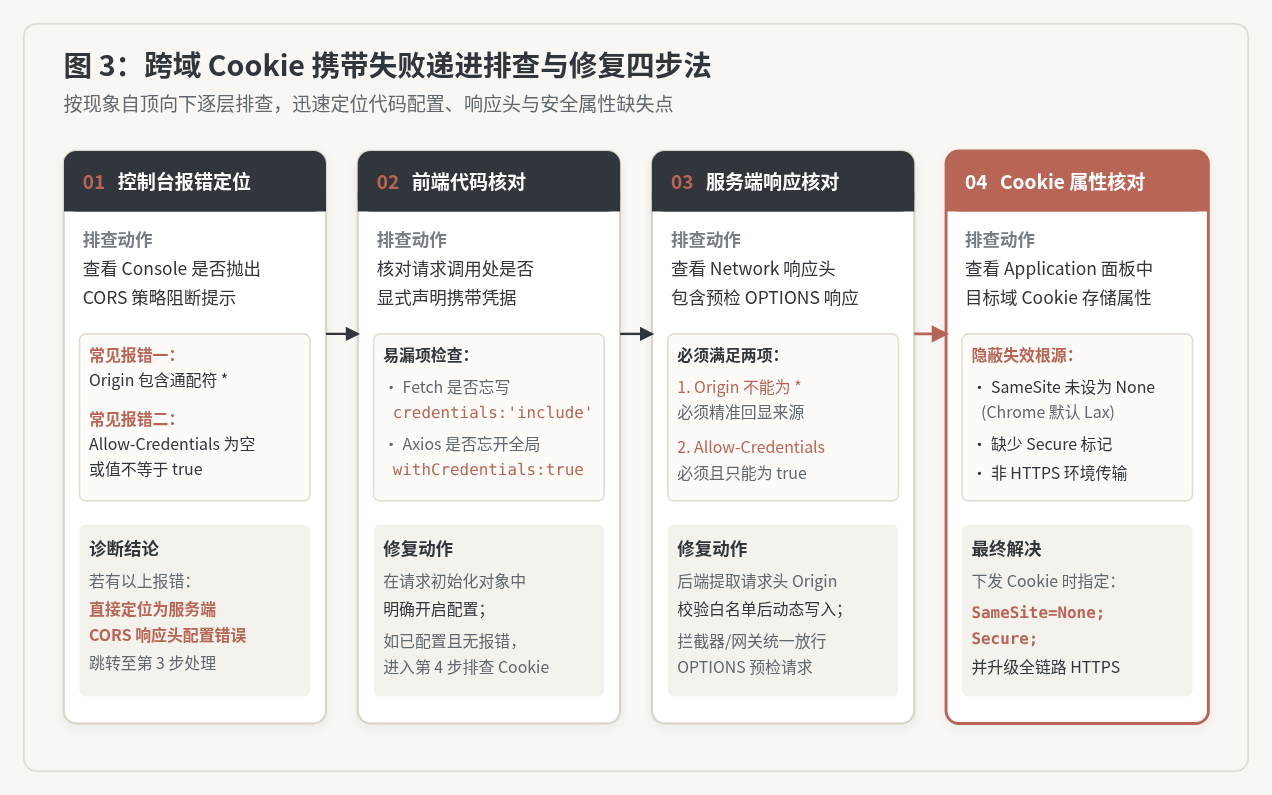
图 3:跨域 Cookie 携带失败递进排查与修复四步法流程图
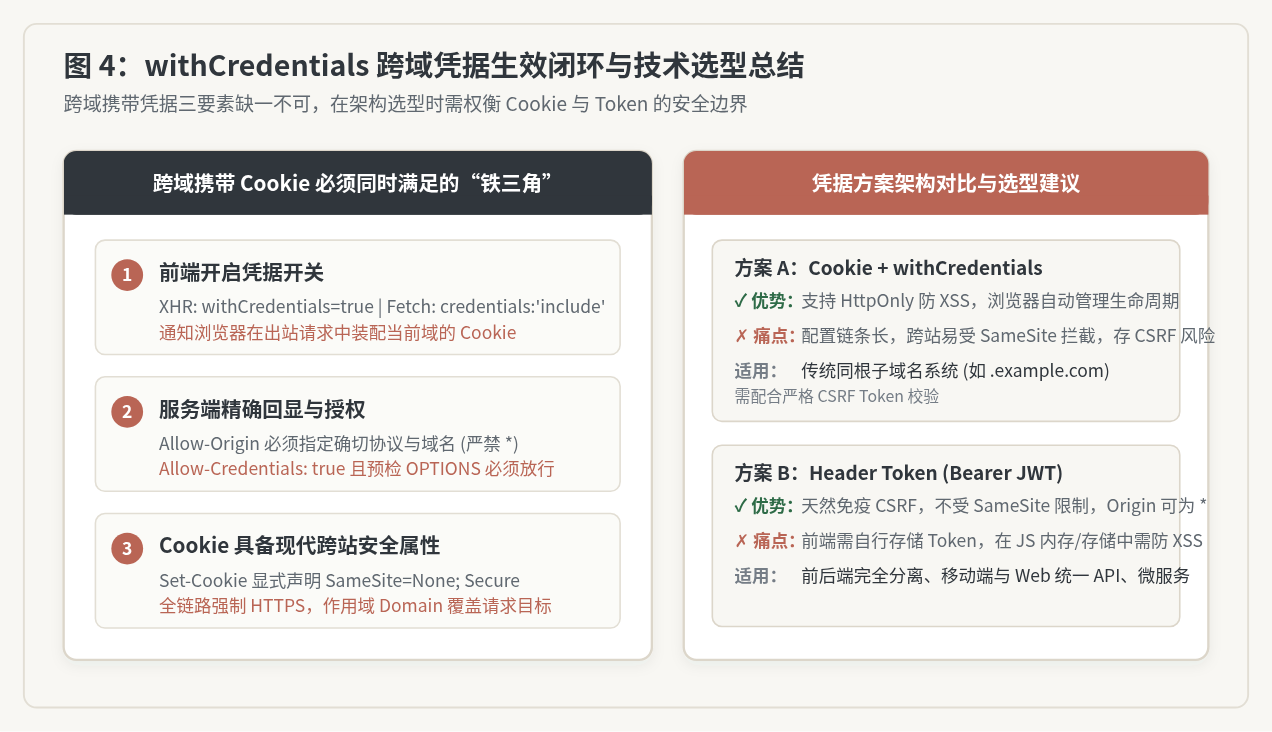
图 4:withCredentials 跨域凭据生效闭环与技术选型总结图
主题:跨域凭据传输 (CORS Credentials)
核心配置:withCredentials / credentials: 'include'
关键规范:RFC 6265bis / Fetch & CORS Spec
在 JavaScript 发起跨域(CORS)请求时,浏览器的默认行为是绝不主动携带或接收任何 Cookie。若要使跨域请求成功附带 Cookie,不能仅在前端开启
withCredentials(或 Fetch API 中的 credentials: 'include'),还必须同时满足服务端响应头 Access-Control-Allow-Credentials: true、Access-Control-Allow-Origin 精确回显具体来源域(严禁使用通配符 *),以及 Cookie 本身配置了 SameSite=None; Secure 并在 HTTPS 协议下传输。本文将围绕这套“铁三角”约束,系统剖析跨域 Cookie 携带失败的根源、前后端完整配置范式以及由浅入深的排障步骤。
一、为什么跨域请求默认不携带 Cookie
浏览器的同源策略(Same-Origin Policy)为了保障用户数据安全,对网络请求做出了极其严格的凭据隔离限制。所谓凭据(Credentials),涵盖了 Cookie、HTTP 认证标头(Authorization header)以及 TLS 客户端证书等。在传统的同源请求中,浏览器会自动将目标域名下的有效 Cookie 附带在 Cookie 请求头中。
然而在跨域场景下,如果浏览器不加限制地向第三方服务端自动附带 Cookie,恶意网站便能轻而易举地利用用户的合法登录会话(Session)向受信任的银行或后台系统发起未授权请求,造成致命的跨站请求伪造(CSRF)漏洞。
因此,现代 Web 标准规定了双向许可原则:前端脚本必须显式声明“我要求携带凭据”,同时目标服务端必须明确返回标头“我允许该指定来源携带凭据访问”。任何一方缺少授权,或者服务端试图用通配符 * 模糊授权,浏览器都会在客户端底层直接将凭据丢弃或中断响应读取。
二、前端客户端凭据配置规范(XHR、Fetch 与 Axios)
不同前端网络请求技术对凭据选项的命名和作用域有所差异。要开启跨域凭据传输,首先必须在客户端代码中准确声明。
1. XMLHttpRequest 原生对象配置
在原生 XMLHttpRequest 中,通过将实例的 withCredentials 属性置为 true 实现。该属性属于布尔类型,默认为 false。
原生 XMLHttpRequest 示例
const xhr = new XMLHttpRequest();

xhr.open('GET', 'https://api.service.com/user/profile', true);


// 必须在 open() 之后、send() 之前设置

xhr.withCredentials = true;


xhr.onreadystatechange = function() {

  if (xhr.readyState === 4 && xhr.status === 200) {

    console.log('请求成功:', JSON.parse(xhr.responseText));

  }

};

xhr.send();
2. Fetch API 的 credentials 选项
Fetch API 并没有名为 withCredentials 的字段,而是通过 credentials 配置项进行控制。许多开发者在此处直接照搬 XHR 的属性名,导致配置完全失效。
credentials 接收三个枚举字符串值:
'omit':绝不发送或接收任何凭据,即使是同源请求也禁止。'same-origin':默认值。仅在当前页面与目标 API 处于严格同源时携带凭据,跨域时直接剥离 Cookie。'include':无论同源还是跨域,均强制要求携带凭据。跨域请求必须显式配置为该项。
Fetch API 携带凭据示例
fetch('https://api.service.com/user/profile', {

  method: 'GET',

  // 核心配置:必须设为 include

  credentials: 'include',

  headers: {

    'Accept': 'application/json'

  }

})

.then(response => {

  if (!response.ok) throw new Error(`HTTP error! status: ${response.status}`);

  return response.json();

})

.then(data => console.log(data))

.catch(err => console.error('Fetch 异常:', err));
3. Axios 客户端配置
Axios 支持全局默认配置、实例级配置以及单次请求级配置。如果整个单页应用的大多数接口均部署在独立的服务端域名下,建议在实例化时统一开启。
Axios 实例与全局配置示例
import axios from 'axios';


// 方式一:创建专用请求实例并开启凭据

const apiClient = axios.create({

  baseURL: 'https://api.service.com',

  withCredentials: true, // 核心属性

  timeout: 10000

});


// 方式二:全局默认设置 (对全局 axios 请求生效)

// axios.defaults.withCredentials = true;


apiClient.get('/user/profile')

  .then(res => console.log(res.data))

  .catch(err => console.error(err));
三、服务端 CORS 响应头配置规范与红线
仅有前端设置 withCredentials 只是单方面的请求意图。服务端必须返回符合 W3C CORS 凭据规范的响应头,否则浏览器会在底层强制拦截响应。
⚠️ 绝对红线:禁止使用通配符 *
当请求附带凭据时,服务端响应的 Access-Control-Allow-Origin 绝对不能设置为通配符 *。一旦设置为 *,现代浏览器控制台会立即抛出阻断错误:The value of the 'Access-Control-Allow-Origin' header in the response must not be the wildcard '*' when the request's credentials mode is 'include'.
1. 服务端必备的两大响应头
Access-Control-Allow-Credentials: true:必须明确设置为布尔字符串true。如果省略或设为false,浏览器拒绝将响应体传递给前端。Access-Control-Allow-Origin: 具体协议与域名:必须精确指定请求来源(如https://app.example.com),包括协议、主机名及端口号。
2. 动态回显 Origin 的实践方案
在实际生产环境中,前端可能有测试环境、预发环境和多个生产域名。由于不能写 *,服务端的标准做法是维护一个允许跨域的白名单列表,动态校验当前请求的 Origin 头,并在白名单命中时将其原样回显。
Node.js (Express) 动态回显与预检处理示例
const express = require('express');

const app = express();


const ALLOWED_ORIGINS = [

  'https://app.example.com',

  'https://admin.example.com',

  'http://localhost:3000' // 本地开发环境

];


app.use((req, res, next) => {

  const origin = req.headers.origin;

  if (ALLOWED_ORIGINS.includes(origin)) {

    res.setHeader('Access-Control-Allow-Origin', origin);

    res.setHeader('Access-Control-Allow-Credentials', 'true');

    res.setHeader('Access-Control-Allow-Methods', 'GET, POST, PUT, DELETE, OPTIONS');

    res.setHeader('Access-Control-Allow-Headers', 'Content-Type, Authorization');

  }


  // 处理预检请求 (OPTIONS)

  if (req.method === 'OPTIONS') {

    return res.sendStatus(204);

  }

  next();

});
Nginx 反向代理配置 CORS 凭据头
# Nginx 动态校验 Origin 并回显

set $cors_origin "";

if ($http_origin ~* "^https?://(app\.example\.com|admin\.example\.com|localhost:3000)$") {

    set $cors_origin $http_origin;

}


location /api/ {

    add_header 'Access-Control-Allow-Origin' $cors_origin always;

    add_header 'Access-Control-Allow-Credentials' 'true' always;

    add_header 'Access-Control-Allow-Methods' 'GET, POST, PUT, DELETE, OPTIONS' always;

    add_header 'Access-Control-Allow-Headers' 'Content-Type, Authorization' always;


    if ($request_method = 'OPTIONS') {

        add_header 'Access-Control-Max-Age' 86400;

        add_header 'Content-Length' 0;

        return 204;

    }


    proxy_pass http://backend_upstream;

}
四、Cookie 本身属性限制:SameSite、Secure 与作用域
开发者最常遭遇的困惑是:前端已配置 withCredentials: true,服务端也正确返回了两个 CORS 头,控制台没有任何报错,但抓包查看请求头里仍然空空如也,没有带上 Cookie!
这种隐蔽故障的原因几乎无一例外出自 Cookie 自身的安全属性 以及现代浏览器的隐私安全策略。
1. SameSite 属性与 Chrome 默认 Lax 策略
自 Google Chrome 80 及后续版本(包括 Edge、Safari、Firefox 等现代浏览器)起,如果下发 Cookie 时没有显式声明 SameSite 属性,浏览器会默认将其视为 SameSite=Lax。
在 Lax 模式下:
- 普通的第三方跨站异步请求(如跨域的 XHR、Fetch、Axios)一律被禁止携带 Cookie。
- 只有从外部网站通过顶级导航跳转(如用户点击普通
<a href>链接、GET 表单提交)进入目标网站时,才会附带 Cookie。
因此,若要在前后端分离的跨站请求中携带 Cookie,服务端在通过 Set-Cookie 写入该凭据时,必须显式指定:
正确下发跨站 Cookie 的 Header 示例
Set-Cookie: session_id=xyz789; Path=/; Domain=.service.com; SameSite=None; Secure; HttpOnly
2. Secure 属性与 HTTPS 强制要求
根据 IETF RFC 6265bis 规范,当 SameSite 设置为 None 时,必须同时附加 Secure 标记。如果设置了 SameSite=None 却未设置 Secure,浏览器将直接拒绝接收该 Cookie。
Secure 标记要求 Cookie 必须且只能在安全的加密连接(即 HTTPS)下被传输和存储。如果在开发环境中使用普通的 http://localhost 或未经证书配置的局域网 IP,跨站 Cookie 将无法生效。
3. Domain 与 Path 匹配规则
浏览器在决定是否发送某个 Cookie 时,首先会判断当前请求的 URL 是否落在该 Cookie 的 Domain 和 Path 范围内:
- 如果前端页面运行在
https://app.a.com,而发起的接口地址是https://api.b.com,那么浏览器寻找的是属于b.com(或其父域)的 Cookie,而不是a.com的 Cookie。 - 如果该 Cookie 的
Domain被限制为auth.b.com,那么请求api.b.com时同样不会附带该 Cookie。确保Domain设置为共同父域(如.b.com)或具体的目标接口域。
五、系统化排障步骤:四步定位 Cookie 携带失败
遇到跨域请求无法附带 Cookie 或后端无法获取会话时,建议按照以下固定顺序打开浏览器的开发者工具(F12)进行排查:
第一步:检查 Console 控制台是否有 CORS 报错
如果控制台出现红色阻断提示,直接根据报错信息修复服务端:
- 提示
must not be the wildcard '*':说明服务端配置了Access-Control-Allow-Origin: *,必须修改为动态回显具体 Origin。 - 提示
header in the response is '' which must be 'true':说明服务端缺失了Access-Control-Allow-Credentials: true。
第二步:检查 Network 面板的 Request Headers
点击对应的接口请求,查看 Request Headers 中是否包含 Cookie: ... 标头:
- 如果包含该请求头,说明前端和浏览器均已正确装配 Cookie,问题可能出在服务端解析、会话中间件未正确反序列化,或者 Cookie 值已过期。
- 如果没有该请求头,说明浏览器根本没有将 Cookie 放行出站,继续进入第三步和第四步。
第三步:检查预检请求(OPTIONS)状态
非简单请求(如携带了自定义 Header、Content-Type: application/json 等)会先触发 OPTIONS 预检。
在 Network 面板筛选 OPTIONS 请求,检查预检响应是否同样包含了 Access-Control-Allow-Credentials: true 和 Access-Control-Allow-Origin。很多后端的拦截器或网关只放行了 GET/POST,却对 OPTIONS 请求返回 403 或未附加 CORS 头,导致实际请求直接被阻断。
第四步:检查 Application 面板中的 Cookie 存储详情
打开 Application -> Storage -> Cookies,选中目标接口域名:
- 确认 Cookie 是否真实存在于浏览器中。如果原本就没有该 Cookie,需先触发登录接口获取。
- 检查
SameSite列的值。如果为空或为Lax,跨站异步请求绝对不会携带,需修改后端下发 Cookie 的逻辑为SameSite=None。 - 检查
Secure复选框是否勾选。SameSite=None必须勾选Secure且全链路采用 HTTPS 访问。
六、安全考量与架构选型:Cookie 与 Token 的权衡
在全面启用跨域携带 Cookie 方案之前,必须清醒评估其带来的安全影响与架构维护成本:
-
CSRF 攻击防范:跨站允许带 Cookie(尤其是配置了
SameSite=None)意味着浏览器在任意受该站点发起的请求中都可能附带该凭据。服务端必须配合严格的 CSRF Token、双重 Cookie 验证(Double Submit Cookie)或自定义请求头(如X-Requested-With)进行防护。 -
第三方 Cookie 淘汰趋势:各大现代浏览器正在逐步收紧对第三方上下文(Third-Party Cookies)的默认权限。如果前端页面与接口处于完全不同的注册主域(如
a.com调用b.com),极易受到浏览器隐私保护沙箱(如 Chrome Privacy Sandbox、Safari ITP)的拦截。 -
Authorization Bearer Token 替代方案:在纯前后端分离、跨主域甚至微服务架构中,更推荐的做法是采用基于请求头的凭据方案(如 JWT 放在
Authorization: Bearer <token>中)。该方案天生不受同源 Cookie 限制,Origin 允许配置通配符*,且天然免疫 CSRF 漏洞,架构解耦更加彻底。
总结而言,解决 withCredentials 携带 Cookie 失败的问题,关键在于把握前端凭据声明、服务端严禁通配符并显式授权,以及 Cookie 自身的 SameSite=None; Secure 属性这三大支柱。只要按照本文梳理的四步排查法由表及里核对,即可迅速排除各类跨域凭据失效的疑难杂症。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章