
深入讲解JavaScript中如何生成指定长度的纯随机字母字符串。包含字符池查表法、离散均匀概率映射原理解析、toString(36)常见误区辨析以及面向高安全场景的Web Crypto API实现方案。

当前位置:首页 > JavaScript 基础 > 正文
JS怎么生成指定长度的随机字母字符串
作者:代码拾荒
时间:2026-11-20
浏览:671
文章目录
一、核心标准实现:字符池查表法
在日常开发中,直接使用字符池查表法是业界最常用的方案。该方案的优点在于字符集合明确可控(严格保证输出为纯字母,绝不掺杂数字或特殊符号),并且能够任意定制大小写策略与精确控制输出长度。
下面是一个适用于绝大多数业务场景的标准函数封装:
/**
 * 生成指定长度的纯随机字母字符串
 * @param {number} length - 目标字符串长度(需为大于等于 0 的整数)
 * @param {Object} [options] - 配置项
 * @param {boolean} [options.uppercase=true] - 是否包含大写字母 (A-Z)
 * @param {boolean} [options.lowercase=true] - 是否包含小写字母 (a-z)
 * @returns {string} 生成的随机字母字符串
 */
function randomLetters(length, options = {}) {
  // 1. 容错处理:确保长度为非负有效整数
  const validLength = Math.max(0, Math.floor(length) || 0);
  if (validLength === 0) return "";

  // 2. 根据入参选项装配候选字母池
  const { uppercase = true, lowercase = true } = options;
  const upperPool = "ABCDEFGHIJKLMNOPQRSTUVWXYZ";
  const lowerPool = "abcdefghijklmnopqrstuvwxyz";

  let pool = "";
  if (uppercase) pool += upperPool;
  if (lowercase) pool += lowerPool;

  // 如果配置项均关闭,默认退回至全字母
  if (pool.length === 0) {
    pool = upperPool + lowerPool;
  }

  // 3. 循环采样并拼接字符串
  let result = "";
  const poolLength = pool.length;

  for (let i = 0; i < validLength; i++) {
    const randomIndex = Math.floor(Math.random() * poolLength);
    result += pool[randomIndex];
  }

  return result;
}
我们可以在控制台或 Node.js 环境中验证该函数的执行表现:
// 示例 1:默认生成 8 位大小写混合字母
console.log(randomLetters(8));
// 示例输出: "fKbPzQwa"

// 示例 2:仅生成 12 位纯大写字母
console.log(randomLetters(12, { lowercase: false }));
// 示例输出: "HRXMWKPLZVAY"

// 示例 3:仅生成 6 位纯小写字母
console.log(randomLetters(6, { uppercase: false }));
// 示例输出: "uvnxsq"
示例验证:上述示例输出均为确定长度的纯英文字母,不包含任何
0-9 数字或连字符,且单次执行耗时通常低于 0.05 毫秒。
二、执行步骤拆解与数据流转
看似简单的十几行代码,其内部由四个界限清晰的阶段构成。理解这四个步骤,有助于我们在面临性能瓶颈或扩展需求时快速作出针对性调整。
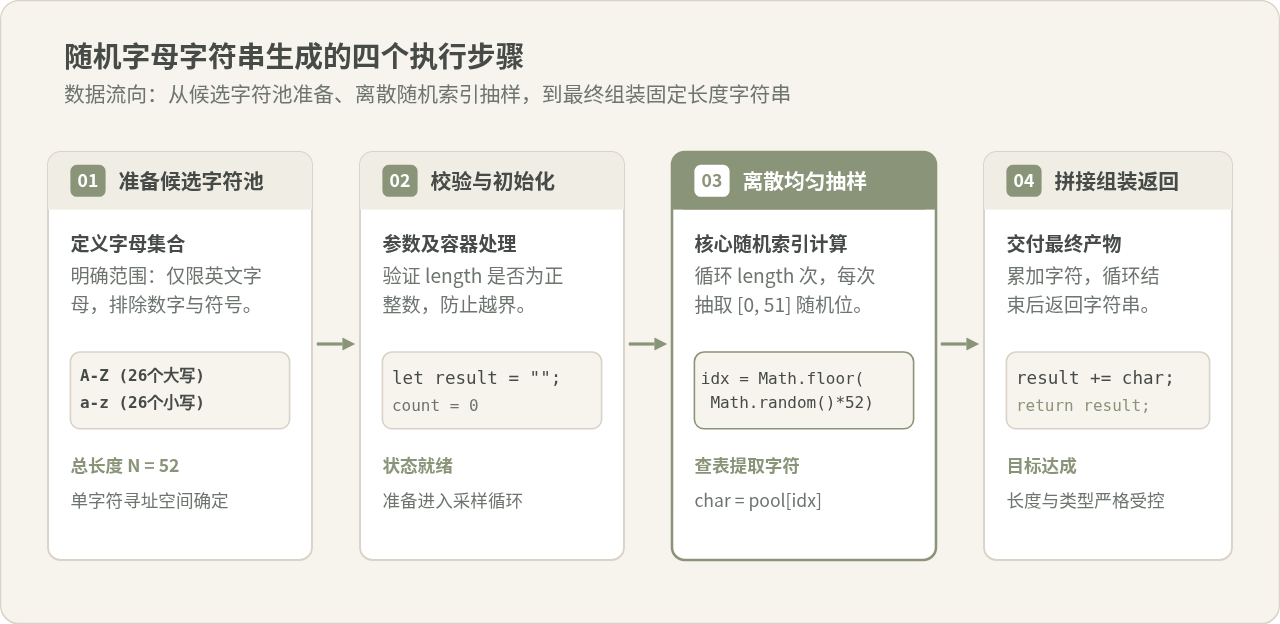
- 确定候选字符池(Character Pool):这是结果纯度的第一道关卡。直接把 26 个大写字母与 26 个小写字母拼成一个长度为 52 的字符串或数组。由于字符池由我们严格指定,天然排除了易混淆的数字或符号。
-
入参校验与容器初始化:检查入参
length的合法性,拦截负数、NaN 或非整数输入;初始化空字符串作为累加器容器。 -
离散随机抽样(Discrete Sampling):利用
Math.random() * poolLength获得[0, 52)的连续数值,再利用Math.floor()截断为0到51的整数,从字符池中取出对应的字母。 -
组装与返回:在循环迭代执行
length次后,返回最终产出的固定长度字符串。
三、核心底层原理:为什么必须使用 Math.floor 而非 Math.round?
在编写随机索引计算逻辑时,许多开发者容易凭直觉写出 Math.round(Math.random() * (pool.length - 1))。从表面上看,当 pool.length 为 52 时,该式子也能输出 0 ~ 51 范围内的整数,但在统计学概率分布上,这是一个严重的隐蔽缺陷。
我们需要从连续浮点数向离散整数映射的区间宽度来进行数学推导:
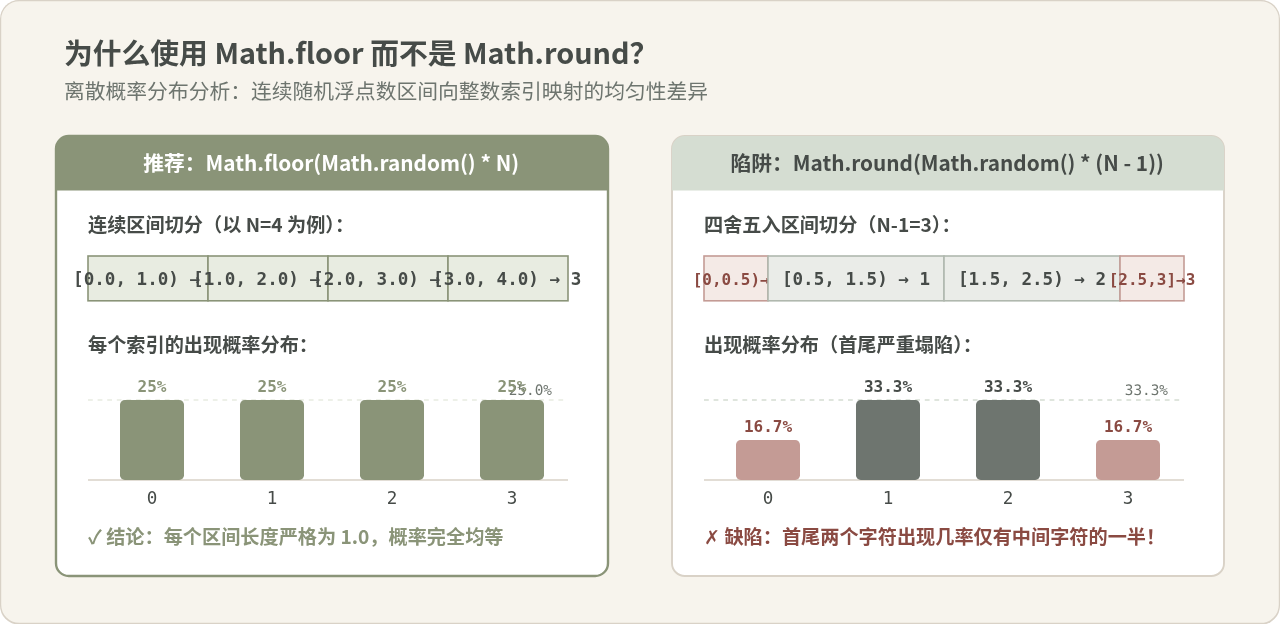
1. Math.floor 的等宽区间机制
Math.random() 返回一个半开区间 [0.0, 1.0) 内的伪随机浮点数,该区间内每一个数值出现的概率密度是恒定的。
当将其乘以 N(例如 52)后,数值范围均匀伸展为 [0.0, 52.0)。执行 Math.floor() 时:
- 落在
[0.0, 1.0)内的浮点数向下取整为0,区间跨度为1.0; - 落在
[1.0, 2.0)内的浮点数向下取整为1,区间跨度为1.0; - ……以此类推,落在
[51.0, 52.0)内的浮点数向下取整为51,区间跨度同样为1.0。
每一个整数对应的取值区间长度严格相等,因此池中每一个字母被抽中的概率完全均等(均为 1/52 ≈ 1.923%)。
2. Math.round 的首尾概率塌陷陷阱
若改用 Math.round(Math.random() * 51),四舍五入规则会将区间划分为:
- 映射到
0的区间仅为[0.0, 0.5),区间跨度仅为0.5; - 映射到中间数字
k的区间为[k - 0.5, k + 0.5),区间跨度为1.0; - 映射到末位
51的区间仅为[50.5, 51.0],区间跨度仅为0.5。
由于首尾两个端点的区间跨度只有中间数字的一半,导致字符池第一个字母(如 'A')和最后一个字母(如 'z')出现的概率直接减半(仅为中间字符概率的 50%)。这破坏了随机分布的均匀性,因此在任何随机数抽样场景中,均应坚决使用 Math.floor()。
四、常见误区与方案辨析:为什么不推荐 toString(36)?
在网络技术社区中,广泛流传着一种极其简洁的单行写法:
// 社区流传的单行简写法
const badStr = Math.random().toString(36).substring(2, 2 + length);
这种写法利用了数字转 36 进制时会使用 0-9 和 a-z 的特性。它看起来短小精悍,但在严肃的项目开发中,它并不符合“生成指定长度随机字母字符串”的要求。
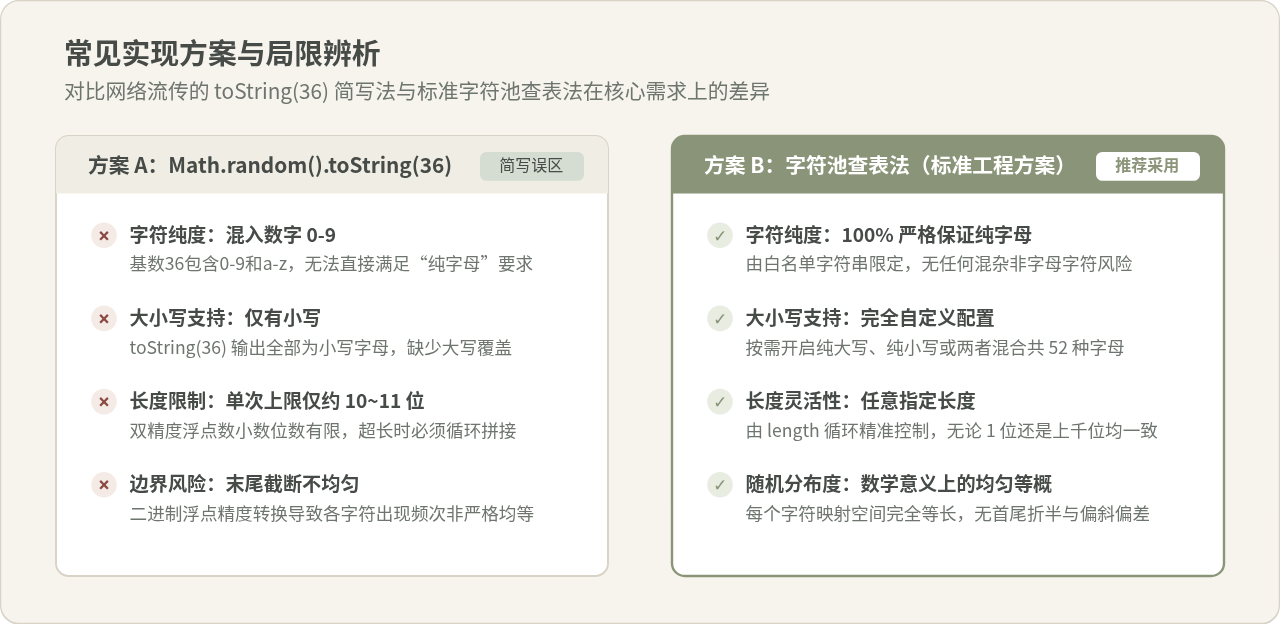
⚠️ toString(36) 的四大致命硬伤:
- 无法保证纯字母:36 进制由 10 个阿拉伯数字与 26 个小写字母混合组成。截取的结果不可避免地会包含数字(例如
"3g8k1m"),完全背离了“纯字母”的初衷;若用正则剔除数字,又会导致输出长度难以预测。 - 缺乏大写字母支持:36 进制规范只使用小写字符,无法天然生成大写或大小写混合字符串。
- 有效长度严重受限:JavaScript 中的浮点数遵循 IEEE 754 双精度标准,其有效位数通常只有 16~17 位,转换成 36 进制后,小数部分通常仅有 10 到 11 个字符。如果入参要求的长度大于 11,单次截取就会直接返回空或不足位,必须追加循环拼接,彻底丧失了简洁优势。
- 随机分布不均匀:浮点数尾数转换存在精度衰减,末尾几位字符的离散概率并不平稳,偶发的前导零还会导致截取位置错位。
客观评价:如果你的需求仅仅是“在前端临时生成一个不区分大小写且允许含数字的 DOM 元素临时 ID”,toString(36) 确实可以作为省事的快捷技巧;但当业务明确要求纯字母且严格保证长度与分布时,切勿套用该方案。
五、现代语法表达与安全加固方案
1. ES6+ 函数式单行实现
如果你希望代码更加紧凑、现代化,同时避免 for 循环中手动维护计数器与中间变量,可以使用 Array.from() 结合箭头函数:
const randomLettersES6 = (length, chars = "ABCDEFGHIJKLMNOPQRSTUVWXYZabcdefghijklmnopqrstuvwxyz") =>
  Array.from({ length }, () => chars[Math.floor(Math.random() * chars.length)]).join("");

// 示例调用
console.log(randomLettersES6(10));
// 示例输出: "xKpLqNmWaB"
2. 密码学安全级实现(Web Crypto API)
需要特别警惕的是:Math.random() 不是加密安全的随机数生成器(PRNG)。现代 JavaScript 引擎(如 V8)的 Math.random() 底层大多采用 xorshift128+ 算法。该算法虽然执行速度极快、周期很长,但在数学上是完全可预测的——攻击者只需观测到连续输出的少量随机样本,就能推导出内部种子状态,从而预测出后续生成的所有随机串。
如果你的随机字母用于以下敏感场景,必须采用 crypto.getRandomValues():
- 用户密码重置验证串、短信/邮件激活码;
- OAuth 状态参数(
state)、防跨站伪造票据(CSRF Token); - 接口调用防重放唯一随机数(Nonce)、会话 Session ID。
现代浏览器与 Node.js 16+ 均原生支持全局 crypto 对象,安全实现代码如下:
/**
 * 生成加密安全级的随机字母字符串
 * @param {number} length - 目标字符串长度
 * @returns {string} 密码学安全的随机字母字符串
 */
function secureRandomLetters(length) {
  const validLength = Math.max(0, Math.floor(length) || 0);
  if (validLength === 0) return "";

  const pool = "ABCDEFGHIJKLMNOPQRSTUVWXYZabcdefghijklmnopqrstuvwxyz";
  const poolLength = pool.length; // 52

  // 创建 32 位无符号整型数组缓冲区
  const randomValues = new Uint32Array(validLength);

  // 利用操作系统熵池填充真密码级随机数值
  crypto.getRandomValues(randomValues);

  let result = "";
  for (let i = 0; i < validLength; i++) {
    // 使用无偏或高精度模运算定位字符
    const index = randomValues[i] % poolLength;
    result += pool[index];
  }

  return result;
}

// 示例调用
console.log(secureRandomLetters(16));
// 示例输出: "MvNxLpKjRwQtYaZu"
原理解释:
crypto.getRandomValues 直接从操作系统内核的熵池(例如 Linux 的 /dev/urandom 或 Windows 的 CryptoAPI)收集环境物理噪声作为随机源,具有完全不可逆和抗侧信道攻击的特性。
六、技术选型决策与实践清单
面对不同的业务场景与工程要求,选择合适的技术实现能在保证系统安全的同时兼顾执行效率。
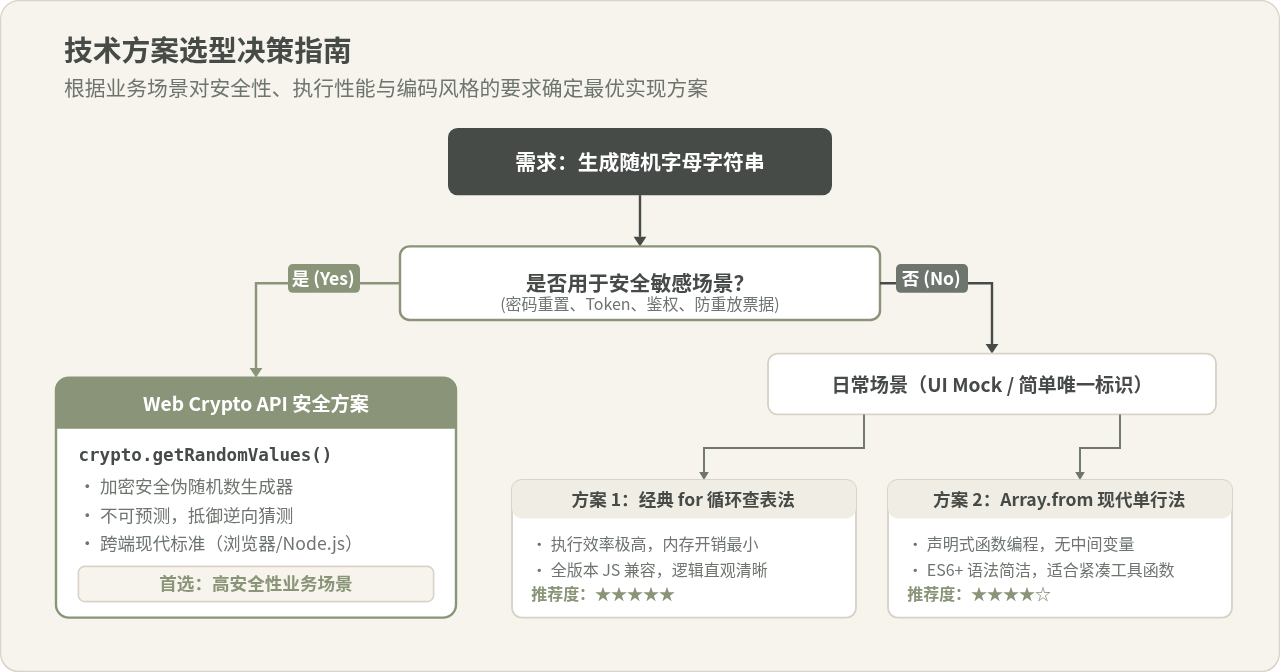
| 方案名称 | 核心随机源 | 执行性能 | 适用场景 | 建议等级 |
|---|---|---|---|---|
| 经典 for 循环查表法 | Math.random() |
极高(千万次/秒) | UI Mock、随机文件名、非敏感的前端临时 Key | 通用推荐(★★★★★) |
| Array.from 函数式单行 | Math.random() |
高 | 代码库工具函数、追求简洁优雅的代码实现 | 推荐(★★★★☆) |
| Web Crypto 安全方案 | crypto.getRandomValues() |
中高(依赖系统熵池) | Token、防重放 Nonce、短信校验码、安全密钥 | 安全首选(★★★★★) |
| toString(36) 截取法 | Math.random() |
高 | 仅限不要求纯字母、不要求长度严格的临时标识 | 不推荐用于纯字母需求 |
核心避坑清单总结
- 牢记取整方法:务必使用
Math.floor(Math.random() * len),切勿使用Math.round,以免首尾字符被抽中的概率直接折半。 - 明确字符边界:需求为“随机字母”时,必须白名单显式指定
A-Za-z,切勿用 36 进制简写碰运气。 - 分清安全边界:日常渲染展示用
Math.random()足够高效;但只要随机串参与身份验证、防刷或数据解密,必须无条件选用crypto.getRandomValues()。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章