
详细讲解在JavaScript中将Textarea多行换行符(\n、\r\n)正确转换为HTML换行标签(<br>)的实用方法,深入剖析浏览器空白符折叠机制、跨平台兼容处理、XSS注入防范与现代CSS替代方案。

当前位置:首页 > JavaScript DOM 与事件 > 正文
JS处理Textarea换行符:将\n转换为HTML换行标签的方法
作者:流萤
时间:2026-11-20
浏览:444
文章目录
前端工程 · DOM与文本处理
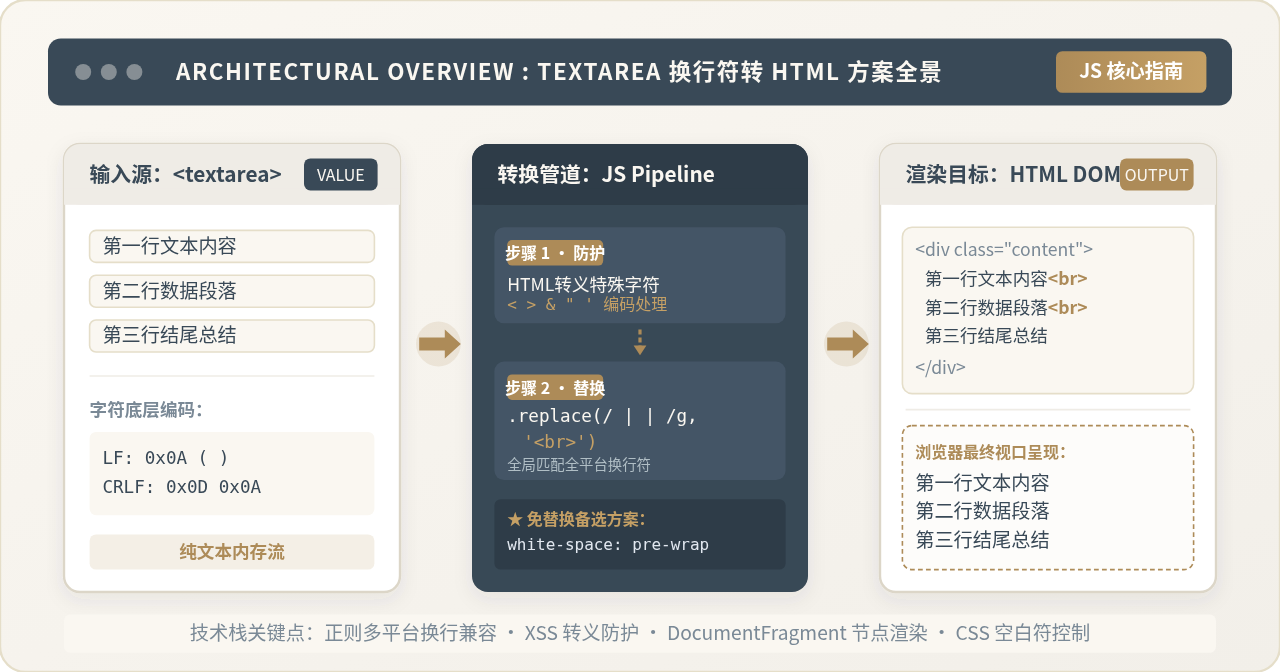
图 0:Textarea 文本流从原始输入、安全转换管道到 HTML DOM 渲染的全景处理流
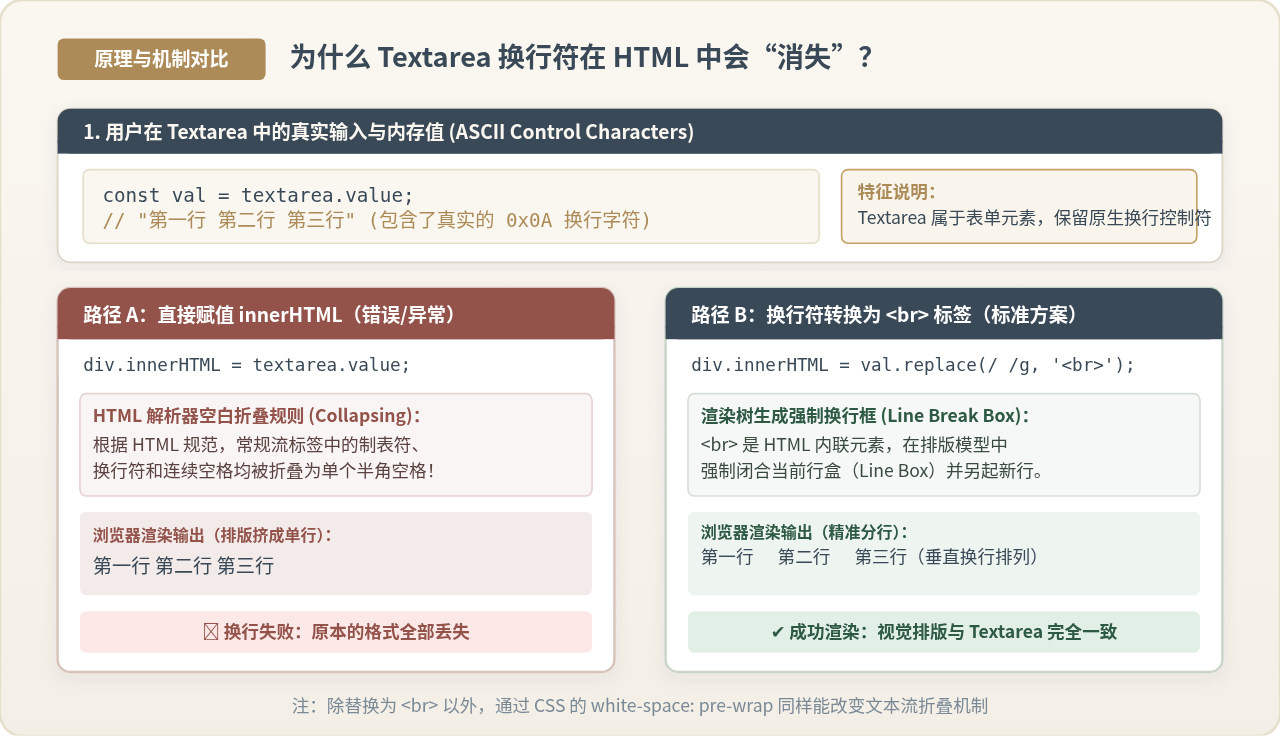
图 1:从 Textarea 内存纯文本流到浏览器渲染树的排版与空白折叠机制对比
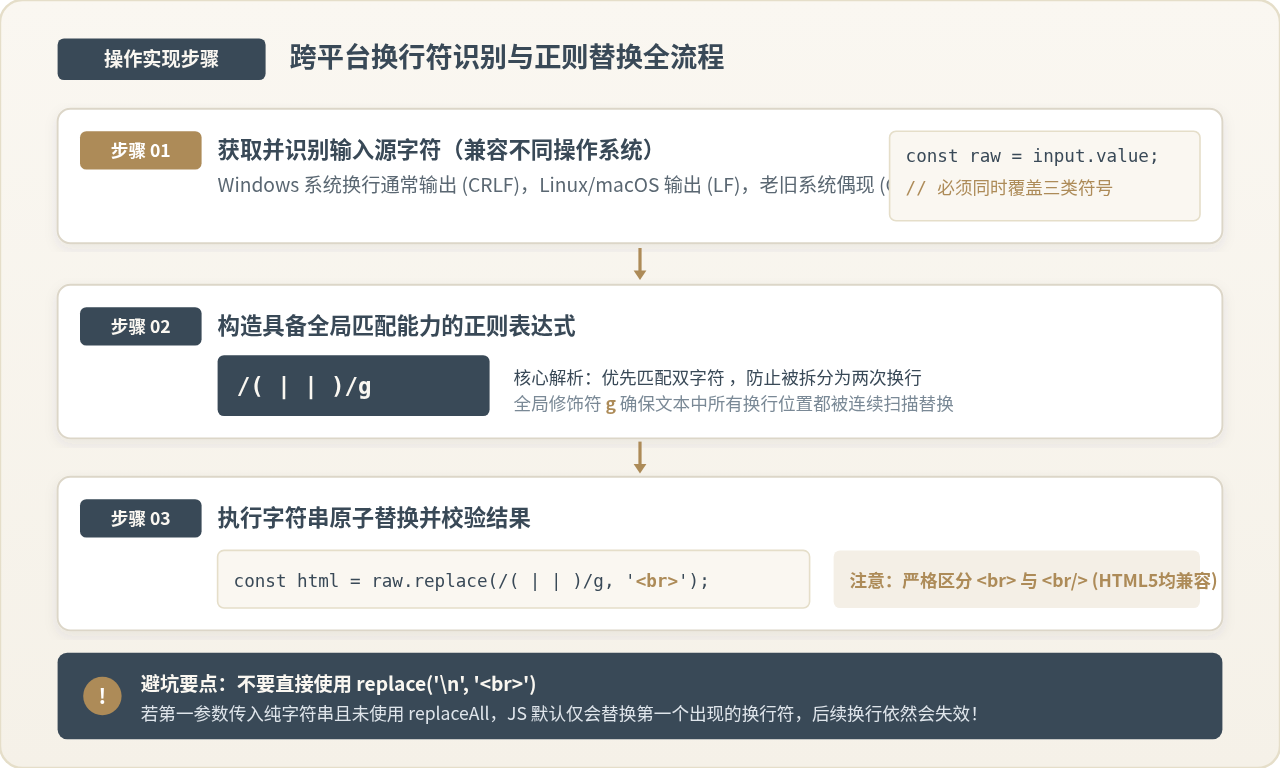
图 2:跨平台换行符原子化正则匹配与替换步骤流
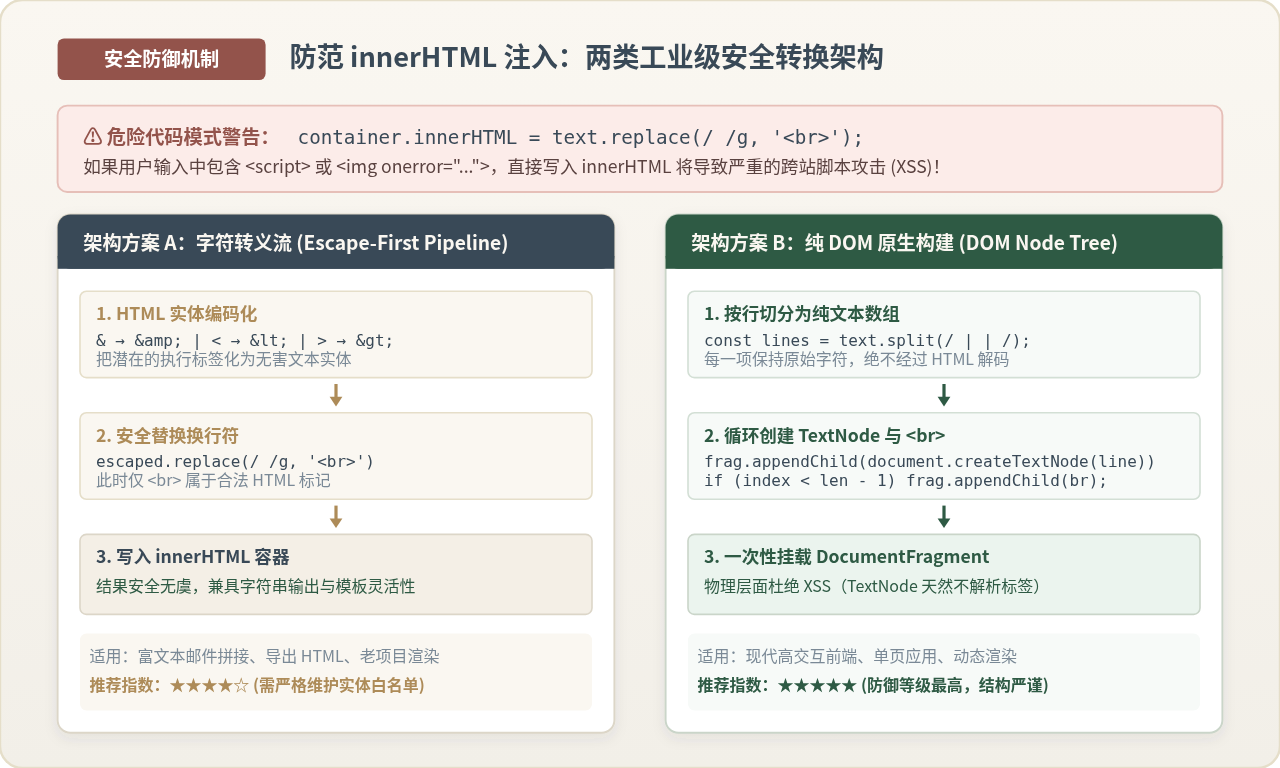
图 3:XSS 注入防御原理与两类工业级安全转换架构(转义流 vs 纯 DOM 节点树)
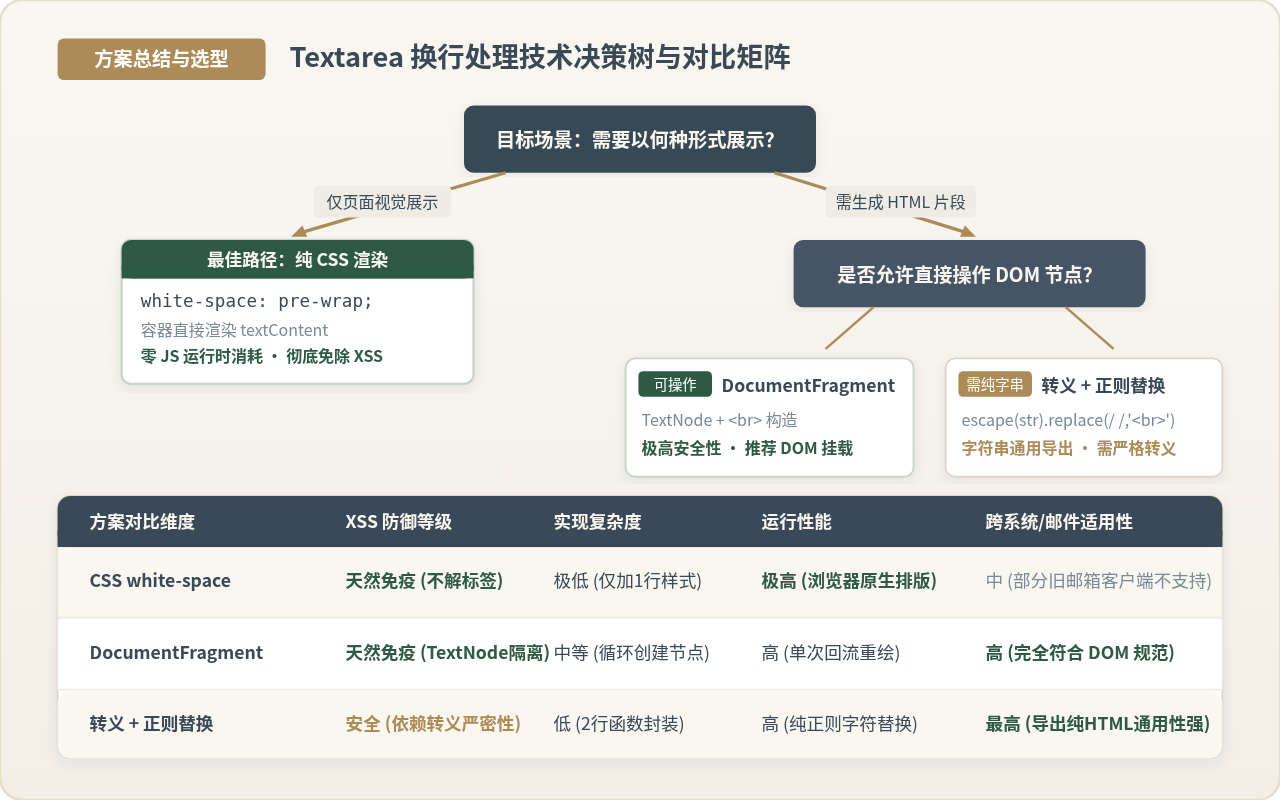
图 4:Textarea 换行处理综合决策树与各方案技术指标对比矩阵
在 Web 开发中,从多行文本输入框(
<textarea>)获取的文本包含回车换行符(如 \n 或 \r\n),但直接将这些文本输出到常规 HTML 容器中时,换行往往会“神奇消失”。解决该问题的核心路径有两种:一种是使用 JavaScript 正则表达式将换行字符标准化并替换为 HTML 的 <br> 标签;另一种则是利用 CSS 属性 white-space: pre-wrap 保留原生换行。本文将针对换行符转换的具体实现、跨平台兼容处理、XSS 安全漏洞防范及技术选型展开系统剖析。
一、核心机制:为什么 Textarea 中的换行在 HTML 中会“消失”?
要彻底掌握换行符的转换方法,首先需要理解浏览器底层的排版机制差异。当用户在 <textarea> 中敲击键盘上的回车键时,操作系统和输入法会在内存文本缓冲区中写入不可见的 ASCII 控制字符——换行符(Line Feed,\n,编码为 0x0A)或回车换行序列(Carriage Return + Line Feed,\r\n,编码为 0x0D 0x0A)。
然而,当我们在 JavaScript 中通过 textarea.value 取出这些字符串并直接赋给普通 HTML 元素(例如 <div> 或 <p>)的 innerHTML 时,换行并不会按预期呈现。这是因为 W3C 的 HTML 与 CSS 排版规范中定义了“空白折叠(Whitespace Collapsing)规则”:在常规文本流中,连续的空格、制表符(\t)以及换行符(\n)在构建渲染树(Render Tree)时,都会被浏览器统一折叠为单个半角空格。
因此,如果希望在常规 HTML 容器中真实呈现换行,就必须在渲染树中生成一个能够强制截断当前行盒(Line Box)并另起新行的内联元素,这就是 <br>(Break Line)标签的核心作用。
二、基础实现:跨平台换行符识别与正则替换方法
在 JavaScript 中,最直接的转换方式是利用字符串的正则表达式替换方法。然而,在实际项目中,客户端运行环境千差万别,不同操作系统产生的换行控制符并不一致:
- Windows 系统:传统的标准是 CRLF,即
\r\n; - Linux 与现代 macOS 系统:标准是 LF,即
\n; - 早期经典 Mac OS 系统(或特定外部数据源):偶见 CR,即
\r。
如果仅使用简单的 str.replace('\n', '<br>'),会导致两个非常严重的隐蔽缺陷:其一,纯字符串作为第一参数时,replace() 只会替换匹配到的第一个换行符,后续换行全部失效;其二,在 Windows 系统下,残留的 \r 字符可能在后续字符串处理或二次传输中引发非预期的光标错位或空格异常。
完整的基础替换代码示例
能够兼容全平台换行符的基础替换函数如下:
/**
 * 将文本中的各类换行符统一替换为 <br> 标签
 * @param {string} text - 来自 textarea 的原始字符串
 * @returns {string} - 包含 <br> 的 HTML 片段
 */
function convertNewlinesToBr(text) {
  if (typeof text !== 'string') {
    return '';
  }
  // 必须优先匹配
,防止被拆分为两次独立换行
  return text.replace(/(\r\n|\n|\r)/g, '<br>');
}

// 示例验证
const rawInput = "项目阶段1:需求评审\r\n项目阶段2:架构设计\n项目阶段3:全面交付";
const htmlResult = convertNewlinesToBr(rawInput);

console.log(htmlResult);
// 预期输出: "项目阶段1:需求评审<br>项目阶段2:架构设计<br>项目阶段3:全面交付"
代码细节说明
在正则表达式 /(\r\n|\n|\r)/g 中,分支条件的顺序非常关键。如果将 \n 放在 \r\n 前面,遇到 \r\n 时正则可能会提前匹配 \n,留下孤立的 \r。因此,将最长匹配项 \r\n 置于首位,配合全局修饰符 g,能够确保所有换行符均被精准替换为单个 <br>。
三、安全边界:防范 XSS 漏洞的工业级转换方案
许多初学者在掌握了 replace() 之后,会习惯性地写出如下代码将结果渲染到页面中:
// ⚠ 极度危险的反模式:切勿在生产环境中直接这样写!
targetDiv.innerHTML = rawText.replace(/(\r\n|\n|\r)/g, '<br>');
这是前端开发中极为典型的跨站脚本注入漏洞(Cross-Site Scripting, XSS)。因为 <textarea> 中的内容是用户完全可控的,如果恶意用户在输入框中输入:
<img src="x" onerror="alert('XSS攻击已触发')">
换行内容
上述代码在直接赋予 innerHTML 时,浏览器不仅会渲染 <br>,还会顺带解析并执行恶意构造的 <img> 标签或 <script> 脚本,从而窃取当前用户的 Cookie、Token 或进行未经授权的敏感操作。
方案 A:先转义特殊字符,再替换换行符(字符实体转义管道)
如果业务确实需要输出一段纯 HTML 字符串(例如生成富文本邮件正文、导出静态 HTML 片段等),必须遵循“先做 HTML 实体转义,后做换行标签插入”的严格顺序:
/**
* 安全的 HTML 字符串转换:先编码潜在危险字符,再注入 <br>
*/
function safeConvertNewlinesToHtml(str) {
if (typeof str !== 'string') return '';
// 步骤1:对 HTML 关键保留字符做实体编码转义
const escaped = str
.replace(/&/g, '&')
.replace(/</g, '<')
.replace(/>/g, '>')
.replace(/"/g, '"')
.replace(/'/g, ''');
// 步骤2:安全引入唯一的 HTML 标签 <br>
return escaped.replace(/(\r\n|\n|\r)/g, '<br>');
}
// 执行示例
const userInput = '<script>alert(1)</script>\n第二行内容';
targetElement.innerHTML = safeConvertNewlinesToHtml(userInput);
// 渲染结果:页面安全展示字面量 "<script>alert(1)</script>" 并正常换行,绝不执行脚本方案 B:基于 DocumentFragment 与 TextNode 的原生 DOM 构建(最高防御级别)
在纯前端页面渲染场景下,甚至完全不需要接触 innerHTML。通过浏览器原生 DOM API 创建 TextNode(文本节点),浏览器底层在渲染 TextNode 时具有物理级防注入特性,无论其中包含什么特殊符号,都只会作为纯文本绘制:
/**
 * 基于 DOM 节点的纯净渲染法,彻底绝缘 XSS 风险
 * @param {HTMLElement} container - 承载结果的容器节点
 * @param {string} text - 来自 textarea 的原始内容
 */
function renderMultilineTextToDOM(container, text) {
  if (!container || typeof text !== 'string') return;

  // 清空容器已有内容
  container.textContent = '';

  // 切分为纯字符串数组
  const lines = text.split(/\r\n|\n|\r/);
  const fragment = document.createDocumentFragment();

  lines.forEach((line, index) => {
    // 创建纯文本节点,不具备任何 HTML 解析能力
    fragment.appendChild(document.createTextNode(line));

    // 除最后一行外,每行末尾追加一个真实的 <br> 节点
    if (index < lines.length - 1) {
      fragment.appendChild(document.createElement('br'));
    }
  });

  // 单次将文档片段挂载至真实 DOM,避免多次页面重排重绘
  container.appendChild(fragment);
}
四、更优替代:无需 JavaScript 替换的现代 CSS 方案
在很多业务场景中,开发者耗费精力进行字符串替换,仅仅是为了让用户在 <div> 中看到换行效果。其实,CSS 规范早在多年前就提供了完备的文本空白符控制属性——white-space。
只需要给目标显示容器设置 CSS 样式:
/* 现代 Web 前端推荐的展示方式 */
.display-container {
  white-space: pre-wrap; /* 保留换行符与多余空格,且超长行会自动折行 */
  word-break: break-word;
}
配合该样式,在 JavaScript 中只需执行最为安全的赋值操作:
// 极致简洁、零运算开销、零安全风险
targetDiv.textContent = textarea.value;
white-space 关键取值区别
pre-wrap:保留换行符(\n)和所有的连续空格序列;当文字宽度超出容器边界时,能够自动根据容器宽度换行。适合用户评论、长留言等。pre-line:保留换行符(\n),但会将连续的多个空格折叠为一个空格。如果不需要保留用户输入的多个空格缩进,这是最自然的选择。pre:严格保持原有格式,如同<pre>标签,但超出容器宽度时不会自动折行,可能导致内容溢出容器。
五、综合选型决策与踩坑排查
面对上述三种技术方案,开发团队应当根据具体的交付目标进行合理选型。图 4 给出了清晰的选型决策树与性能、安全性对比。
| 方案类型 | 实现手段 | XSS 防御级别 | 适用场景 | 局限性 |
|---|---|---|---|---|
| CSS white-space | white-space: pre-wrap + textContent |
天然免疫(最高) | 常规前端页面交互、聊天界面、表单信息回显 | 无法直接导出纯 HTML 格式字符串 |
| DOM 节点构建 | TextNode + document.createElement('br') |
天然免疫(最高) | 富前端单页应用(SPA)、高安全交互组件 | 依赖浏览器 DOM 环境,不适合服务端纯字符串处理 |
| 实体转义 + 正则替换 | escape() + replace(/\n/g, '<br>') |
高(依赖转义逻辑完整) | 生成静态 HTML 邮件、富文本内容导出、CMS 内容入库 | 若遗漏转义字符可能带来 XSS 风险,需严密单元测试 |
常见开发踩坑与排查清单
-
表单再次编辑回显时出现
<br>源码:
如果将已经转换为<br>的字符串再次赋值回textarea.value,用户在输入框内会直接看到<br>字符本身。排查建议:Textarea 输入框始终只接受未替换的原始\n字符串。如果是存库数据,建议数据库中保留未替换的纯文本,仅在最终需要 HTML 渲染时动态进行转换。 -
双重转义(Double Escaping)问题:
如果数据在上游已经被转义过一次(例如后端 API 已经将&转成了&),前端若再次调用转义函数,会导致页面出现&lt;等乱码。排查建议:统一全链路的数据契约,明确规定前后端数据交互一律传递原始文本(Raw Text),转义仅发生在最终进入渲染上下文的最后一公里。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章