
本文详细讲解怎么使用JavaScript模板字符串(Template Literals)嵌入各种表达式与书写多行文本。涵盖反引号语法、${}占位符、多行排版与缩进处理机制、转义规则及避免XSS注入等实用技巧。

当前位置:首页 > JavaScript 基础 > 正文
怎么使用JavaScript模板字符串嵌入表达式和多行文本
作者:小括号
时间:2026-11-20
浏览:145
文章目录
JavaScript 核心特性
适用标准:ECMAScript 2015 (ES6) 及更高
阅读时长:约 6 分钟
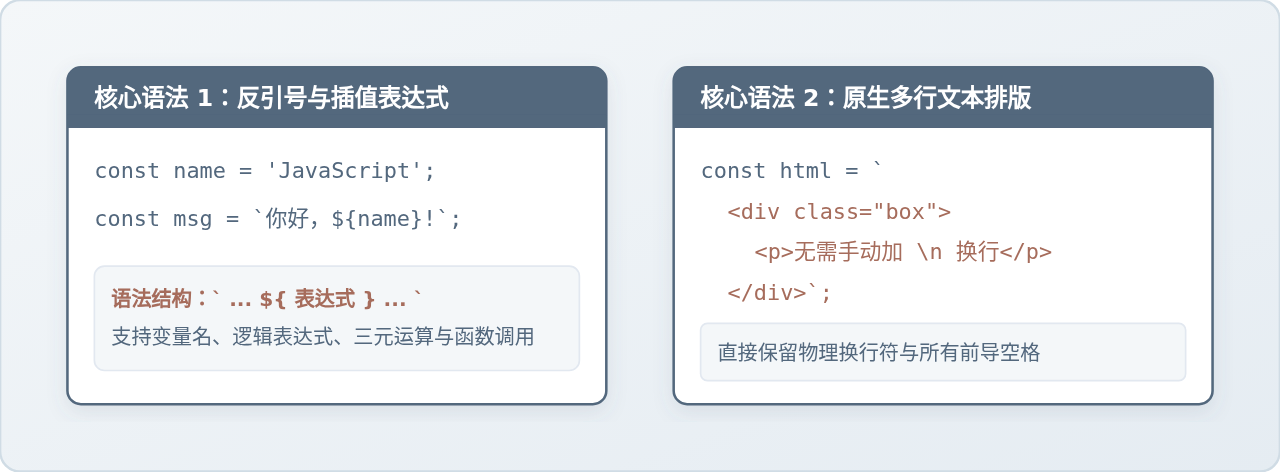
在现代 JavaScript 开发中,使用反引号(`)定义的模板字符串(Template Literals)彻底取代了传统繁琐的单双引号拼接与 \n 换行声明。只需通过 ${expression} 语法即可在字符串中直接求值并嵌入任何 JavaScript 表达式,同时文本内部的物理换行与空格会被原生原样保留,从而大幅提升代码的可读性与工程维护效率。
一、模板字符串的基础语法:反引号与占位符
在 ECMAScript 2015 (ES6) 之前,JavaScript 仅支持通过单引号(')或双引号(")声明字符串。若要在字符串中加入动态变量,只能通过加号(+)运算符进行反复断开与连接。这种方式不仅容易造成标点符号配对混乱,而且极易遗漏空格。
模板字符串使用键盘数字键 1 左侧的反引号(Backtick,即 `)作为字符串的定界符。其核心语法分为两部分:静态文本和位于 ${} 内部的动态占位符。
// 基础变量嵌入示例
const language = "JavaScript";
const version = "ES6+";

// 使用反引号定义模板字符串,并通过 ${} 嵌入变量
const introduction = `当前正在学习 ${language} 的 ${version} 核心特性。`;

console.log(introduction);
// 示例输出:当前正在学习 JavaScript 的 ES6+ 核心特性。
当 JavaScript 解释器解析该语句时,一旦遇到反引号便进入模板字符串处理模式。它会提取 ${} 内部的标识符,在当前作用域中解析其值,将其自动转换为字符串类型,最后与外侧的静态字符无缝融合。
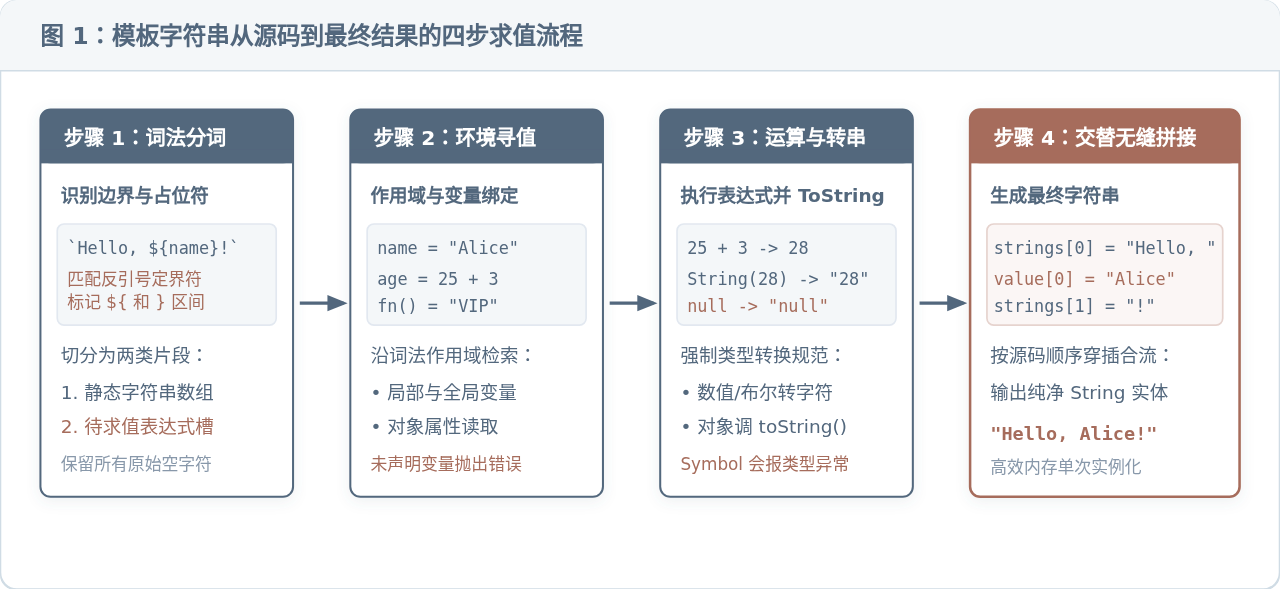
如上图所示,模板字符串的执行过程严格遵循以下顺序:
- 词法分词:识别起始与结束反引号,将内容拆解为交替出现的“静态字面量数组”与“表达式插槽”。
- 环境寻值:在当前上下文作用域(全局或局部词法环境)中查找变量或解析表达式。
- 类型强制转换:对表达式计算得到的原始值执行抽象操作
ToString()。如果是对象,则依次尝试调用其toString()或valueOf()方法。 - 线性拼接:按源码书写顺序将字符串片段与转换后的结果合并,产出单一不可变的 String 原语。
二、嵌入各种 JavaScript 表达式的实践技巧
许多初学者误以为 ${} 内部只能填入变量名,实际上其内部支持填入任何合法的 JavaScript 表达式(Expression)。只要一段代码能够求得一个确定的值,它就可以被安全地置于占位符中。
1. 算术运算与数学函数
你可以在占位符中直接进行加减乘除、位运算或调用 Math 原生对象的方法,避免在字符串外部定义大量中间变量:
const price = 129.9;
const count = 3;
const discount = 0.85;

// 占位符内包含乘法运算与 toFixed 格式化调用
const receipt = `总计支付:¥${(price * count * discount).toFixed(2)} 元(已享 85 折优惠)`;

console.log(receipt);
// 示例输出:总计支付:¥331.24 元(已享 85 折优惠)
2. 三元条件判断与短路逻辑
需要特别注意的是,占位符内部不能直接写入 if-else 语句,因为语句不产生返回值。但你可以使用三元运算符(condition ? expr1 : expr2)或逻辑运算符(&&、||、??)来实现条件渲染:
const user = {
  name: "张三",
  role: "admin",
  unreadCount: 5
};

// 使用三元运算符与逻辑空值判断
const userCard = `用户 [${user.name}] (${user.role === 'admin' ? '系统管理员' : '普通成员'})` +
                 `,${user.unreadCount > 0 ? `有 ${user.unreadCount} 条新消息` : '暂无未读消息'}`;

console.log(userCard);
// 示例输出:用户 [张三] (系统管理员),有 5 条新消息
3. 函数调用与数组映射(嵌套模板字符串)
在动态生成 HTML 列表或格式化批量数据时,数组的高阶函数(如 map)与模板字符串的相互嵌套是最常用的组合技法:
const fruits = ["苹果", "香蕉", "西瓜"];

// 外部模板字符串嵌套内部 map 箭头函数中的模板字符串
const htmlList = `
<ul class="fruit-list">
  ${fruits.map(item => `<li class="item">${item}</li>`).join('\n  ')}
</ul>`.trim();

console.log(htmlList);
// 示例输出:
// <ul class="fruit-list">
//   <li class="item">苹果</li>
//   <li class="item">香蕉</li>
//   <li class="item">西瓜</li>
// </ul>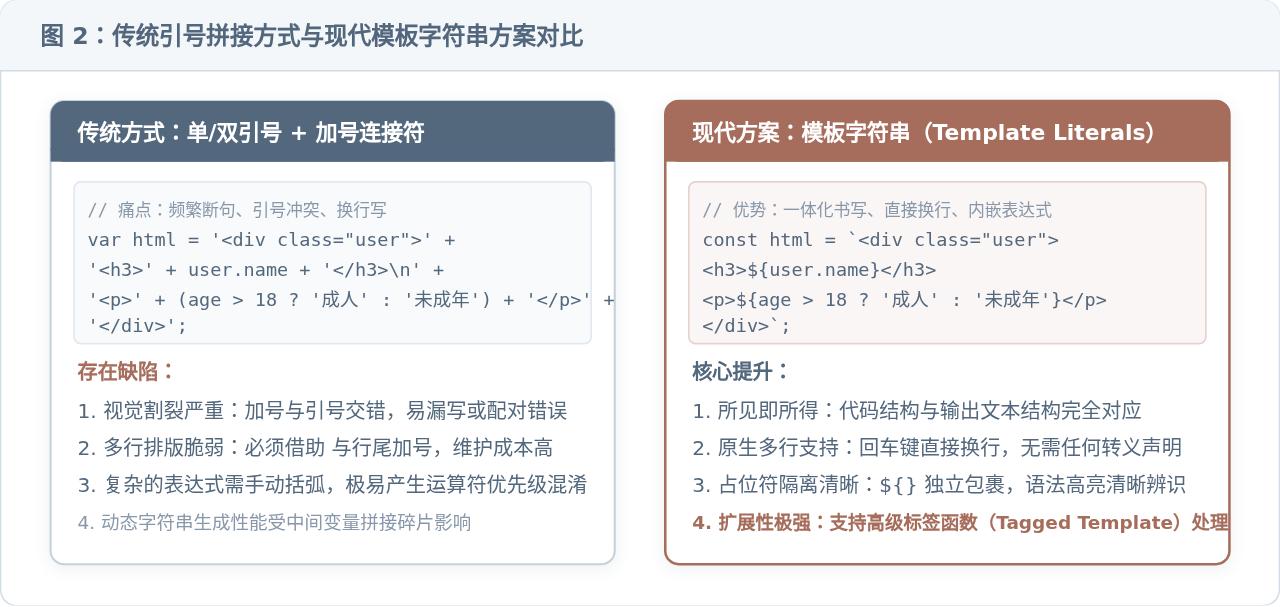
三、多行文本的书写机制与前导缩进陷阱
在模板字符串出现之前,书写包含换行的字符串通常需要在每行末尾显式加入转义符 \n,或者使用反斜杠 \ 续行符(极易因末尾误带空格导致语法报错)。
而在模板字符串中,反引号之间的任何物理回车(LF / CRLF)都会被原封不动地保留。
// 原生多行字符串书写
const sqlQuery = `
SELECT id, username, email
FROM users
WHERE status = 'active'
ORDER BY created_at DESC;
`;

console.log(sqlQuery);
// 示例输出将完整保留上述 SQL 的换行与排版结构
排版陷阱:前导空格与缩进污染
当你在有缩进的代码块(例如在函数体或 if 分支内部)编写多行模板字符串时,编辑器为了排版整洁所添加的代码缩进空格,会被 JavaScript 引擎原原本本计入字符串内容。此外,反引号紧随换行会导致首行产生一个空白空行。
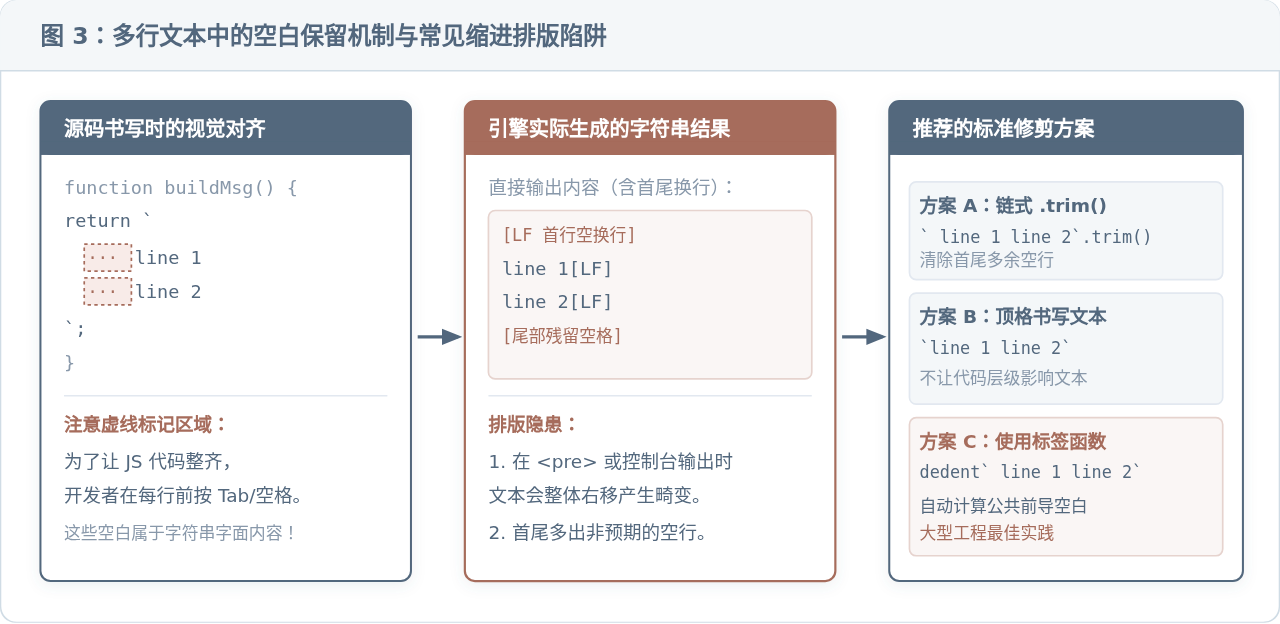
针对图 3 所揭示的前导缩进与首尾空行问题,实际开发中有三种规范的应对方法:
| 方案名称 | 具体做法 | 优缺点评估 |
|---|---|---|
| 链式 .trim() | 在模板字符串结束反引号后直接调用 `...`.trim()。 |
简单易用,可清除首尾空行,但无法消除行首由于函数缩进导致的额外空格。 |
| 顶格书写文本 | 将反引号内的文本强制顶格书写,不跟随外部 JS 缩进。 | 零性能开销,输出绝对精准;但会破坏当前 JS 文件的视觉层级对齐。 |
| 标签函数去缩进 | 封装或引入轻量 dedent 工具函数:dedent`...`。 |
工程化项目首选方案,既保持源码整齐美观,又自动剥离基准公共缩进。 |
四、转义规则与特殊符号处理
在模板字符串中书写特殊字符时,需要遵循简洁明了的转义规范:
-
反引号本身:如果文本需要显示反引号,需在前面添加反斜杠:
\`。 -
美元符与大括号组合:如果要输出类似
${item}的字面符号而不让引擎将其视作插值表达式,只需对美元符进行转义:\${item}。单独的$或单独的{}则无需任何转义。 -
单引号与双引号:在模板字符串内部书写
'或"完全合法,无须转义,极大简化了 HTML 属性与 SQL 引号的编写。
// 符号转义综合示例
const literalSyntax = `在 JS 中使用 \` 反引号定义模板,显示原样语法写作:\${variable}。`;
console.log(literalSyntax);
// 示例输出:在 JS 中使用 ` 反引号定义模板,显示原样语法写作:${variable}。
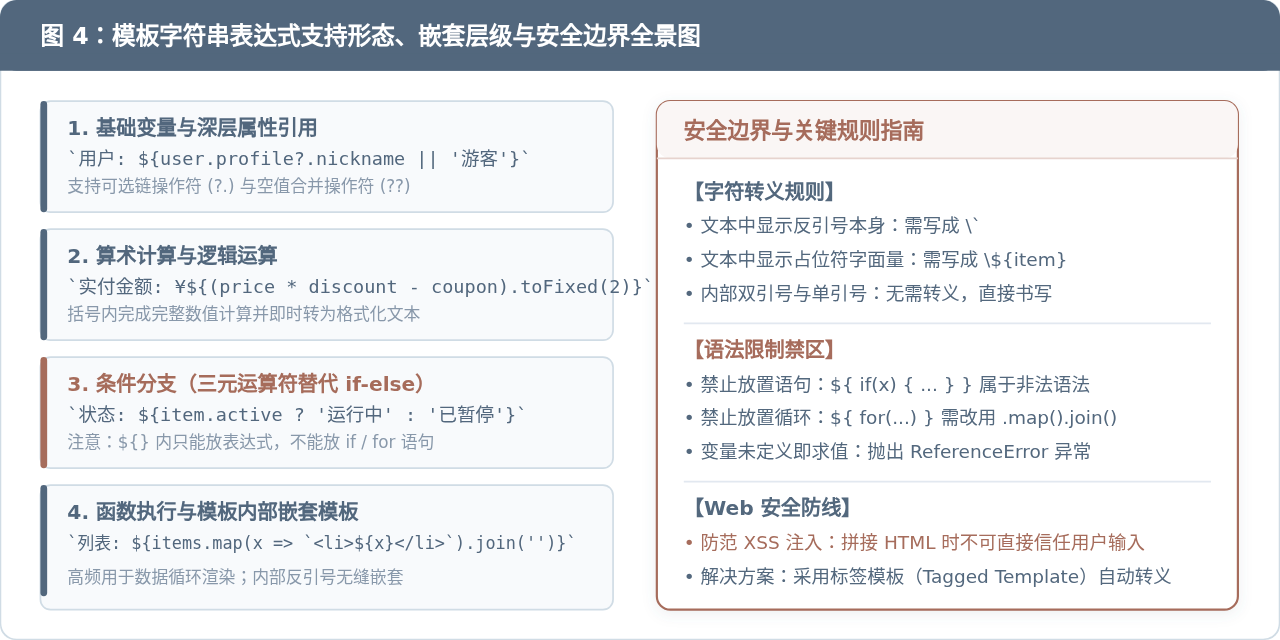
五、总结:核心规则全景与防坑清单
模板字符串是现代 JavaScript 编写文本、生成 HTML 片段、组装动态日志与网络请求体的核心基础设施。掌握其求值边界与防范事项,能够让你的代码更加健壮。
安全防范:警惕动态拼接中的 XSS 漏洞
当使用模板字符串拼接 HTML 并通过 innerHTML 渲染到页面时,如果 ${} 包含来自用户输入的未经清洗的原始字符串,极易遭受跨站脚本攻击(XSS)。对于富文本渲染,建议使用带有过滤能力的标签模板(Tagged Template)或框架自带的数据绑定机制(如 Vue/React)。
通过熟练运用反引号定界、${} 动态表达式插值、规范的多行缩进管理及严格的输入过滤,你可以在几乎所有日常 JavaScript 场景下快速构建清晰、安全且易于维护的动态文本。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章