

深入解析JavaScript中修改URL的三种常见方式:location.href、location.assign()与location.replace()。详细剖析其在浏览器会话历史栈记录、后退按钮行为、底层原理以及鉴权重定向场景下的核心差异与最佳实践。
JS修改URL的三种方式:location.href、assign与replace的区别
作者:小圆点
时间:2026-11-19
浏览:669
文章目录
Web 前端技术
DOM & BOM
历史栈控制
发布时间:2026年 · 核心知识点:浏览器历史记录栈、会话导航机制、登录重定向避坑
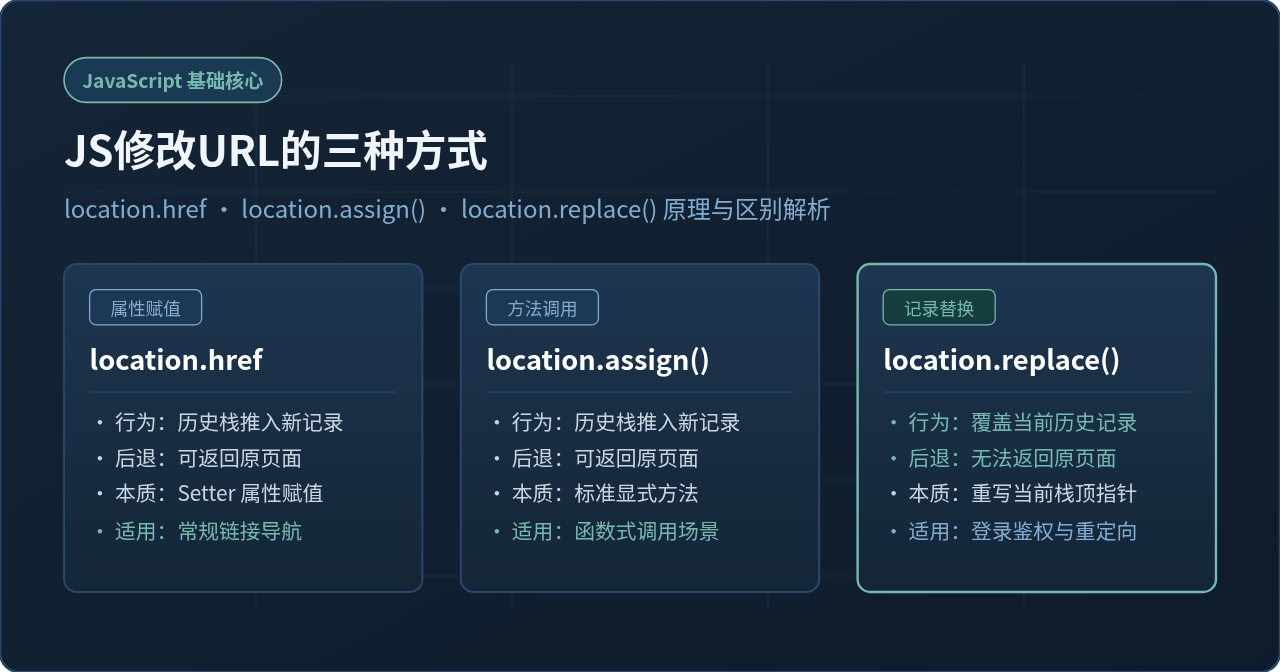
核心结论速览:在原生 JavaScript 中修改当前页面的 URL 并触发跳转主要有三种方式:
location.href、location.assign() 与 location.replace()。前两者的本质完全相同,都会向浏览器的会话历史记录栈中压入一条新记录,用户点击“后退”按钮可以回到跳转前的页面;而 location.replace() 则是覆盖替换当前的历史记录,跳转后原页面被抹去,用户点击“后退”将直接返回更早的前一页。理解这一区别是避免“鉴权后退死循环”和管理会话导航的关键。
一、为什么修改 URL 的方式如此重要?一个真实的开发陷阱
想象这样一个常见业务场景:用户未登录时访问了受保护的订单结算页 /checkout,前端鉴权逻辑捕获到未登录状态,立即将页面重定向到登录页 /login。用户在登录页突然改变主意,点击了浏览器左上角的“后退”按钮:
- 如果前端使用的是
location.href = '/login'或location.assign('/login'),结算页已在历史记录中留存。点击“后退”会重新加载结算页,结算页再次发现用户未登录,又把用户重定向到登录页。用户将陷入“点后退立刻又被重定向回登录页”的死循环,无法退出。 - 如果前端使用的是
location.replace('/login'),登录页直接覆盖了原本的结算页记录。用户点击“后退”时,会直接退回到进入结算页之前的商品详情页,流程自然顺畅。
这个差异正是由 Location 接口内部对会话历史栈(History Stack)的处理机制决定的。
二、三种修改 URL 方式的详细语法与基础行为
浏览器窗口的 window.location 对象(通常可简写为 location)表示当前文档的 URL 地址,并提供了操作该地址的属性与方法。
1. location.href:最常见的属性赋值
location.href 是一个属性(Accessor Property,具有 getter 与 setter)。读取它可以获取完整的当前 URL 字符串;当给它赋一个新字符串时,浏览器会解析该地址并立即发起导航。
// 1. 绝对路径跳转
window.location.href = 'https://example.com/dashboard';

// 2. 相对路径跳转(基于当前页面路径解析)
location.href = '/user/profile?id=1024';

// 3. 修改哈希或查询参数(同样会产生新的历史记录)
location.href = '#section-details';底层行为:赋值操作会触发内部的 setter 函数,调用 HTML 规范中的导航算法,并将历史处理模式(historyHandling)标记为 "push"。浏览器会把新 URL 作为一条新记录压入会话历史栈。
2. location.assign():显式的方法调用
location.assign(url) 是定义在 Location.prototype 上的原生方法。它的作用是加载指定 URL 的资源。
// 接受目标 URL 字符串作为参数
location.assign('/products/list');底层行为:在浏览器底层实现及 W3C / WHATWG HTML 规范中,location.assign(url) 与对 location.href = url 赋值是完全等价的。它们都会对目标 URL 执行安全检查,然后以 "push" 模式启动导航并新增一条历史记录。两者的唯一区别在于语法形式:一个是属性赋值,一个是函数调用。
3. location.replace():替换当前历史记录
location.replace(url) 同样是原生方法,但其传达的操作意图截然不同:它要求浏览器加载新 URL,同时用新文档就地替换当前文档在会话历史中的位置。
// 替换当前历史记录条目
location.replace('/login?redirect=' + encodeURIComponent(location.pathname));底层行为:该方法在调用内部导航算法时,将历史处理模式指定为 "replace"。当前页面在历史栈中的位置被新 URL 覆盖,历史栈的总深度保持不变,用户无法通过后退按钮返回执行 replace() 的那个页面。
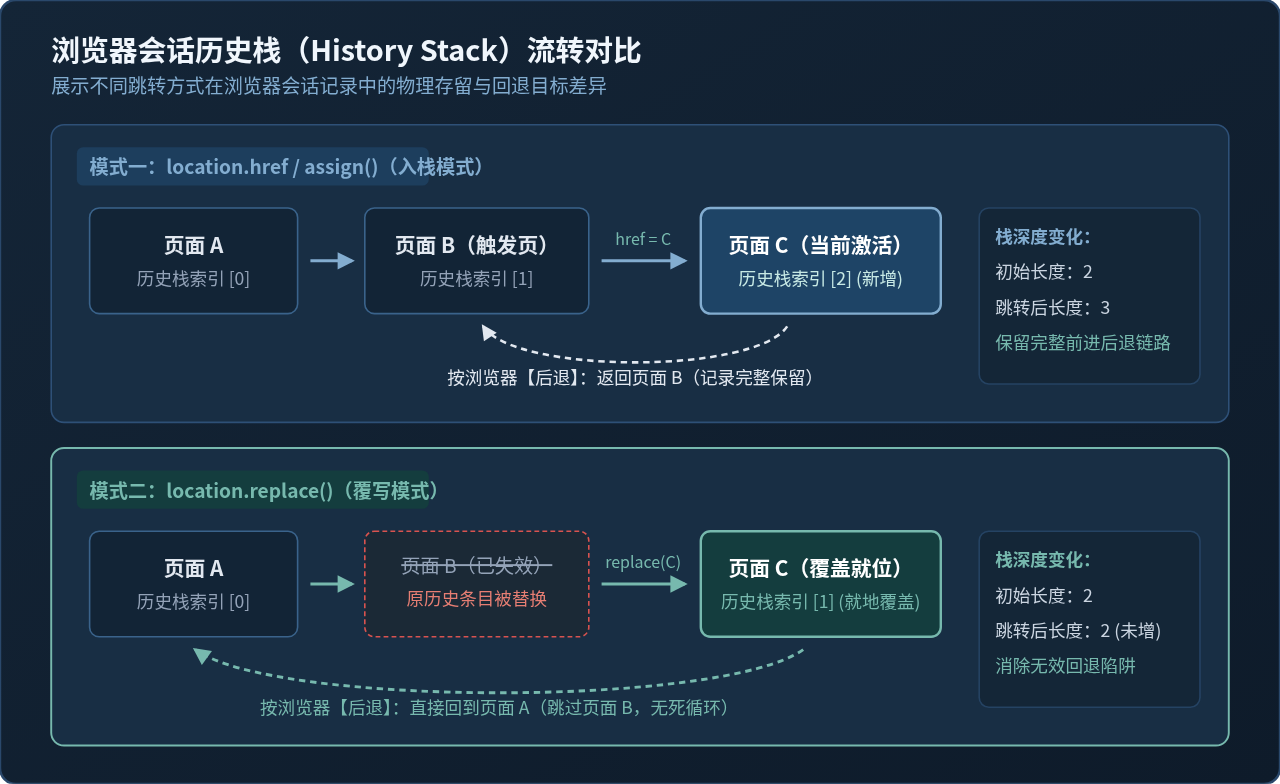
图 1:浏览器会话历史栈(History Stack)在 Push 模式与 Replace 模式下的状态流转对照
三、底层机制对比:深入理解会话历史栈
为了直观掌握三者的差异,我们需要理解浏览器的会话历史记录栈的工作过程:
- 栈指针与条目:浏览器的每个标签页维护着一个线性的历史记录列表。列表中的每一项对应一个访问过的 URL 及其状态快照,栈指针指向当前正在展示的页面。
- Push 模式(href 与 assign):当在页面 B 中执行
location.href = 'C'或location.assign('C')时,浏览器将页面 C 插入到当前指针之后。如果此前存在“前进”记录,超出指针部分的旧记录会被丢弃。此时历史记录变为[A, B, C],当前指针指向 C。用户点击“后退”,指针回退一步指向 B,页面 B 被重新加载。 - Replace 模式(replace):当在页面 B 中执行
location.replace('C')时,历史记录中页面 B 的条目被直接重写为页面 C,列表变为[A, C],总长度不变。此时用户点击“后退”,指针直接回退到 A,页面 B 已经从该标签页的历史中消失。
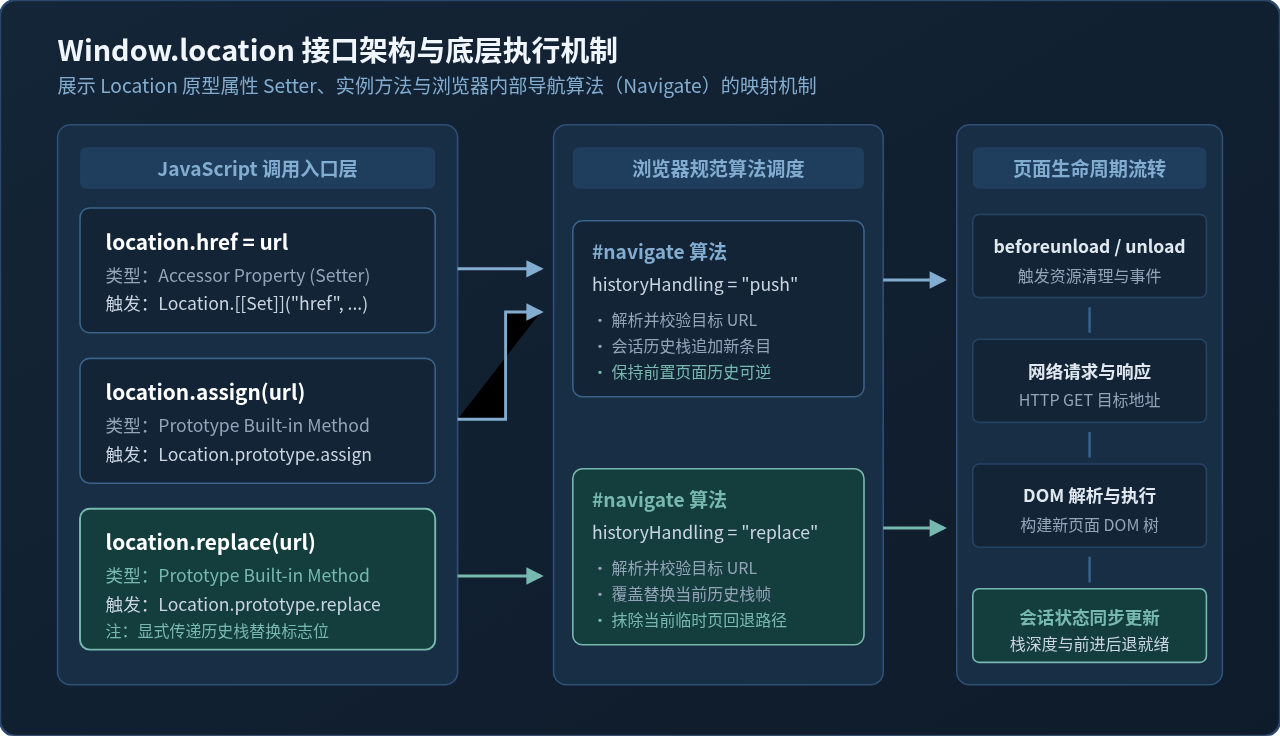
图 2:Window.location 接口架构、原型方法与浏览器内部导航调度机制
四、操作步骤:如何根据业务需求做出正确选择
在实际工程代码中,选择使用哪种方式不应该凭感觉,而应该遵循明确的决策步骤:
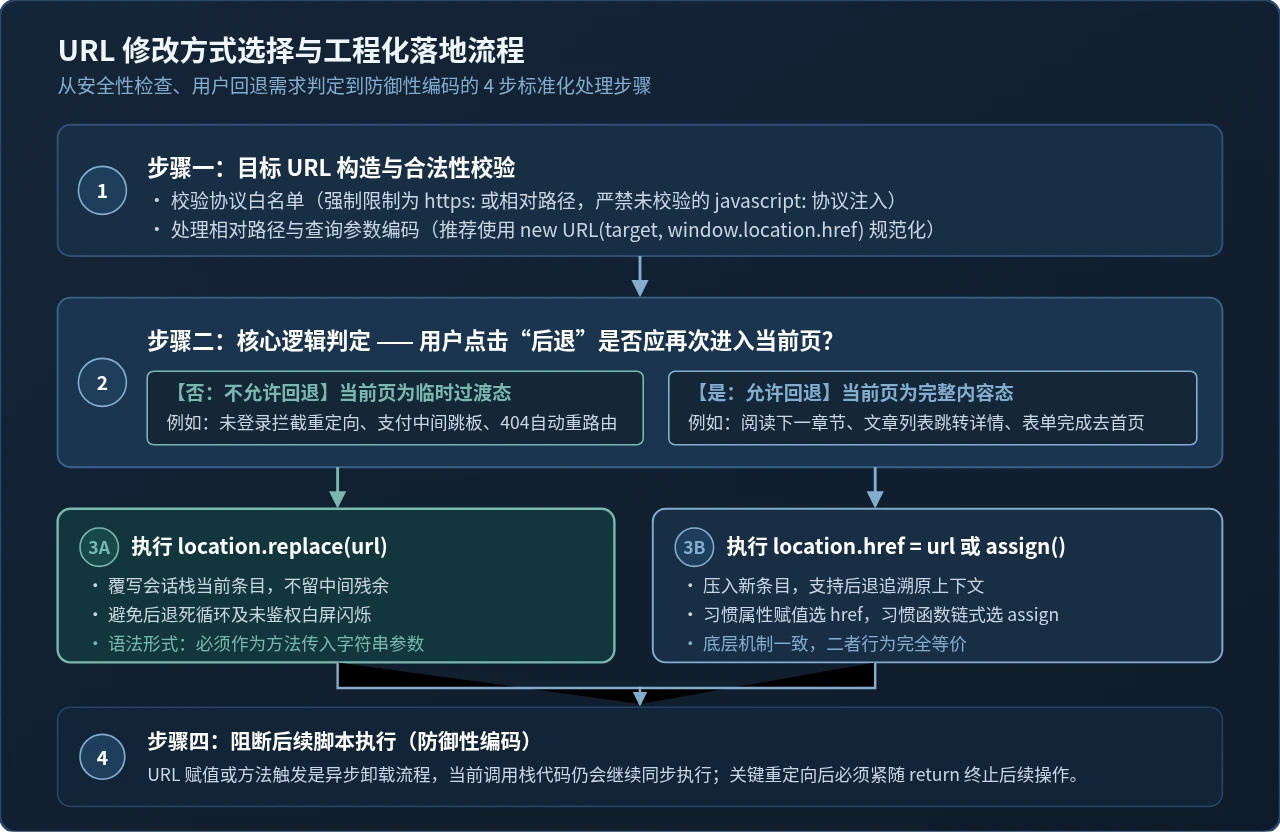
图 3:URL 修改方式的选择与工程化落地 4 步决策流程
第 1 步:目标 URL 的合法性与安全性校验
修改 URL 属于高风险的前端操作。在执行跳转前,必须防范未受信任的重定向与 XSS 攻击:
function safeNavigate(targetUrl, isReplace = false) {
  try {
    // 借助 URL 构造函数解析(支持相对路径与绝对路径)
    const parsed = new URL(targetUrl, window.location.href);

    // 防范 javascript: 或 data: 等危险伪协议
    if (!['http:', 'https:'].includes(parsed.protocol)) {
      console.error('不安全的跳转协议:', parsed.protocol);
      return;
    }

    // 执行判定跳转
    if (isReplace) {
      location.replace(parsed.href);
    } else {
      location.href = parsed.href;
    }
  } catch (err) {
    console.error('无效的目标 URL', err);
  }
}
第 2 步:判断历史回退意图
问自己一个关键问题:“如果用户在这个页面按后退键,他期望看到什么?”
- 使用
location.replace()的典型场景:- 登录鉴权拦截:用户访问受限路由被拦截,重定向到登录页。登录成功后,用 replace 跳往目标页,避免后退再次撞上鉴权拦截。
- 支付及第三方平台跳转:在发起支付后进入过渡等待页,等待页收到异步结果后跳转至“支付结果页”。此处应用 replace,防止用户后退导致重复扣款提交。
- 移动端与桌面端智能分流:首页脚本检测到移动设备 User-Agent,将页面跳转到
m.example.com。应使用 replace,防止用户在移动端后退又回到桌面端检测页。 - 404 自动跳转回首页:错误路由倒计时自动跳回首页,应使用 replace,避免用户后退重新陷入 404。
- 使用
location.href或location.assign()的典型场景:- 文章翻页、阅读上一章/下一章。
- 商品列表点击进入商品详情。
- 任何需要保留正常浏览轨迹、允许用户原路返回的链接模拟。
第 3 步:语法风格与接口选用
在确认需要保留历史记录(Push 模式)的前提下:
- 大多数项目团队倾向于使用
location.href = url,其语法简短直观,与赋值操作的直觉一致。 - 当编写函数式代码或将跳转函数作为回调传递给高阶函数(如 Promise 链式调用)时,
location.assign.bind(location)更加自然,例如fetchData().then(() => location.assign('/next'))。
第 4 步:防御性终止后续代码(防止竞态漏洞)
高危提醒:调用
location.href = ... 或 location.replace(...) 并不会立即终止当前 JavaScript 线程!
浏览器是在后续微任务与事件循环阶段才真正卸载当前页面。如果跳转语句之后还有业务逻辑、敏感数据上报或网络请求,它们依然会继续同步执行。
// 错误示范:跳转后后续代码仍然执行
if (!user.isLoggedIn) {
  location.replace('/login');
  // 危险!以下代码在页面跳转前仍会被执行!
  loadSecretAdminData();
}

// 正确示范:显式使用 return 阻断后续代码
if (!user.isLoggedIn) {
  location.replace('/login');
  return; // 立即退出函数
}
五、核心区别总结与特性对照
下表完整梳理了三种方式在各个维度的关键区别:
| 特性维度 | location.href | location.assign() | location.replace() |
|---|---|---|---|
| 语法形式 | 属性赋值 (Setter) | 原生方法调用 | 原生方法调用 |
| 会话历史栈 | 压入新记录(Push) | 压入新记录(Push) | 覆写当前记录(Replace) |
| 历史栈深度 | 增加 1 | 增加 1 | 保持不变 |
| 后退按钮行为 | 可以返回跳转前页面 | 可以返回跳转前页面 | 无法返回,跳过当前页 |
| 页面重载 | 是(重新发起网络请求) | 是(重新发起网络请求) | 是(重新发起网络请求) |
| 常见使用场景 | 常规内容跳转、业务导航 | 函数式调用、显式方法传递 | 登录鉴权、支付过渡、设备适配 |
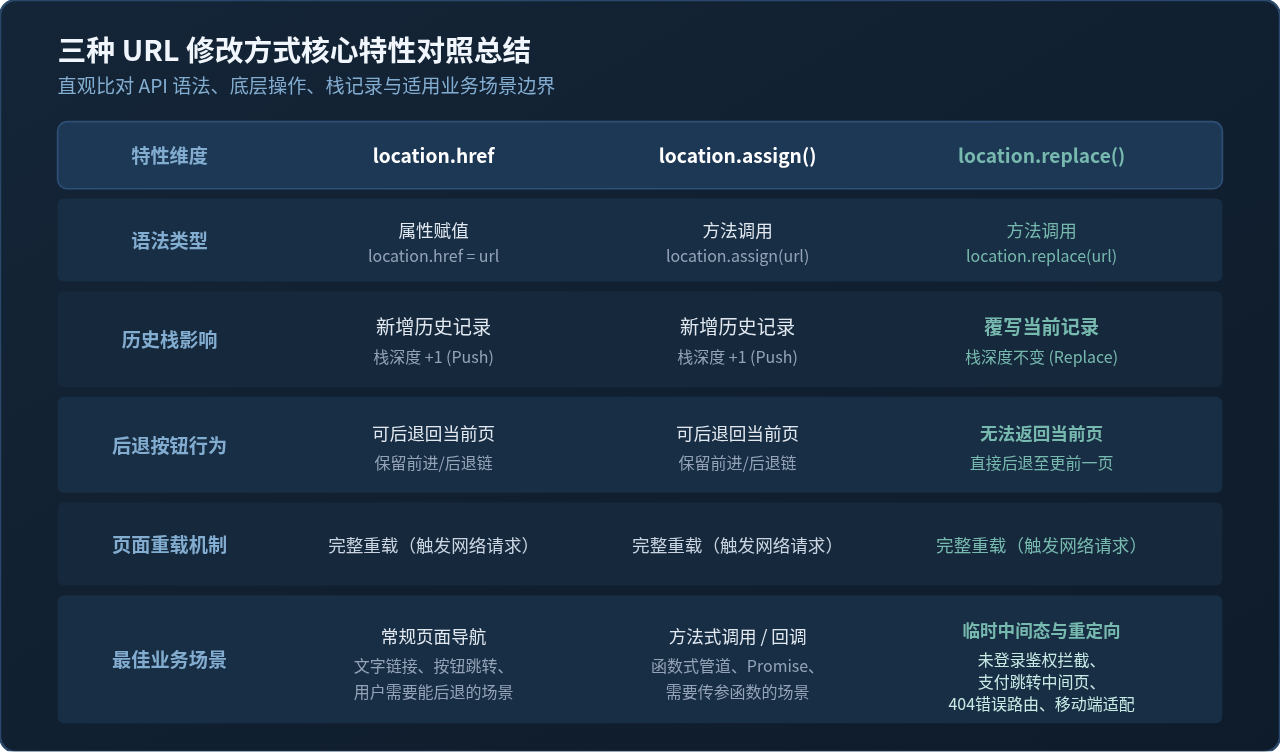
图 4:三种 URL 修改方式核心特性、行为与适用场景全景对比总结
六、常见问题与容易混淆的细节
1. 与 HTML5 History API(pushState / replaceState)有何不同?
很多现代单页应用(SPA)开发者会接触到 history.pushState() 与 history.replaceState()。它们与 location 方式的最核心区别在于是否重新加载页面:
location.href / assign / replace属于 BOM 原生导航,无论同源还是跨域,都会触发当前文档的卸载、网络请求以及整个页面的完整重载。history.pushState / replaceState仅修改地址栏中的 URL 与会话历史状态,不会触发页面重新加载或刷新,由前端路由(如 Vue Router、React Router)监听popstate事件来自行渲染组件。
2. location = url 与 location.href = url 是一回事吗?
是的。直接对 window.location = 'https://...' 赋值,在 JavaScript 规范中隐式调用了 location.href 的 setter 访问器。虽然代码更简短,但在团队代码规范中,推荐显式书写 location.href,语义更清晰明确,便于静态代码分析工具检查。
3. replace 会触发页面的 beforeunload 事件吗?
会。location.replace() 仍然是一个完整的页面卸载过程,因此页面中的 window.onbeforeunload 与 window.onunload 事件监听器仍然会被正常触发。如果有未保存的表单数据,弹窗提示依然有效。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章