
深入排查JavaScript中给对象添加属性无效的原因。详细分析非严格模式下的静默失败与严格模式下的报错机制,对比Object.freeze、Object.seal和preventExtensions的限制级别,并提供系统的四步排查流程与规范解决方案。

当前位置:首页 > JavaScript 对象与原型 > 正文
为什么给JS对象添加属性无效?排查Object.freeze与严格模式限制
作者:小括号
时间:2026-11-19
浏览:456
文章目录
主题:JavaScript 运行时机制
阅读时长:约 8 分钟
关键词:Object.freeze / 严格模式 / 原型链
给 JavaScript 对象添加属性却不生效,核心原因通常是该对象被置为了不可扩展状态(如调用了
Object.freeze()、Object.seal() 或 Object.preventExtensions()),或是原型链上存在同名且不可写的属性。在非严格模式下,这种赋值操作会被引擎静默忽略而不报任何错误;而在严格模式("use strict")下则会直接抛出 TypeError 异常。排查该问题应从运行环境的严格模式状态、对象本身的防护级别以及原型链配置三个维度依次定位。
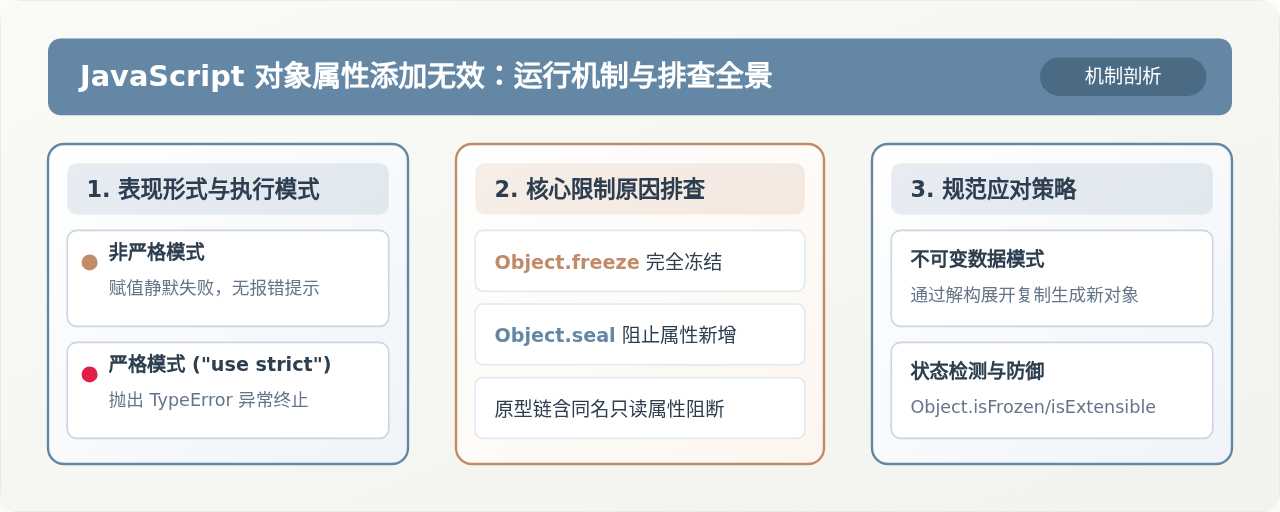
图 0:JavaScript 对象属性写入失效的原因与排查全景
一、现象剖析:静默失败与严格模式的报错分水岭
在日常开发或调试第三方库时,很多开发者会遇到如下现象:执行了 obj.newProp = 'value',控制台没有任何报错,但随后打印 obj.newProp 依然是 undefined。这种“写操作毫无反应”的现象极具迷惑性。
产生这种差异的关键在于当前 JavaScript 执行上下文是否启用了严格模式(Strict Mode)。在不同的执行模式下,JavaScript 引擎对非法写操作的响应策略完全不同:
// 示例 1:非严格模式下的静默失败
const user = Object.freeze({ name: '张三' });

user.age = 25; // 静默失败:不报错,但属性并未成功添加
console.log(user.age); // 输出:undefined
// 示例 2:严格模式下的显式异常
"use strict";
const user = Object.freeze({ name: '张三' });
// 执行直接中断并抛出异常:
// Uncaught TypeError: Cannot add property age, object is not extensible
user.age = 25;
在现代工程体系中,ES 模块(import / export 语境)、TypeScript 编译产物以及 Vite、Webpack 默认环境均自动运行在严格模式下。然而,在老旧脚本片段、内嵌内联 <script> 标签或 eval() 沙箱中,若未显式声明 "use strict",非法的属性写入就会被静默吞没,导致问题延后在后续业务逻辑中爆发。
二、四步系统排查:精准定位失效根因
当遇到属性添加无效的问题时,不要盲目猜测。按照以下四个标准步骤逐层检查,可以迅速找出阻断属性写入的真实机制。
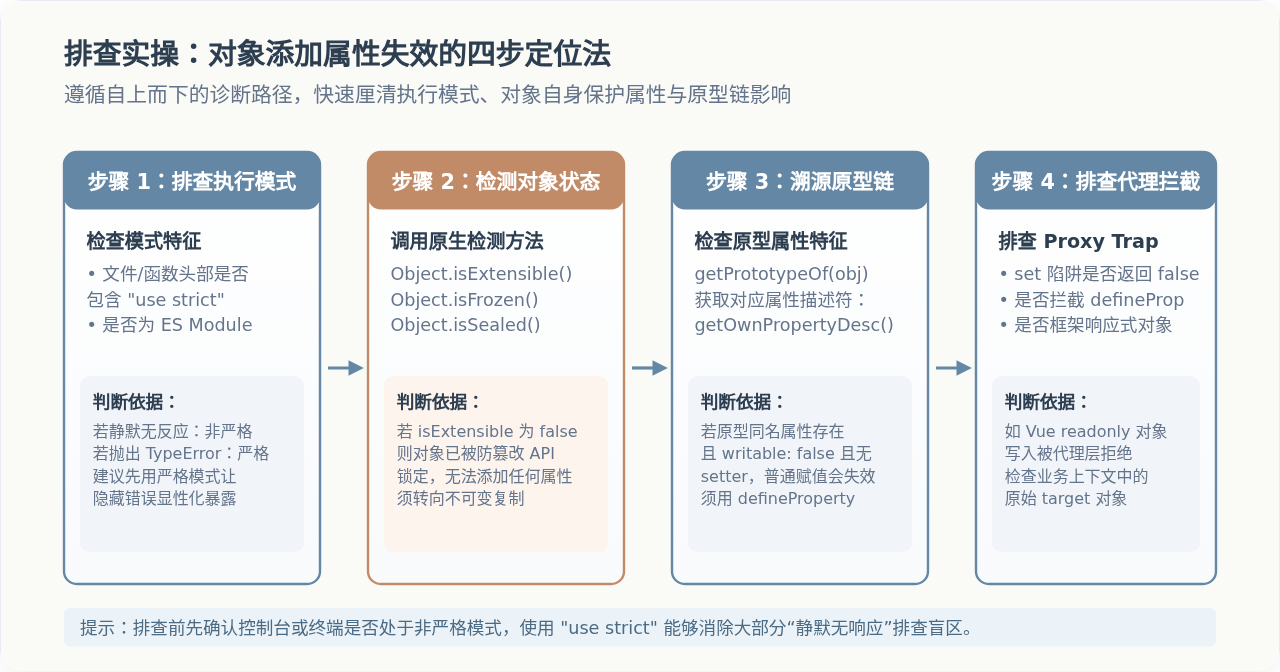
图 1:对象添加属性无效四步系统排查流程
步骤 1:排查执行环境,开启严格模式让错误显现
排查的第一步是确认代码所处的执行模式。如果代码在控制台或特定函数中无声无息地失败,可以在函数顶部或作用域前临时添加 "use strict";。一旦开启严格模式,引擎会立即将静默失败转为明确的 TypeError 报错信息,如:
Cannot add property xxx, object is not extensible:说明对象自身已被锁定,不可扩展。Cannot assign to read only property 'xxx' of object:说明属性已存在但为只读,或原型链上有同名只读属性拦截。
步骤 2:调用原生检测 API,验证对象自身锁定状态
如果报错提示对象不可扩展,需要立刻检查该对象是否经历过防篡改处理。JavaScript 提供了三个原生工具方法来检查对象的防御状态:
// 针对目标对象进行多维度状态探测
console.log('是否可扩展:', Object.isExtensible(targetObj)); // 若为 false,则无法添加任何新属性
console.log('是否被密封:', Object.isSealed(targetObj));     // 若为 true,则不可增删属性
console.log('是否已冻结:', Object.isFrozen(targetObj));     // 若为 true,则不可增删且属性不可写
只要 Object.isExtensible(targetObj) 返回 false,无论是通过 preventExtensions、seal 还是 freeze 触发的,向该对象添加任何新属性都必定无效。
步骤 3:溯源原型链,排查同名只读属性与缺少 Setter
如果检测发现 Object.isExtensible(targetObj) === true,对象本身明明是可扩展的,但 targetObj.someProp = 123 依然无效,此时问题往往潜伏在原型链中。
根据 ECMAScript 规范的 [[Set]] 内部方法逻辑,在向实例对象赋值时,如果原型链(Prototype Chain)上存在同名属性,且该属性的描述符被配置为 writable: false(且没有定义 setter),引擎不会在当前实例上创建新属性,而是直接拒绝写入(严格模式下报错)。
// 原型链阻断示例
const proto = {};
Object.defineProperty(proto, 'status', {
  value: 'readonly_default',
  writable: false // 原型上的只读属性
});

const item = Object.create(proto);

console.log(Object.isExtensible(item)); // true:实例本身完全可扩展
item.status = 'active'; // 赋值失败!无法为 item 添加自身的 status 属性
console.log(item.status); // 依然输出 "readonly_default"
步骤 4:排查 Proxy 拦截与框架响应式包装
在 Vue 3、MobX 或复杂状态管理库中,业务对象常常被包裹为 Proxy。若代理对象的 Handler 中定义了 set 或 defineProperty 陷阱,并在特定条件(例如只读模式 readonly(state))下返回了 false,也会导致属性添加失败。排查时应确认当前对象是否为 Proxy 实例,并在开发者工具中查看其 [[Target]] 的真实结构。
三、核心机制:Object.freeze 与对象防护等级对比
在引起属性添加失败的内部限制中,Object.freeze() 是最彻底的一种。为了避免混淆,我们需要理清 JavaScript 原生提供的三种对象防篡改 API 之间的边界与权限差异。
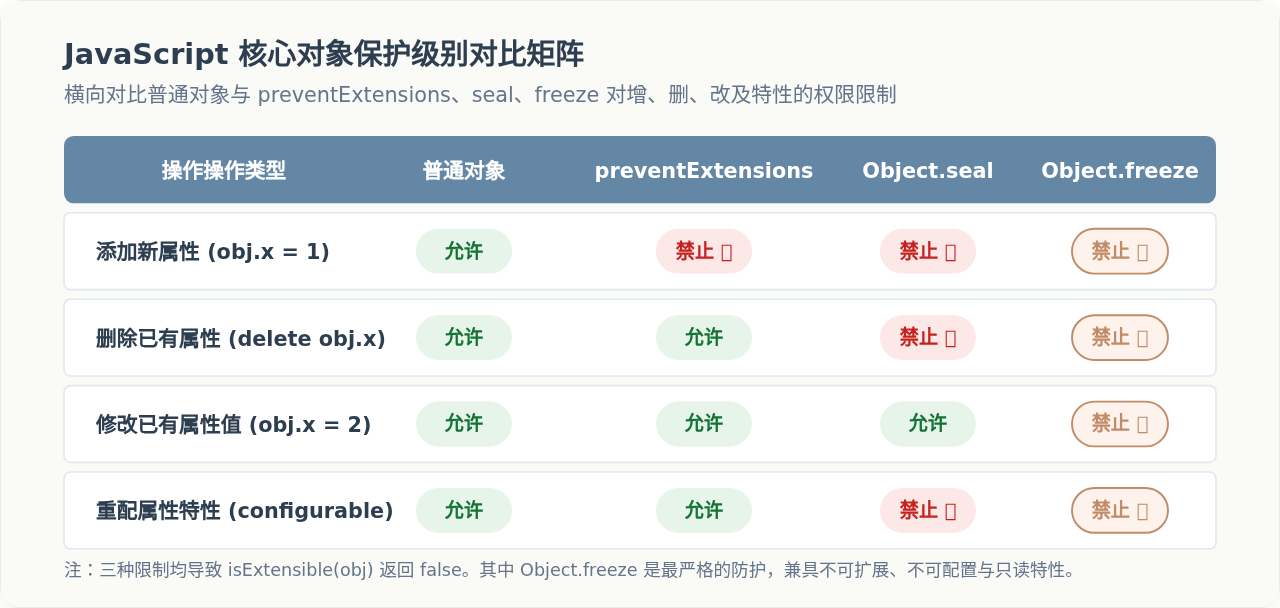
图 2:JavaScript 核心对象保护级别对比矩阵
| 限制级别 | 添加新属性 | 删除已有属性 | 修改已有属性值 | 修改属性配置 (configurable) |
|---|---|---|---|---|
| 普通对象 (Normal) | 允许 | 允许 | 允许 | 允许 |
| Object.preventExtensions | 禁止 | 允许 | 允许 | 允许 |
| Object.seal | 禁止 | 禁止 | 允许 (若 writable: true) | 禁止 |
| Object.freeze | 禁止 | 禁止 | 禁止 | 禁止 |
从表中可以看出,阻止扩展是它们共同的底线。一旦对象被这三种方法中的任意一种处理过,添加新属性的大门就被彻底关死。而 Object.freeze() 在此基础上走得最远,它会将已有数据属性的 writable 全部隐式修改为 false,将对象彻底变为只读快照。
四、细节陷阱:浅冻结(Shallow Freeze)与深层修改
在排查过程中,另一个极易造成认知偏差的细节是:Object.freeze() 默认只是浅冻结(Shallow Freeze)。
它只冻结目标对象顶层直接拥有的属性键值映射。如果某个属性的值是一个嵌套对象(引用类型),那么被冻结的只是“该属性指向那个子对象的内存指针”,而子对象本身并未被冻结。
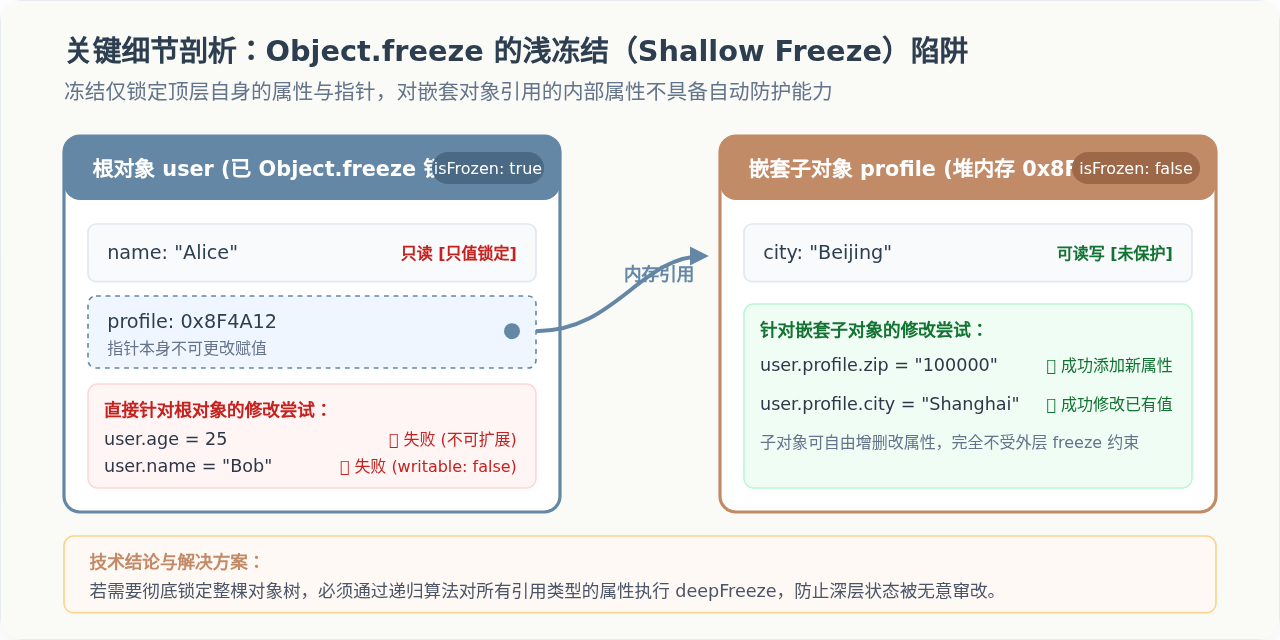
图 3:浅冻结(Shallow Freeze)内存结构与属性修改边界示意图
// 浅冻结行为演示
const config = Object.freeze({
  env: 'production',
  server: {
    port: 8080
  }
});

// 1. 尝试直接给顶层添加属性:失败!
config.timeout = 5000;
console.log(config.timeout); // undefined

// 2. 尝试给嵌套子对象添加属性:成功!
config.server.host = '127.0.0.1';
console.log(config.server.host); // "127.0.0.1"(子对象完全未受保护)
开发者如果在代码中看到部分属性可以增加、部分属性无法增加,常常是因为浅冻结导致内外层防护不一致。如果业务确实需要整棵配置树完全不可变,必须编写递归深冻结函数。
注意事项:不可逆性
JavaScript 规范中没有提供类似
JavaScript 规范中没有提供类似
Object.unfreeze() 或 Object.unseal() 的逆向解冻方法。一旦对象被 freeze、seal 或 preventExtensions 处理,在当前进程生命周期内,该对象实例就永远无法重新恢复为可扩展状态。
五、规范解决方案与应对范式
排查出根本原因后,根据不同的限制场景,应当采取符合工程规范的解决方案,而不是试图强行破坏对象保护机制。
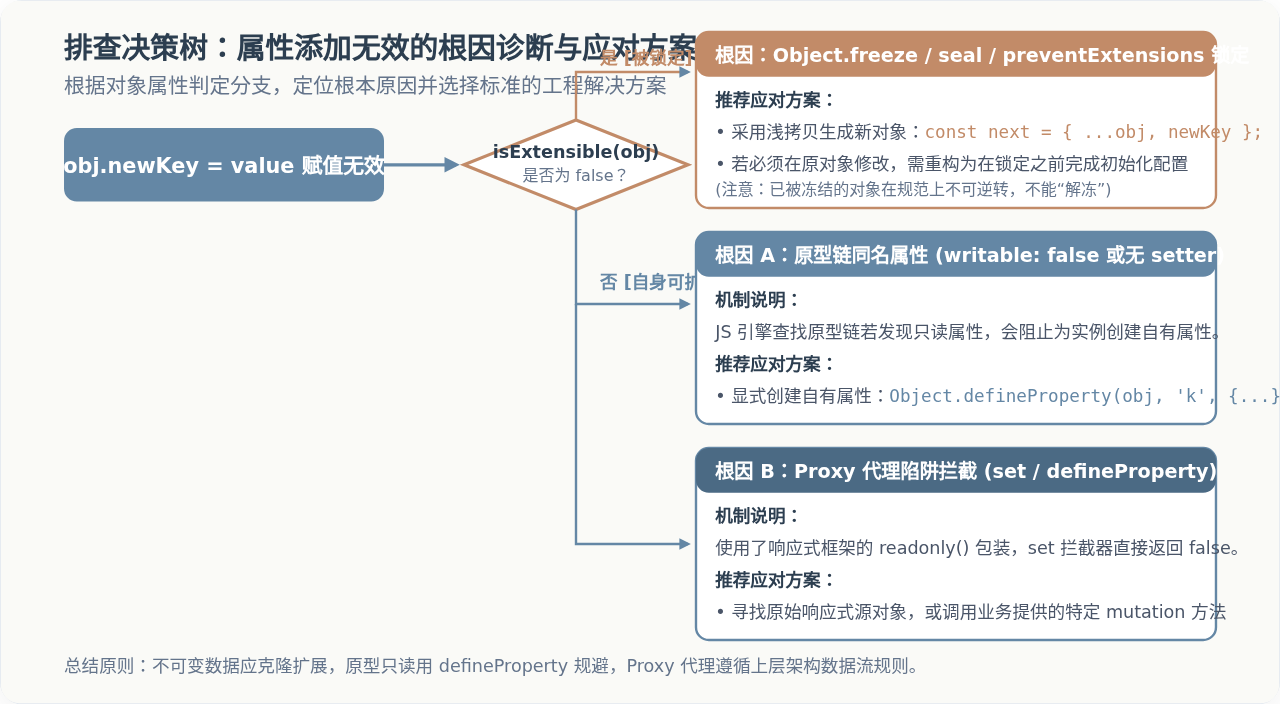
图 4:排查决策树:快速定位失效根因与推荐应对方案
方案 1:不可变数据模式(Immutable Pattern)
由于冻结对象无法解冻,在现代前端开发中,推荐的处理方式是遵循不可变数据理念:不直接修改原有冻结对象,而是通过浅拷贝(浅克隆)生成一个包含新属性的新对象。
const frozenObj = Object.freeze({ id: 101, name: '商品 A' });

// 推荐:使用对象展开运算符克隆并追加属性
const updatedObj = {
  ...frozenObj,
  stock: 50 // 成功添加新属性
};

console.log(updatedObj.stock); // 50
console.log(Object.isFrozen(updatedObj)); // false(新生成的对象默认是普通可变对象)
方案 2:绕过原型链只读属性,显式定义自身属性
如果对象本身可扩展,但因为原型链上存在同名 writable: false 属性导致赋值失败,可以使用 Object.defineProperty() 显式在该实例自身定义属性,从而绕过原型链赋值检查:
const proto = Object.freeze({ role: 'guest' });
const user = Object.create(proto);

// 普通赋值会失败:user.role = 'admin';

// 推荐:直接在实例上定义自有属性,成功实现遮蔽(Shadowing)
Object.defineProperty(user, 'role', {
  value: 'admin',
  writable: true,
  enumerable: true,
  configurable: true
});

console.log(user.role); // "admin"(成功遮蔽了原型上的只读属性)
方案 3:实现安全的通用深冻结工具函数
在需要严格锁定配置数据、防止任何层级的属性被非法扩展或修改时,可以封装一个递归深冻结函数,确保整棵树的防护一致性:
function deepFreeze(obj) {
  // 获取对象上的所有自身属性名(包含不可枚举属性)
  const propNames = Object.getOwnPropertyNames(obj);

  // 在冻结自身之前,递归冻结子对象
  for (const name of propNames) {
    const value = obj[name];
    if (value && typeof value === 'object') {
      deepFreeze(value);
    }
  }

  return Object.freeze(obj);
}

// 使用深冻结彻底杜绝深层窜改
const secureConfig = deepFreeze({
  api: { url: 'https://api.example.com', timeout: 3000 }
});

// 无论顶层还是内层,均无法添加或修改任何属性
secureConfig.api.retry = 3; // 严格模式下直接报错,非严格模式下静默失败
六、排查总结速查清单
面对“给 JS 对象添加属性无效”的排查任务,可对照如下速查表进行快速核对:
- 开启严格模式:在文件或测试代码开头加上
"use strict";,将静默失败转为显式报错,捕获准确的堆栈信息。 - 核实对象可扩展性:打印
Object.isExtensible(obj)。若为false,说明该对象已被freeze、seal或preventExtensions锁定,不要尝试原位修改,应使用解构赋值{ ...obj, newKey }生成新对象。 - 排查浅冻结边界:确认是否误以为深层子对象也被冻结,或者外层冻结阻碍了新键写入。
- 检查原型链冲突:使用
Object.getPrototypeOf(obj)检查原型上是否有同名只读属性。若有,改用Object.defineProperty在实例上创建自有属性。 - 排查代理陷阱:确认当前对象是否属于特定状态框架的只读 Proxy 包装,通过溯源数据流获取未包装源对象或走正规的 Action/Mutation 流程。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章