

深入讲解在JavaScript中通过为URL添加时间戳实现强制刷新资源的方法,涵盖底层缓存击穿原理、健壮的代码封装、各类DOM与网络资源动态刷新实践及注意事项。
JS通过URL添加时间戳强制刷新资源的方法
作者:安全边界
时间:2026-11-18
浏览:591
文章目录
HTTP 缓存与前端优化
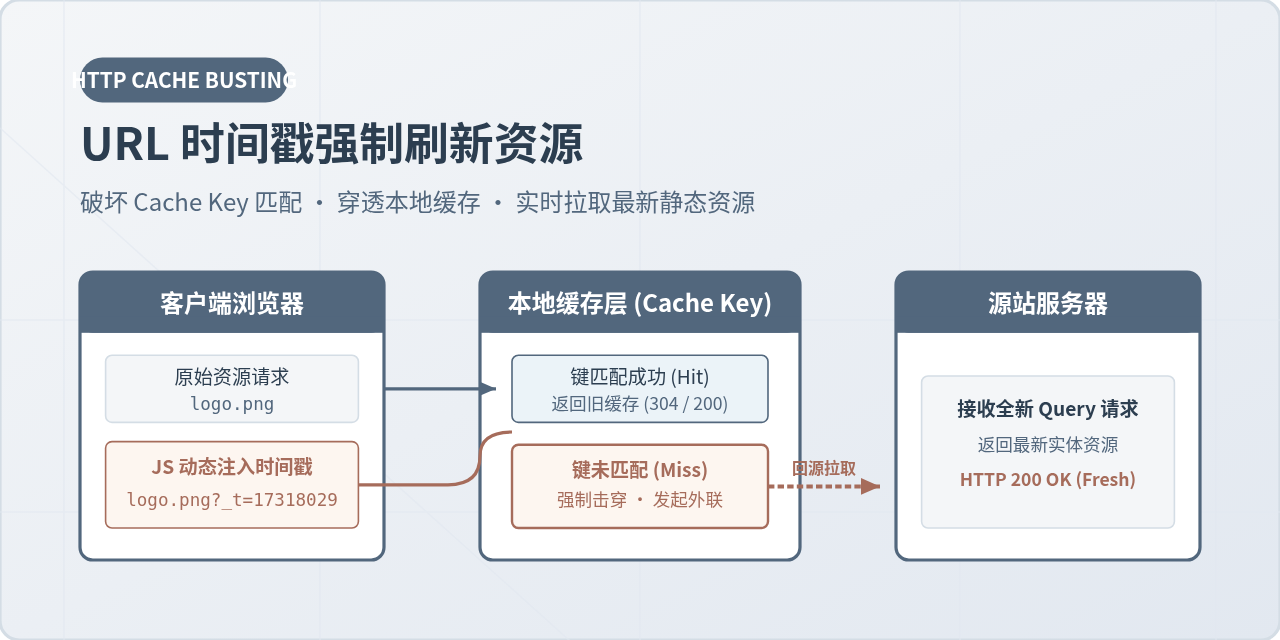
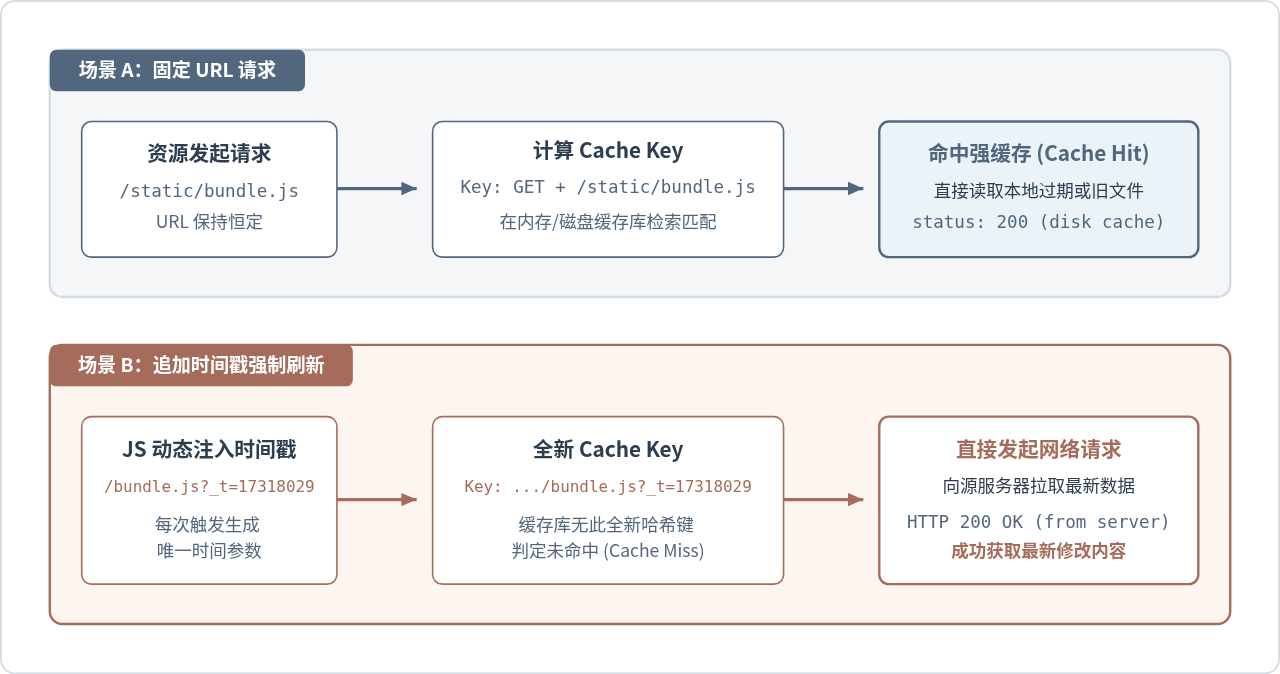
图 1:浏览器缓存匹配机制与时间戳参数击穿原理对比
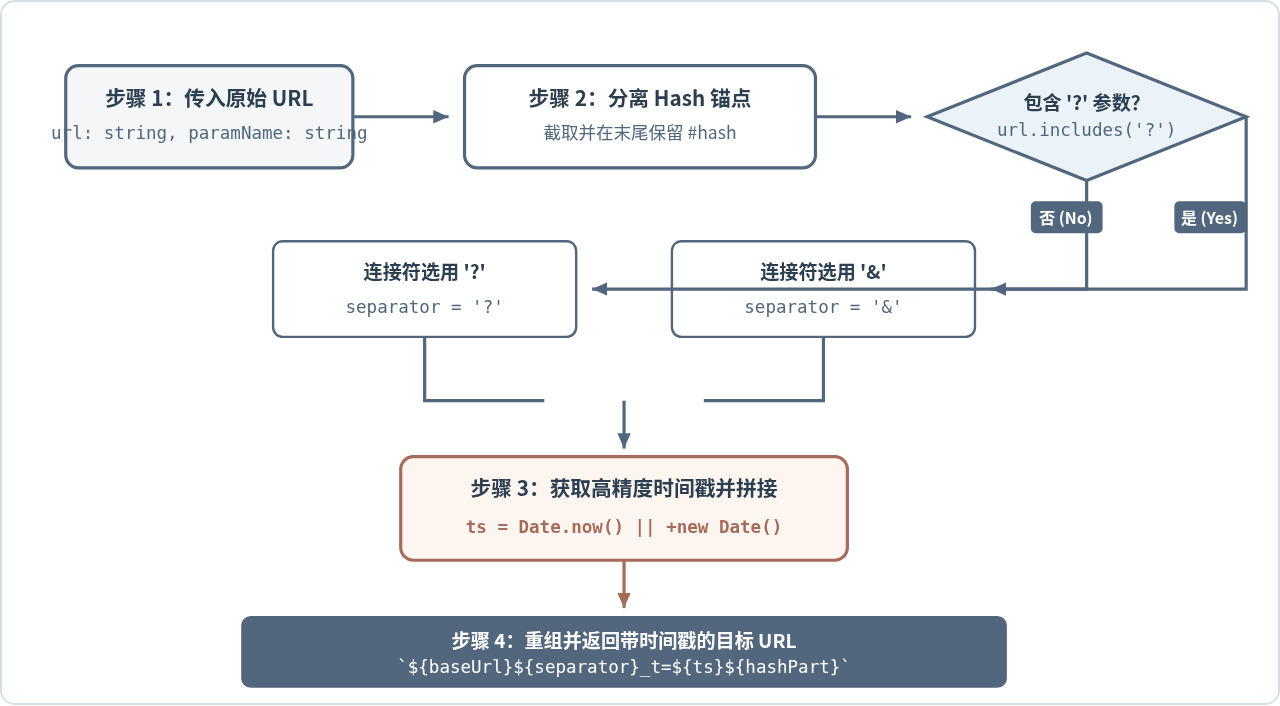
图 2:URL 时间戳追加的核心处理流程与分支判定逻辑
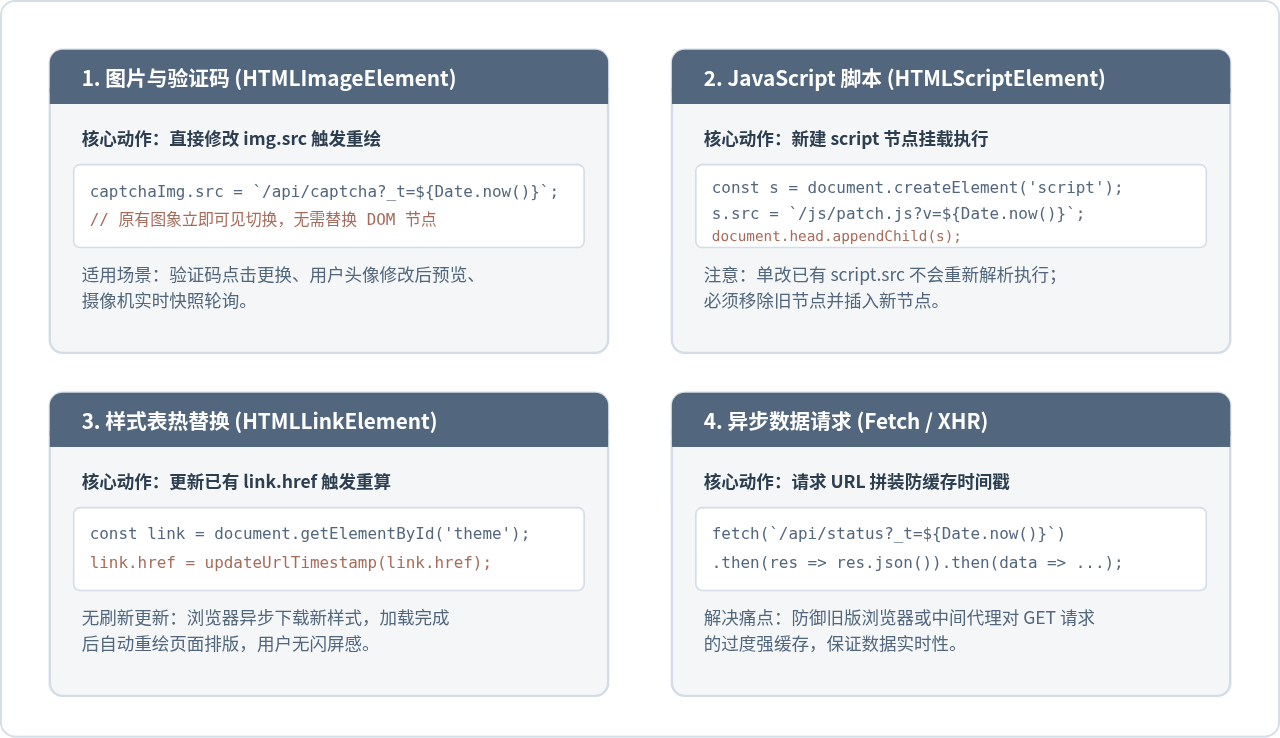
图 3:四类常见 Web 资源动态刷新操作架构与实现对比
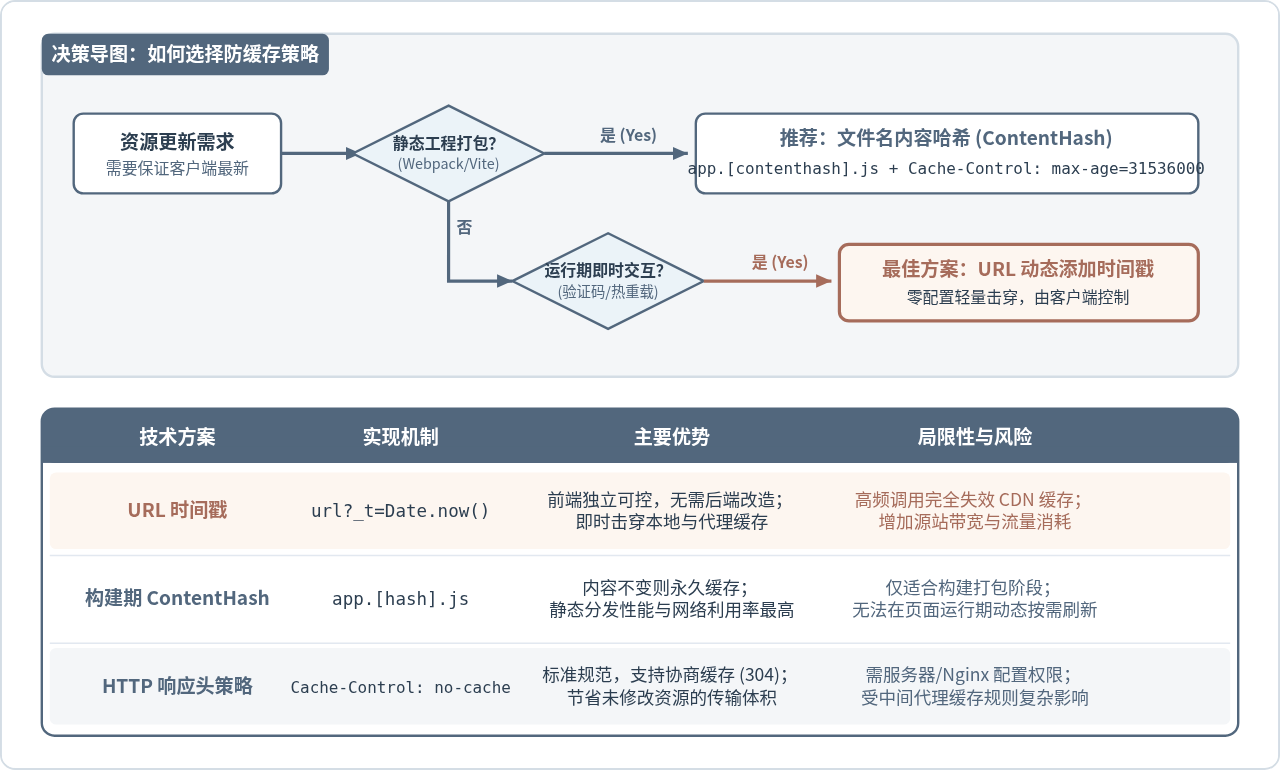
图 4:Web 缓存控制策略决策路径与三大方案特性对比
在 Web 开发与日常维护中,静态文件往往配置了长周期的强缓存规则,导致代码或静态资产更新后,客户端依然展示旧版本内容。通过在资源 URL 尾部追加动态时间戳参数,能够从客户端主动改变浏览器内部的缓存索引键(Cache Key),使浏览器跳过本地磁盘与内存缓存,强制向源服务器发起真实网络请求并拉取最新资源。
一、为什么添加时间戳能跳过浏览器缓存
理解时间戳刷新技术,首先需要明确浏览器缓存的核心存储与查找机制。浏览器在接收到资源加载指令时,并不直接向网络层发送数据包,而是首先在自身的缓存索引表中查找是否存在可用副本。
在标准 HTTP 规范中,浏览器将请求方法(通常为 GET)与完整的请求目标 URI(包含协议、域名、端口、路径以及 Query 查询字符串)共同组合成唯一的哈希查找键,即 Cache Key。当服务器在响应头中返回了 Cache-Control: max-age=31536000 或 Expires 等强缓存指令时,只要后续请求的 Cache Key 与本地缓存条目完全一致,浏览器就会直接从磁盘或内存中读取历史文件,返回 200 (from disk cache) 或 200 (from memory cache),根本不会向服务器产生实际的网络连接。
当我们在资源 URL 的末尾加上一个不断变化的时间戳参数(例如 ?_t=1731802938120)时,由于查询字符串参与了 Cache Key 的计算,每次请求生成的 URL 在字符层面上都是独一无二的。浏览器在缓存检索表中无法匹配到该条目,判定为未命中(Cache Miss),从而被迫向源服务器发起完整的 HTTP GET 请求,直接下载最新上传或更新的文件。
二、URL 追加时间戳的标准实现与健壮封装
许多初学者在处理时间戳追加时,习惯使用简单的字符串相加,例如 url + '?t=' + Date.now()。这种朴素写法隐藏了两个极其容易引发线上异常的缺陷:
- 破坏已有查询参数:若目标 URL 原本已经携带了参数(例如
/data.json?category=tool),直接使用?拼接会产生形如/data.json?category=tool?t=1731802938120的双问号畸形链接,导致后端路由或参数解析器直接报错。 - 破坏 Hash 锚点位置:若目标 URL 尾部带有哈希锚点(例如
/index.html#content),简单追加会将其变成/index.html#content?t=1731802938120。根据 URI 规范,#之后的内容属于客户端片段标识符,根本不会随 HTTP 请求发送给服务器,时间戳直接失效,同时还可能导致前端页面锚点跳转定位异常。
为了保证在任何复杂的 URL 结构下都能正确追加时间戳,我们应该将 URL 拆解为“主体路径”、“查询参数”与“Hash 锚点”三部分,分别进行判断与重组。
1. 基于现代标准 URL API 的优雅封装
在现代浏览器或 Node.js 环境中,推荐优先使用标准的 URL 与 URLSearchParams 构造函数。该原生接口能自动完成协议、路径、参数编码和锚点的精确拆分与合并:
/**
 * 为任意 URL 添加或更新时间戳参数(现代 API 方案)
 * @param {string} url 原始资源地址(支持相对路径或完整绝对路径)
 * @param {string} paramName 时间戳参数名称,默认 '_t'
 * @returns {string} 追加时间戳后的有效 URL
 */
function appendTimestampWithURL(url, paramName = '_t') {
  if (!url) return '';

  // 利用 window.location.href 作为相对路径的基础基准
  const parsed = new URL(url, window.location.href);

  // set 方法可确保同一参数名不会被重复堆叠
  parsed.searchParams.set(paramName, Date.now().toString());

  // 若原始输入为相对路径,则返回相应的相对路径形式,保持调用方一致性
  if (!url.startsWith('http://') && !url.startsWith('https://') && !url.startsWith('//')) {
    return parsed.pathname + parsed.search + parsed.hash;
  }

  return parsed.toString();
}
2. 面向旧环境与非标准相对路径的高兼容封装
如果在老旧运行环境,或者处理复杂的非严格协议相对路径(例如 ./assets/logo.png 或 ../styles/main.css),使用纯字符串操作与正则表达式能够提供更高的容错性:
/**
 * 高兼容纯字符串/正则 URL 时间戳追加函数
 * @param {string} url 原始资源 URL
 * @param {string} key 自定义参数键名,默认 '_t'
 * @returns {string} 正确保留 Hash 且连接符无误的全新 URL
 */
function appendTimestamp(url, key = '_t') {
  if (!url || typeof url !== 'string') return '';

  // 1. 分离 Hash 锚点(#及其后续内容必须严格置于 URL 最终尾部)
  const hashIndex = url.indexOf('#');
  let basePart = hashIndex !== -1 ? url.slice(0, hashIndex) : url;
  const hashPart = hashIndex !== -1 ? url.slice(hashIndex) : '';

  // 2. 生成当前毫秒级时间戳
  const timestamp = Date.now();

  // 3. 判定是否已经存在该参数名,若存在则就地替换其值,避免参数累赘
  const keyRegex = new RegExp(`([?&])${key}=[^&]*`);
  if (keyRegex.test(basePart)) {
    basePart = basePart.replace(keyRegex, `$1${key}=${timestamp}`);
  } else {
    // 4. 根据是否存在其他 Query 参数决定连接符是 '?' 还是 '&'
    const separator = basePart.includes('?') ? '&' : '?';
    basePart = `${basePart}${separator}${key}=${timestamp}`;
  }

  // 5. 拼回 Hash 锚点
  return basePart + hashPart;
}

// 执行验证示例:
// appendTimestamp('/api/user')            => "/api/user?_t=1731802938120"
// appendTimestamp('/api/user?page=1')     => "/api/user?page=1&_t=1731802938120"
// appendTimestamp('/doc.html#step2')      => "/doc.html?_t=1731802938120#step2"
// appendTimestamp('/doc.html?id=5#step2') => "/doc.html?id=5&_t=1731802938120#step2"
三、常见资源的动态强制刷新操作实战
不同类型的 Web 资源在浏览器中的生命周期管理机制不同,追加时间戳的操作触发点也存在细节差异。以下是四类最为高频的使用场景:
1. 图片与图形验证码的即时重载
图形验证码(CAPTCHA)以及用户更新个人头像后的即时展示,是时间戳技术最经典的应用场景。对于 <img> 元素,浏览器会监听其 src 属性的赋值操作。一旦检测到赋予了新的 URL,就会自动发起网络请求并重新解码渲染:
// 获取验证码图片 DOM 元素
const captchaImg = document.getElementById('captcha-img');

function refreshCaptcha() {
  // 更新 src 属性并追加时间戳,立即向服务端拉取全新的验证码二进制流
  captchaImg.src = appendTimestamp('/api/auth/captcha');
}

// 用户点击验证码图片时直接触发重新加载
captchaImg.addEventListener('click', refreshCaptcha);
2. 动态注入与执行最新的 JavaScript 脚本
如果直接修改页面上已有 <script> 标签的 src,浏览器规范规定其不会再次下载和重复执行该脚本代码。因此,必须通过动态创建新 DOM 节点并挂载至文档树的方式来实现热加载:
/**
 * 动态加载并执行带有防缓存时间戳的 JS 脚本
 * @param {string} scriptUrl 脚本路径
 * @returns {Promise<void>}
 */
function loadFreshScript(scriptUrl) {
  return new Promise((resolve, reject) => {
    const script = document.createElement('script');
    script.type = 'text/javascript';
    script.async = true;

    // 追加防缓存时间戳
    script.src = appendTimestamp(scriptUrl);

    script.onload = () => {
      // 加载并执行完成后,可选择清理标签以维护 DOM 整洁
      script.remove();
      resolve();
    };

    script.onerror = () => {
      script.remove();
      reject(new Error(`加载脚本失败: ${scriptUrl}`));
    };

    document.head.appendChild(script);
  });
}
3. 样式表(CSS)热替换
对于引入外部样式的 <link rel="stylesheet"> 元素,改变其 href 属性会触发浏览器的后台异步下载。新 CSS 文件解析完毕后,浏览器会自动执行样式重算(Style Recalculation)并重绘页面:
function reloadThemeStylesheet() {
  const themeLink = document.getElementById('theme-link');
  if (themeLink) {
    // 改变 href 自动拉取最新样式规则,无需整页刷新
    themeLink.href = appendTimestamp(themeLink.href);
  }
}
4. Fetch 与 XMLHttpRequest 异步数据请求防缓存
在某些特定浏览器或反向代理网关中,针对没有明确声明禁止缓存的 GET 接口,浏览器可能会直接从本地返回过期的 JSON 数据响应。在封装底层请求拦截器时追加时间戳参数,是彻底杜绝此类接口偶发性缓存的最简易方案:
/**
 * 带有防缓存机制的底层 fetch 请求封装
 * @param {string} endpoint 接口路径
 * @param {RequestInit} options 配置项
 */
async function fetchNoCache(endpoint, options = {}) {
  // 针对 GET 或 HEAD 这类幂等且可能被缓存的方法附加时间戳
  const method = (options.method || 'GET').toUpperCase();
  const targetUrl = (method === 'GET' || method === 'HEAD')
    ? appendTimestamp(endpoint)
    : endpoint;

  const response = await fetch(targetUrl, {
    ...options,
    headers: {
      ...options.headers,
      'Cache-Control': 'no-cache',
      'Pragma': 'no-cache'
    }
  });

  return response;
}
四、容易踩坑的细节与避坑指南
虽然在 URL 尾部添加时间戳非常简单且见效立竿见影,但如果在开发过程中盲目滥用,可能会引入严重的安全隐患与性能退化:
1. CDN 与反向代理层缓存雪崩风险
主流 CDN(如 Cloudflare、阿里云 CDN、腾讯云等)默认将包含完整 Query 参数的 URI 作为边缘节点的缓存键。如果对高流量的公共静态文件(如全站通用的庞大 JS/CSS 库)持续赋予无休止变化的
主流 CDN(如 Cloudflare、阿里云 CDN、腾讯云等)默认将包含完整 Query 参数的 URI 作为边缘节点的缓存键。如果对高流量的公共静态文件(如全站通用的庞大 JS/CSS 库)持续赋予无休止变化的
Date.now(),会导致所有客户端请求每一次都无法命中 CDN 边缘节点,全部直通源站(Origin Server)。这不仅让昂贵的 CDN 加速效果形同虚设,还可能直接压垮源站服务器带宽与 CPU。
2. 客户端内存与资源泄露
浏览器对于每一个具有独立 URL 的图片、脚本或多媒体,都会在内存中建立独立的资源上下文缓存。如果在短周期(例如几秒一次)的监控轮询中不断追加时间戳请求图片或音视频,浏览器会不断在内存中保留历史对象,长时间运行可能导致网页内存占用持续走高甚至崩溃。在定时轮询更新时,务必注意解绑监听并合理复用。
浏览器对于每一个具有独立 URL 的图片、脚本或多媒体,都会在内存中建立独立的资源上下文缓存。如果在短周期(例如几秒一次)的监控轮询中不断追加时间戳请求图片或音视频,浏览器会不断在内存中保留历史对象,长时间运行可能导致网页内存占用持续走高甚至崩溃。在定时轮询更新时,务必注意解绑监听并合理复用。
3. 正确区分“构建打包阶段”与“运行期阶段”
很多初学者在 Webpack、Vite 或 HTML 构建模板中错误地给打包输出文件硬编码类似
很多初学者在 Webpack、Vite 或 HTML 构建模板中错误地给打包输出文件硬编码类似
app.js?t=<%= Date.now() %>。这种做法被称为“伪指纹”。更好的业界标准是利用现代构建工具计算文件内容的指纹哈希(如 app.[contenthash].js),只有文件代码实际发生变化时文件名才改变,其余未更改文件继续享受长效静态缓存。
五、缓存刷新方案决策与技术选型总结
在实际项目架构中,URL 时间戳只是缓存控制工具箱中的一种手段。根据资源的生命周期与变更频率,合理搭配不同的方案才能兼顾加载性能与实时性。
| 对比维度 | URL 动态时间戳 | 构建期 ContentHash | HTTP 响应头控制 |
|---|---|---|---|
| 控制端 | 纯客户端 JavaScript 控制 | 前端构建工具(Webpack/Vite) | 后端应用 / Web 服务器 (Nginx) |
| 适用场景 | 运行期用户触发刷新(验证码、热载入、异步拉取) | 生产环境编译打包的业务脚本、样式与图片 | HTML 入口文件、频繁更新的 RESTful API |
| 缓存利用率 | 极低(每次触发均视作全新资源) | 极高(文件不改动则永久命中缓存) | 中等(支持 304 协商缓存,零带宽浪费) |
| 配置成本 | 零配置,几行代码即可生效 | 需要配置构建工具打包流水线 | 需要服务器或网关运维配置权限 |
综上所述,JS 通过 URL 添加时间戳是一种极其轻量、灵活且对服务器配置零依赖的强制刷新手段。在面对图形验证码换一换、头像实时上传预览、调试期快速排障等小粒度场景时,它是成本最低、最可靠的解决路径;而在处理全站工程化的静态资产部署时,应优先采用“入口 HTML 协商缓存 + 构建产物内容哈希”的标准架构,从而在确保代码即时生效的同时,最大化发挥浏览器缓存与 CDN 分发的加速红利。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章