
全面解析在HTML中引入JavaScript的三种核心方式:行内事件绑定、内部script标签与外部.js文件引用。对比执行时机、缓存机制、维护性与CSP安全规范,并详解defer与async加载策略。

当前位置:首页 > JavaScript 基础 > 正文
HTML中引入JavaScript的三种方式:行内、内部与外部引用
作者:白露
时间:2026-11-17
浏览:487
文章目录
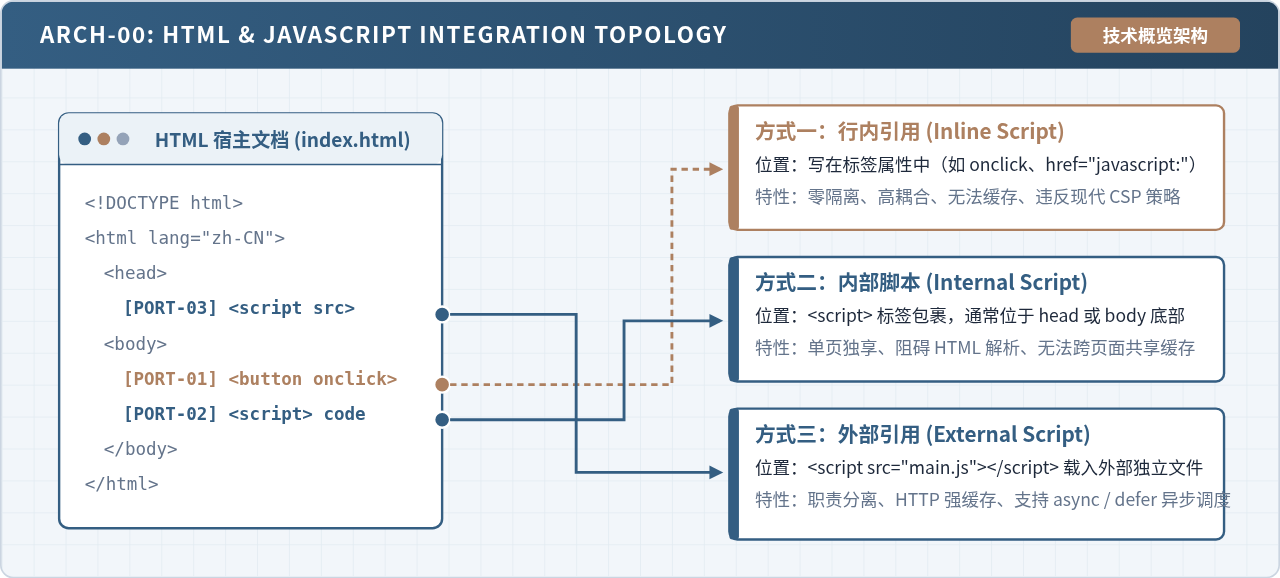
在网页开发中,HTML 负责承载页面结构,而 JavaScript 负责处理交互逻辑。将 JavaScript 注入 HTML 文档主要有三种途径:写在元素标签属性中的行内方式、嵌在页面 <script> 标签内的内部方式,以及通过 src 属性加载独立文件的外部引用方式。本文将针对这三种方式的写法规范、执行时序、缓存效益以及工程选型标准逐一展开具体讲解。
一、行内方式:直接绑定事件与属性
行内引入(Inline Script)是最早期的脚本书写形式。它的核心特征是直接把 JavaScript 逻辑写在 HTML 元素的事件属性中,或者写在链接的伪协议内。浏览器在解析 DOM 遇到该属性时,会自动将属性值作为函数体封装为一个内联事件处理器。
1. 典型写法与语法形式
行内代码主要出现在以 on* 开头的 HTML 事件属性中,例如 onclick、onchange、onmouseover 等,或者作为超链接 href 属性中的 javascript: 伪协议:
<!-- 示例 1:按钮点击事件绑定行内 JavaScript -->
<button type="button" onclick="alert('表单已提交'); console.log('触发按钮点击');">
  立即提交
</button>

<!-- 示例 2:超链接伪协议执行无跳转动作 -->
<a href="javascript:void(0);" onclick="window.scrollTo(0, 0);">
  返回顶部
</a>
2. 适用场景与工程局限
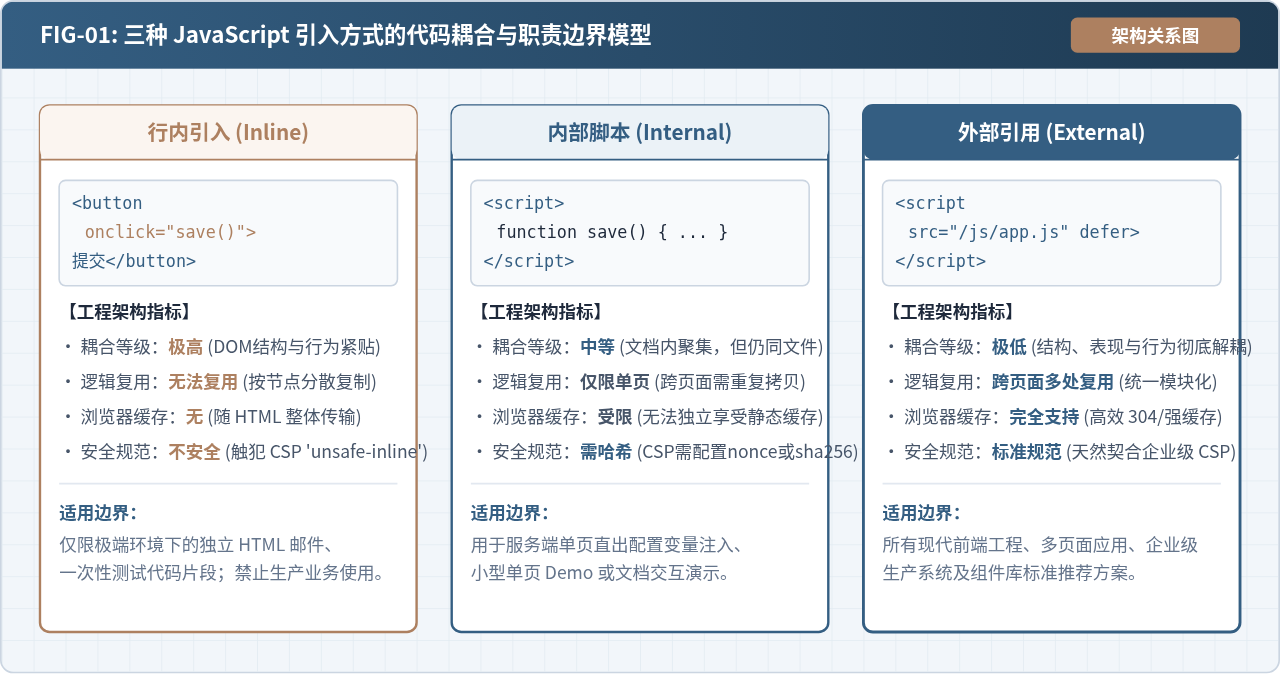
行内引入的最大特点是“所见即所得”,无需额外的样式或脚本声明即可就地生效。但由于其严重违反了前端工程的基本原则,在现代 Web 开发中除特殊场景外已被明确禁止使用:
- 结构与行为严重混杂:HTML 文档应当专注于语义与文档结构,行内脚本让数据呈现与交互逻辑杂糅在同一行,降低了代码可读性。
- 无法复用与维护困难:若多个按钮执行相同的校验逻辑,行内方式只能在每个标签中重复复制代码;一旦逻辑变更,必须全量逐处替换,极易遗漏。
- 无法享受浏览器缓存:行内脚本属于 HTML 文本的一部分,每次页面请求都会随 HTML 完整重新传输,无法作为独立静态资源进行客户端持久化缓存。
- 触碰内容安全策略(CSP)限制:生产环境启用严格的 CSP(Content Security Policy)安全头时,默认会直接封禁
'unsafe-inline',导致行内事件和脚本直接失效报错。
注意事项:行内引入目前仅适用于内容严格受限的邮件模板(HTML Email)、微型临时测试 Demo,或者自动化测试脚本的一次性触发。在任何企业级业务项目中均应避免使用。
二、内部方式:在 HTML 中嵌入 <script> 标签
内部方式(Internal Script)是指在 HTML 文档内部,利用一对独立的 <script> 与 </script> 标签将 JavaScript 代码集中封装在页面的一处或多处。
1. 基本语法与书写位置
内部脚本无需声明 type="text/javascript",现代 HTML5 规范已将 JavaScript 确立为默认脚本语言。该标签可以出现在 HTML 文档的 <head> 区域,也可以放在 <body> 的末尾:
<!DOCTYPE html>
<html lang="zh-CN">
<head>
  <meta charset="UTF-8">
  <title>内部脚本示例</title>
  <!-- 放置在 head 中:通常用于全局环境配置或不可或缺的首屏变量 -->
  <script>
    window.__APP_CONFIG__ = {
      apiBaseUrl: "https://api.example.com",
      env: "production"
    };
  </script>
</head>
<body>
  <h1 id="page-title">页面正文内容</h1>
  <button id="action-btn">点击交互</button>

  <!-- 放置在 body 底部:确保上方所有 DOM 节点已完全构建完毕 -->
  <script>
    const btn = document.getElementById('action-btn');
    btn.addEventListener('click', function () {
      document.getElementById('page-title').textContent = '标题已被更新';
    });
  </script>
</body>
</html>
2. 位置差异与 DOM 解析阻塞
浏览器的 HTML 解析器是单线程逐行扫描并构建 DOM 树的。当解析器遇到未经特殊标记的 <script> 标签时,必须完全暂停 HTML 文档的解析,转而编译并执行该脚本代码,直到脚本执行完毕才会继续向下解析。
- 放在
<head>的影响:如果内部脚本直接写在<head>内且包含 DOM 操作(如document.getElementById('action-btn')),此时<body>尚未被解析构建,获取到的节点为null,调用方法会抛出TypeError。此外,脚本执行耗时会导致页面白屏,阻碍首屏渲染。 - 放在
<body>底部的价值:将脚本移至</body>闭合标签之前,可以保证页面上的所有 DOM 元素均已解析到位,脚本能安全读取 DOM 节点,同时将页面骨架优先呈现给用户。
3. 适用场景与局限
内部方式相比行内方式有了一定程度的集中管理,但它依然与单个 HTML 文件绑定。其主要适用场景包括:服务端直出(SSR)页面时向客户端注入动态环境变量、小型独立页面的逻辑演示。缺点在于如果项目拥有几十个页面,公共代码无法在各个页面间建立引用共享,依然会导致冗余传输。
三、外部方式:通过 <script src="..."> 加载独立文件
外部引用(External Script)是现代前端工程标准与团队协作的首选方式。开发者将所有 JavaScript 代码保存在独立的 .js 文件中,随后在 HTML 文档中通过 <script src="路径"></script> 完成资源引入。
1. 引入规范与操作步骤
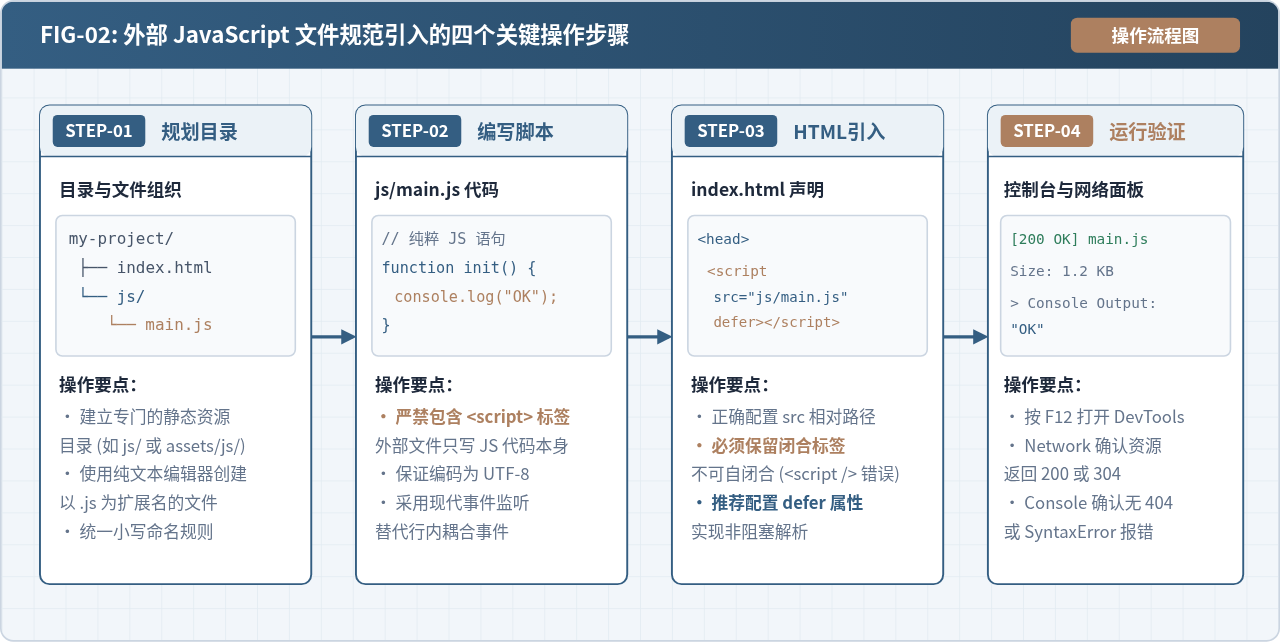
引入外部文件需遵循标准的组织方式:
- 独立文件存储:在项目中创建专门的目录(如
js/或assets/js/),新建main.js。注意:外部.js文件中只能包含纯 JavaScript 语法,绝对不能包含任何<script>HTML 标签。 - HTML 中使用标签引用:在 HTML 文档中声明
<script src="js/main.js"></script>。 - 标签必须显式闭合:在 HTML 规范中,
<script>标签不是自闭合元素,写成<script src="main.js" />是无效的,会导致后续的 HTML 解析混乱甚至整页空白,必须严格保留闭合标签</script>。 - 标签内不可夹带内联代码:当
<script>标签声明了src属性后,标签内部写的所有文字和代码都会被浏览器直接忽略。
<!-- 外部 JS 源码 (文件路径:js/main.js) -->
// 纯 JavaScript 语法,无需包裹 HTML 标签
function handleCalculate(a, b) {
  return a + b;
}
console.log("外部脚本加载成功");

<!-- HTML 中的正确引用示例 (文件路径:index.html) -->
<!-- 正确:显式闭合,并通过 defer 属性实现异步加载 -->
<script src="js/main.js" defer></script>

<!-- 错误示例 1:不可自闭合 -->
<!-- <script src="js/main.js" /> 语法非法! -->

<!-- 错误示例 2:有 src 时标签体内容会被彻底忽略 -->
<!-- <script src="js/main.js">console.log("这段代码不会执行");</script> -->
2. 核心优势
- 彻底实现职责分离:HTML 专注内容结构,CSS 专注样式表现,JavaScript 专注交互逻辑,降低团队多人协作冲突。
- 充分利用浏览器缓存机制:独立
.js文件在首次请求后会被浏览器缓存至本地磁盘或内存中(配合Cache-Control与ETag)。用户后续访问网站其他页面时,若复用该脚本,将直接从缓存命中(304 或 Disk Cache),极大地降低网络带宽消耗,提升页面打开速度。 - 便于工程化构建与模块化管理:现代前端构建工具(如 Vite、Webpack、Rollup)均依赖外部模块文件进行代码分割、Tree Shaking、混淆与按需加载。
3. 进阶加载调度:默认模式、async 与 defer
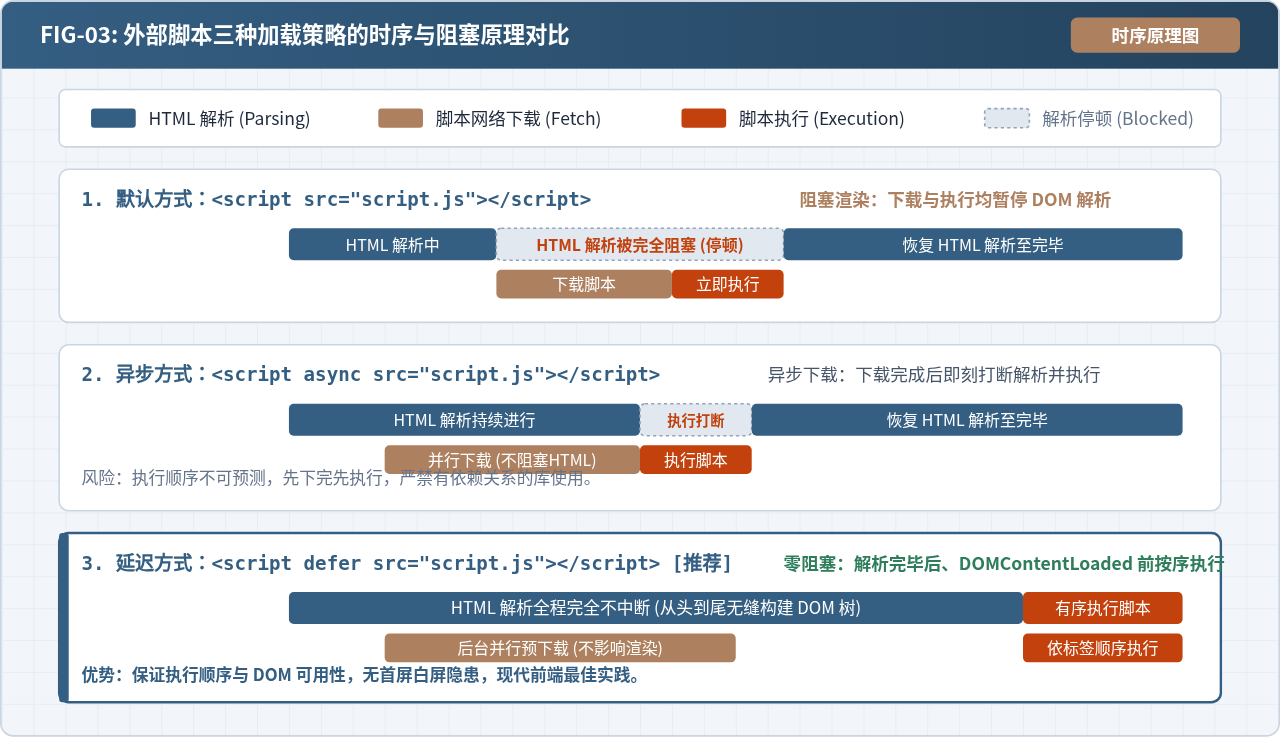
由于外部脚本涉及额外的“网络请求下载”过程,如果不加控制,它在下载与执行期间都会阻断浏览器的 HTML 解析。HTML5 为 <script> 提供了 defer 和 async 两个布尔属性,用于精细控制脚本的网络下载与执行时机:
| 引入语法 | 网络下载时机 | 脚本执行时机 | 是否阻塞 HTML 解析 | 多脚本执行顺序 |
|---|---|---|---|---|
<script src="...">(默认阻塞) |
解析到该标签时立即发起网络请求 | 下载完成后立即执行 | 完全阻塞(下载和执行全过程均暂停解析) | 严格按照标签书写顺序执行 |
<script async src="...">(异步加载) |
后台异步并行下载,不阻碍 HTML 解析 | 哪个先下完就立刻执行哪个,执行期间暂停 HTML 解析 | 下载不阻塞;执行期间暂停解析 | 无序(完全取决于网络返回速度) |
<script defer src="...">(延迟执行,推荐) |
后台异步并行下载,不阻碍 HTML 解析 | 等待 HTML 全部解析完毕后、DOMContentLoaded 触发前统一执行 |
全程不阻塞 HTML 解析 | 严格按照标签在 HTML 中的先后顺序执行 |
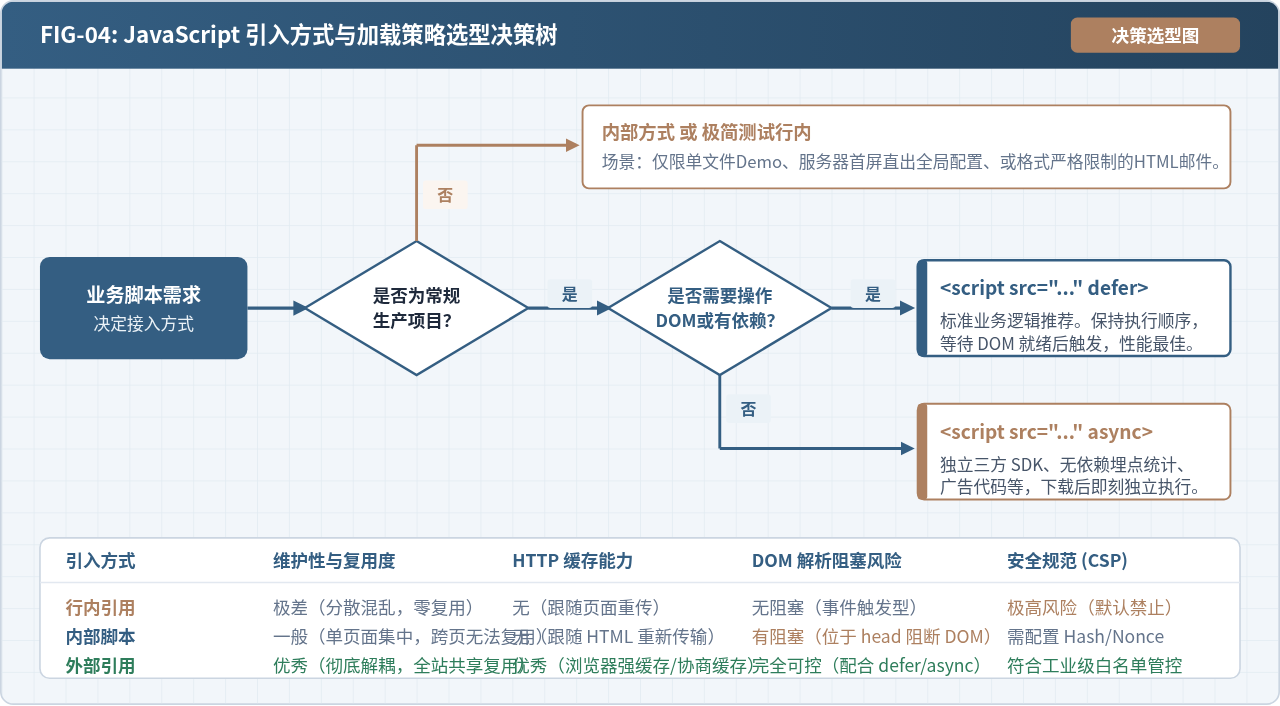
选择建议:在常规页面业务开发中,首选在
<head> 中使用带 defer 的外部脚本。它既能让浏览器及早发现网络资源并开启并行预下载,又能保障整个 DOM 树完全就绪后才执行代码,彻底避免了因找不到 DOM 节点导致的报错,同时消除了白屏卡顿。而 async 仅适用于互不依赖、不操纵 DOM 的独立第三方统计、埋点、广告或监控 SDK。
四、三种方式的综合对比与工程选型决策
为了帮助开发者在实际开发中快速作出合理的架构选择,下表对三种引入方式在各维度下的指标进行了综合汇总:
| 评估维度 | 行内方式 (Inline) | 内部方式 (Internal) | 外部方式 (External) |
|---|---|---|---|
| 代码存放位置 | HTML 标签属性内 | HTML 文档内的 <script> 块中 |
独立的 .js 物理文件 |
| 关注点分离度 | 极差(完全杂糅) | 一般(文件级同体) | 优秀(物理与逻辑完全解耦) |
| 跨页面复用能力 | 无(只能硬拷贝) | 无(限于单个 HTML 文件) | 极高(多个页面共同引用同一静态文件) |
| HTTP 缓存支持 | 无法独立享受缓存 | 无法独立享受缓存 | 完美利用强缓存与协商缓存 |
| 渲染性能影响 | 无下载开销,但逻辑复杂时引发卡顿 | 若置于 head 会阻碍 DOM 树构建 | 配合 defer 可做到对首屏渲染零阻塞 |
| CSP 安全策略兼容 | 极不安全(违背现代 CSP 原则) | 需额外配置 Nonce 或 Hash 白名单 | 高度契合 CSP,只需配置合法域名来源 |
| 团队与工程支持 | 无法接入 Lint、打包与模块化 | 支持受限 | 全面支持 TypeScript、ESM、打包与压缩 |
常见错误与避坑指南
- 路径书写错误导致 404:在引入外部脚本时,必须清楚区分相对路径(如
./js/main.js代表当前目录,../js/main.js代表上一级目录)与根路径(如/js/main.js)。在本地双击打开 HTML 文件(file://协议)时,根路径会导致定位到本地磁盘根目录而报错 404,建议在本地启动轻量 Web 服务进行调试。 - 未声明 defer 提前获取 DOM:如果把未加
defer的<script src="main.js"></script>写在<head>中,而脚本内部直接调用document.querySelector('#btn').addEventListener(...),页面加载时控制台必定报出Uncaught TypeError: Cannot read properties of null。解决办法是为脚本添加defer属性,或者将标签移到</body>正前方。 - 混淆 async 与 defer 的依赖关系:如果页面需要先加载
lib.js(基础库),再加载依赖该库的app.js(业务逻辑),若两个标签均标记为async,体积较小的app.js可能先下载完成并立即执行,此时会报Uncaught ReferenceError: lib is not defined。有依赖关系的多个外部脚本必须使用defer才能确保按先后顺序执行。
五、总结
在 HTML 中引入 JavaScript 的三种方式各具特点:
行内方式实现最为直接,但因其与结构强耦合、无法复用且存在安全隐患,在现代工程中已被边缘化;内部方式适合用于单页面快速原型开发,以及服务端向页面直出首屏状态数据,但缺少独立的缓存效益;外部引用方式彻底实现了结构、表现与行为的解耦,能够最大化利用浏览器缓存机制,配合 defer 或 async 属性还能够精准控制加载时序,避免阻塞页面渲染,是现代 Web 开发的基石与标准范式。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章