
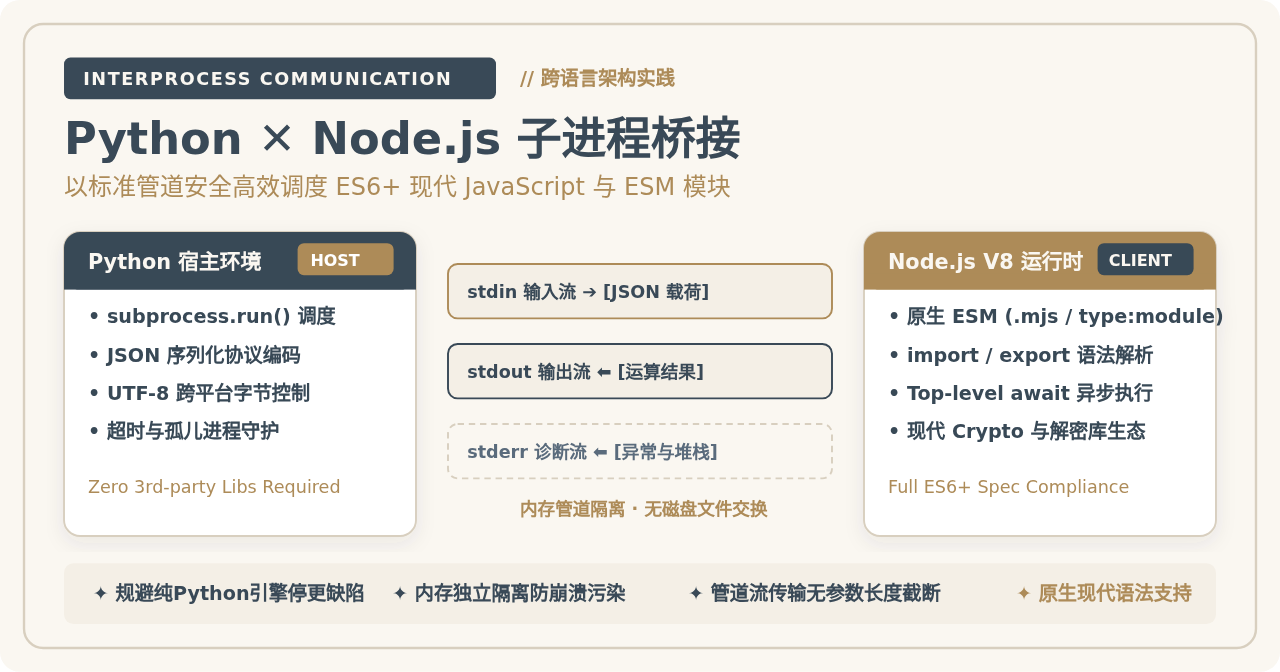
本文详解如何在Python中通过内置subprocess模块启动Node.js子进程,以标准输入输出(stdin/stdout)和JSON协议为基础,高效、安全地执行ES6+现代JavaScript代码与ESM模块。

当前位置:首页 > Node.js 基础 > 正文
Python通过Node.js子进程调用ES6+ JavaScript代码
作者:服务小站
时间:2026-11-16
浏览:334
文章目录
跨语言集成架构实战
作者:工程技术专栏
技术领域:Python / Node.js / IPC 进程通信
规范适用:Node.js ≥ 14.x (推荐 18+ LTS)
当在 Python 工程中需要执行现代 JavaScript(ES6+)代码——例如包含 ESM 模块引用(
import/export)、顶级异步等待(Top-level await)、解构赋值、现代 Web Crypto 算法或复杂的反爬混淆代码时,使用 Python 内置的 subprocess 模块启动本地 Node.js 运行时作为子进程,并通过标准输入输出(stdin/stdout)管道传递 JSON 结构化数据,是目前兼容性最佳、性能损耗最低且完全无需第三方 Python 包装库的工业级方案。
一、为什么采用子进程而非纯 Python JS 解释引擎
在很多数据抓取、加密逆向或跨语言微服务开发中,开发者首先尝试的往往是 PyExecJS 或 Js2Py。然而,这些纯 Python 的 JavaScript 解释层目前存在难以逾越的工程障碍:
- ES6+ 现代语法全面缺失:
Js2Py本质上是用 Python 重构的 ECMAScript 5.1 解释器,完全无法解析可选链(?.)、空值合并(??)、箭头函数以及Promise与async/await。一旦引入第三方现代 NPM 包,解析立即抛出语法错误。 - 开源项目停滞维护:
PyExecJS官方仓库早在数年前宣布停止维护。其底层在调用外部引擎时频繁遭遇临时文件编码混乱与转义破损问题。 - 内存泄露与崩溃扩散: 在多线程或高并发场景下,直接在 Python 进程内部嵌入非官方 V8 绑定(如部分老旧 C++ 扩展)极易引发段错误(Segmentation Fault),导致整个主服务直接崩溃。
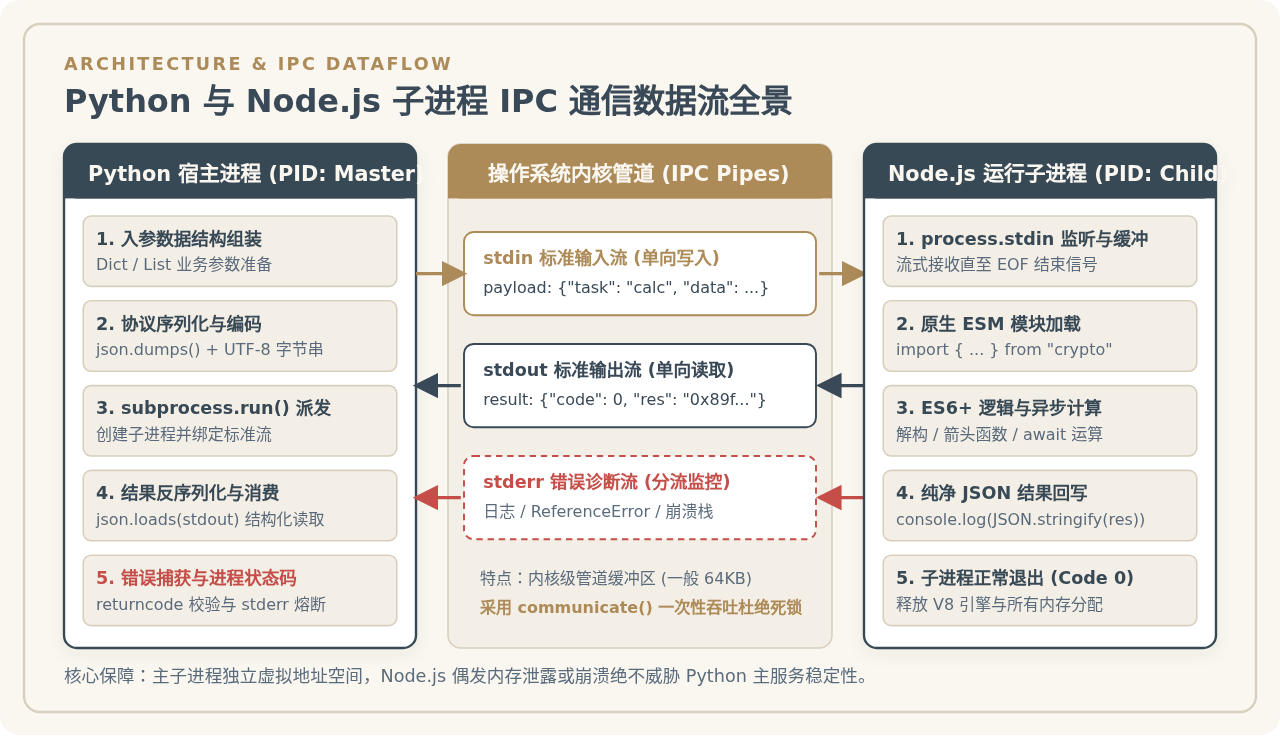
相较之下,直接通过系统内置的 node 二进制拉起独立子进程具有压倒性优势:Node.js 基于原厂 Google V8 引擎,对 ECMAScript 规范具备 100% 的同步支持能力;同时,主进程与子进程运行在独立的操作系统虚拟内存空间中,即使子进程执行恶意死循环或严重溢出,Python 宿主进程也可以从容执行超时熔断与进程终止,确保系统整体的高可用性。
二、前置准备与 Node.js 现代模块规范(ESM)配置
在 Node.js 环境中运行 ES6+ 代码,尤其是带有 import 语法的现代脚本时,Node.js 默认将 .js 文件视为传统 CommonJS 模块。如果直接使用 node script.js 运行包含 import 的代码,Node.js 会抛出经典报错:
SyntaxError: Cannot use import statement outside a module为了让 Node.js 原生识别 ES6+ 语法与 ESM 规范,有两种最标准的配置路径:
方式 A:使用 .mjs 文件扩展名(推荐,独立轻量)
Node.js 将任何以 .mjs 结尾的文件默认解析为 ECMAScript Module。该方式不需要在项目根目录生成额外的配置文件,非常适合单文件算法调用、自动化逆向脚本或独立工具类脚本。
方式 B:在 package.json 中声明 "type": "module"(项目级统一)
如果你的 JavaScript 脚本依赖了 node_modules 中的第三方 NPM 算法库,可以在该脚本所在目录或其父级目录的 package.json 中声明模块类型:
{
  "name": "node-bridge-worker",
  "version": "1.0.0",
  "type": "module"
}
配置此项后,该目录下所有的 .js 文件都会被 Node.js 默认当作 ES6+ 模块进行解析执行。如果其中某几个脚本需要兼容传统 CommonJS,则需要单独将文件扩展名命名为 .cjs。
三、端到端五步实操链路与代码实现
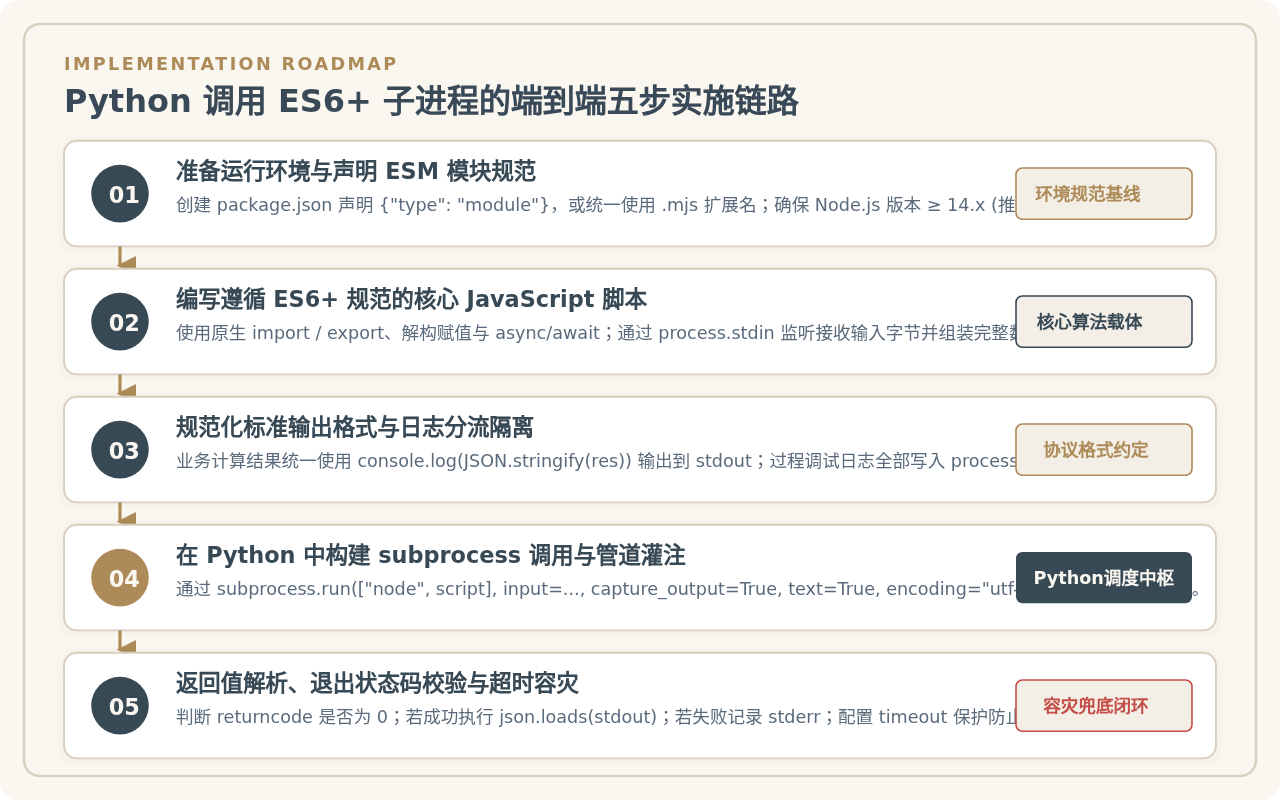
下面我们通过一个具备典型代表性的完整案例,展示从编写 JavaScript 业务脚本、处理标准输入,到 Python 封装子进程调用与数据反序列化的全流程。
步骤一与步骤二:编写 ES6+ 业务处理脚本(crypto_worker.mjs)
该脚本演示包含 ES6+ 特性:使用原生 import 引入 Node.js 内置密码学模块、对象解构赋值、模板字符串、箭头函数、异步等待,并通过监听 process.stdin 收集 Python 发送的完整 JSON 载荷:
// crypto_worker.mjs - 现代 ES6+ 模块脚本
import crypto from 'crypto';

/**
 * 现代 ES6+ 核心算法:生成 HMAC-SHA256 签名与随机盐值
 */
const generateSecureToken = async ({ secretKey, message, rounds = 1 }) => {
  let current = message;
  for (let i = 0; i < rounds; i++) {
    current = crypto.createHmac('sha256', secretKey).update(current).digest('hex');
  }
  const salt = crypto.randomBytes(8).toString('hex');
  return {
    token: `${current}_${salt}`,
    timestamp: Date.now(),
    algorithm: 'HMAC-SHA256-ES6'
  };
};

/**
 * 从标准输入 (stdin) 读取全部传入流
 */
const readInput = () => new Promise((resolve, reject) => {
  let raw = '';
  process.stdin.setEncoding('utf8');
  process.stdin.on('data', chunk => { raw += chunk; });
  process.stdin.on('end', () => resolve(raw));
  process.stdin.on('error', err => reject(err));
});

// 主调度入口:利用 ES6+ Top-level await 执行异步流
try {
  const inputRaw = await readInput();
  if (!inputRaw.trim()) {
    throw new Error('Empty input payload received on stdin.');
  }

  // 解析 Python 传入的 JSON 参数
  const payload = JSON.parse(inputRaw);

  // 执行业务计算
  const result = await generateSecureToken(payload);

  // 步骤三:必须通过 process.stdout 输出且仅输出最终 JSON 结果
  process.stdout.write(JSON.stringify({ status: 'success', data: result }));
  process.exit(0);
} catch (error) {
  // 诊断日志打入 stderr,绝不污染 stdout
  process.stderr.write(`[NodeWorkerError] ${error.stack || error.message}
`);
  process.stdout.write(JSON.stringify({ status: 'error', message: error.message }));
  process.exit(1);
}
步骤四与步骤五:编写 Python 调用封装(bridge_caller.py)
在 Python 端,使用标准库的 subprocess.run() 进行系统进程拉起。通过设置 input 传入序列化后的 JSON 字符串,开启 capture_output=True 捕获标准输出与标准错误流,并显式指定 text=True 与 encoding="utf-8":
# bridge_caller.py - Python 宿主端调用封装
import json
import subprocess
from pathlib import Path
from typing import Any, Dict

class NodeExecutionError(RuntimeError):
    """子进程执行异常或退出码非 0"""
    pass

def invoke_es6_worker(script_path: str, payload: Dict[str, Any], timeout_sec: int = 10) -> Dict[str, Any]:
    """
    通过 Node.js 子进程与管道安全执行 ES6+ 脚本
    """
    target_file = Path(script_path).resolve()
    if not target_file.exists():
        raise FileNotFoundError(f"目标脚本不存在: {target_file}")

    # 序列化为 JSON 字符串
    json_input = json.dumps(payload, ensure_ascii=False)

    try:
        # 执行子进程调用,注入管道参数
        completed_proc = subprocess.run(
            ["node", str(target_file)],
            input=json_input,
            capture_output=True,
            text=True,
            encoding="utf-8",      # 跨平台强制 UTF-8 编码
            timeout=timeout_sec,        # 熔断时间阈值
            check=False                 # 自行校验 returncode
        )
    except subprocess.TimeoutExpired as te:
        raise NodeExecutionError(f"Node.js 脚本执行超时 (限制 {timeout_sec} 秒)") from te

    # 校验子进程退出码
    if completed_proc.returncode != 0:
        err_msg = completed_proc.stderr.strip() or completed_proc.stdout.strip()
        raise NodeExecutionError(f"Node 进程退出码 [{completed_proc.returncode}]: {err_msg}")

    # 反序列化返回的 JSON
    raw_output = completed_proc.stdout.strip()
    if not raw_output:
        raise NodeExecutionError("Node 进程成功退出但输出为空流。")

    try:
        response = json.loads(raw_output)
    except json.JSONDecodeError as jde:
        raise NodeExecutionError(f"无法解析输出为合法 JSON: {raw_output[:200]}") from jde

    return response

if __name__ == "__main__":
    # 构造业务入参示例
    test_payload = {
        "secretKey": "MySecretEnterpriseKey#2026",
        "message": "order_id_99812_timestamp",
        "rounds": 3
    }

    print("开始调用 ES6+ Node 子进程...")
    result = invoke_es6_worker("crypto_worker.mjs", test_payload)
    print("子进程计算成功,返回结构:")
    print(json.dumps(result, indent=2, ensure_ascii=False))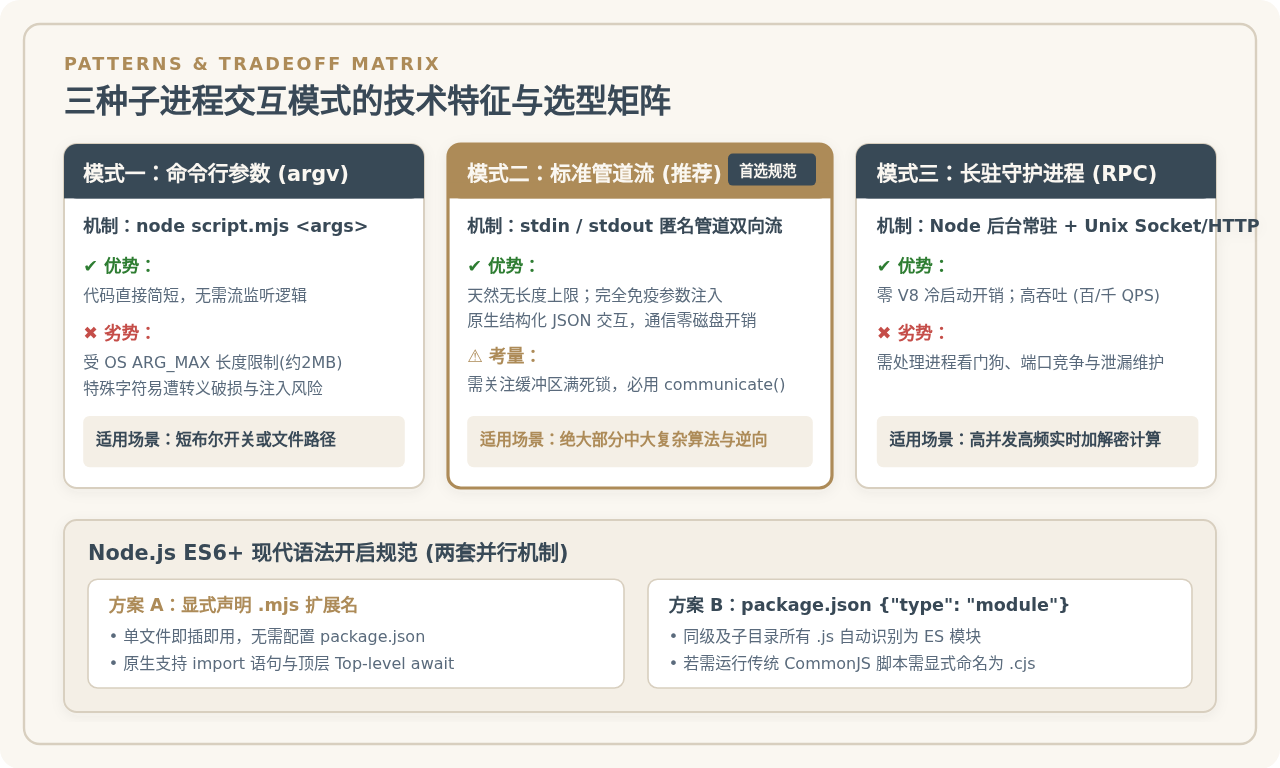
四、子进程数据交互模式对比与技术选型
在 Python 与 Node.js 配合时,主要存在三种数据交换方式。针对不同数据体量与并发需求,应明确其选型边界:
| 交互模式 | 工作机制 | 主要优势 | 局限性与风险 | 推荐使用场景 |
|---|---|---|---|---|
| 命令行参数 (argv) | 通过 ["node", "run.js", "arg1", "arg2"] 传参 |
调用简单直接,无需编写管道流读取代码 | 受操作系统 ARG_MAX 长度限制(通常 2MB 内);特殊字符容易引发转义混乱或注入 |
仅传递少量简短标识、开关参数或本地文件路径 |
| 标准输入输出 (stdin/stdout) | 建立内核匿名管道,通过字节流传输 JSON 载荷 | 无数据长度限制;完全隔离参数注入;内存直接通信无磁盘 I/O 损耗 | 需在 JS 端监听流 data 与 end 事件;大流量需注意管道死锁 |
通用首选方案:绝大部分批量数据处理、复杂加解密与逆向计算 |
| 常驻守护进程 (Daemon / IPC) | Node.js 预先启动并在后台监听本地 Unix Socket 或 HTTP 端口 | 消除 V8 引擎冷启动开销;高频调用单次耗时降至 1~3ms | 需要维护守护进程生命周期、进程看门狗、心跳检测与端口冲突 | 每秒数百次以上高频密集调用或毫秒级高并发实时计算 |
五、生产环境避坑指南与健壮性设计
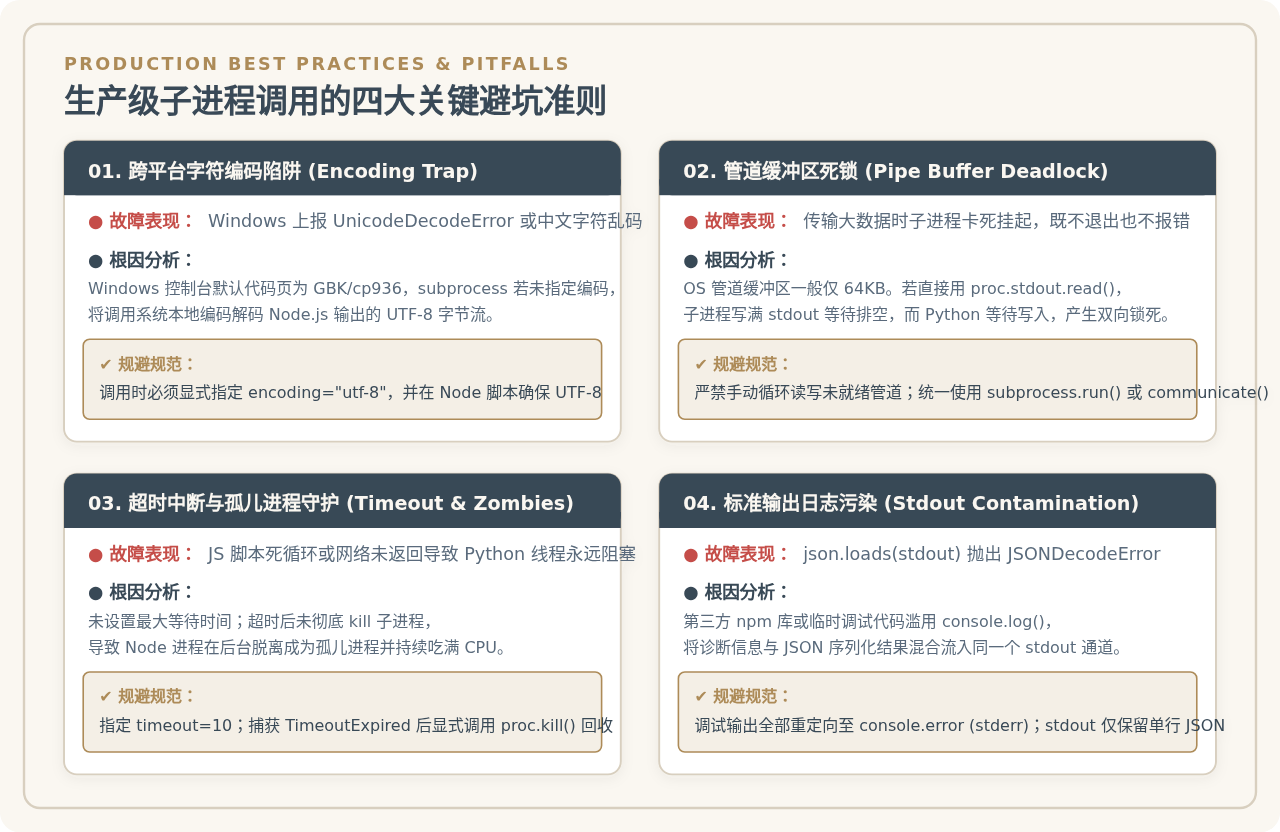
将代码部署至生产环境时,必须特别防范跨平台编码差异、管道缓冲区阻塞、僵尸进程与标准输出混杂等潜在隐患:
1. 跨平台编码陷阱(Windows GBK 与 UTF-8 冲突)
在 Linux 与 macOS 上,系统的标准输入输出流默认采用 UTF-8 编码;但在中文版 Windows 操作系统中,控制台默认代码页通常是 cp936(GBK)。如果在 Python 中使用 subprocess.run(text=True) 而未显式指定编码,Python 会自动采用 locale.getpreferredencoding()(即 GBK)来解码 Node.js 产生的 UTF-8 字节流,进而导致中文字符乱码或抛出 UnicodeDecodeError。
避坑准则:无论开发机还是生产服务器,在调用
subprocess.run() 或 subprocess.Popen() 时,务必始终显式加上 encoding="utf-8" 参数。
2. 管道缓冲区死锁(Pipe Buffer Deadlock)
操作系统为每个匿名管道(Pipe)分配的内核缓冲区通常只有 64KB。很多初学者尝试这样操作:
# 错误示例:手动读写导致的死锁风险
proc = subprocess.Popen(["node", "script.mjs"], stdin=subprocess.PIPE, stdout=subprocess.PIPE)
proc.stdin.write(large_data)  # 如果写入超出缓冲区,主进程挂起等待子进程读取
output = proc.stdout.read()   # 子进程写满 stdout 缓冲区也在等待主进程读取,导致双向永久死锁!
在双向管道中,如果主进程持续写入,而子进程同时输出了超过 64KB 的数据,两个进程将同时等待对方排空管道,引发双向死锁(Deadlock)。
避坑准则:绝对不要手动交替调用
proc.stdin.write() 和 proc.stdout.read()。应当直接使用 subprocess.run(input=...),或者使用底层底线 API proc.communicate(input=...)。该方法在底层使用了跨平台多路复用或异步线程,能一次性吞吐大量数据,彻底根除死锁风险。
3. 超时控制与孤儿/僵尸进程防范
JavaScript 脚本若因异步 Promise 永远未 resolve、递归死循环,或者网络请求被阻塞,将导致子进程永不退出。如果 Python 宿主采用同步阻塞调用,相应的 Python 线程也将无限期挂起。
避坑准则:所有子进程调用都必须显式指定
timeout 参数。当捕获到 subprocess.TimeoutExpired 异常时,如果使用了底层 Popen,必须立即在 finally 块中调用 proc.kill() 并调用 proc.wait() 回收进程号,防止其脱离为孤儿进程(Zombie Process)持续吞噬服务器 CPU 与内存。
4. 严格隔离 stdout 与 stderr
在多人协作或依赖第三方 NPM 包的代码中,部分第三方库可能会在执行过程中悄悄打印调试信息(例如 [DEBUG] Initializing crypto engine...)。如果这些内容通过 console.log 打到了 stdout,那么最终 stdout 中就会混杂非 JSON 格式的字符串,导致 Python 的 json.loads() 抛出 JSONDecodeError。
避坑准则:在 Node.js 脚本中,规定
process.stdout 专属且仅用于回传纯净的 JSON 字符串;所有的调试日志、诊断警告和调用栈信息必须统一通过 console.error() 或 process.stderr.write() 输出。
六、生产落地快速自查清单
- ESM 运行支持:已为 JavaScript 脚本配置
.mjs扩展名或所在目录的package.json中包含"type": "module"。 - Node.js 版本基线:生产运行环境的 Node.js 版本 ≥ 14.x,推荐使用 18.x 或 20.x LTS。
- 编码强制统一:Python 端的
subprocess.run()已显式配置encoding="utf-8"。 - 规避管道死锁:已统一采用
subprocess.run(input=...)或proc.communicate(),未手动交替读写管道。 - 双重输出分流:业务输出仅走
stdout且保证合法 JSON;调试信息与报错堆栈全部写入stderr。 - 熔断与超时设置:所有子进程调用均已设置合理的
timeout阈值,并在超时捕获块中包含清理逻辑。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章