
深入解析在JavaScript中使用按位或(| 0)、双按位非(~~)等位运算判断整数的底层原理、ToInt32规范转换流程,以及32位溢出和特殊值的致命陷阱与现代替代方案。

当前位置:首页 > JavaScript 基础 > 正文
JS位运算判断整数的原理与陷阱
作者:代码拾荒
时间:2026-11-16
浏览:511
文章目录
在早期的前端开发与算法优化中,经常能看到形如 (n | 0) === n 或 ~~n === n 的写法。开发者借用位运算符自动丢弃小数位的特性,用极其简短的代码来实现“判断一个数值是否为整数”。然而,这种简写背后既有 ECMAScript 规范精巧的类型转换规则,也隐藏着足以导致生产环境致命 Bug 的数值截断陷阱。本文将深入拆解位运算判断整数的底层机制、规范执行步骤,以及必须防范的边界风险。
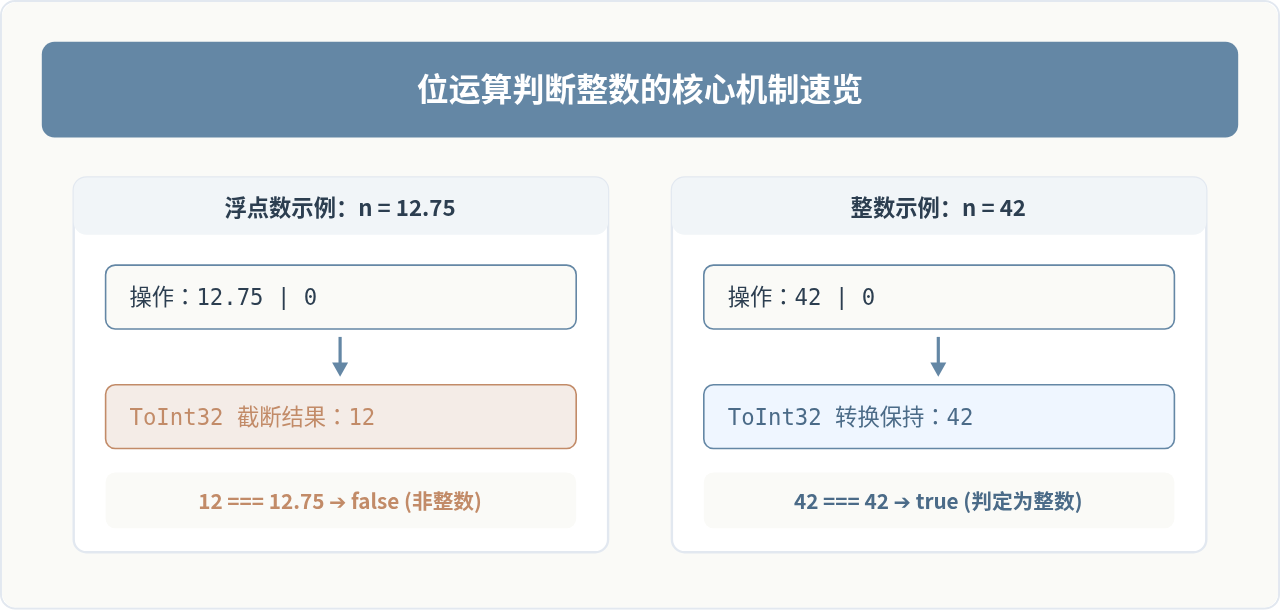
图 1:位运算判断整数的基本逻辑——通过截断结果比对原值
常见写法与基本用法
在 JavaScript 中,位运算判断整数最常见的有以下三种形式:
- 按位或零:
(n | 0) === n - 双按位非:
~~n === n - 按位异或零:
(n ^ 0) === n
这几种写法的效果完全一致。它们利用了按位运算对 0 操作时不改变原整数数值的性质(例如任何整数与 0 进行按位或依然是自身)。如果原始值带有小数部分,位运算会将小数部分直接截除;此时截断后的数值与原始数值不再严格相等,判断即返回 false。
function isIntByBitwise(n) {
  return (n | 0) === n;
}

console.log(isIntByBitwise(25));    // true
console.log(isIntByBitwise(25.3));  // false
console.log(isIntByBitwise(0));     // true
console.log(isIntByBitwise(-18));   // true
console.log(isIntByBitwise(-18.9)); // false
底层运行机制:ECMAScript 的 ToInt32 规范
JavaScript 内部所有数字均按照 IEEE 754 双精度 64 位浮点数格式存储。为什么在执行 | 0 或 ~~ 时,小数位会突然消失呢?这必须追溯到语言规范中的抽象操作 ToInt32(x)。
根据 ECMAScript 规范定义,当引擎执行按位与(&)、按位或(|)、按位异或(^)以及按位非(~)等运算时,必须首先将操作数转换为 32 位有符号整数。该转换由内部的 ToInt32 抽象算法完成,具体经历以下 5 个确定步骤:
- 类型转换为数值(ToNumber):首先确保输入值是 Number 类型。
- 特殊值过滤:若数值为
NaN、+0、-0、+Infinity或-Infinity,直接返回+0。 - 截断小数取整:计算数值向零取整的结果(去除小数位),对应数学运算为
sign(number) * floor(abs(number))。 - 模 2^32 映射:将取整后的数值对 232 求模(即
n modulo 2^32),使其落在[0, 2^32 - 1]之间。 - 转为 32 位有符号范围:若数值大于等于 231,则减去 232,最终映射为区间
[-2^31, 2^31 - 1](即-2147483648到2147483647)内的整数。
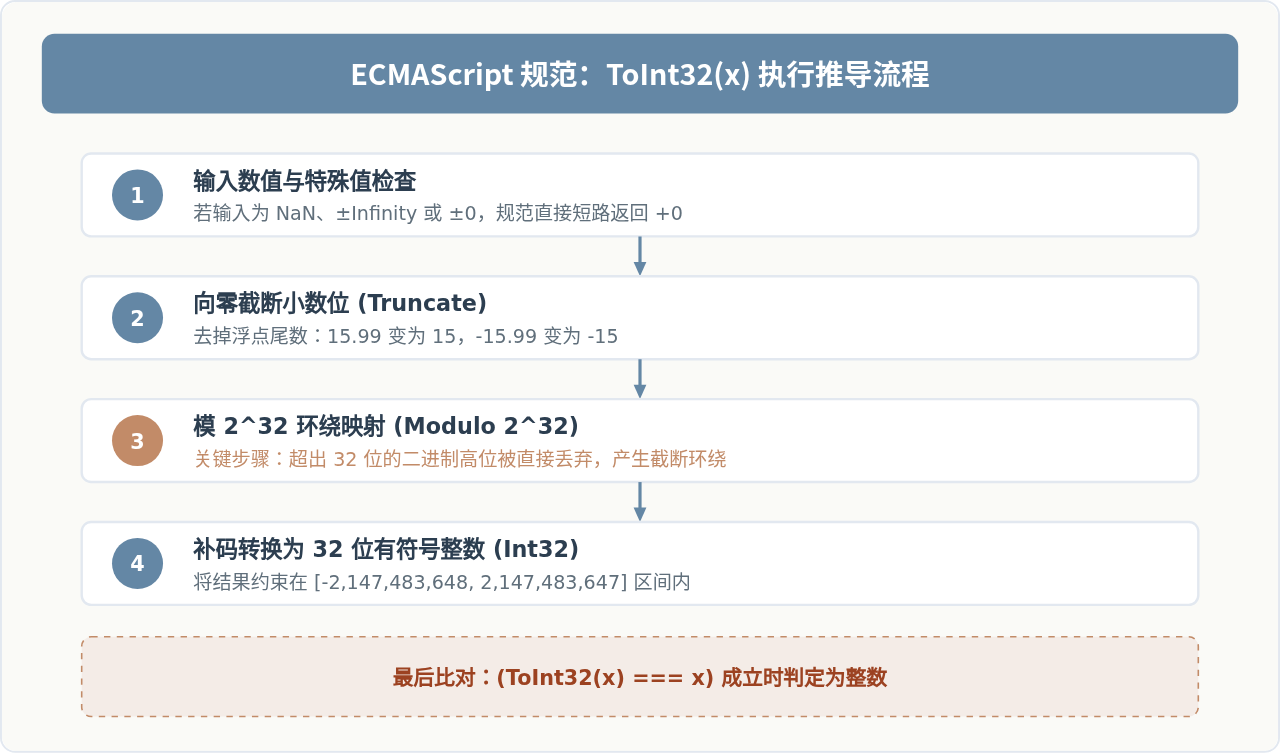
图 2:ECMAScript 规范中 ToInt32 的多级推导流水线
位运算判断的致命陷阱
虽然位运算执行速度快、写法简短,但在现代工程应用中,这种技巧被明确列为反模式(Anti-Pattern)。其原因在于 JavaScript 的双精度浮点数表示范围远超 32 位整数,由此引发了两个致命缺陷。
陷阱一:超出 32 位整数范围产生溢出(超过 21.47 亿)
在 JavaScript 中,能够安全精确表示的最大整数为 Number.MAX_SAFE_INTEGER,即 2^53 - 1(数值为 9007199254740991)。然而,位运算只支持 32 位有符号整数,最大上限为 2^31 - 1(数值为 2147483647)。
一旦输入的整数超过 2147483647,ToInt32 就会发生补码溢出截断,高位全部丢失,导致数值彻底改变:
const num = 3000000000; // 30 亿,在安全整数范围内

console.log(num | 0);          // 输出 -1294967296(溢出成负数)
console.log((num | 0) === num); // 输出 false!错误地判定为非整数!
高危提醒:例如电商订单 ID、雪花算法生成的分布式主键、时间戳(毫秒级时间戳已达 1.7×10¹²)均远超 21.47 亿。如果在验证这类字段时使用
(id | 0) === id,系统将 100% 误判报错。
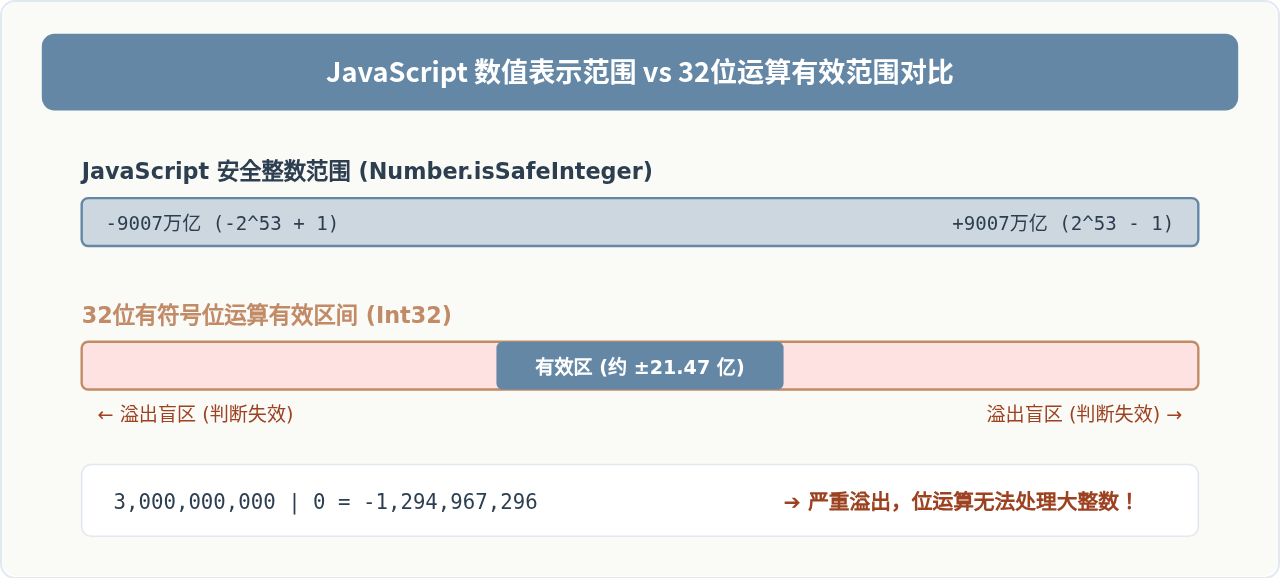
图 3:32 位限制与 JS 完整数值范围的巨大差异
陷阱二:特殊浮点值与类型隐式转换
位运算判断的另一个隐患在于对非标准数值的处理:
- 负零(-0)的混淆:在 JavaScript 中存在
-0。由于-0 | 0的结果是+0,而在严格比较中+0 === -0返回true,因此位运算会判定-0为整数。在大多数业务中这没有问题,但在严格区分方向与符号的几何、物理计算中可能带来隐患。 - 非 Number 类型的弱比较事故:若开发者不慎写成双等号(
(n | 0) == n),此时由于位运算强制将非数字类型转为数字,字符串数字如"100"、布尔值true都会被强制转为100或1,导致("100" | 0) == "100"评估为true。
现代 JavaScript 的标准解决方案
自 ECMAScript 2015(ES6)起,语言规范引入了官方原生 API,彻底解决了整数判定的边界与范围问题。
1. 全面推荐:Number.isInteger()
Number.isInteger() 严格检验传入参数是否为数字类型、是否为有限数值(自动排除 NaN 与 Infinity),并且其向下取整值是否与原值一致。它原生支持整个 IEEE 754 浮点数中的所有安全整数区间。
console.log(Number.isInteger(25));          // true
console.log(Number.isInteger(25.5));        // false
console.log(Number.isInteger(3000000000));  // true (30亿无溢出问题)
console.log(Number.isInteger("25"));        // false (不进行隐式转换)
console.log(Number.isInteger(Infinity));    // false
console.log(Number.isInteger(NaN));         // false
2. 超大数值保护:Number.isSafeInteger()
当数值可能超过 9007199254740991 时,浮点数精度本身会发生舍入(例如 9007199254740992 + 1 === 9007199254740992)。若要确认整数既无小数位、又未发生精度丢失,应使用 Number.isSafeInteger():
const huge = 9007199254740992;
console.log(Number.isInteger(huge));     // true (数学上是整数)
console.log(Number.isSafeInteger(huge)); // false (已超出精确表示范围)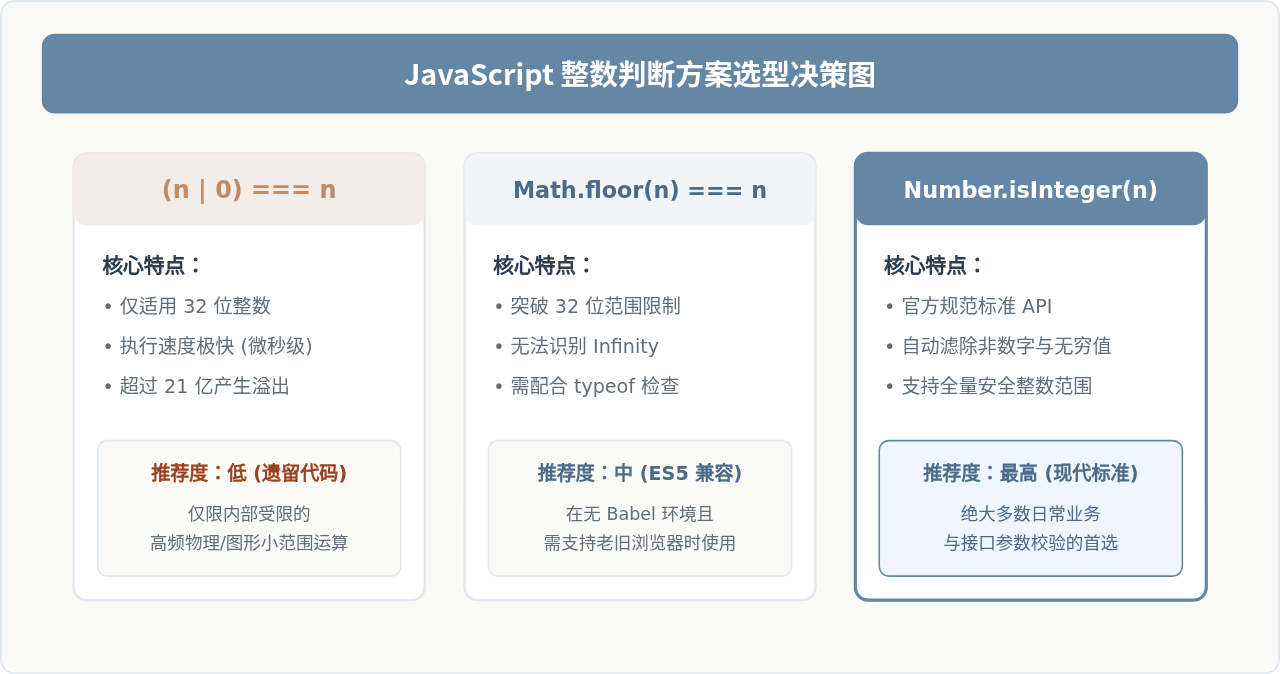
图 4:三种主要整数判断方案的技术指标与适用环境矩阵
方案技术指标对比总结
为方便直观评估各方案的差异,下表汇总了不同输入在各种方案下的表现:
| 测试输入值 | (n | 0) === n |
Math.floor(n) === n |
Number.isInteger(n) |
|---|---|---|---|
| 常规整数 (42) | true | true | true |
| 常规浮点 (42.5) | false | false | false |
| 超 32 位大整数 (30 亿) | false (溢出误判) | true | true |
| 数字字符串 ("42") | false | true (隐式转换风险) | false (类型安全) |
| 无穷大 (Infinity) | false | true (致命误判) | false |
| 非数字 (NaN) | false | false | false |
结语
(n | 0) === n 和 ~~n === n 是 JavaScript 早期由于规范 API 缺失、为了追求执行性能而诞生的典型微优化技巧。理解它的价值在于深入掌握 ECMAScript 规范中 ToInt32 抽象操作对类型转换、小数截断与 32 位模运算的处理机制。但在现代项目架构与业务代码中,应当全面采用语义更清晰、范围更完备且不会产生 32 位截断陷阱的 Number.isInteger()。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章